平成26年平成27年平成28年平成29年平成30年令和元年令和3年令和4年令和5年令和6年令和7年
問題は IPA 公開の問題冊子をそのまま掲載。解くあいだは解答例も解説も表示しません。解答欄に書き始めるとタイマーが動きます (午後Ⅰ 45分・午後Ⅱ 120分が目安)。「回答完了」を押すと、公式解答例・採点講評・解説が出ます。入力内容はこのブラウザに保存されます。


設問 解答例・解答の要点 備考
設問1 (1) ア フォワード
イ リバース
(2) 利用者 ID
設問2 (1) メソッド名 CONNECT メソッド
対策 HTTPS 以外のポートの CONNECT を拒否する。
(2) ウ プロキシサーバのルート証明書
設問3 (1) エ コントロール
(2) ネクストホップが SD-WAN ルータとなるデフォルトルート
(3) オ SD-WAN コントローラ
(4) G 社 SaaS への HTTPS 通信
(5) ① ・社内 PC から G 社 SaaS へのアクセスがプロキシサーバを経由しなくな
るから
② ・出張先の PC から G 社 SaaS へのアクセスが記録されるから 問 1 では,社内グループウェアのクラウドへの移行を題材として,SaaS を利用する場合に密接に関連するネ
ットワークやセキュリティの知識及び SDN(Software-Defined Networking)の IPsec VPN への応用である SD-
WAN についての知識について出題した。
設問 2(1)は,暗号化されている HTTPS プロトコルをプロキシサーバで処理するために必要な HTTP の
CONNECT メソッドについて出題したが,正答率は低かった。HTTPS の利用が増えてきた今日,CONNECT
メソッドは,便利な技術である反面セキュリティホールとなる可能性のある技術であるので,よく理解してお
いてほしい。
う
設問 3 は,SD-WAN によって SaaS へのトラフィックだけを迂回する方法について出題した。アプリケーシ
ョンの通信先を制御するためには,ルーティングの変更とアプリケーションの経由先変更の両方に目を向ける
必要があることに注意してほしい。この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
設問1 ア ICMP
イ IP アドレス
ウ UDP
エ コミュニティ
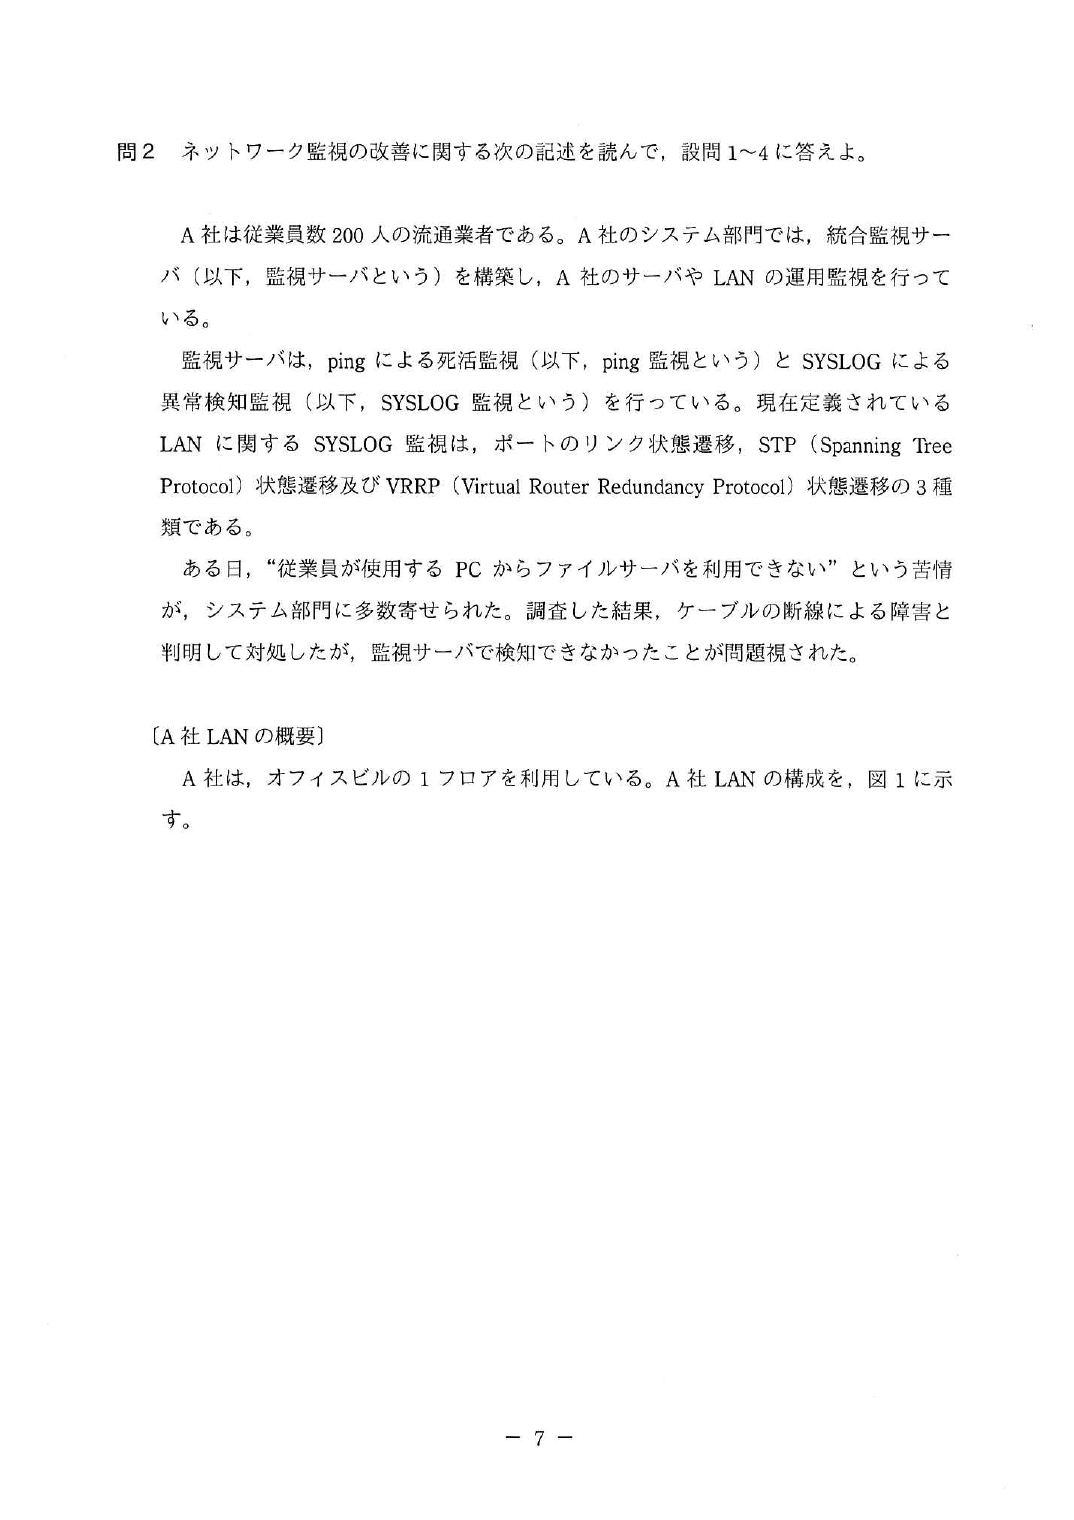
設問2 (1) デフォルトゲートウェイ
(2) VRRP アドバタイズメント
(3) VLAN100,VLAN200,VLAN300
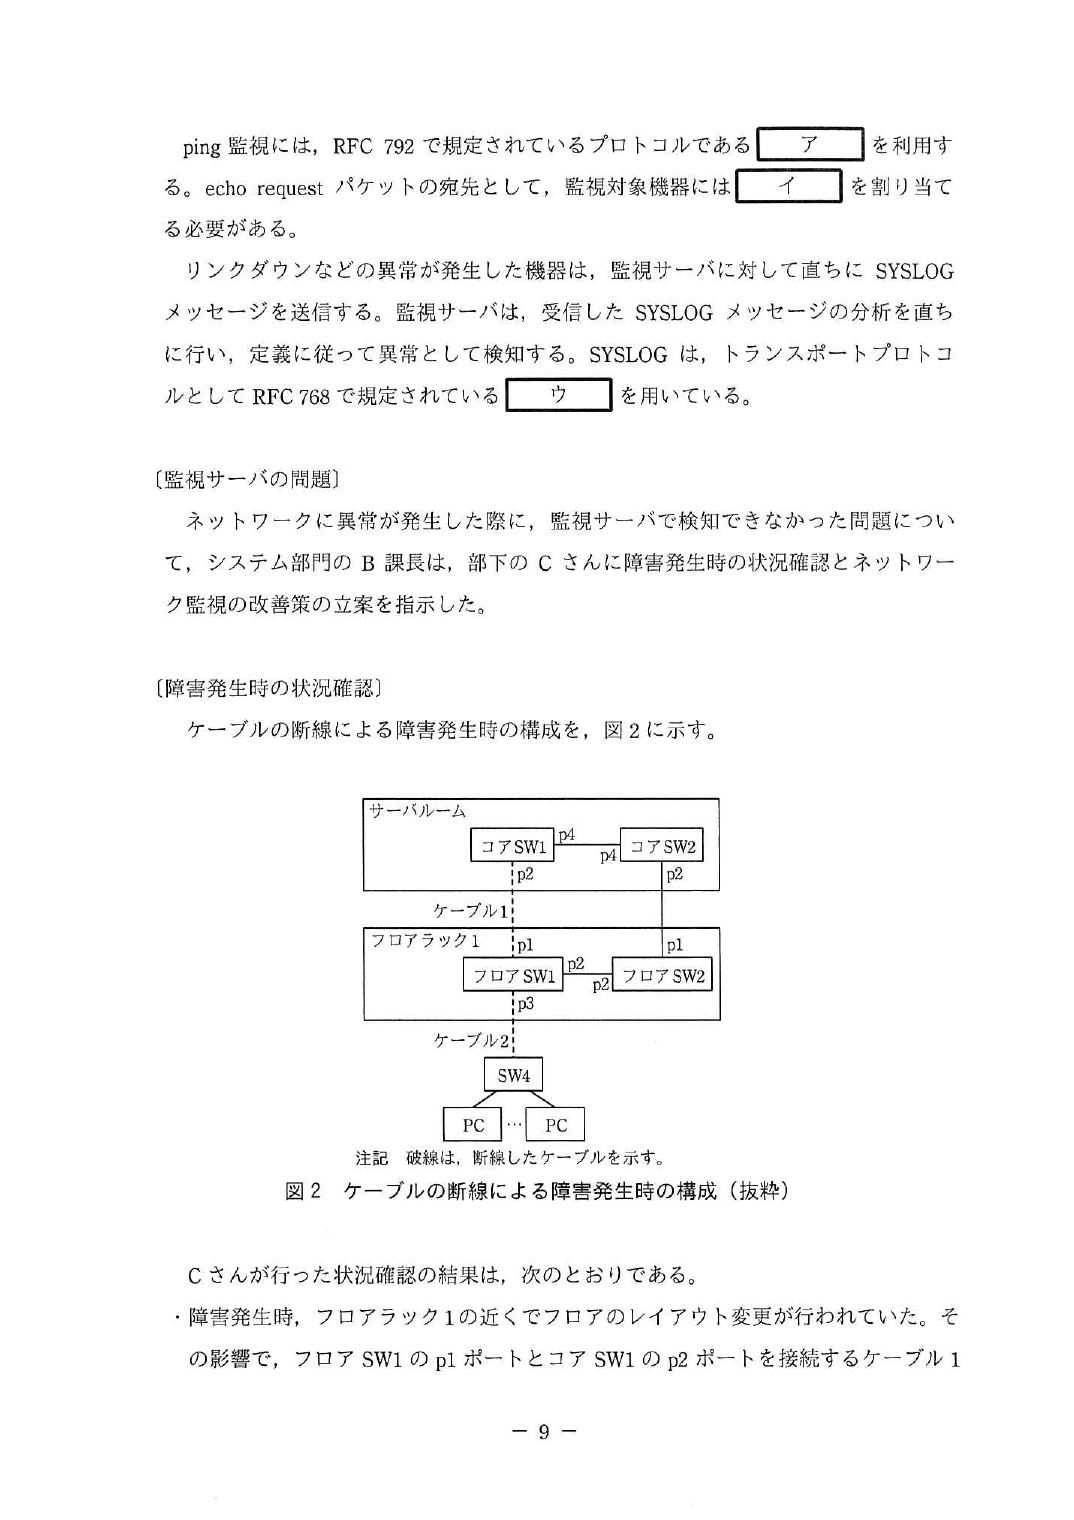
設問3 (1) p2
(2) スパニングツリーが再構築中だったから
設問4 (1) SNMP エージェント コア SW1 又は コア SW2 又は フロア SW1 又は
フロア SW2 又は フロア SW3 又は フロア SW4
又は サーバ SW
SNMP マネージャ 監視サーバ
(2) ポーリング 5 分ごとに状態を取得するので多くの場合異常検知が遅れる。
トラップ 到達確認がないのでメッセージが失われる可能性がある。
(3) スパニングツリーが再構築するまでインフォームの再送信を繰り返す。問 2 では,ネットワーク監視の改善を題材として,企業ネットワークの冗長化や監視に用いられる基本的な 技術の理解とネットワーク監視の問題に対してどのように考え,改善できるかについて出題した。 設問 1 のエは,SNMP の基本的な用語だが,正答率が低かった。 設問 2(2)では,VRRP についての説明を求めたが,VRRP と異なるプロトコルについて述べた解答が目立っ た。VRRP は冗長化設計で用いられる基本的な技術であり,正しく理解しておいてほしい。 設問 4(2)では SNMP ポーリングと SNMP トラップの特徴を踏まえての解答を期待したが,的外れな解答が 目立った。監視に用いられる技術の特徴を正しく把握することは,ネットワーク監視を設計する上で非常に重 要である。ネットワーク技術者として是非知っておいてもらいたい。 設問 4(3)は正答率が低かった。問題文をよく読み,設問で何が問われているかを正しく理解し,注意深く解 答してほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
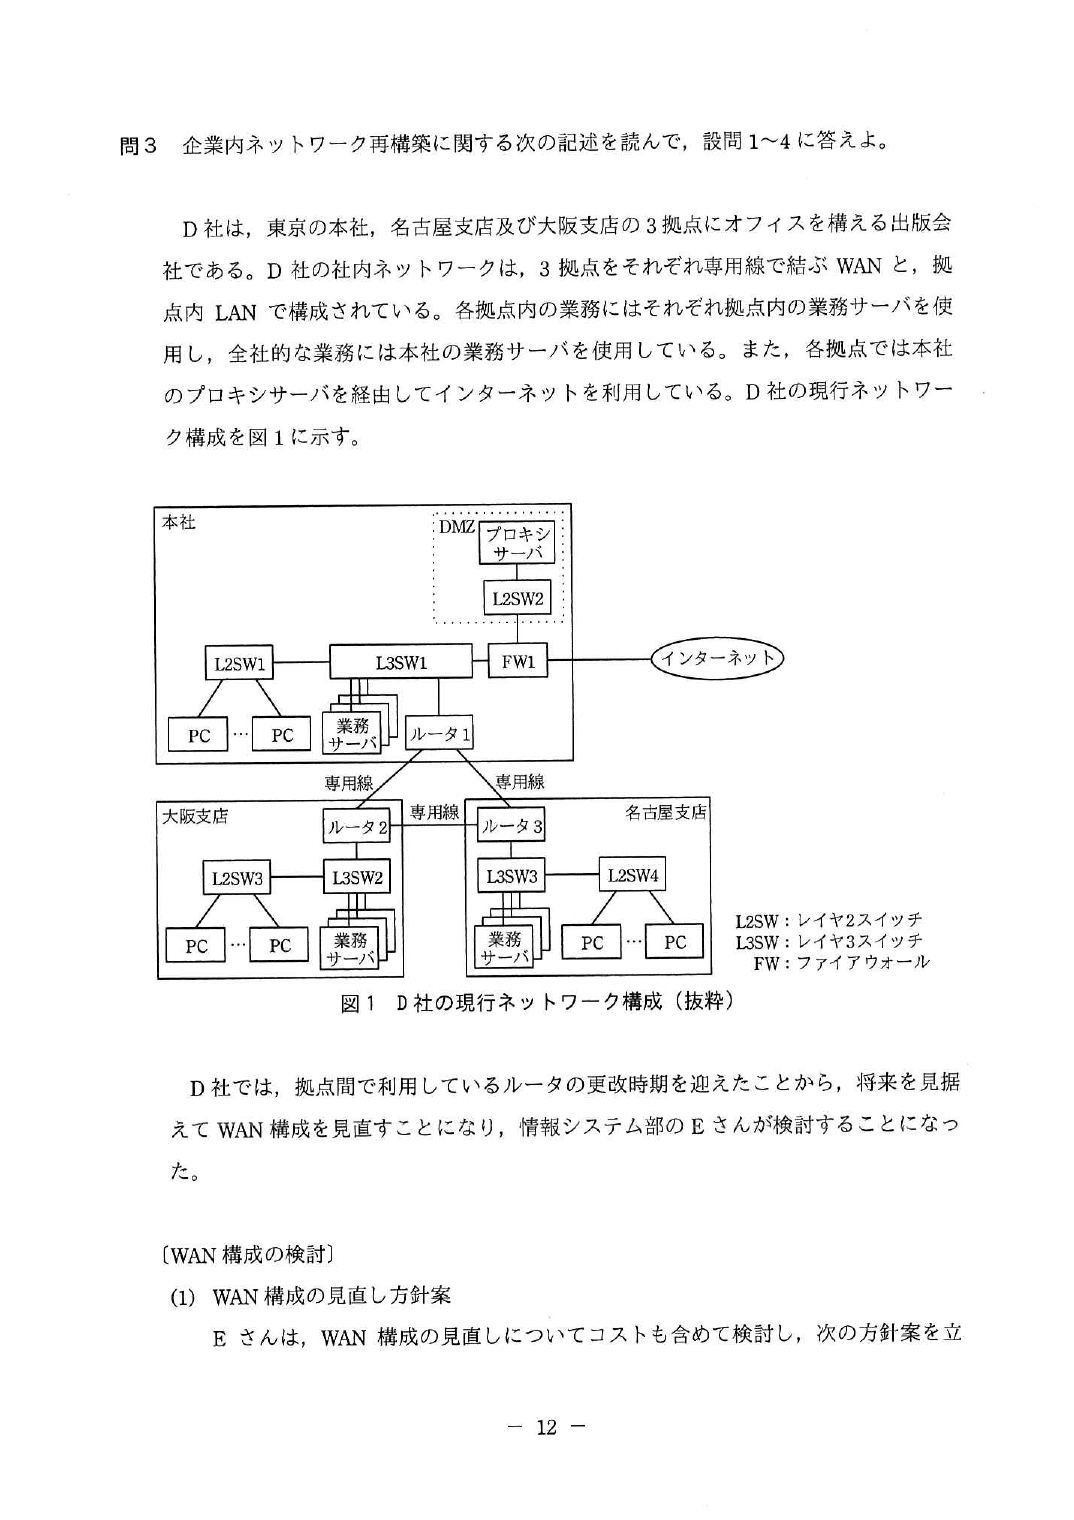
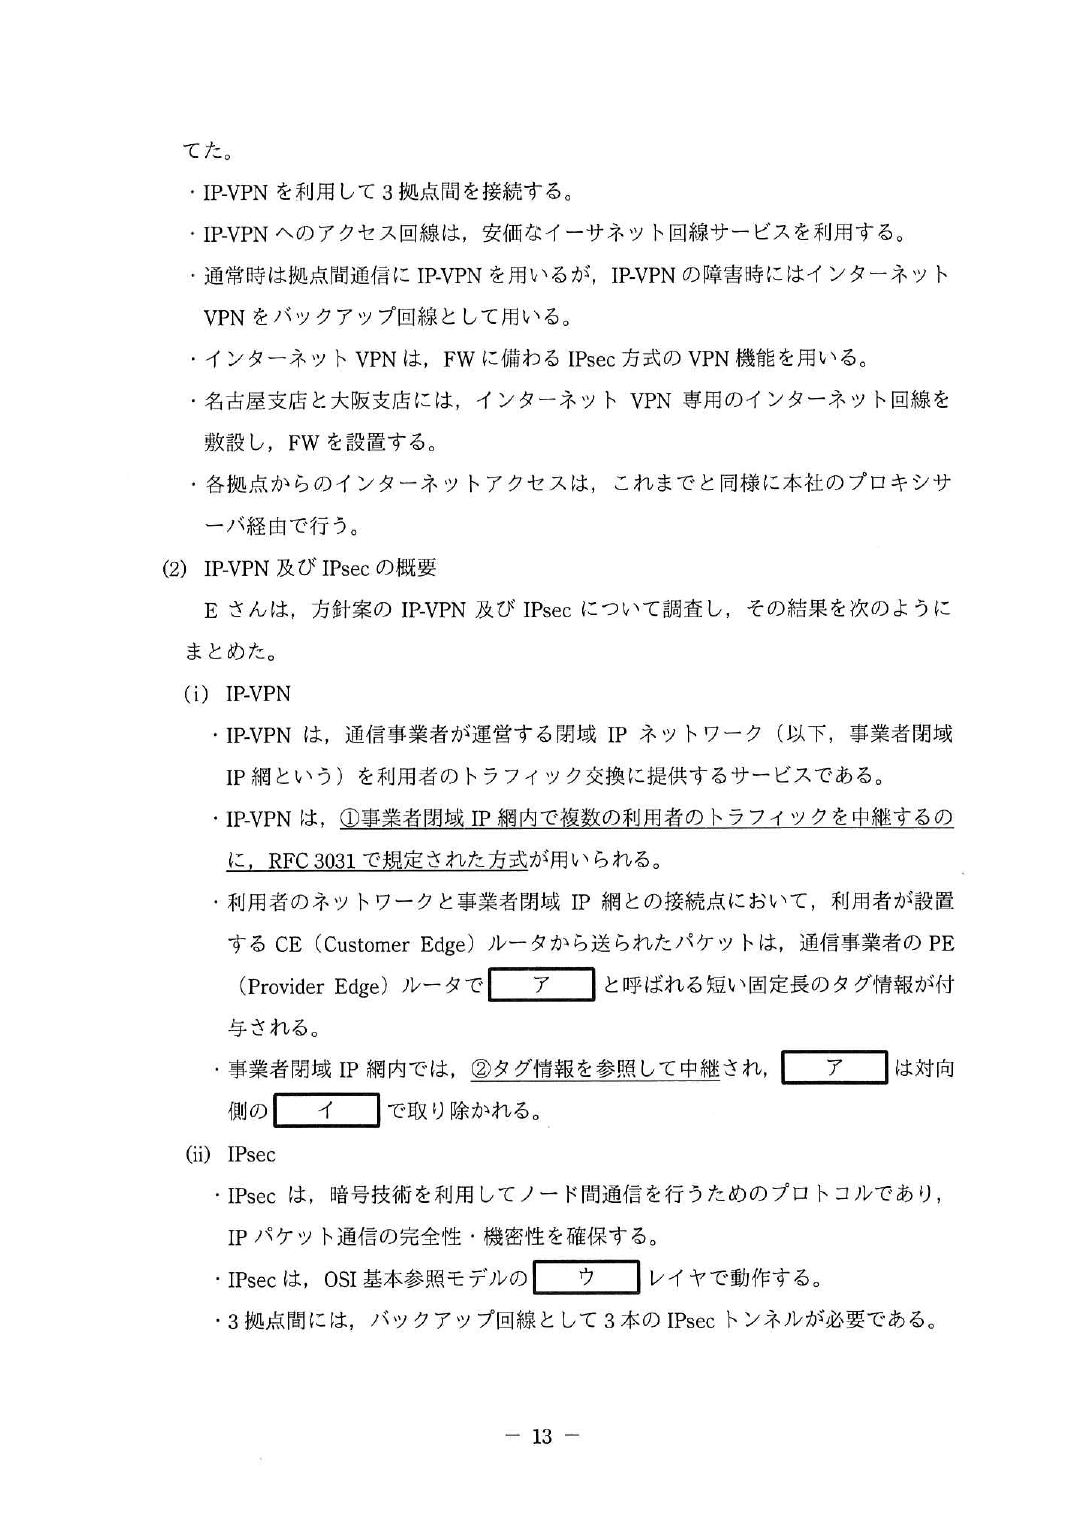
設問1 ア ラベル
イ PE ルータ
ウ ネットワーク
エ IP-VPN
オ インターネット VPN
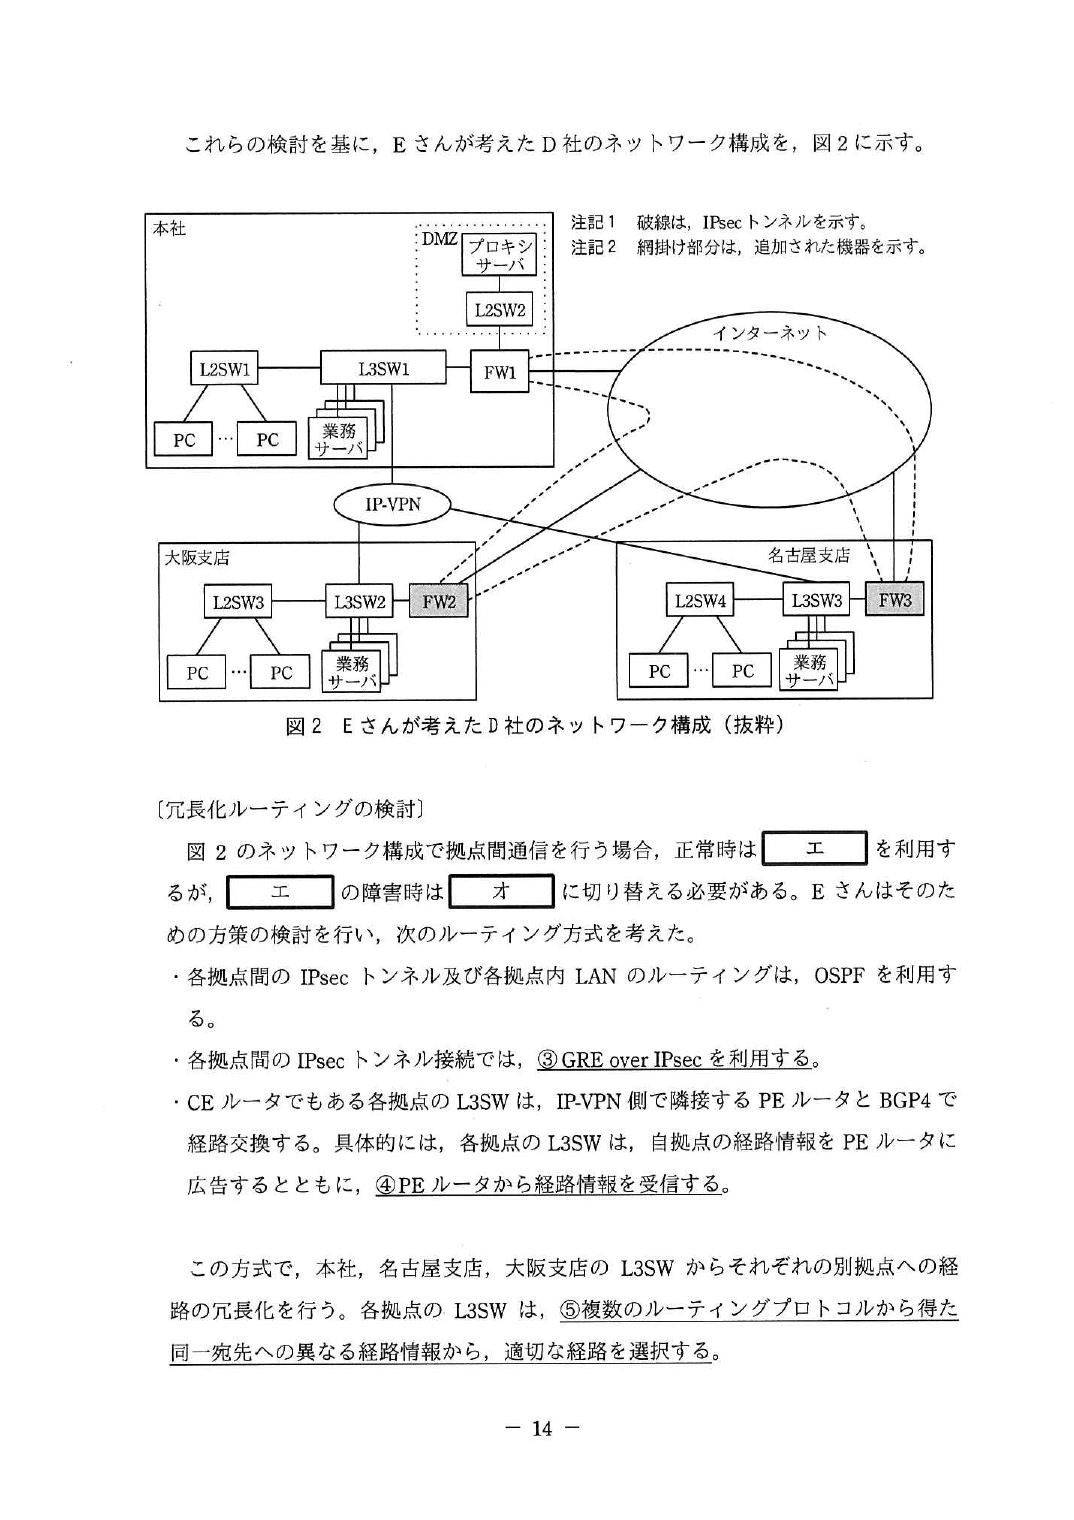
設問2 (1) MPLS
(2) 利用者ごとのトラフィックを区別するため
設問3 (1) OSPF のマルチキャスト通信を通すため
(2) ほかの拠点への経路情報
(3) BGP4 から得られた経路を優先する。
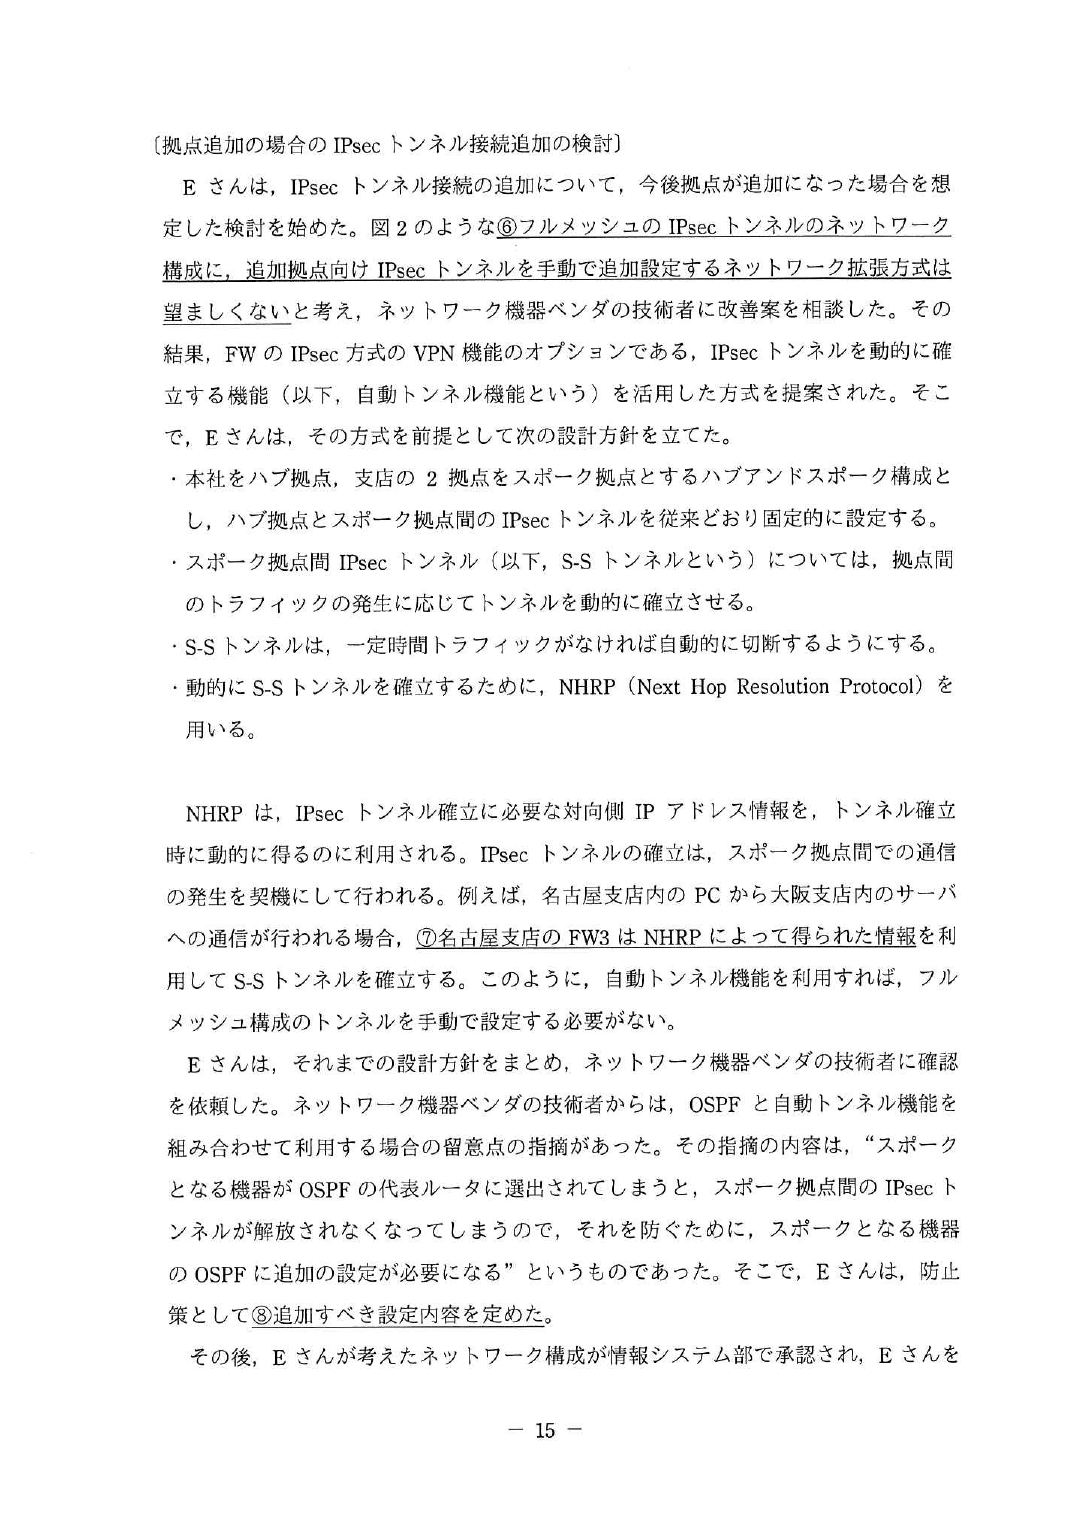
設問4 (1) 新拠点追加のときに全拠点の設定変更が必要になるから
(2) 大阪支店の FW2 のグローバル IP アドレス
(3) 機器 FW2,FW3
設定 OSPF のプライオリティを 0 に設定する。問 3 では,企業内ネットワーク再構築を題材として,IP-VPN とインターネット VPN の両方式の VPN と複 数のルーティングプロトコルを利用した冗長ネットワーク構築技術について出題した。全体として,正答率は 低かった。 設問 1 及び設問 2 は,主に MPLS の基本事項について出題したが,正答率は低かった。MPLS は IP-VPN サ ービスの中核を成す技術であり,MPLS を理解することは,VPN 技術を理解するためにも役に立つので基本は 押さえておいてほしい。 設問 3(1)は,OSPF ネットワーク内の IPsec トンネル上での GRE over IPsec の利用についてその目的を出題 したが,正答率は低かった。IPsec トンネル上での GRE over IPsec の利用は OSPF ネットワークでは必要な技 術であるので,理解しておいてほしい。 設問 4(1)は,フルメッシュな IPsec トンネルのネットワークにおける課題を出題したが,正答率は高かっ た。ネットワークトポロジに関する基本的な理解がうかがわれた。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
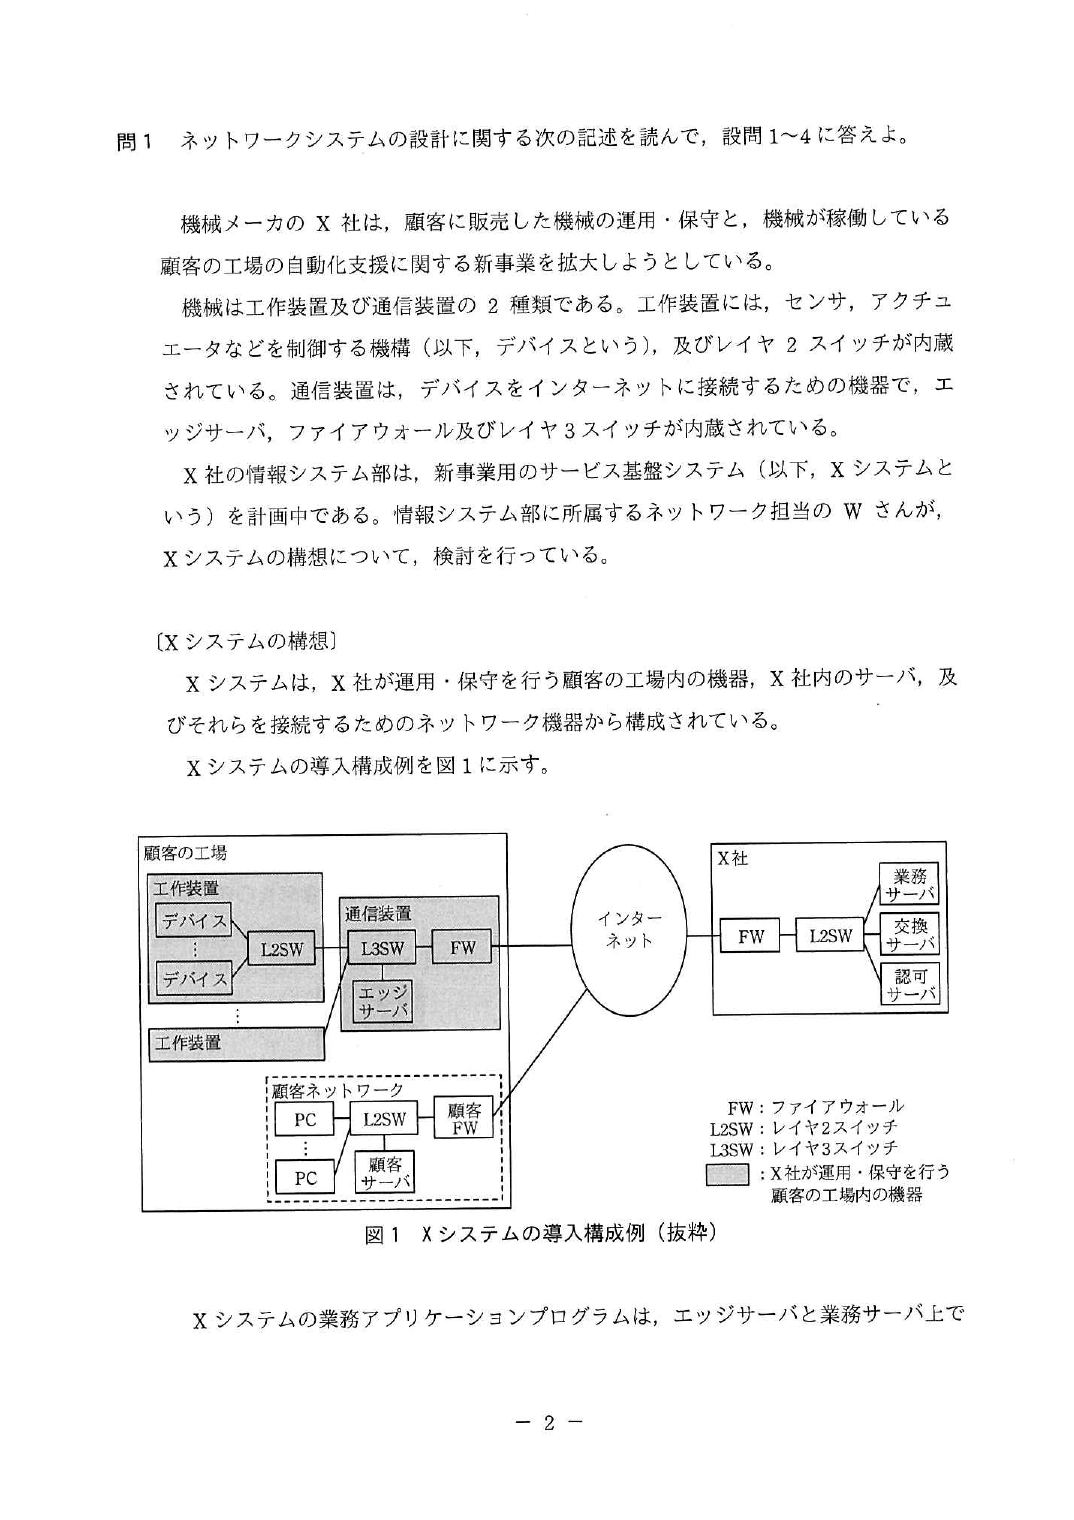
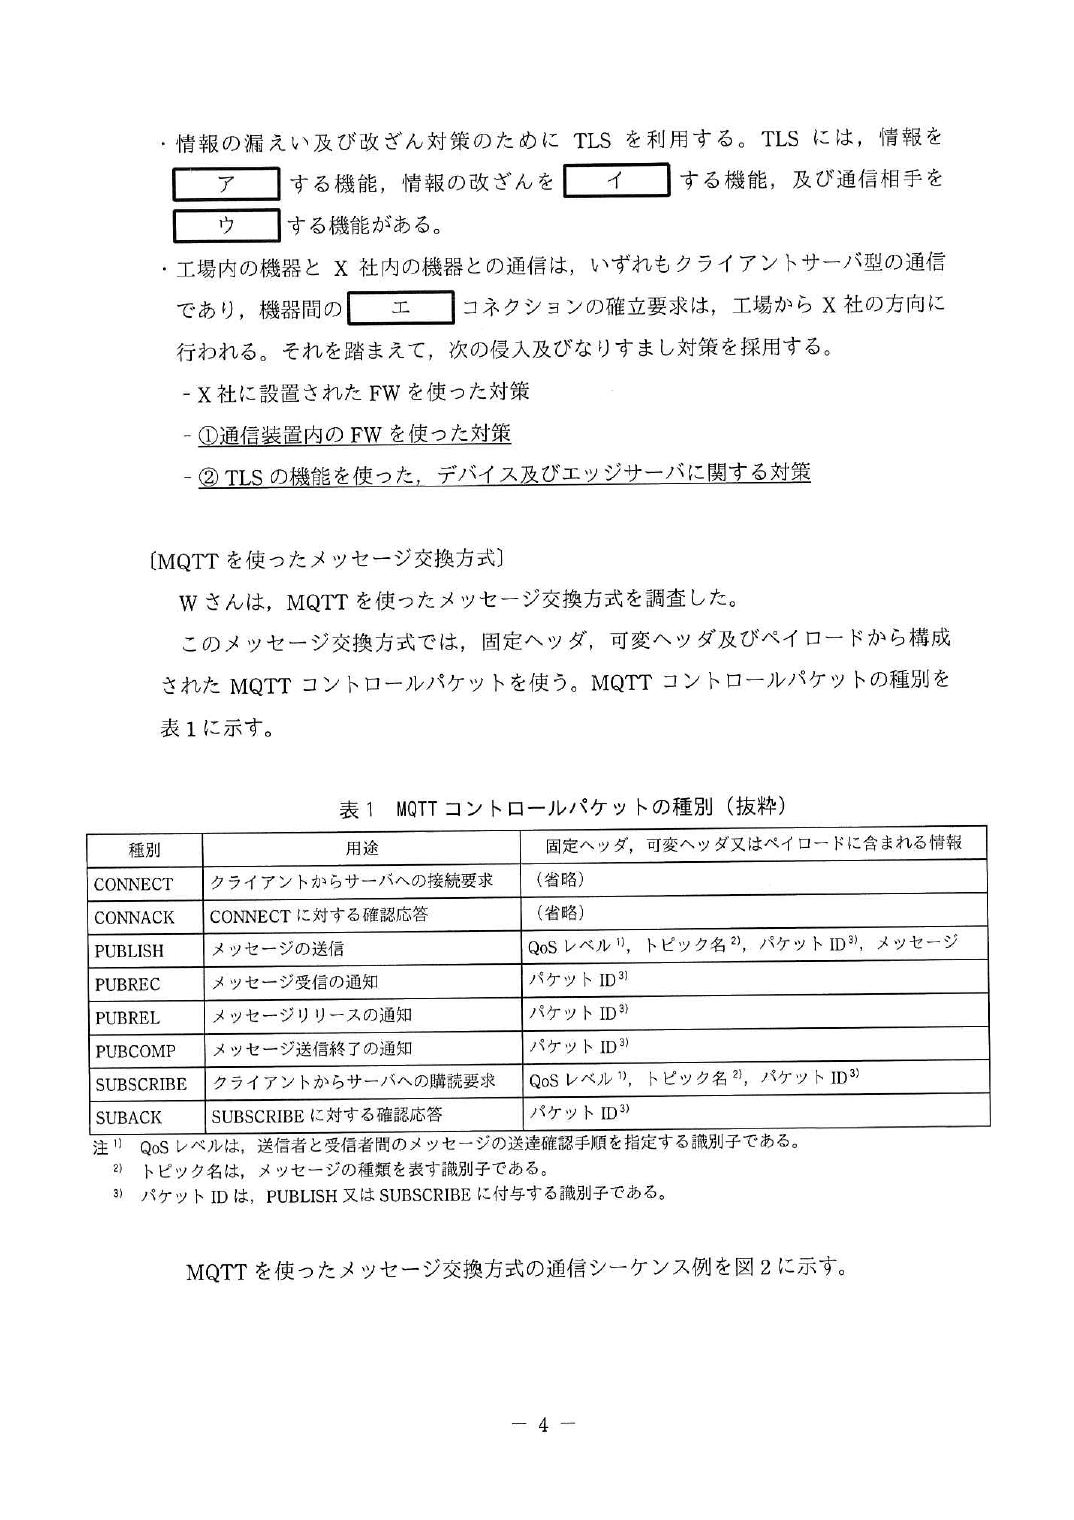
設問1 (1) ア 暗号化
イ 検知
ウ 認証
エ TCP
(2) X 社が運用・保守を行う機器から X 社 FW の方向に確立される TCP コネクシ
ョンだけを許可する。
(3) クライアント証明書を配布してクライアント認証を行う。
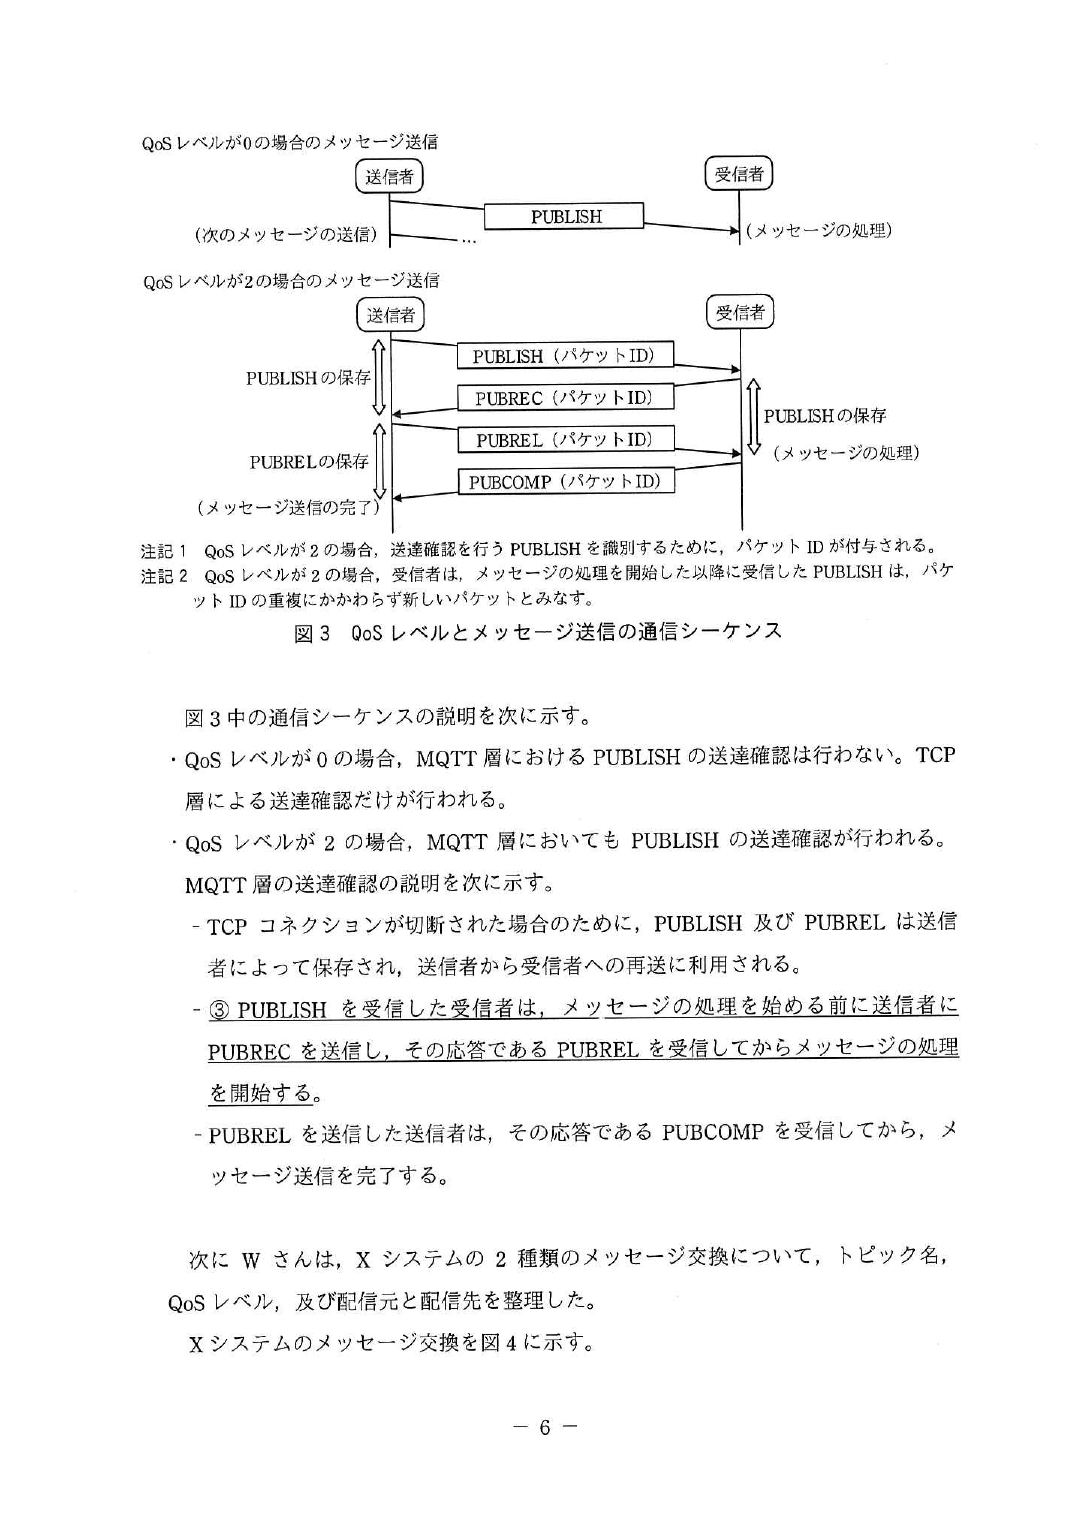
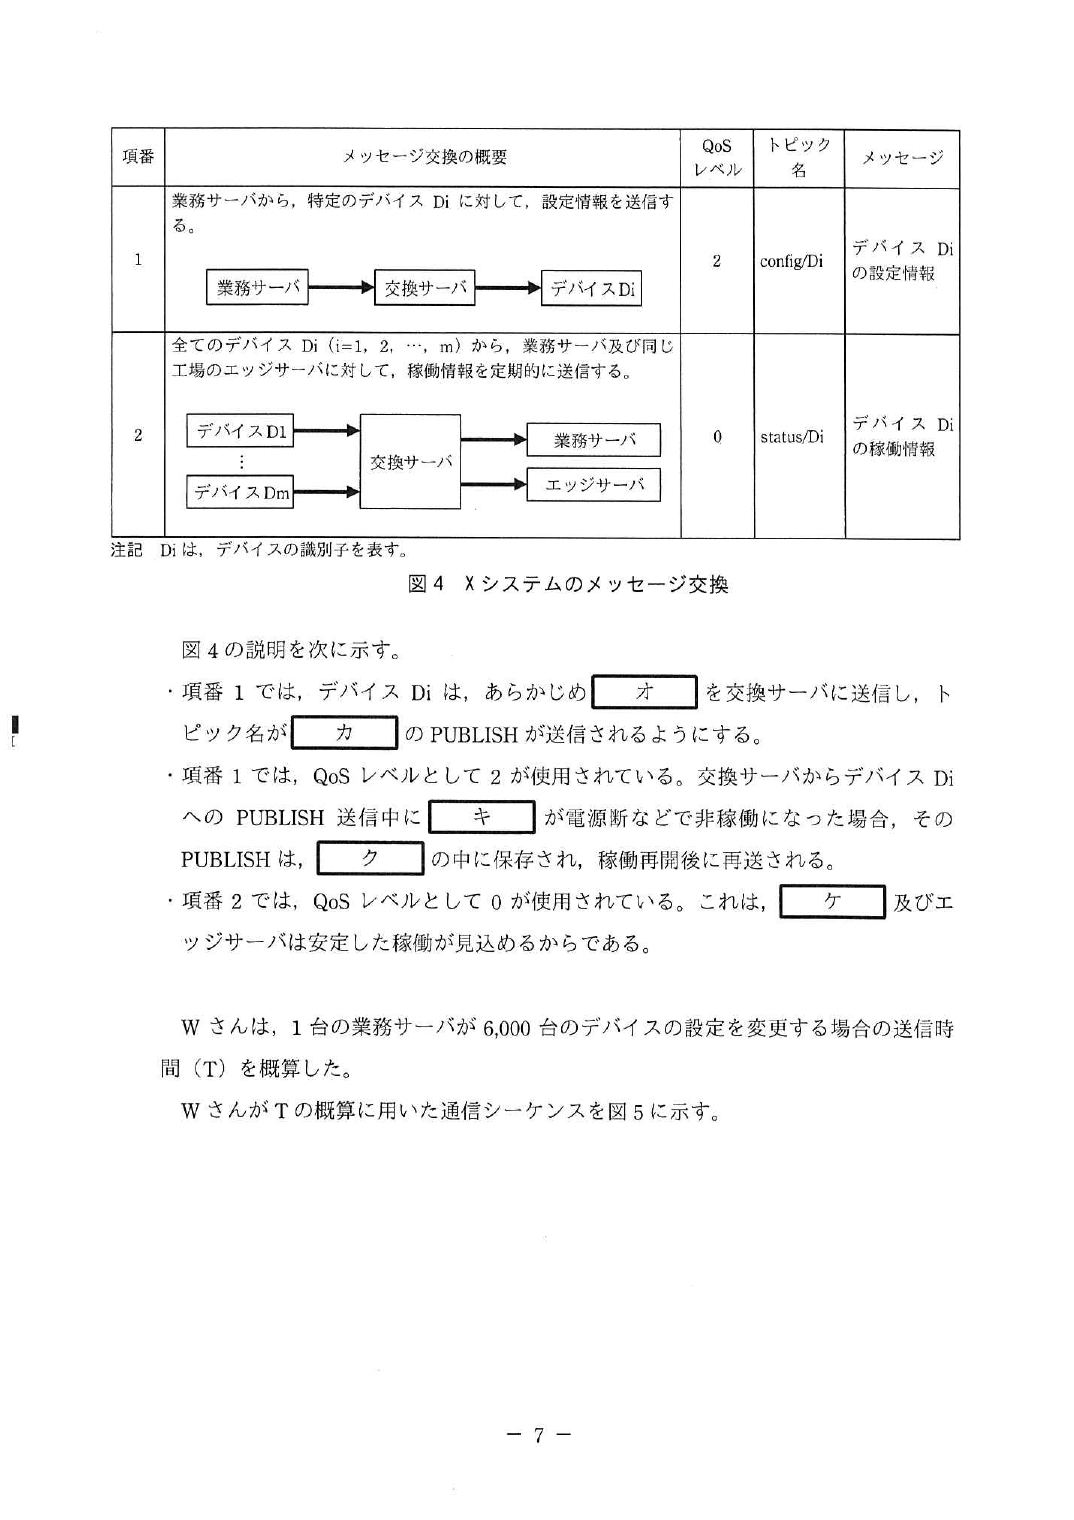
設問2 (1) TCP の送信処理中に,デバイスの電源断などで TCP コネクションが開放され
た場合
(2) メッセージの重複を防止する。
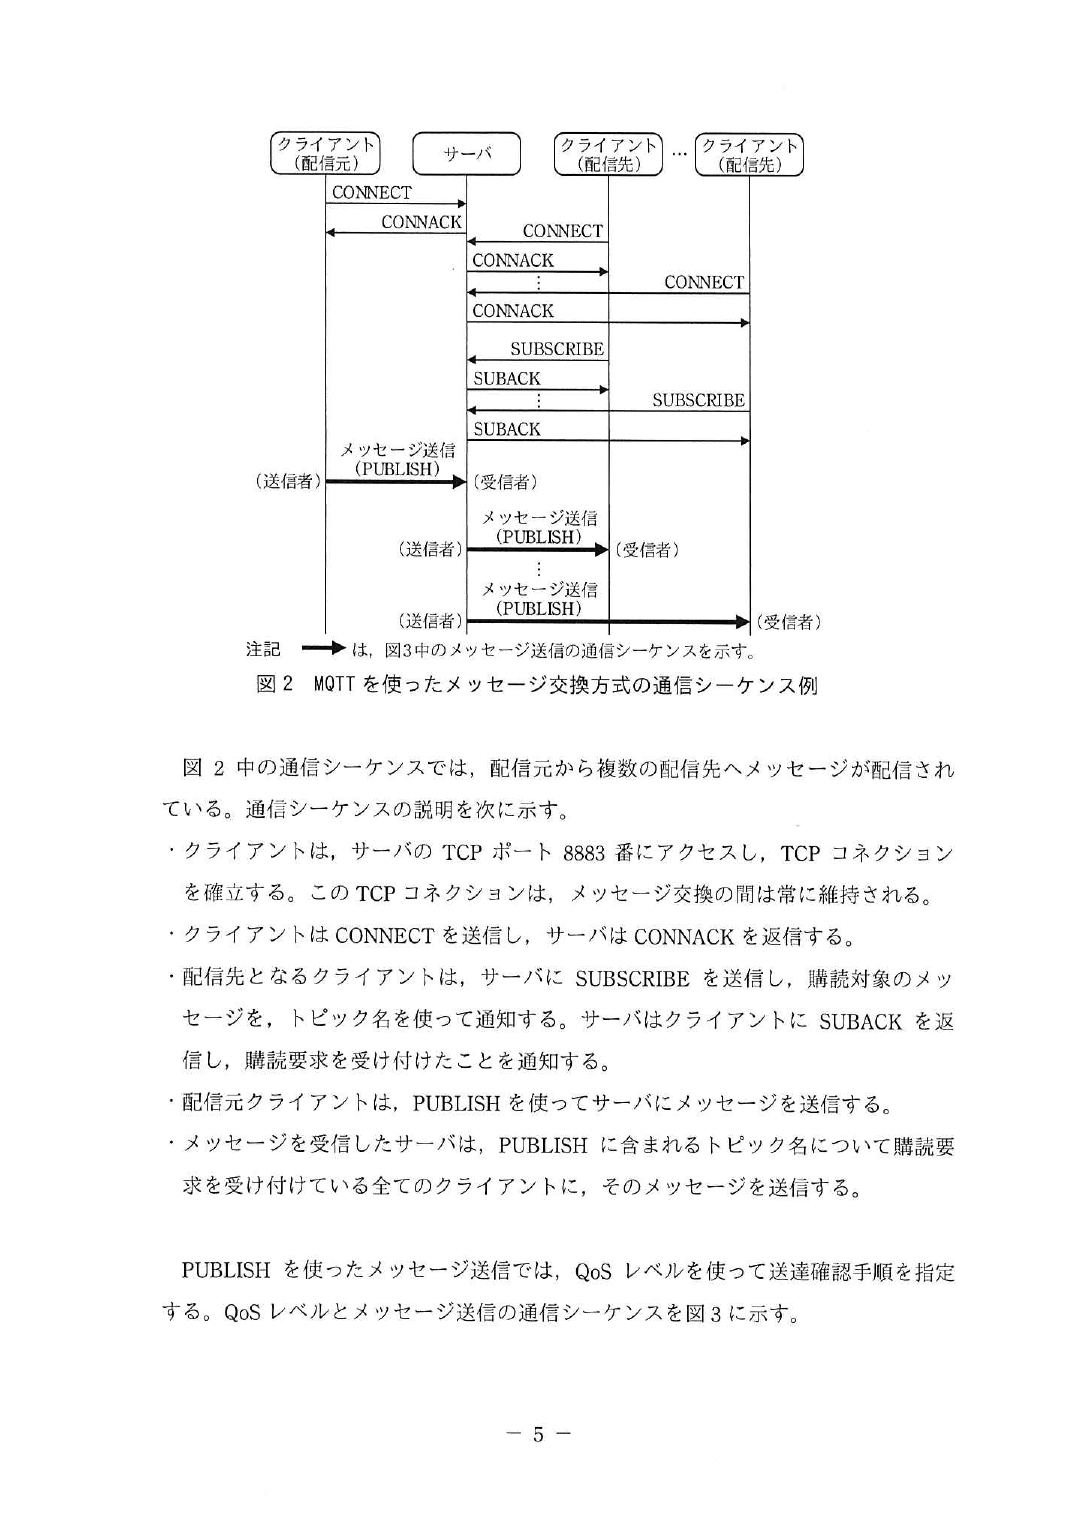
(3) オ SUBSCRIBE
カ config/Di
キ デバイス Di
ク 交換サーバ
ケ 業務サーバ
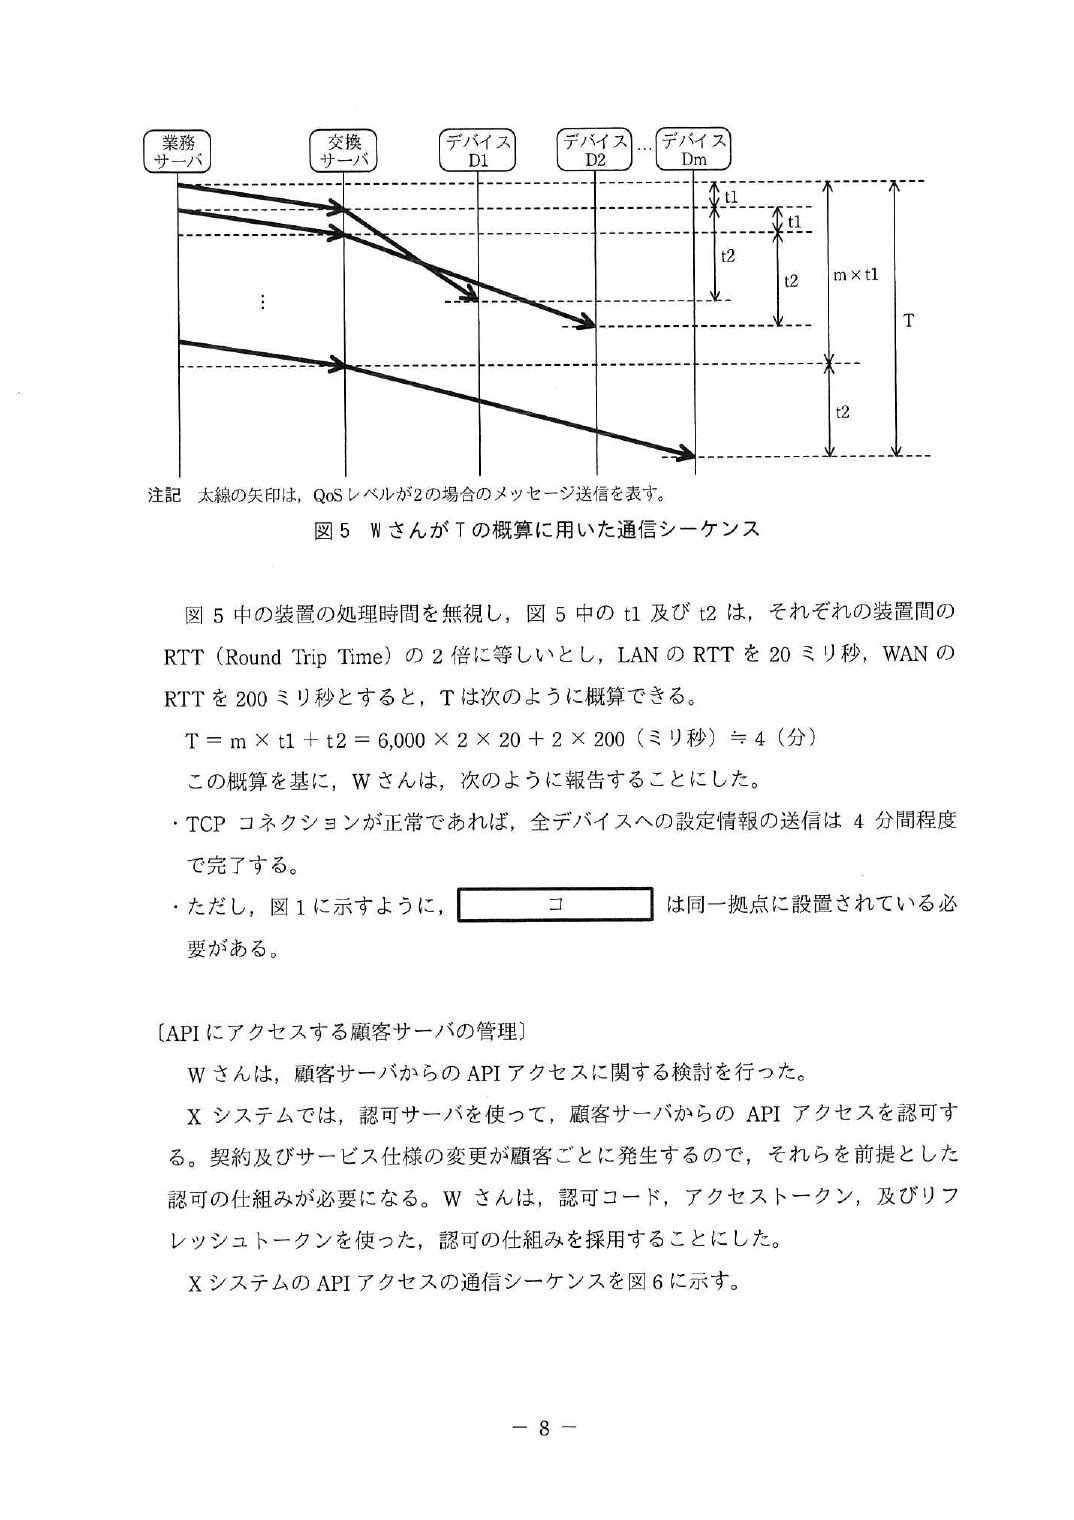
(4) コ 業務サーバ,交換サーバ
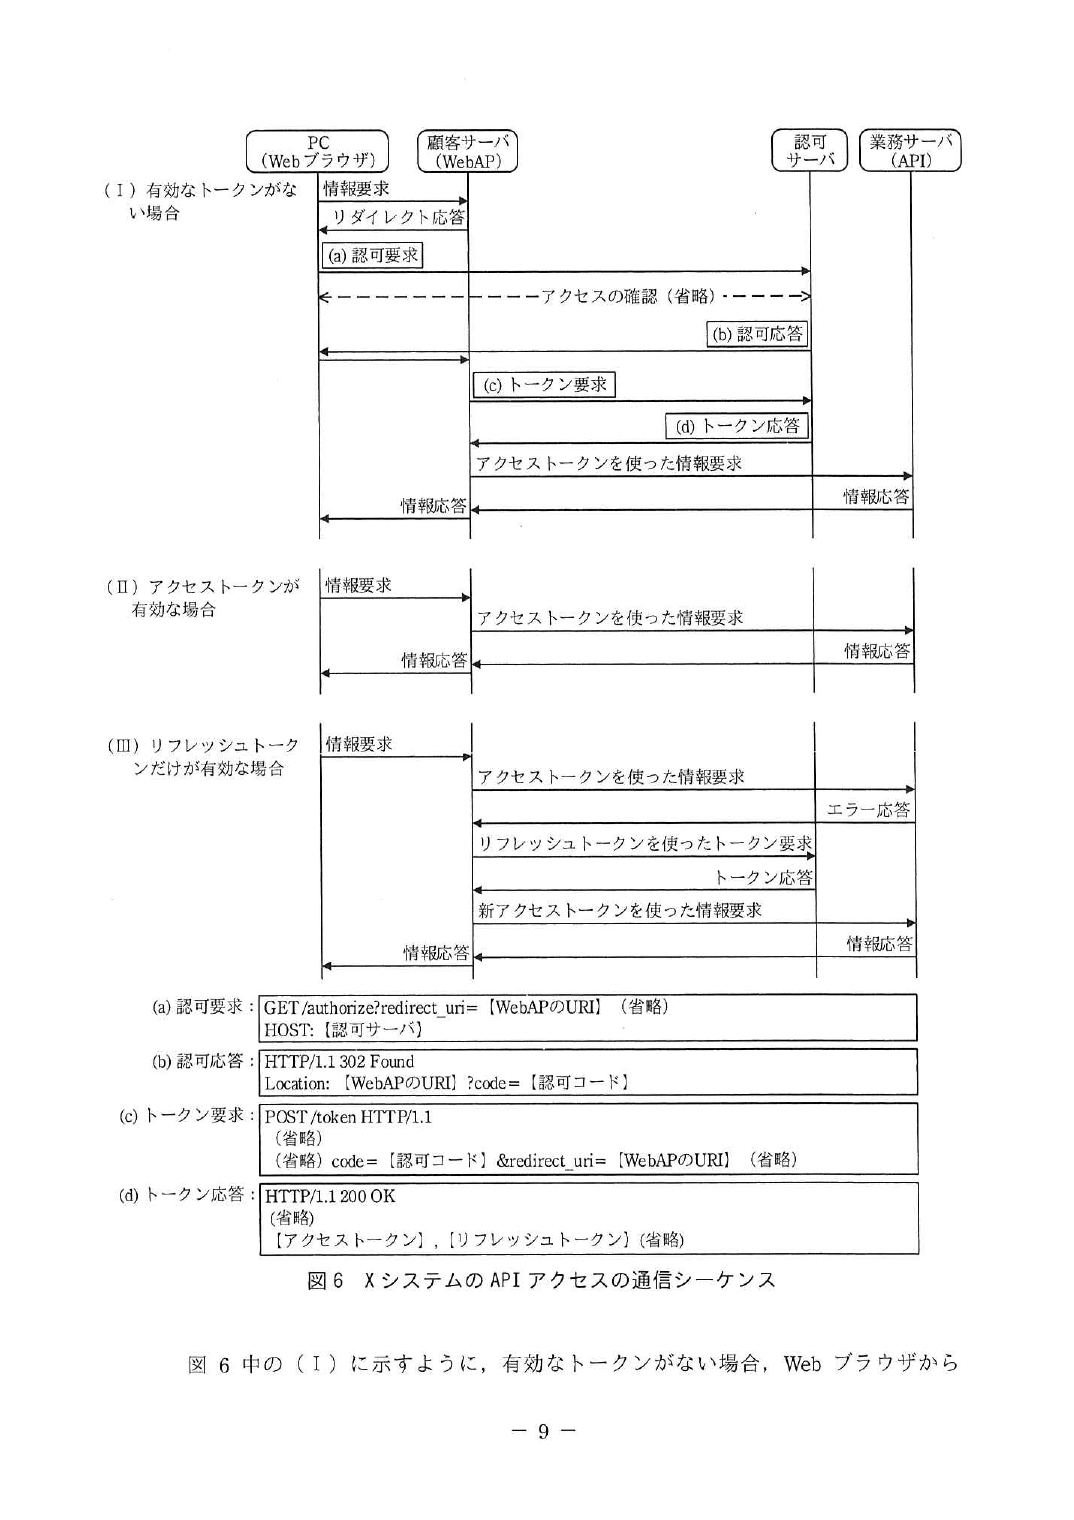
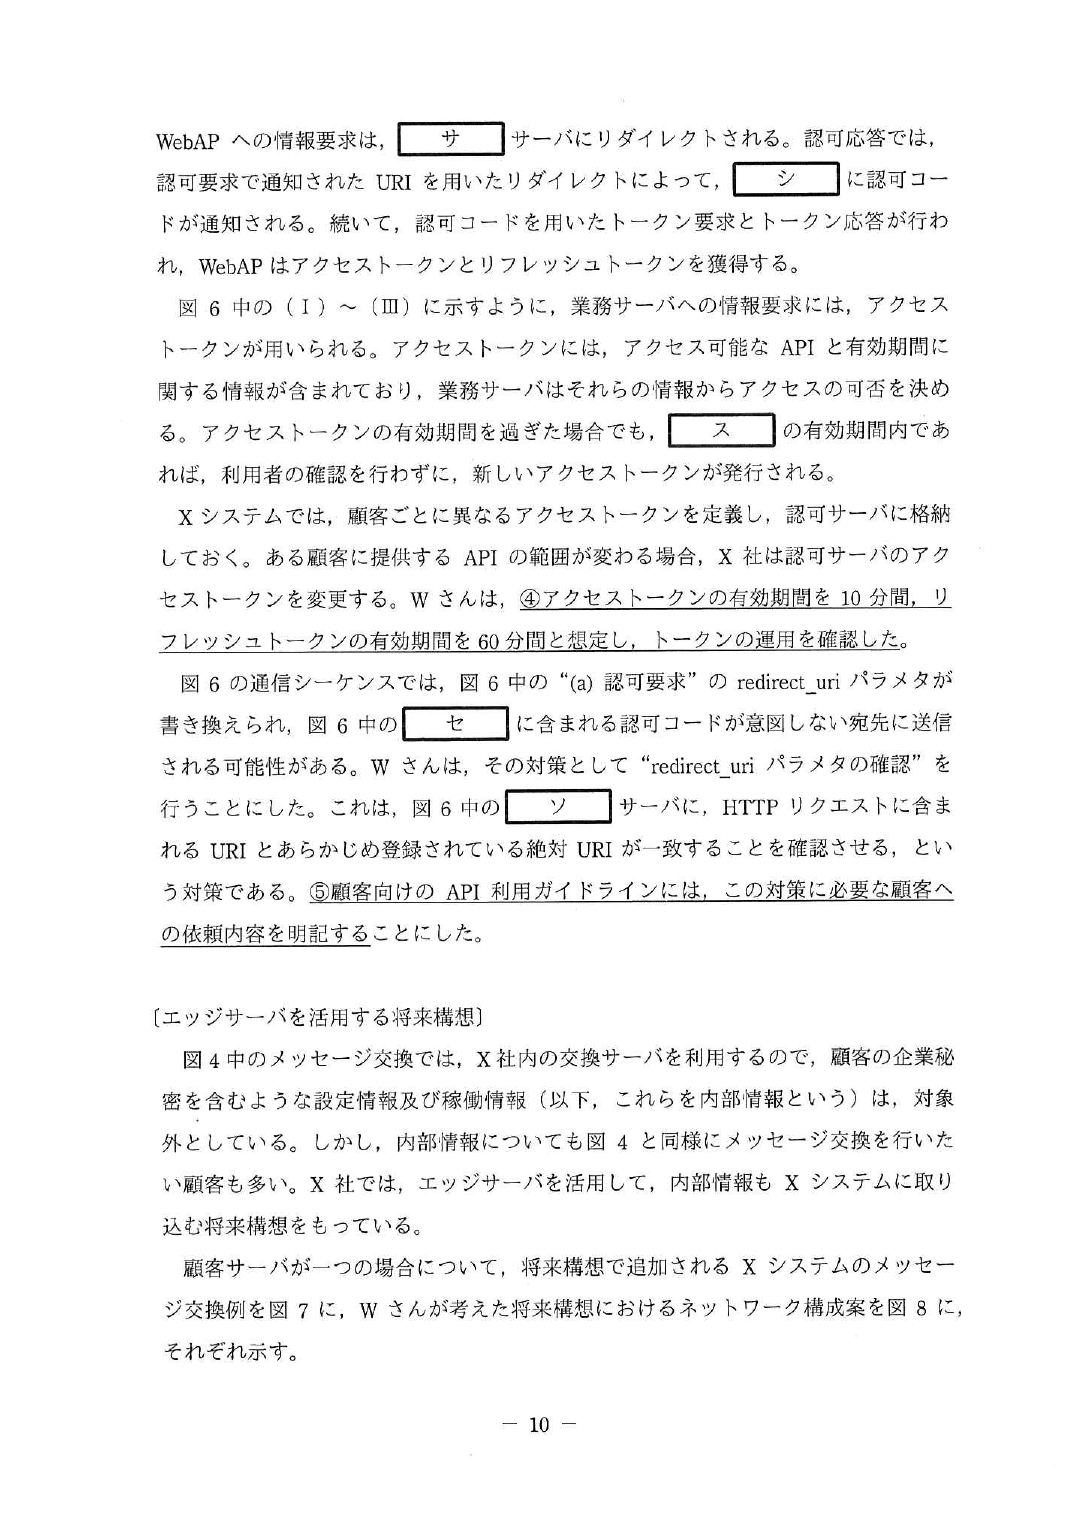
設問3 (1) サ 認可
シ WebAP
ス リフレッシュトークン
セ 認可応答
ソ 認可
(2) 10
(3) Web AP の URI を固定にし,絶対 URI を事前に通知してもらう。
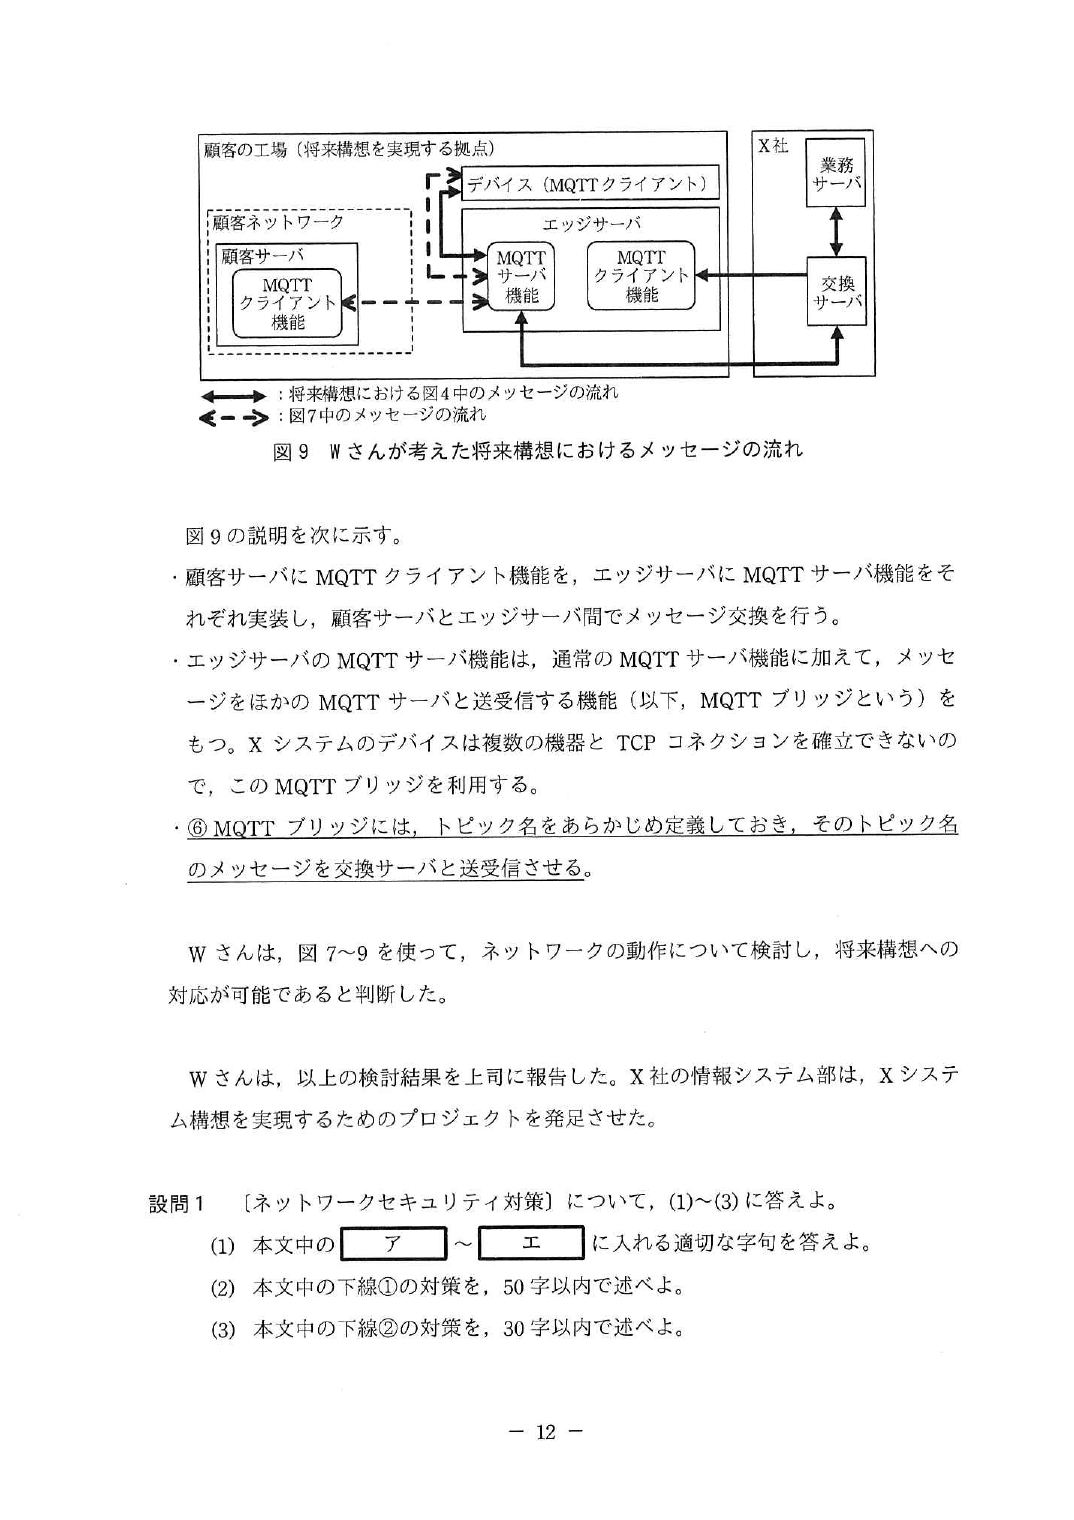
設問4 (1) 送信元 IP アドレスを NAT ルータ-P に,宛先 IP アドレスをエッジサーバ-P
に,それぞれ変換する。
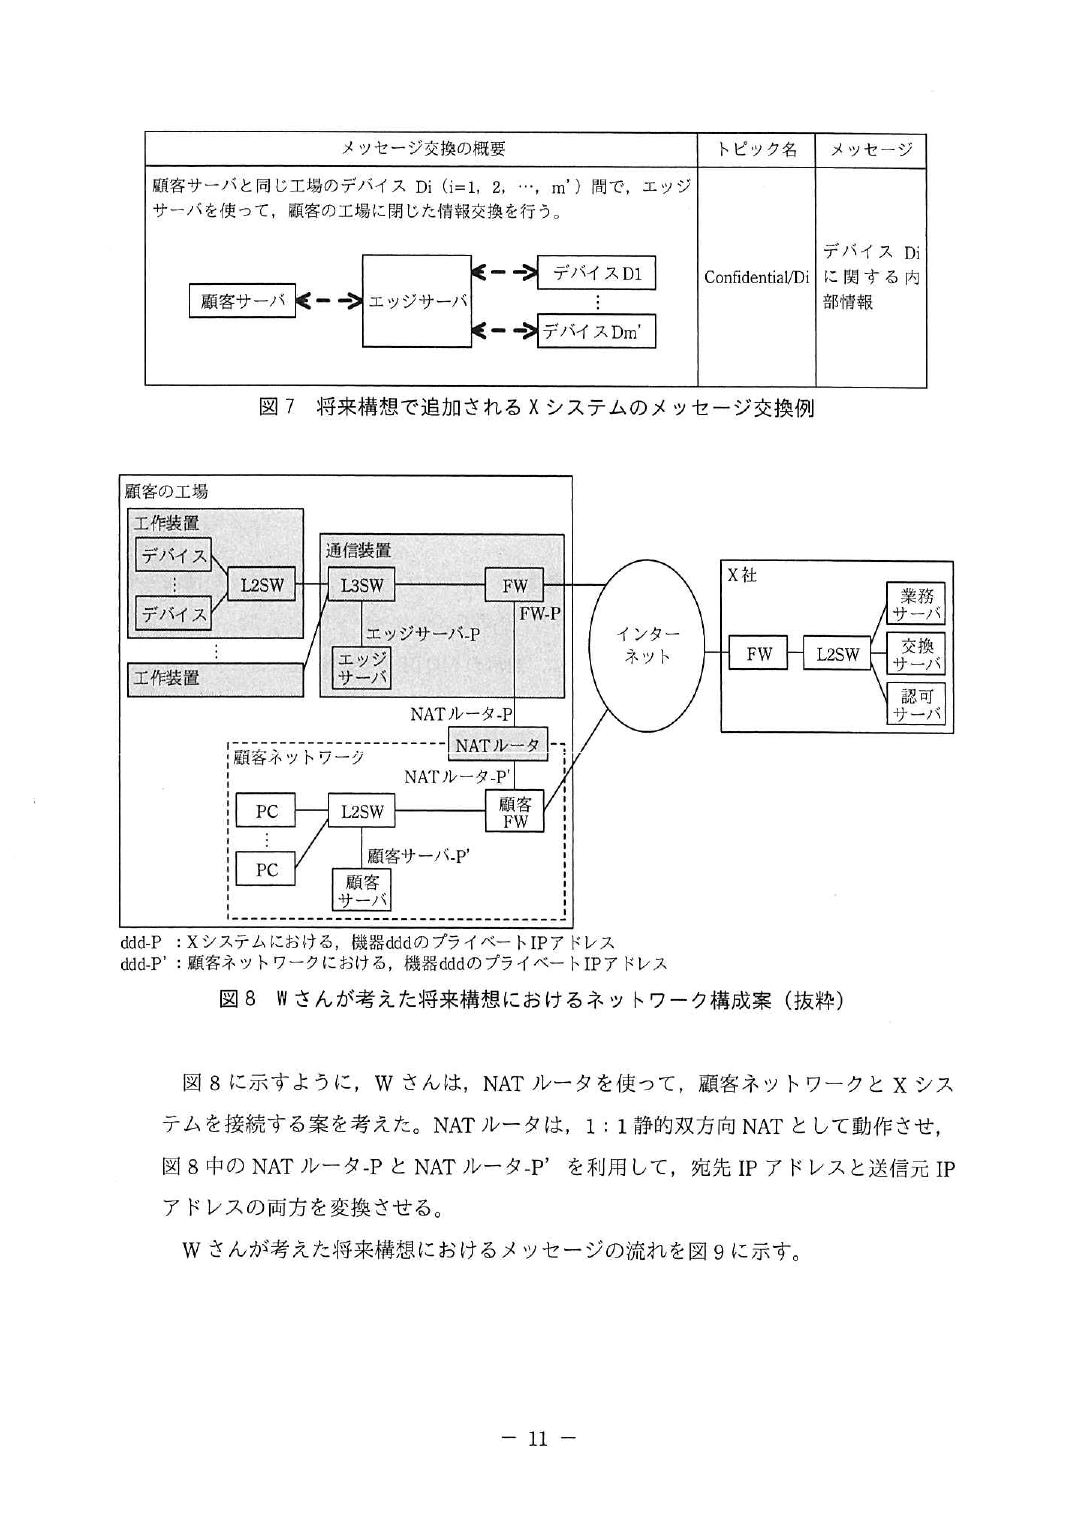
(2) 顧客サーバ-P’から NAT ルータ-P’のポート 8883 番への通信
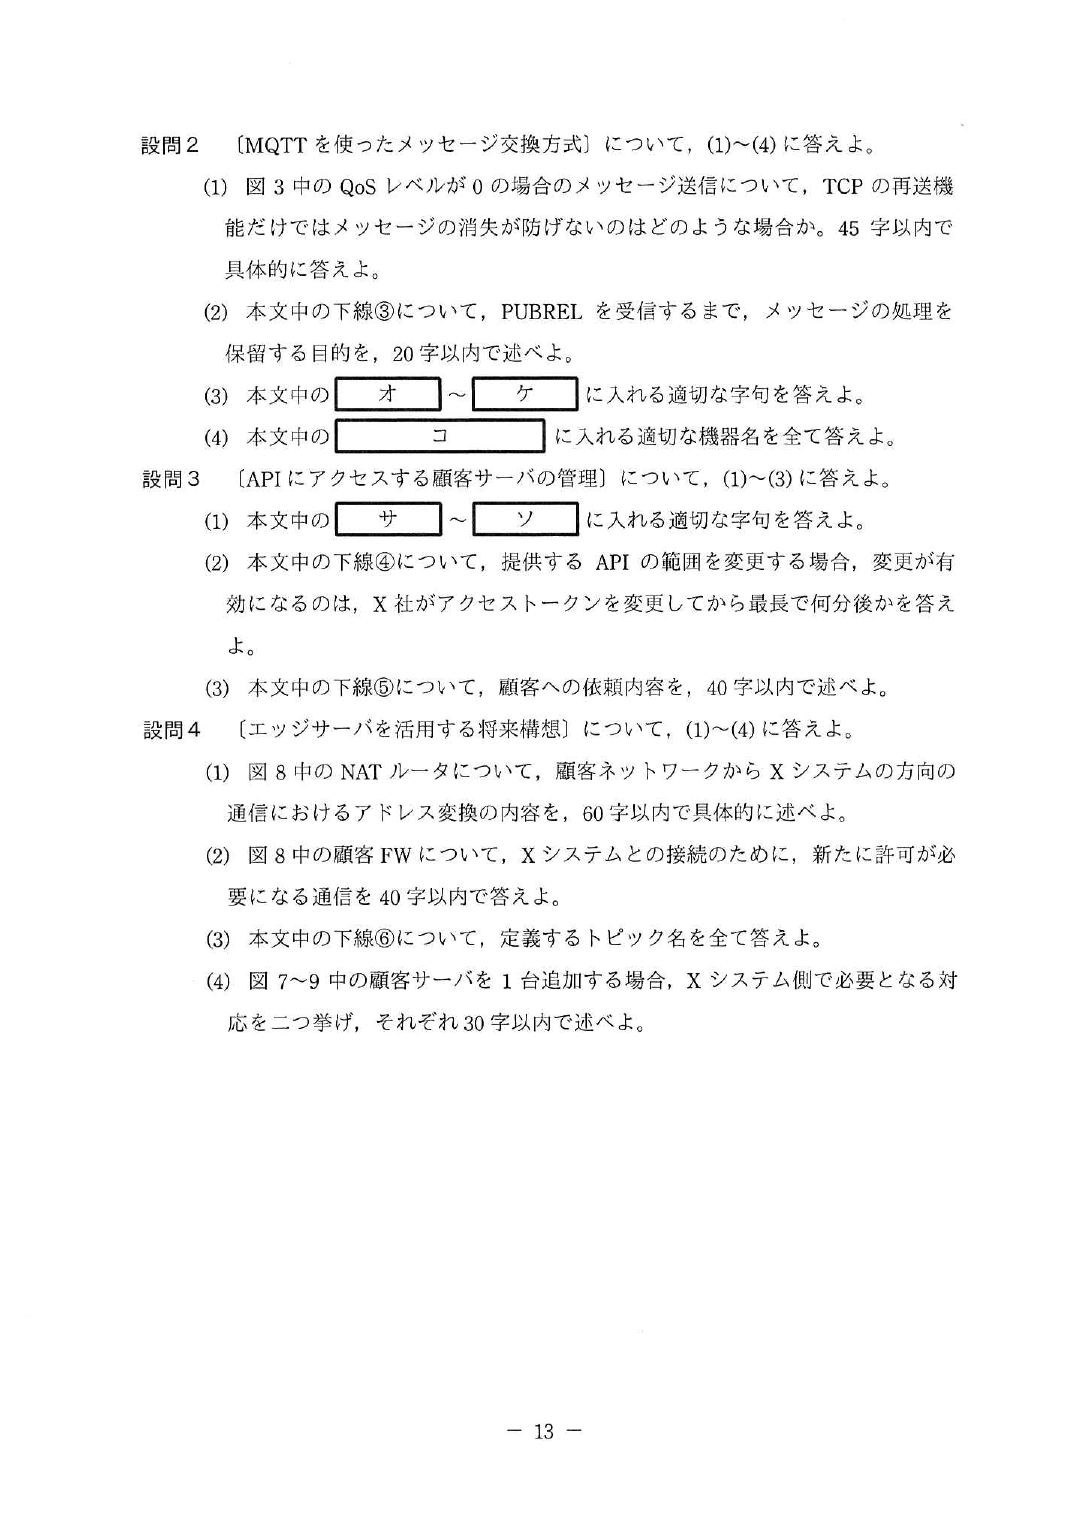
(3) config/Di,status/Di
(4) ① ・1:1 静的双方向 NAT の設定を NAT ルータに追加する。
② ・通信を許可するルールを通信装置内の FW に追加する。問 1 では,製造業のスマート化の基盤となるネットワークシステムを題材に,ネットワークセキュリティ, メッセージ通信プロトコル MQTT,及び Web サービスの連携に用いる仕組みについて出題した。後半の 2 テ ーマについては,知識がなくても本文を読むことで解答を導けるようにした。 設問 1 は,ネットワークセキュリティについて問うた。設問の中では設問1(2)の正答率が低かった。導入構 成例(図 1)では,インターネットを介した二つの拠点に,三つのファイアウォールが設置されている。X シ ステムに関する記述を正しく理解し,注意深く解答してほしい。 設問 2 は,MQTT について問うた。通信プロトコルに関する設問 2(3)の正答率は高かったが,QoS レベルに 関する設問 2(2)の正答率は低かった。MQTT の QoS レベルの考え方は,メッセージ交換の重要な概念の一つ である。通信シーケンス(図 3)をもう一度よく読み,その仕組みを理解しておいてほしい。 設問 3 は,API アクセス認可の仕組みについて問うた。この仕組みは“The OAuth 2.0 Authorization Framework(RFC6749)”に記述があり,広く利用されている。認可のプロセスでは,二つのトークンととも に,URI が固定された WebAP が重要な役割を担う。設問では,それらの知識を前提とせずに通信シーケンス から解答を導くようにした。正答率は比較的高かったが,リダイレクトに関する通信シーケンスを正しく理解 していない誤答が散見された(設問 3(1)シ)。リダイレクトは,Web サービスの基本的概念の一つであり,よ く理解しておいてほしい。 設問 4 は,ネットワークシステムの拡張性について問うた。顧客ネットワーク側の MQTT クライアントを 接続する際の考慮点について出題している。設問をよく読み,メッセージ交換システムが有する拡張性と, NAT を用いて運用主体が異なる二つのネットワークを接続した際の制約について,それぞれ理解した上で解答 してほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
設問1 ア スタック
イ ステートフル
ウ 負荷分散
エ チーミング
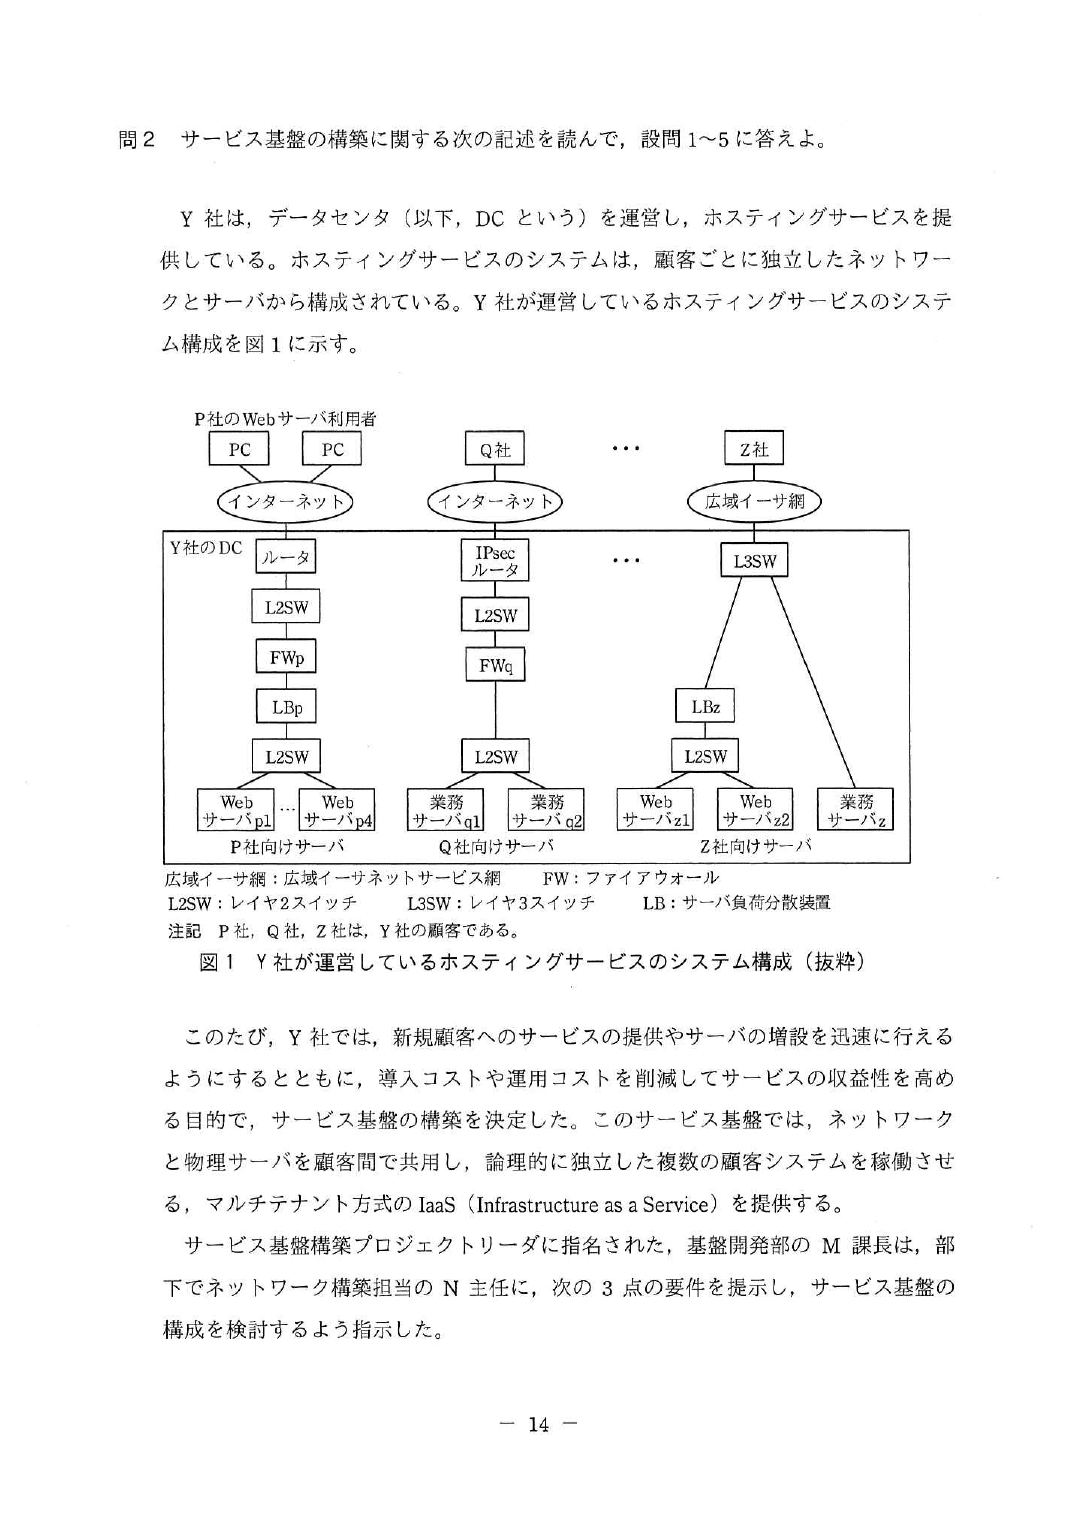
設問2 (1) ・顧客ごとに異なるフィルタリングの設定が必要であるから
・顧客ごとにルーティングの設定が必要であるから
(2) ① ・FWb による FWa の稼働状態
② ・FWa による L2SWa への接続ポートのリンク状態
③ ・FWa による LBa への接続ポートのリンク状態
・FWa による FWb の稼働状態
・FWb による L2SWb への接続ポートのリンク状態
・FWb による LBb への接続ポートのリンク状態
(3) 物理サーバへの接続ポートに,全ての顧客の仮想サーバに設定された VLAN ID
を設定する。
設問3 ・OFC の IP アドレス
・自 OFS の IP アドレス
設問4 (1) ① ・フィルタリングルール
② ・仮想 FW の VLAN ID
③ ・仮想 FW の IP アドレス
・仮想 FW のサブネットマスク
・仮想 FW の仮想 MAC アドレス
・ルーティング情報
(2) 顧客の L2SW 又は L3SW に接続する,L2SWa 及び L2SWb のポート
設問5 (1) 発生する可能性がある問題 物理サーバ 3 の障害によって,3 顧客のシステ
ムが同時に停止してしまう。
仮想サーバの配置 3 顧客向けの仮想サーバを,それぞれ異なった
物理サーバに配置する。
(2) FWp の内部側ポートと LBp の仮想 IP アドレスをもつポートは,同一セグメン
トであり,物理サーバ 3 内で処理されるから
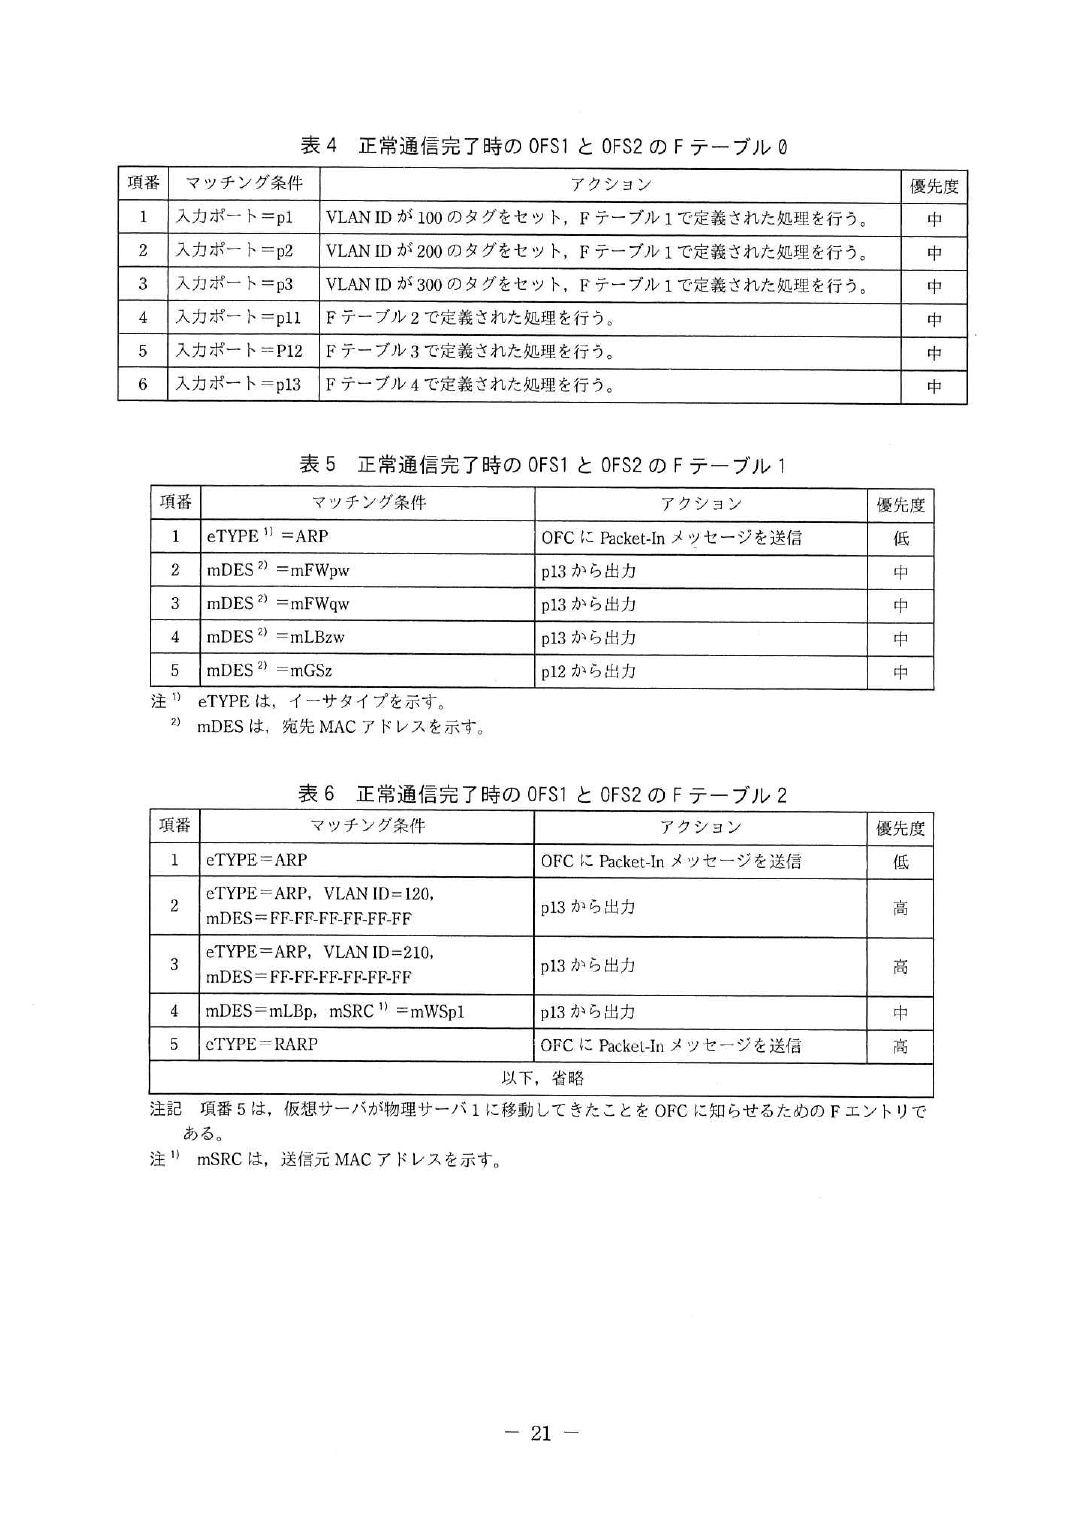
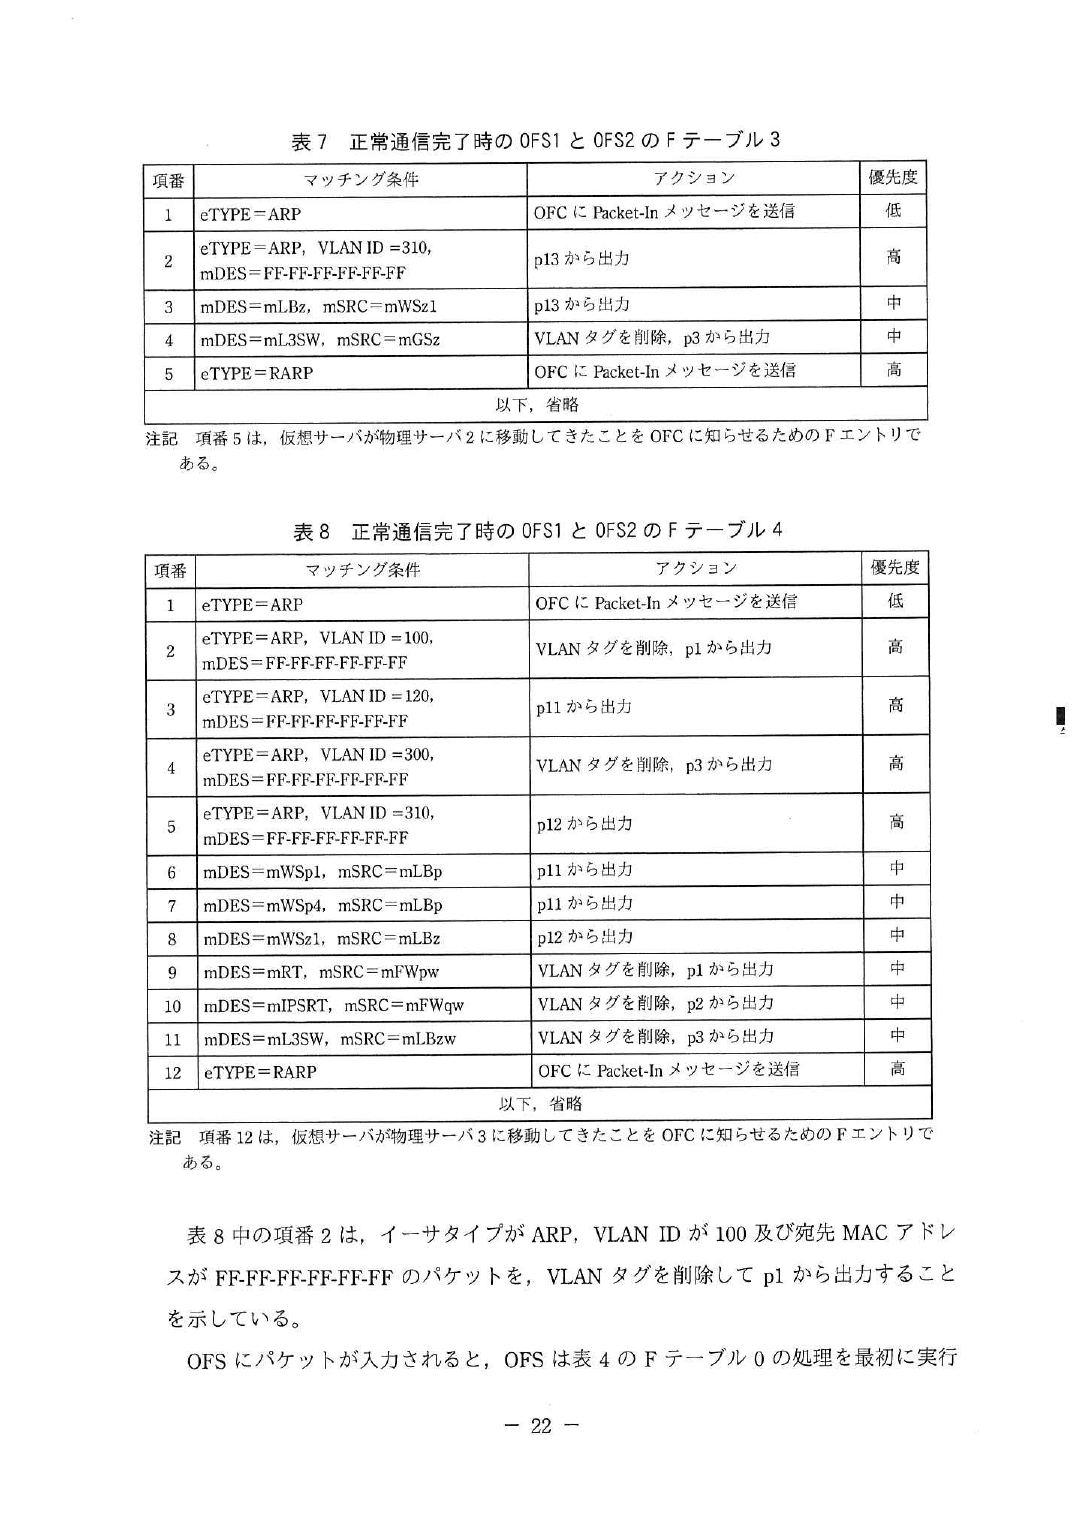
(3) オ F テーブル名 F テーブル 1
項番 2
カ F テーブル名 F テーブル 0
項番 6
キ F テーブル名 F テーブル 4
項番 6
(4) OFS 名 OFS1,OFS2
項番 7
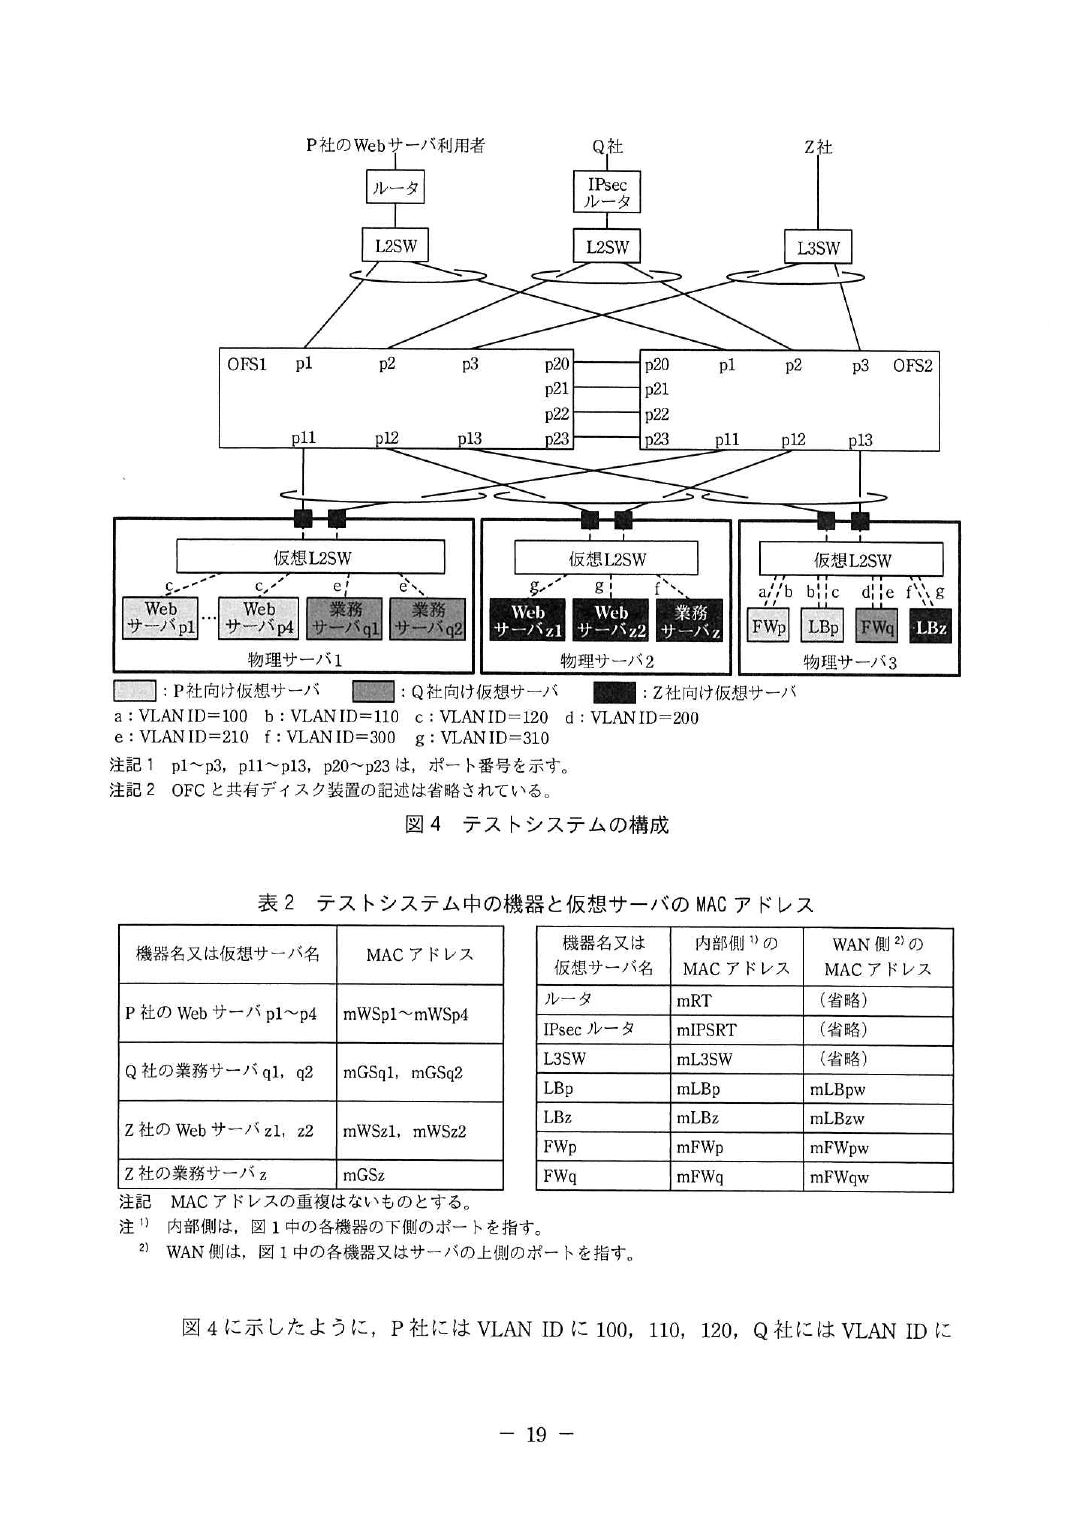
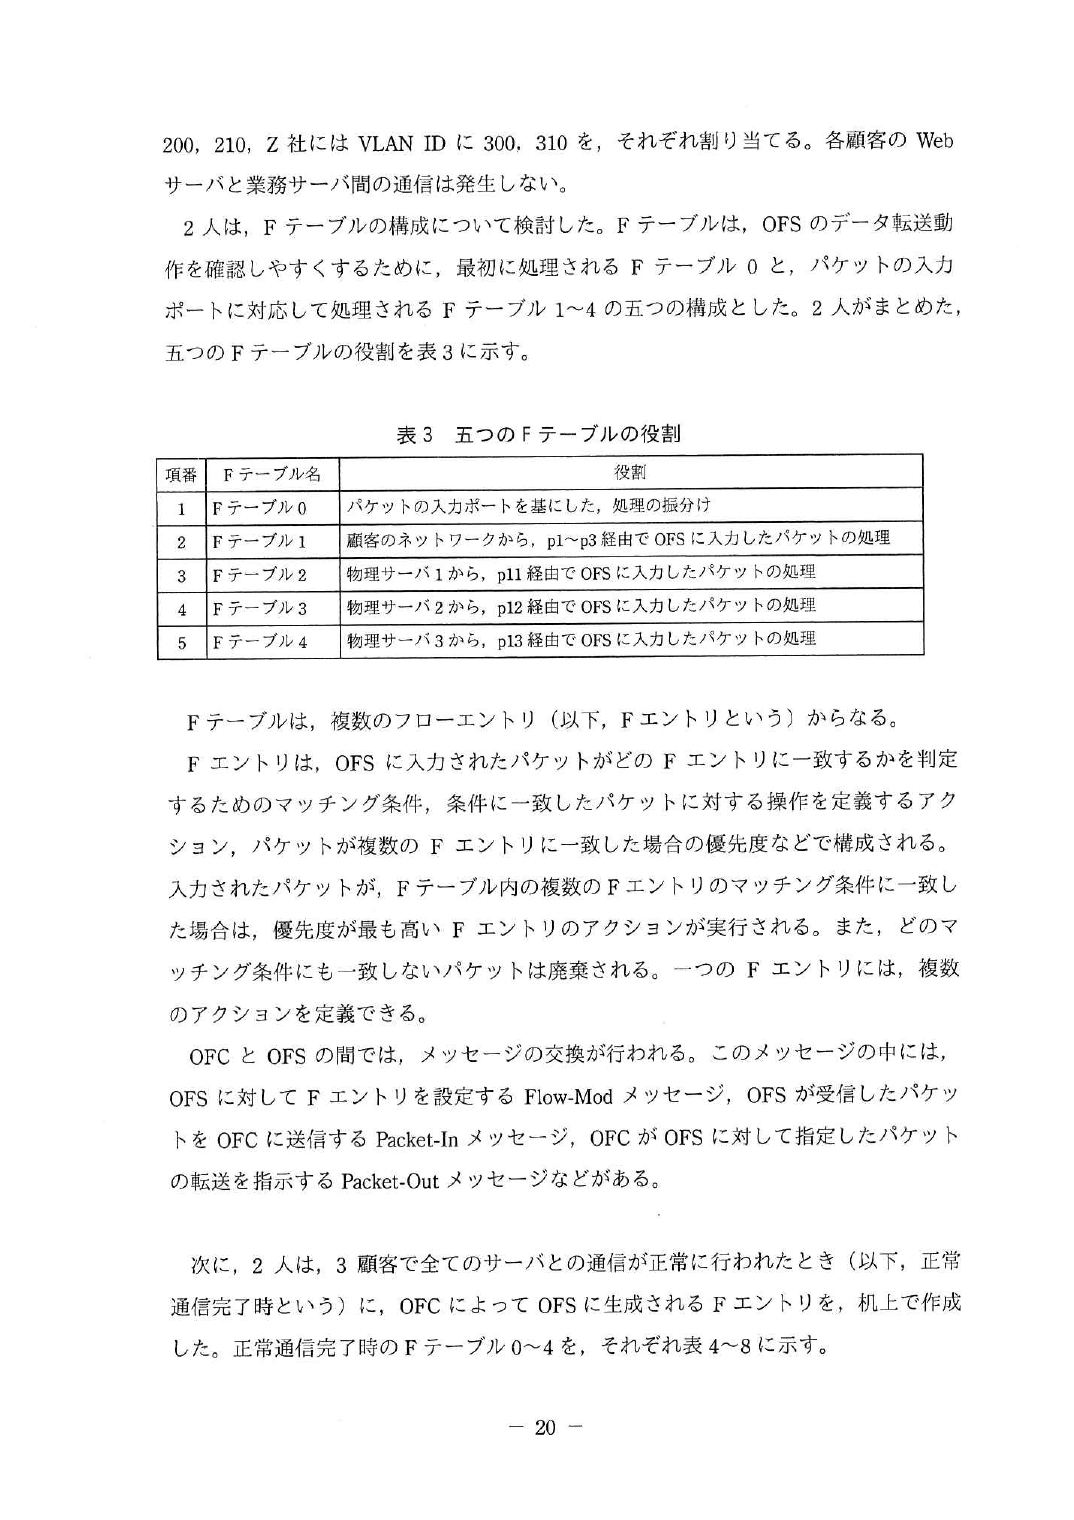
変更後のアクション p12 から出力問 2 では,IaaS のサービス基盤構築を題材に,SDN(Software-Defined Networking)技術を用いない従来方 式と SDN 方式の,それぞれの方式による構築方法を解説した。SDN 技術としては OpenFlow を取り上げ,マ ルチテナントのサービス基盤の構築に当たって必要になる技術について出題した。 設問 1 は,ア,ウ,エの正答率は高かったが,イの正答率が低かった。“ステートフル”は,ファイアウォ ール(以下,FW という)のフィルタリング機能などでも使われている用語なので,是非,知っておいてほし い。 設問 2 では,従来方式による構成について問うた。全体として,正答率は低かった。(3)は,仮想化されたサ ーバのマイグレーションに対応させるときに不可欠な設定なので,理解しておいてほしい。 設問 4 は,(1)の正答率が低かった。マルチテナント環境では,顧客ごとにネットワークの要件が異なるの で,FW の筐体内で,各顧客向けに複数の FW(以下,仮想 FW という)を稼働させる必要がある。仮想 FW は,通常の FW と同様の働きを行うものなので,仮想 FW に対して設定すべきネットワーク情報も,通常の FW とほぼ同じであることを理解しておいてほしい。 設問 5 では,OpenFlow を利用したときの構成とパケットの転送制御について問うた。(1)の正答率が低かっ た。テストシステムの仮想サーバの配置(図 4)は,生成されるフローテーブル(以下,F テーブルという) の内容を考慮したものだが,この仮想サーバの配置には,物理サーバ 3 に障害が発生すると 3 顧客のシステム が,一時的であるが同時に停止するという問題がある。構成図(図 4)から,この問題点を見つけ出してほし かった。改善策は,顧客ごとの仮想サーバを,それぞれ異なる物理サーバに配置することで,物理サーバの障 害の影響を複数の顧客に及ばないようにすることである。 (2)は,正答率が高かった。物理サーバ内の,仮想レイヤ 2 スイッチに接続された仮想サーバ間で行われるパ ケットの転送制御については,理解が高いことがうかがえた。 (3),(4)とも,正答率が高かった。本問では,五つの F テーブルによってパケットの転送制御を行う方法を 示したが,各 F テーブルの役割や F テーブル間で行われるパケットの転送手順などについても,十分に理解さ れていることがうかがえた。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。