平成26年平成27年平成28年平成29年平成30年令和元年令和3年令和4年令和5年令和6年令和7年
問題は IPA 公開の問題冊子をそのまま掲載。解くあいだは解答例も解説も表示しません。解答欄に書き始めるとタイマーが動きます (午後Ⅰ 45分・午後Ⅱ 120分が目安)。「回答完了」を押すと、公式解答例・採点講評・解説が出ます。入力内容はこのブラウザに保存されます。


設問 解答例・解答の要点 備考
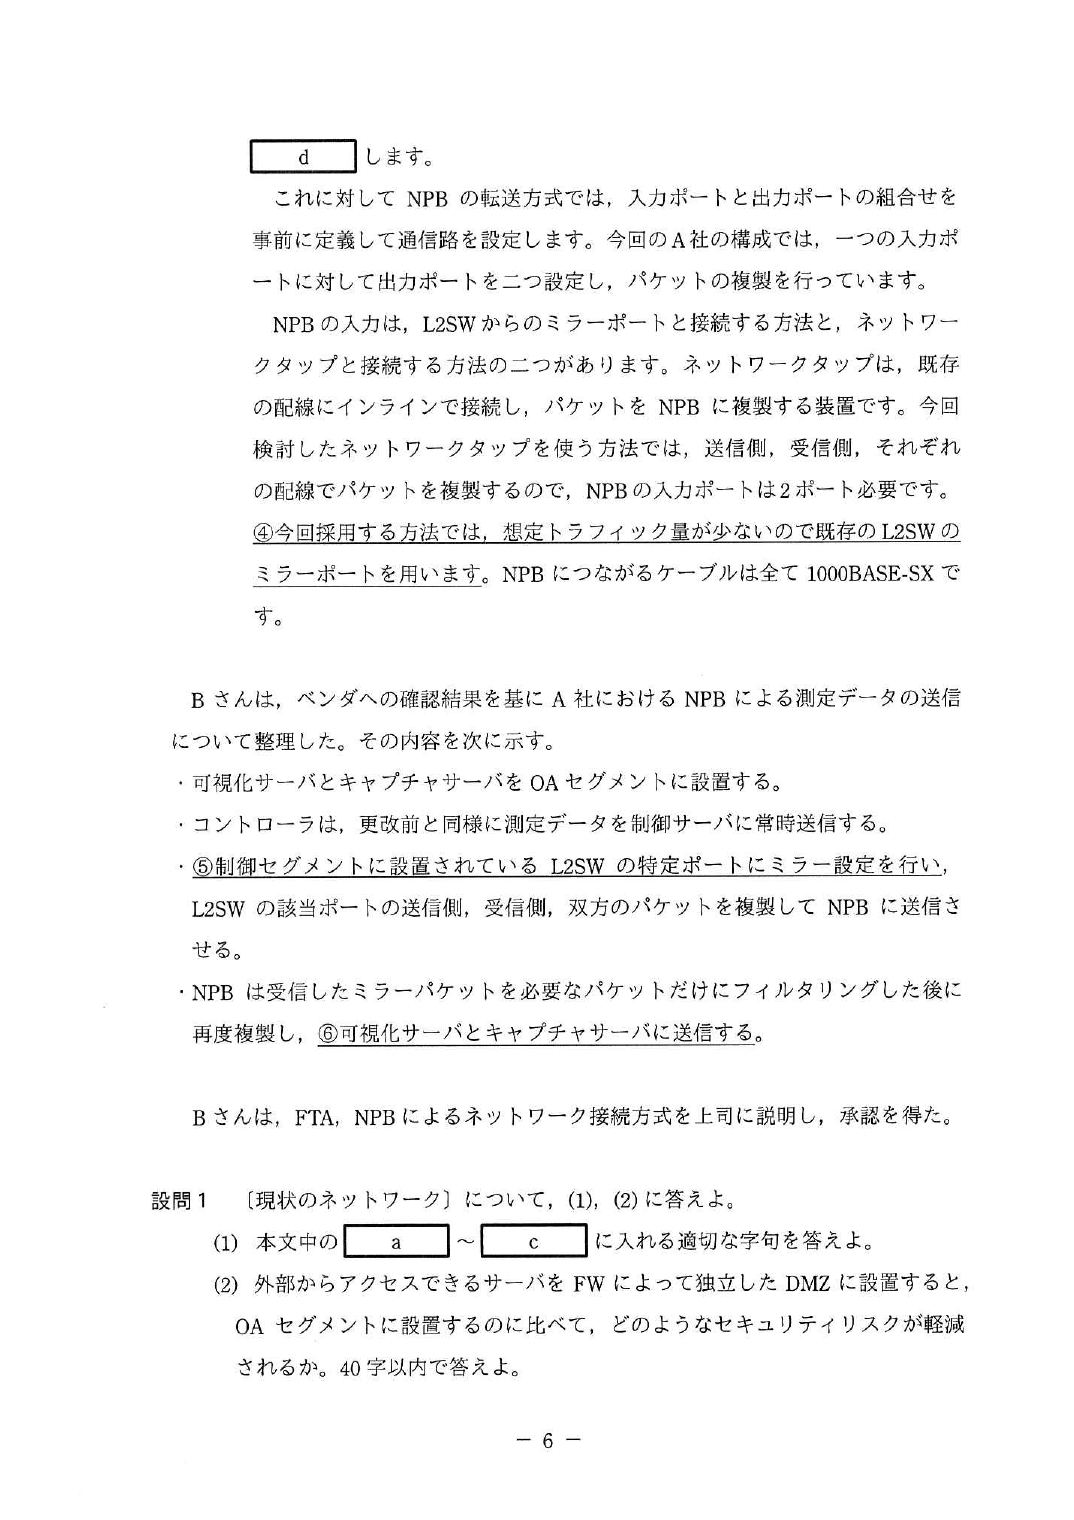
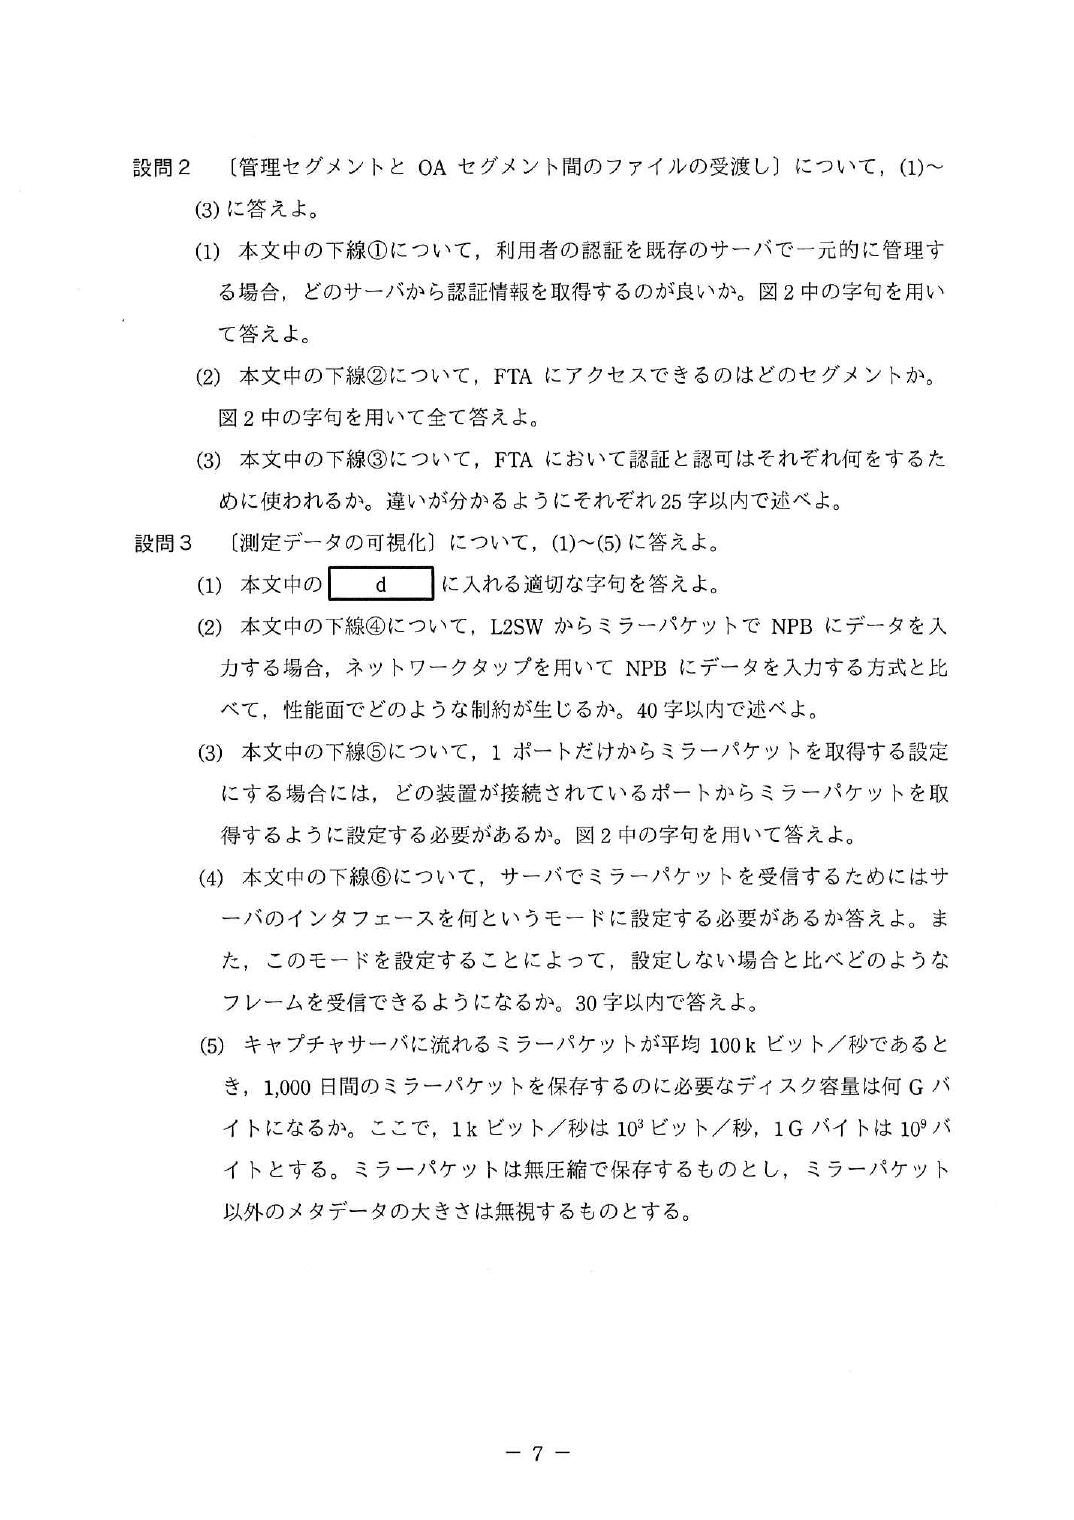
設問1 (1) a Syslog
b ダイジェスト
c CONNECT
(2) 社外からサーバに侵入されたときに OA セグメントの機器に侵入されるリスク
設問2 (1) LDAP サーバ
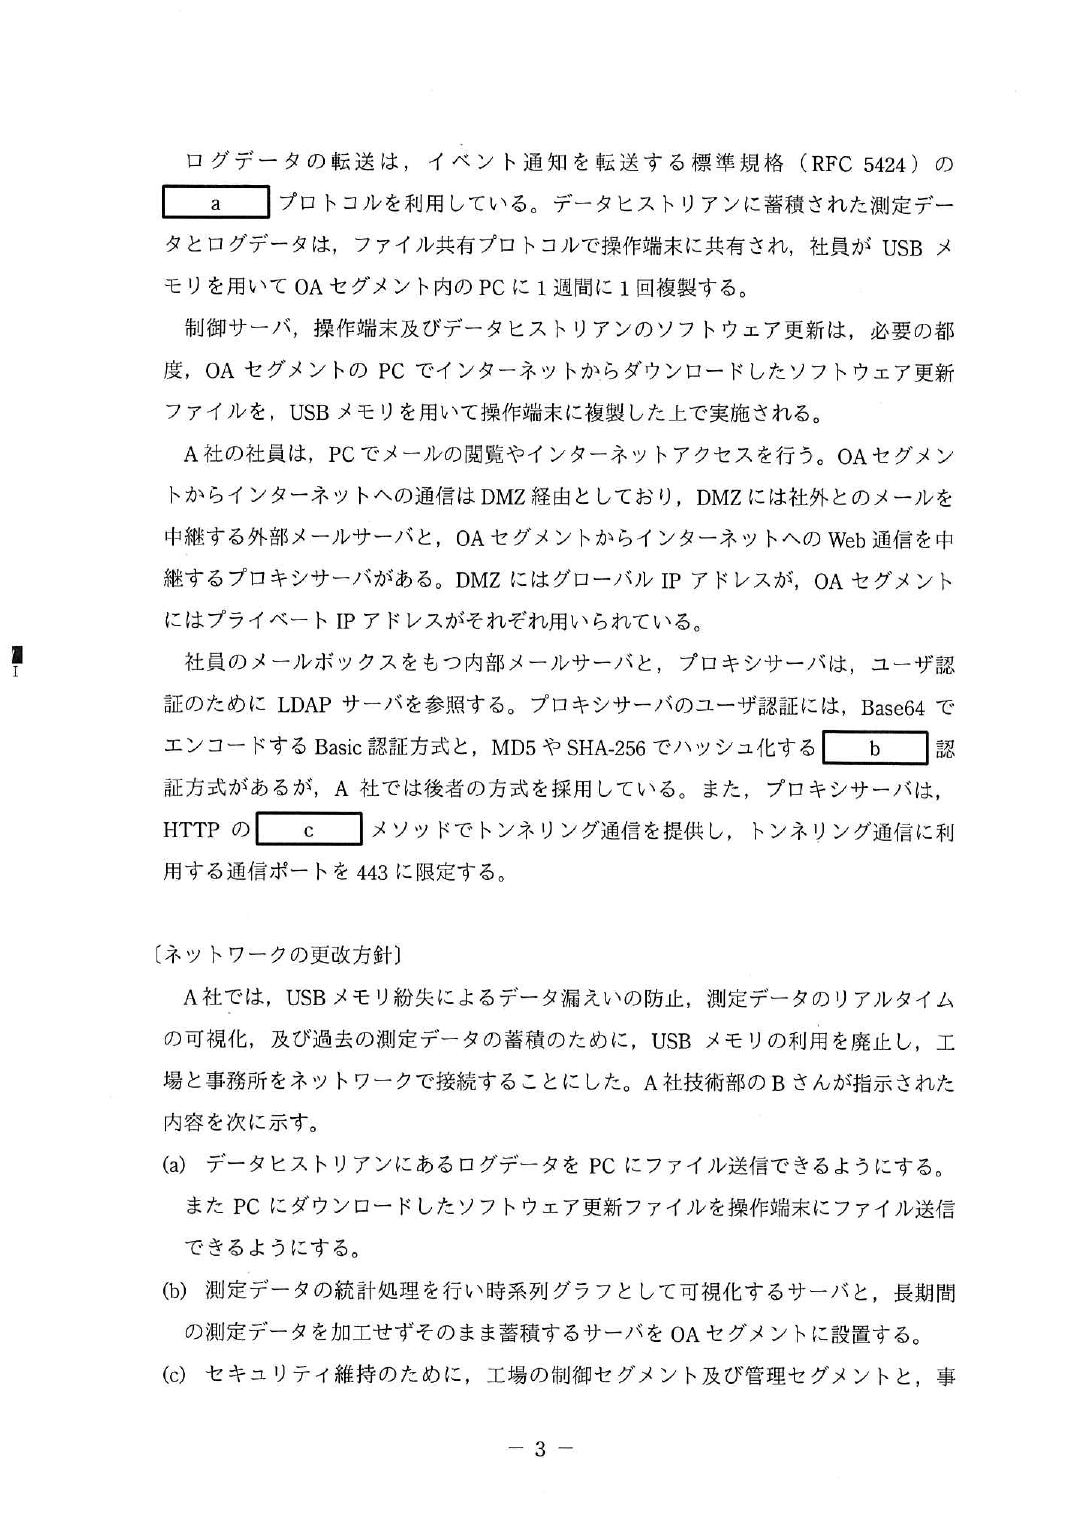
(2) 管理セグメント,OA セグメント
(3) 認証 FTA の利用者が本人であることを確認するため
認可 操作ごとに実行権限を有するかを確認するため
設問3 (1) d フラッディング
(2) 送信側と受信側のトラフィックを合計 1 G ビット/秒までしか取り込めない。
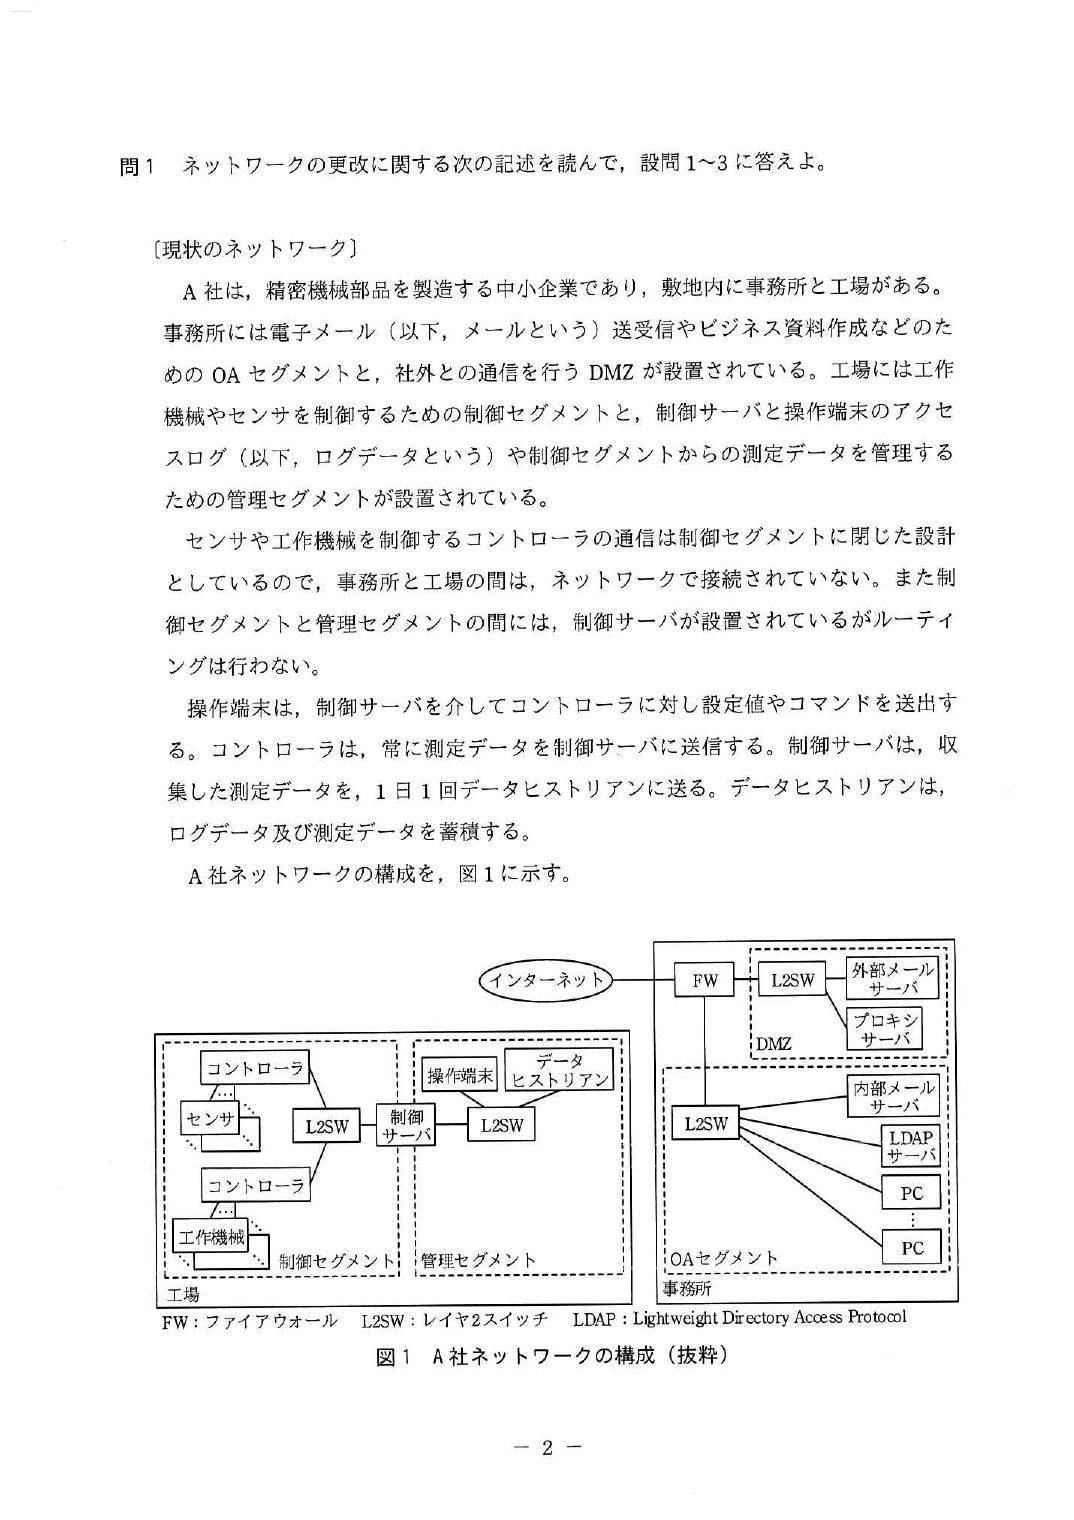
(3) 制御サーバ
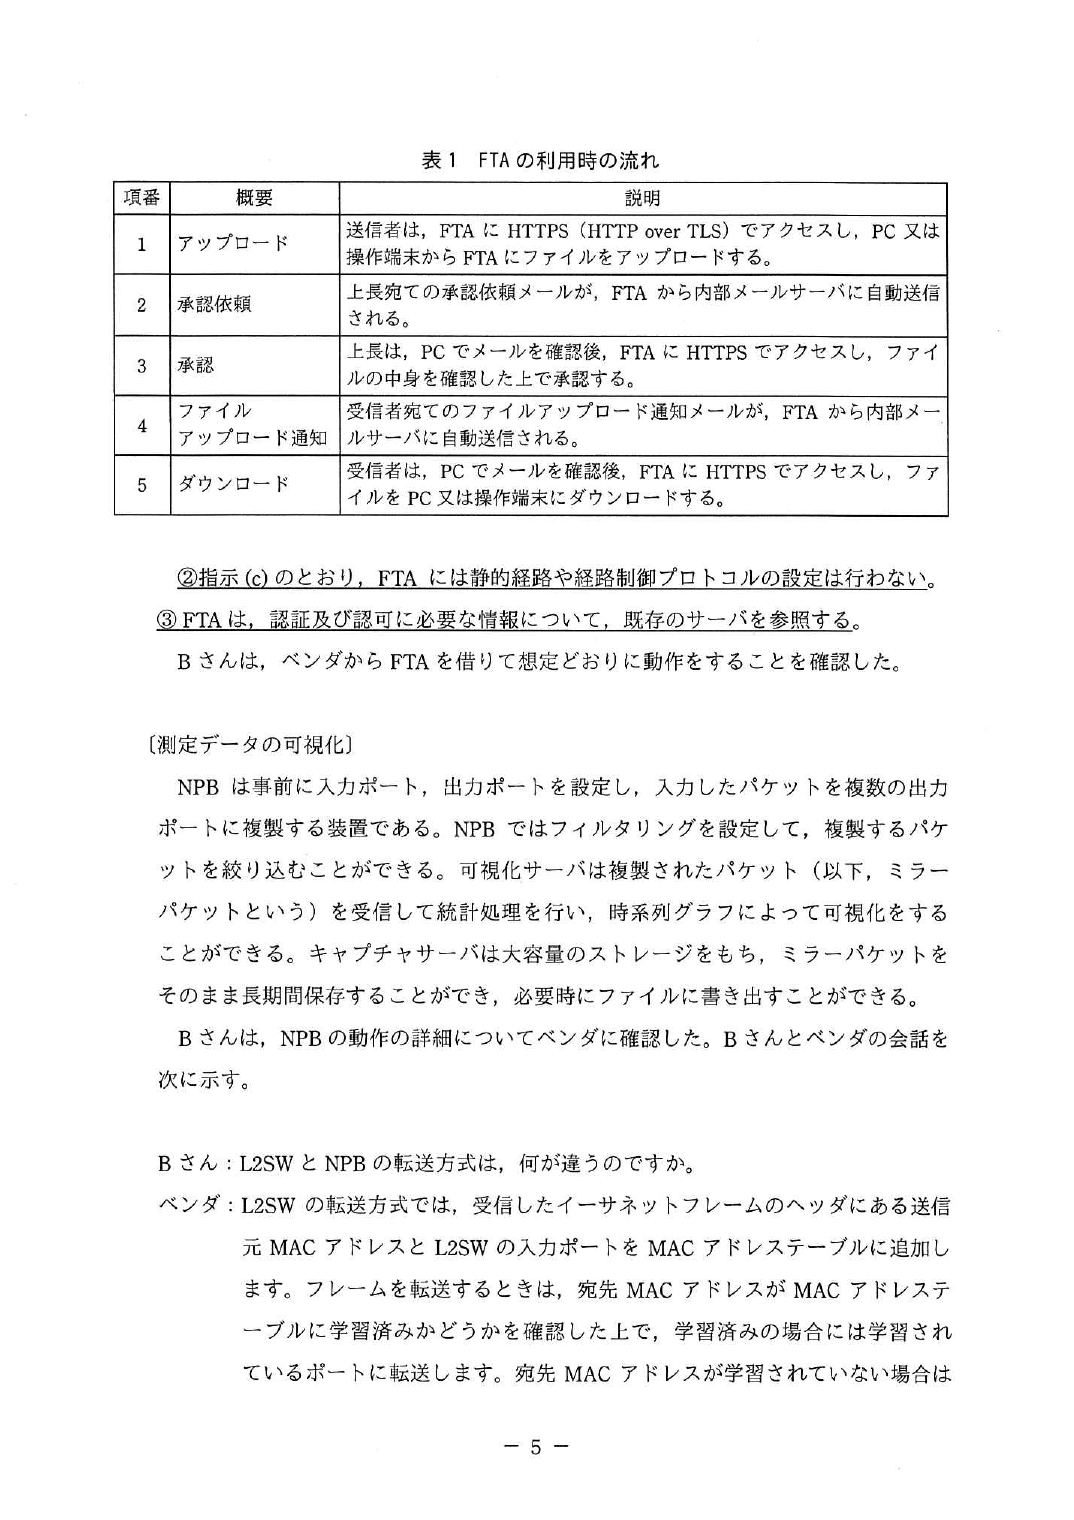
(4) モード プロミスキャス
フレーム 宛先 MAC アドレスが自分の MAC アドレス以外のフレーム
(5) 1,080問 1 では,IT システムと OT(Operational Technology)システムの接続を題材に,認証,認可及びパケット 転送について出題した。全体として正答率は平均的であった。 設問 1(1)は,正答率が低かった。ネットワーク運用において Syslog プロトコルによるログ収集は,故障時や セキュリティインシデント発生時の分析によく実施される。プロトコル名だけでなく,内容についても理解を 深めてほしい。 設問 2(3)は,正答率がやや高かった。ゼロトラストセキュリティの普及に伴い,認証と認可はネットワーク 技術者にとっても必須の知識となっている。認証と認可をセットで覚えるだけではなく,それらの違いについ てもよく理解しておいてほしい。 設問 3(2)は,正答率がやや低かった。本問ではボトルネックが存在する構成であったが,そこに気づいてい ない受験者が多かった。解答の際には,下線部だけを読んで解答するのではなく,本文全体を理解するよう心 掛けてほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
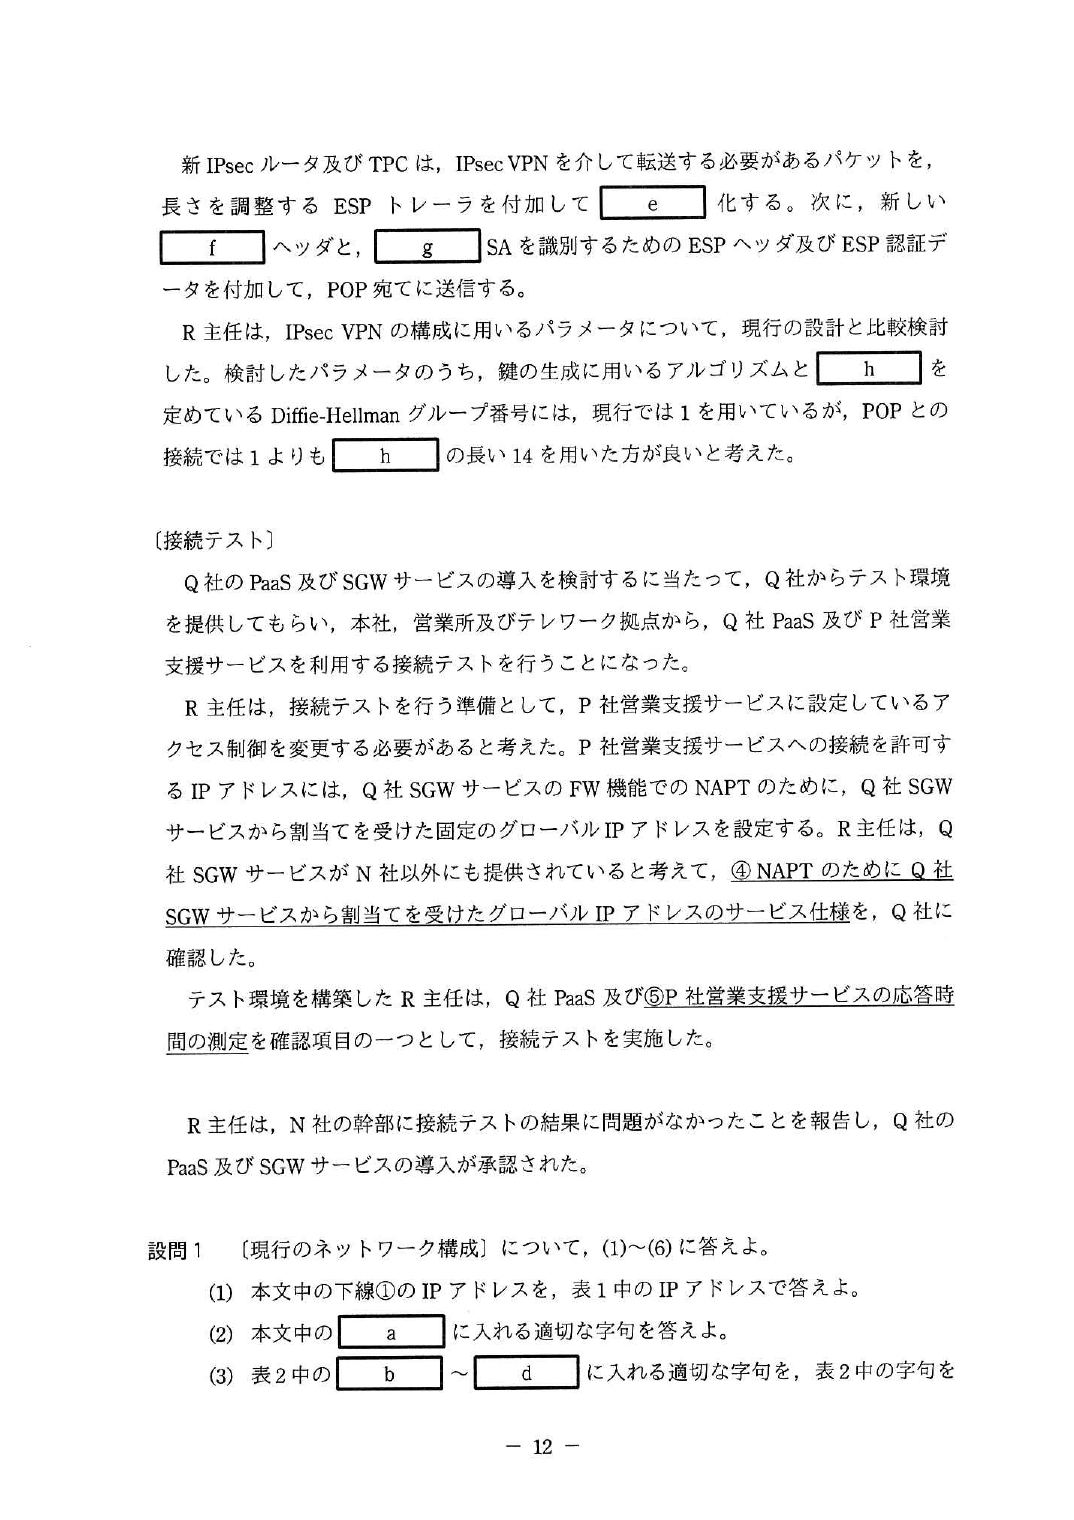
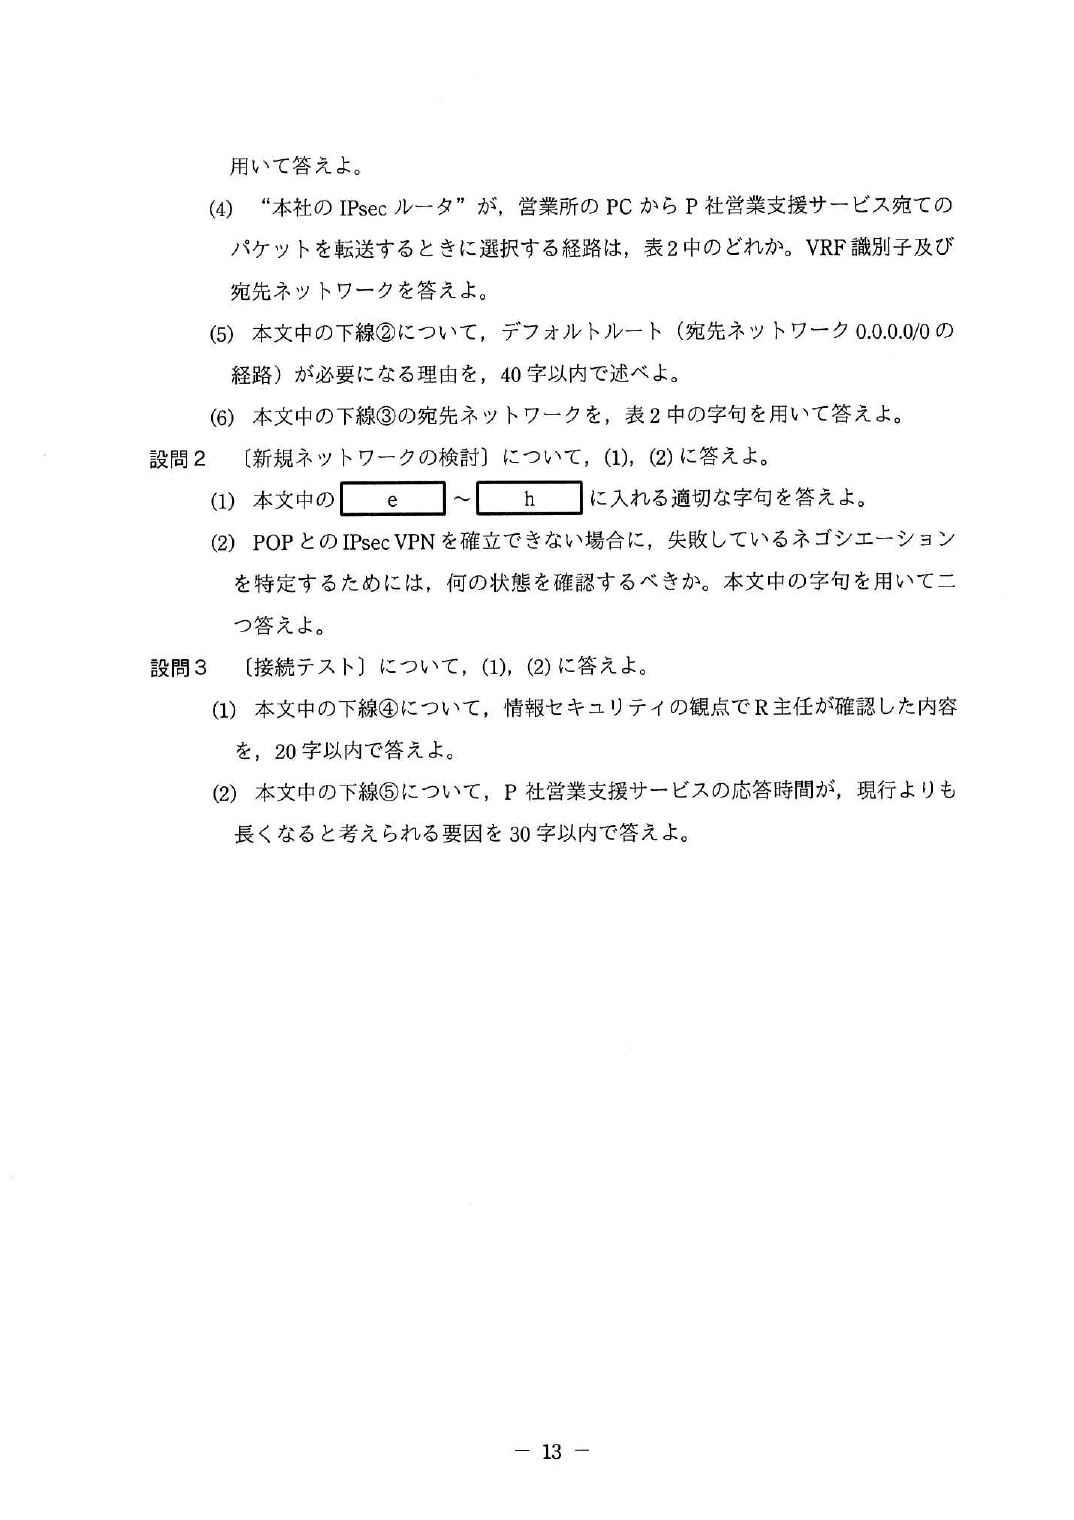
設問1 (1) a.b.c.d
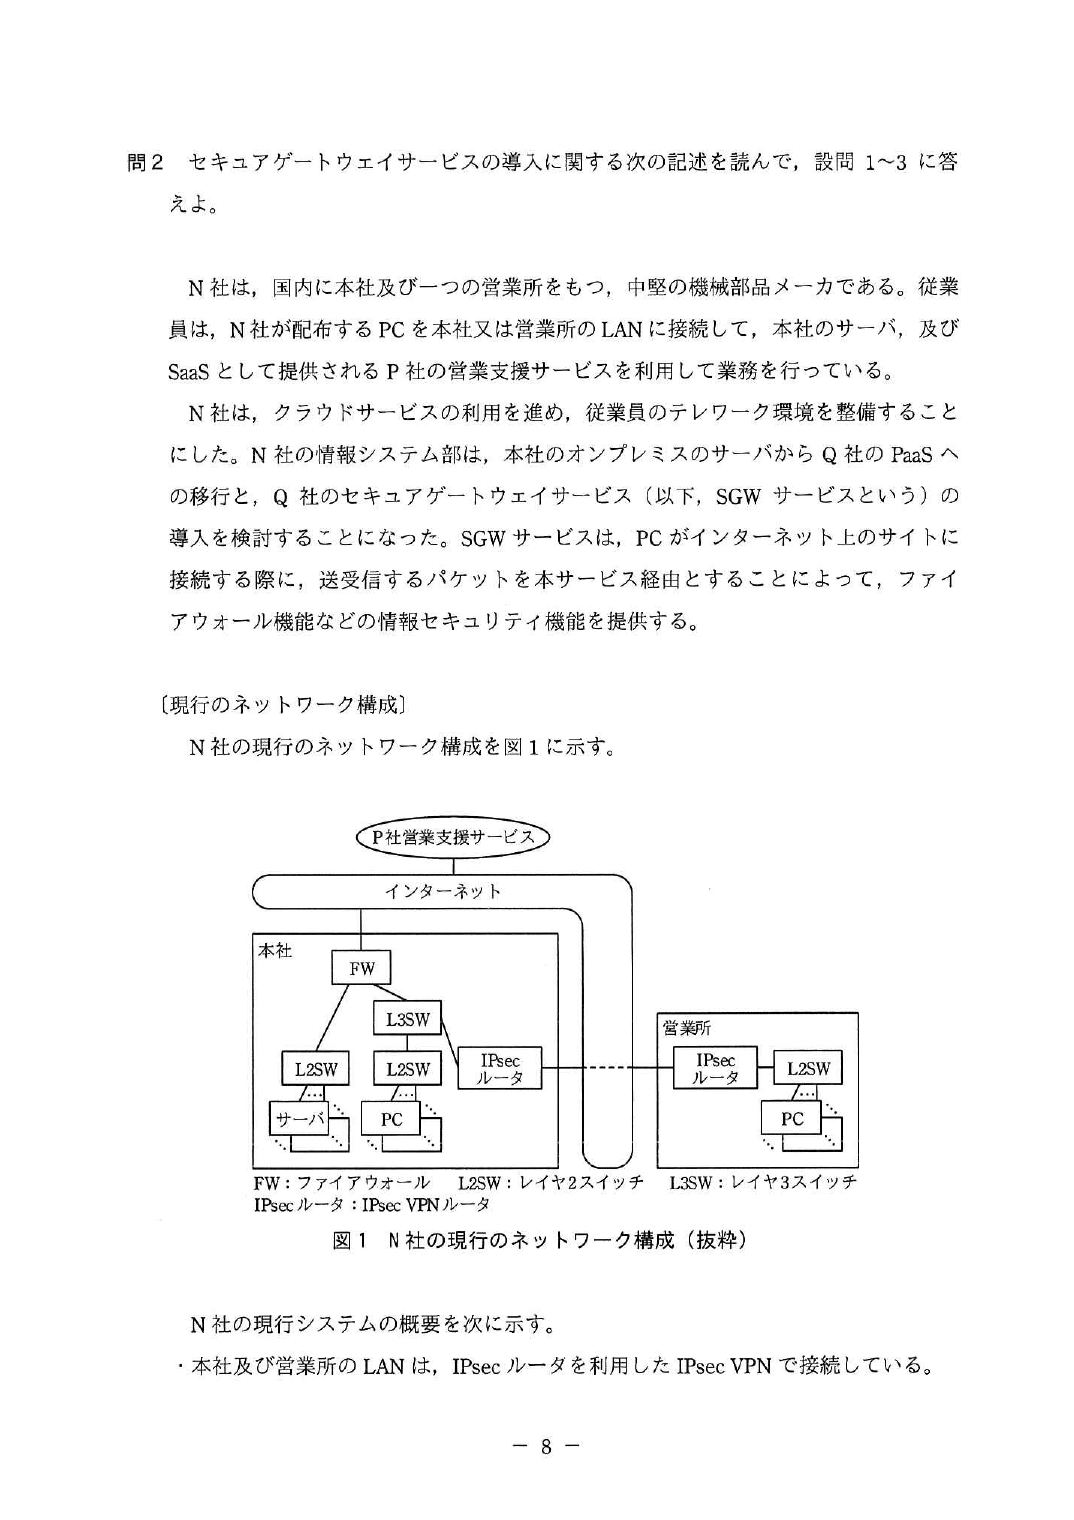
(2) a ルーティング
(3) b 本社の L3SW
c 静的経路制御
d 静的経路制御
(4) VRF 識別子 65000:2
宛先ネットワーク 0.0.0.0/0
(5) ISP が割り当てる営業所の IPsec ルータの IP アドレスが動的だから
(6) 172.17.1.0/24 又は 営業所の LAN
設問2 (1) e 暗号
f IP
g Child
h 鍵長
(2) ① ・IKE SA
② ・Child SA
設問3 (1) N 社専用の IP アドレスであること
(2) Q 社 SGW サービスの経由によって発生する遅延問 2 では,セキュアゲートウェイサービスの導入を題材に,VRF を用いたネットワーク設計,IPsec VPN, IKEv2 及び ESP についての知識,セキュアゲートウェイサービスとの接続について出題した。全体として正答 率は平均的であった。 設問 1(5)は,正答率が低かった。営業所の IPsec ルータには ISP から動的なグローバル IP アドレスが割り当 てられるので,インターネットに接続するインタフェースの IP アドレスが変わる可能性がある。本文中に明 記されているので,読み取ってほしい。 設問 2(1)は,正答率がやや低かった。IPsec の用語や VPN 確立までの動作について出題した。IPsec VPN を 利用する場合は,IKE のバージョンや Diffie-Hellman グループ番号などを選択できるので,正しく理解してほ しい。 設問 3(2)は,正答率がやや高かった。セキュアゲートウェイサービスを経由しており,経路が長くなった り,サービス内で遅延が発生したりする可能性があることを,理解できていることがうかがわれた。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
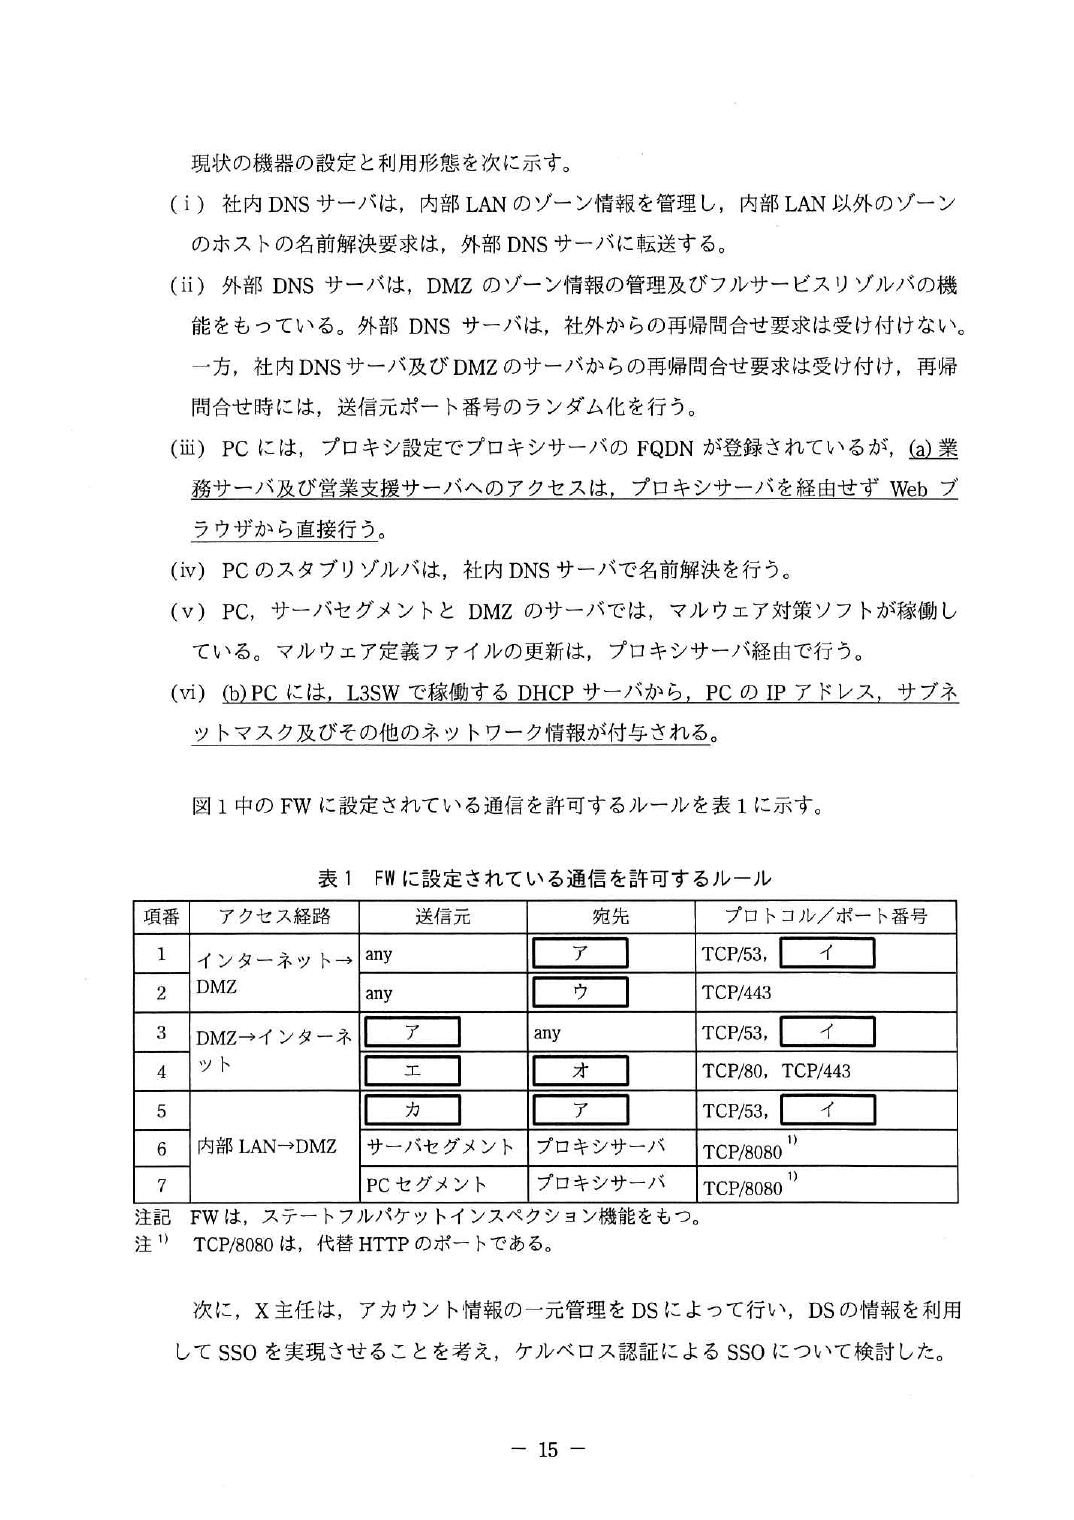
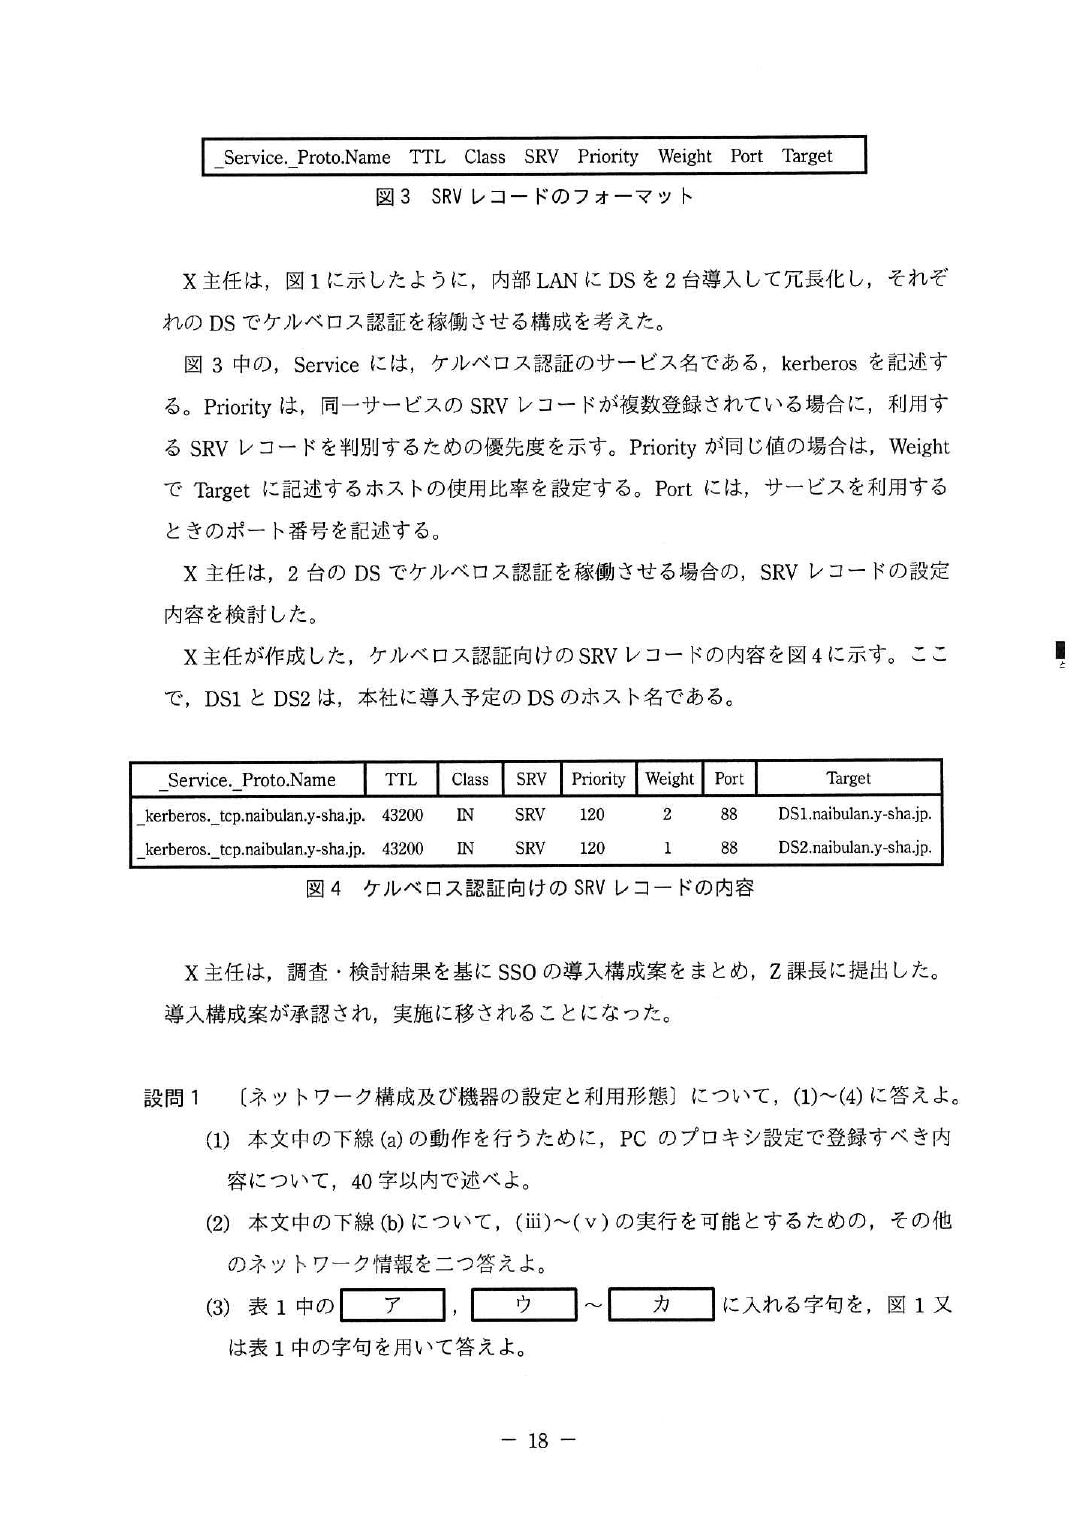
設問1 (1) 業務サーバと営業支援サーバの FQDN を,プロキシ例外リストに登録する。
(2) ① ・社内 DNS サーバの IP アドレス
② ・デフォルトゲートウェイの IP アドレス
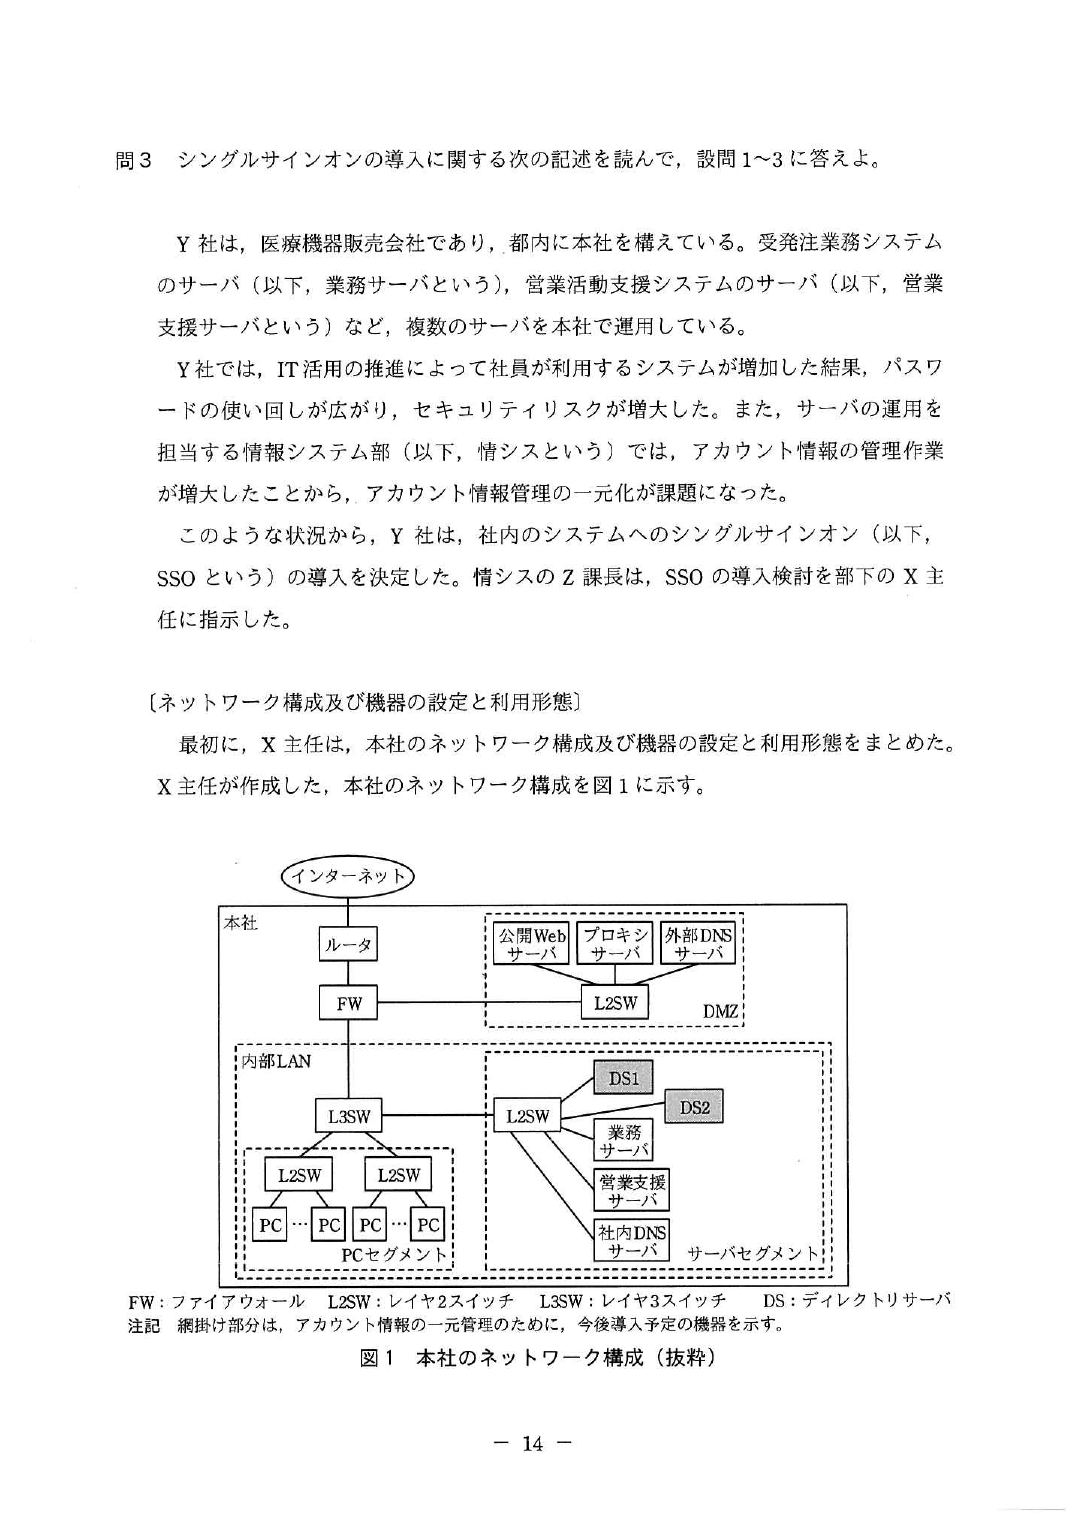
(3) ア 外部 DNS サーバ
ウ 公開 Web サーバ
エ プロキシサーバ
オ any
カ 社内 DNS サーバ
(4) イ UDP/53
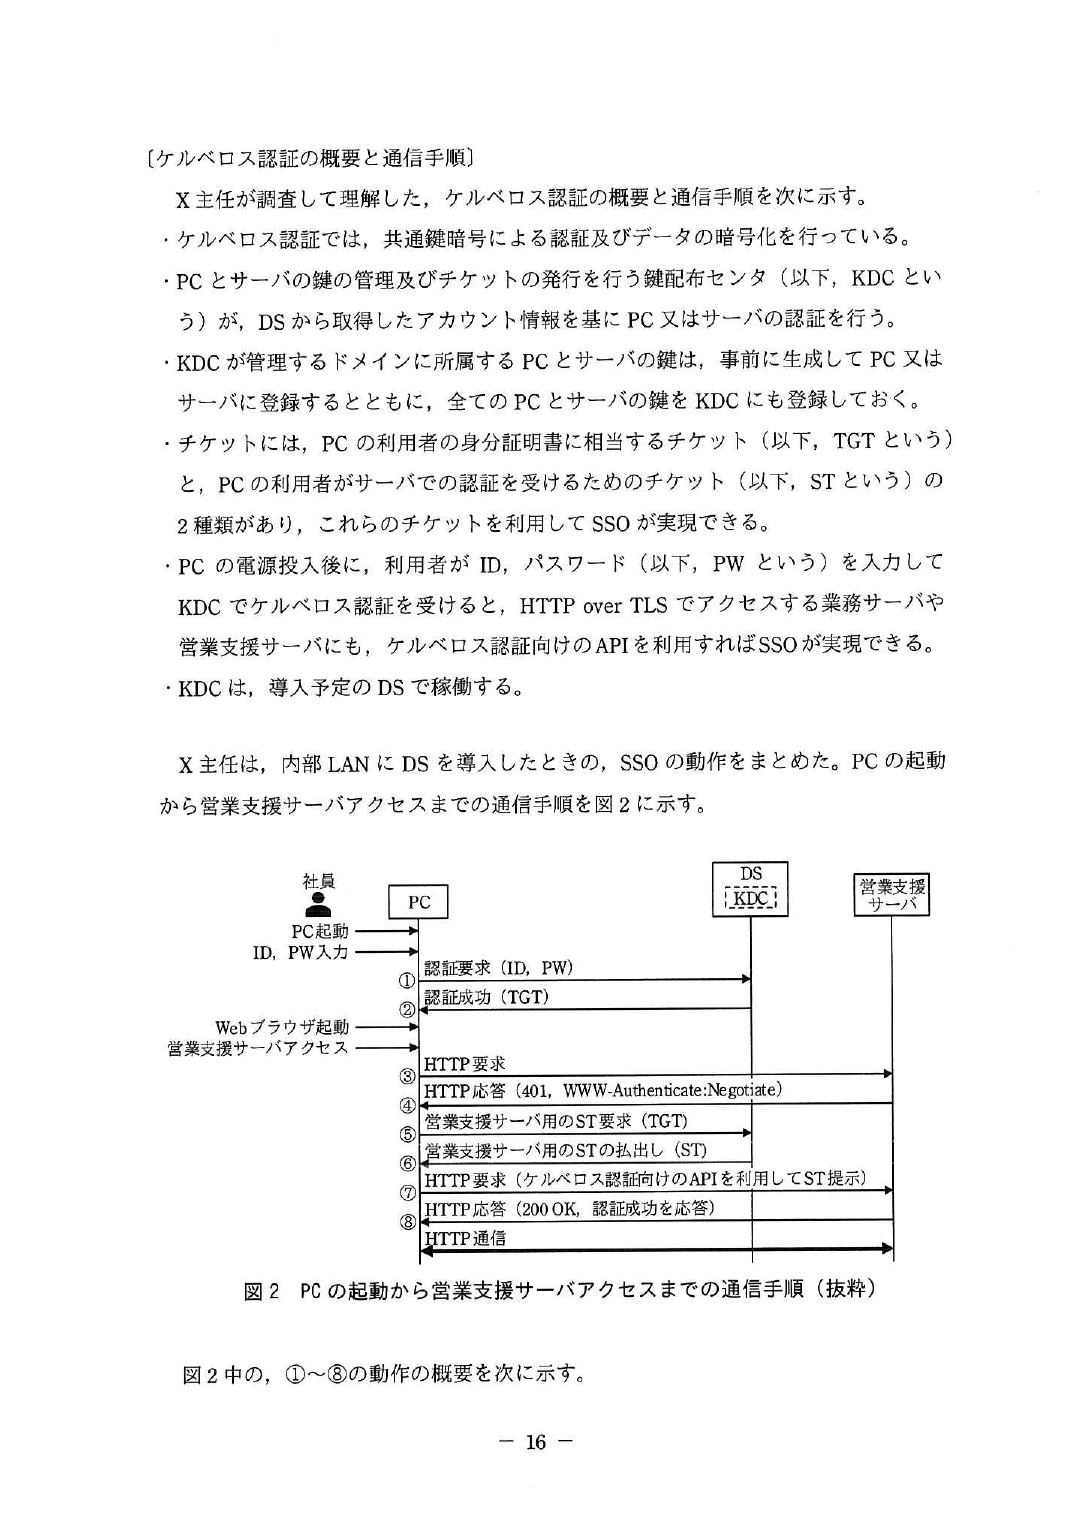
設問2 (1) ST を取り出せないから
(2) ①,②,⑤,⑥
(3) PC とサーバ間で時刻同期を行う。
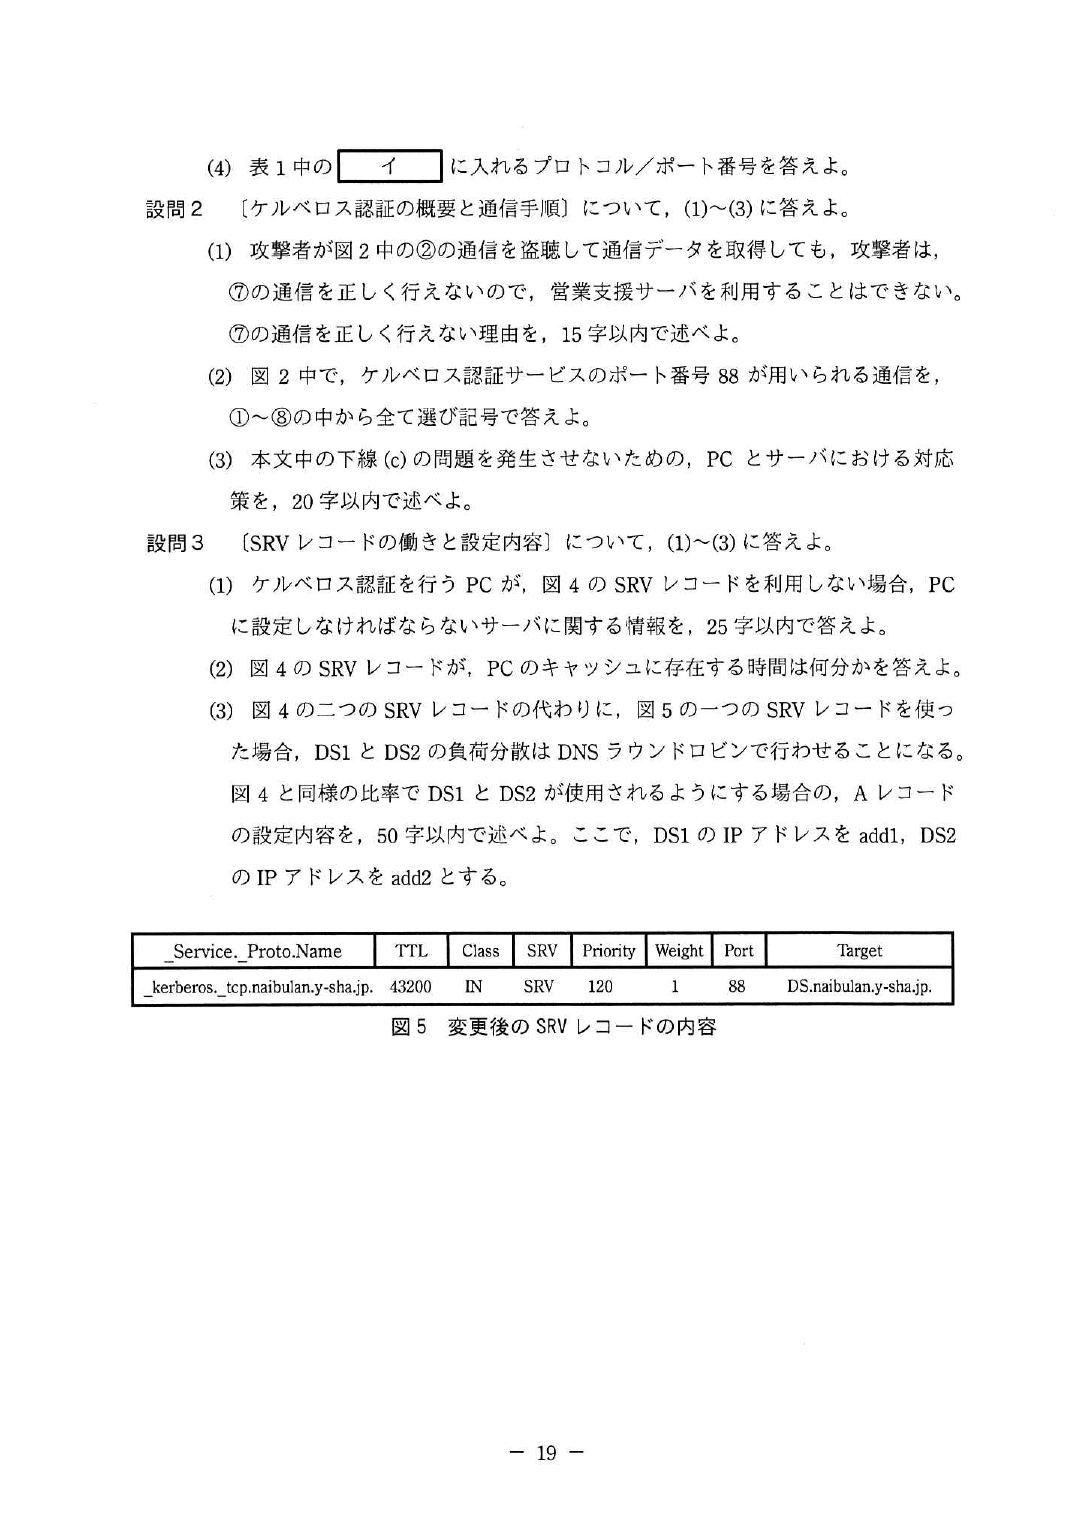
設問3 (1) ケルベロス認証を行うサーバの FQDN
(2) 720
(3) ホスト名が DS に対して,add1 の A レコードを二つ,add2 の A レコードを一
つ記述する。問 3 では,ケルベロス認証を題材に,基本的なネットワーク構成における利用形態,認証の仕組み,DNS の SRV レコードの利用方法などについて出題した。全体として正答率は平均的であった。 設問 1(1)は,正答率が低かった。プロキシ設定が行われている状態で,プロキシサーバを経由させない通信 がある場合は,プロキシ例外リストに該当するサーバなどの情報を登録することを覚えておいてほしい。 設問 1(2)では,社内 DNS サーバの IP アドレスの正答率が低かった。DHCP で,PC などが使用するローカ ル DNS サーバの IP アドレスを配布することは,一般的に行われるので覚えておいてほしい。 設問 2(1)は,正答率が低かった。ケルベロス認証では共通鍵による暗号化が行われるので,通信を盗聴して も,暗号化に用いた共通鍵をもたなければ ST を取り出せないことを導き出してほしい。 設問 3(3)は,正答率が低かった。DS1 と DS2 とを 2:1 の比率で DNS ラウンドロビンによって負荷分散させ るという条件を読み取り,代表するホスト名 DS に対する A レコードの設定内容を導き出してほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
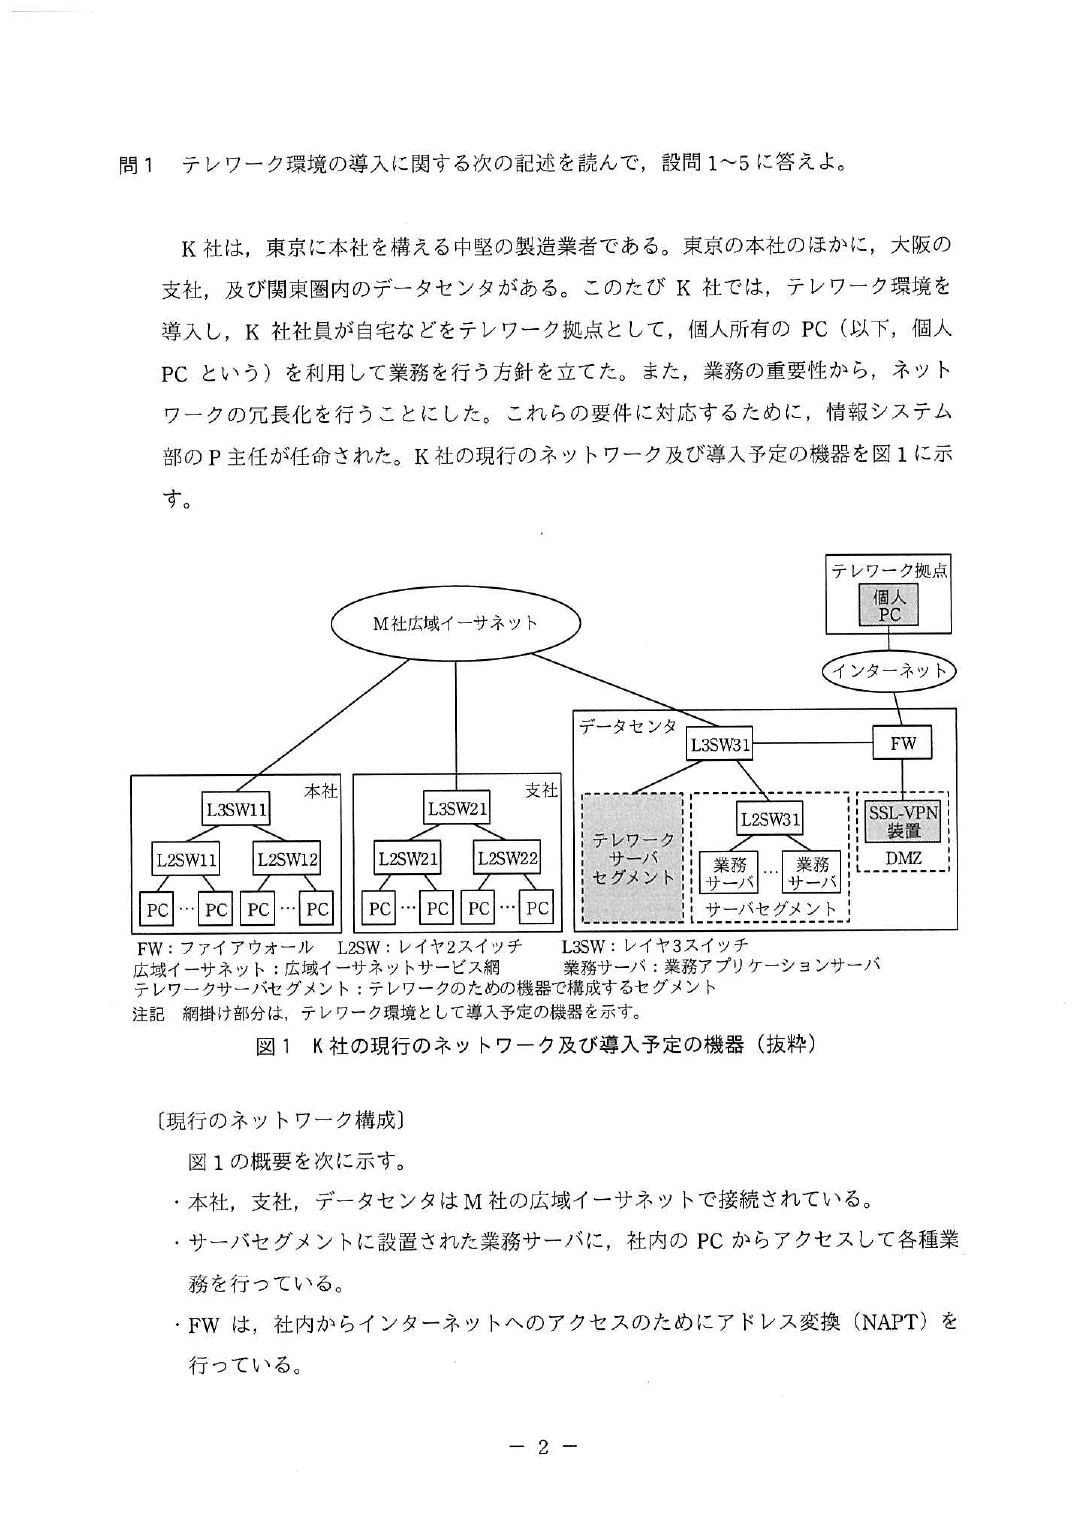
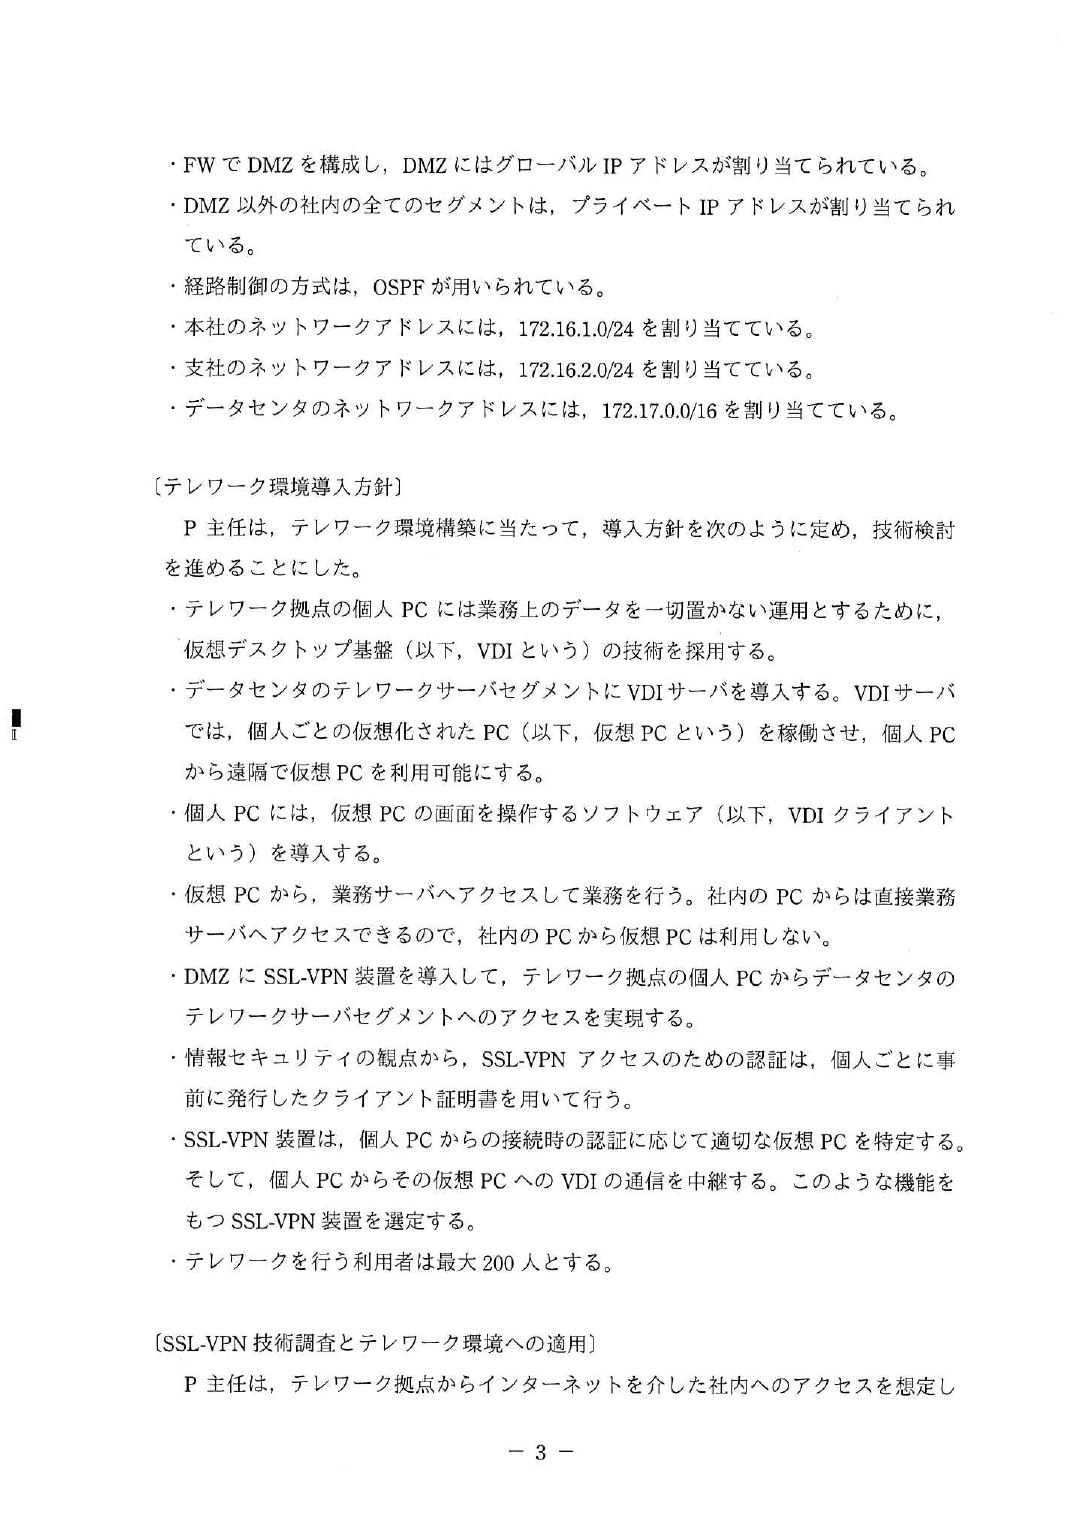
設問1 ア 改ざん検知
イ L2 フォワーディング
ウ ポート
エ 公開
オ ポートフォワーディング
カ DHE
設問2 (1) ① ・暗号化
② ・メッセージ認証
(2) Subject
設問3 (1) クライアント証明書の公開鍵に対する秘密鍵は本人しか保有していないから
(2) CA のルート証明書
(3) なりすまされた SSL-VPN 装置へ接続してしまうリスク
(4) 秘密鍵が漏えいする前に行われた通信のデータ
(5) 署名に用いる鍵 利用者の秘密鍵
署名の検証に用いる鍵 利用者の公開鍵
(6) シリアル番号
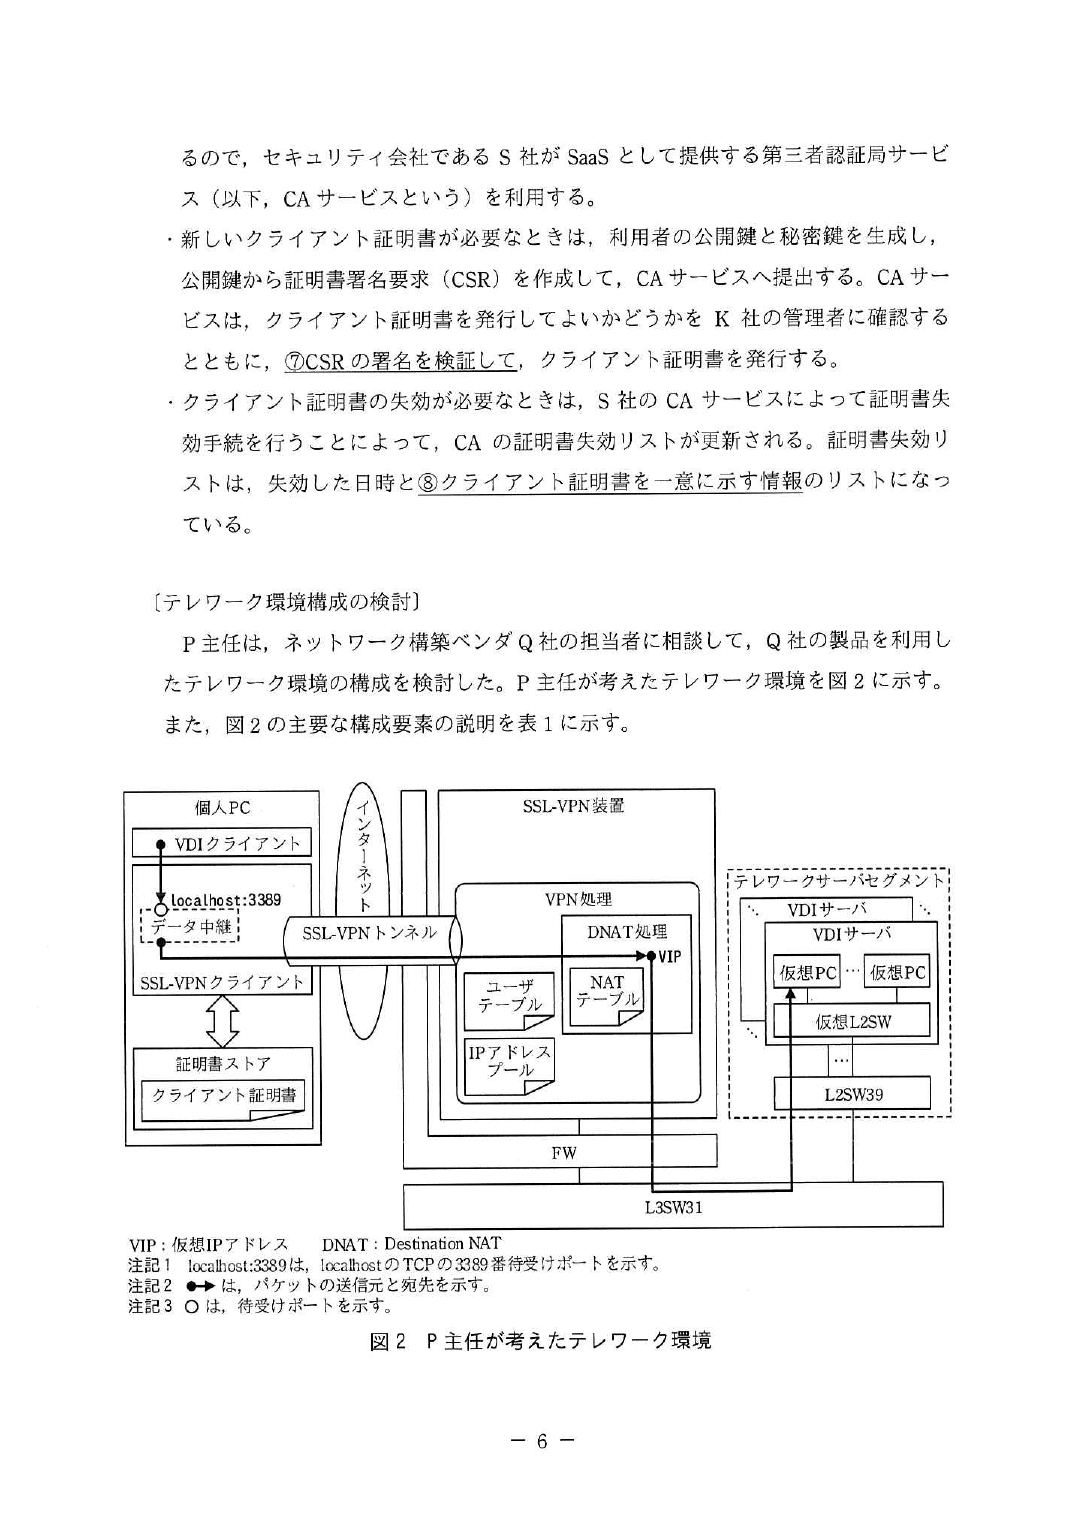
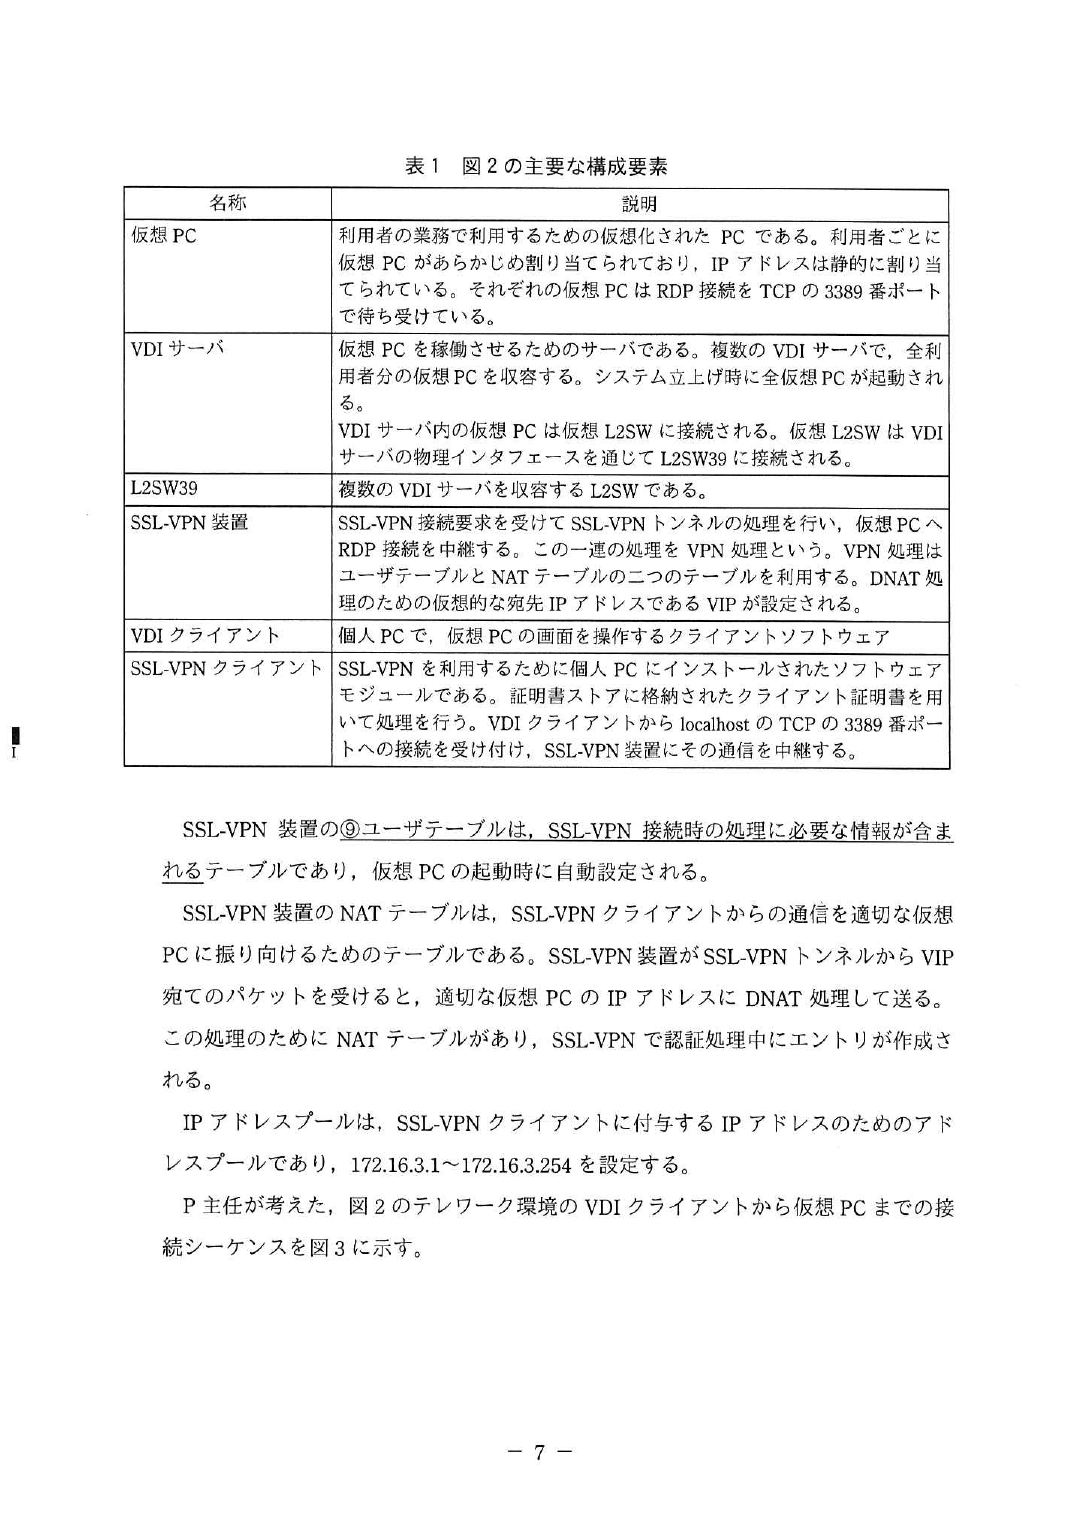
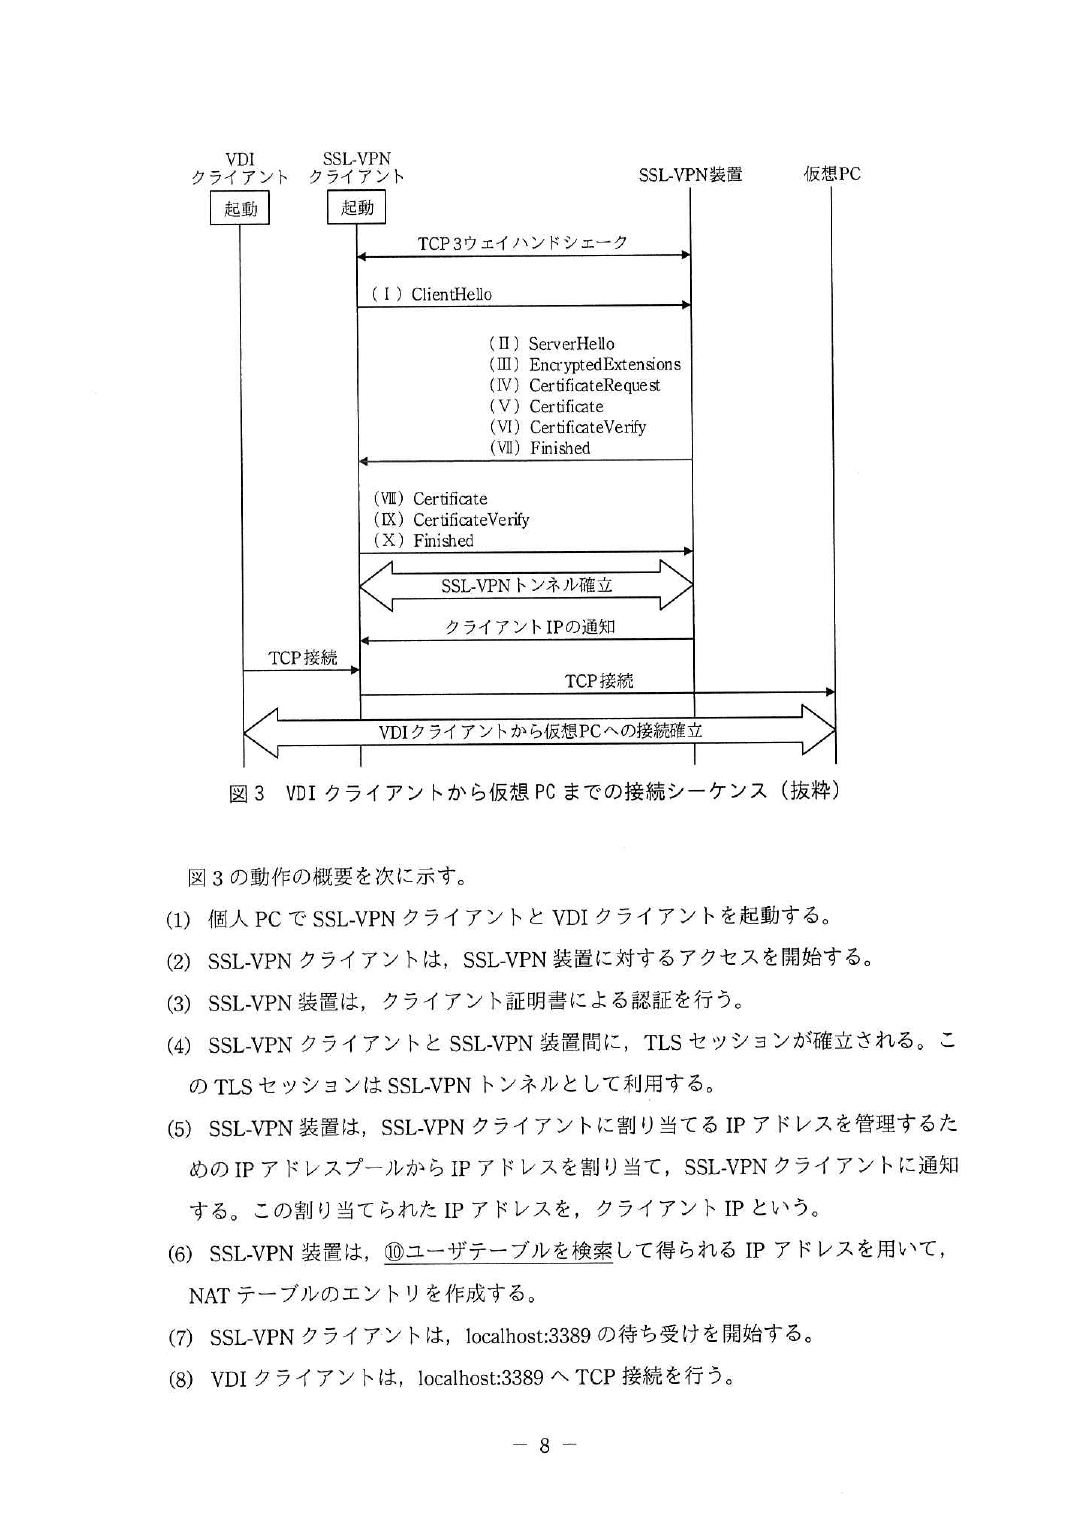
設問4 (1) VDI 利用者の利用者 ID とその利用者の仮想 PC の IP アドレスの組
(2) 情報 クライアント証明書から得られる利用者 ID 情報
タイミング Ⅷ
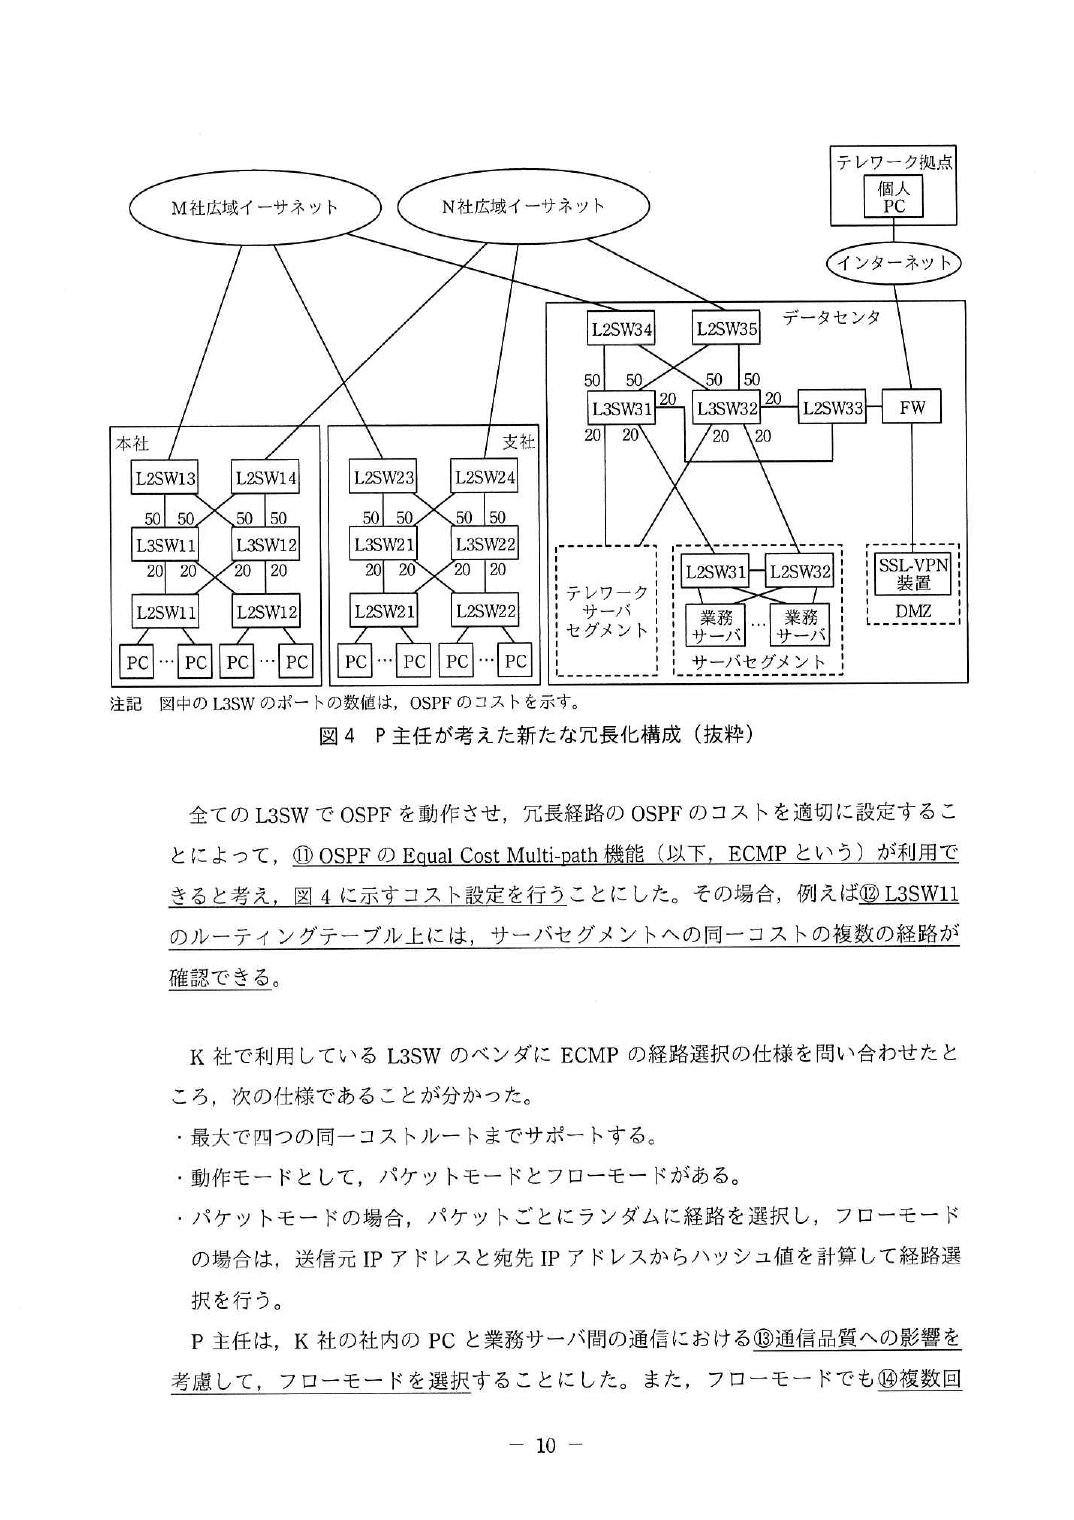
設問5 (1) M 社と N 社の広域イーサネットの両方を利用すること
(2) 経路数 4
コスト 70
(3) フローモードはパケット到着順序の逆転が起こりにくいから
(4) 送信元 IP アドレスと宛先 IP アドレスから計算したハッシュ値が偏らないから
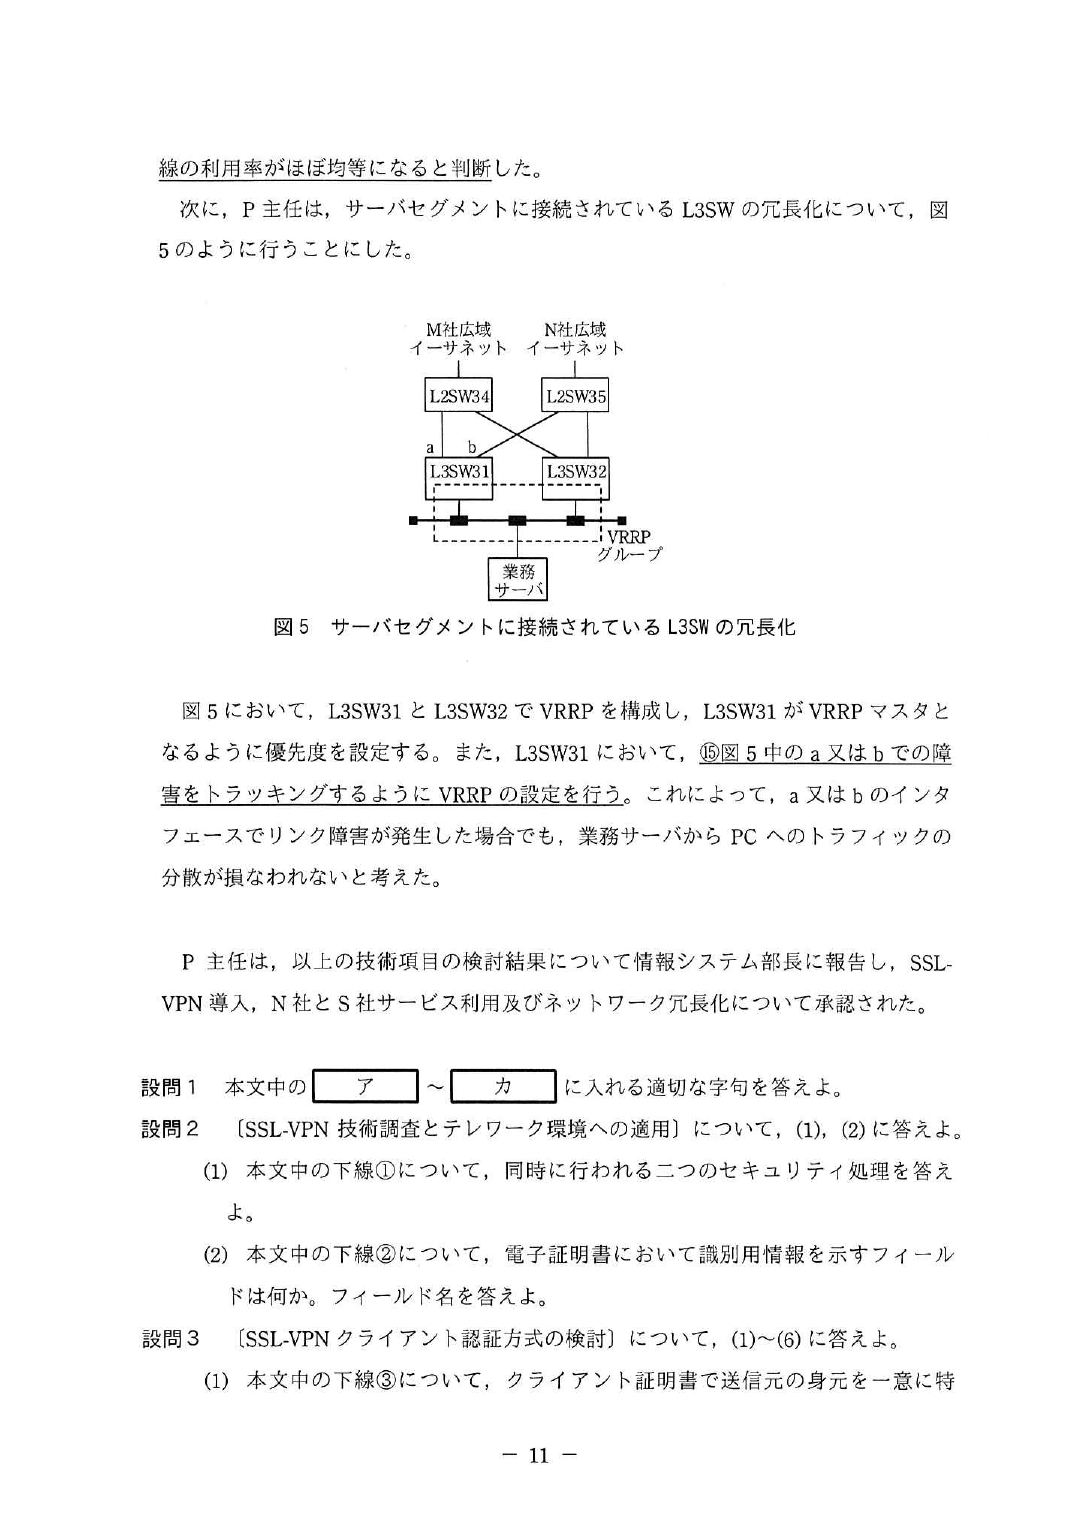
(5) インタフェースの障害を検知した時に L3SW31 の VRRP の優先度を下げる。問 1 では,企業におけるテレワークのための SSL-VPN 環境の構築,仮想デスクトップ基盤(VDI)環境に関 する技術的な考察,及び冗長ネットワーク構築を題材に,テレワーク時代に必要となるネットワークを構築す るための技術について出題した。全体として正答率は平均的であった。 設問 3 は,TLS プロトコルのベースとなっている PKI 技術の基本や,クライアント証明書による認証の基本 を問う問題であるが,(1),(4)の正答率が低かった。基本的な事柄を理解していないと思われる解答が散見され たが,これらの技術は安全なネットワークの構築のために重要なので,正確に理解してほしい。 設問 5 は,OSPF の等コスト経路の経路選択や VRRP と合わせた冗長経路に関する問題であるが,(2)のう ち,コストの正答率が低かった。OSPF による経路制御や VRRP と組み合わせた経路冗長化はよく利用される ので,理解を深めてほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
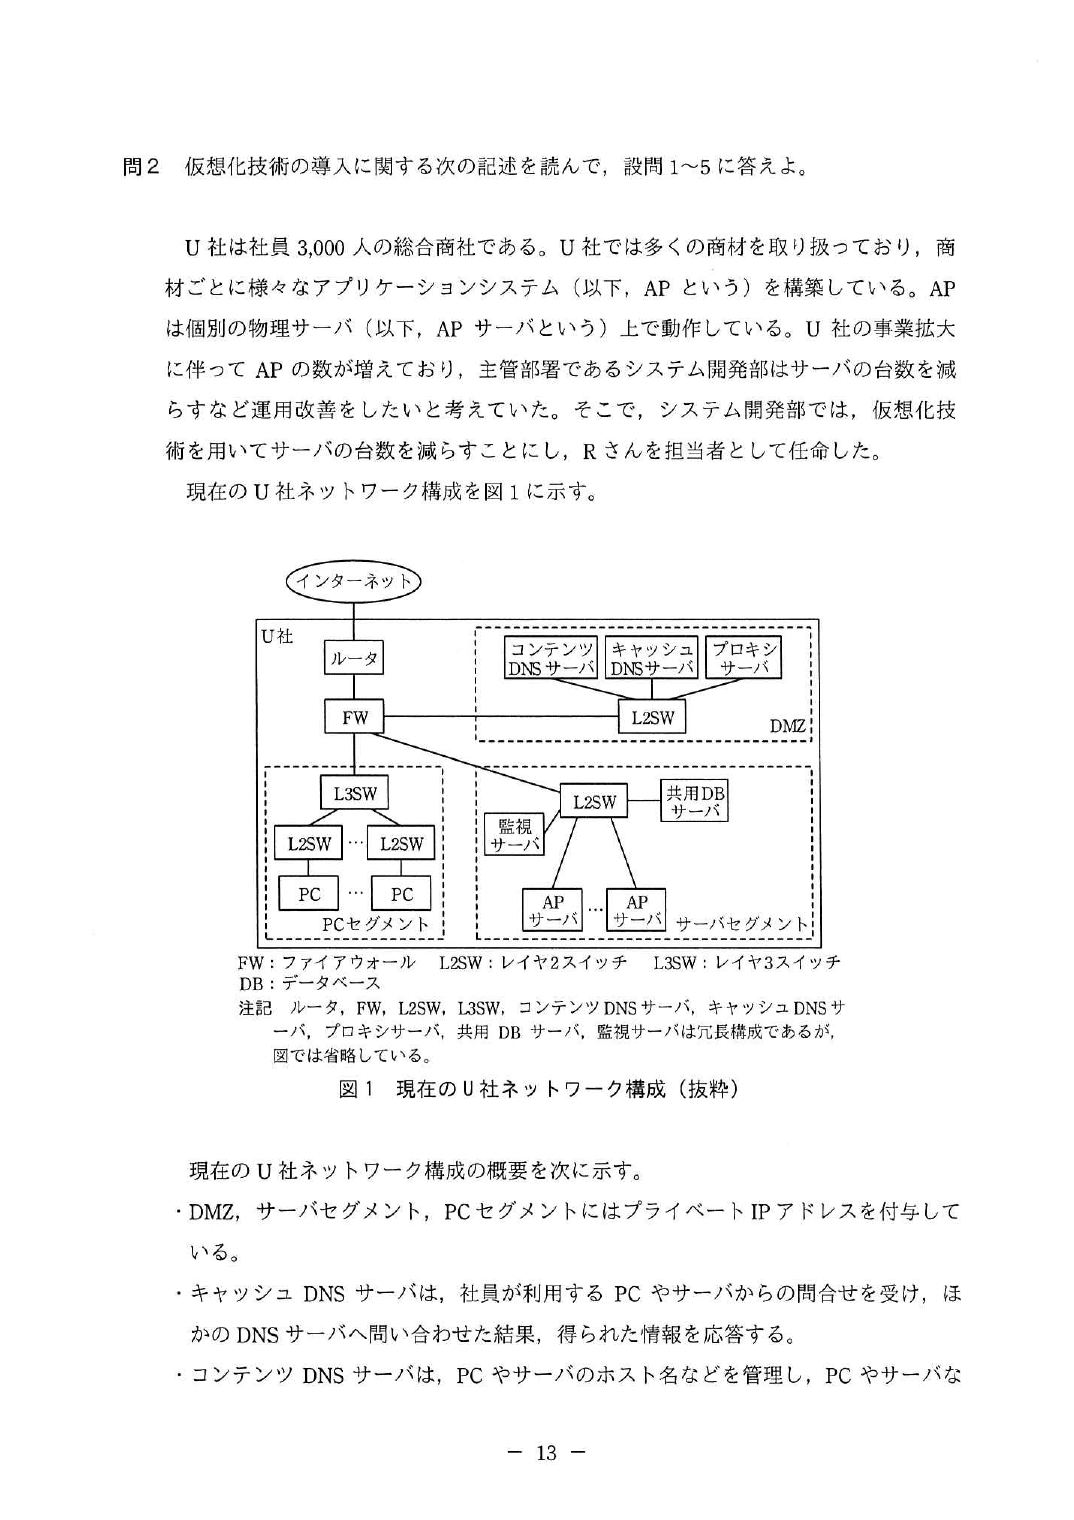
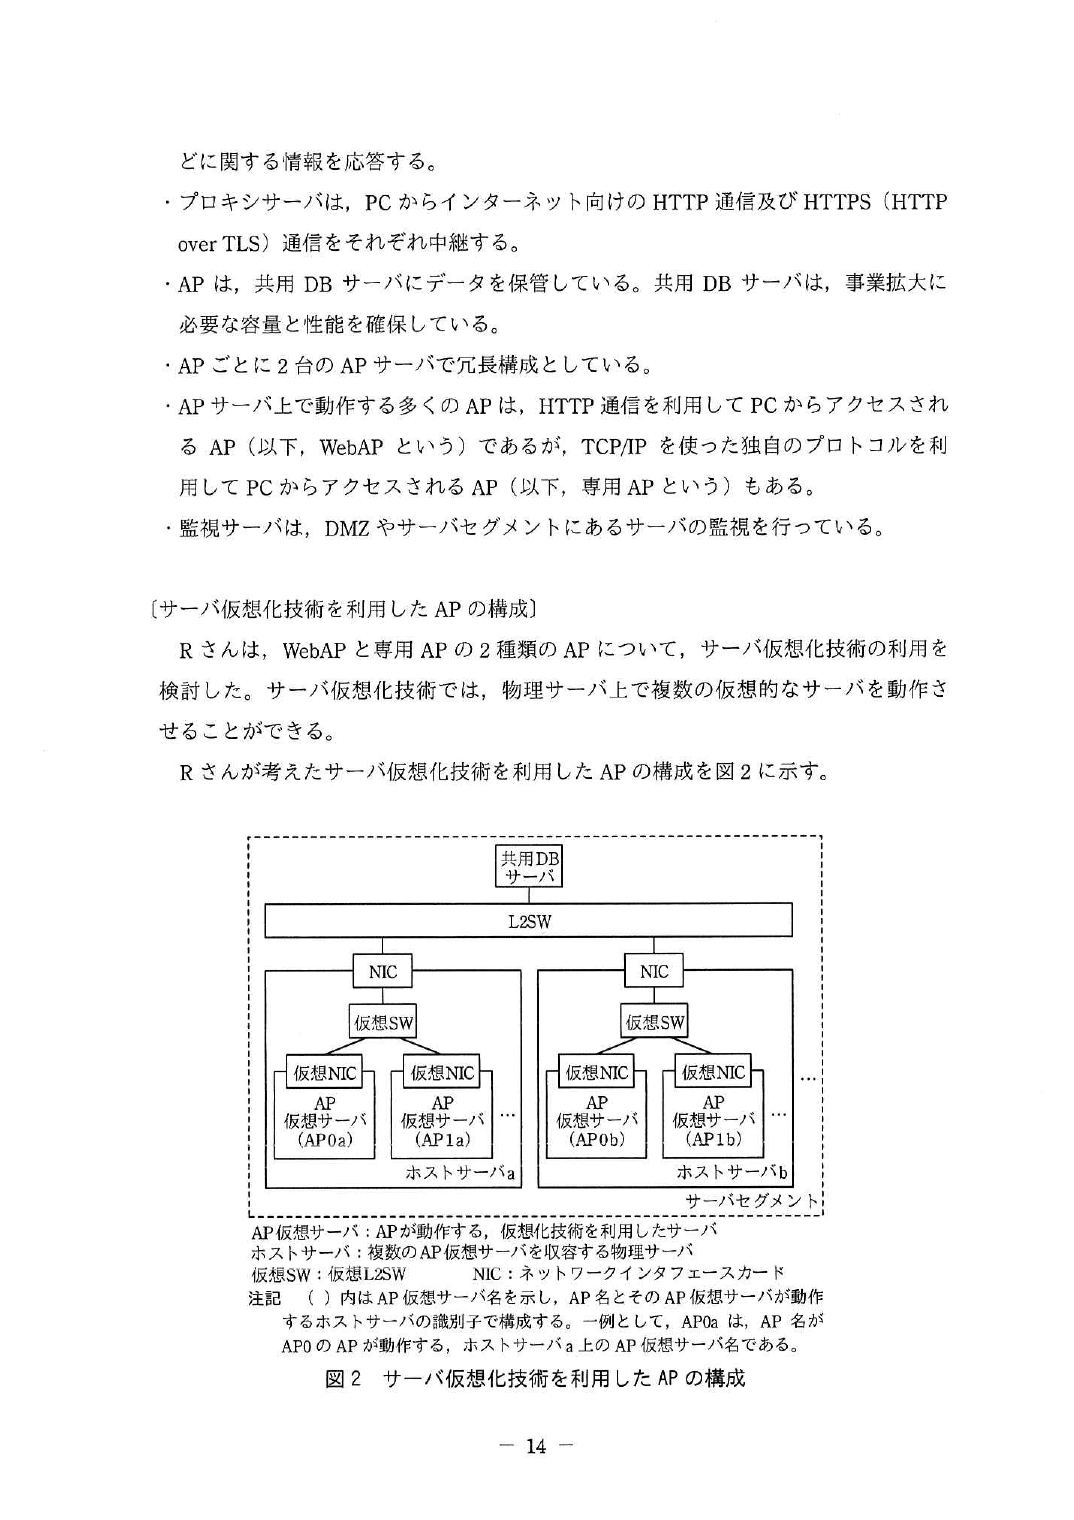
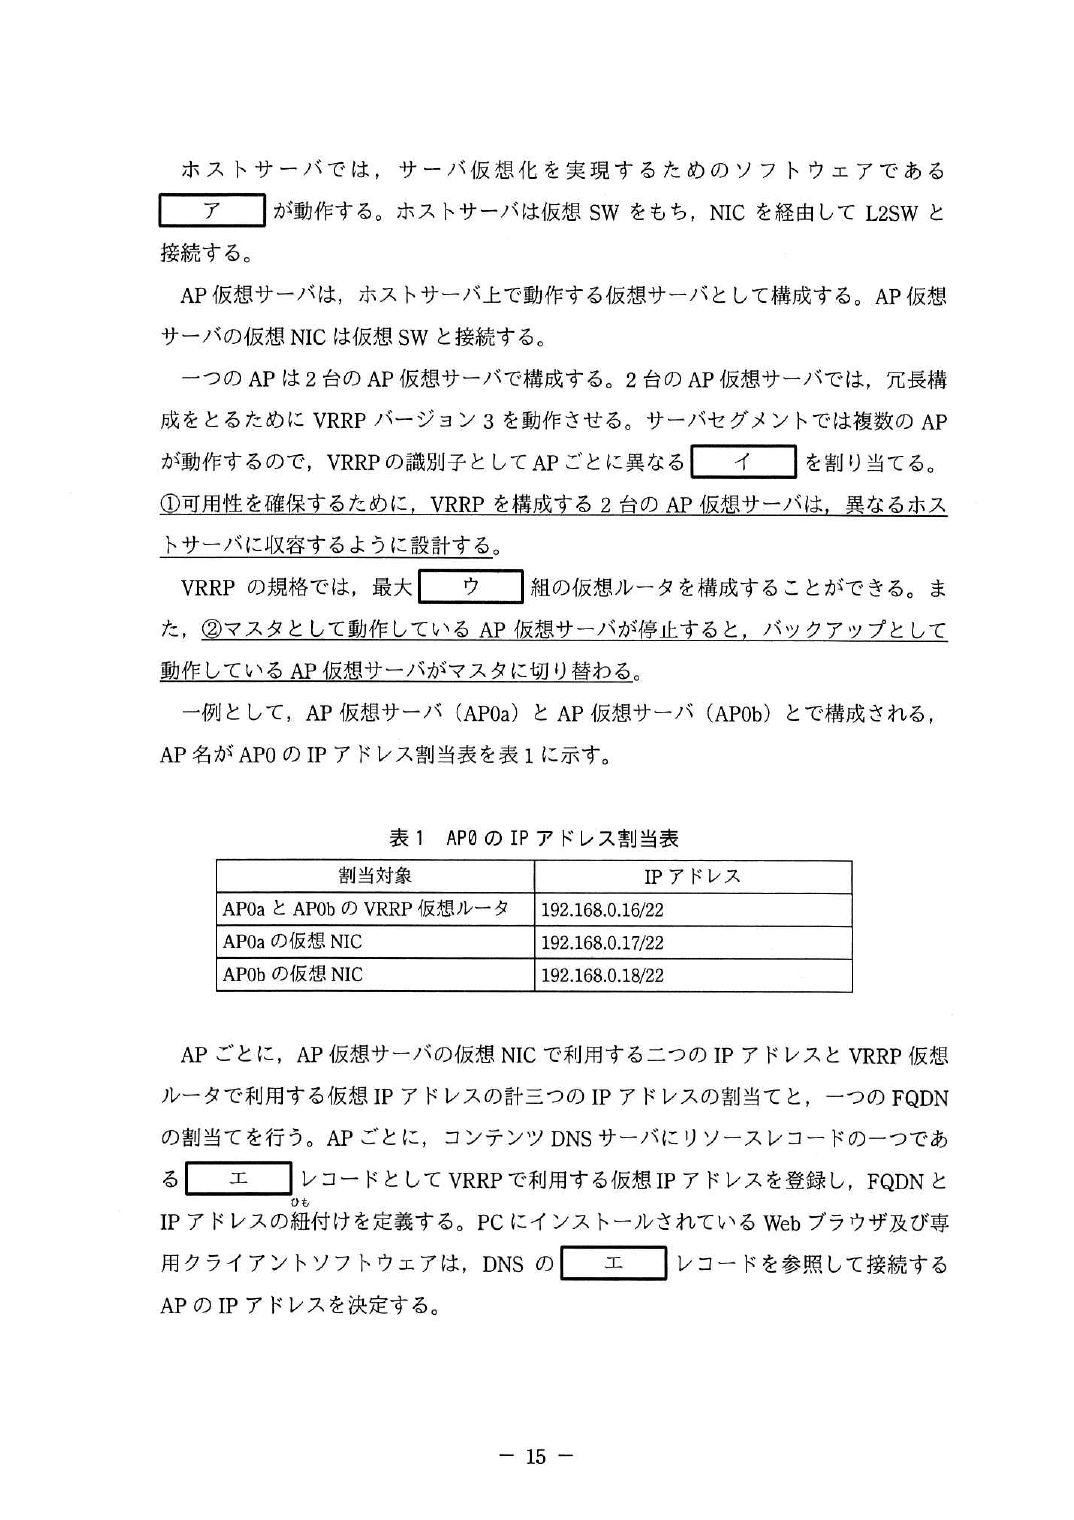
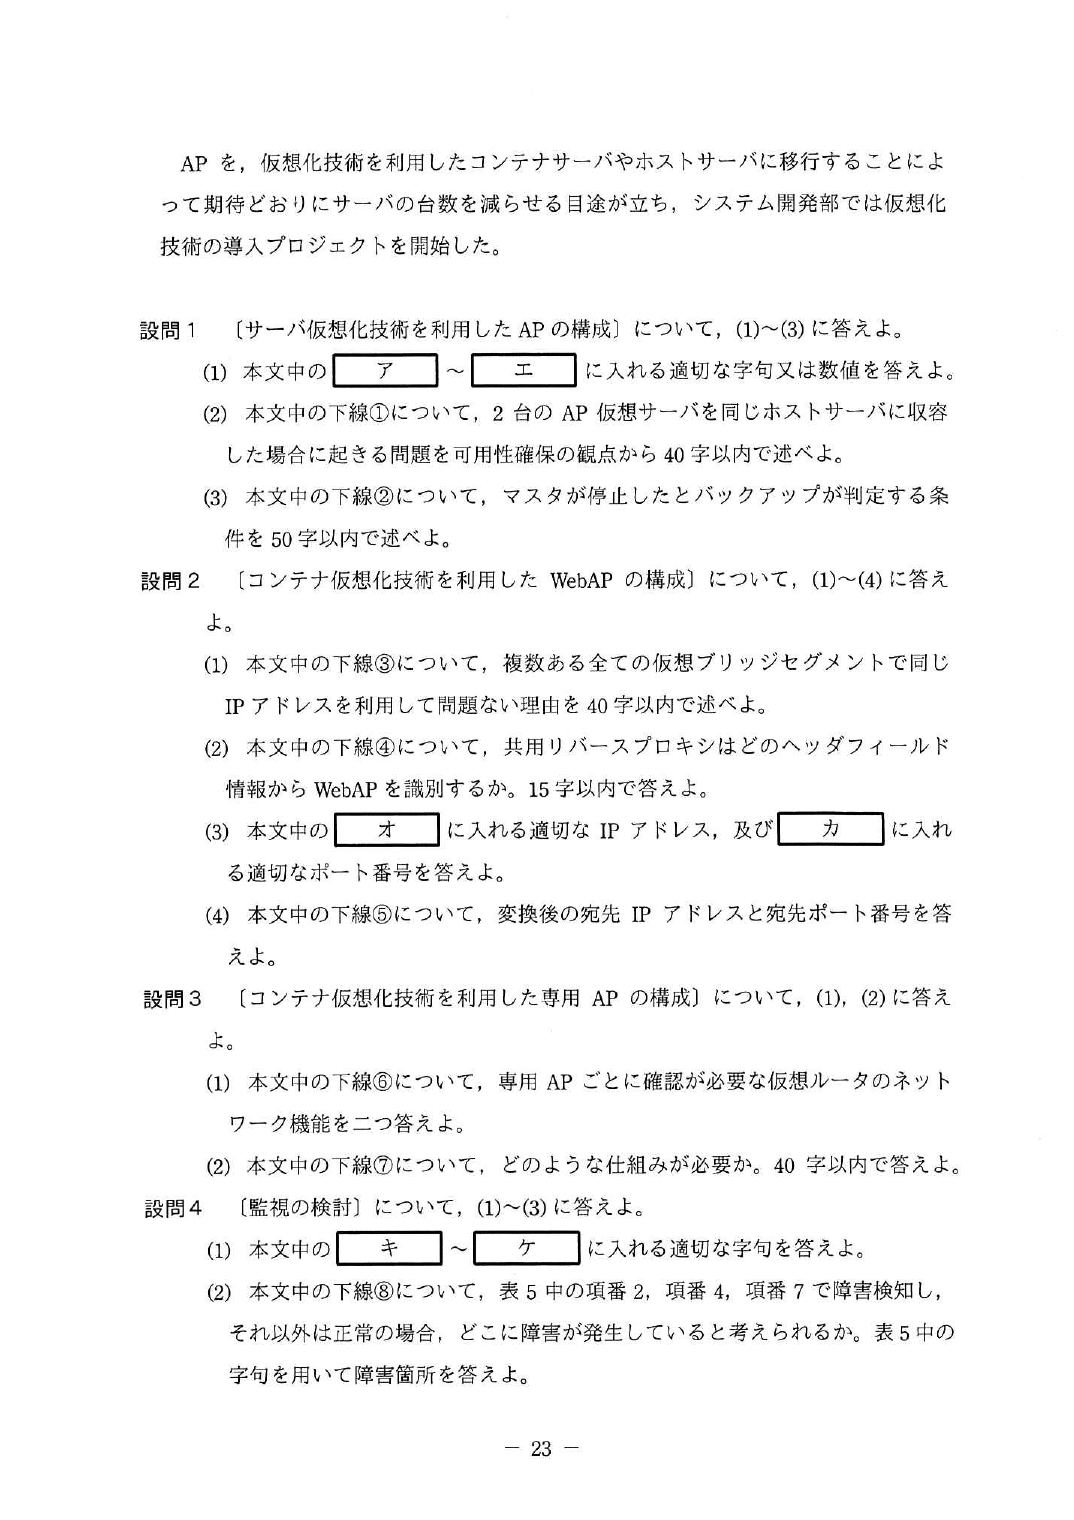
設問1 (1) ア ハイパーバイザ
イ VRID
ウ 255
エ A
(2) ホストサーバが停止した場合,AP 仮想サーバが 2 台とも停止する。
(3) バックアップが,VRRP アドバタイズメントを決められた時間内に受信しなく
なる。
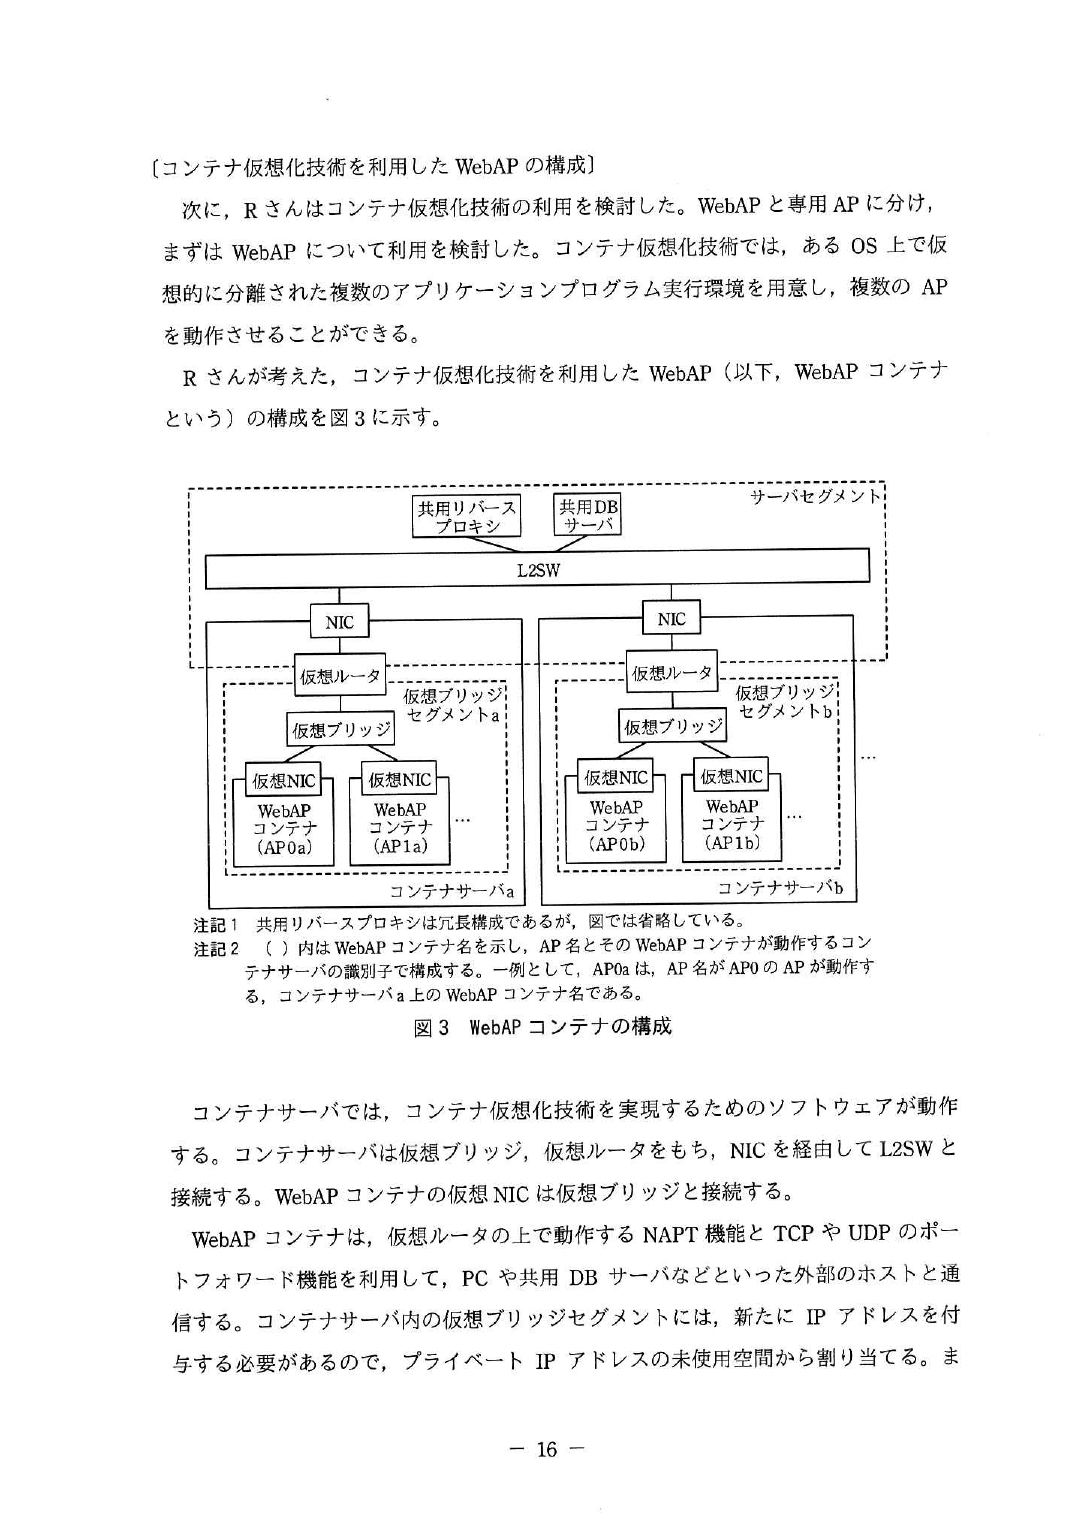
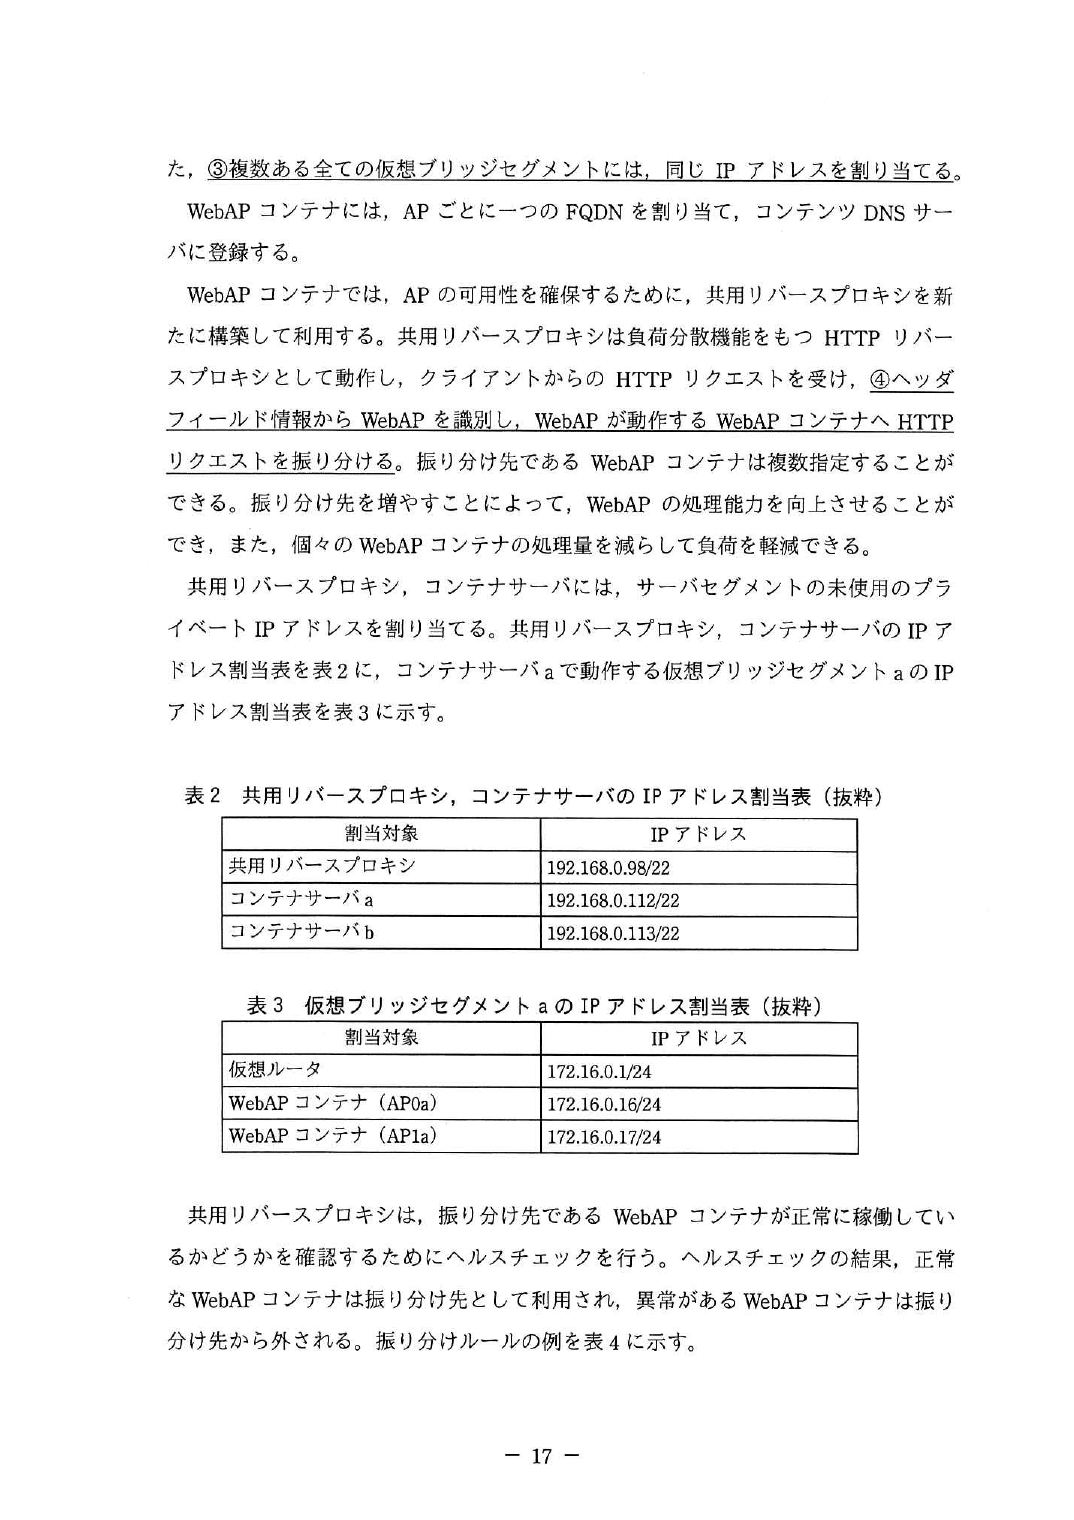
設問2 (1) 外部ではコンテナサーバに付与した IP アドレスが利用されることはないから
(2) ホストヘッダフィールド
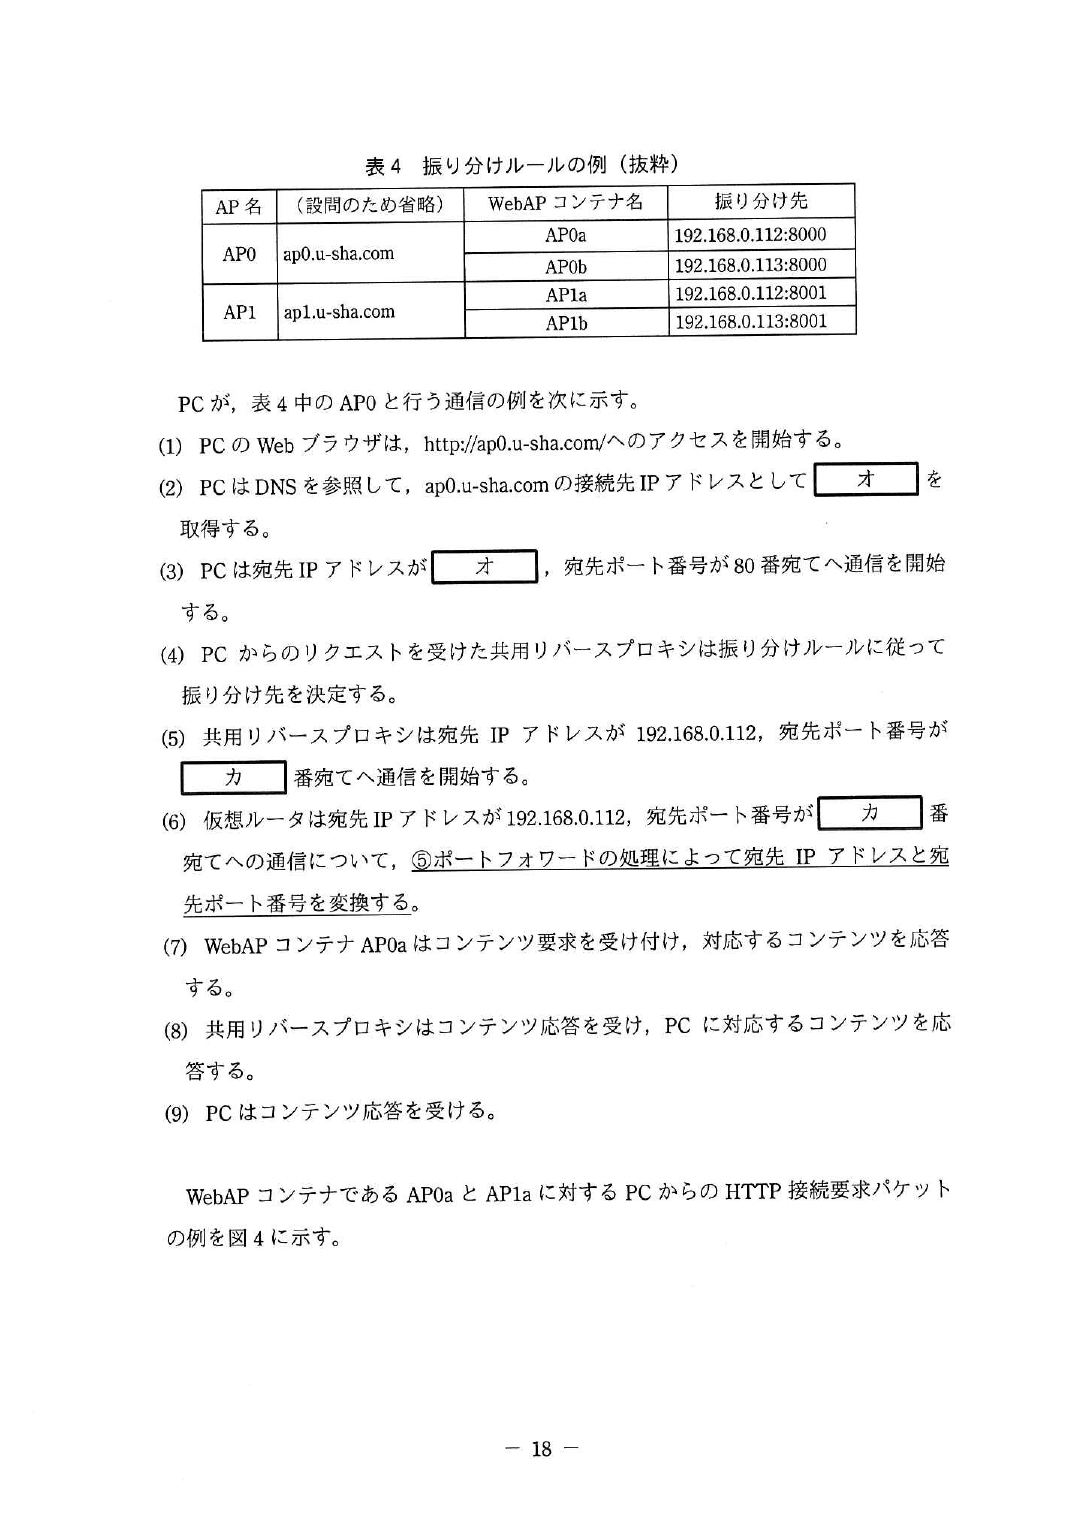
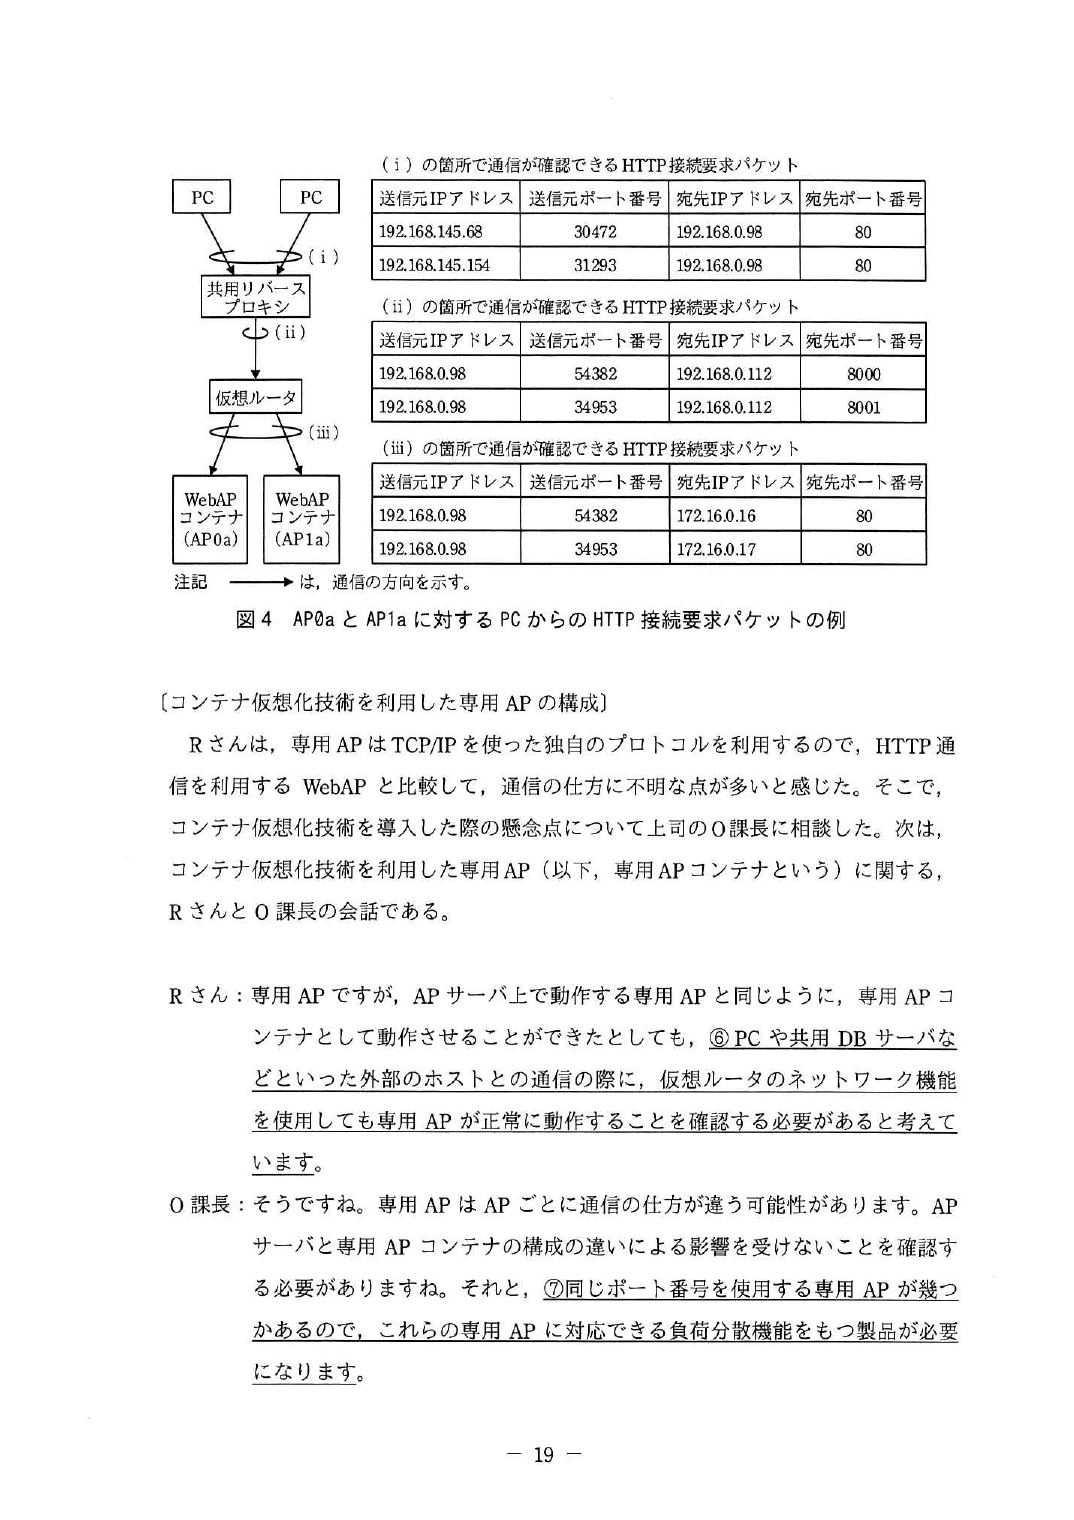
(3) オ 192.168.0.98
カ 8000
(4) 宛先 IP アドレス 172.16.0.16
宛先ポート番号 80
設問3 (1) ① ・NAPT 機能
② ・ポートフォワード機能
(2) 複数の IP アドレスを設定し,IP アドレスごとに専用 AP を識別する仕組み
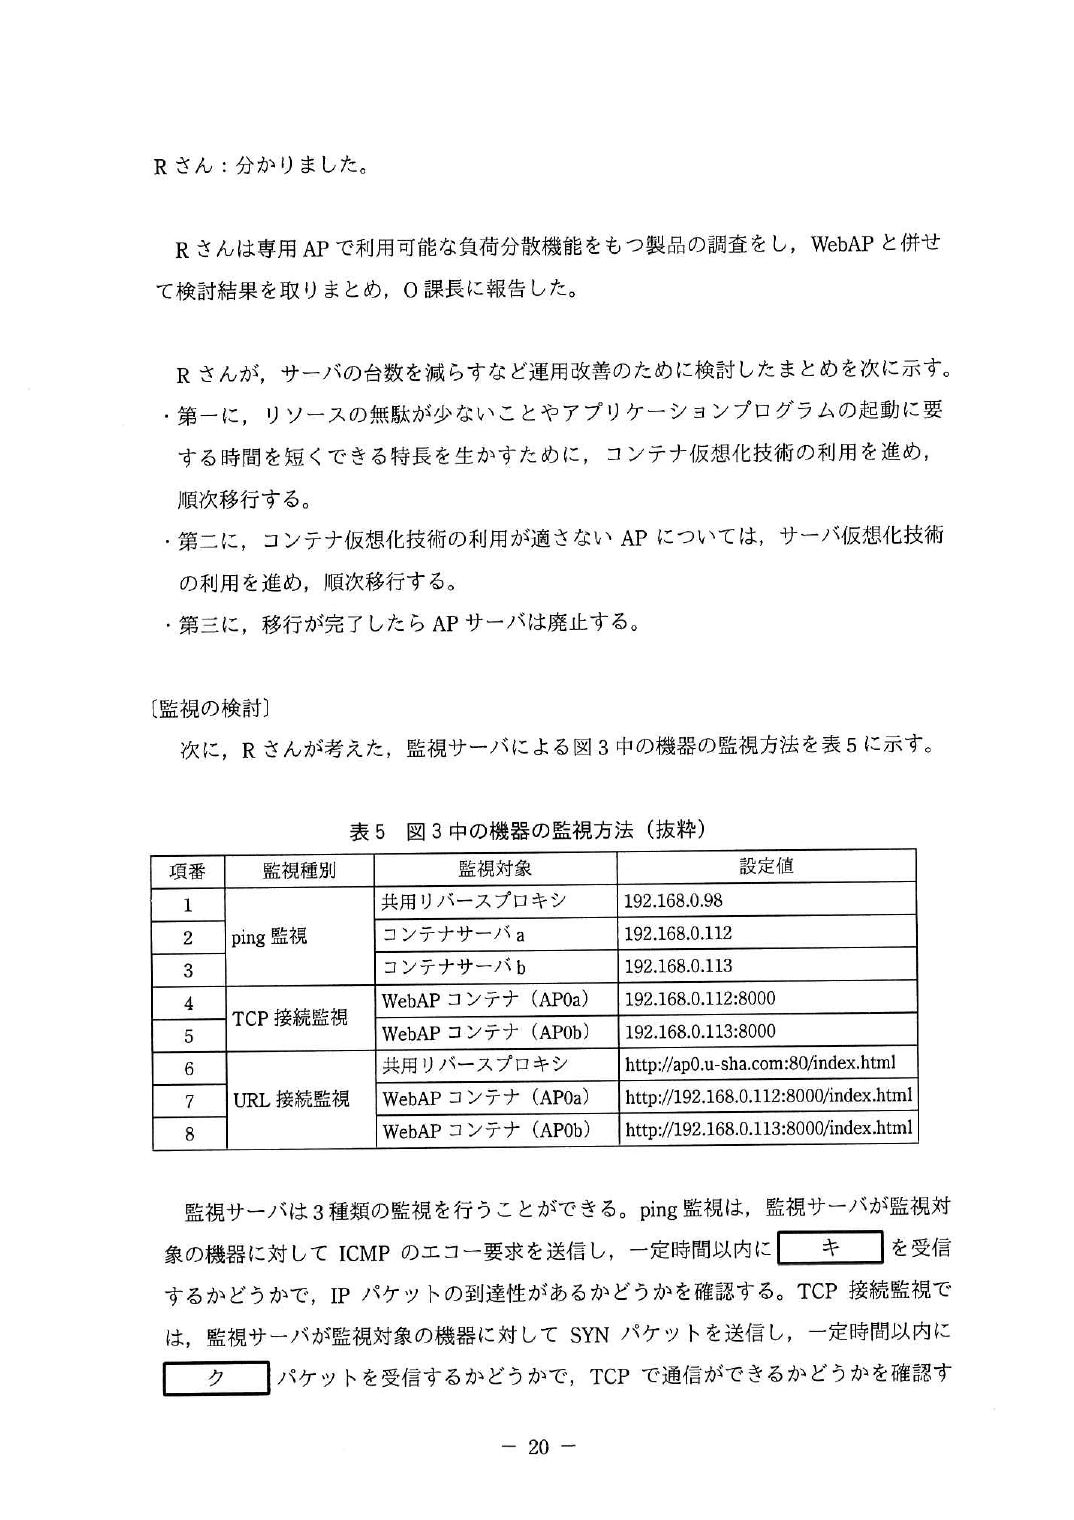
設問4 (1) キ エコー応答
ク SYN/ACK
ケ GET
(2) コンテナサーバ a
(3) WebAP コンテナ(AP0a)
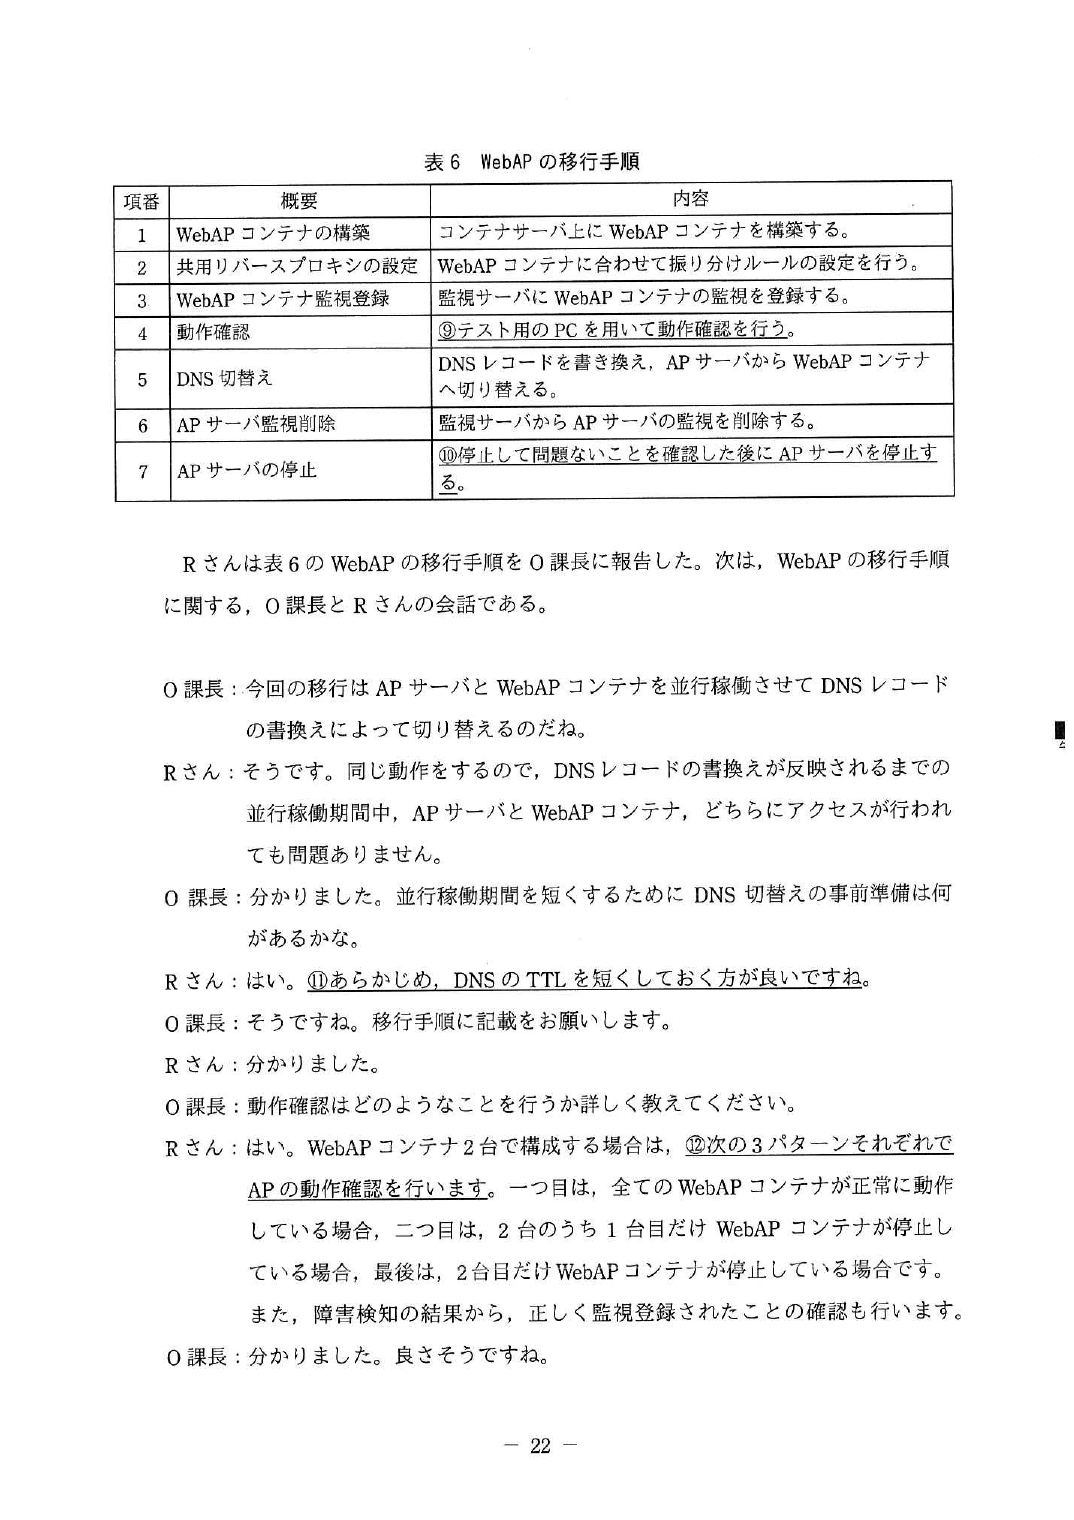
設問5 (1) AP の FQDN と IP アドレスを PC の hosts ファイルに記載する。
(2) AP サーバに対する PC からのアクセスがなくなっていることを確認する。
(3) キャッシュ DNS サーバの DNS キャッシュを保持する時間が短くなる。
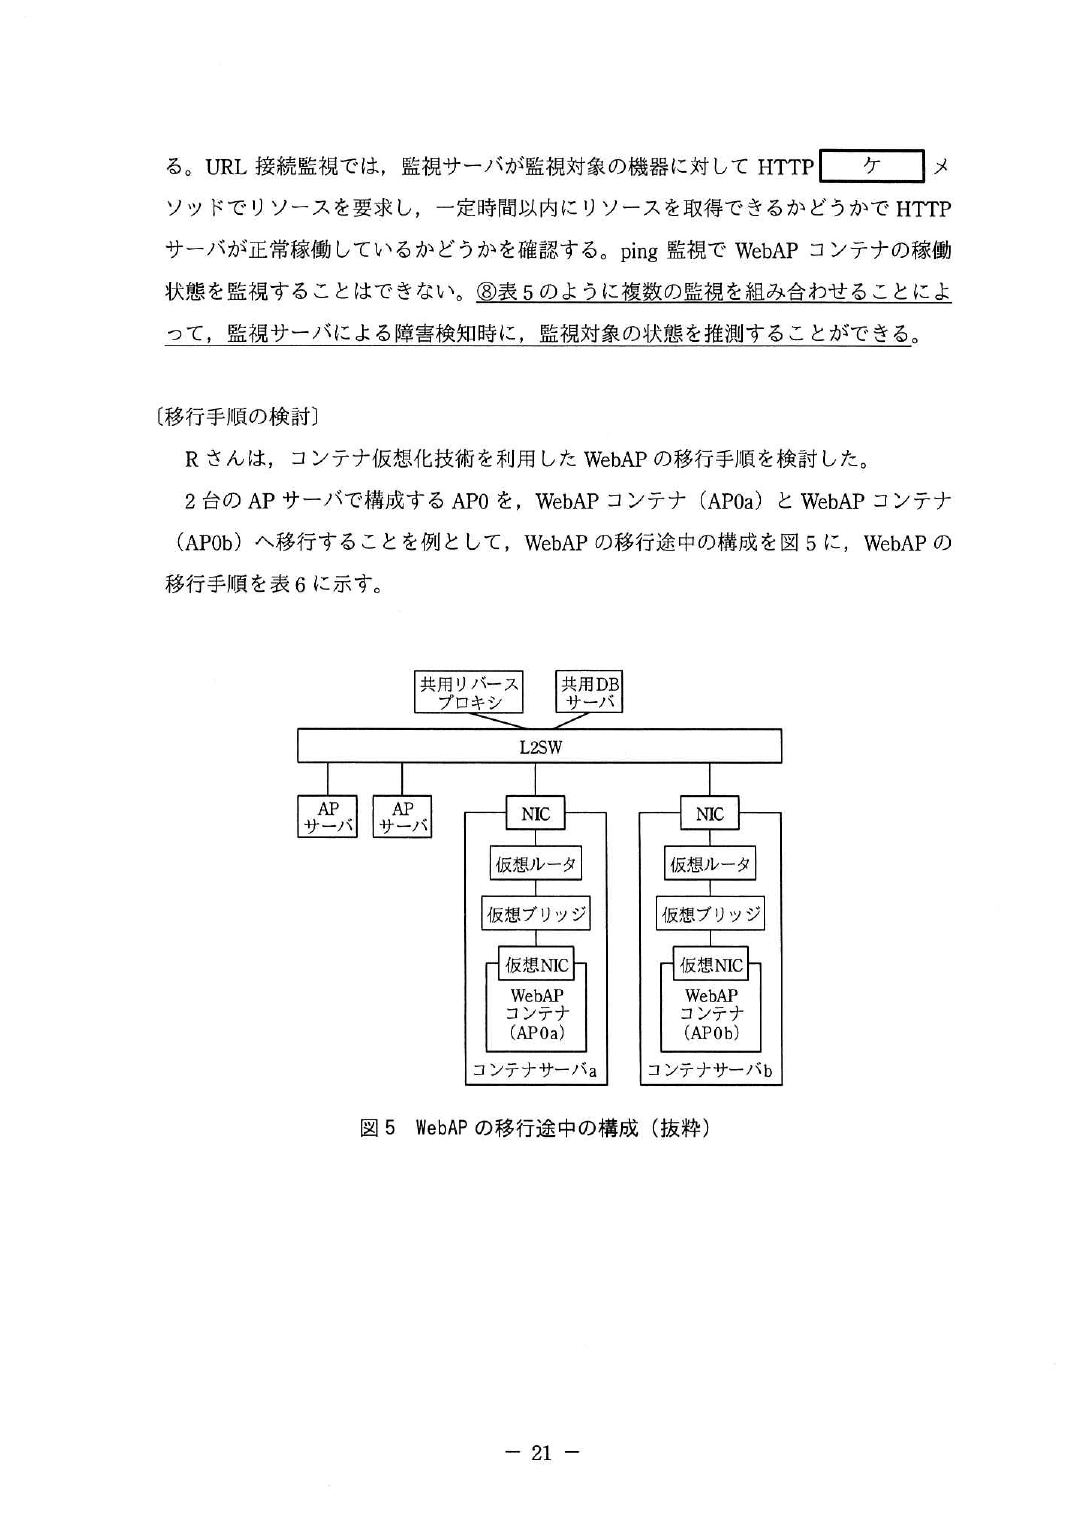
(4) ① ・WebAP コンテナ 2 台が正しく構築されたことを確認するため
② ・共用リバースプロキシの設定が正しく行われたことを確認するため問 2 では,サーバ仮想化技術の利用やコンテナ仮想化技術の利用を題材に,ネットワーク構成に視点を置い て,可用性の確保方法やコンテナ仮想化技術を踏まえた監視方法,アプリケーションシステムの移行方法,移 行する上での課題について出題した。全体として正答率は平均的であった。 設問 1(3)は,正答率が低かった。VRRP は可用性確保のためによく利用される技術であり,動作原理につい て正確に理解してほしい。 設問 2(2)は,正答率が低かった。HTTP のヘッダフィールド情報のうち,ホストヘッダフィールドを用いて アプリケーションを識別する技術はリバースプロキシでよく利用される。HTTP プロトコルの特徴を踏まえ理 解を深めてほしい。 設問 5(4)は,正答率が低かった。本問の動作確認を行う目的は,移行手順に記載の作業が正しく行われたこ とを確認するためである。共用リバースプロキシの動作確認だけに着目した解答が散見された。本文中に示さ れた状況をきちんと読み取り,正答を導き出してほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。