解説
この問題の骨格 IaaS 事業者を2社に増やし、閉域網への接続も2本にして可用性を上げる話。
前半が DNS によるプロキシ切替えと監視、中盤が BGP マルチホーム+VRRP、
後半が インターネット出口の切替え作業。
②の中でいちばん BGP の細部を聞いてくる問題で、LOCAL_PREF・next-hop-self・KEEPALIVE・
経路の優先順位まで一通り出る。
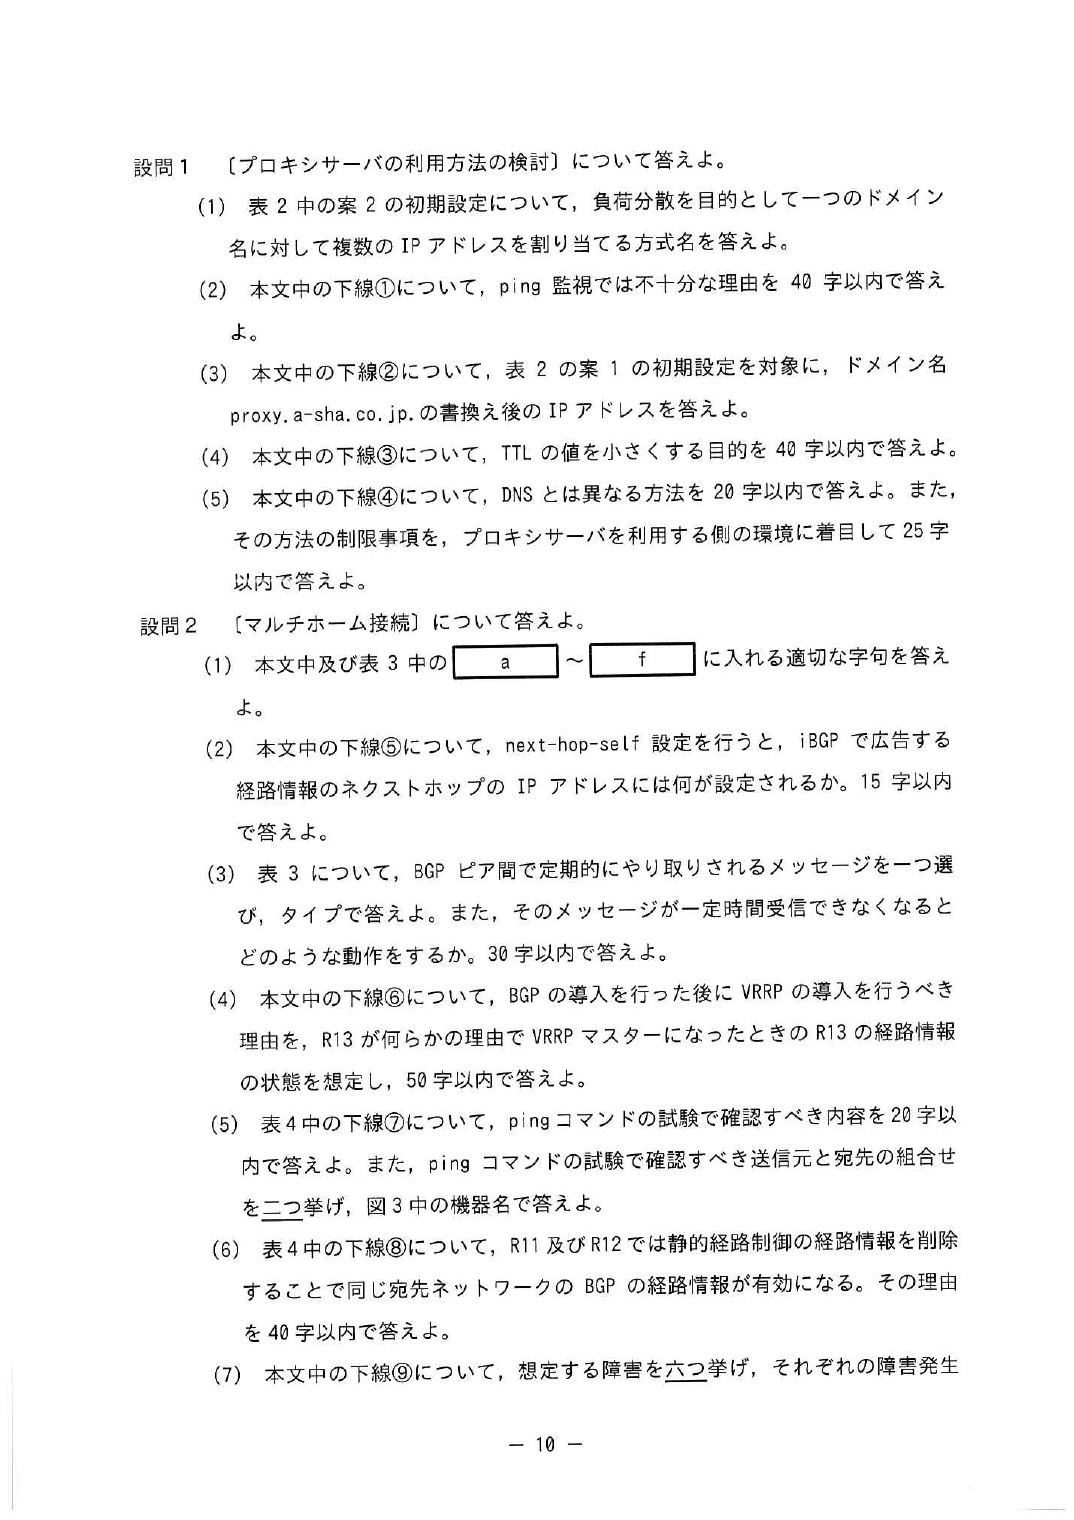
設問1(1) DNS ラウンドロビン
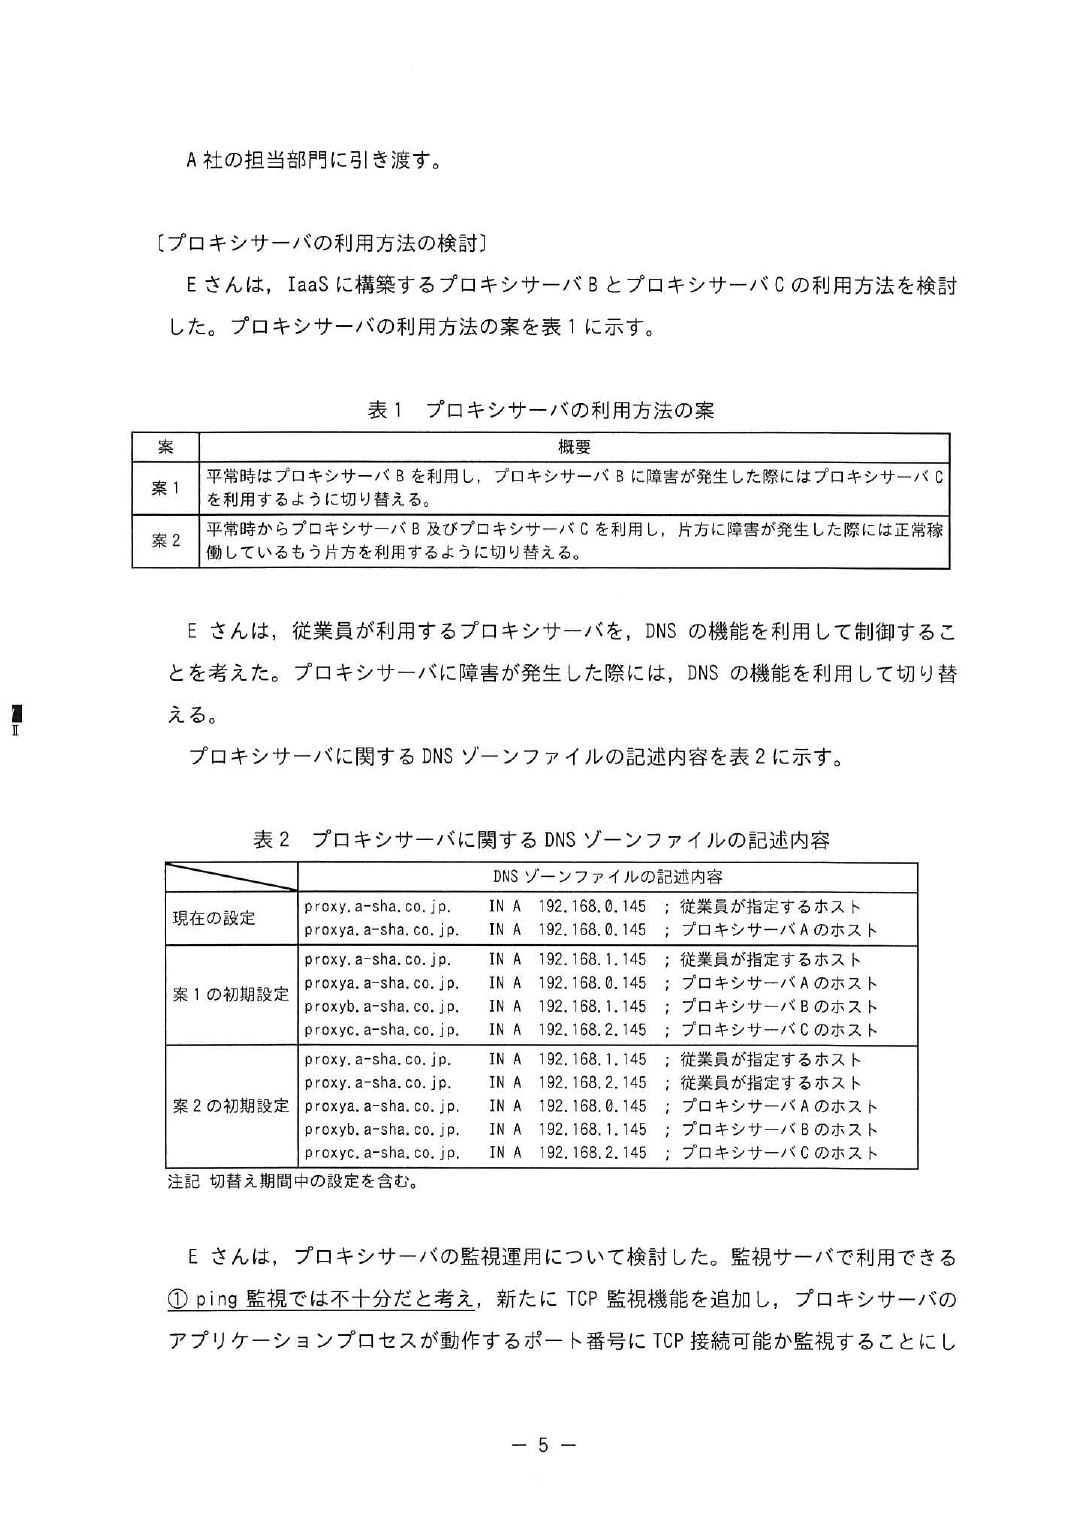
表2 の案2 では proxy.a-sha.co.jp. に A レコードが2つ書かれている。
1つの名前に複数アドレスを並べて順番に返す方式。
限界も覚えておく DNS ラウンドロビンは単に順番に返すだけで、
サーバが死んでいるかどうかは見ていない。だから障害時はゾーンファイルを書き換える必要があり、
この問題の後半(監視と切替え)につながっていく。負荷分散装置(LB)との違いはここ。
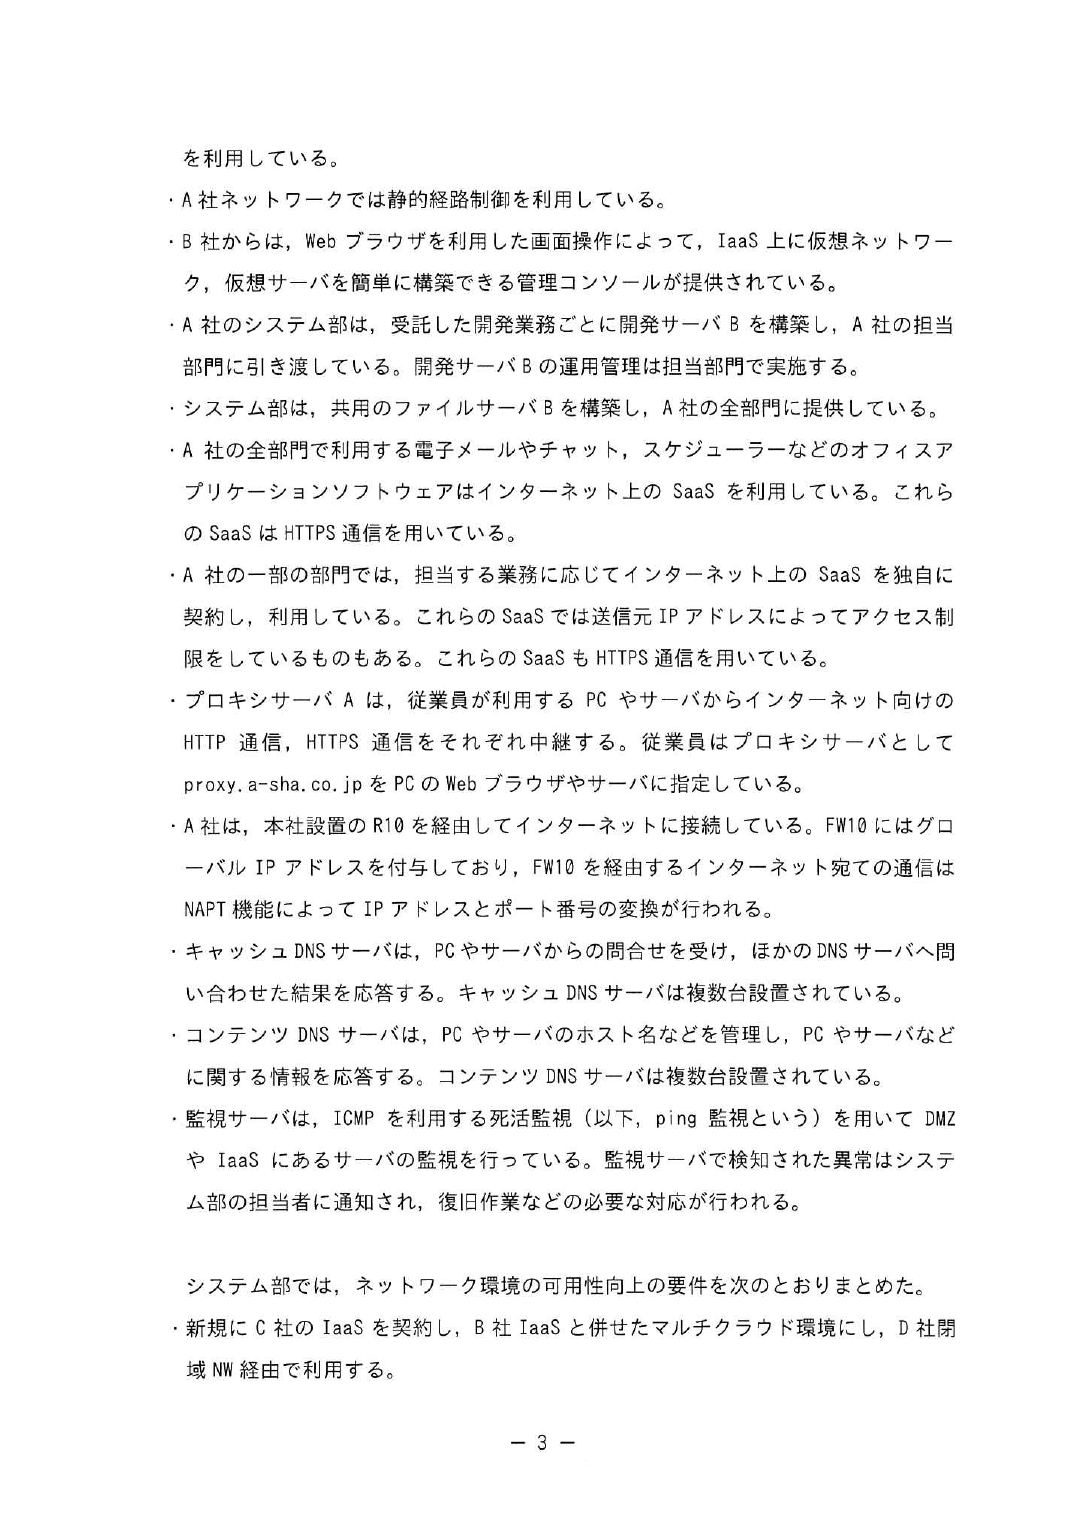
設問1(2) プロキシサーバのアプリケーションプロセスが停止した場合に検知できないから(40字以内)
ping(ICMP エコー)に応答するのは OS のプロトコルスタック。
プロキシのプロセスが落ちていても、OS が生きていれば ping は返ってくる。
だから「サービスとして使えるか」は分からない。
監視の深さ
  ping 監視    OS が生きているか          ← ここまでしか分からない
  TCP 監視     該当ポートに接続できるか    ← プロセスが生きている
  HTTP 監視    正常なレスポンスが返るか    ← サービスとして使える
本文はこの直後に「TCP 監視機能を追加し、アプリケーションプロセスが動作するポート番号に
TCP 接続可能か監視する」と書いており、答えの裏返しになっている。
設問1(3) 192.168.2.145
案1 は「平常時プロキシB、障害時はプロキシCに切り替える」。表2 の案1 初期設定では
proxy.a-sha.co.jp. が 192.168.1.145(=プロキシB)を指している。
プロキシBが落ちたので、プロキシCのアドレス 192.168.2.145 に書き換える。
表の読み方 proxyb/proxyc という
個別名のレコードは書き換えない。書き換えるのは従業員が指定するホスト名
(proxy.a-sha.co.jp.)が指す先だけ。表2 のコメント欄(; 以降)が
どれが何の役割かを教えてくれている。
設問1(4) キャッシュ DNS サーバがキャッシュを保持する時間を短くするため(40字以内)
TTL はキャッシュの有効期間。長いと、ゾーンファイルを書き換えても
キャッシュが切れるまで古いアドレスが使われ続ける。
切替えを素早く効かせたいので平常時から小さくしておく。
「平常時から」が重要 障害が起きてから TTL を小さくしても、
すでに配られた古いレコードは元の TTL ぶんキャッシュされたまま。だから事前に下げておく。
この「事前準備」の発想は午後で繰り返し問われる。
設問1(5) 方法=プロキシ自動設定(PAC)機能を利用する/制限事項=対応する PC やサーバでしか利用できない
DNS を書き換えるのではなく、PAC ファイルの中で切り替える方法。
令和6年度 午後Ⅰ問3 でやった PAC がここでも出る。
制限事項は設問が「プロキシサーバを利用する側の環境に着目して」と誘導している。
PAC は PC やブラウザ側が対応していないと使えず、サーバのコマンドラインツールなど
PAC を解釈しないものには効かない。だから本文も「DNS ゾーンファイルの書換えによる切替えと併用する」としている。
採点講評 正答率が低かった設問。IPA は
「プロキシ自動設定機能は是非知っておいてもらいたい」と書いている。
令和6年度 午後Ⅰ問3 と合わせて、PAC は2年連続で出題されているので確実に押さえる。
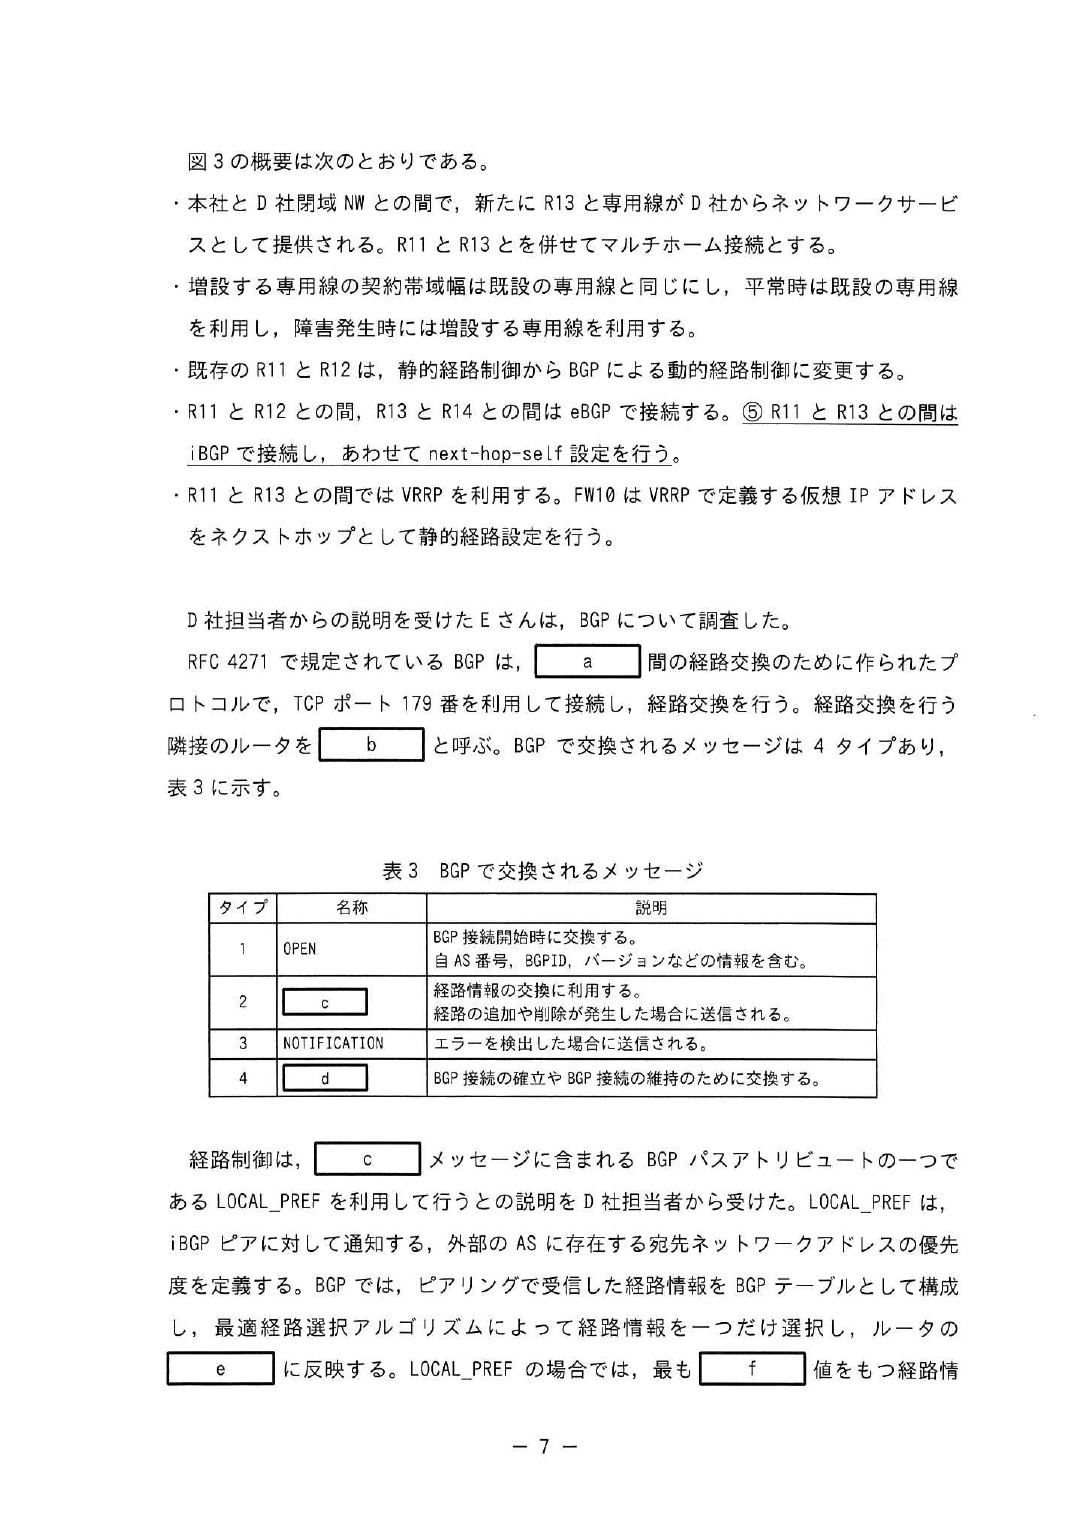
設問2(1) a=AS、b=ピア、c=UPDATE、d=KEEPALIVE、e=ルーティングテーブル、f=大きい
BGP のメッセージ4種類(表3)
  1 OPEN          接続開始時。自AS番号・BGP ID・バージョンを交換
  2 UPDATE        経路の追加・削除。パスアトリビュートはここに載る  ← c
  3 NOTIFICATION  エラー検出時に送って切断
  4 KEEPALIVE     接続の確立と維持。定期的に流す                    ← d

LOCAL_PREF は「値が大きいほど優先」    ← f
  iBGP ピアに対して通知する属性で、AS 内でどの出口を使うかを決める
BGP の属性は「大きい/小さい」を取り違えやすい
LOCAL_PREF   大きいほど優先   AS 内で出口を選ぶ(自分の AS に入ってくる方向の制御)
AS_PATH長    短いほど優先     令和7年度 午後Ⅰ問1 のプリペンドはこれを長くして不利にする
MED          小さいほど優先   隣の AS に「こっちから入ってきて」と伝える
LOCAL_PREF だけ「大きいほど優先」と覚えると整理しやすい。
設問2(2) 自身の IP アドレス(15字以内)
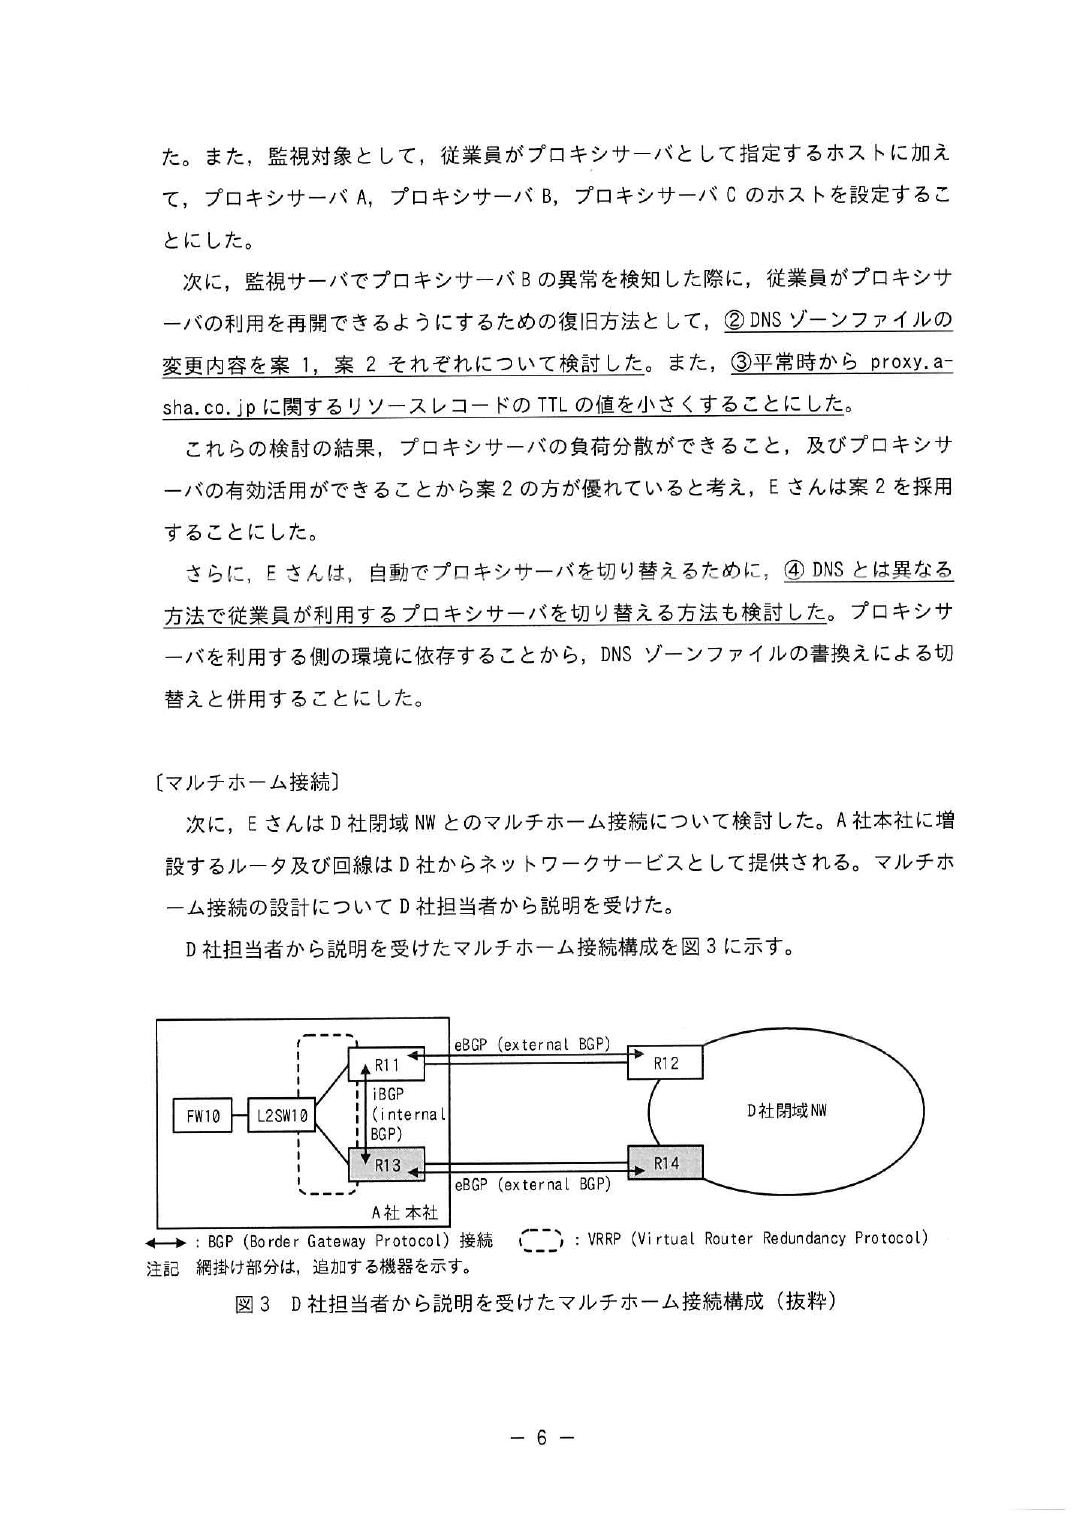
next-hop-self は、eBGP で学んだ経路を iBGP ピアに渡すとき、ネクストホップを自分に書き換える設定。
設定しない場合
  R11 が R12(D社側)から学んだ経路を R13 に渡すと、
  ネクストホップは R12 のアドレスのまま
  → R13 から見ると R12 への経路が分からず、その経路が使えない

next-hop-self を設定
  R11 は「自分(R11)宛てに送ってくれ」と書き換えて R13 に渡す
  → R13 は R11 に送ればよいので届く
なぜ eBGP では不要なのか eBGP は直接つながっている相手に渡すので、
ネクストホップが自分になるのが自然。iBGP は AS 内を飛び越えて渡すので、
もらった側から到達できないアドレスがネクストホップに残ってしまう。
これが iBGP 特有の落とし穴。
設問2(3) タイプ4(KEEPALIVE)/ BGP 接続を切断し、経路情報がクリアされる(30字以内)
KEEPALIVE が一定時間(ホールドタイム)届かないと、ピアが死んだと判断して
セッションを切り、そのピアから学んだ経路を全部消す。
消えるからこそ、もう一方の経路に切り替わる。
「切断」だけでは足りない 設問は「どのような動作をするか」。
経路情報がクリアされるところまで書かないと、
なぜ冗長構成が機能するのかの説明になっていない。
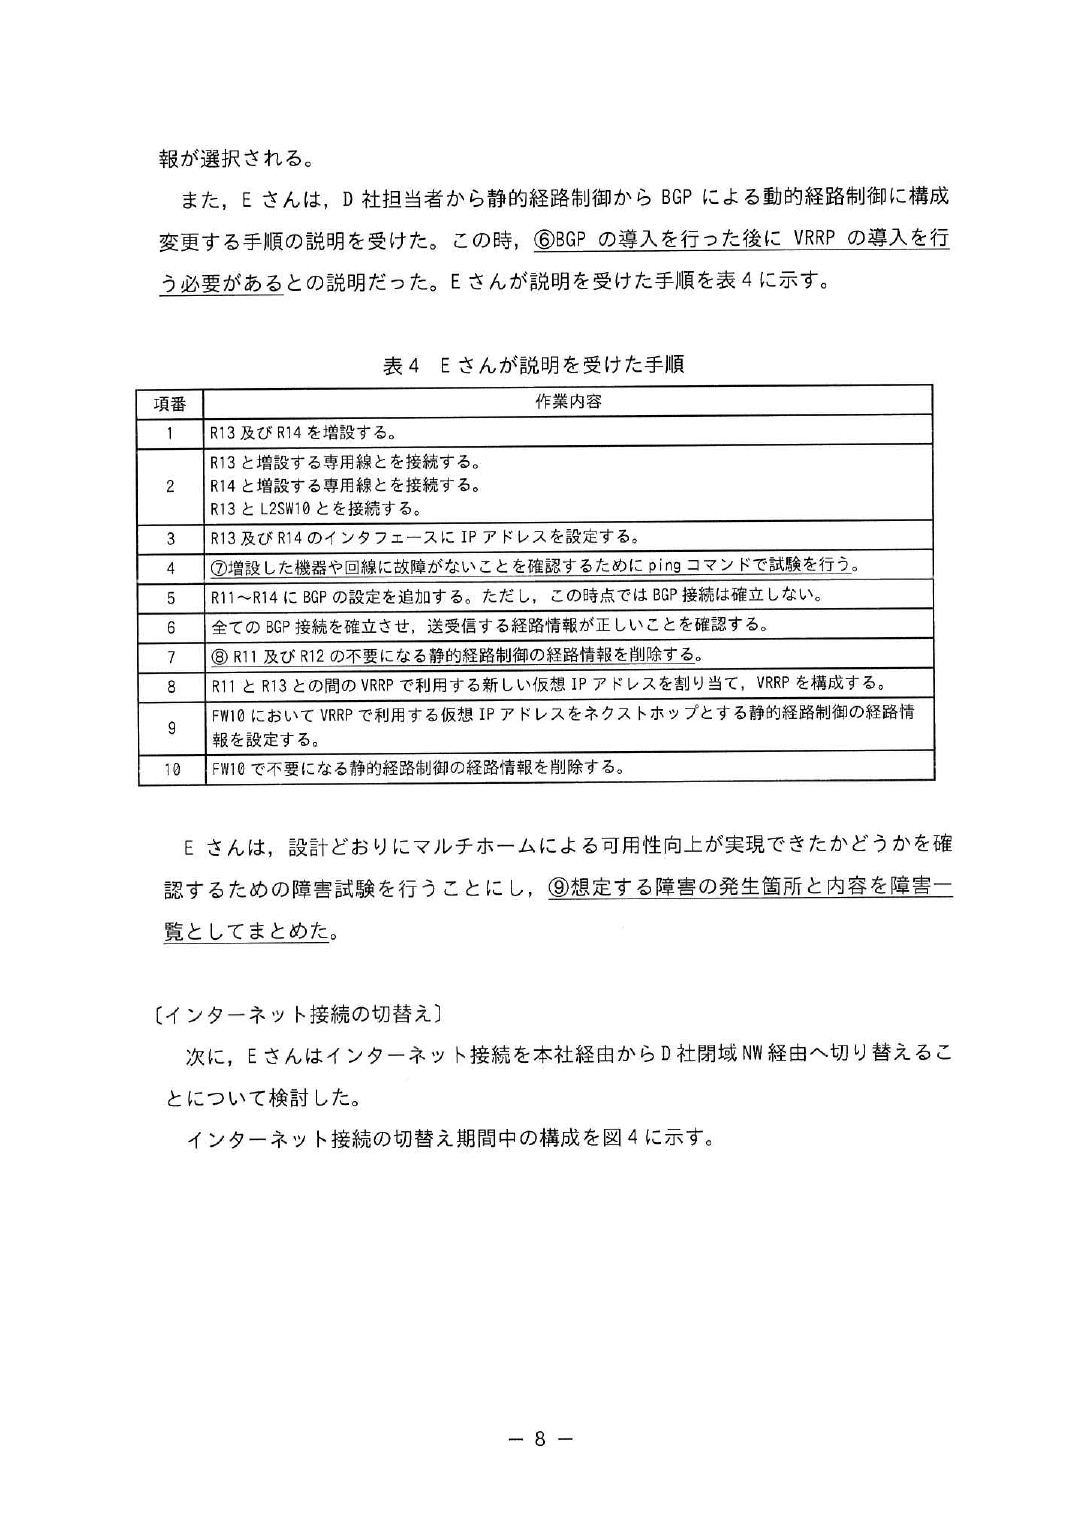
設問2(4) VRRP マスターになった R13 が経路情報を保持していないと受信したパケットを転送できないから(50字以内)
BGP より先に VRRP を入れてしまうと、R13 が経路表を持たないままマスターに昇格しうる。
FW10 は仮想 IP 宛てに送ってくるのに、R13 はどこへ転送すればよいか分からず通信が落ちる。
令和7年度 午後Ⅰ問1 とまったく同じ論点 あちらは
「VRRP のプリエンプトディレイで
OSPF の収束を待つ」だった。こちらは
「
BGP を先に入れてから VRRP を入れる」。
経路制御が整う前に代表ルータになってはいけない——これが IPA の繰り返し出すテーマ。
VRRP が与えるもの  :仮想 IP アドレス(=パケットが届くようになる)
経路制御が与えるもの:経路表(=届いたパケットを転送できる)
      両方そろって初めて「ルータとして機能する」
2年のうちに2回出ているので、本番でも形を変えて出る可能性が高い。
採点講評 正答率がやや低く、IPA は
「BGP や VRRP といったプロトコルを導入する過程において、ルータの経路情報がどのように変化するか、
具体的にイメージできるようしっかり理解をしてほしい」と書いている。
設問2(5) 確認すべき内容=パケットロスが発生しないこと/組合せ=R13↔FW10(または R13↔R11)と R13↔R14
項番4 は「増設した機器や回線に故障がないことを確認する」段階。増設したのは
R13・R14 と、両者をつなぐ専用線、および R13 と L2SW10 の接続。
なので確かめるべきは増設した区間の両側。
① 本社内側 : R13 ↔ FW10(または R13 ↔ R11)… L2SW10 経由の接続確認
② 閉域網側 : R13 ↔ R14                      … 増設した専用線の確認
「確認すべき内容」は到達性だけでなくパケットロスが無いこと。
つながるが時々落ちる、という回線不良を拾うため。
設問2(6) 経路情報は、BGP と比較して静的経路制御の方が優先されるから(40字以内)
同じ宛先の経路が静的経路と BGP の両方にあると、静的経路が勝つ。
だから静的経路を消して初めて BGP の経路が使われる。
経路の優先順位(アドミニストレーティブディスタンス、値が小さいほど優先)
  直結            0
  静的経路        1     ← いちばん強い(直結を除く)
  eBGP           20
  OSPF          110
  RIP           120
  iBGP          200
午前Ⅱでも問われる 「同じ宛先を複数のプロトコルが知っているとき、
どれが経路表に載るか」はプレフィックス長(ロンゲストマッチ)が先、
同じ長さならアドミニストレーティブディスタンスの順で決まる。
令和7年度 午後Ⅱ問1 の設問4(6) はロンゲストマッチ側、こちらは距離値側。2段構えで覚える。
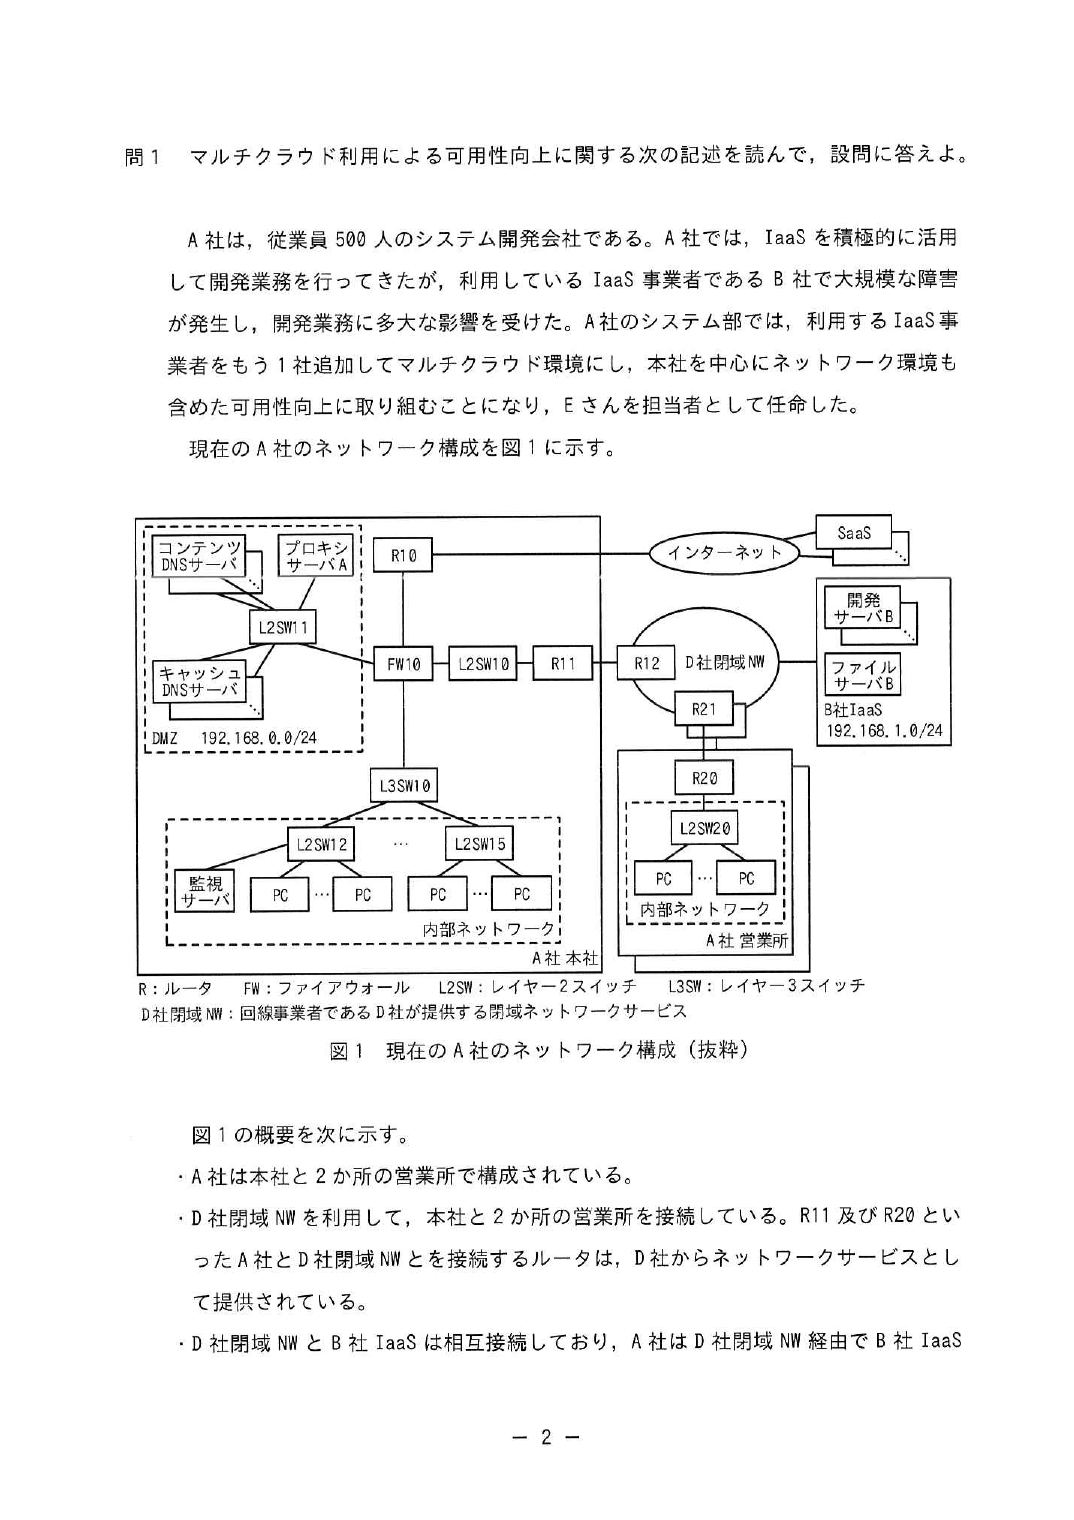
設問2(7) R11/R13/R11-R12 回線/R13-R14 回線/R11-L2SW10 回線/R13-L2SW10 回線
冗長化の障害試験なので、冗長化した要素を1つずつ落とす。
機器2つ+閉域網側の回線2本+本社内側の回線2本で6つ。
R12・R14 は但し書きで除外されている。
数え方のコツ 「六つ挙げよ」と数が指定されているときは、
対称性を使う。R11 系と R13 系で同じものが対になっているので、
片側3つ(ルータ・閉域網側回線・内側回線)を見つけて2倍すれば6つ。
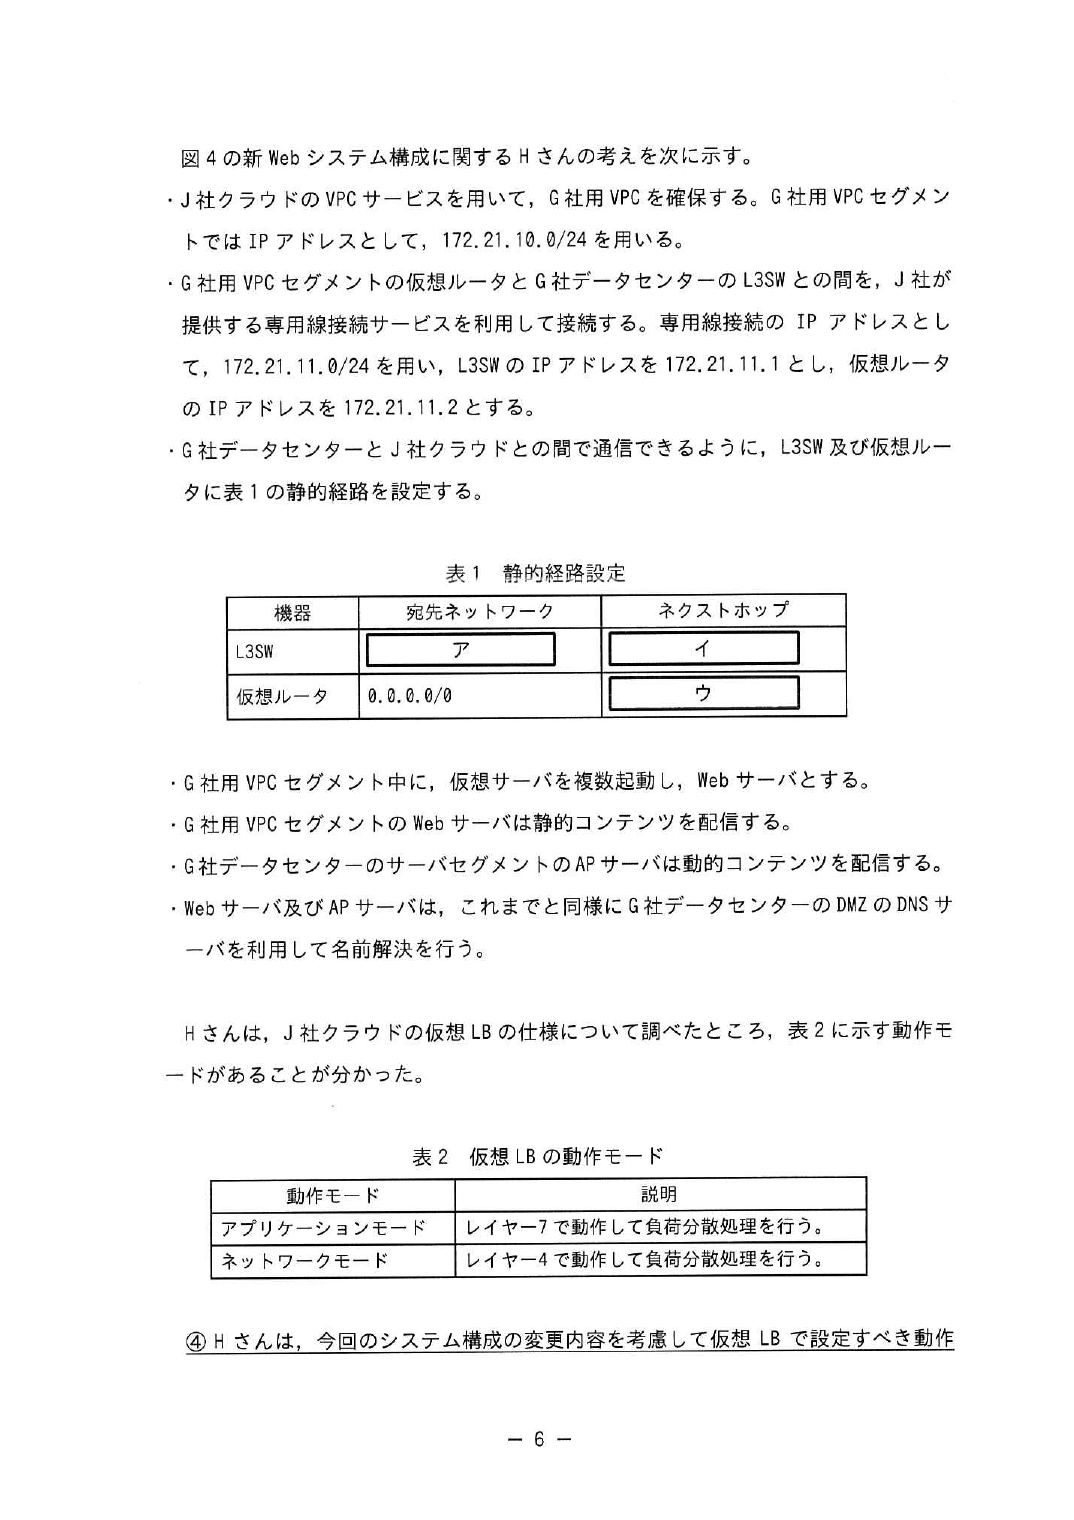
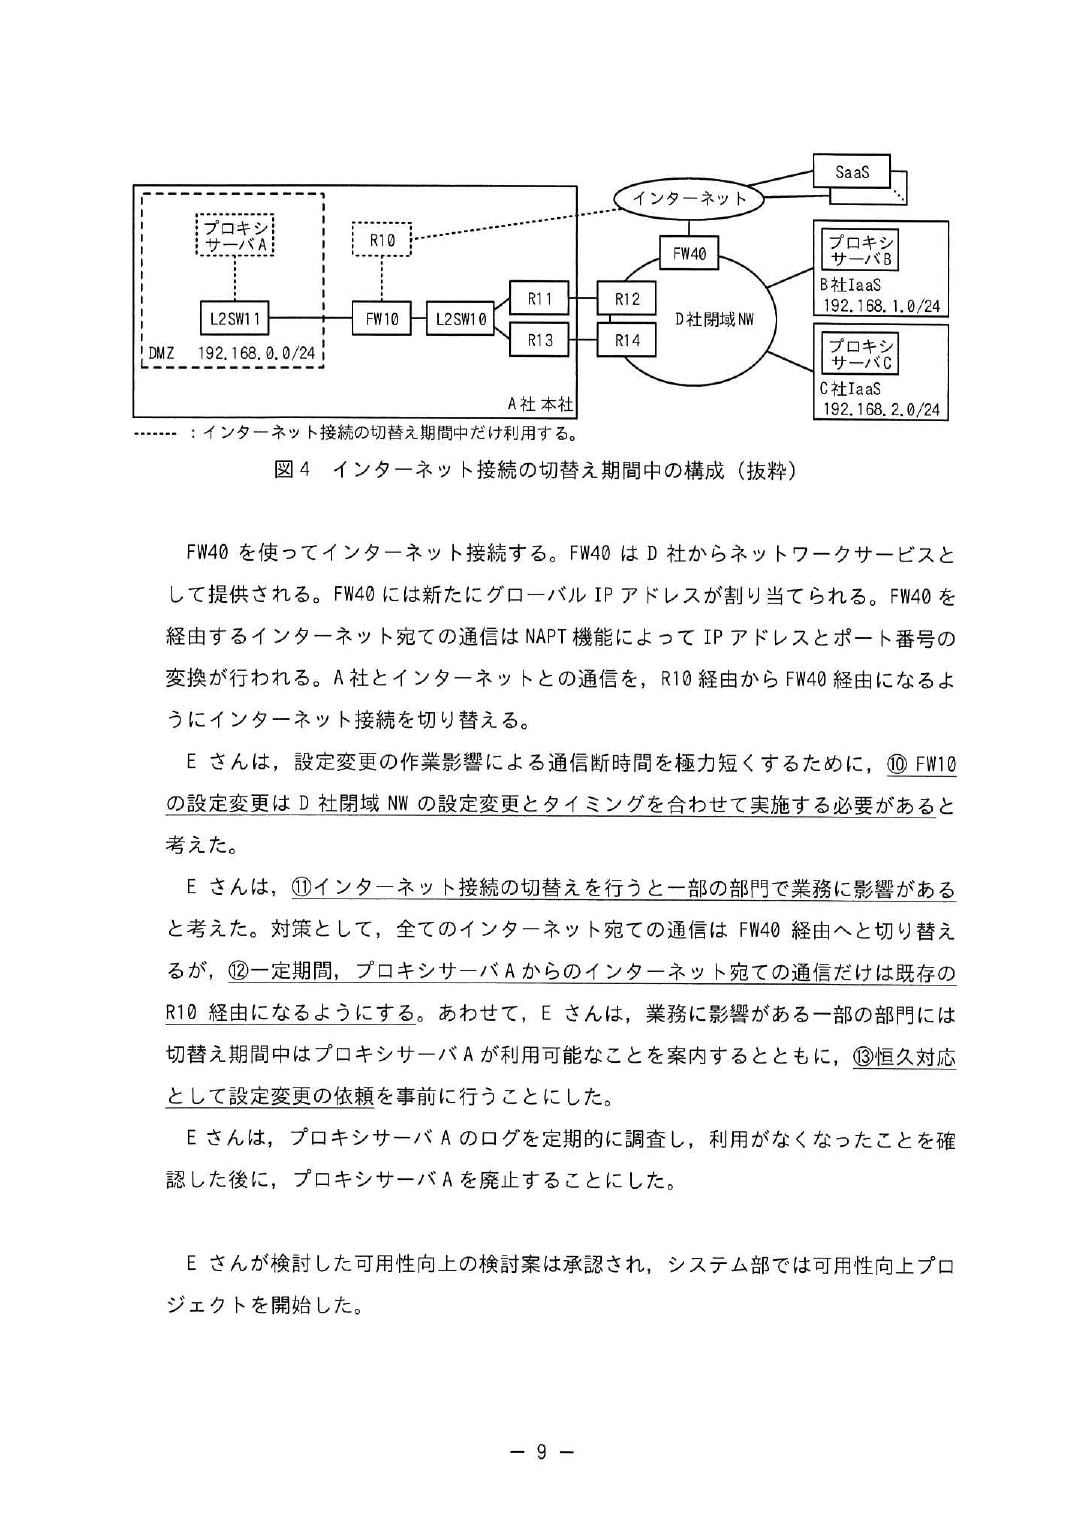
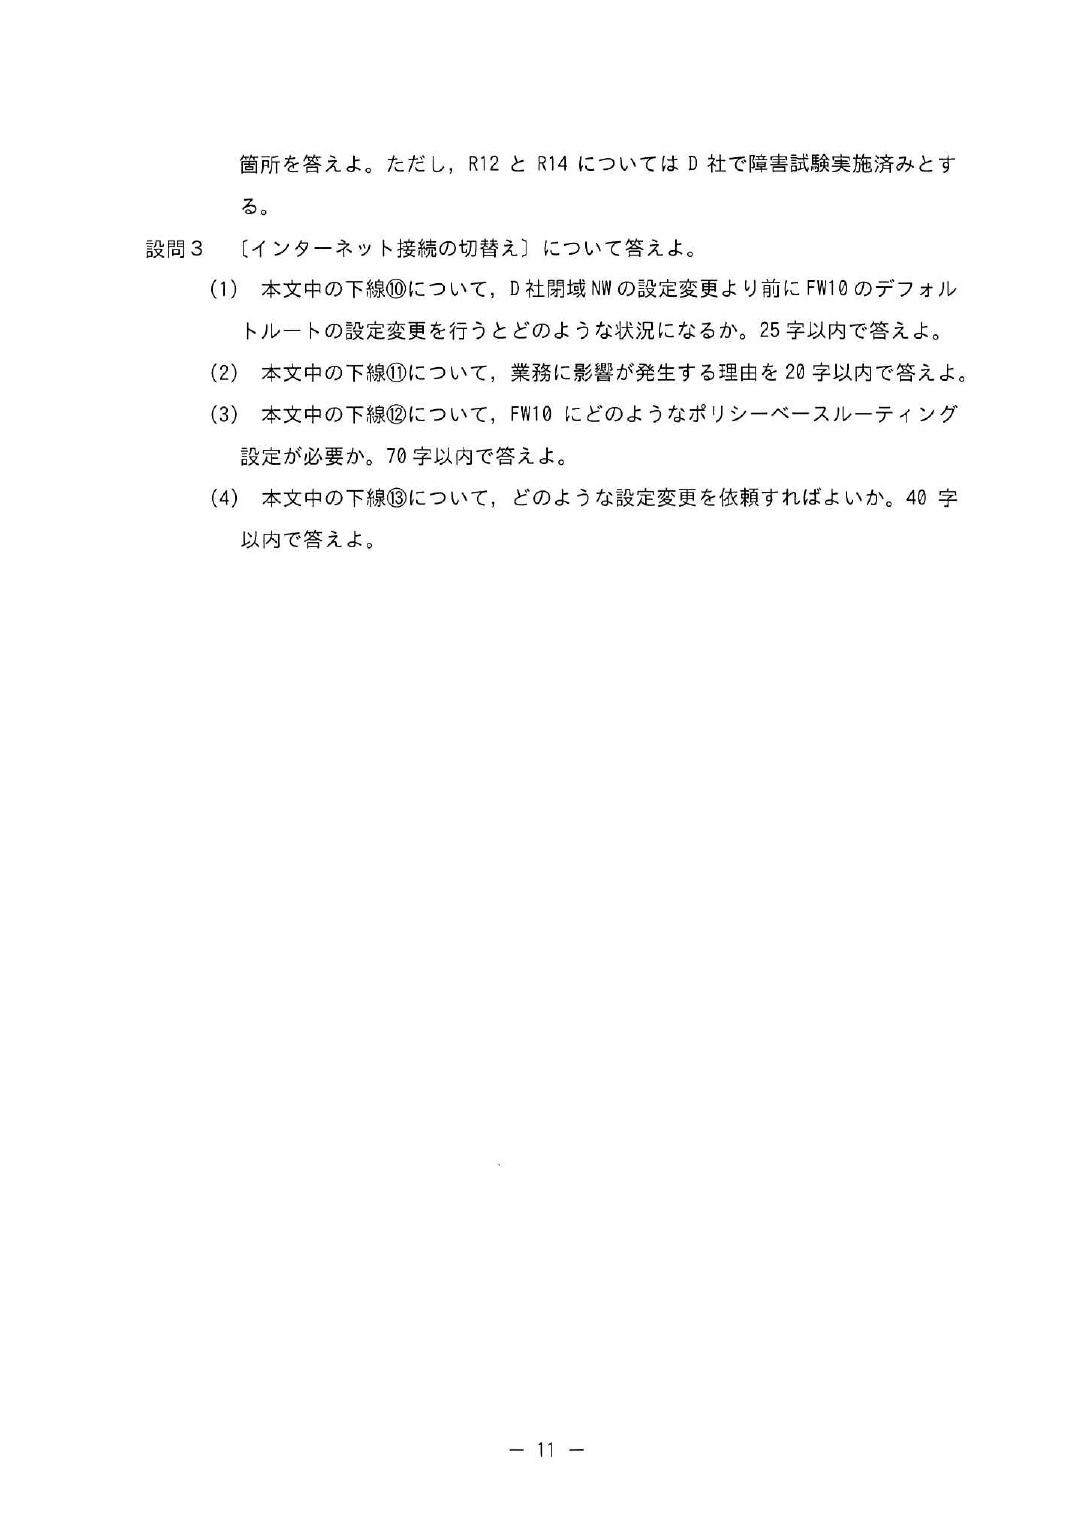
設問3(1) ルーティングのループが発生する(25字以内)
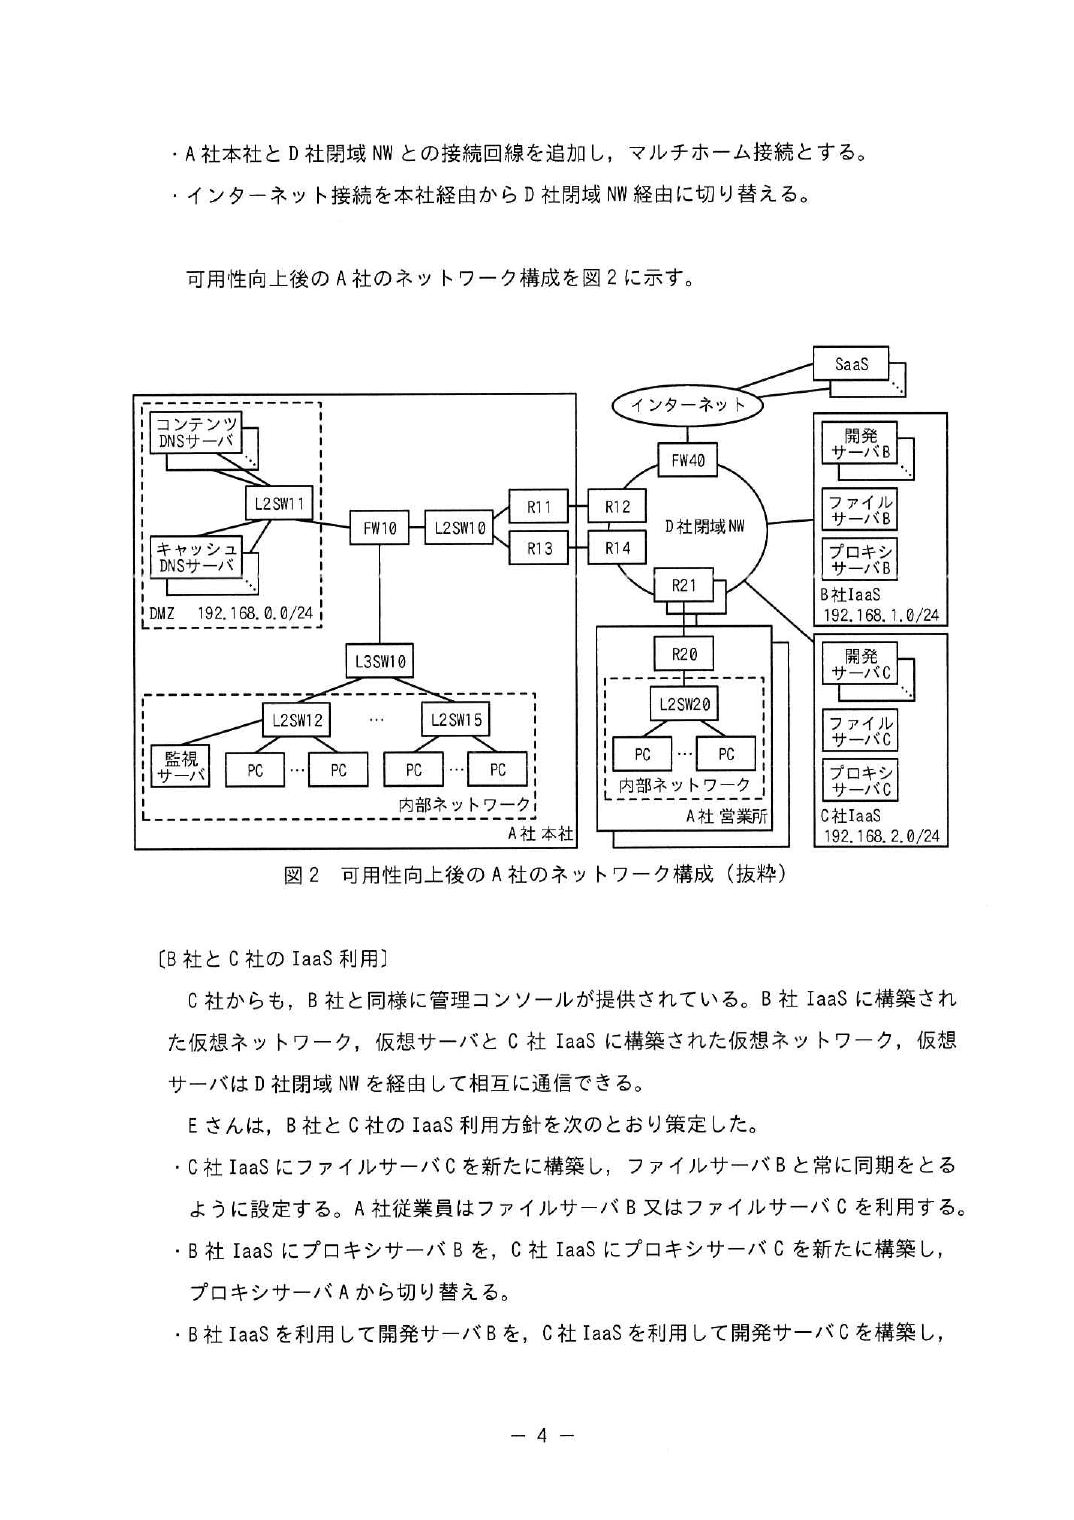
FW10 のデフォルトルートだけ先に D社閉域NW 向きに変えると、D社側はまだ
「インターネット宛ては A社本社(R10)へ」という設定のまま。
投げ合いになる。
FW10 : インターネット宛て → R11/R13 へ(変更済み)
D社側: インターネット宛て → A社本社へ(未変更)
      → FW10 ⇄ D社閉域NW を往復し、TTL が 0 になって破棄
採点講評(ここは読む価値がある) IPA はこう書いている——
「インターネットが利用不可になるなどの解答が散見された。ネットワーク技術者として
根本の原因を突き止め、インターネットが利用不可になるのはなぜなのか、技術的な内容を解答してほしい」。
「使えなくなる」は結果であって原因ではない。午後の記述では
現象ではなくメカニズムを書く——これは全分野に効く教訓。
設問3(2) 送信元 IP アドレスが変わるから(20字以内)
出口が R10(FW10 で NAPT)から FW40(こちらで NAPT)に変わると、
インターネット側から見た送信元グローバル IP アドレスが別物になる。
本文の前半に「一部の SaaS では送信元 IP アドレスによってアクセス制限をしているものもある」
と伏線が置かれている。
伏線の回収 午後の長文では、前半の何気ない1行が後半の設問の根拠になる。
この問題なら〔現在のA社のネットワーク構成〕の箇条書きがそれ。
読み飛ばした1行が解けない理由になるので、設問で詰まったら前半に戻る。
設問3(3) 送信元 IP アドレスがプロキシサーバ A で宛先 IP アドレスがインターネットであった場合にネクストホップを R10 とする設定(70字以内)
通常のルーティングは宛先だけを見る。ポリシーベースルーティングは
送信元なども条件にして転送先を変えられる。
「プロキシサーバAから出た通信だけは従来どおり R10 へ」を実現する。
70字と長いので、条件(送信元・宛先)と結果(ネクストホップ)をもれなく書く。
設問3(4) SaaS の送信元 IP アドレスによるアクセス制限の設定変更(40字以内)
プロキシサーバAは最終的に廃止するので、暫定の迂回ではなく、
SaaS 側の許可 IP アドレスを新しいもの(FW40 のグローバル IP)に変えてもらうのが恒久対応。
設定変更を依頼する相手は各部門(SaaS を個別契約しているのは一部の部門)。
この問題から持ち帰るもの ①ping 監視では「プロセスが死んでいる」が分からない。TCP 監視を足す。
②TTL は平常時から小さくしておく。③LOCAL_PREF は大きいほど優先。
④next-hop-self は iBGP のための設定。⑤KEEPALIVE が途絶えると経路がクリアされる。
⑥経路制御が収束する前に VRRP マスターになってはいけない(令和7年度と重複出題)。
⑦静的経路は BGP より優先される(距離値1)。
⑧記述では現象ではなく原因を書く。