平成26年平成27年平成28年平成29年平成30年令和元年令和3年令和4年令和5年令和6年令和7年
問題は IPA 公開の問題冊子をそのまま掲載。解くあいだは解答例も解説も表示しません。解答欄に書き始めるとタイマーが動きます (午後Ⅰ 45分・午後Ⅱ 120分が目安)。「回答完了」を押すと、公式解答例・採点講評・解説が出ます。入力内容はこのブラウザに保存されます。


設問 解答例・解答の要点 備考
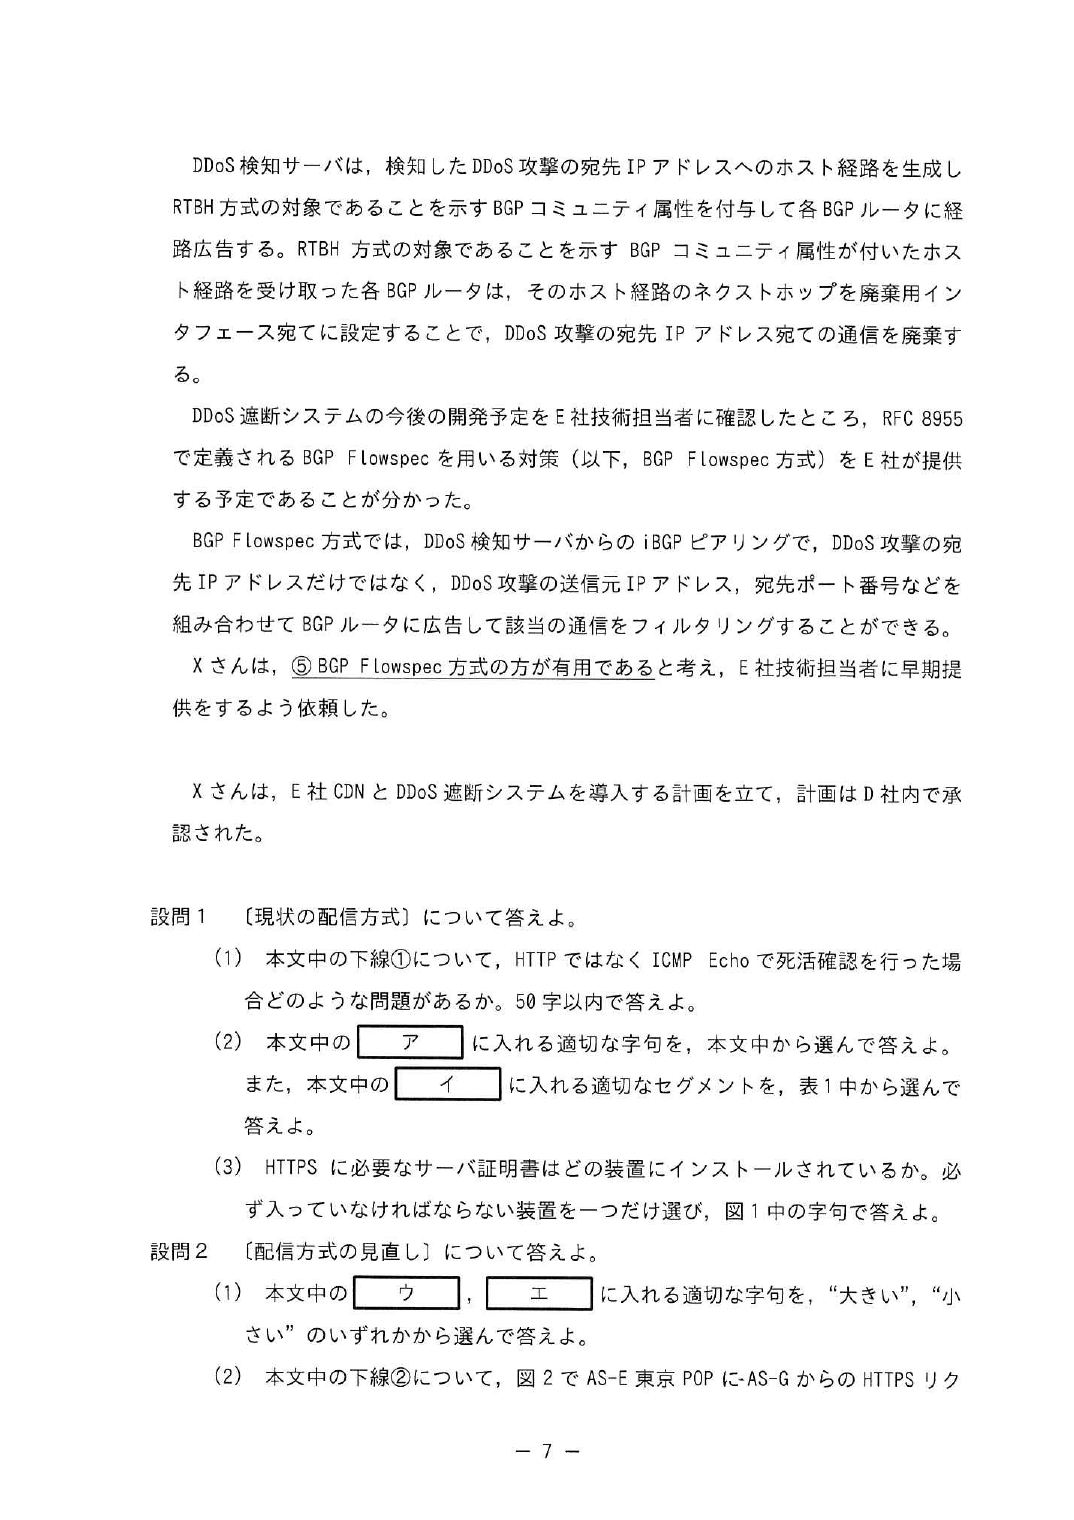
設問1 (1) ICMP Echo に応答するが HTTP サーバのプロセスが停止している状態を検知でき
ない。
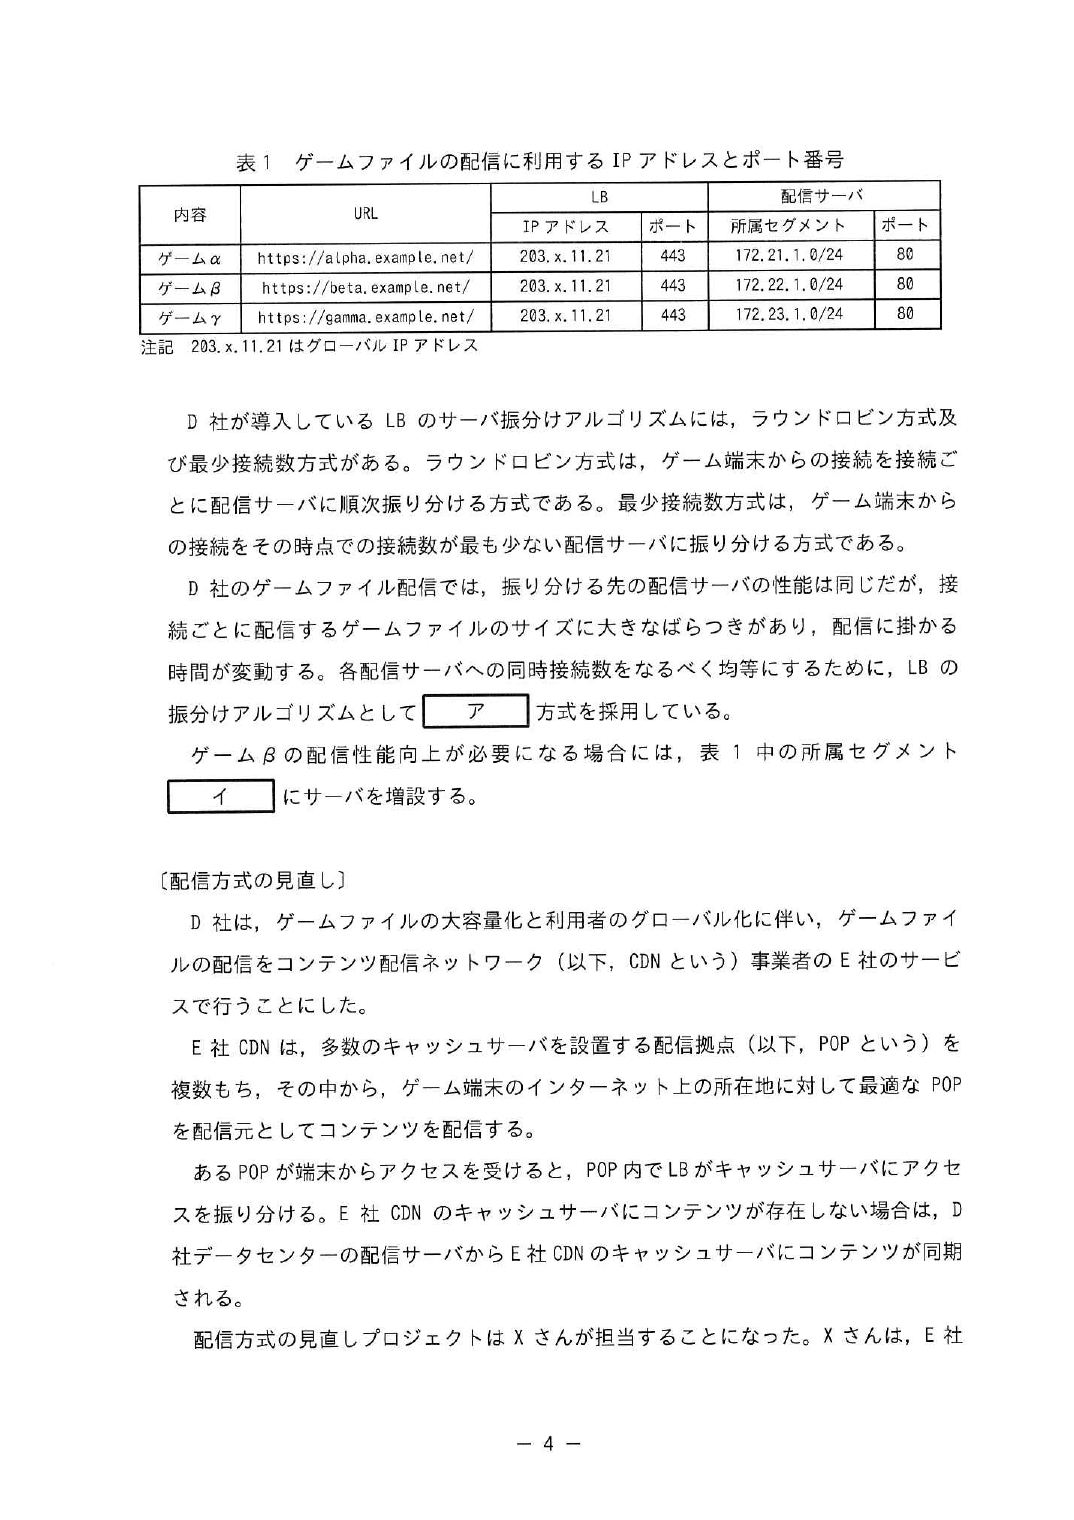
(2) ア 最少接続数
イ 172.22.1.0/24
(3) LB
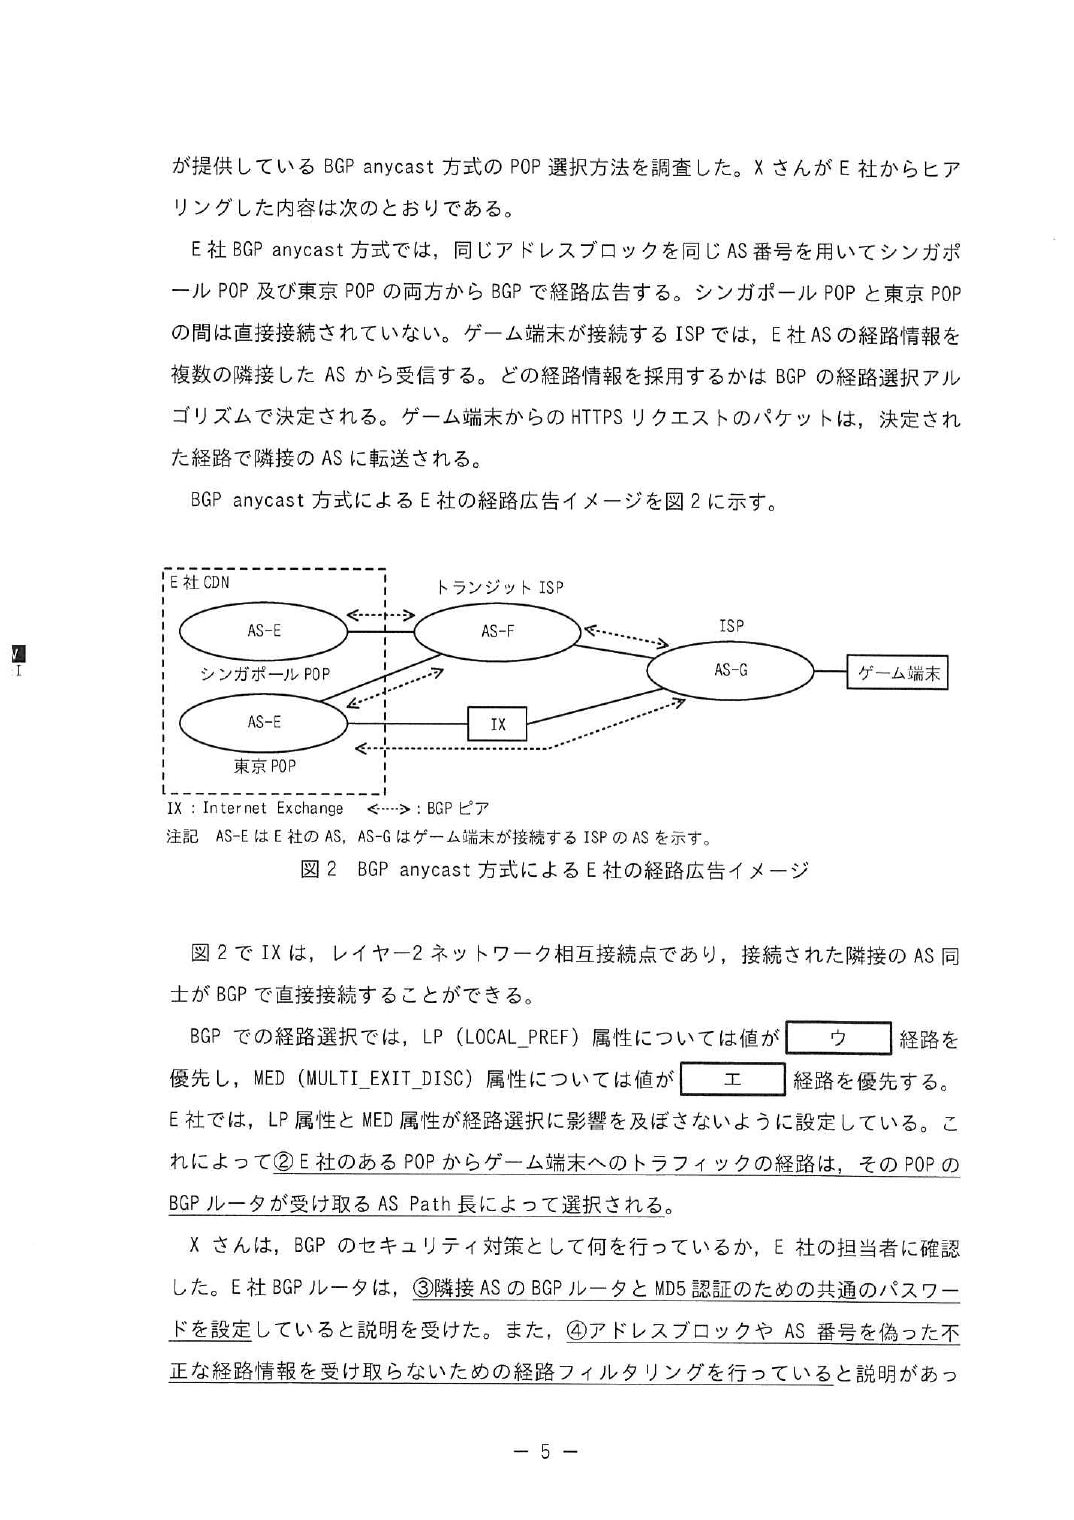
設問2 (1) ウ 大きい
エ 小さい
(2) IX
(3) 不正な BGP 接続
(4) 不正な経路に含まれるアドレスブロックへのコンテンツ配信ができなくなる。
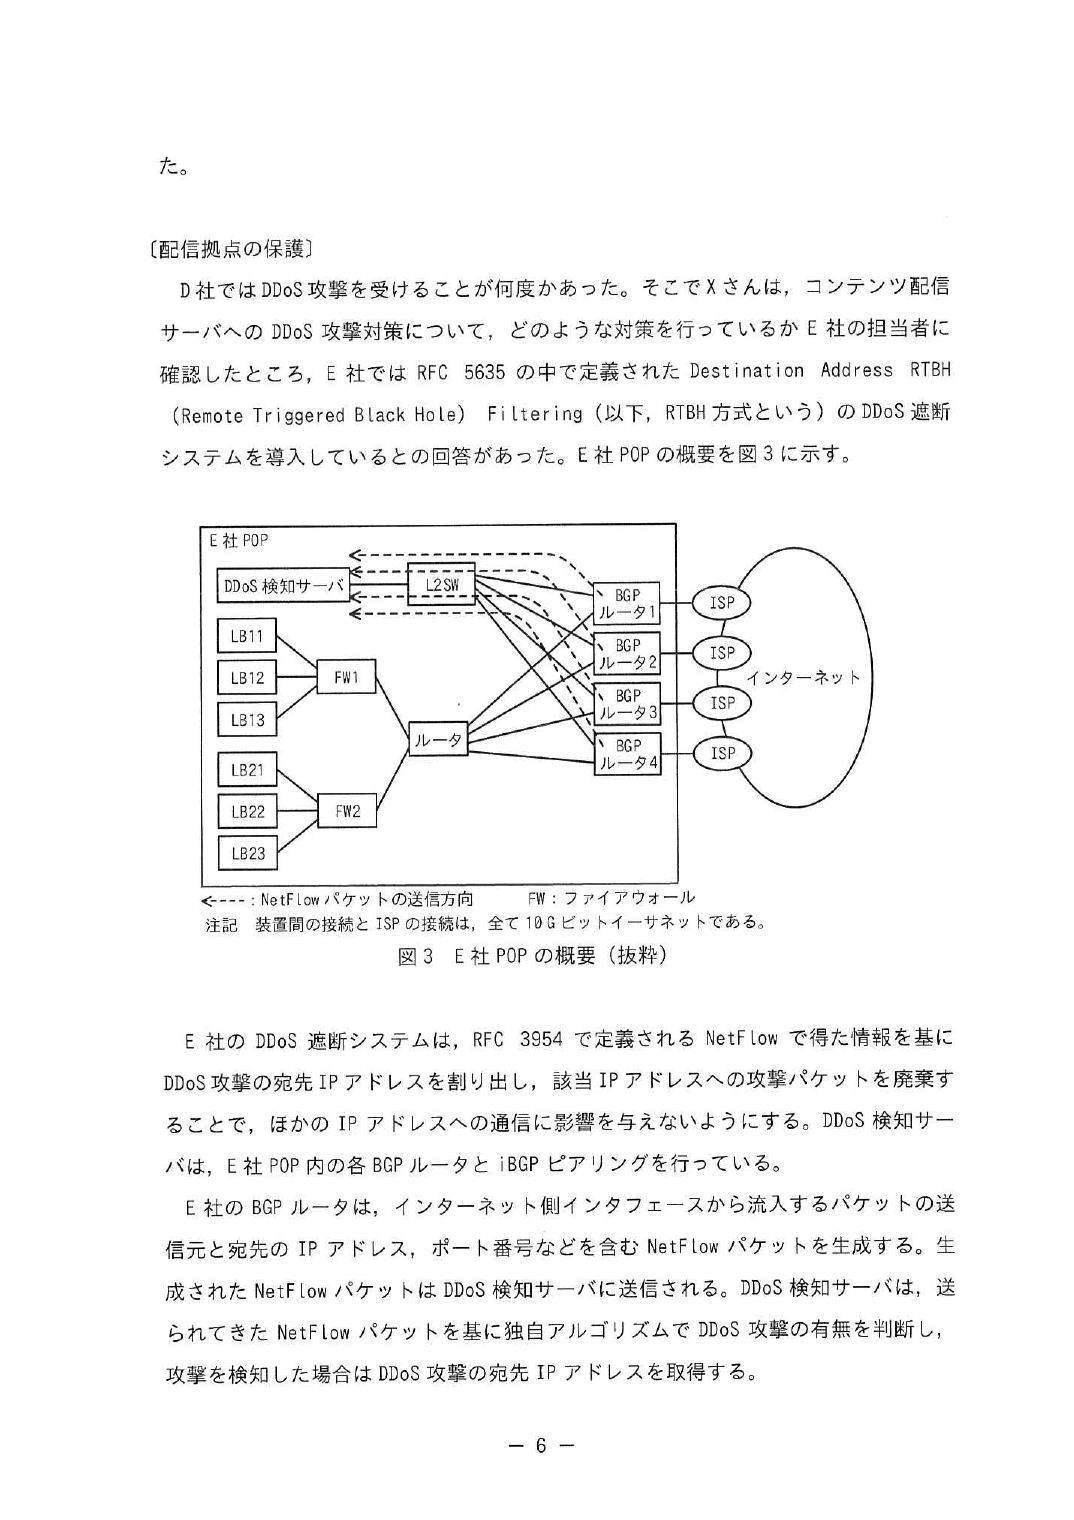
設問3 (1) 攻撃パケットを攻撃元に近いところで遮断できる。
(2) より細かい条件で選別して破棄することができる。問 1 では,コンテンツ配信ネットワークを題材に,ロードバランサーや BGP,CDN,DDoS 対策について出題 した。全体として正答率は平均的であった。 設問 2 では,(1)の正答率がやや低く,(4)の正答率が低かった。(1)では,BGP の基本を正しく理解していな いと思われる解答が多かった。出題した属性は,BGP の中でも重要なものなので,理解を深めておいてほし い。 (4)では,トラフィックの向きを逆方向に考えた誤答が多かった。BGP で受け取った経路がどのトラフィック に影響するか正しく理解し,正答を導き出してほしい。また,BGP 運用に必要な IRR(Internet Routing Registry)や経路ハイジャック対策についての知識を是非身につけておいてほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
設問1 ア カスタマー
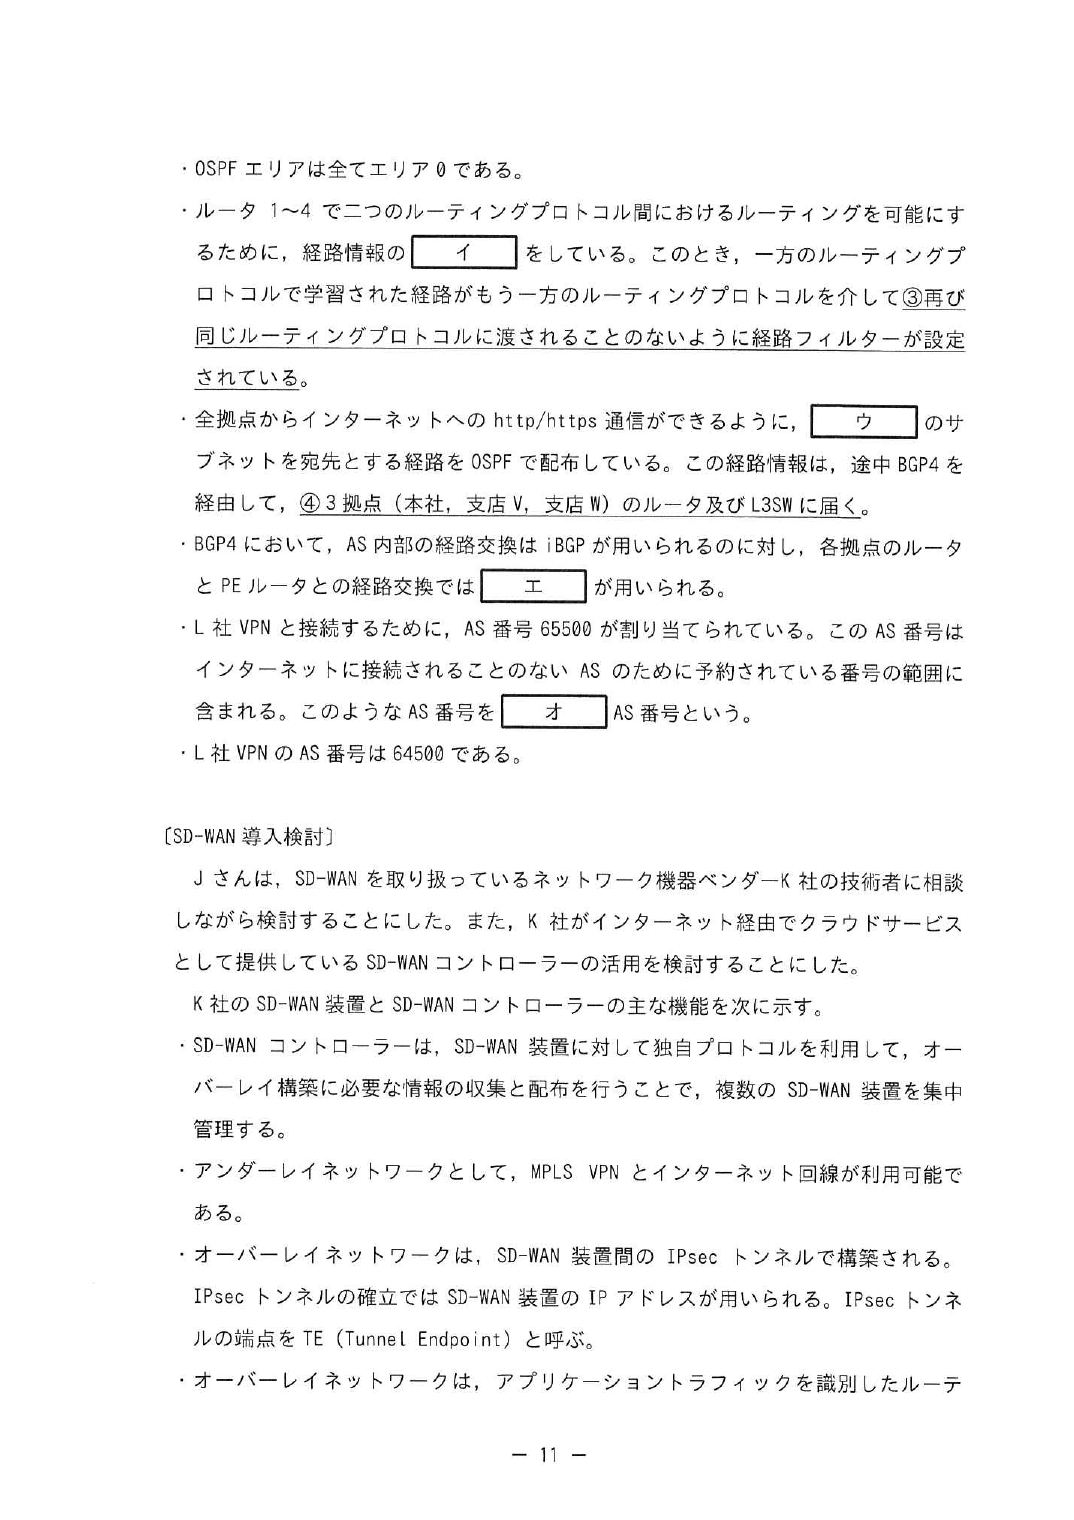
イ 再配布
ウ DMZ
エ eBGP
オ プライベート
カ ポリシーベース
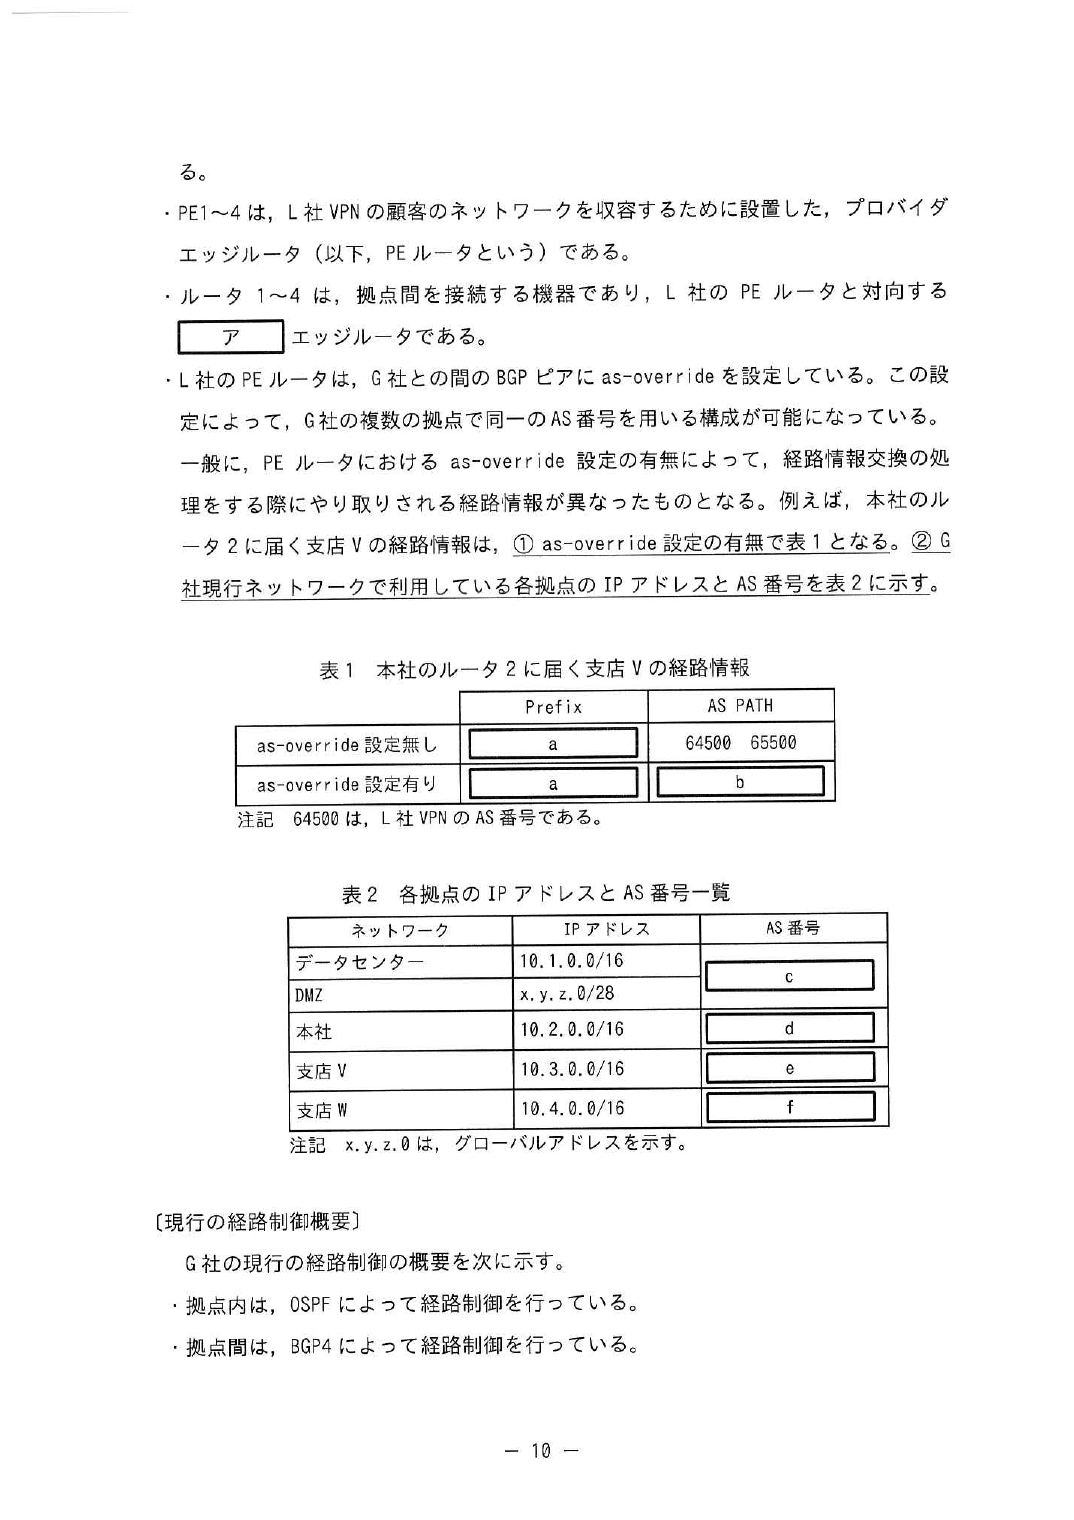
設問2 (1) a 10.3.0.0/16
b 64500 64500
(2) c 65500
d 65500
e 65500
f 65500
設問3 (1) ルーティングループによる障害
(2) タイプ Type5 又は 外部 LSA
機器 ルータ 3
設問4 (1) ① ・IPsec トンネル確立のための IP アドレス
② ・IPsec トンネル確立のための鍵情報
(2) IPsec トンネルに障害があった場合の検出を高速にする。
設問5 (1) TE023,TE032
(2) TE123,TE132問 2 では,企業ネットワークへの SD-WAN の導入を題材に,SD-WAN 技術とその基盤となっている IP ネットワ ーク技術について出題した。全体として正答率は平均的であった。 設問 3 では,(2)の正答率が低かった。OSPF における経路情報交換の基本的な仕組みを正しく理解していな い受験者が多いと推察される。OSPF がどのように LSA を交換して経路表を作るかという動作の仕様や各 LSA の 役割などについては,OSPF の基本事項なので,しっかりと理解してほしい。 設問 4 では,(2)の正答率が低かった。BFD のような障害検知のための技術はネットワークを安定的に稼働さ せるために役に立つ技術である。障害検知の手法や関連知識を広く身に付けておくことは重要である。
この問題の骨格 MPLS VPN で4拠点をつないでいる会社に SD-WAN を入れる話。 SD-WAN は看板で、中身はBGP(AS_PATH とループ検出)・OSPF(LSA のタイプ)・再配布という 分野②の基礎そのもの。あなたが午前Ⅱで落としている論点がほぼ全部入っているので、 ②の7問の中ではこれを最優先で潰す価値がある。
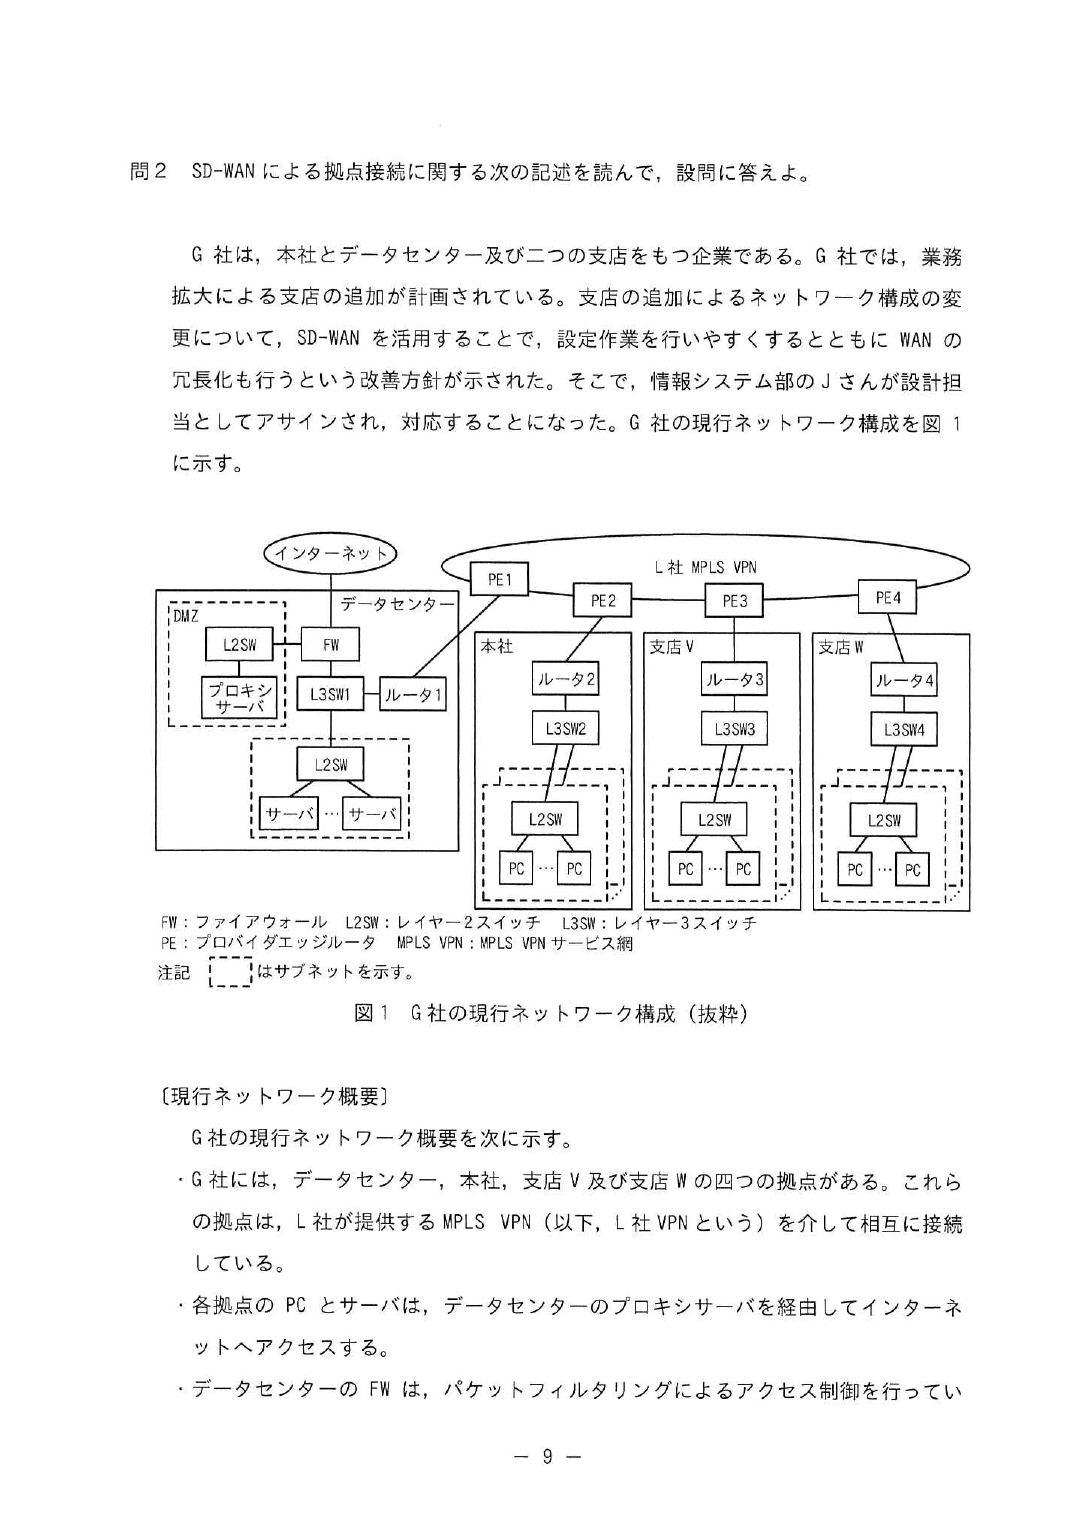
PE ルータ(Provider Edge)の対向にあるのは CE ルータ(Customer Edge) → ア=カスタマー OSPF と BGP4 という別プロトコル間で経路を渡すこと=経路の再配布(redistribute) → イ=再配布 全拠点からのインターネット向け http/https はプロキシサーバ経由。 プロキシサーバは DMZ にある(図1)ので、OSPF で配るのは DMZ のサブネット宛て経路 → ウ=DMZ AS 内の BGP ピアが iBGP。拠点ルータ(AS65500)と PE ルータ(AS64500)は AS が違う → エ=eBGP インターネットに出ない AS のために予約された番号(64512〜65534) → オ=プライベート アプリケーションを見分けて経路を変える=ポリシーベースルーティング → カ=ポリシーベース
a は表2 から支店V のネットワークをそのまま。問題は b。
as-override は何をする機能かを本文から読み取る。 本文は「この設定によって、G社の複数の拠点で同一の AS 番号を用いる構成が可能になっている」と書いている。 なぜ普通は不可能なのか——BGP は AS_PATH に自分の AS 番号が入っている経路を、ループとみなして捨てるから。
as-override 無し 支店V(AS65500) → PE3 → L社VPN(AS64500) → PE2 → 本社ルータ2(AS65500) 本社に届く AS_PATH = 64500 65500 本社ルータ2 は「自分と同じ 65500 が入っている」→ ループと判断して破棄 ✗ as-override 有り PE2 が広告する直前に、AS_PATH 中の「受信側顧客と同じ AS 番号(65500)」を 自分の AS 番号(64500)に書き換える 本社に届く AS_PATH = 64500 64500 → 自分の番号が無いので受け入れる ✓
「G社現行ネットワークで用いられている AS 番号は何か」。 本文に「L社VPN と接続するために、AS 番号 65500 が割り当てられている」とあり、 さらに as-override のおかげで4拠点すべてが同じ 65500 を使える。 だから表2 の空欄は全部 65500。
ルータ1〜4 は OSPF と BGP4 の間で双方向に再配布している。フィルターが無いと、 OSPF で学んだ経路を BGP に出し、それがまた別の拠点で OSPF に戻り……と循環する。
OSPF ──再配布──> BGP4 ──再配布──> OSPF ──再配布──> BGP4 … (元は自分が出した経路なのに、他人から教わった新しい経路に見えてしまう)
相互再配布にはフィルター(またはタグ)が必須というのは設計の定石。
DMZ 宛ての経路は、もともと BGP4 で運ばれてきて、各拠点のルータで OSPF に再配布される。 OSPF から見れば外部から持ち込まれた経路なので Type5(AS 外部 LSA)。
生成した機器は、再配布を行ったルータ=ASBR。支店V の L3SW3 から見ると、 支店V で再配布しているのはルータ3。
OSPF の LSA タイプ(午後で問われるのはほぼ 1・2・3・5) Type1 ルータ LSA 各ルータが自分のリンク情報をエリア内に流す Type2 ネットワーク LSA DR がマルチアクセスセグメントの情報を流す Type3 サマリ LSA ABR がエリア間の経路を流す Type4 ASBR サマリ LSA ABR が ASBR の居場所を知らせる Type5 AS 外部 LSA ASBR が再配布した外部経路を流す ← これ
SD-WAN コントローラーが配るのは「経路情報」と「IPsec トンネルを構築するために必要な情報」の2種類。 後者を2つに割ると、相手の居場所(IP アドレス)と暗号化に使う鍵。
BFD(Bidirectional Forwarding Detection)は、障害検出だけに特化した軽いプロトコル。 ルーティングプロトコル自身の Hello/Dead タイマーに任せると、 OSPF なら標準で Dead interval 40秒かかる。BFD ならミリ秒単位で落ちたことが分かる。
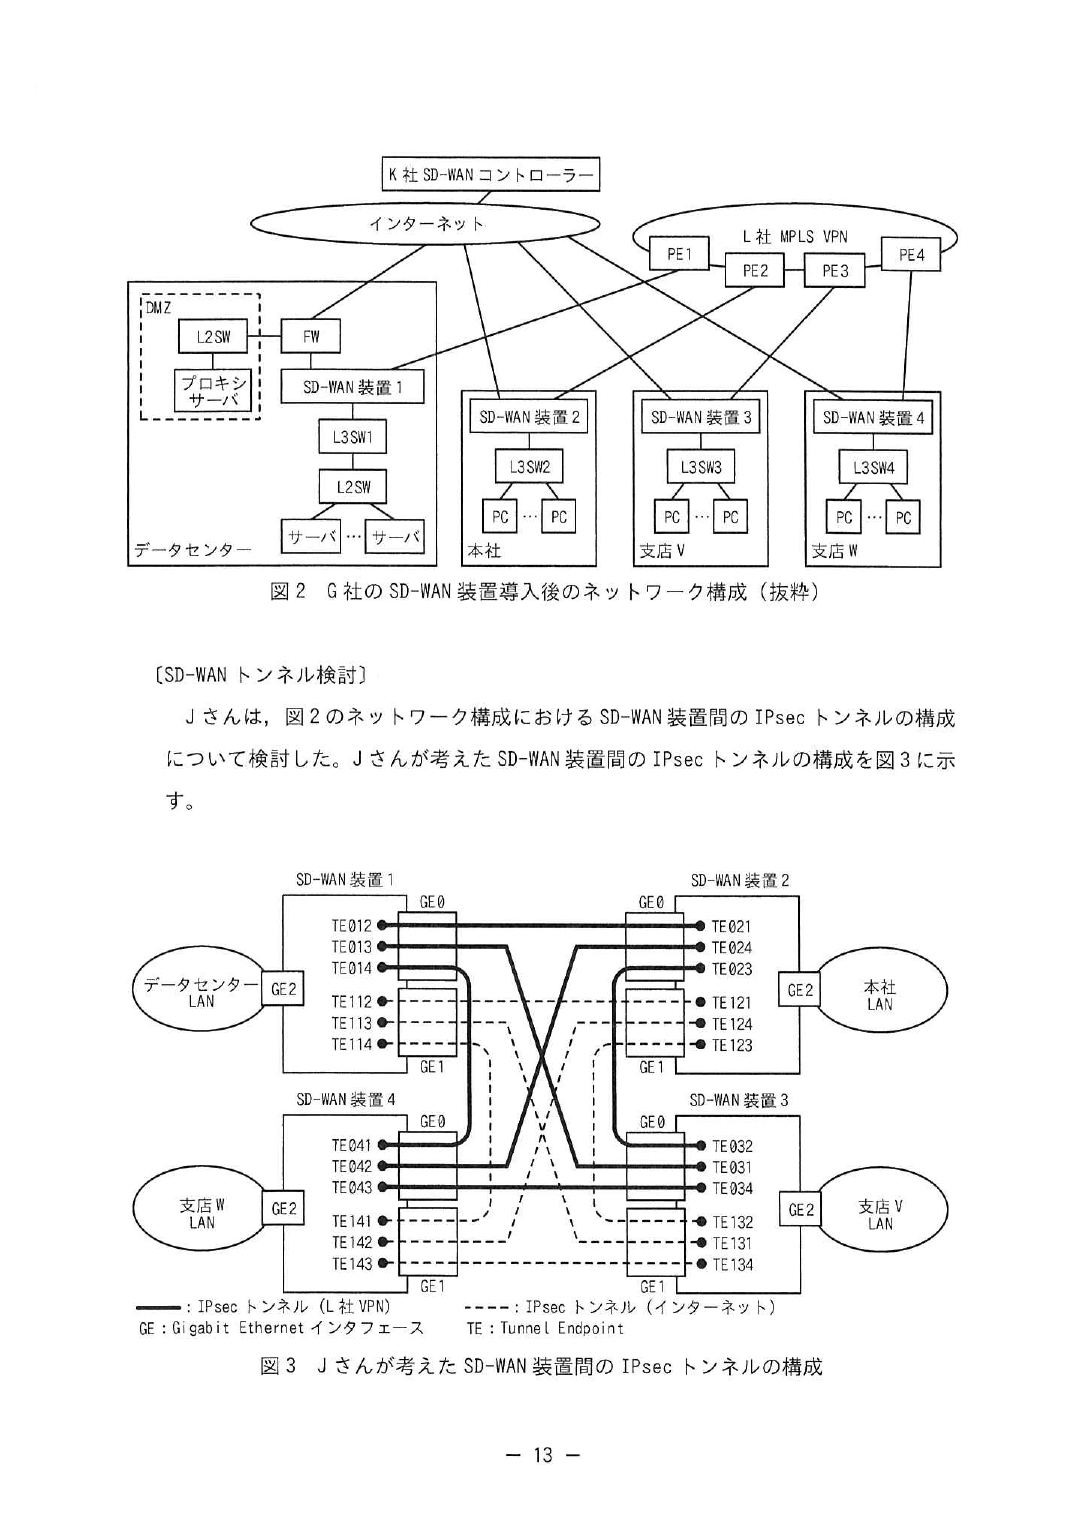
図3 の TE 名に規則があることに気づけば一瞬で終わる。
TE □ △ ○
│ │ └─ 相手の装置番号
│ └─── 自分の装置番号
└───── 0 = GE0(L社VPN側・実線) 1 = GE1(インターネット側・破線)
通常時:本文⑦より L社VPN を優先 → GE0 側=TE0xx を使う
本社(装置2) → 支店V(装置3) :TE023
支店V(装置3) → 本社(装置2) :TE032
支店V の L社VPN 回線が障害 → インターネット側にフォールバック → TE1xx
本社(装置2) → 支店V(装置3) :TE123
支店V(装置3) → 本社(装置2) :TE132
この問題から持ち帰るもの ①BGP のループ防止は AS_PATH に自 AS があれば破棄。 as-override はそれを回避するための書き換え。②プライベート AS 番号は 64512〜65534。 ③同一 AS 内が iBGP、異なる AS 間が eBGP。④相互再配布にはフィルターが要る(でないとループ)。 ⑤再配布された外部経路は Type5 LSA で、生成者は再配布したルータ(ASBR)。 ⑥BFD はルーティングプロトコルのタイマーより速く障害を検出するための専用機能。


設問 解答例・解答の要点 備考
設問1 (1) ア ハブアンドスポーク
(2) 事前共有鍵
(3) 鍵が漏えいした際の影響範囲を小さくできる。
(4) IP ヘッダー,元の IP パケット,ESP トレーラ
(5) インタフェースに IP アドレスの割当てを行わない設定
(6) 転送負荷の増大
設問2 (1) 利用しない
(2) proxy.a-sha.jp
(3) 最初 172.16.0.0
最後 172.31.255.255
(4) 本社のプロキシサーバの負荷軽減
(5) UTM プロキシサーバの FQDN が異なるから
設問3 (1) イ DHCP
順不同
ウ DNS
エ HTTP
オ URL
(2) 不正なプロキシサーバに中継される。問 3 では,ローカルブレイクアウトを題材に,IPsec VPN の基本的な知識,及びプロキシ自動設定や Web プ ロキシ自動検出を利用して,PC や Web ブラウザが利用するプロキシサーバの制御方法について出題した。全体 として正答率は平均的であった。 設問 1 では,(2)の正答率がやや低かった。事前共有鍵は IPsec の基本的な技術用語なので是非知っておい てもらいたい。(3)の正答率が低かった。ESP ヘッダーを含めた誤った解答が多かった。ESP ヘッダーは,暗号 化の範囲に含まれないことをしっかり理解してほしい。 設問 2 では,(3)の正答率が低かった。172.16.0.0 や 172.31.255.255 は IP アドレスとして利用可能である が,これらを含めない誤った解答が散見された。IP アドレスのアドレス空間を正しく理解することは,ネット ワーク技術者として重要である。 設問 3 では,(1)オの正答率が低かった。企業などのインターネット接続は,プロキシサーバを組み合わせ て構成されることが一般的である。PC や Web ブラウザのプロキシ設定にはどのような種類があり,現場でどの ように運用されているか,是非理解を深めてもらいたい。
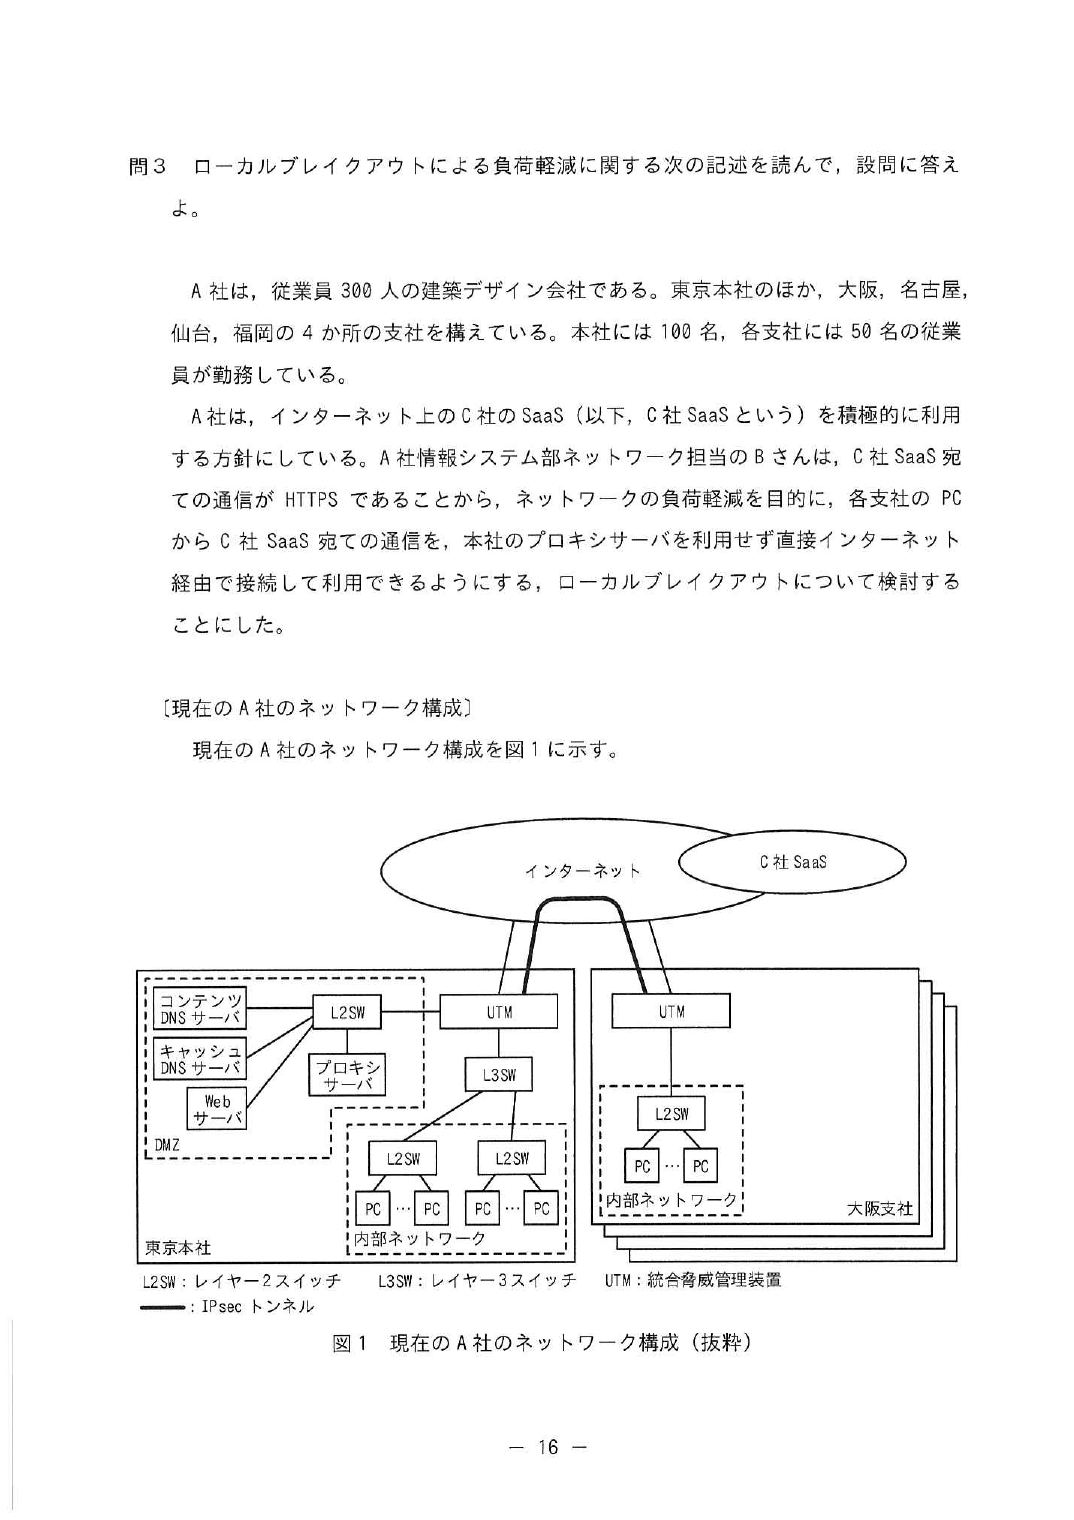
この問題の骨格 支社から SaaS への通信だけを、本社プロキシを経由せず直接インターネットに出す (=ローカルブレイクアウト)話。前半が IPsec(トランスポート/トンネルモードと暗号化範囲)、 後半が PAC ファイルを読む作業。計算も読解も素直で、②の7問の中では一番得点しやすい。
本文が「本社をハブ、各支社をスポークとする□型」と答えを半分書いている。 対になる用語はフルメッシュ(全拠点が互いに直結、令和7年度 午後Ⅰ問1 の DMVPN がそれ)。
IPsec で両端が同じ鍵をあらかじめ持ち合う方式。対になるのはディジタル証明書による認証。
全ペアで同じ鍵を使うと、1本漏れた時点で全拠点間の通信が解読可能になる。 ペアごとに変えておけば、漏れてもその1本だけで済む。 設問が「鍵の管理に着目して」と誘導しているので、影響範囲という言葉を必ず入れる。
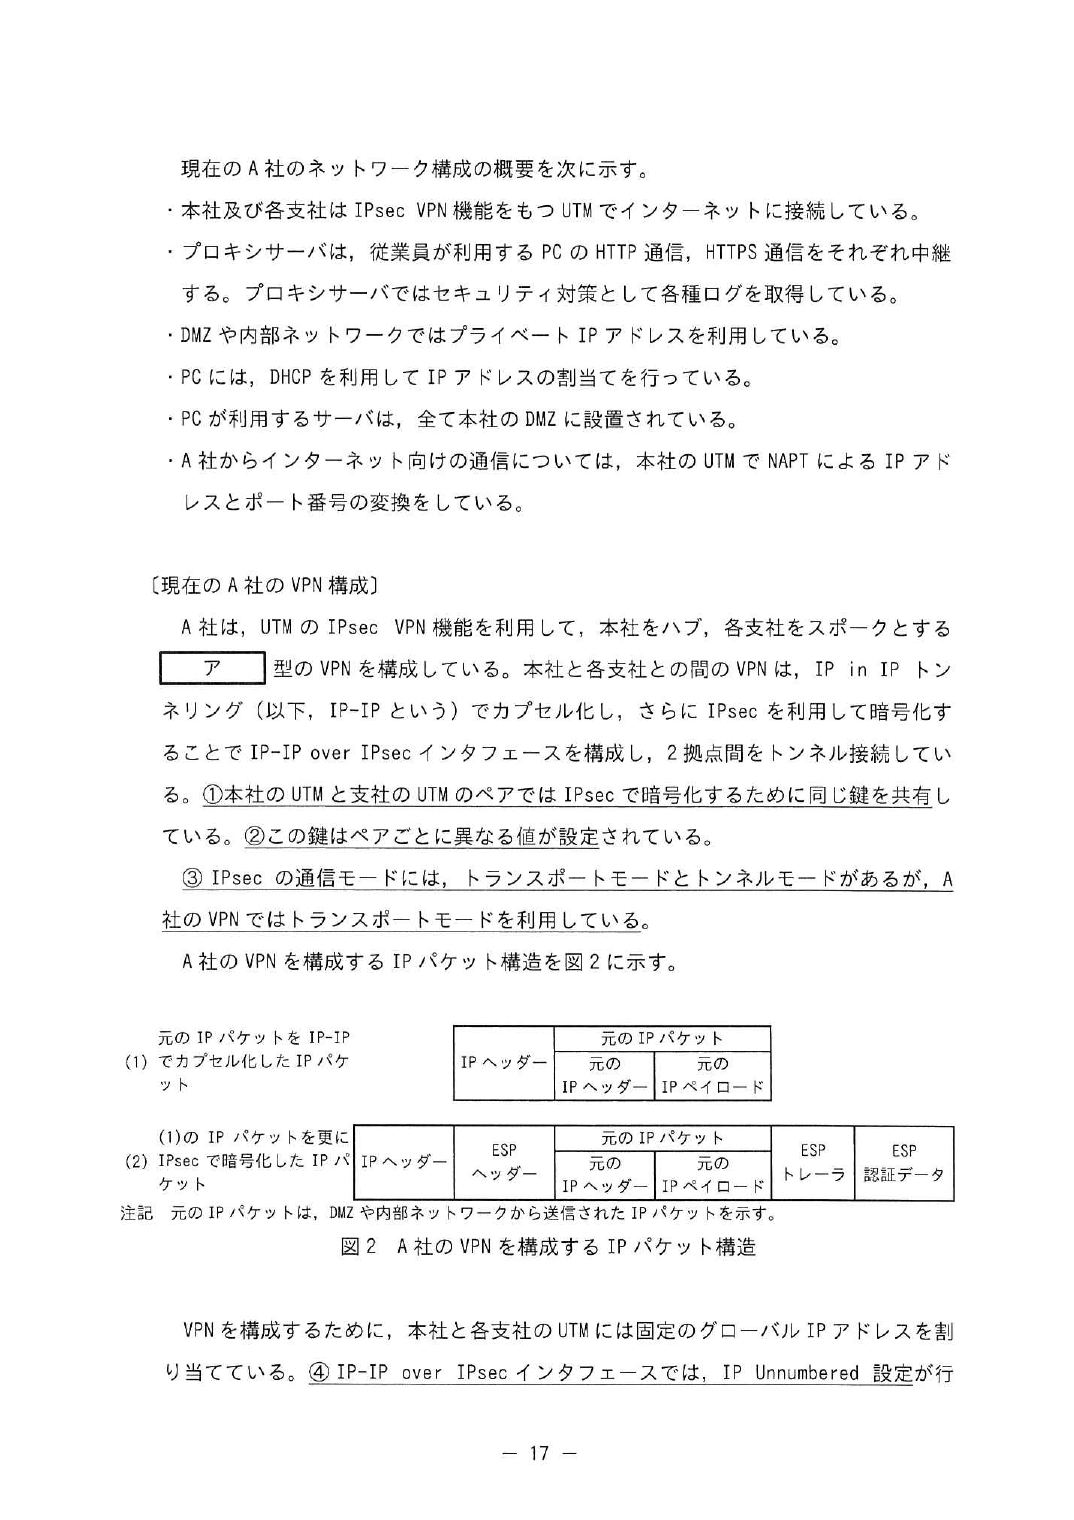
図2 の構造を正確に捉えるのがすべて。
図2(1) IP-IP でカプセル化した状態
[ IPヘッダー ][ 元のIPパケット(元のIPヘッダー+元のIPペイロード) ]
図2(2) それを IPsec(トランスポートモード)で暗号化した状態
[ IPヘッダー ][ ESPヘッダー ][ 元のIPパケット ][ ESPトレーラ ][ ESP認証データ ]
└──── 暗号化 ────┘ ← 設問文が与えている前提
もしトンネルモードだったら
新しい IP ヘッダーが外側に付き、図2(1)のパケット全体が中身になる
[ 新IPヘッダー ][ ESPヘッダー ][ IPヘッダー ][ 元のIPパケット ][ ESPトレーラ ][ ESP認証データ ]
└────────── 暗号化 ──────────┘
つまりトランスポートモードのときの暗号化範囲に、外側の IP ヘッダーが1枚加わる。 答えは図2 中の字句で「IP ヘッダー、元の IP パケット、ESP トレーラ」。
暗号化される 元のパケット本体 + ESPトレーラ(+トンネルモードなら内側IPヘッダー) 暗号化されない ESPヘッダー(SPI・シーケンス番号)/ESP認証データ(ICV)/外側IPヘッダー 認証(完全性)の範囲は ESPヘッダーから ESPトレーラまで(ESP認証データ自身は除く)なお講評は「設問1(3)」と書いているが、内容からしてこの暗号化範囲の設問を指している。
IP Unnumbered は、トンネルなど点対点のインタフェースに個別の IP アドレスを振らず、 他のインタフェース(通常はループバック)のアドレスを借りて使う設定。 拠点が増えてもトンネル用のアドレスを設計・採番しなくて済む。 設問が「“IP アドレスの割当て”の字句を用いて」と指定しているので、その語をそのまま使う。
IP-IP + IPsec でヘッダーが積み重なるぶん、元のパケットが MTU を超えやすい。 フラグメントが起きれば UTM が分割と再組立てをソフト処理で行うので負荷が上がる。 だから送信側であらかじめ MSS を調整して(MSS クランプ)フラグメントさせない。
1500 − IP20 − TCP20 = 1460 を計算したが、ここに IP-IP の 20 と ESP のヘッダー/トレーラが
乗るので、実際に通せる MSS はもっと小さくなる。
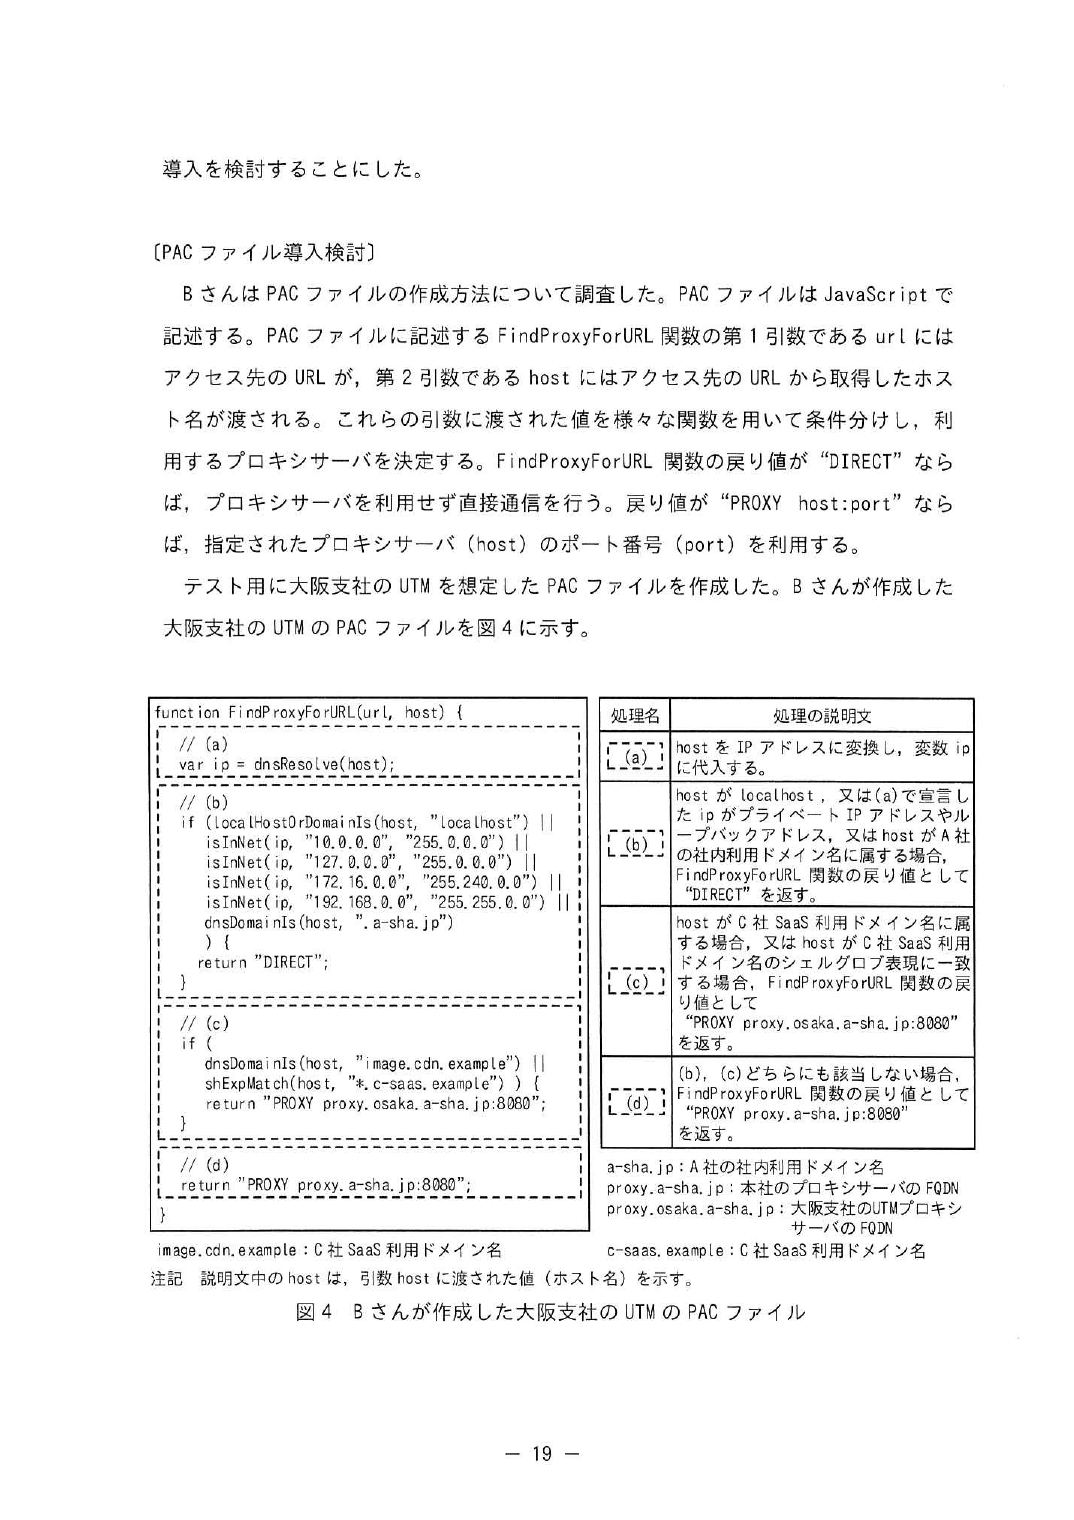
「カプセル化するとペイロードが減る」という感覚が午後では必須。PAC ファイルは上から順に評価して最初に return したところで終わり。この順番がすべて。
(1) DMZ の Web サーバ → ホスト名は a-sha.jp に属する
(b) の dnsDomainIs(host, ".a-sha.jp") に一致 → return "DIRECT"
→ プロキシは「利用しない」
(2) https://www.example.com/foo/index.html
(b) プライベートアドレスでもなく a-sha.jp でもない … 通過
(c) image.cdn.example でも *.c-saas.example でもない … 通過
(d) に落ちて return "PROXY proxy.a-sha.jp:8080"
→ 本社のプロキシサーバ proxy.a-sha.jp
(2) は「C社 SaaS 以外のインターネット宛ては、ログを取るためこれまでどおり本社プロキシ経由」という 本文の方針どおり。コードと本文が一致していることを確認できれば自信を持って答えられる。
マスク 255.240.0.0 は /12。第2オクテットの上位4ビットだけが固定される。
255.240.0.0 → 11111111.1111 0000.00000000.00000000 … /12
172.16.0.0 → 10101100.0001 0000.00000000.00000000
↑ここまで固定(0001)、以降は自由
第2オクテット 16 = 0001 0000
31 = 0001 1111 ← 下位4ビットが全部1
よって 172.16.0.0 〜 172.31.255.255(=プライベートアドレスのクラスB相当の範囲)
10.0.0.0/8 10.0.0.0 〜 10.255.255.255 172.16.0.0/12 172.16.0.0 〜 172.31.255.255 ← ここが出た 192.168.0.0/16 192.168.0.0 〜 192.168.255.255
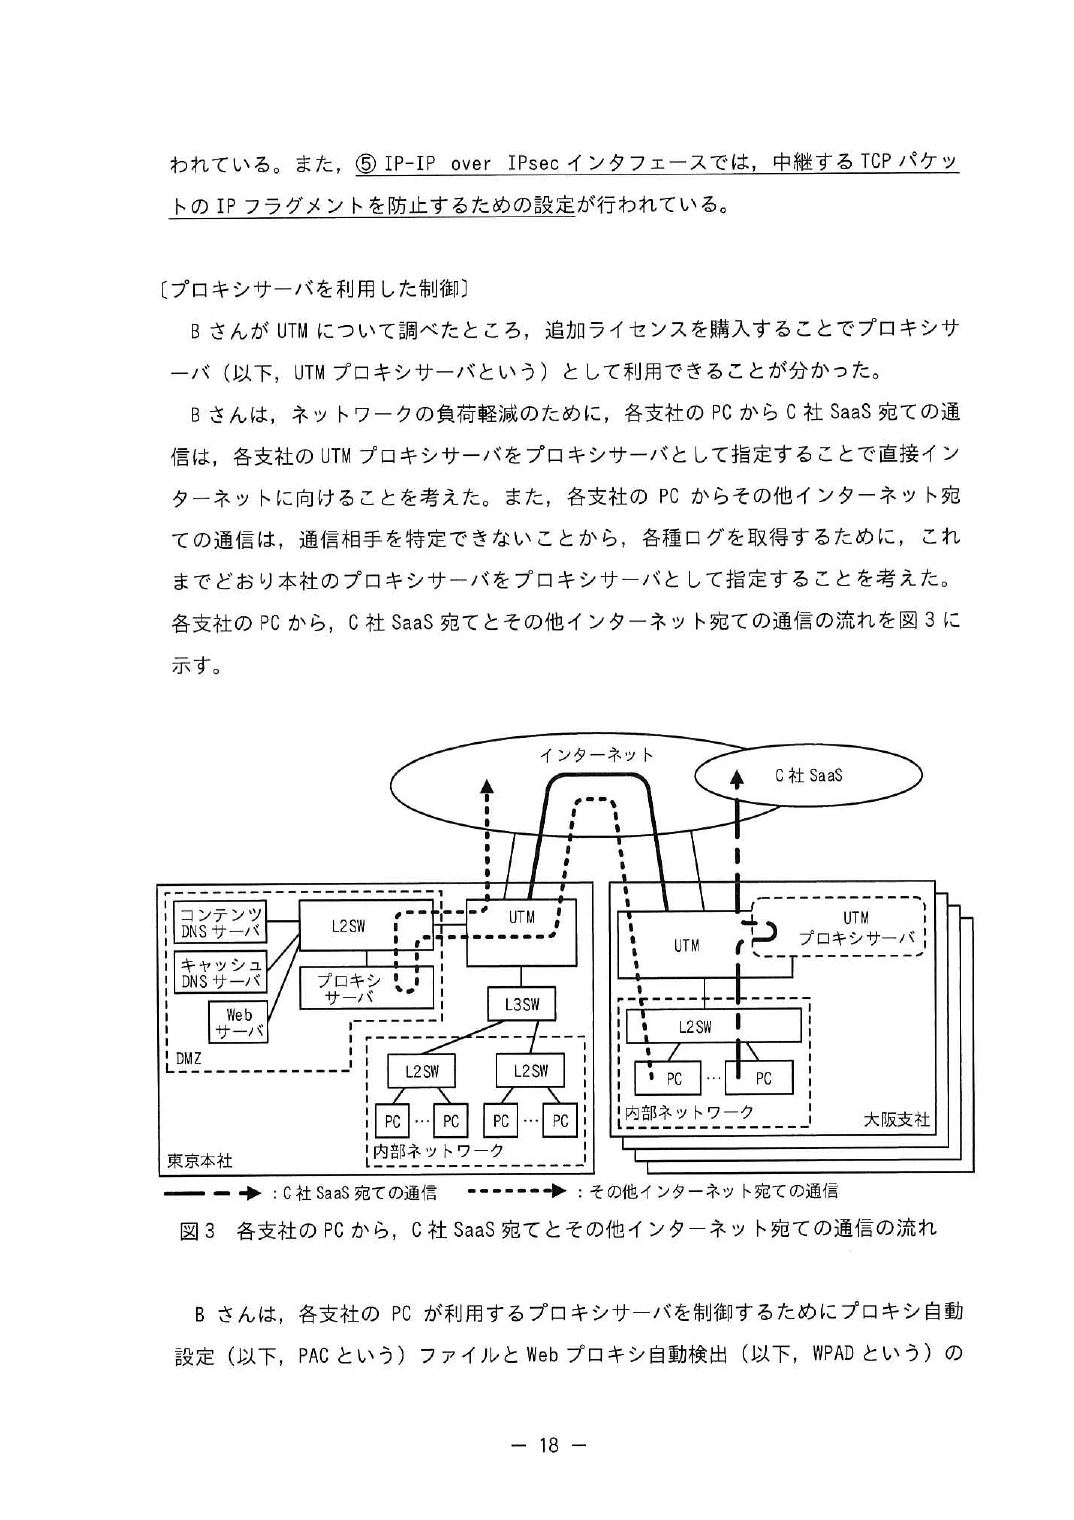
社内宛ての通信まで本社プロキシに投げていたら、拠点内で完結する通信まで WAN を往復してしまう。 DIRECT にすれば本社プロキシを通らない。設問が「“負荷軽減”の字句を用いて」と言っているので、 何の負荷軽減かを明示する。
図4 の (c) は PROXY proxy.osaka.a-sha.jp:8080 と、
大阪支社の UTM プロキシサーバを名指ししている。
名古屋・仙台・福岡はそれぞれ別の FQDN になるので、支社ごとに PAC を作り分ける必要がある。
WPAD は PAC ファイルの置き場所を自動で教える仕組みで、探し方が2通りある。
① DHCP … DHCP の option 252 で PAC の URL を配る ② DNS … wpad.<自ドメイン> を名前解決して、そのホストから取りに行く どちらで見つけても、最後は HTTP で PAC ファイルをダウンロードする WPAD を使わない場合は、PAC ファイルの URL を PC/ブラウザに直接設定する ← オ
WPAD は最初に応答した DHCP/DNS を信じてしまう。攻撃者が偽の応答を返せば、 PC は攻撃者のプロキシを使うよう設定され、通信が全部そこを通る。 HTTPS でも、プロキシが中間者として証明書を差し替えられる状況なら中身を見られる。 だから B さんは WPAD を使わず URL 直接指定にした——本文の判断がそのまま答えの根拠になっている。
この問題から持ち帰るもの ①IPsec の暗号化範囲に
ESP ヘッダーと ESP 認証データは入らない(SPI とシーケンス番号は平文で必要)。
②トンネルモードは内側の IP ヘッダーごと暗号化する。
③255.240.0.0=/12=172.16.0.0〜172.31.255.255。両端も含む。
④PAC は上から順、最初の return で確定。
⑤WPAD の脅威は偽の応答で不正プロキシに誘導されること。


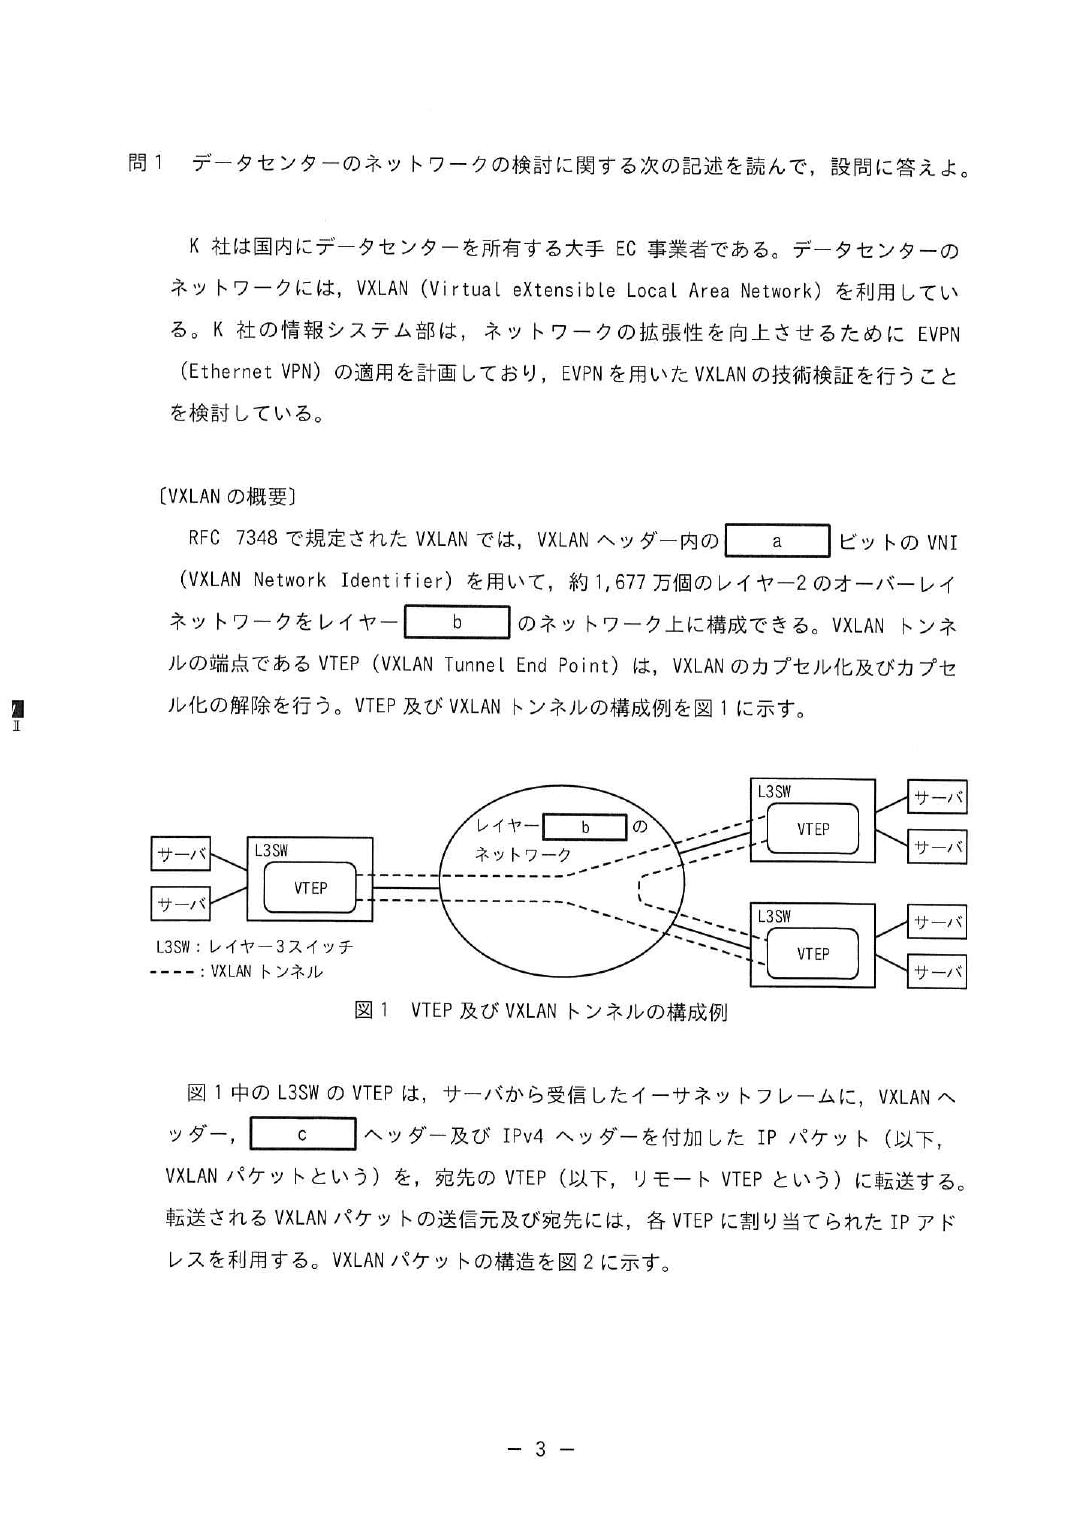
設問 解答例・解答の要点 備考
設問1 (1) a 24
b 3
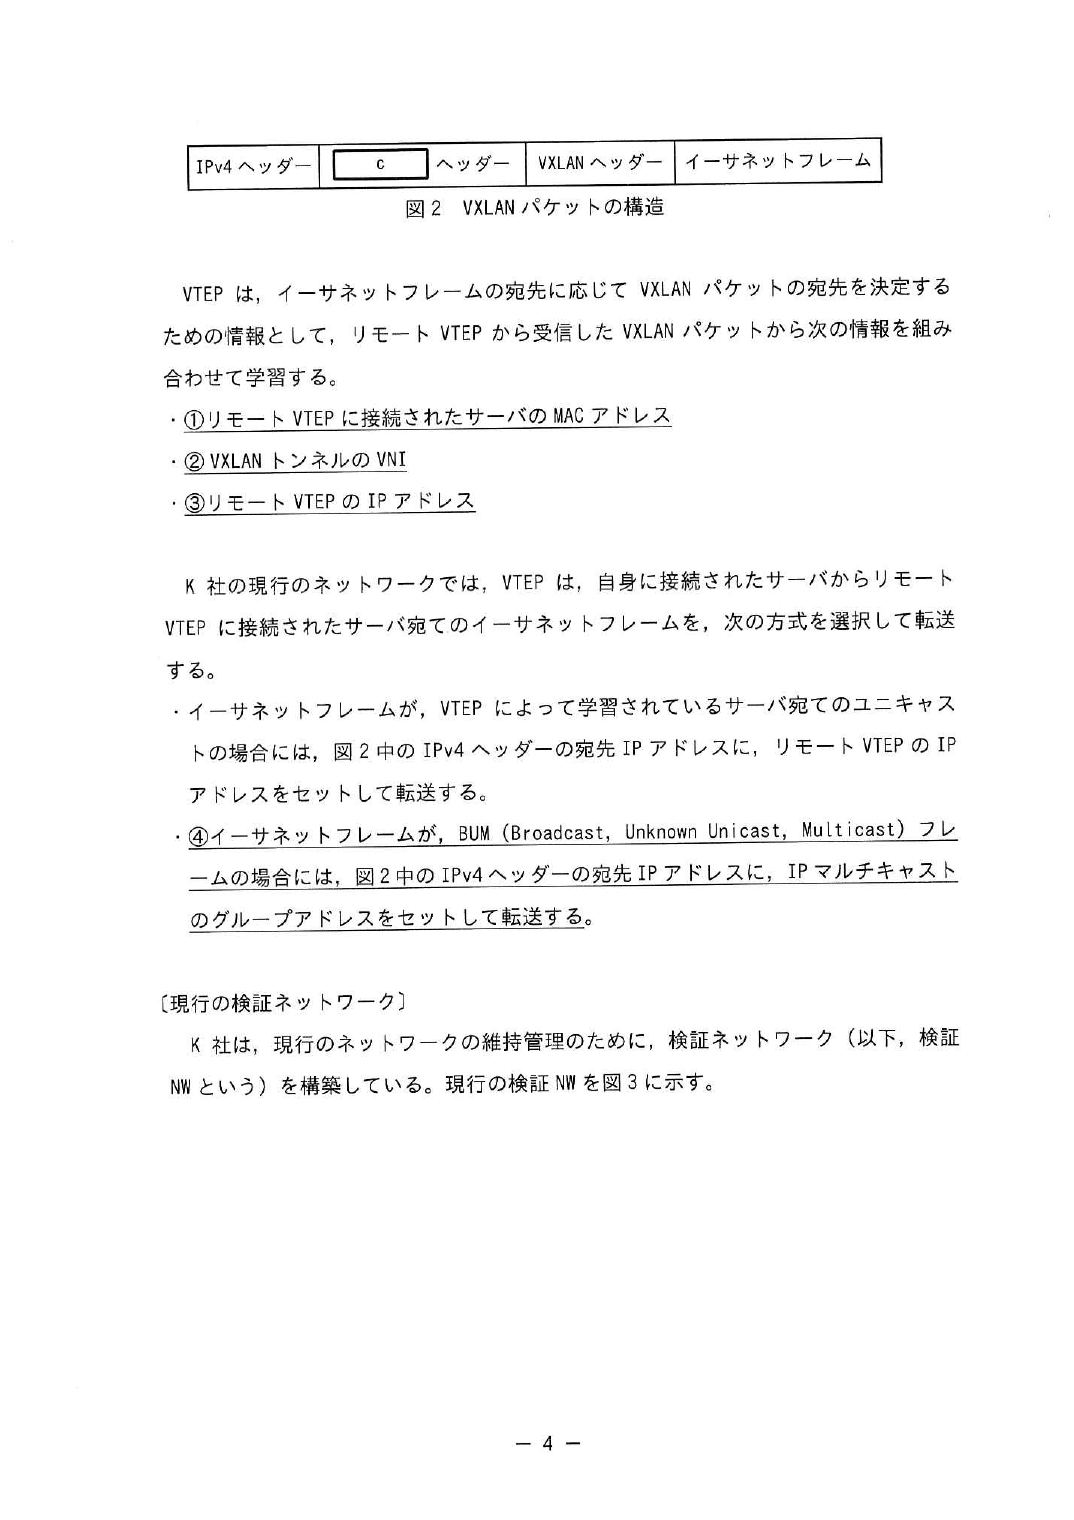
c UDP
(2) ① イーサネットフレーム
② VXLAN ヘッダー
③ IPv4 ヘッダー
(3) 同じレイヤー2 のネットワークをもつ全てのリモート VTEP に転送するため
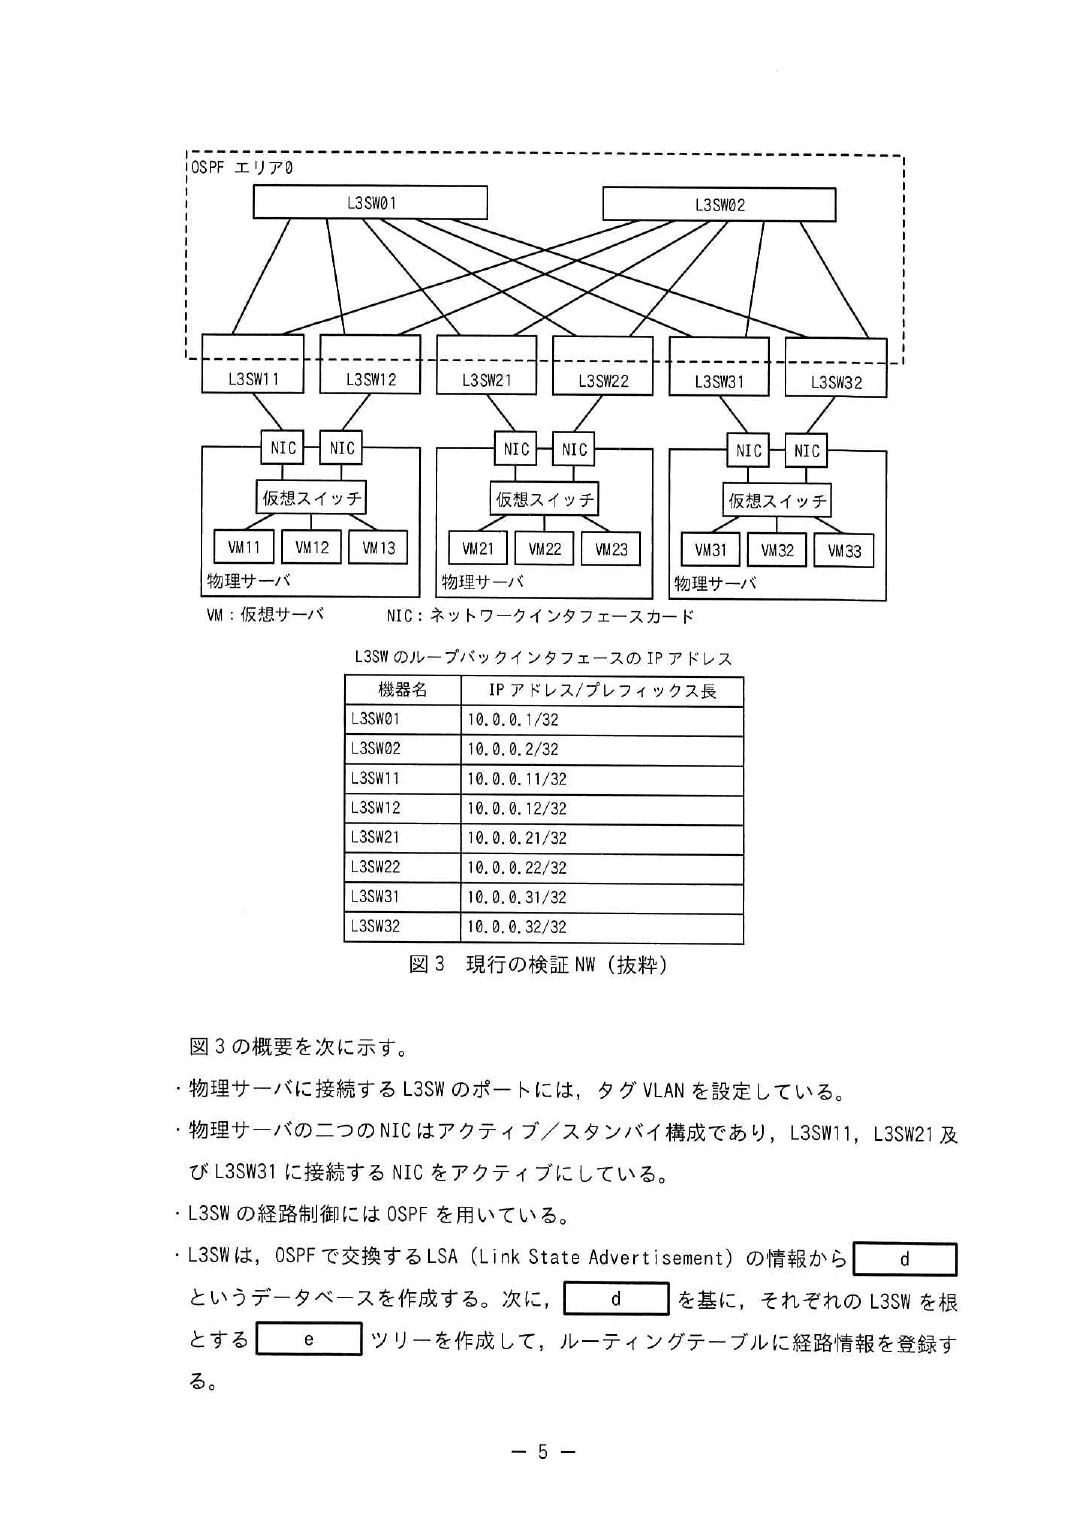
設問2 (1) d LSDB
e 最短経路
(2) OSPF が動作する各 L3SW
(3) 複数ある経路のそれぞれの経路について,コストの合計値を同じ値にする。
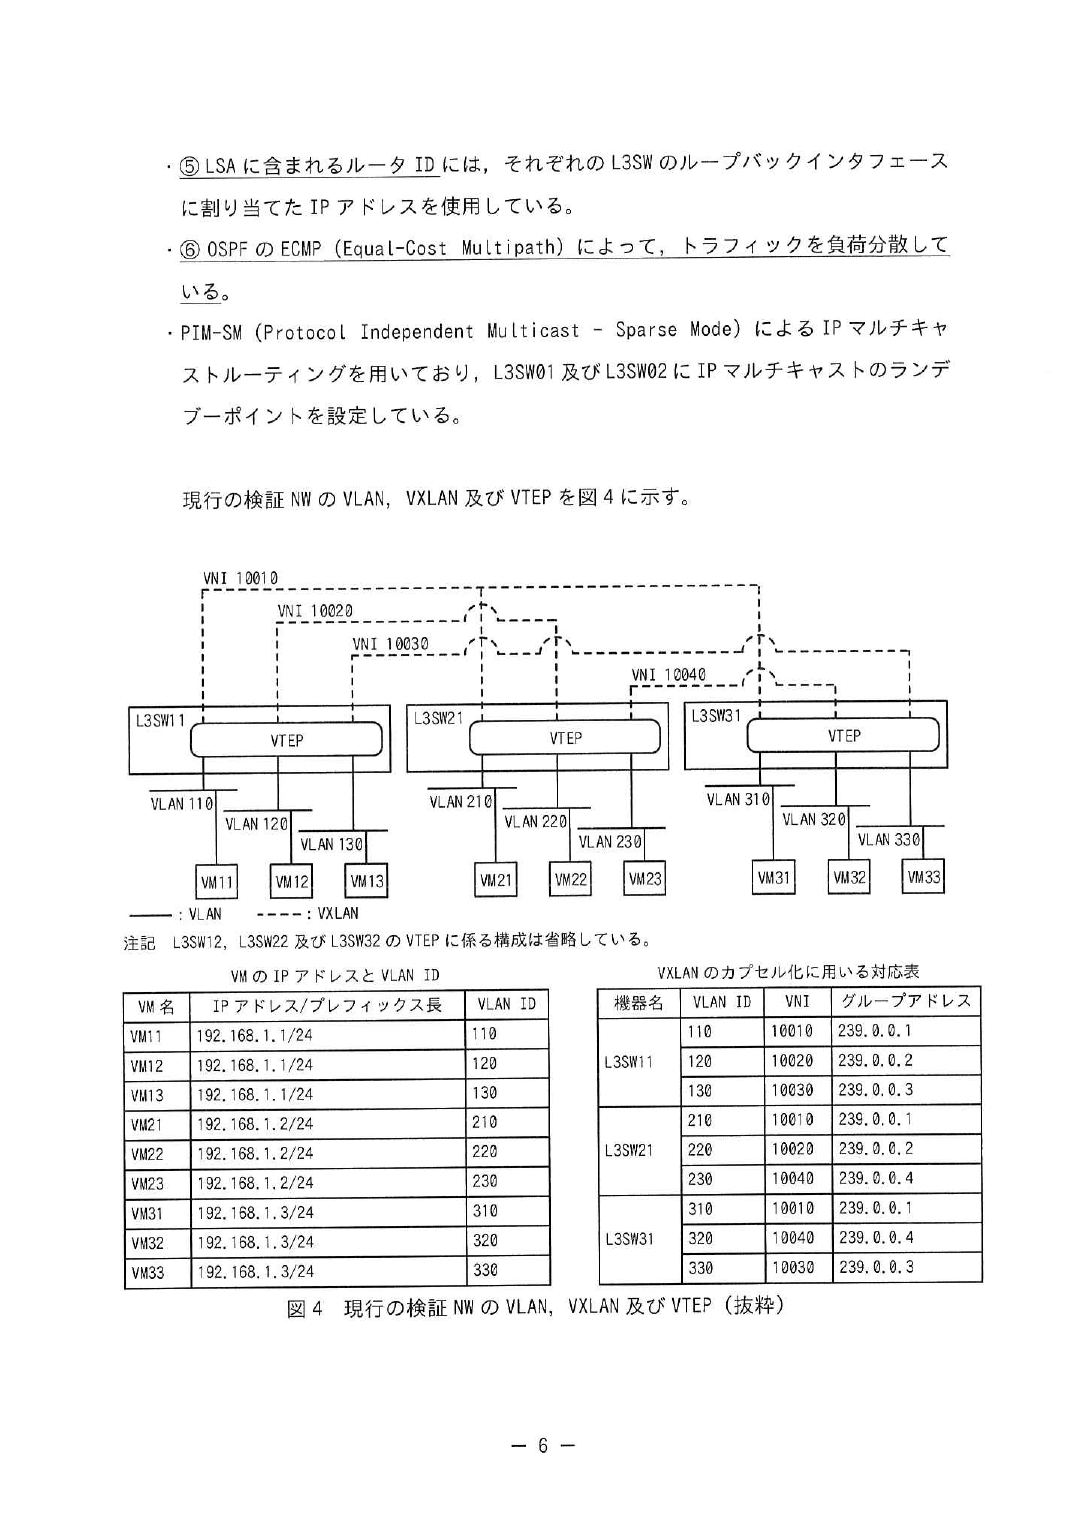
(4) 一つの物理インタフェースに障害があっても VTEP として動作できるから
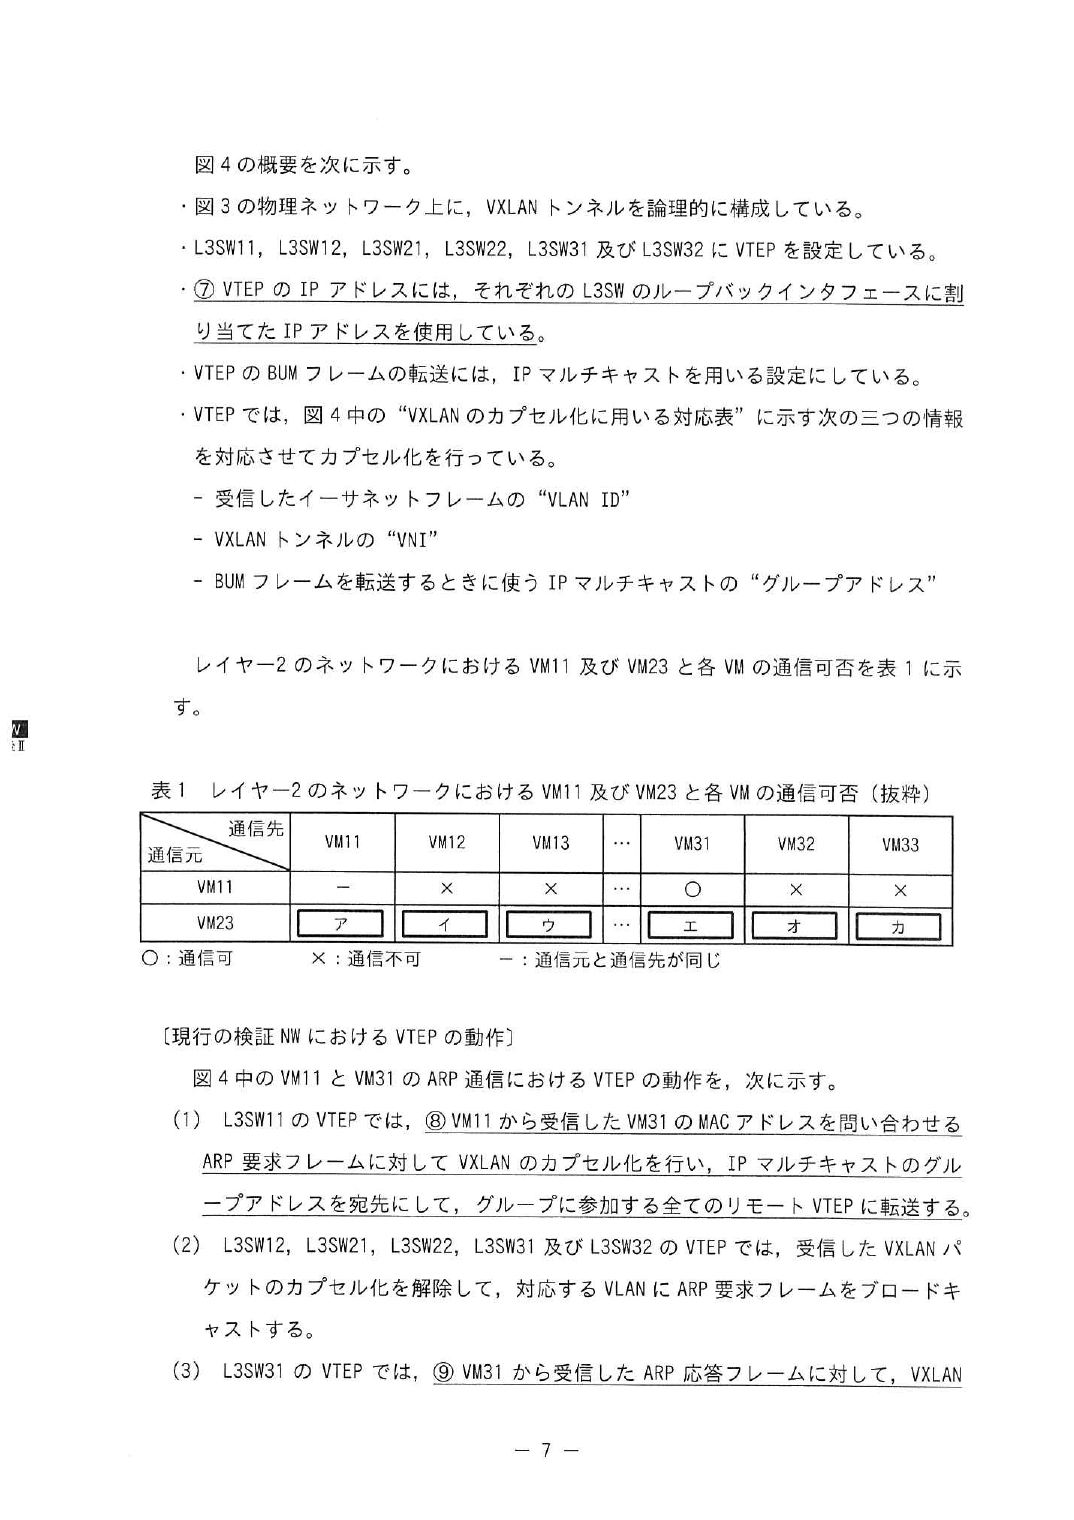
(5) ア ×
イ ×
ウ ×
エ ×
オ ○
カ ×
設問3 (1) 239.0.0.1
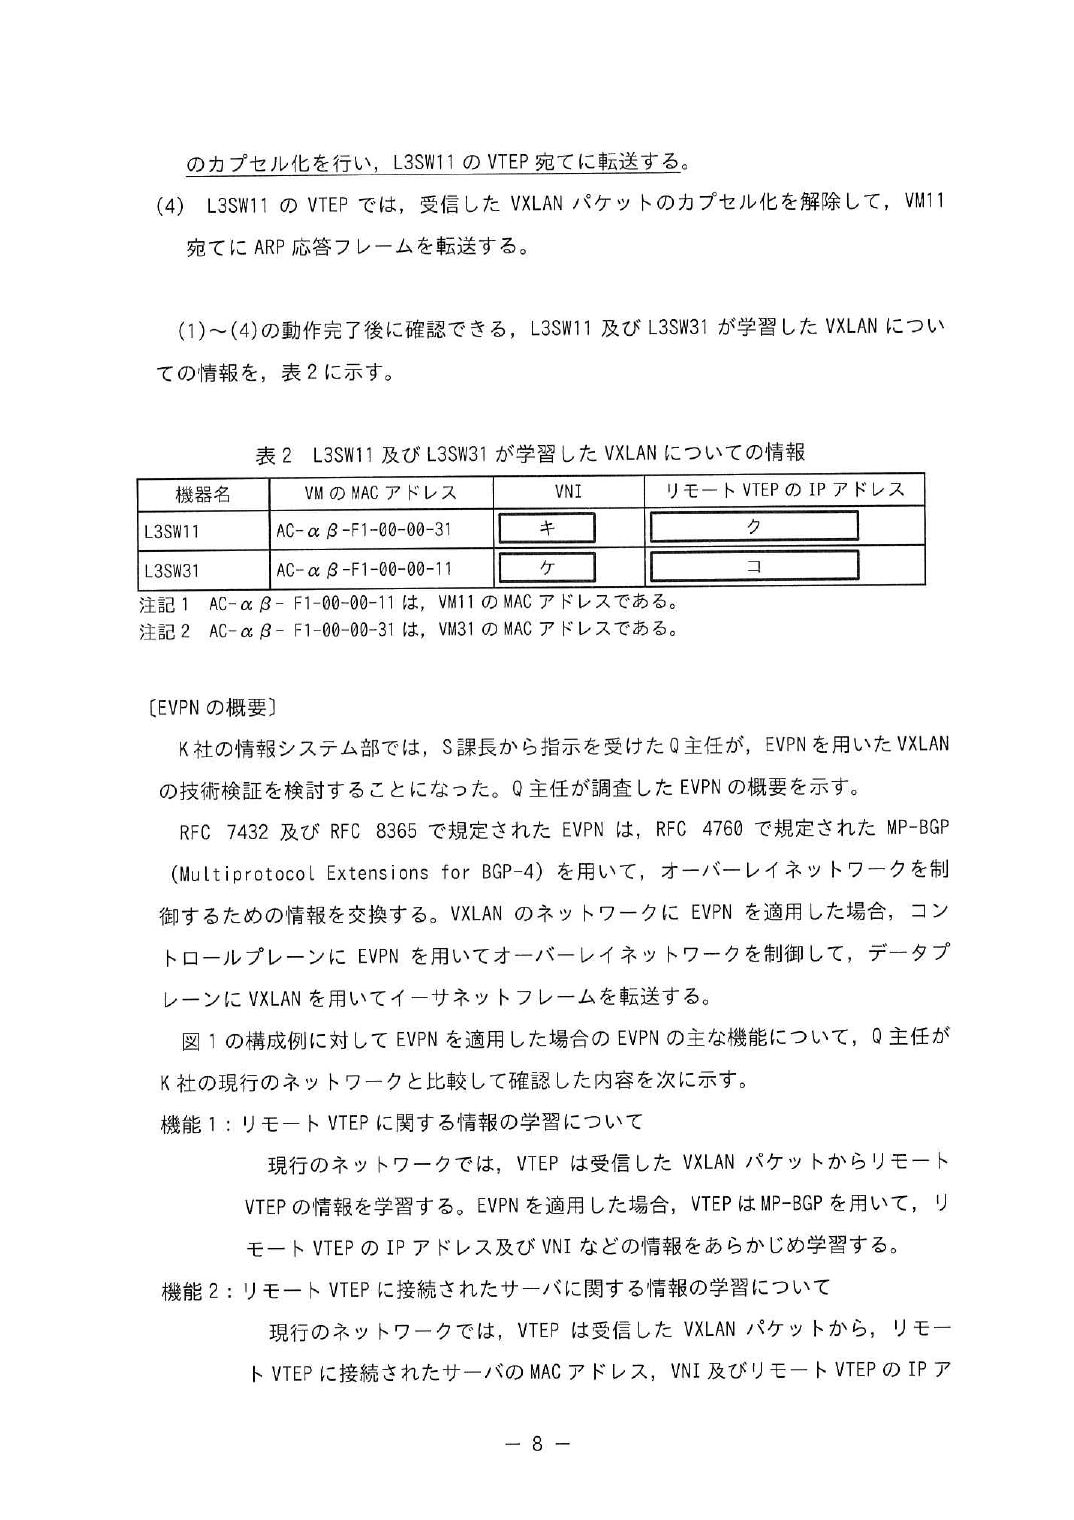
(2) VM11 の MAC アドレス,VNI 及び L3SW11 の VTEP の IP アドレス
(3) キ 10010
ク 10.0.0.31
ケ 10010
コ 10.0.0.11
設問4 (1) 利点 iBGP ピアの数を減らすことができる。
名称 クラスターID
(2) f Unknown Unicast
g ESI
(3) 二つの回線の帯域を有効に利用できる。
(4) MP-BGP を用いて学習する。
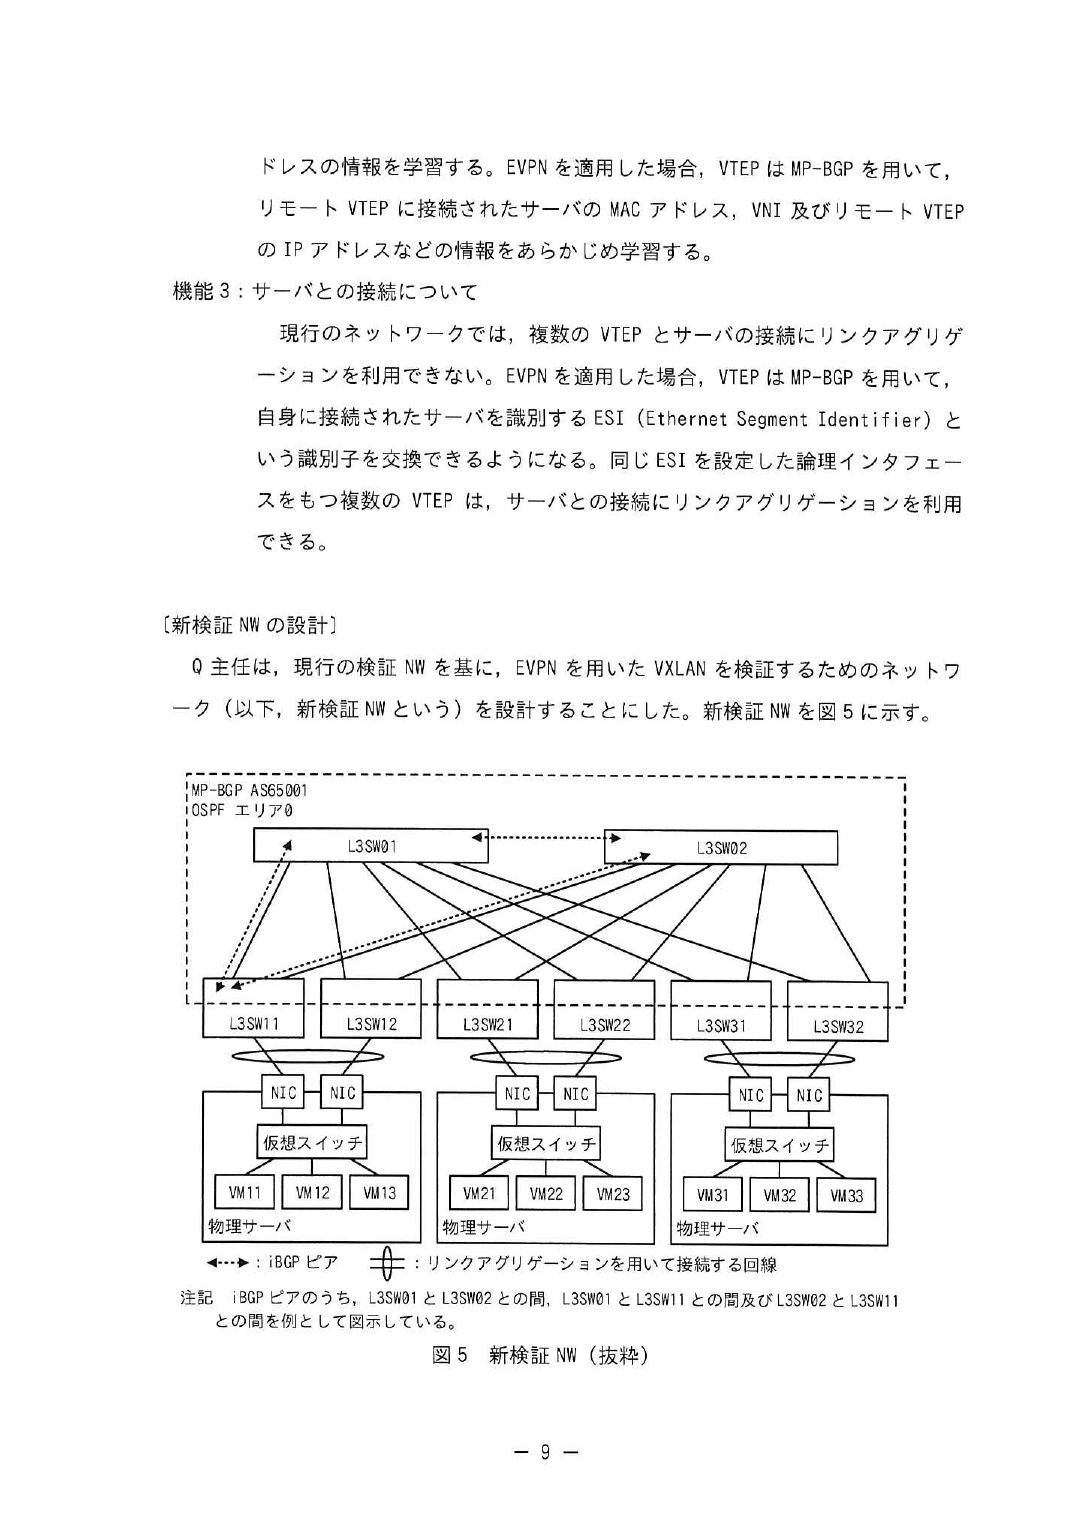
(5) VLAN ID に対応する VNI をもつ全てのリモート VTEP問 1 では,データセンターのネットワークの検討を題材に,VXLAN の概要と VTEP で行われる処理,VXLAN で カプセル化された IP パケットの転送方式,及び EVPN の概要と特徴について出題した。全体として正答率は平 均的であった。 設問 1 では,(1)c の正答率が低かった。VXLAN はデータセンターのネットワークなどに採用される事例が少 なくない。また,VXLAN のカプセル化は,VXLAN を理解する上で重要な技術の一つである。是非知っておいて もらいたい。 設問 2 では,(1)e,(2)の正答率が低かった。OSPF は多くのネットワーク技術者にとって設計,構築及び運 用など,様々な場面で必要とされる技術である。OSPF の仕組みや仕様を正しく理解してほしい。 設問 3 では,(3)ク,コの正答率がやや低かった。クとコの解答が逆であったり,VM の IP アドレスにしてい たりする誤った解答が散見された。L3SW11 及び L3SW31 で行われる処理自体は複雑ではないので,本文をよく 読んで正答を導き出すよう心掛けてもらいたい。 設問 4 では,(1)の正答率が低かった。設問 2 の OSPF と同様に,BGP も様々な場面で利用されている重要な ネットワーク技術である。BGP についても理解を深めてほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
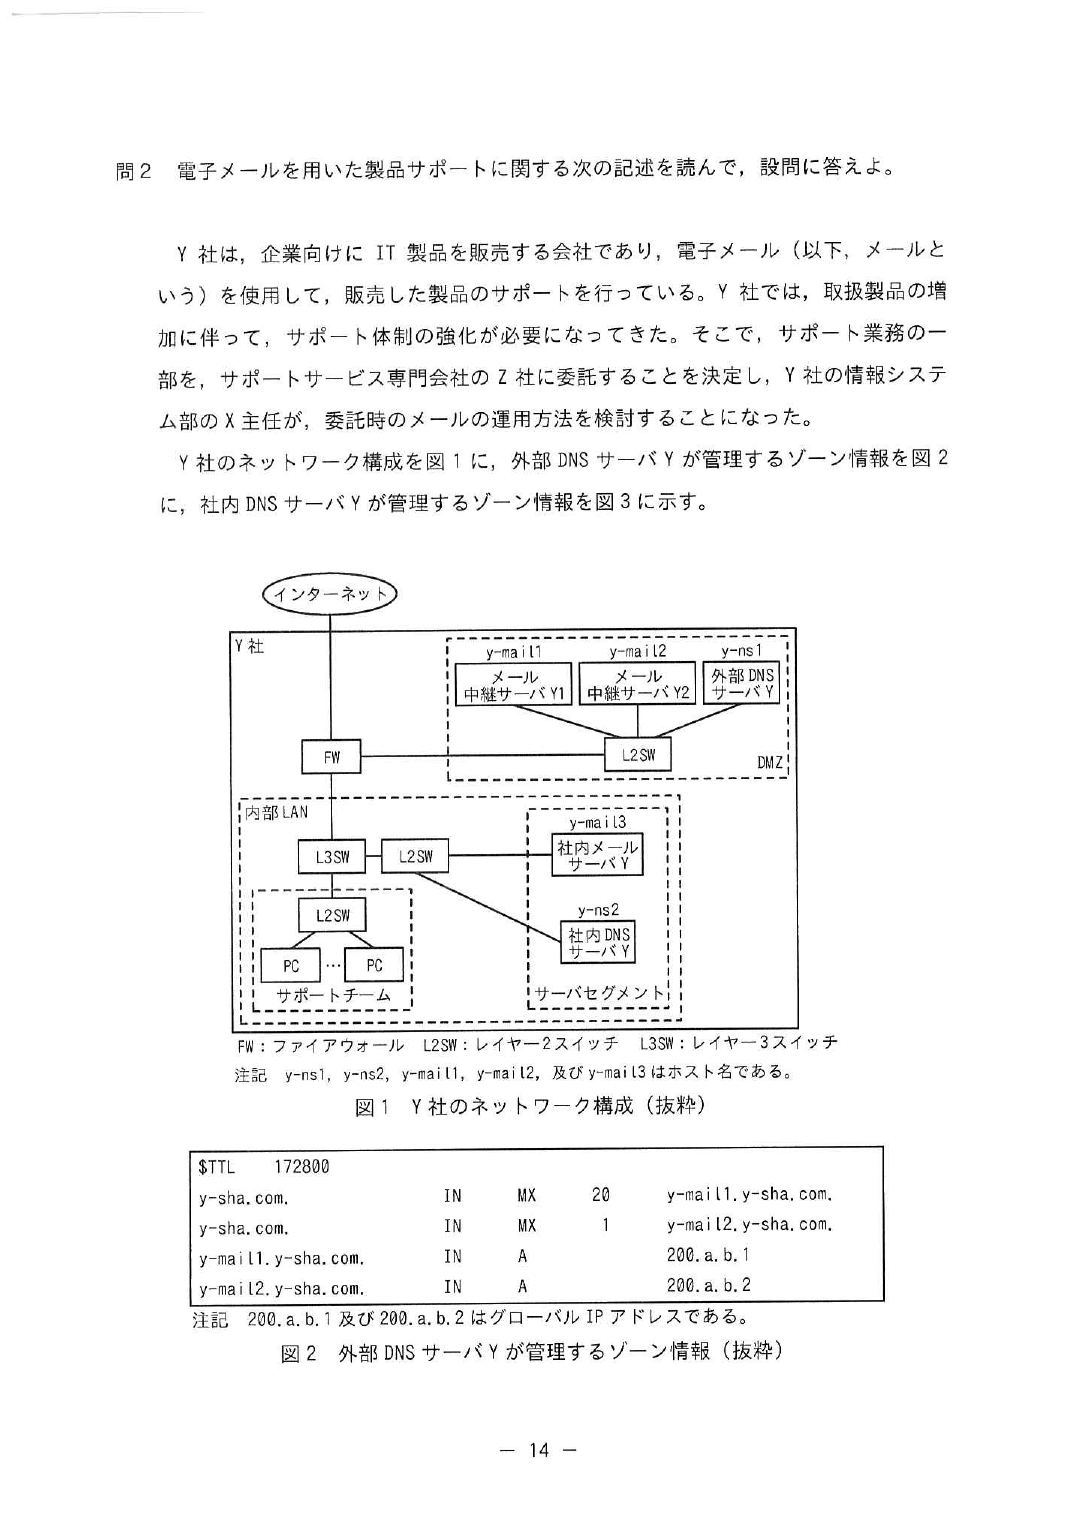
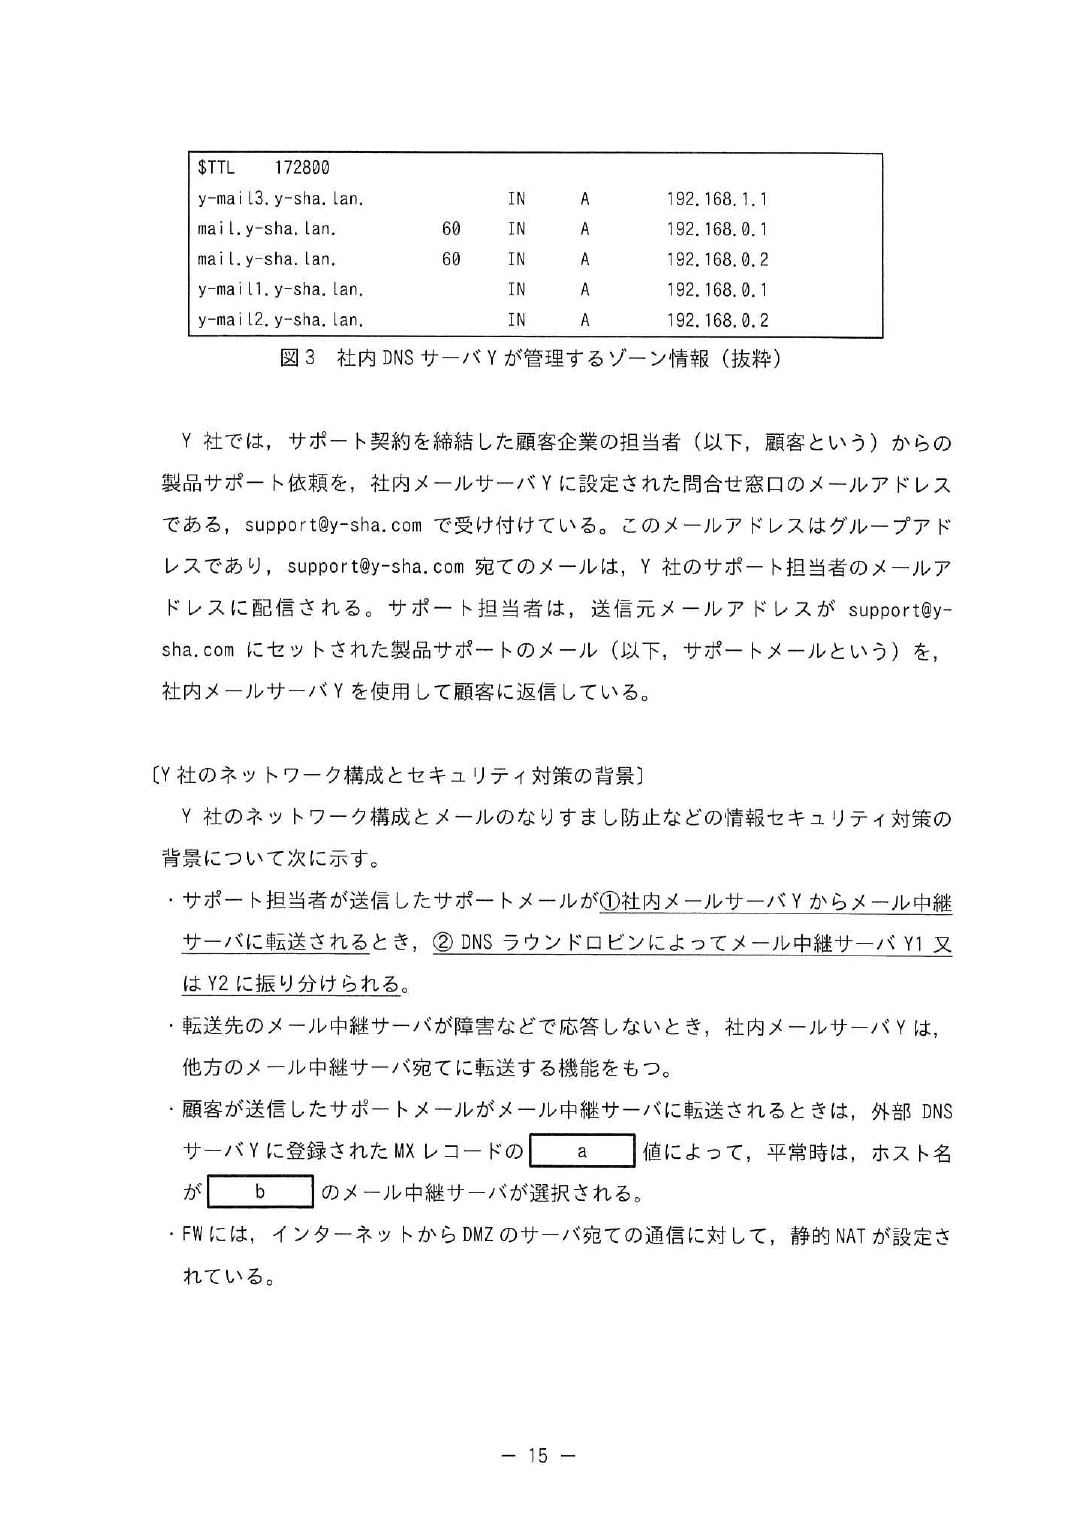
設問1 (1) mail.y-sha.lan
(2) TTL を 60 秒と短い値にしている。
(3) a Preference
b y-mail2
c 逆引き
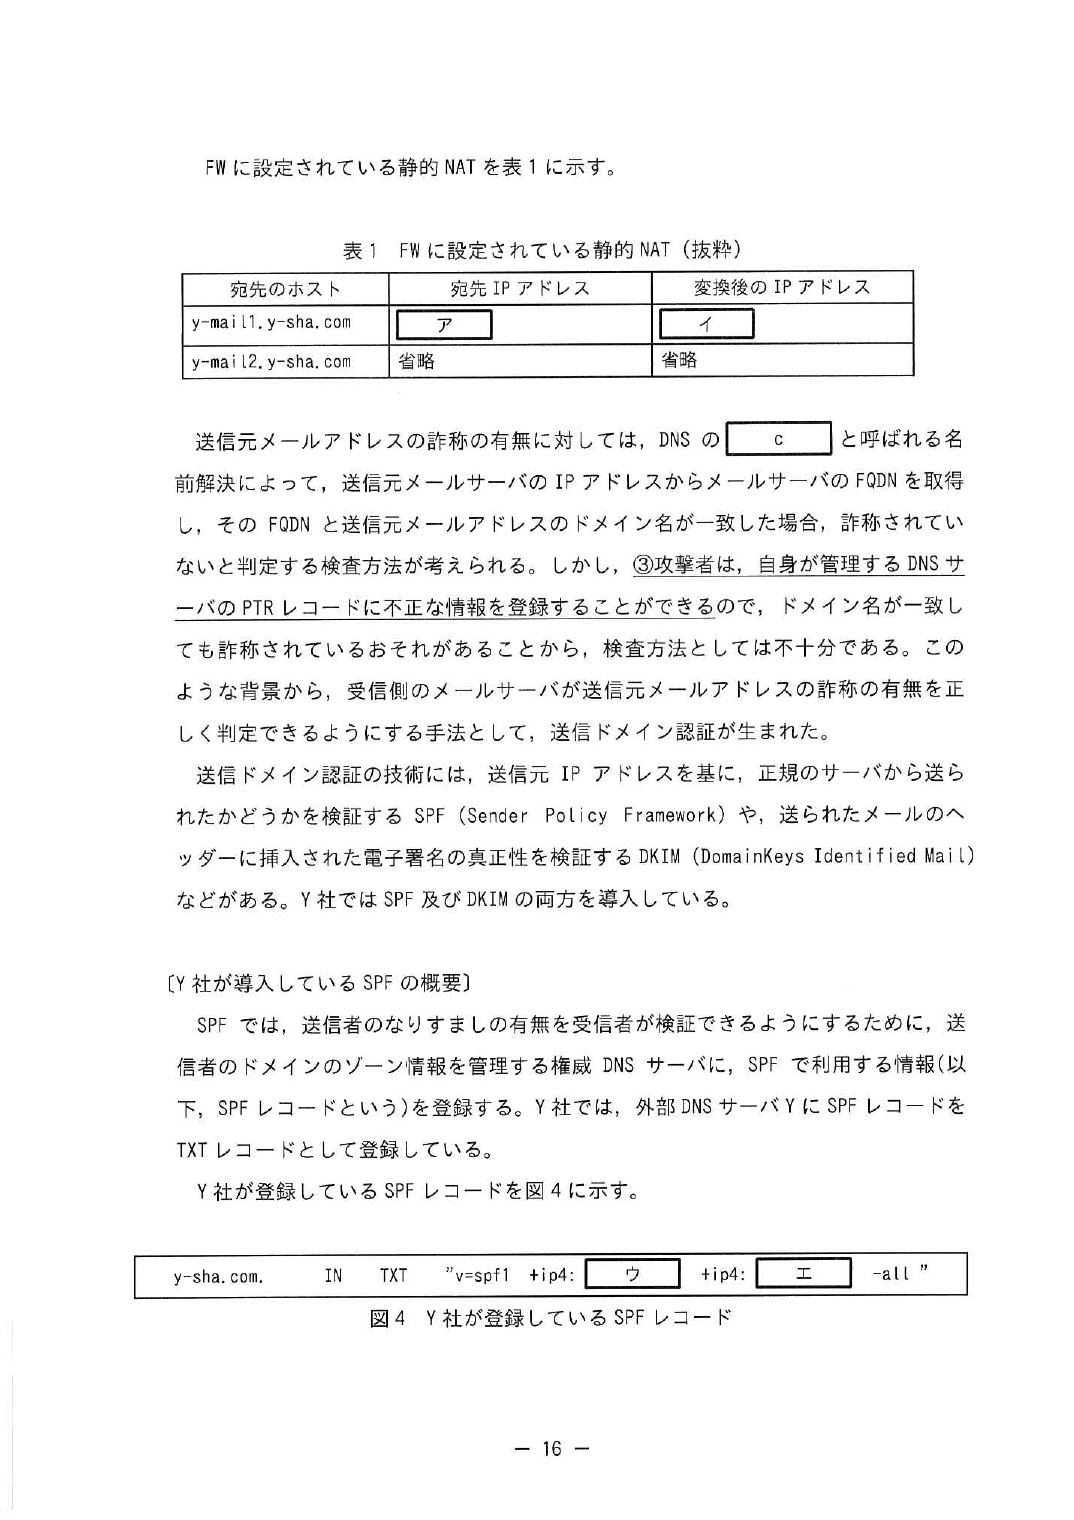
(4) ア 200.a.b.1
イ 192.168.0.1
(5) メールサーバの FQDN に,詐称したメールアドレスのドメイン名を登録する。
設問2 (1) ウ 200.a.b.1
順不同
エ 200.a.b.2
(2) d SMTP
e MAIL FROM
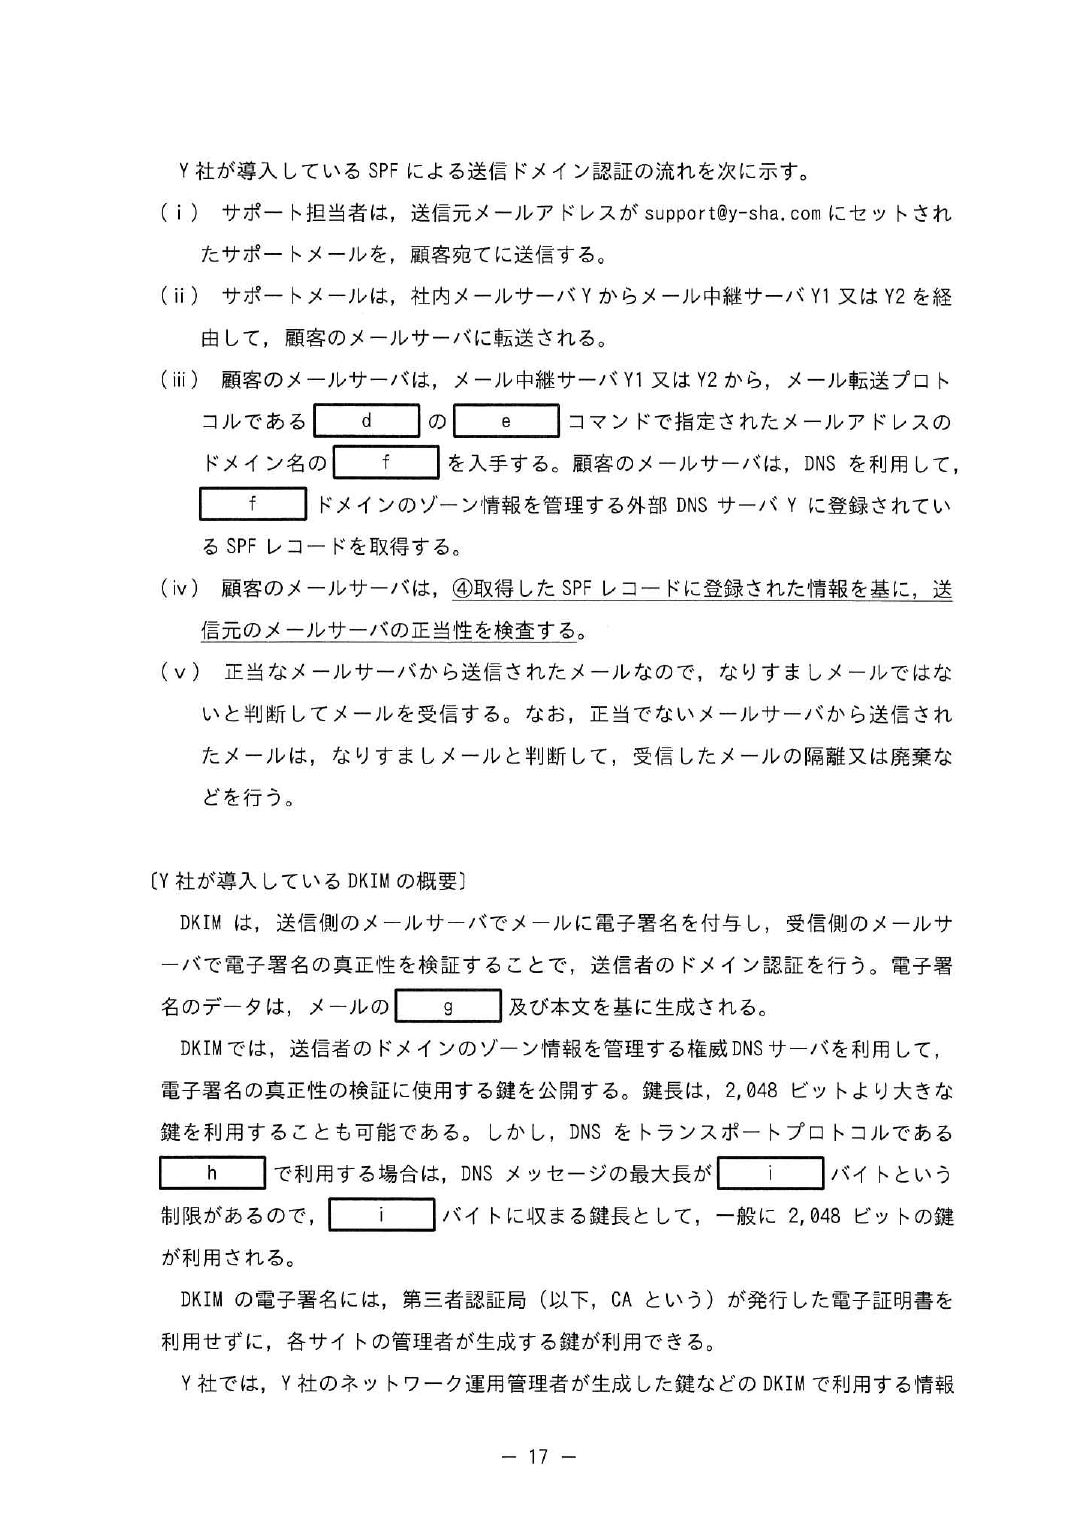
f y-sha.com
(3) 送信元のメールサーバの IP アドレスが,SPF レコードの中に登録されているこ
と
設問3 (1) g ヘッダー
h UDP
i 512
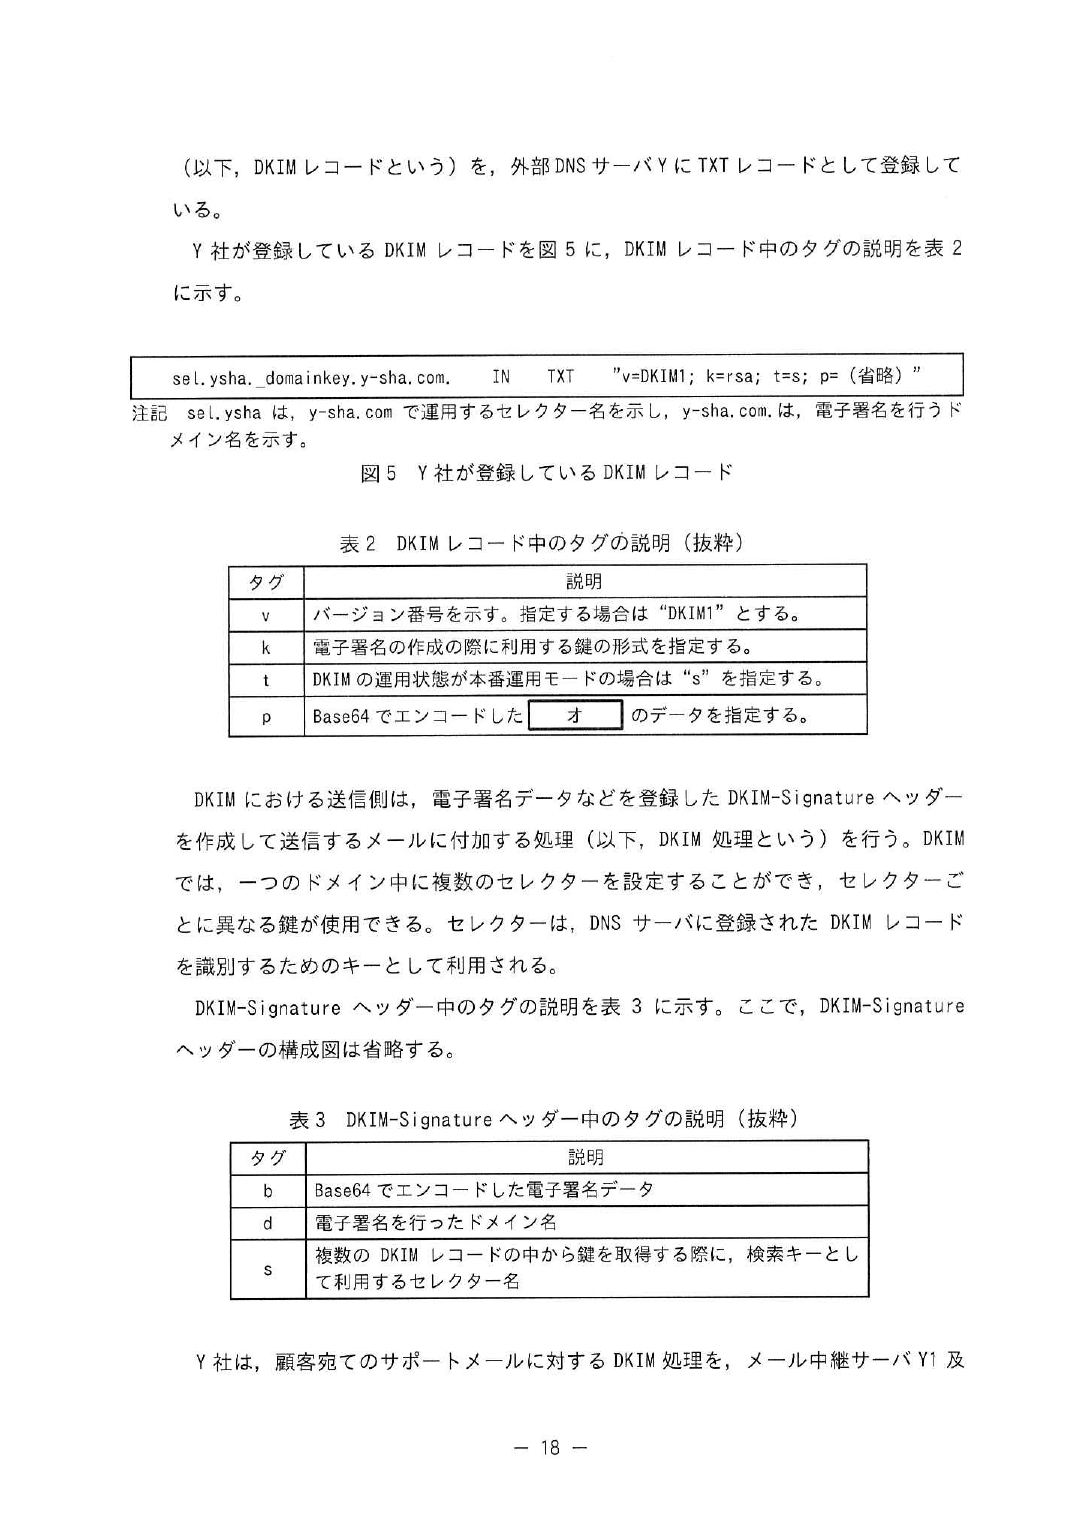
(2) アルゴリズム名 RSA
オ 公開鍵
(3) 受信したメールが正規のメールサーバから送信されたものかどうかが分かるか
ら
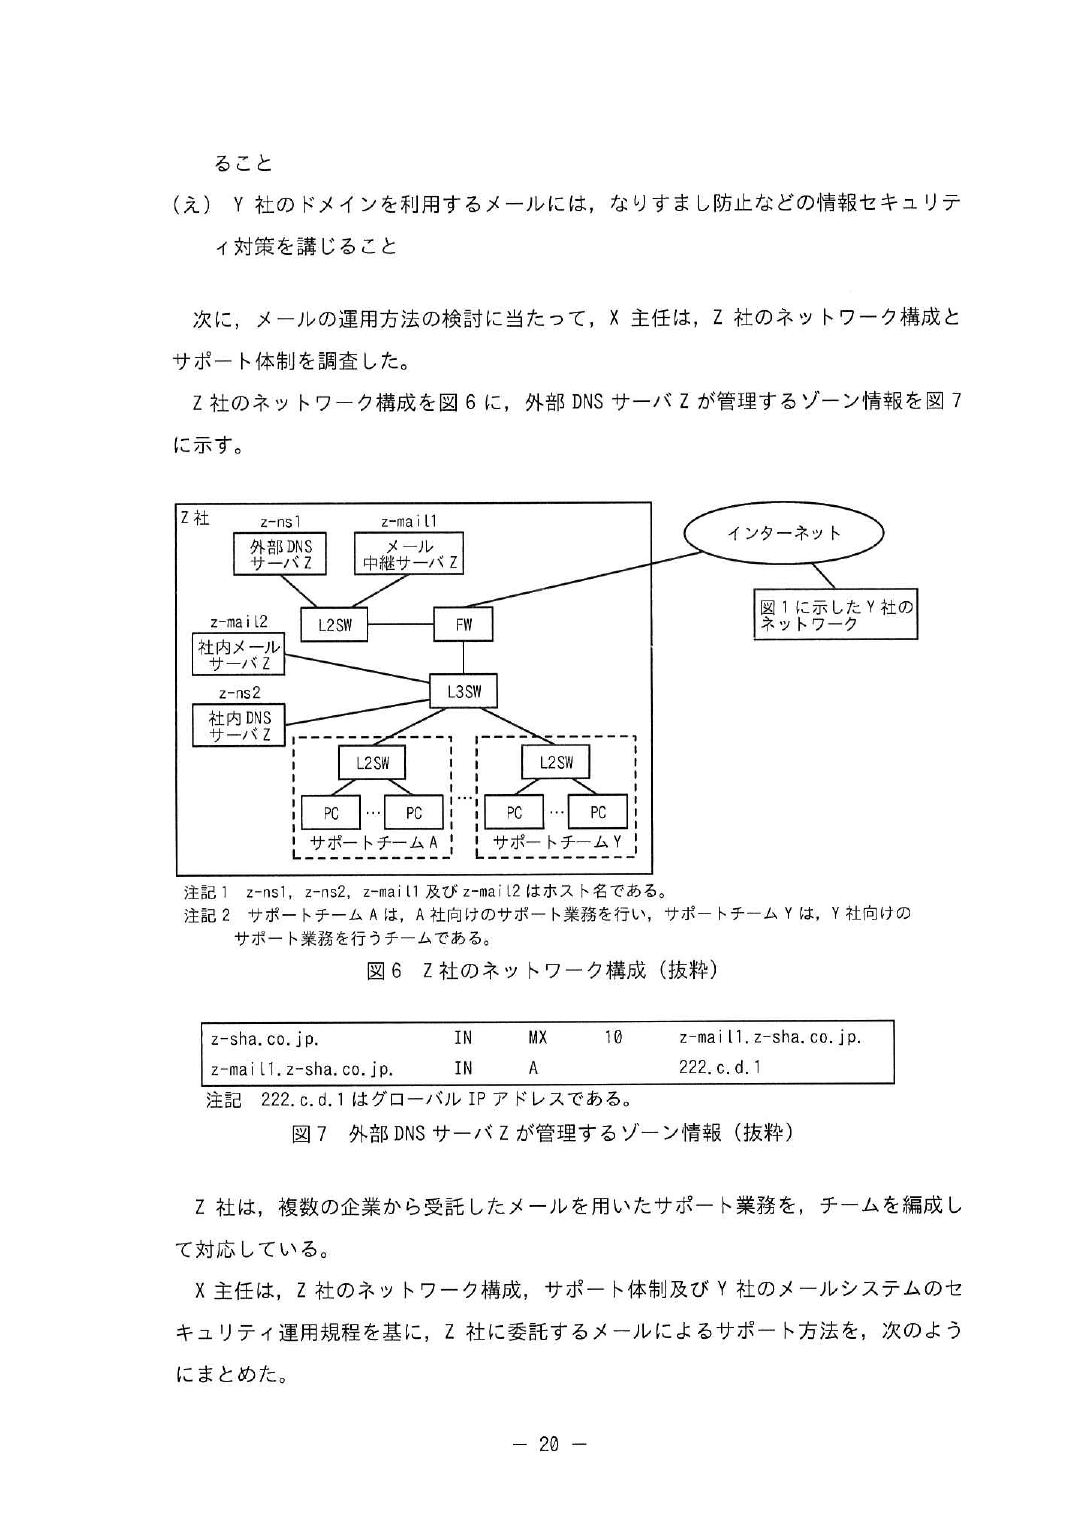
設問4 (1) DNS サーバ名 ・外部 DNS サーバ Y
・y-ns1
登録する情報 ・メール中継サーバ Z の IP アドレス
・z-mail1 の IP アドレス
(2) j y-sha.com
(3) メール中継サーバ Z から鍵が漏えいしても,Y 社で実施中の DKIM の処理は影響
を受けない。
(4) なりすましメールも,メール中継サーバ Z から社外に転送されるから
設問5 (1)
(2) 不備により設問が成立しない。
(3)問 2 では,電子メール(以下,メールという)を用いた製品サポートを題材に,メールによるなりすましを 検知するための対策について出題した。正答率は全体として平均的であった。 設問 1 では,(2)の正答率が低かった。本問の構成のように,送信元が社内メールサーバ Y だけの場合,振 分けの偏りを小さくするには,DNS キャッシュの生存時間を短くして,社内 DNS サーバ Y に対する名前解決要 求を頻繁に発生させる必要があることを理解してほしい。 設問 3 では,(3)の正答率が低かった。本問の構成では,メール中継サーバ Y1 と Y2 が DKIM 処理を行うこ とから,受信したメールに付与された電子署名が真正であれば,当該メールが Y 社のメールサーバから送信さ れたことが分かることを導き出してほしい。 設問 4 では,(3)及び(4)の正答率が低かった。(3)については,鍵の漏えい時に発生する影響を基に,影響 の具体的な内容を導き出してほしい。(4)については,Z 社から社外に送信されるメールは,DKIM 処理を行う 同じメール中継サーバ Z から送信される構成であることを基に,正答を導き出してほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。