平成26年平成27年平成28年平成29年平成30年令和元年令和3年令和4年令和5年令和6年令和7年
問題は IPA 公開の問題冊子をそのまま掲載。解くあいだは解答例も解説も表示しません。解答欄に書き始めるとタイマーが動きます (午後Ⅰ 45分・午後Ⅱ 120分が目安)。「回答完了」を押すと、公式解答例・採点講評・解説が出ます。入力内容はこのブラウザに保存されます。


設問 解答例・解答の要点 備考
設問1 (1) a バックボーン
b ルータ
c デフォルトゲートウェイ
(2) 不正な OSPF ルータと隣接関係になり経路交換してしまう問題
(3) 長くする。
(4) OSPF の経路情報が収束した状態
設問2 (1) 大阪本社 (ウ)
東京支社 (ア),(イ)
(2) 65535 といった十分大きな値に変更する。
(3) 物理インタフェース閉塞の方が素早く切り戻せるから
(4) イーサネットケーブルにラベルを付与する。
(5) ① ・L3SW10
② ・R11
③ ・R20
④ ・R30 問 1 では,冗長化設計がなされた企業ネットワークにおけるルータの更改を題材に,OSPF や VRRP といった
プロトコルの理解,及びこれらの技術を活用した企業ネットワークの停止を伴わないメンテナンスの手法につ
いて出題した。全体として正答率は高かった。
設問 1 では,(4)の正答率がやや低かった。動的経路制御を利用しているルータが,ルータとしての役割を
果たすためには,経路情報が収束している必要があることをしっかり理解してほしい。
う
設問 2 では,(2)及び(3)の正答率が低かった。(2)については,OSPF のコストを変更することで通信を迂回
する場合,コストを十分大きな値に変更することで対応できることが多い。経路制御に OSPF を利用したネッ
トワークで使えるテクニックとしてぜひ知っておいてもらいたい。(3)については,事前に動作確認をした手
順通りに実施すれば問題は起きないとは限らない。手順を作成する際は,各工程で予想外の問題が発生するこ
とを想定し,万が一問題が発生した際は影響を最小限にできること,素早く切り戻せることなどの考慮が非常
に重要である。ネットワーク技術者として使用するプロトコルの理解を深め,使いこなせるスキルを身に付け
てほしい。この問題の骨格 大阪本社と東京支社を「広域イーサ網(主)+IPsec VPN(従)」で冗長化し、 C社SaaS とは eBGP でつないだ構成。そこでルータ6台を業務を止めずに交換する。 問われるのは OSPF のコスト設計/eBGP の経路優先/VRRP と OSPF の協調の3点で、 いずれも分野②の中心論点。
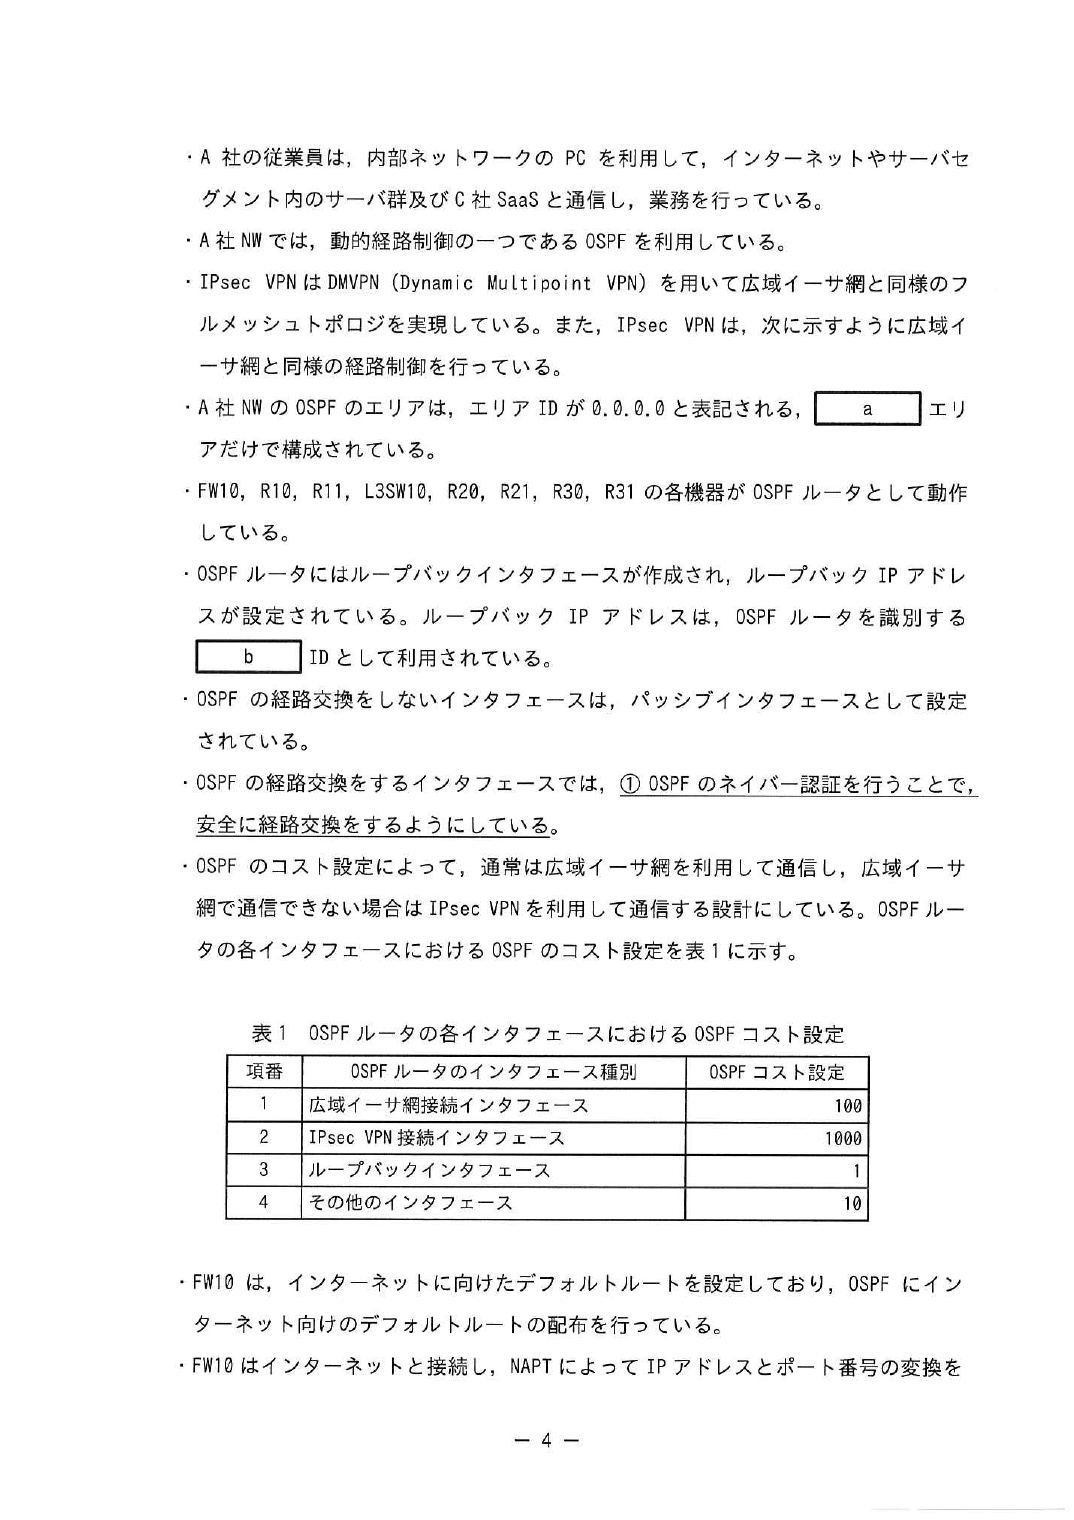
a は「エリア ID が 0.0.0.0 と表記される」で確定。エリア0=バックボーンエリア。 b は「ループバック IP アドレスは OSPF ルータを識別する□ ID」なのでルータ ID。 物理インタフェースのアドレスはリンクが落ちると消えるが、ループバックは消えないので ルータ ID に使う。c は「PC に設定するデフォルトルートのネクストホップに相当する」ので デフォルトゲートウェイ。ここを VRRP で冗長化する。
OSPF のネイバー認証は、Hello パケットに鍵付きのダイジェストを載せ、 鍵を知らない相手とは隣接関係(アジャセンシー)を張らないようにする仕組み。 防げるのは「偽のルータが勝手に隣接になって、嘘の経路を流し込む」こと。
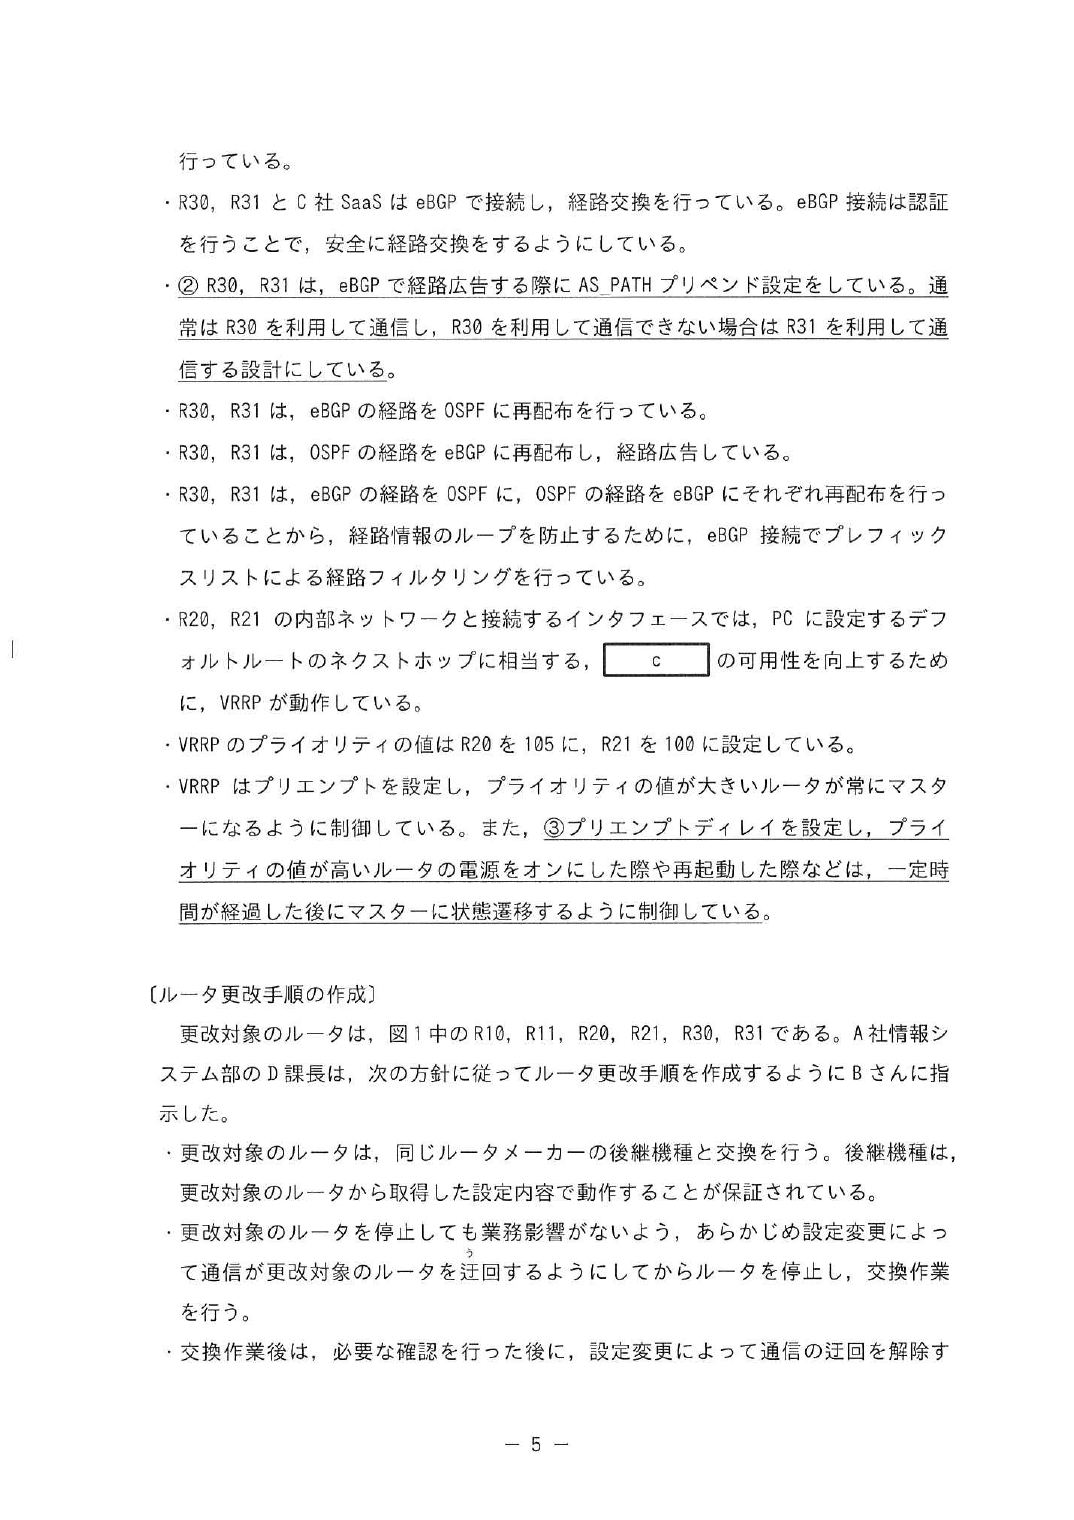
AS_PATH プリペンドは、自 AS 番号を何回も並べて AS_PATH を長く見せるテクニック。 BGP の経路選択では AS_PATH が短いほど優先されるので、 使わせたくない経路をわざと長くする。ここは「通常は R30、R30 が使えないときだけ R31」なので、 R31 側の AS_PATH を長くする。
VRRP のプリエンプトディレイを入れる理由。電源を入れた直後のルータは、 VRRP 的にはプライオリティが高いのですぐマスターになれてしまう。 しかし OSPF はまだ隣接確立と LSA 交換の途中で経路表ができていない。 この状態でマスターになると、PC から届いたパケットの転送先が分からず通信が落ちる。 だから OSPF が収束するまで待つ。
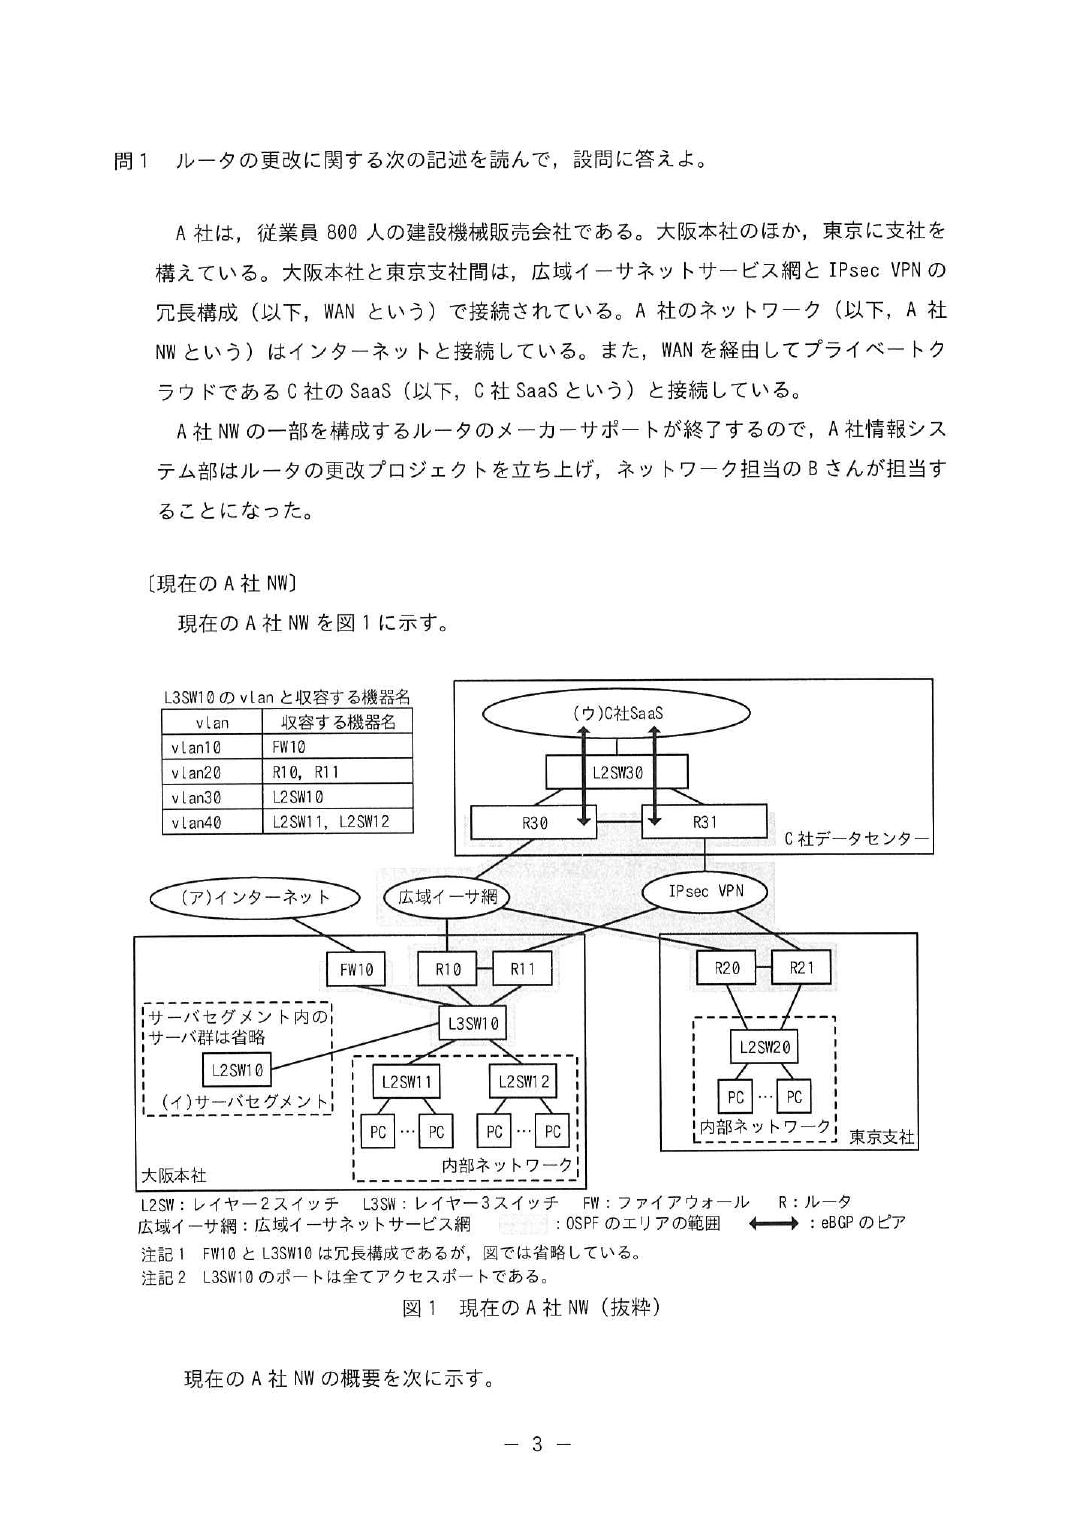
「R10 を経由する通信はどれか」を図1で追うだけ。R10 は大阪本社にあって広域イーサ網側を向いている。
大阪本社の内部NW から (ア)インターネット L3SW10 → FW10 → インターネット R10 を通らない (イ)サーバセグメント L3SW10 → L2SW10 R10 を通らない (ウ)C社SaaS L3SW10 → R10 → 広域イーサ網 → R30 → ★通る 東京支社の内部NW から (ア)インターネット R20 → WAN → R10 → L3SW10 → FW10 → ★通る (イ)サーバセグメント R20 → WAN → R10 → L3SW10 → ★通る (ウ)C社SaaS R20 → WAN → R30 → C社SaaS R10 を通らない
東京支社から C社SaaS へは大阪本社を経由せず、WAN から直接 C社データセンターに抜ける。 ここを「全部 R10 経由」と思い込むと落とす。
OSPF はコストが小さい経路を選ぶ。R10 を迂回させたいのだから、 R10 のインタフェースのコストを大きくする。問題は「どのくらい大きく」で、 答えは最大値に近い十分大きな値。
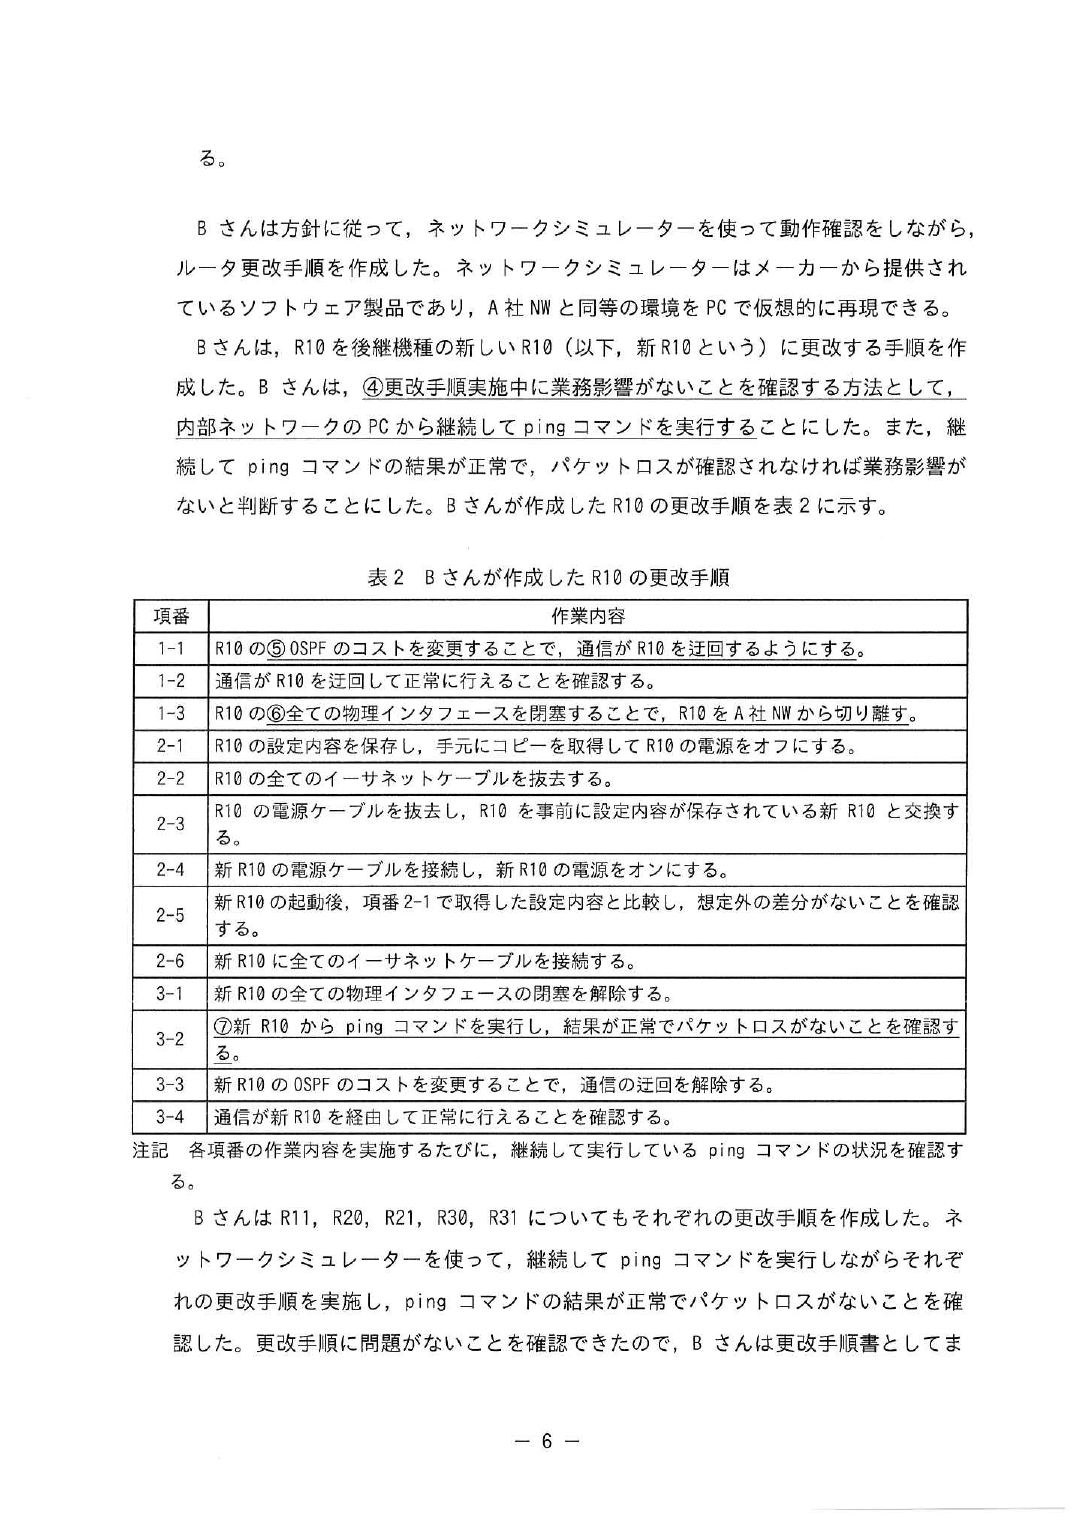
項番 1-3 で物理インタフェースを閉塞してから、項番 2-1 で電源を切る。 なぜ電源断の前にわざわざ閉塞するのか。閉塞ならコマンド1つですぐ戻せるが、 電源を切ってしまうと起動に数分かかる。何か起きたときに最短で原状復帰できる状態を先に作る。
項番 2-2 でケーブルを全部抜くので、2-6 で挿し直すときに挿し間違える。 抜く前(2-2 の前)にラベルを貼っておく。技術ではなく作業手順の常識を問う設問で、 ここは確実に取りたい。
新 R10 が正しく復帰したかを確認するので、R10 が OSPF で隣接している相手すべてに ping する。 図1 から R10 の対向は、内部側が L3SW10、同じ拠点の相方が R11、 広域イーサ網の先が東京支社の R20 と C社データセンターの R30。
この問題から持ち帰るもの ①OSPF はコストを十分大きくして計画的に迂回させる。 ②BGP はAS_PATH プリペンドで経路を不利にする。③VRRP のマスター昇格は OSPF の収束を待ってから(プリエンプトディレイ)。 ④手順の理由を問われたら切り戻しの速さ・影響範囲を書く。
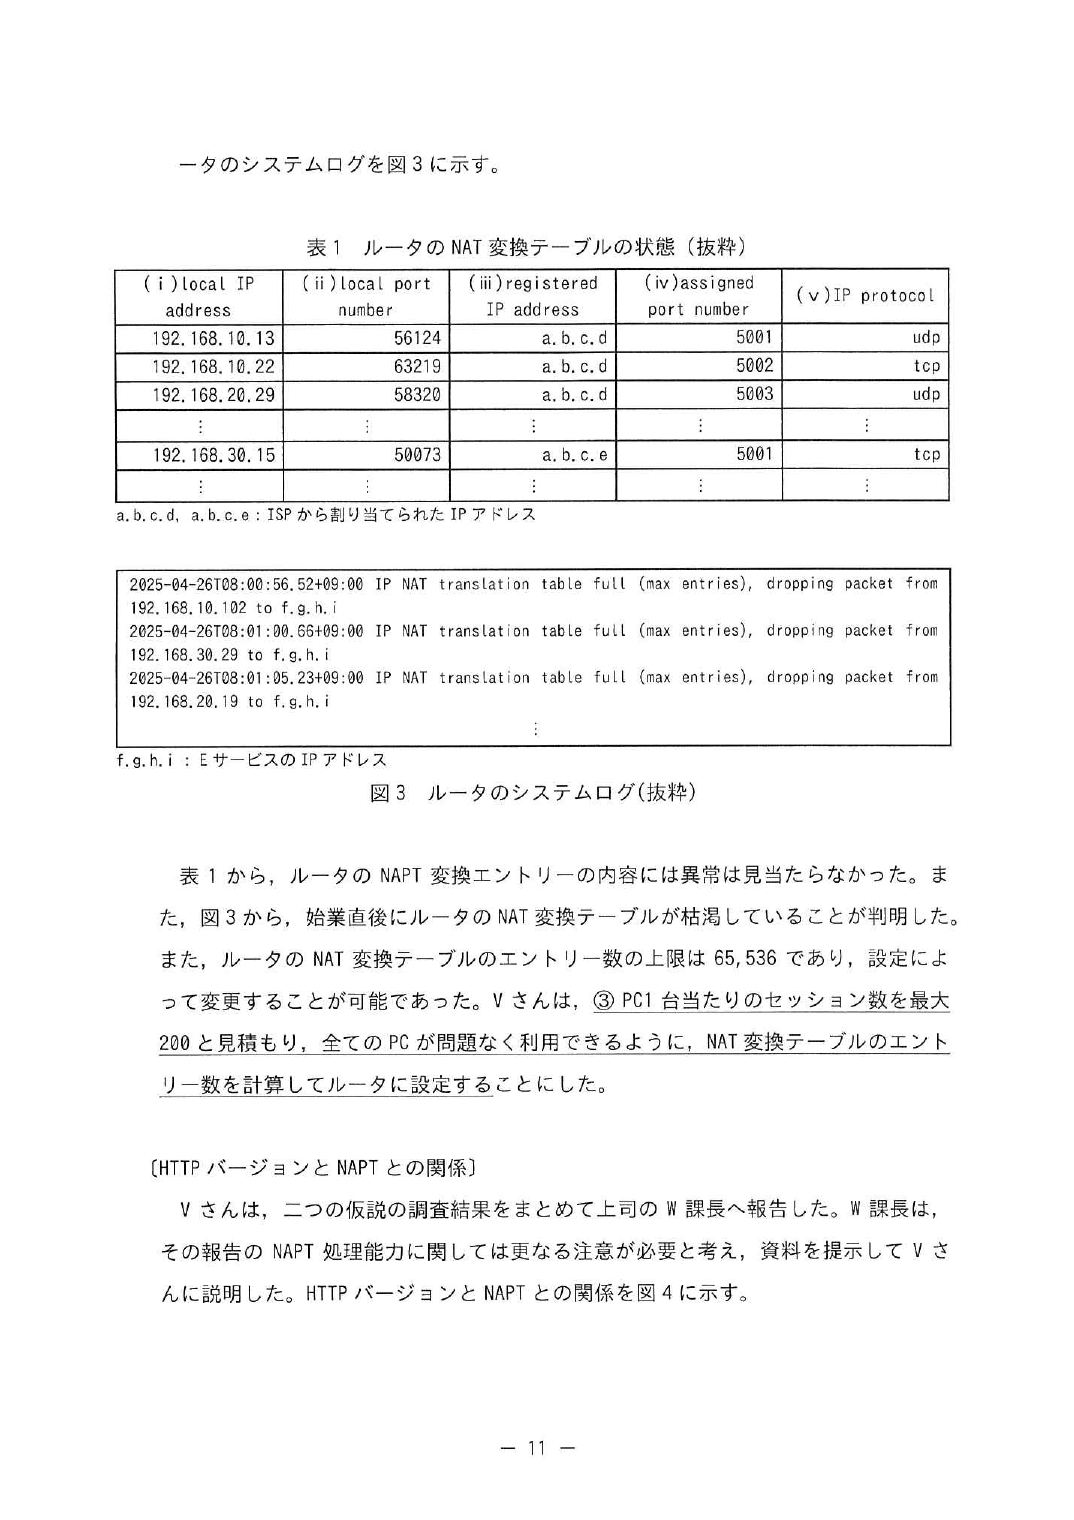
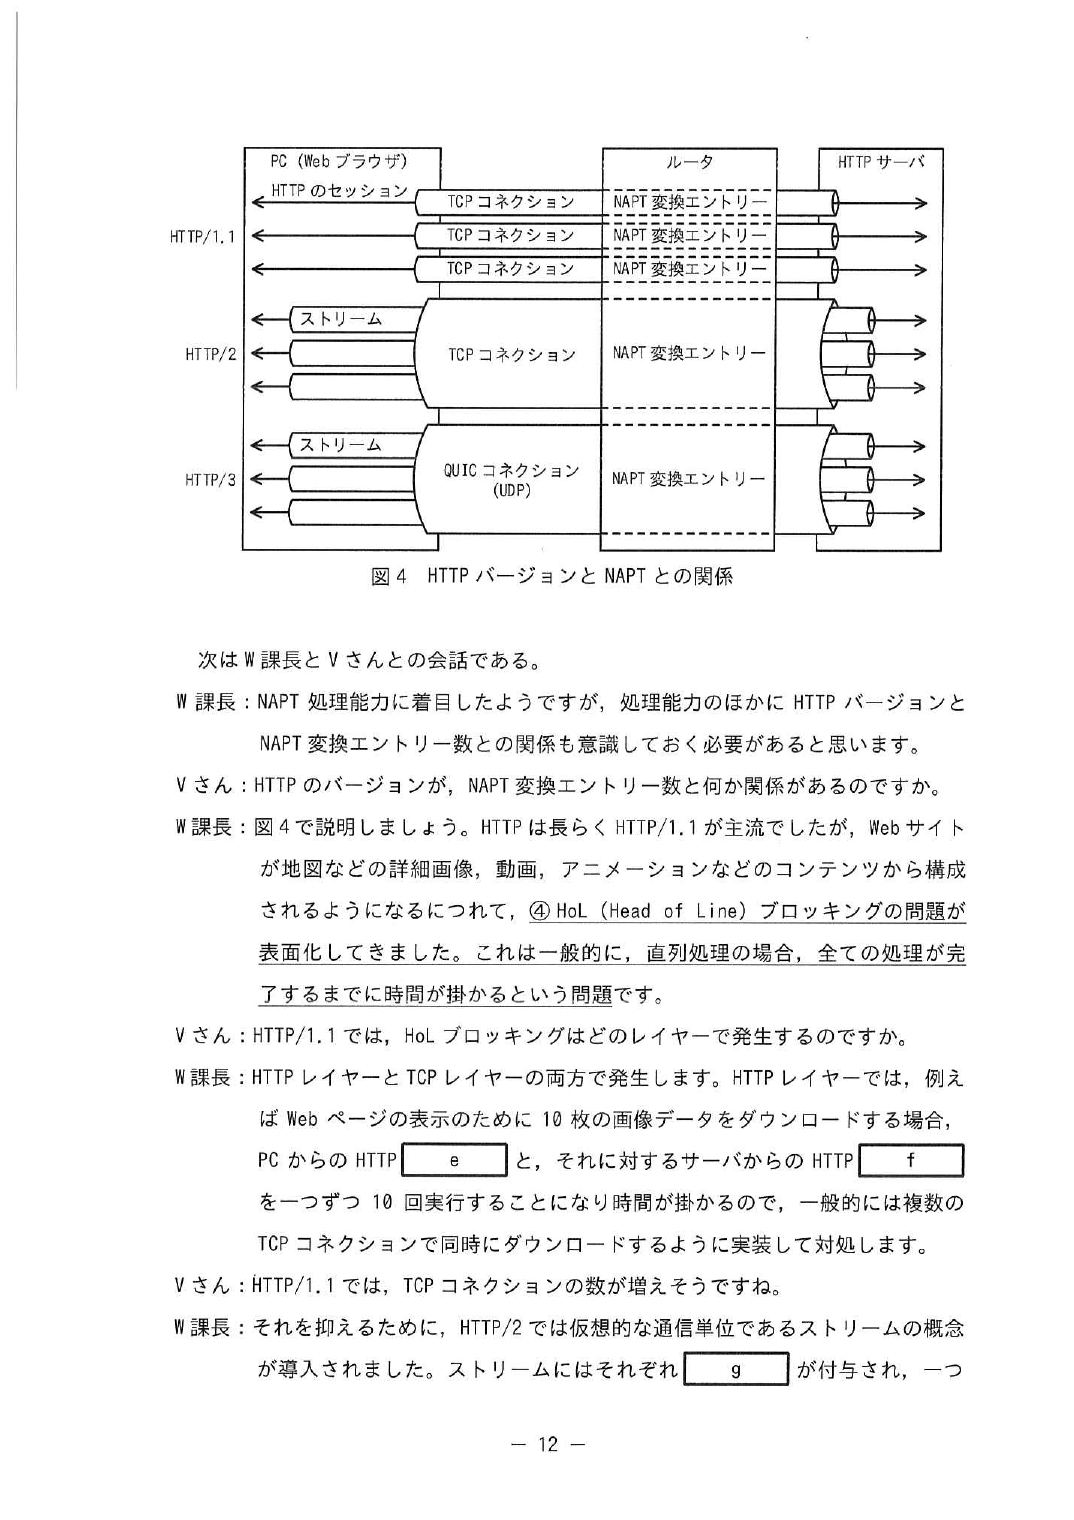
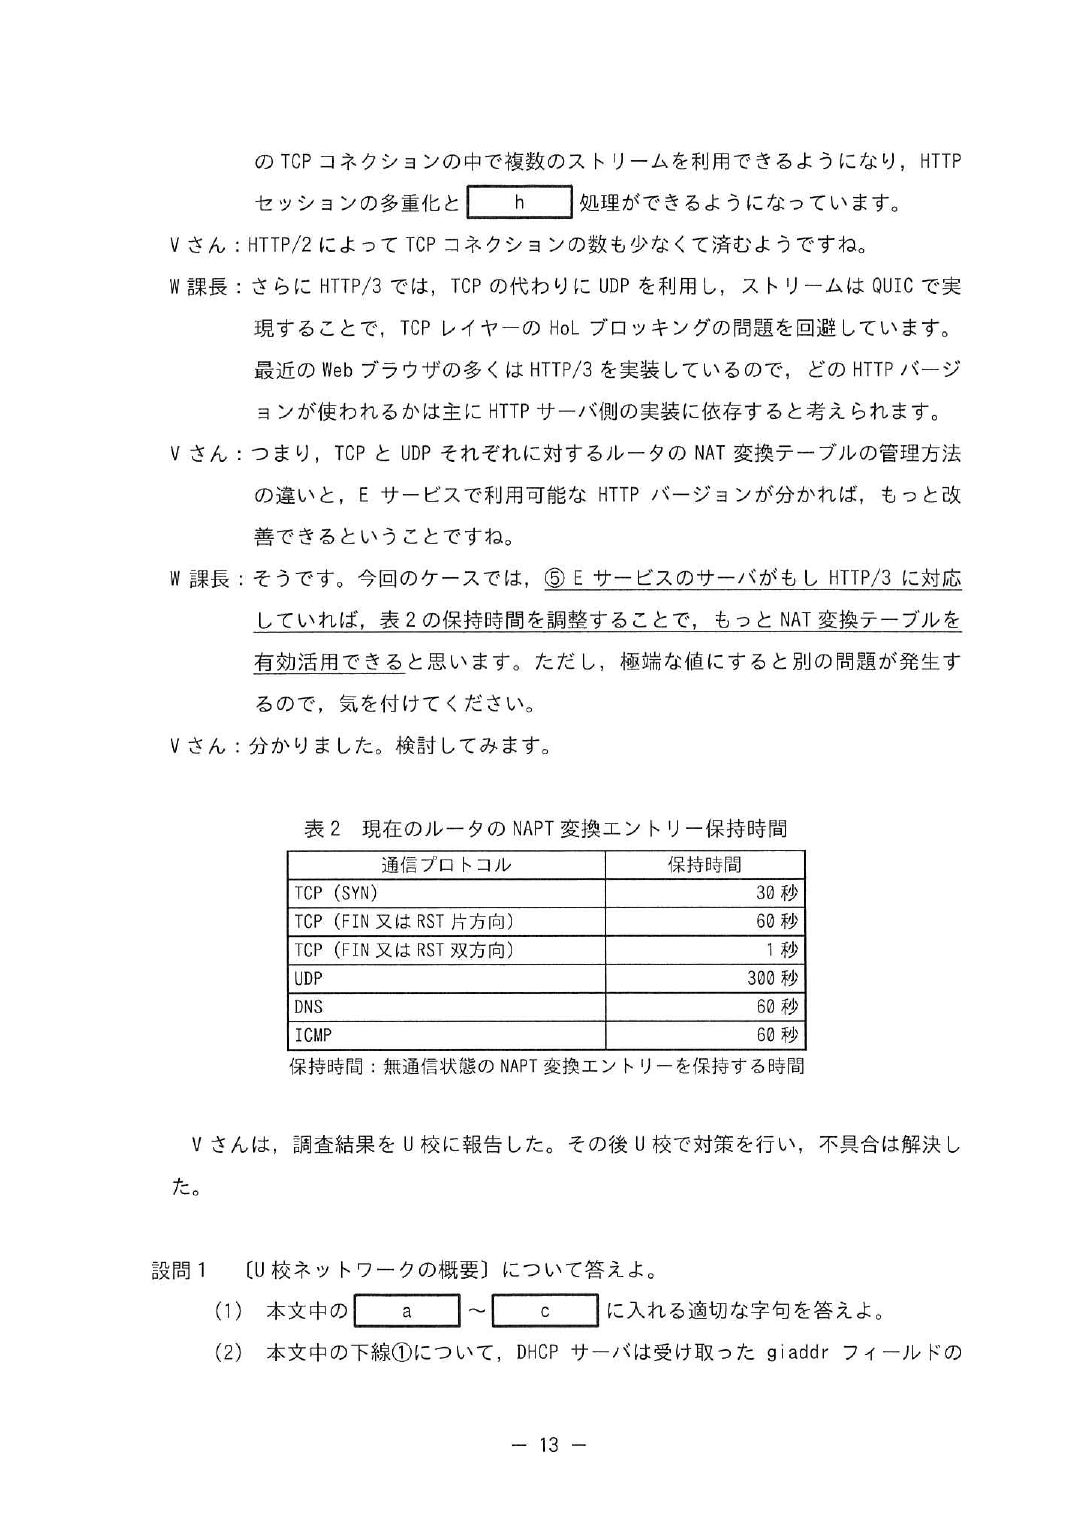
設問 解答例・解答の要点 備考
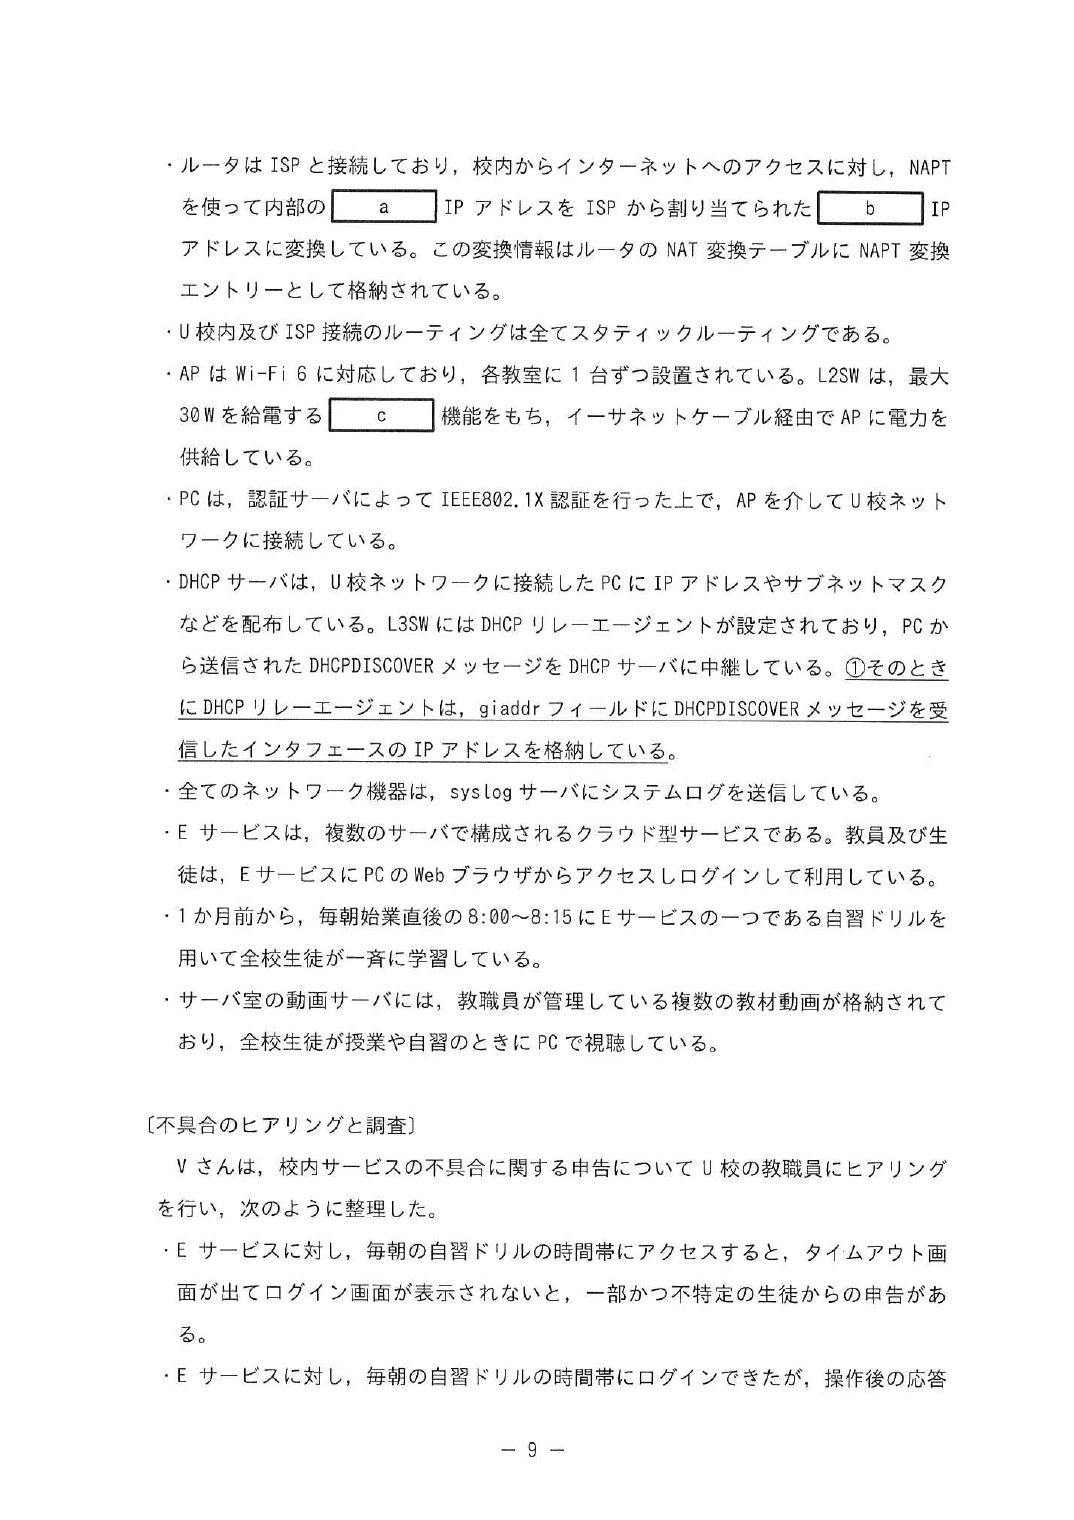
設問1 (1) a プライベート
b グローバル
c PoE+
(2) PC が属するセグメント
設問2 (1) ログイン画面が表示されない事象が一部かつ不特定の PC だから
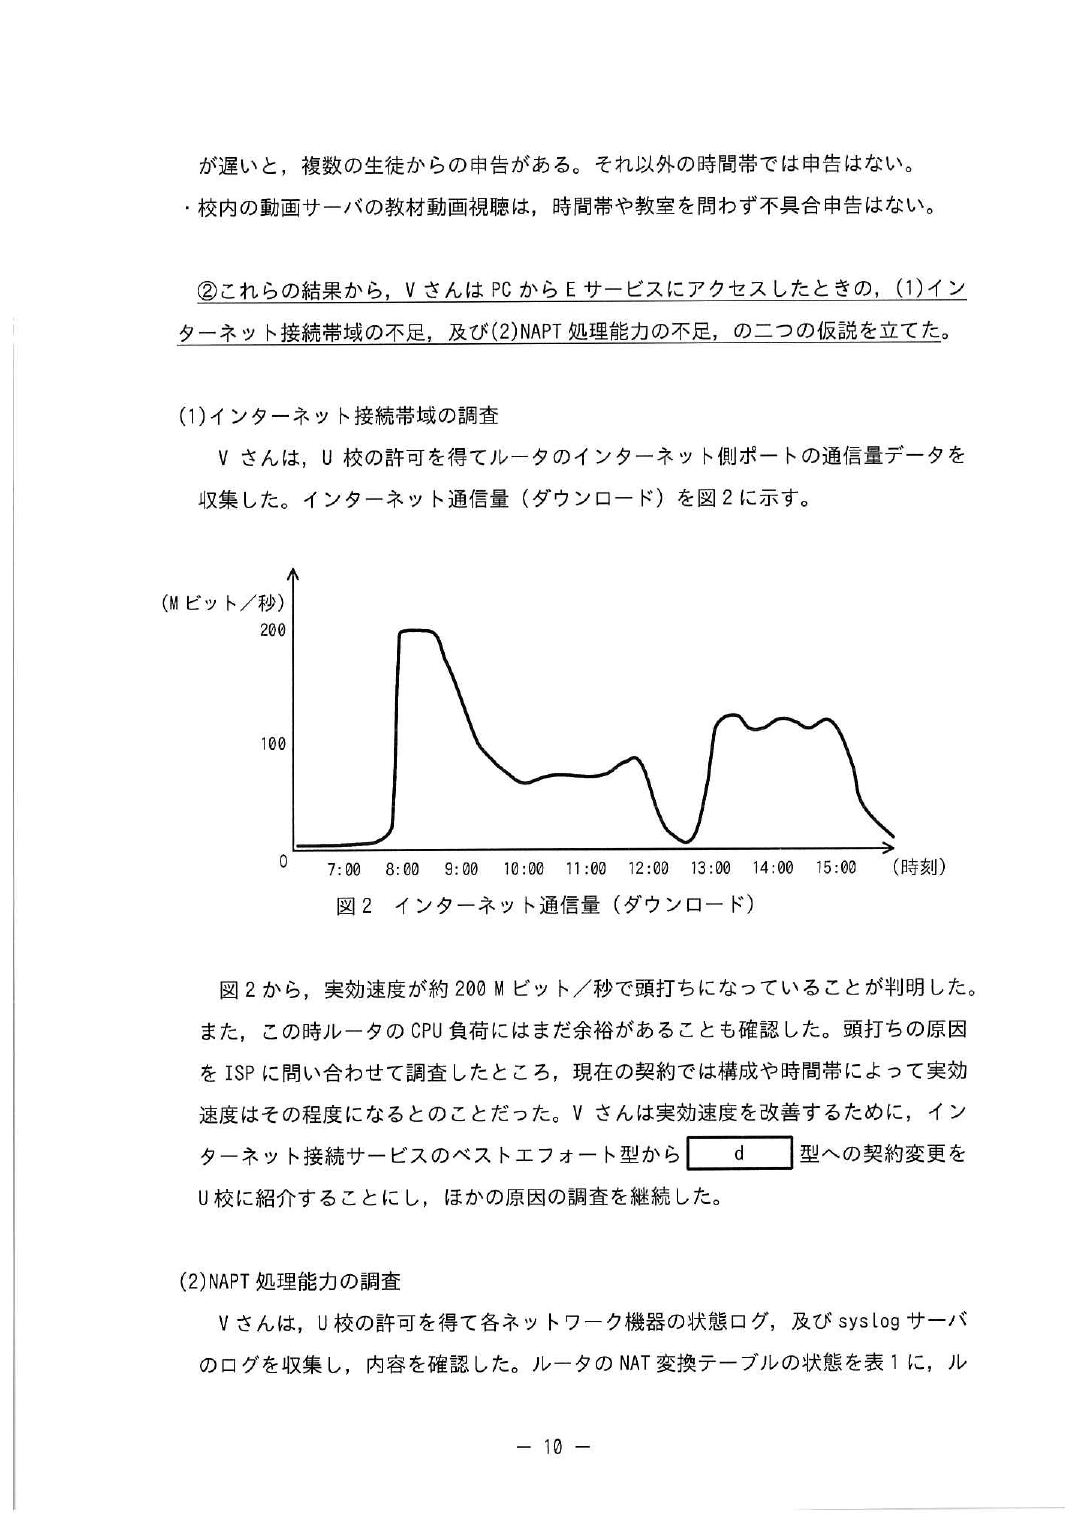
(2) d 帯域確保
(3) (ⅲ),(ⅳ)
(4) PC 台数 327
エントリー数 120,000
設問3 (1) 先行の処理が終わるまで後続の処理が待たされるから
(2) e リクエスト
f レスポンス
g ストリーム ID
h 並列
(3) 調整 UDP の保持時間を 300 秒より小さくする。
効果 未使用の UDP フローによる NAPT 変換エントリーを早期に削除できる。問 2 では,学校のネットワークを題材に,HTTP プロトコルやトラブルシューティングの手法について出題し た。全体として正答率は平均的であった。 設問 1 では,(2)の正答率がやや低かった。DHCP 及び DHCP リレーエージェントは企業ネットワークでは広く 用いられているので,その仕組みと動作をよく理解しておいてほしい。 設問 2 では,(1)の正答率が低かった。トラブルシューティングにおいて,事実を整理し,そこから仮説を 論理的に組み立てることは重要である。本文中の情報をきちんと読み取り,正答を導き出してほしい。 設問 3 では,(2)g の正答率が低かった。HTTP/2 の基本的な用語なので覚えておいてほしい。また,(3)の正 答率がやや低かった。通信に関わる各種タイマーを調整することで,ネットワークのパフォーマンスを最適化 するスキルを身に付けておいてほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。


設問 解答例・解答の要点 備考
設問1 (1) 複数機器のログを時系列で確認するため
(2) ① ・登録した FQDN や IP アドレス宛ての通信をブロックするため
② ・Web サイトへのアクセス履歴の確認のため
・利用者認証を行うため
(3) L3SW の DHCP リースログ
(4) a syslog サーバ
b 認証サーバ
(5) c 10080
d 443
設問2 (1) SWG サービスのルート証明書
(2) C&C サーバ
設問3 (1) ① ・2
② ・7
(2) (B),(A),(H),(I),(E),(I),(K)
(3) 送信元 内部セグメント 又は ソフト E
宛先 SWG サービス
プロトコル/宛先ポート番号 TCP/443
(4) アクセスを許可する送信元を SWG-GIP に変更する。
(5) ・FW(L3SW,回線,経由機器)の負荷軽減 ※解答の要点を
・RTT の短縮(レスポンス改善) 示す
・可用性の向上(セキュリティ向上)
※直接通信・経路短縮による利点を記述していること 問 3 では,セキュア Web ゲートウェイサービスの導入を題材に,導入に必要なネットワーク構成やサービス
仕様に関する理解,企業ネットワークの設計・運用に関して出題した。全体として正答率は平均的であった。
設問 1 では,(2)(5)の正答率が高かった。多くの受験者が本文中に示された情報を適切に読み取り,正答を
導き出していたようである。既存のシステム構成を正しく把握することは,導入計画や設計をする上で非常に
重要である。
設問 2 では,(2)の正答率が低かった。 “隔離環境上での動作”に対する問いに,
“J 社ネットワーク上での動
作”を想定した誤答が見受けられた。また設問 3 では,(2)の正答率が低かった。通信経路を理解しつつも,
記述漏れと思われる誤答が散見された。設問 2,3 いずれにおいても,問われている内容を正しく理解し,解
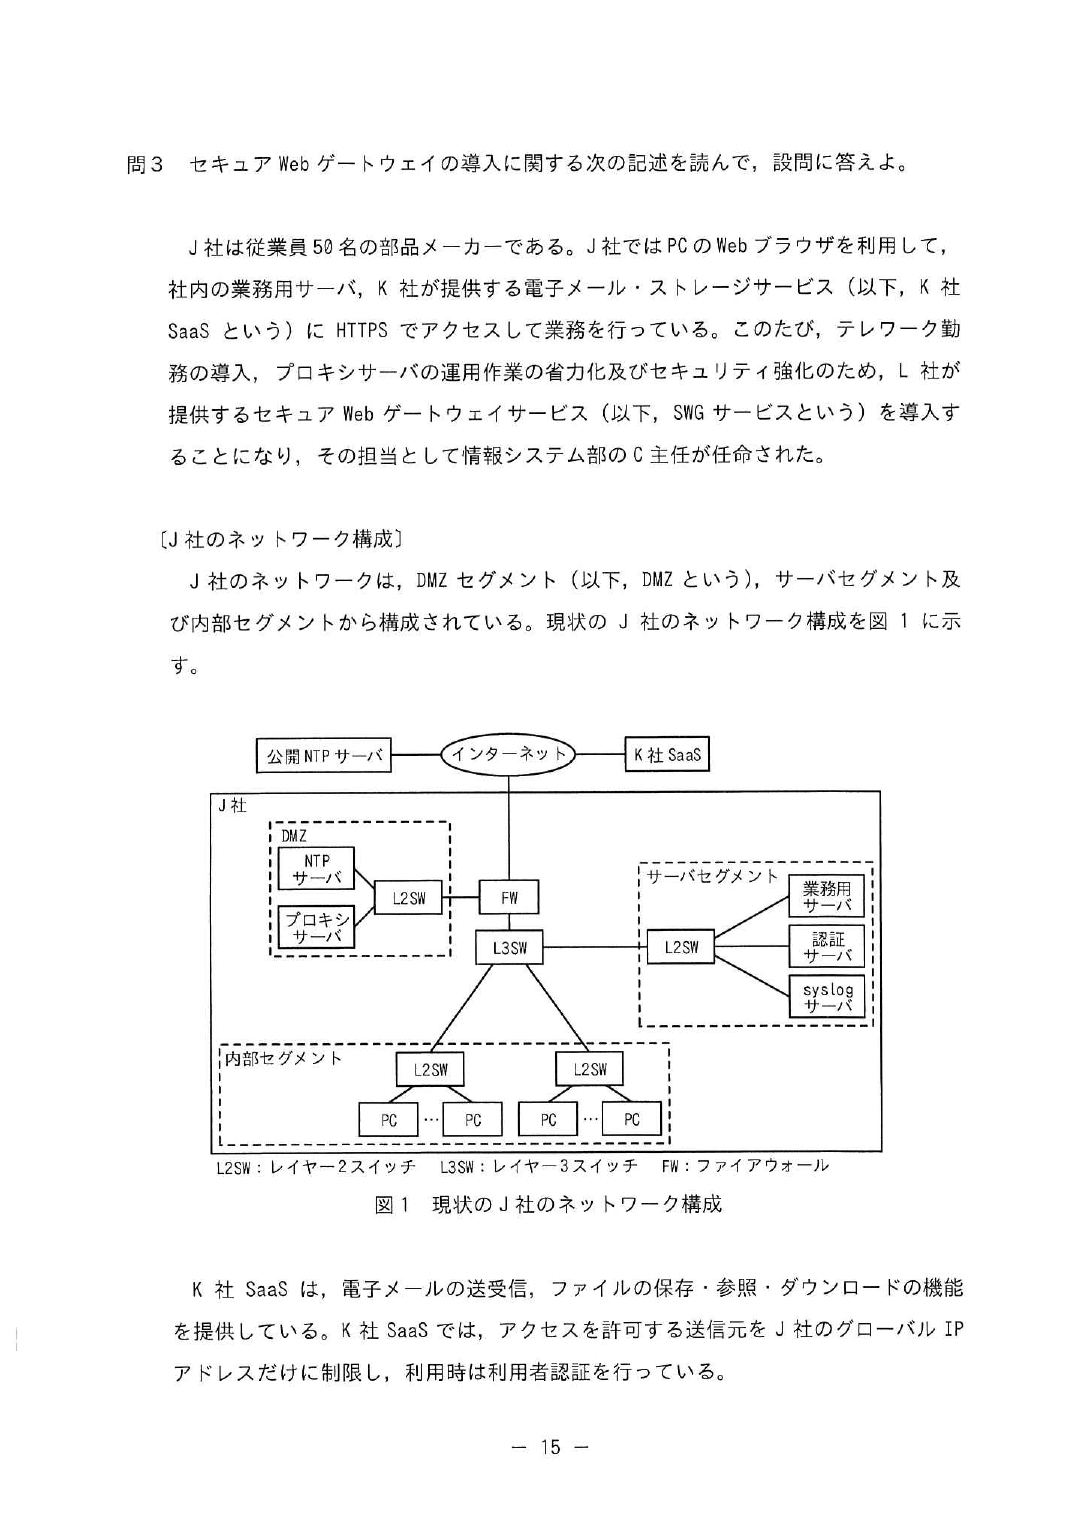
答することを心掛けてほしい。この問題の骨格 社内のフォワードプロキシをクラウド型のセキュア Web ゲートウェイ(SWG)に置き換える話。 PC にエージェント(ソフト E)を入れ、Web 通信を全部 SWG 経由にする。既存のプロキシはリバースプロキシに役割を変えて、 社外に持ち出した PC(R-PC)から業務用サーバへ入る入口にする。 問われるのは FW ルールの読み書き/HTTPS 復号の仕組み/通信経路の追跡/送信元 IP が変わることの影響の4点。 分野③の中でも「プロキシ・FW・経路」という最頻出の組合せで、知識より本文と図を正確に読む力で差がつく問題。
「ログ解析に着目して」と誘導されている。機器ごとに時計がずれていると、FW のログとプロキシのログを 突き合わせたときに前後関係が分からなくなる。NTP で揃えるのは「正確な時刻を知るため」ではなく、 複数機器のログを同じ時間軸に並べるため。
「本文中の字句を用いて」なので探すだけ。プロキシサーバの説明にある3つから2つ書く。
p.16 登録した FQDN や IP アドレス宛ての通信をブロックする → ①フィルタリング
認証サーバは、プロキシサーバ…の接続時に RADIUS で利用者認証 → ②利用者認証
syslog に…Web サイトへのアクセス履歴の確認…に利用 → ③アクセス記録
FW の通信ログに残るのは送信元 IP アドレスだけ。PC は DHCP で IP をもらっているので、 「その時刻にその IP を使っていたのは誰か」は DHCP のリースログ(IP ⇔ MAC ⇔ 時刻)でしか分からない。 下線③に並ぶ5種類のログから、IP アドレスと端末を結び付けられるものを選ぶ。
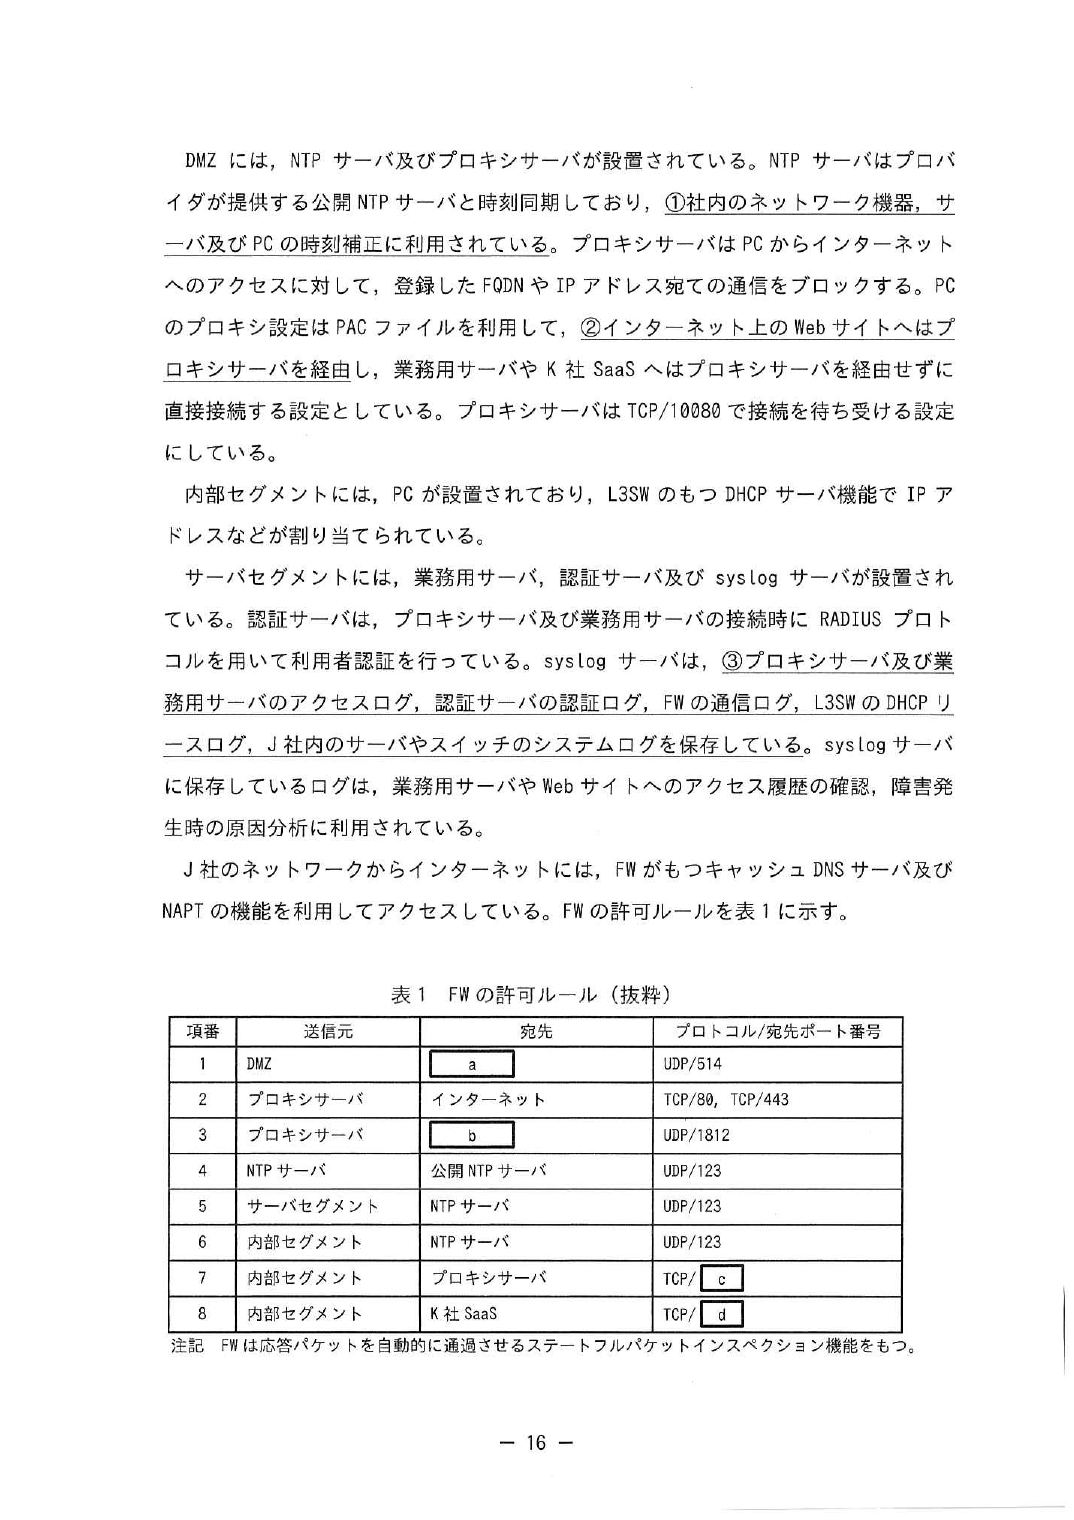
表1 はポート番号から機器を逆引きする問題。
項番1 DMZ → a UDP/514 → syslog。DMZ の NTP/プロキシがログを送る先 → syslog サーバ 項番3 プロキシサーバ → b UDP/1812 → RADIUS 認証。プロキシが利用者認証を頼む先 → 認証サーバ
514=syslog、1812=RADIUS 認証(1813=アカウンティング)、123=NTP は午後で毎回使う番号なので即答できること。
項番7 は内部セグメントからプロキシへ。本文に「プロキシサーバは TCP/10080 で接続を待ち受ける」とある。 項番8 は内部セグメントから K社SaaS へ直接。冒頭に「HTTPS でアクセス」とあるので 443。
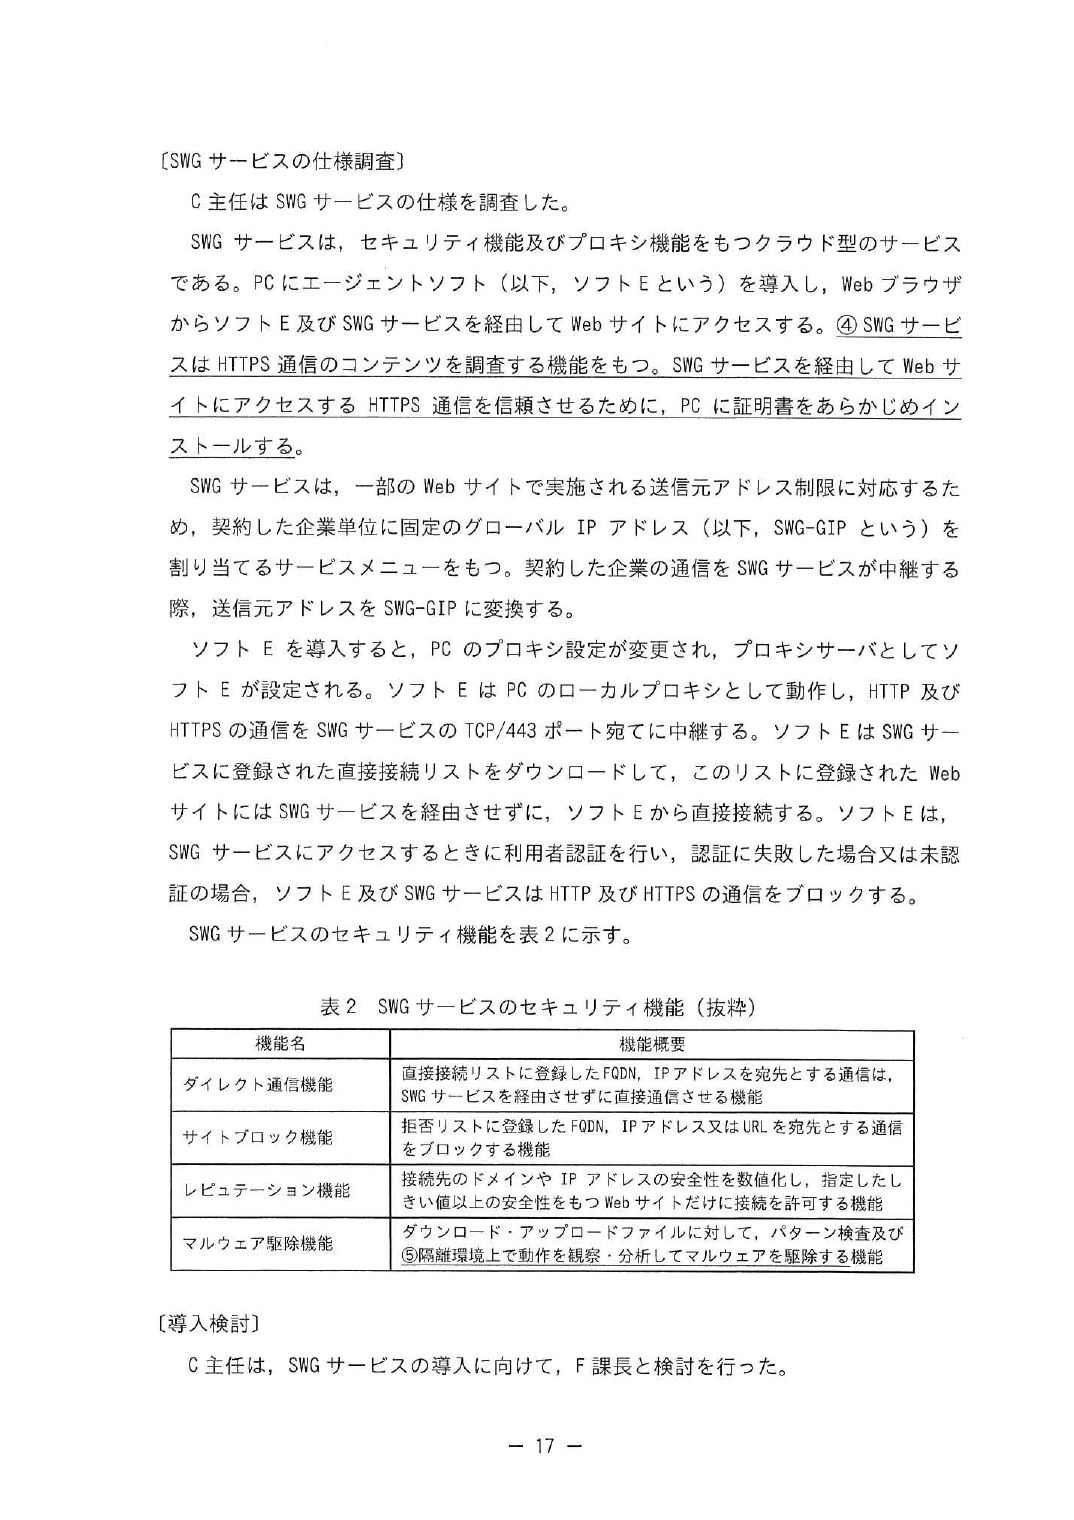
SWG が「HTTPS 通信のコンテンツを調査する」=TLS を一度終端して中身を見る(TLS インスペクション)。 SWG は Web サイトの代わりに自分で発行したサーバ証明書を PC に返す。 PC のブラウザがそれを信頼するには、発行元である SWG の CA 証明書(ルート証明書)を事前に入れておく必要がある。
通常 PC ──TLS──────────────── Web サイト (サーバ証明書は公開 CA が発行)
SWG 経由 PC ──TLS── SWG ──TLS── Web サイト
↑ SWG が「Web サイト名」の証明書をその場で発行
→ 発行元の SWG ルート証明書を PC が信頼していないと警告
「隔離環境上で動作を観察」=サンドボックス。遠隔操作型のマルウェアを動かすと、 指令を受け取るためにC&C(Command and Control)サーバへ接続しに行く。その通信先を観察して検知する。
フォワードプロキシを止めると要らなくなるルールを表1 から選ぶ。 「フォワードプロキシだから必要だったもの」だけを消し、リバースプロキシになっても使うものは残す。
項番2 プロキシ → インターネット TCP/80,443 PC の代理で外に出る通信 → 不要 ★削除 項番7 内部セグメント → プロキシ TCP/10080 PC がプロキシに頼む通信 → 不要 ★削除 項番1 DMZ → syslog ログ送信は続く → 残す 項番3 プロキシ → 認証サーバ UDP/1812 リバースプロキシでも利用者認証する → 残す 項番8 内部セグメント → K社SaaS TCP/443 もともとプロキシ非経由 → 残す(後で SWG 経由に変わるが、この設問の対象外)
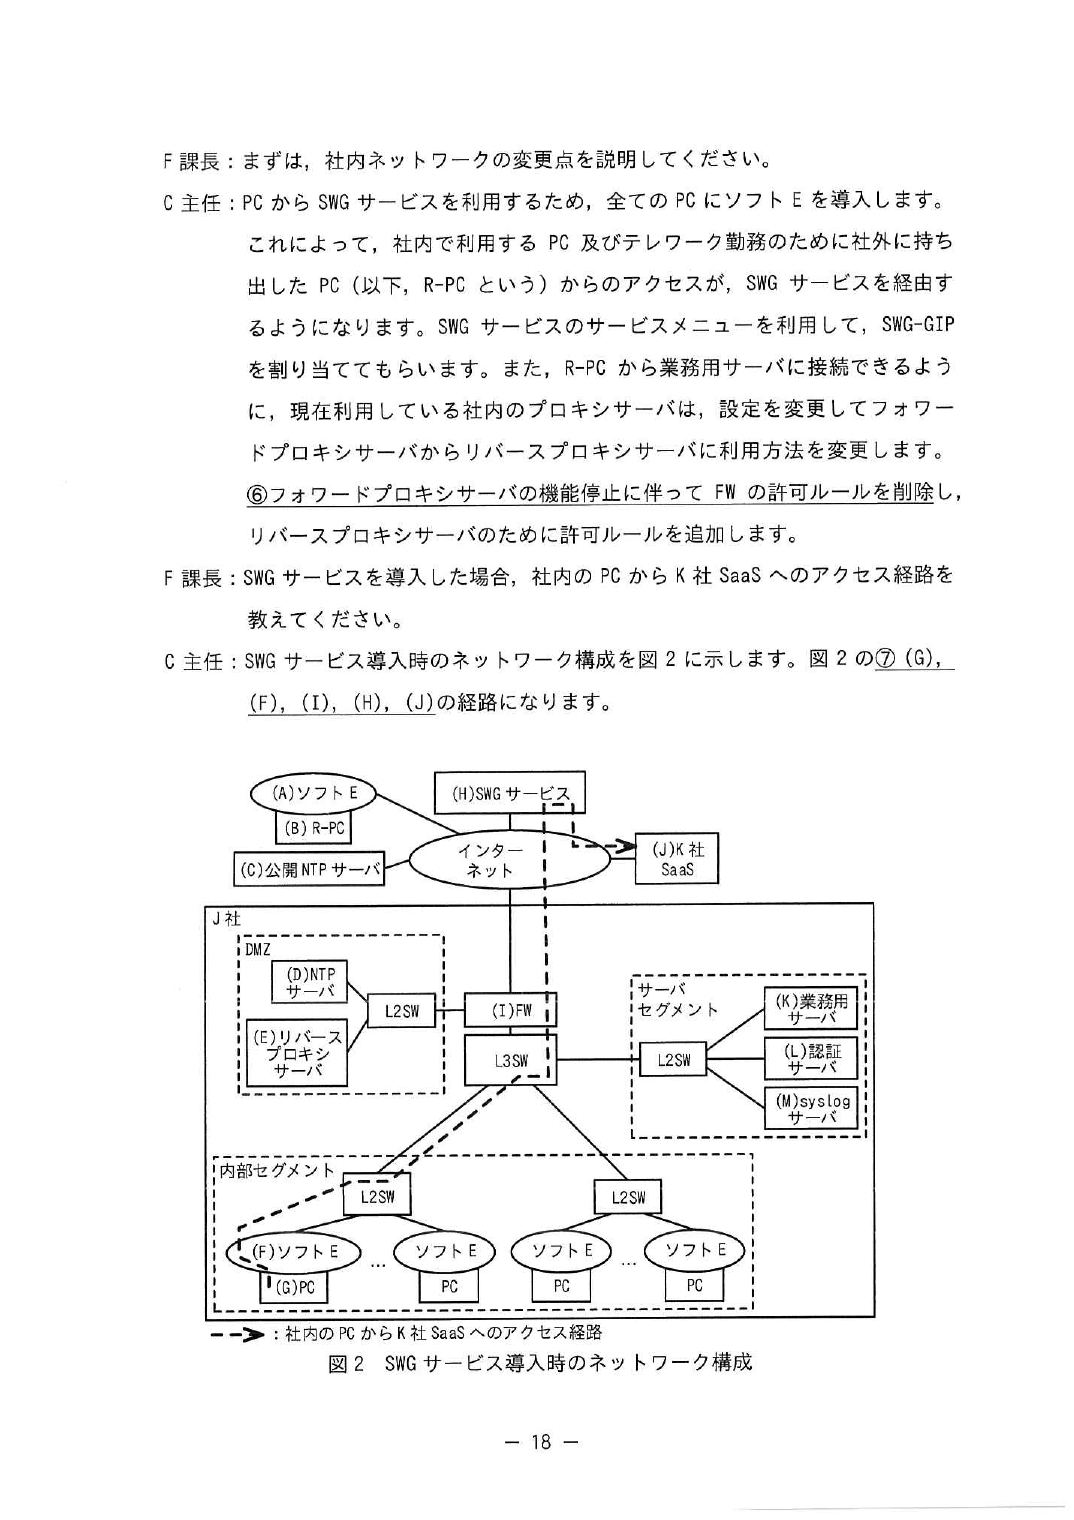
下線⑦の書き方「(G),(F),(I),(H),(J)」に合わせて、通過する機器を順に全部書く。R-PC から業務用サーバへは、 SWG を通ってから J社のリバースプロキシに入り、そこから業務用サーバへ行く。
(B) R-PC → (A) ソフト E PC 内のローカルプロキシ。社外でも SWG 経由にする → (H) SWG サービス インターネット側で検査、送信元を SWG-GIP に変換 → (I) FW インターネットから DMZ へ入る → (E) リバースプロキシ ここで利用者認証、業務用サーバへ中継 → (I) FW DMZ から L3SW 側へ出るのに FW をもう一度通る → (K) 業務用サーバ
本文「ソフト E は…HTTP 及び HTTPS の通信を SWG サービスの TCP/443 ポート宛てに中継する」から。 送信元は社内の PC がいる内部セグメント(ソフト E でも可)。HTTP(80)も 443 に乗せて運ぶので、80 は書かない。
冒頭に「K社SaaS では、アクセスを許可する送信元を J社のグローバル IP アドレスだけに制限」とある。 SWG 経由にすると、K社SaaS から見た送信元は J社の IP ではなく SWG-GIP になる。許可リストを書き換えないと全員が弾かれる。
直接接続リストに業務用サーバを入れないと、社内 PC から社内の業務用サーバへの通信が いったんインターネットの SWG まで出て、また FW から戻ってくる(ヘアピン)。
登録しない PC → ソフトE → FW → SWG → FW → リバースプロキシ → FW → 業務用サーバ FW を3回、インターネット往復 登録する PC → L3SW → 業務用サーバ 社内で完結
利点は「経路が短くなる」ことから導けるものなら何でもよく、解答例は FW(回線)の負荷軽減、RTT 短縮、 可用性向上(SWG や回線が落ちても業務用サーバは使える)の3つ。
この問題から持ち帰るもの ①FW ルールはポート番号から機器を逆引きできるようにしておく(514・1812・123・10080 のような本文指定値)。 ②HTTPS 検査は SWG のルート証明書を PC に入れる。③サンドボックスで見るのは C&C への通信。 ④経路を書く設問は同じ機器を2回通ることがある、図を指でなぞる。⑤クラウドプロキシにすると相手から見える送信元 IP が変わる。 ⑥社内宛て通信をクラウドに回すとヘアピンになるので直接接続リストで除外する。


設問 解答例・解答の要点 備考
設問1 a 宛先 IP アドレス
b ブロード
c リプライ
設問2 (1) d 16
e 48
f 64
(2) データリンク層で通信可能な範囲
(3) 同じデータリンク層上に同じ IPv6 アドレスを使用しているノードがいないこ
とを確認するため
(4) GUA 2001:db8:aabb:1:8:800:200c:417a
プレフィックス長 64
(5) g デフォルトルータ 又は デフォルトゲートウェイ
(6) PC を特定しづらくなるから
設問3 (1) h TCP
(2) IPv6 アドレス 2001:db8:xxxx::10,2001:db8:xxxx::20
FQDN ns1.example.net.,ns2.example.net.
(3) IPv4 にフォールバックして SaaS の同じ Web ページにアクセスするから
設問4 (1) インターネットからルータ A,ルータ B 及び FW にアクセスできないようにする
ため
(2) traceroute6 を利用して調べるときに各機器を識別しやすくする。
(3) PC が送信した RS メッセージに対して RA メッセージを応答する。
(4) ア fe80::1
イ b
ウ fe80::2
エ c
オ fe80::1
カ d
キ fe80::2
ク f
ケ fe80::1
(5) ホップリミットが 0 になるまで相互に転送し合い,廃棄する。
(6) ロンゲストマッチによって選択されるから
(7) i NAPT
(8) 通信経路における最小の MTU問 1 では,IPv6 の調査と社内ネットワークの IPv6 対応の検討を題材に,IPv6 アドレスの割当て,IPv4 と IPv6 のデュアルスタックのネットワークにおける DNS 通信,及び経路制御設計について出題した。全体として 正答率は平均的であった。 設問 2 では,(6)の正答率が低かった。プライバシー保護を目的として,IPv6 のインタフェース識別子だけ でなく MAC アドレスをランダムに生成するケースも増えているので,PC がもつ識別子をランダムにすることに よって得られるメリットと,新たに発生する課題について理解を深めてほしい。 設問 3 では,(3)の正答率が低かった。IPv4 と IPv6 のデュアルスタックのネットワークでは,IPv6 のネッ トワークに障害が発生しても,IPv4 で同じ Web ページにアクセスできることがあり,異常に気付きづらい。 IPv6 のネットワークを設計する際には,監視方法についても考慮が必要になることを理解してほしい。 設問 4 では,(2)の正答率は平均的であった。traceroute コマンドは,ping コマンドと同様にネットワーク の状態確認やトラブルシューティングにおいて非常に有用なツールである。障害発生時の切り分けや早期復旧 にも役立つので,ネットワーク関連のコマンドやツールを使いこなすスキルを身に付けてほしい。
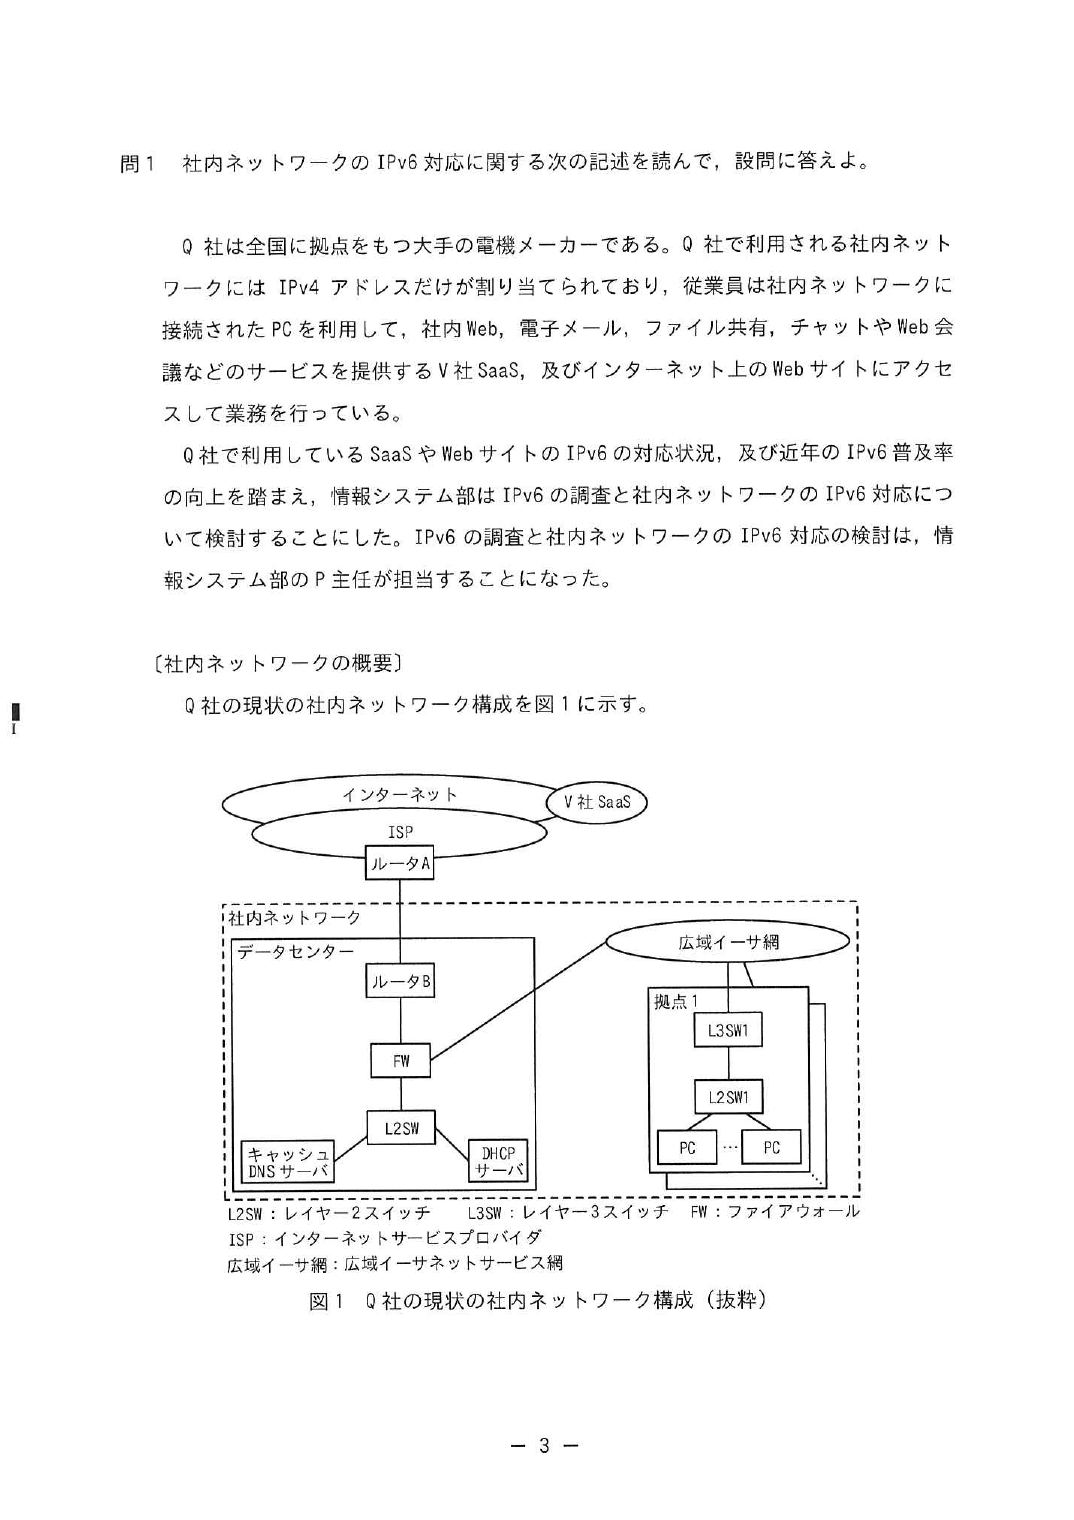
この問題の骨格 IPv4 だけの社内ネットワークを IPv4/IPv6 デュアルスタックにする検討。 前半が NDP と SLAAC によるアドレス自動設定、中盤が デュアルスタックの DNS、 後半が OSPFv3 の経路設計。午前Ⅱで落とした IPv6(NDP・OSPFv3)が、そのまま午後Ⅱ1問分になっている。 令和7年度の最新問題がこれということは、IPv6 は今後も本命テーマ。
IPv4 の ARP の手順をなぞるだけ。求めたい相手の IPv4 アドレスを ARP リクエストの 宛先(ターゲット)IP アドレスフィールドに入れてブロードキャストで撒き、 該当するノードが ARP リプライの送信元 MAC アドレスフィールドに自分の MAC を入れて返す。
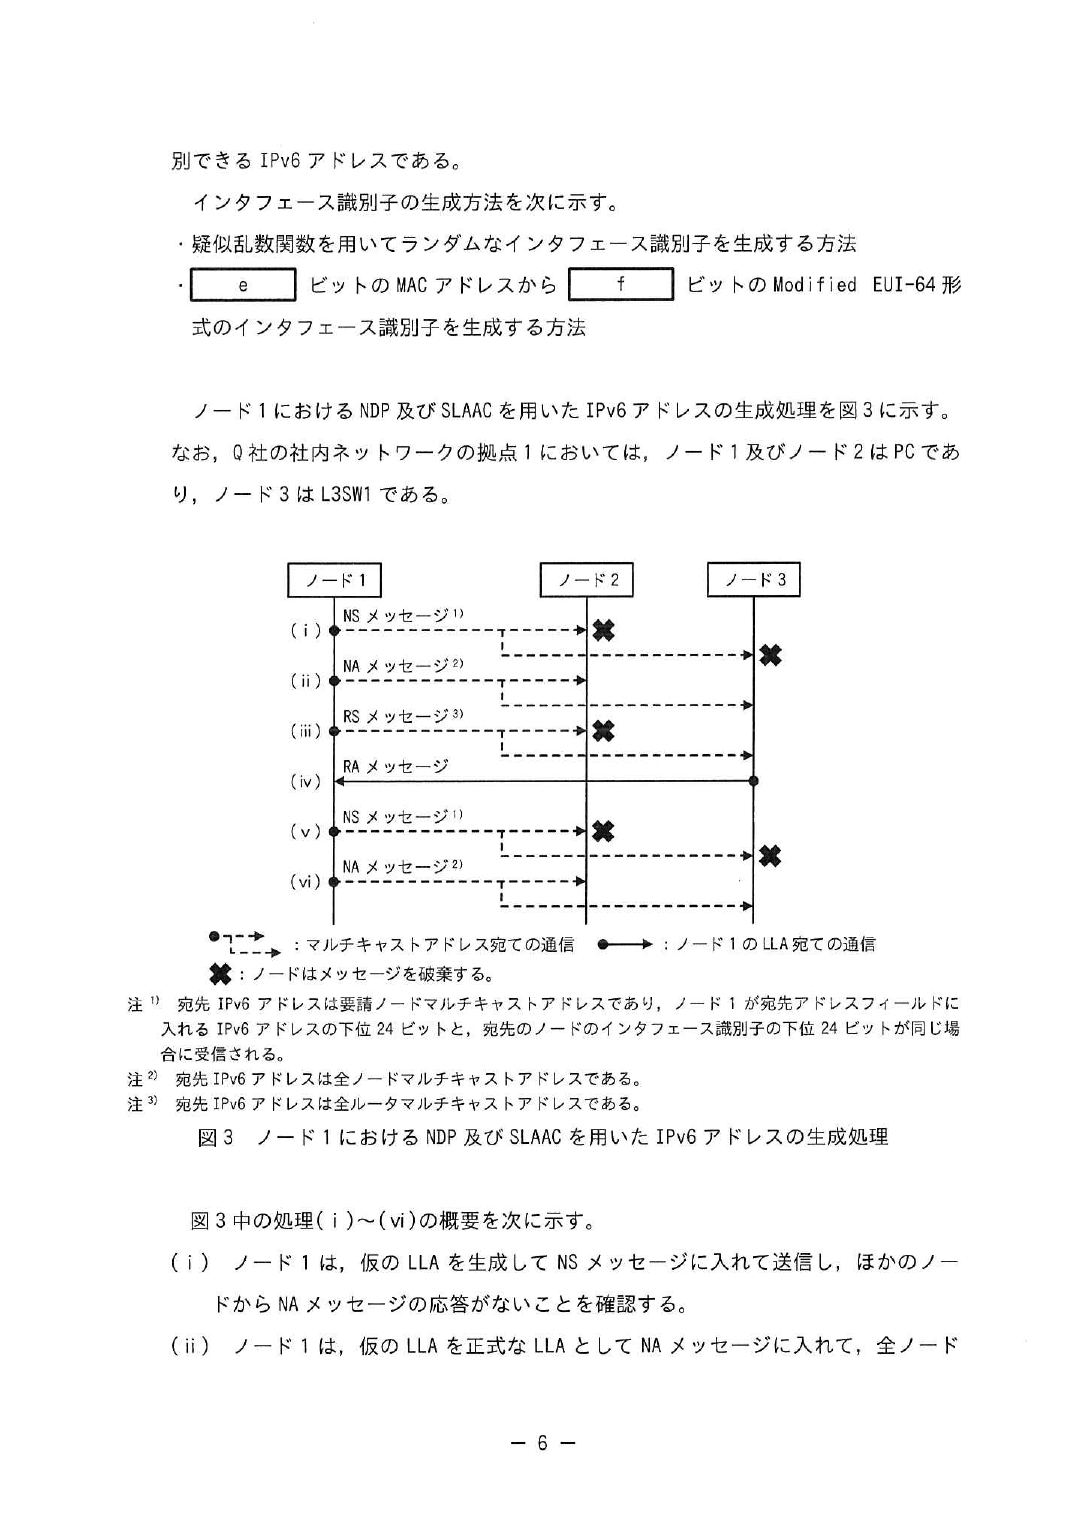
IPv4 ARP リクエスト → ブロードキャスト(全員が受け取って処理) IPv6 NS メッセージ → 要請ノードマルチキャスト(下位24ビットが一致するノードだけ)
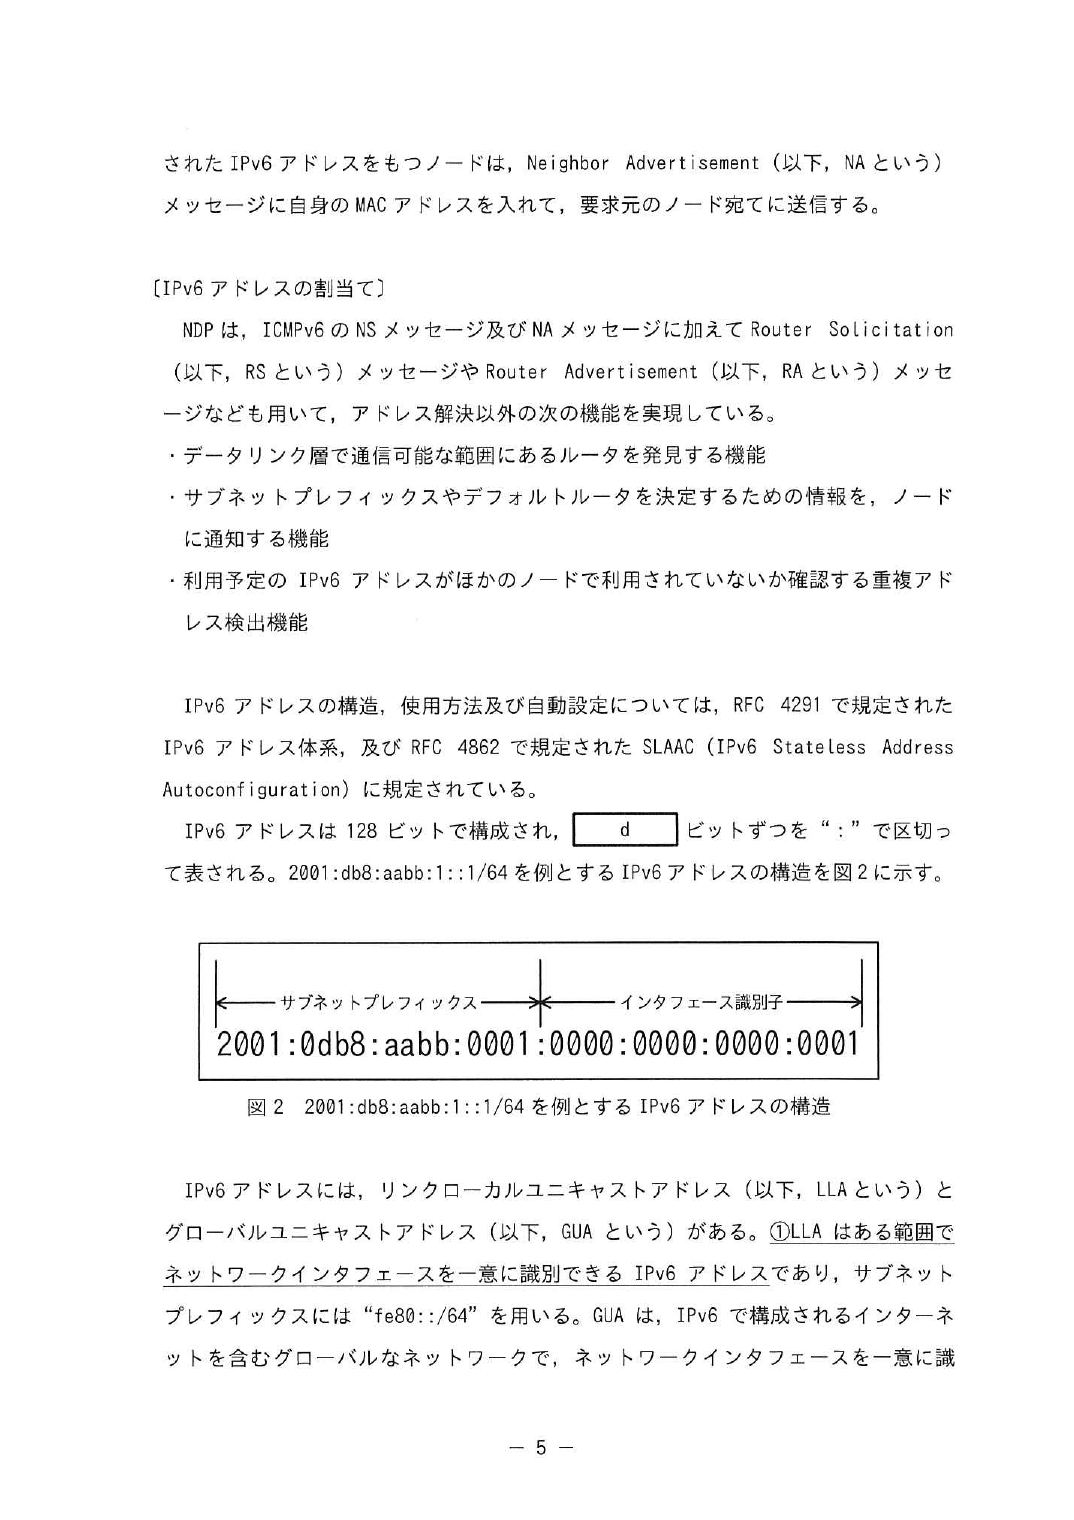
IPv6 は 128 ビットを 16 ビットずつ “:” で区切って 8 ブロックで書く。 インタフェース識別子は 48 ビットの MAC アドレスから 64 ビットの Modified EUI-64 を作る (真ん中に ff:fe を挿入して 64 ビットにし、先頭から7ビット目の U/L ビットを反転する)。
LLA(fe80::/64)が一意であればよい範囲=同じリンクの中だけ。 だからルータを越えると届かないし、別のリンクでは同じ fe80::1 を使い回してよい。
図3 の処理(i)(仮の LLA)と処理(v)(仮の GUA)は、どちらも DAD(重複アドレス検出)。 仮アドレスを NS に入れて投げ、NA の応答が返ってこなければ誰も使っていないと判断して正式採用する。 LLA と GUA で2回やるので、図3 に NS/NA が2往復出てくる。
(i) NS 仮の LLA で DAD → 応答なし (ii) NA 正式な LLA を全ノードに通知 (iii) RS ルータいますか(全ルータマルチキャスト宛て) (iv) RA ルータ(ノード3)が プレフィックス+デフォルトルータ情報 を返す (v) NS RAのプレフィックス+自分の識別子で作った仮の GUA で DAD (vi) NA 正式な GUA を全ノードに通知LLA を先に作らないと、そもそも RS を送る送信元アドレスがない——この順番が肝。
GUA は RA でもらったサブネットプレフィックス+すでに決まっているインタフェース識別子で作る。
識別子は正式な LLA fe80::8:800:200c:417a の下位64ビット=8:800:200c:417a。
これをプレフィックス 2001:db8:aabb:1::/64 にくっつける。
fe80:0000:0000:0000 : 0008:0800:200c:417a ← LLA(上位64が fe80::/64) 2001:0db8:aabb:0001 : 0008:0800:200c:417a ← 上位64 を RA のプレフィックスに差し替える
SLAAC では識別子は使い回すので、新しく作るのは上位64ビットだけ。
RA の送信元(ノード3=L3SW1)の LLA をデフォルトルータに設定する。 IPv6 のデフォルトルータは GUA ではなく LLA で指すのが普通。 これは設問4(4) の経路表のネクストホップが全部 fe80:: になっていることと同じ話。
識別子を MAC から作ると、どのネットワークに移動しても下位64ビットが同じになり、 外部から同一端末だと追跡できてしまう。だから乱数で作るのが推奨(本文も EUI-64 は非推奨と書いている)。 その裏返しで、社内では「このアドレスはどの PC か」を特定しづらくなる——これが設問の答え。
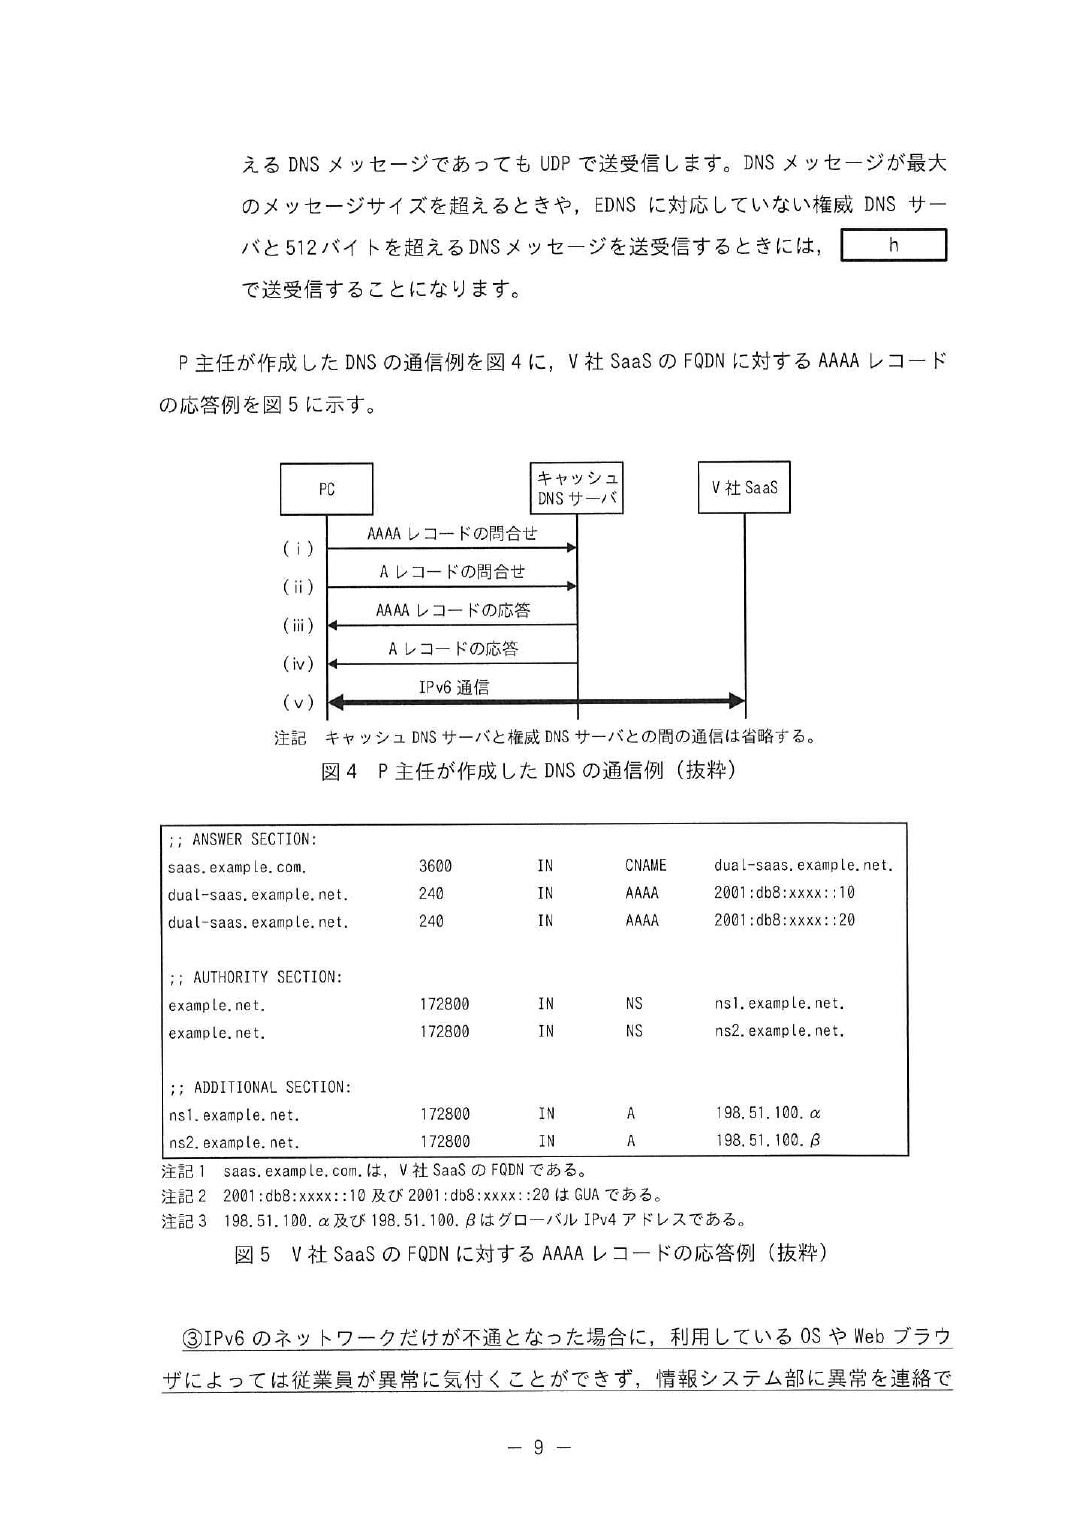
DNS は通常 UDP だが、EDNS が使えない相手と 512 バイトを超えるメッセージをやり取りするときは TCPに切り替える。 IPv6 では AAAA レコードが増えて応答が大きくなるので、この話が出てくる。
DNS の使い分け UDP 53 通常の問合せ(512バイトまで) EDNS0 UDP のまま 512 バイト超を許す拡張(双方が対応していれば) TCP 53 EDNS が使えない/上限を超える/ゾーン転送(AXFR)
図5 を上から読む。saas.example.com. は CNAME で
dual-saas.example.net. を指しており、AAAA はそちらに付いている。
だからアクセス先アドレスは 2001:db8:xxxx::10 と ::20 の2つとも。
権威 DNS サーバは AUTHORITY SECTION を見る。example.net. の NS が
ns1.example.net. と ns2.example.net.。
ADDITIONAL SECTION にある 198.51.100.α/β はその権威サーバの IPv4 アドレス(グルーレコード)で、
聞かれているのは FQDN なのでこちらではない。
saas.example.com のまま答える。
②「全て答えよ」なのに1つしか書かない。
③権威 DNS サーバを example.net. と書く(それはゾーン名であってサーバ名ではない)。デュアルスタックでは AAAA と A の両方が引ける。IPv6 が優先されるが、 IPv6 がつながらなければ OS や ブラウザが黙って IPv4 で再試行する(Happy Eyeballs)。 利用者からは普通に見えてしまうので、IPv6 だけが死んでいても誰も申告してこない。
ping6 で各拠点 L3SW の GUA を叩く設計にしている。
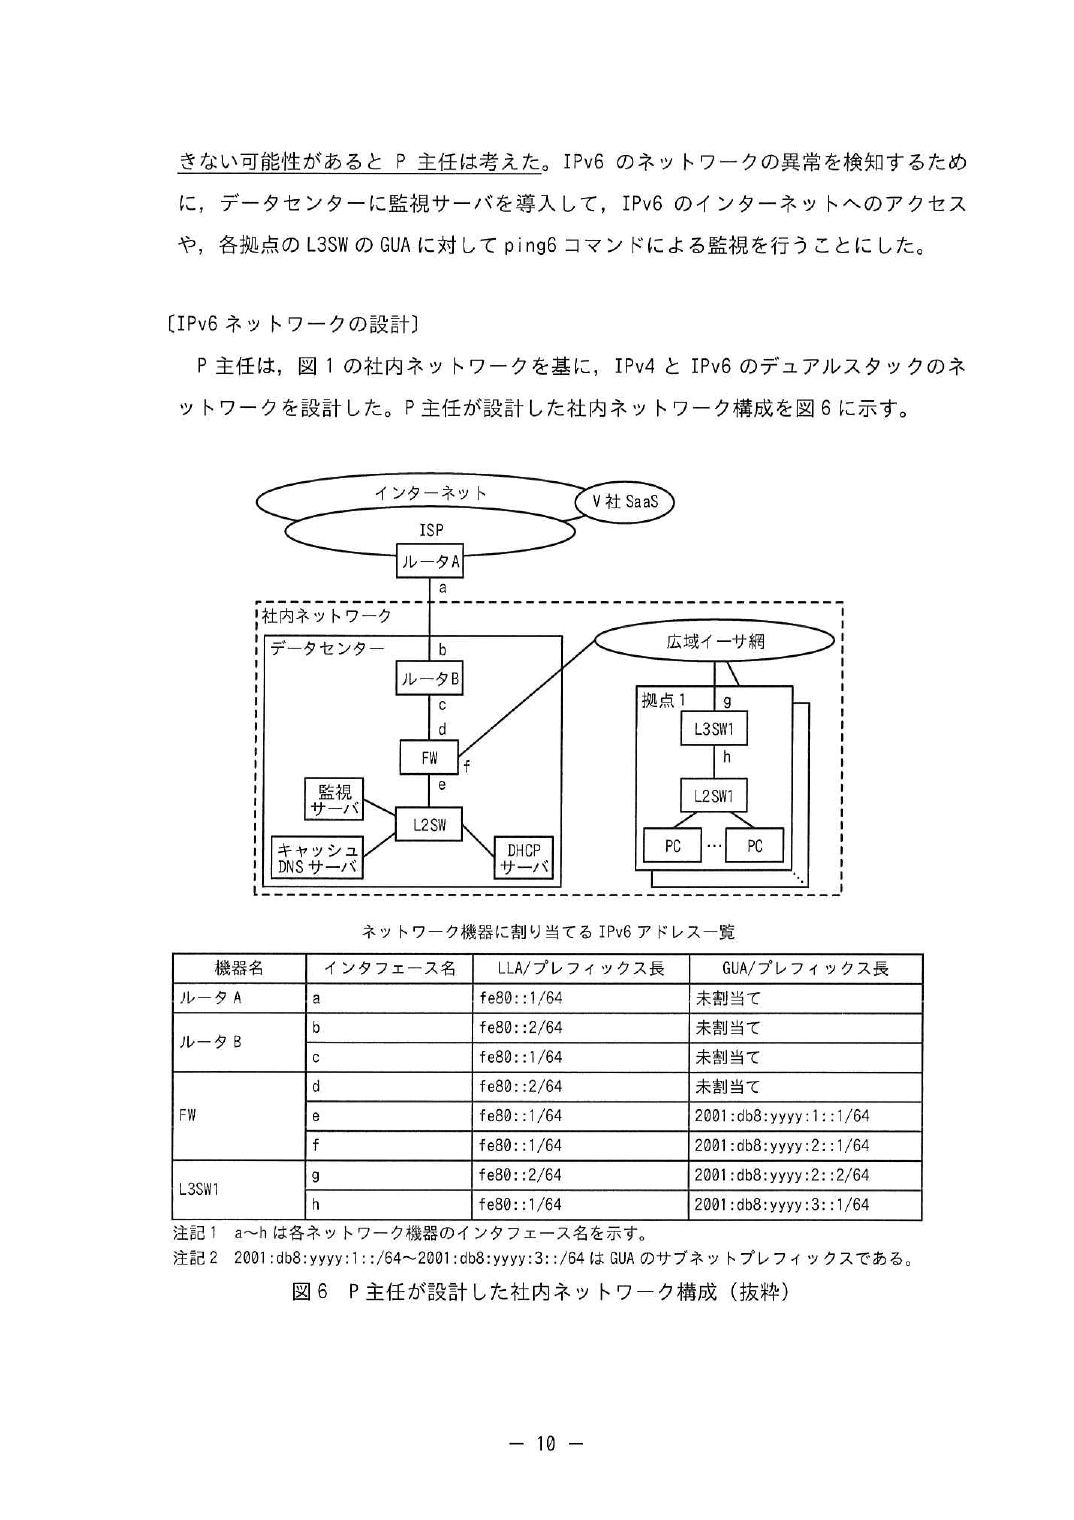
「利用者が気付かない=監視で検知するしかない」という因果が、この問題のメッセージ。図6 の a〜d は LLA だけで GUA が「未割当て」。GUA がなければインターネットから到達しようがない。 IPv6 は NAT を使わない前提なので、アドレスを付けないこと自体がアクセス制御になる。
PC もサーバも載っていないリンクに、なぜわざわざ GUA を静的に振るのか。
traceroute6 は経路上の各ルータが返す ICMPv6 の送信元アドレスを並べて表示する。
GUA が無いと LLA しか出ず、どの機器のどのインタフェースか判別できない。
設問が「経由するネットワーク機器を調べるときに使用されるコマンド名を用いて」と わざわざ指定しているので、答えにコマンド名を必ず入れること。
下線⑤「PC は SLAAC を用いて IPv6 アドレス及びデフォルトルータを設定する」を成立させるために、 L3SW 側がやること。図3 の処理(iii)(iv) そのもの。 「ICMPv6 のメッセージ名を用いて」と指定されているので RS/RA を必ず書く。
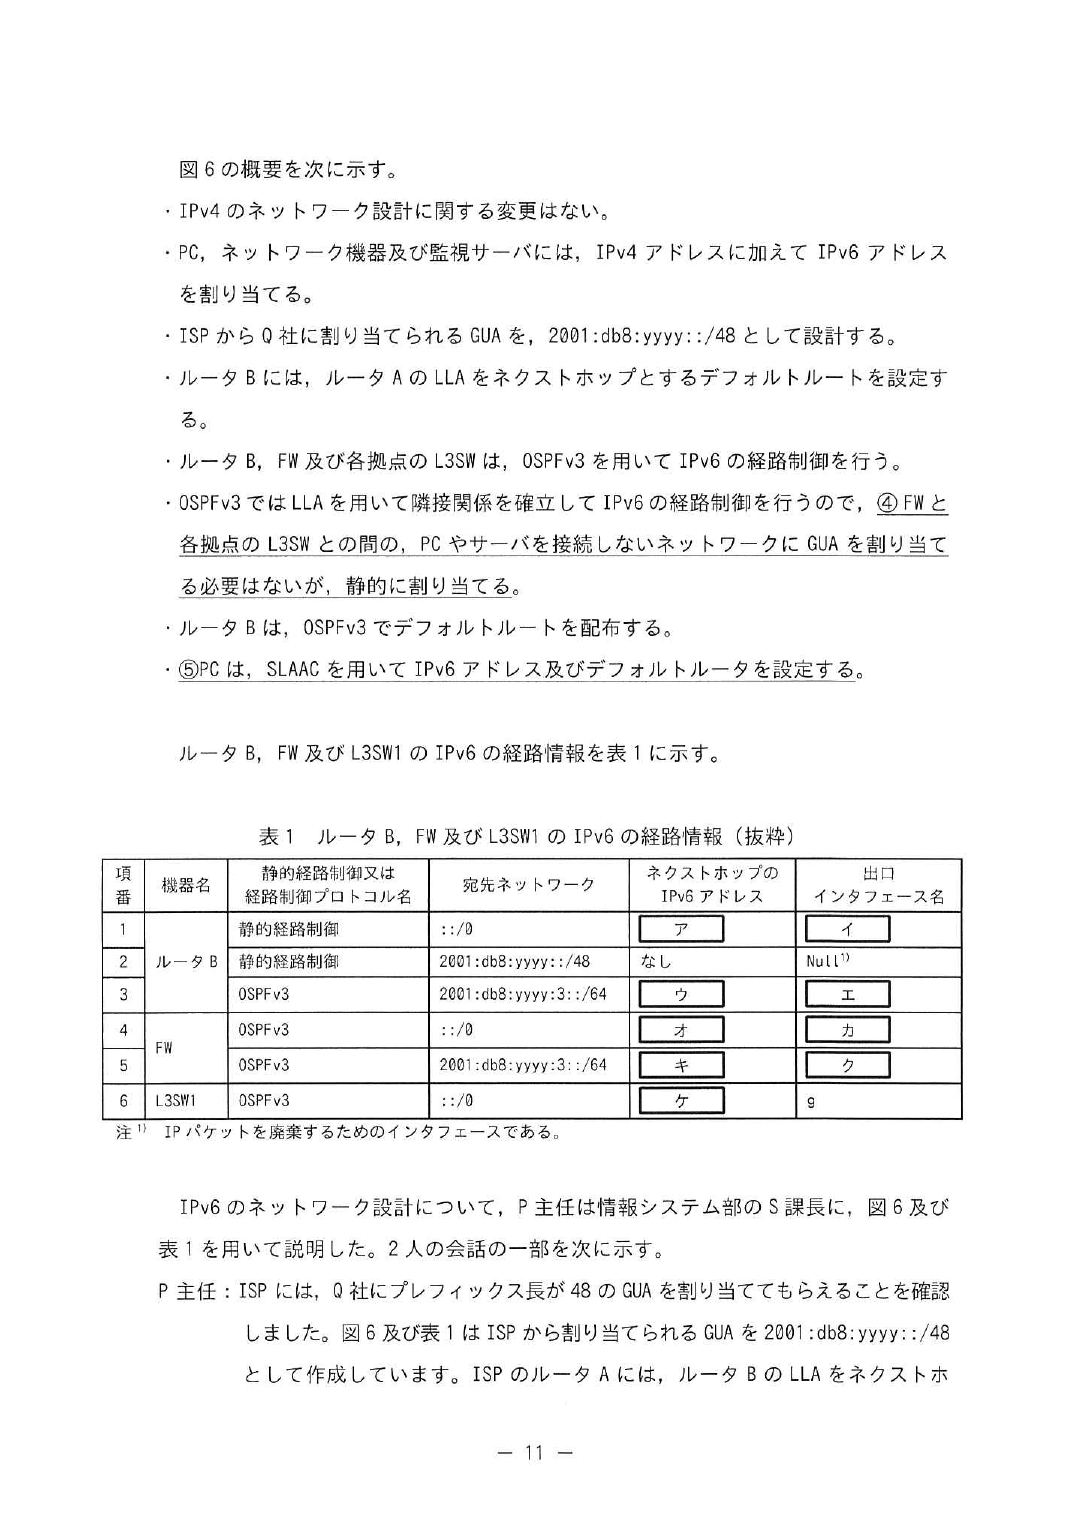
図6 の表から LLA を拾って、「出口インタフェースの対岸にいる機器の LLA」を書くだけ。
ルータB ::/0 → 対岸はルータA の a = fe80::1 、出口は b ルータB 2001:db8:yyyy:3::/64 → 対岸は FW の d = fe80::2 、出口は c FW ::/0 → 対岸はルータB の c = fe80::1 、出口は d FW 2001:db8:yyyy:3::/64 → 対岸は L3SW1 の g = fe80::2 、出口は f L3SW1 ::/0 → 対岸は FW の f = fe80::1 、出口は g
fe80::1 と fe80::2 が何度も重複して出てくる。
これは誤植ではなく、LLA はリンクの中だけで一意ならよいから。
だからこそ出口インタフェース名がセットで必要になる(リンクを特定しないとどの fe80::1 か決まらない)。
OSPFv3 は LLA で隣接関係を張り、LLA をネクストホップにする——この1行を覚えておけば表が埋まる。項番2 は 2001:db8:yyyy::/48 → Null、いわゆるヌルルート(ブラックホール経路)。
これが無いとどうなるかを追う。
インターネットから 未使用の GUA(例 2001:db8:yyyy:9::1)宛てのパケットが来る ルータA : /48 の静的経路があるので ルータB へ送る ルータB : その宛先に一致する経路が ::/0 しかない → ルータA へ送り返す ルータA : また ルータB へ …(往復)
これがルーティングループ。IPv6 では IPv4 の TTL に相当するのがホップリミットで、 転送のたびに1ずつ減り、0 になった時点で廃棄される。
項番1(::/0)と項番2(/48)の両方に当てはまるとき、
プレフィックス長が長い方=より具体的な方が選ばれる。だから /48 のヌルルートが効いてループが止まる。
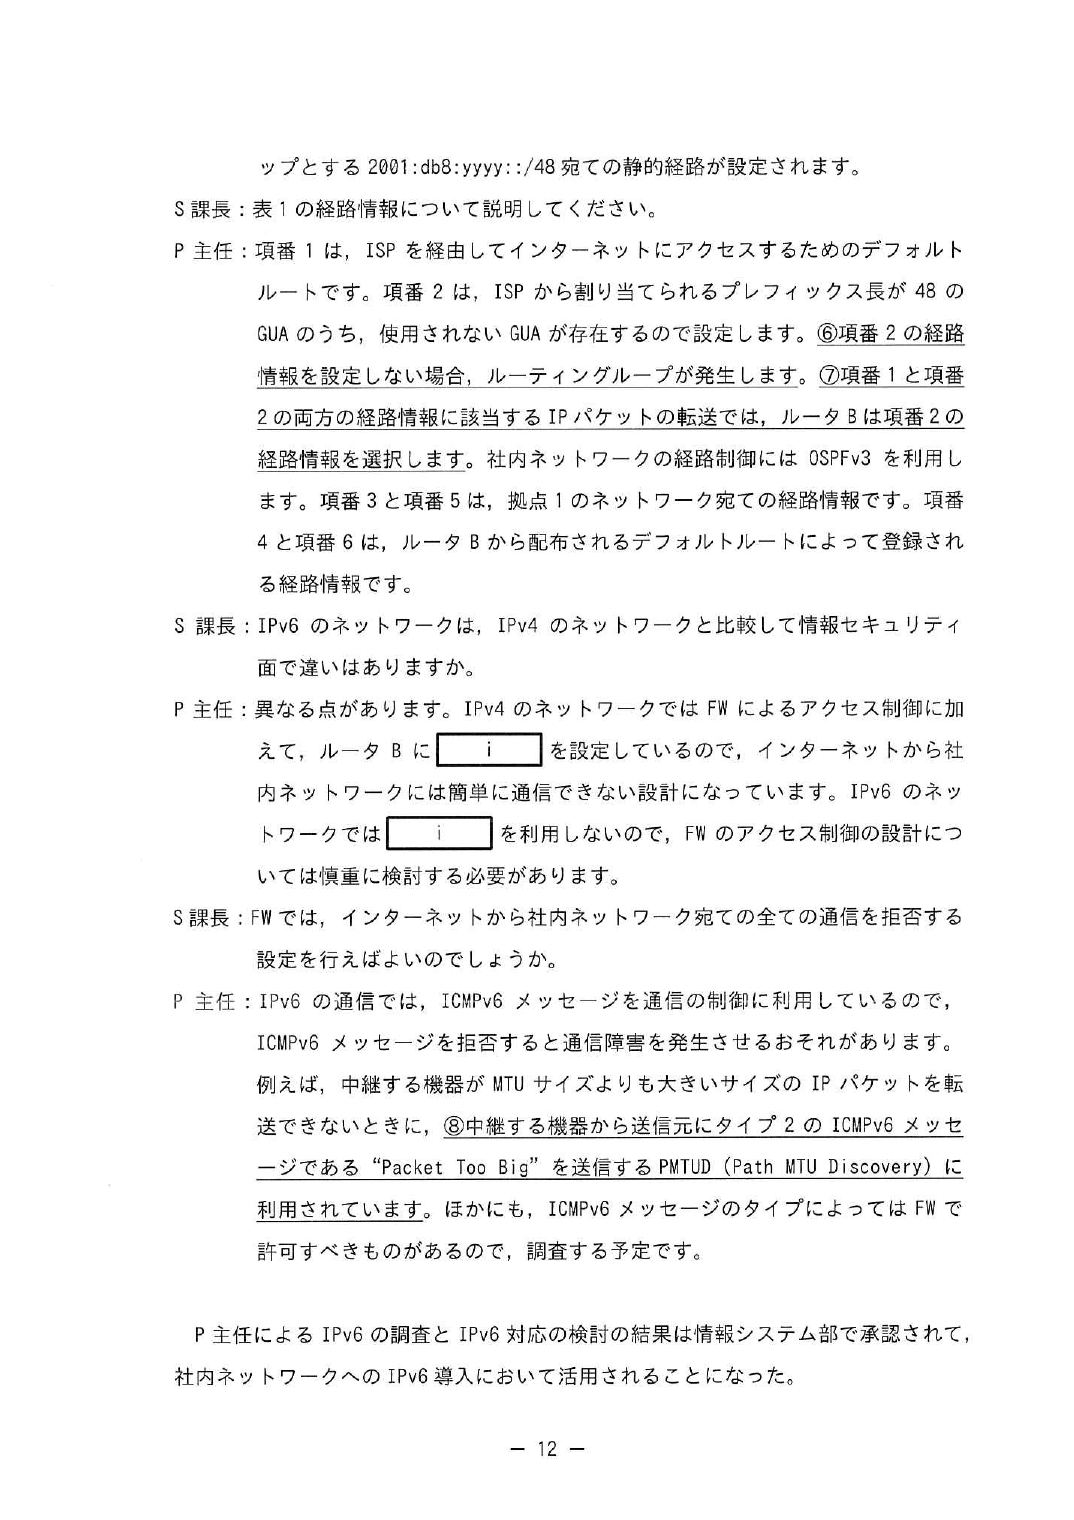
IPv4 側はルータB に NAPT があるので、内側から出た通信の戻りしか入ってこない=事実上の防壁になっていた。 IPv6 は端末までグローバルアドレスを振るので NAPT が無く、FW のアクセス制御だけが頼りになる。
PMTUD は、経路上の機器が「大きすぎて転送できない」ときに返す ICMPv6 タイプ2 “Packet Too Big” を使って、経路上で一番小さい MTU を突き止める仕組み。
この問題から持ち帰るもの ①NDP は NS/NA(アドレス解決・DAD)+RS/RA(ルータ探索・プレフィックス通知)の4本。 ②SLAAC は RA のプレフィックス+自分の識別子。識別子は使い回す。 ③OSPFv3 のネクストホップは LLA。リンクごとに重複してよいので出口インタフェースとセット。 ④デュアルスタックは IPv4 にフォールバックするせいで障害に気付けない→ping6 監視が必要。 ⑤IPv6 には NAPT もブロードキャストも途中フラグメントも無い。無いものリストで覚える。


設問 解答例・解答の要点 備考
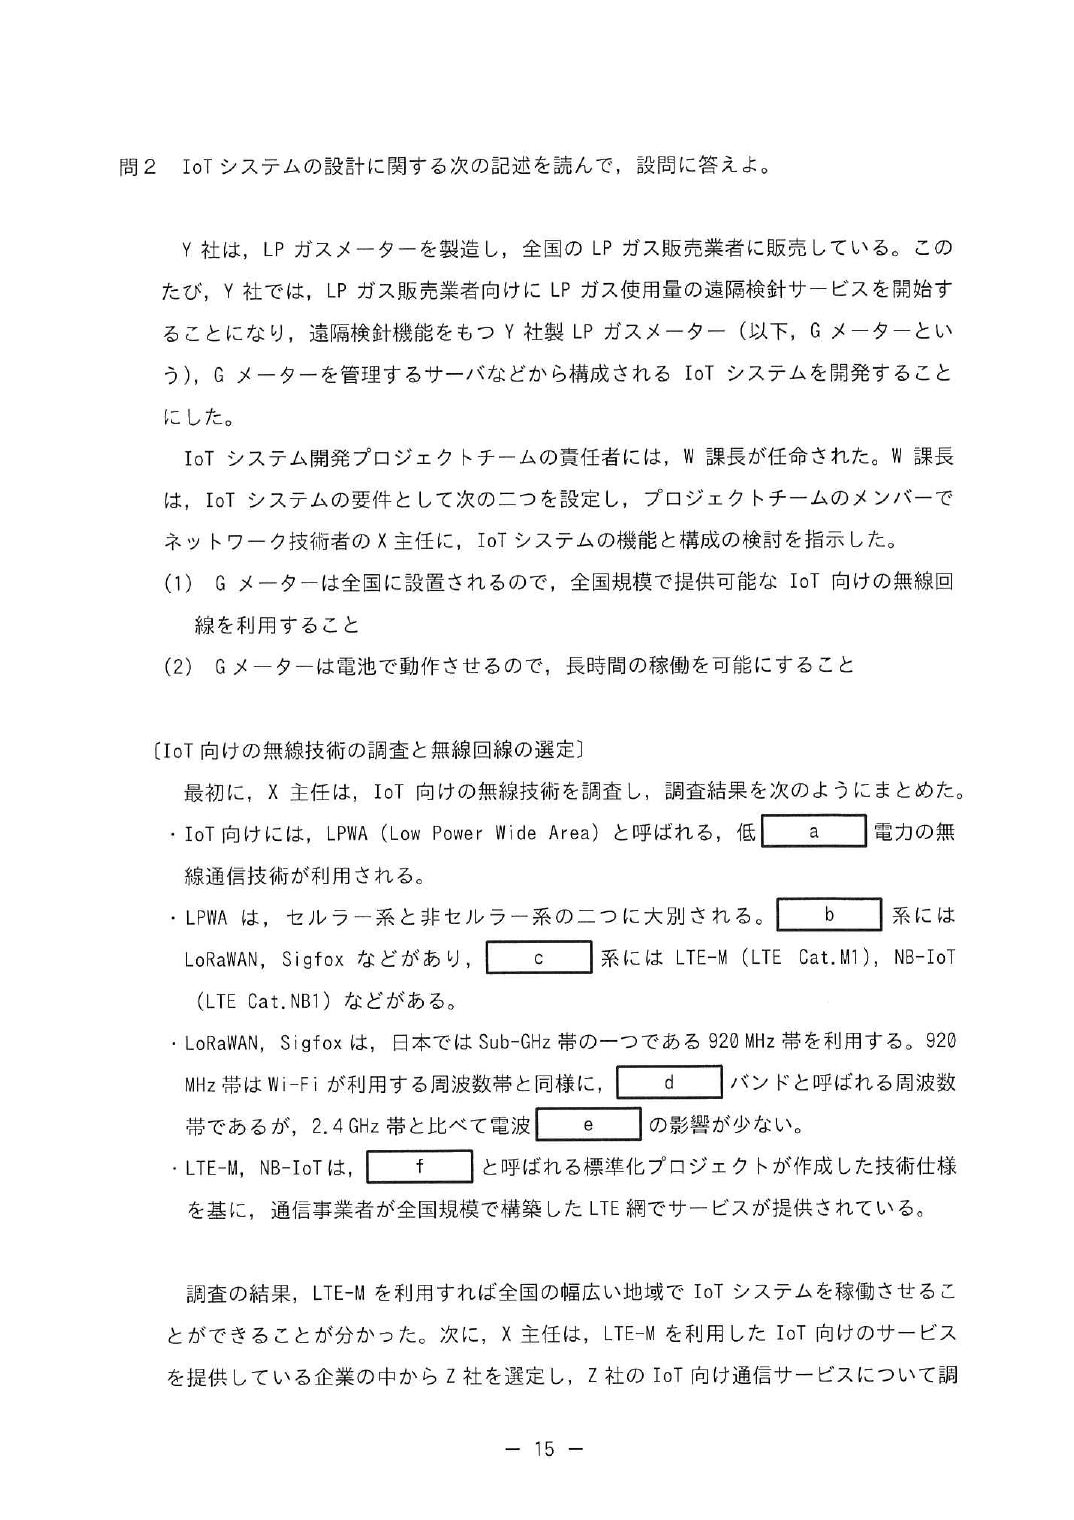
設問1 a 消費
b 非セルラー
c セルラー
d ISM
e 干渉
f 3GPP
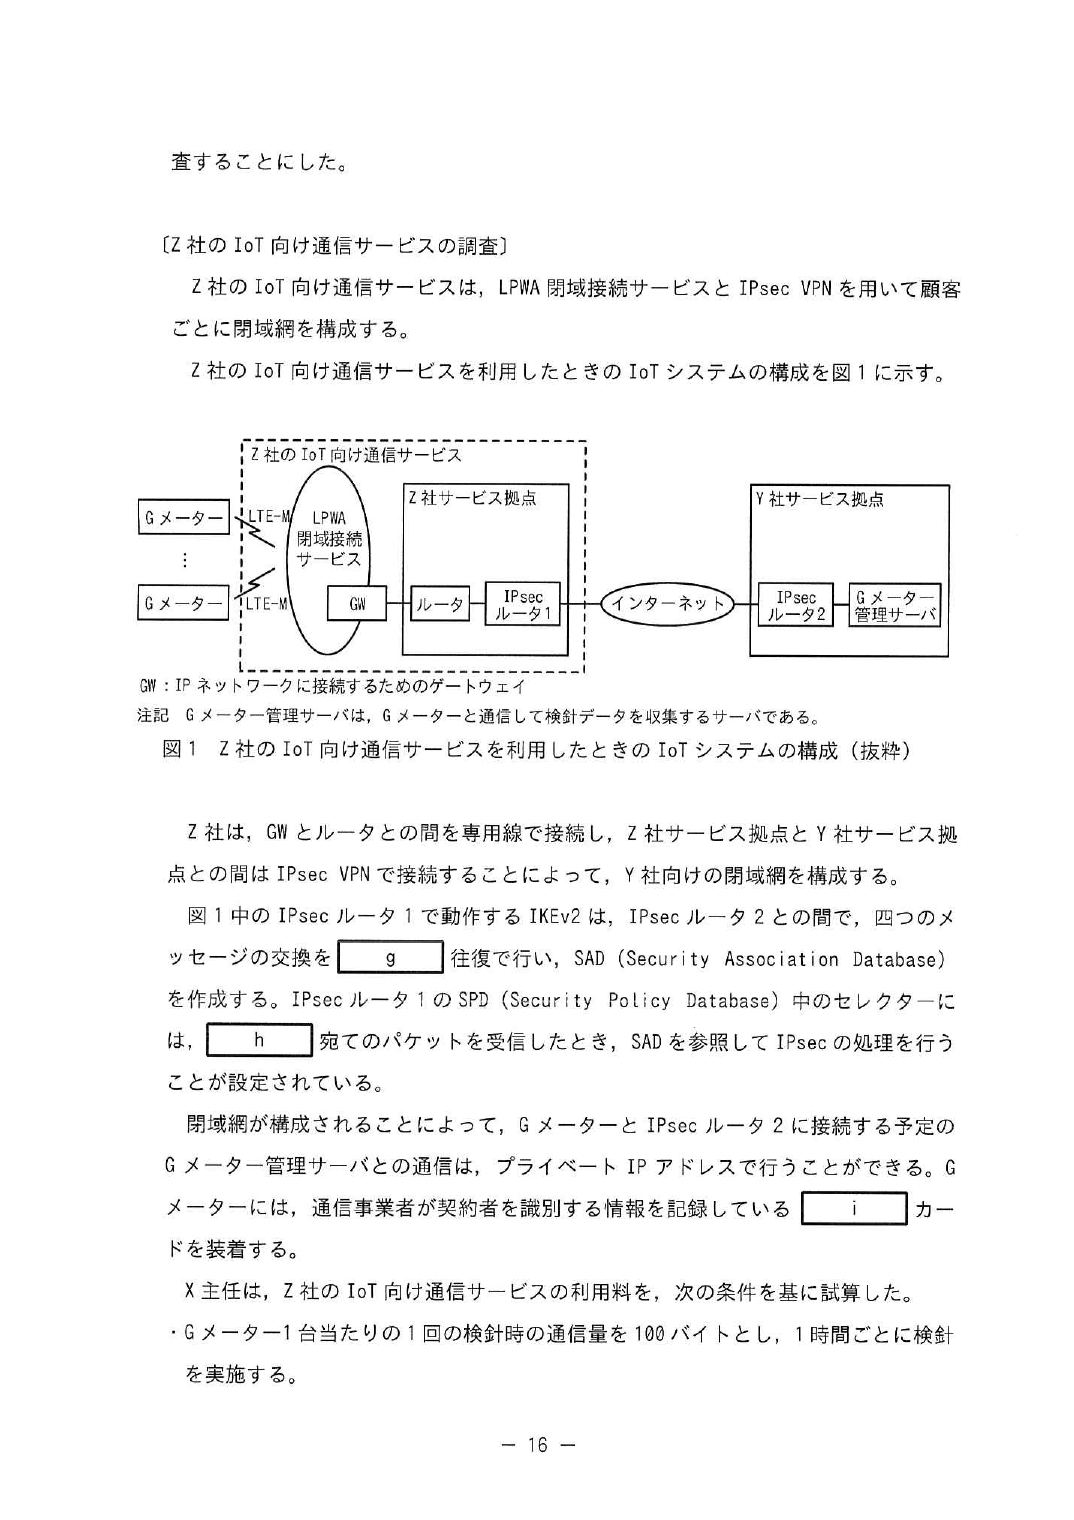
設問2 g 2
h G メーター管理サーバ
i SIM
j 372
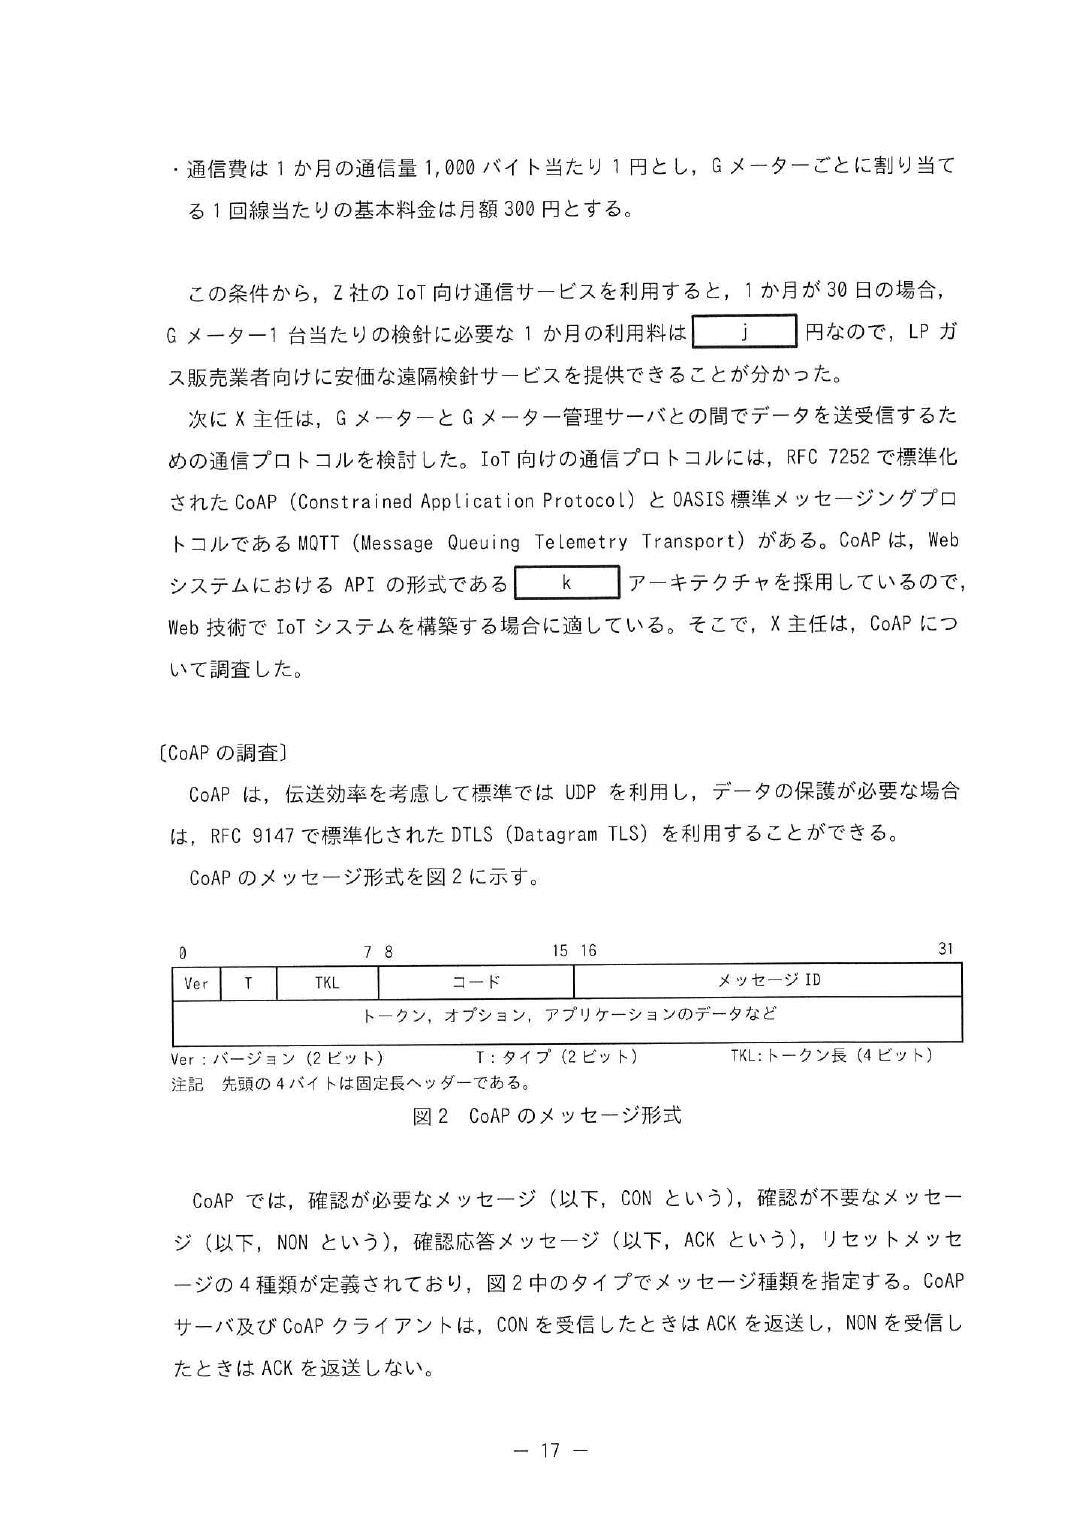
k RESTful
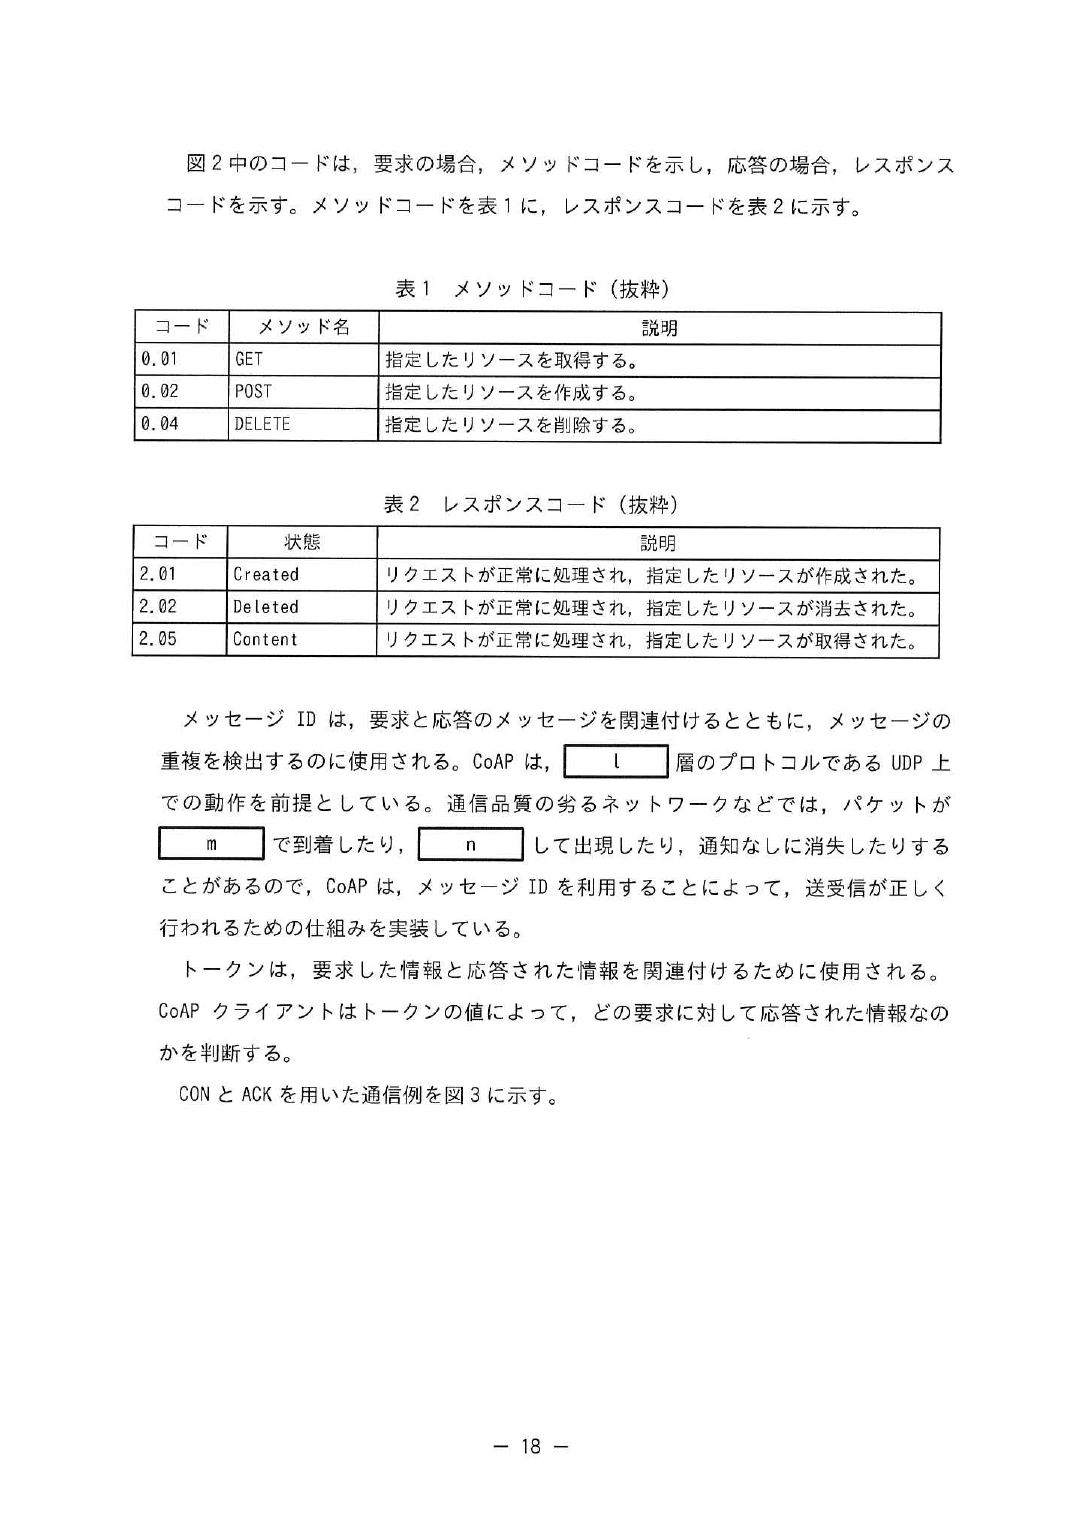
設問3 (1) l トランスポート
m 順不同
n 重複
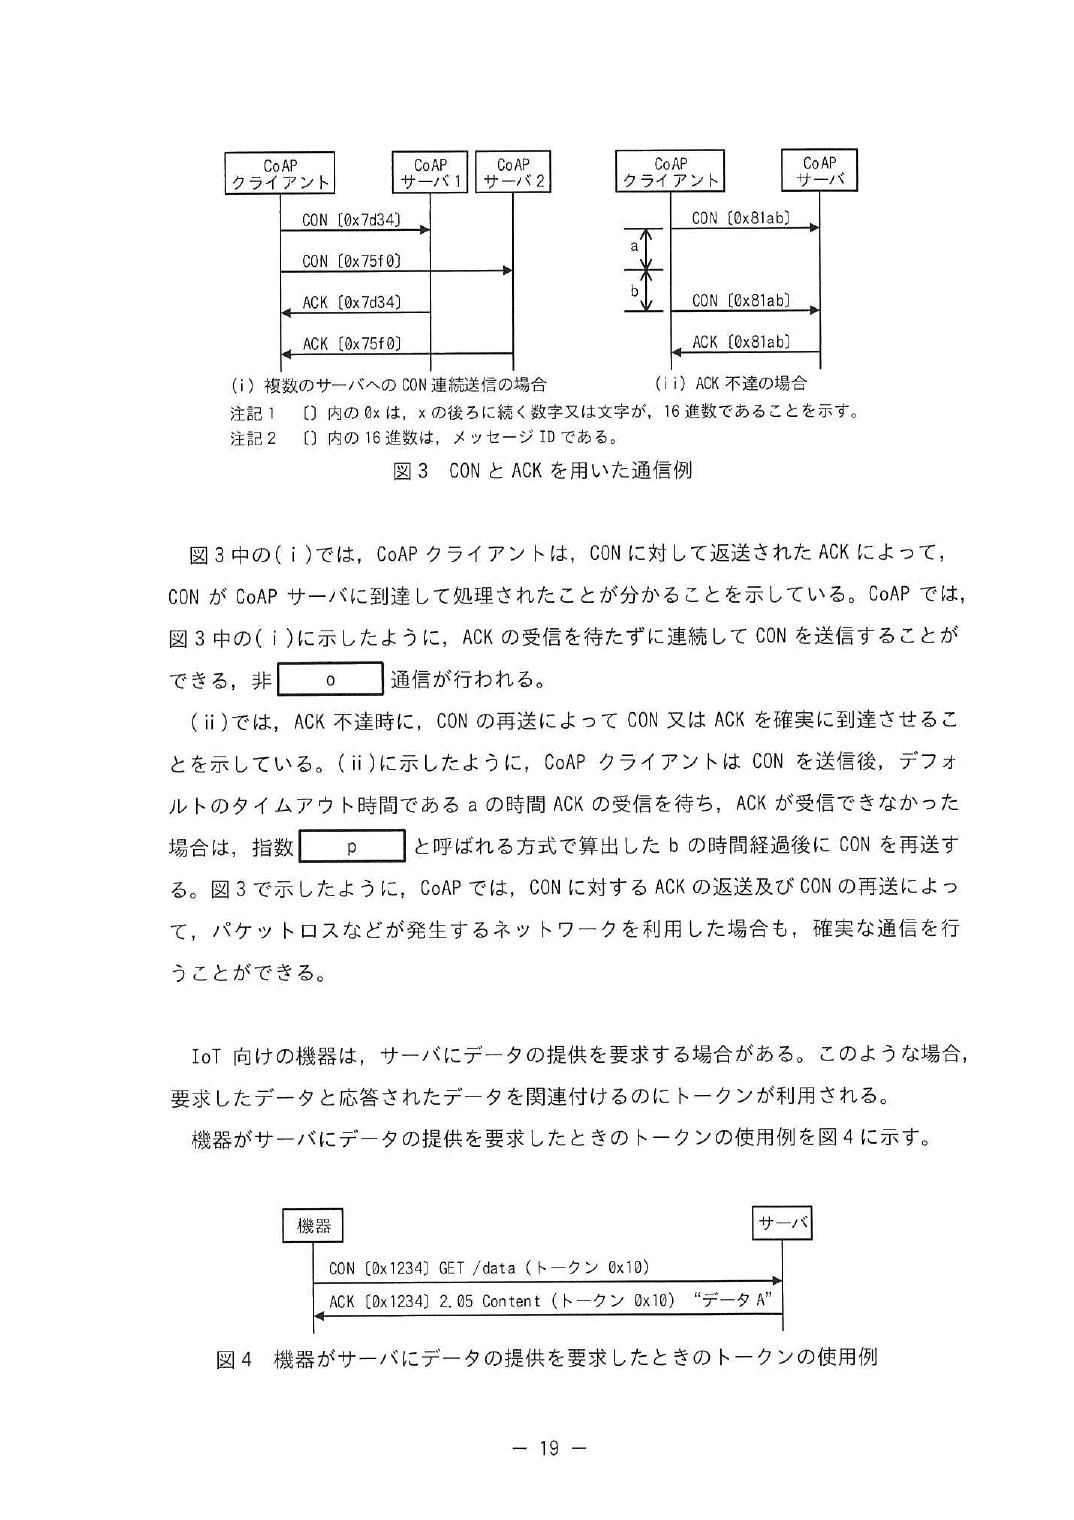
o 同期
p バックオフ
(2) メッセージ ⅷ
理由 トークン値が一致するから
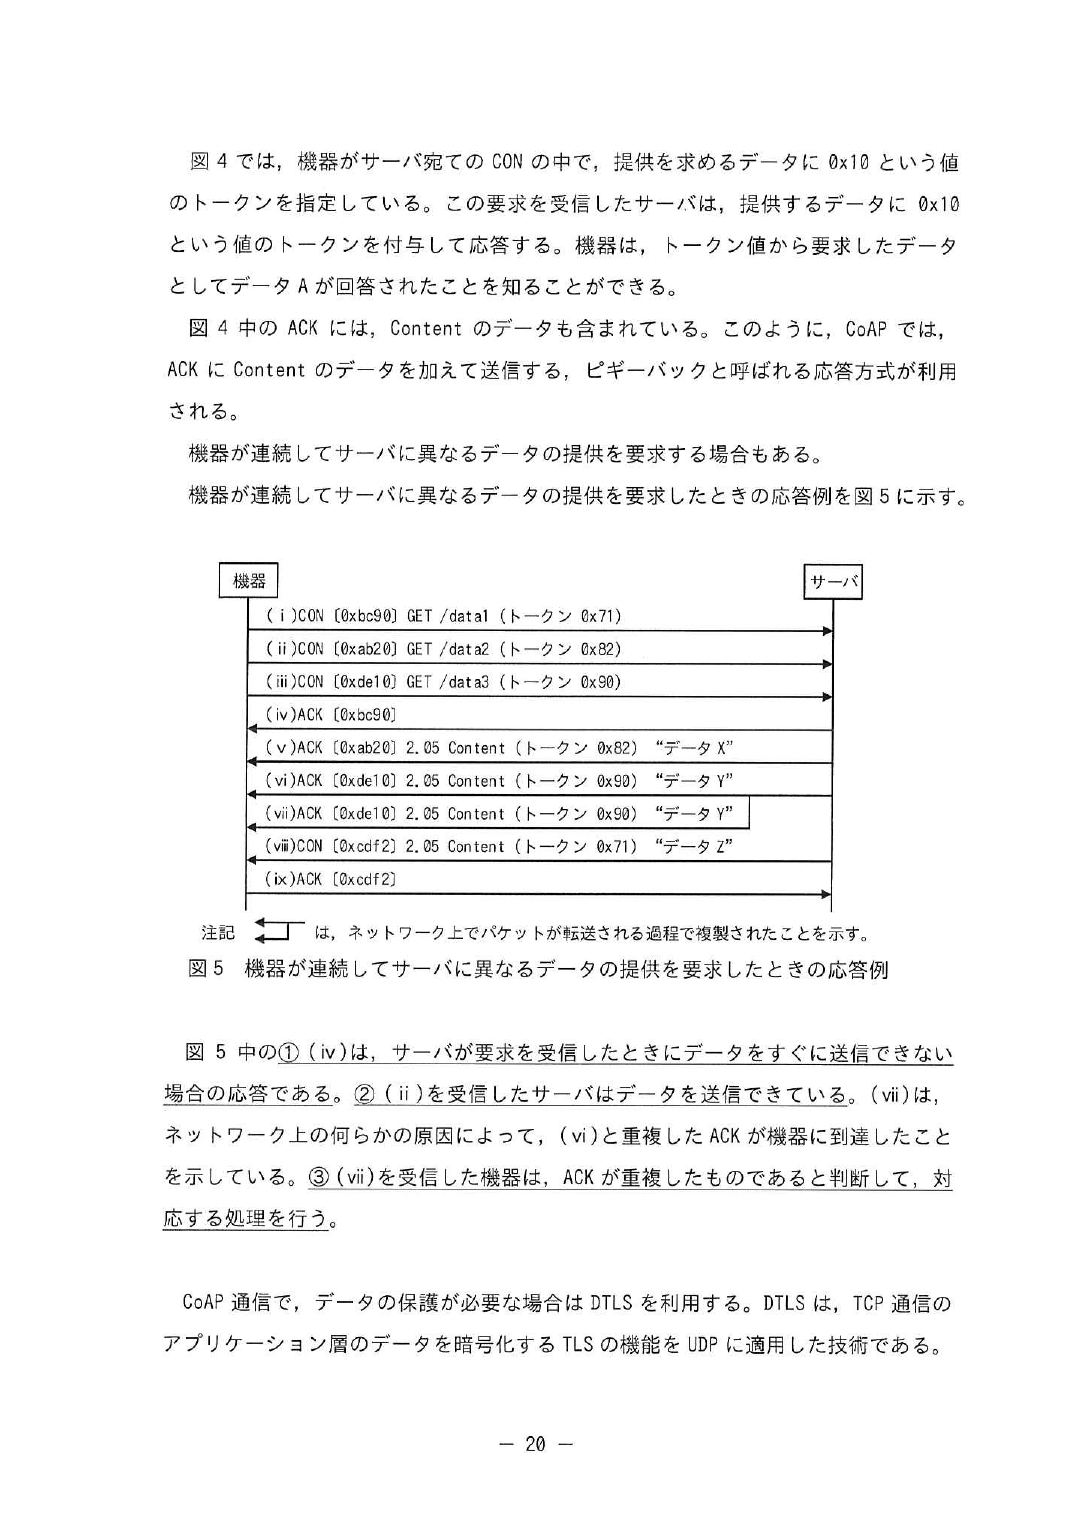
(3) ACK ⅴ
(4) 理由 二つのパケットのメッセージ ID が同じだから
処理 受信した(ⅶ)の ACK は処理済みなので無視する。
(5) 内容 送信元 IP アドレスを,攻撃対象のホストの IP アドレスに偽装する。
攻撃名 リフレクション
(6) 判断できること (ⅰ)の送信元が,偽装されたものでないこと
対応 (ⅳ)を送信せず,ハンドシェークを終了する。
設問4 (1) G メーター管理サーバやネットワークへの負荷の集中が避けられる。
(2) G メーターの消費電力を抑えることができる。
(3) TCP コネクション確立とコネクション切断の処理が行われるから
(4) CoAP 通信は,Y 社向けの閉域網の中で行われるから
(5) 測定と送信が誤った時刻に行われることになる。
(6) G メーター管理サーバから現在時刻を取得して,G メーターの時刻を更新す
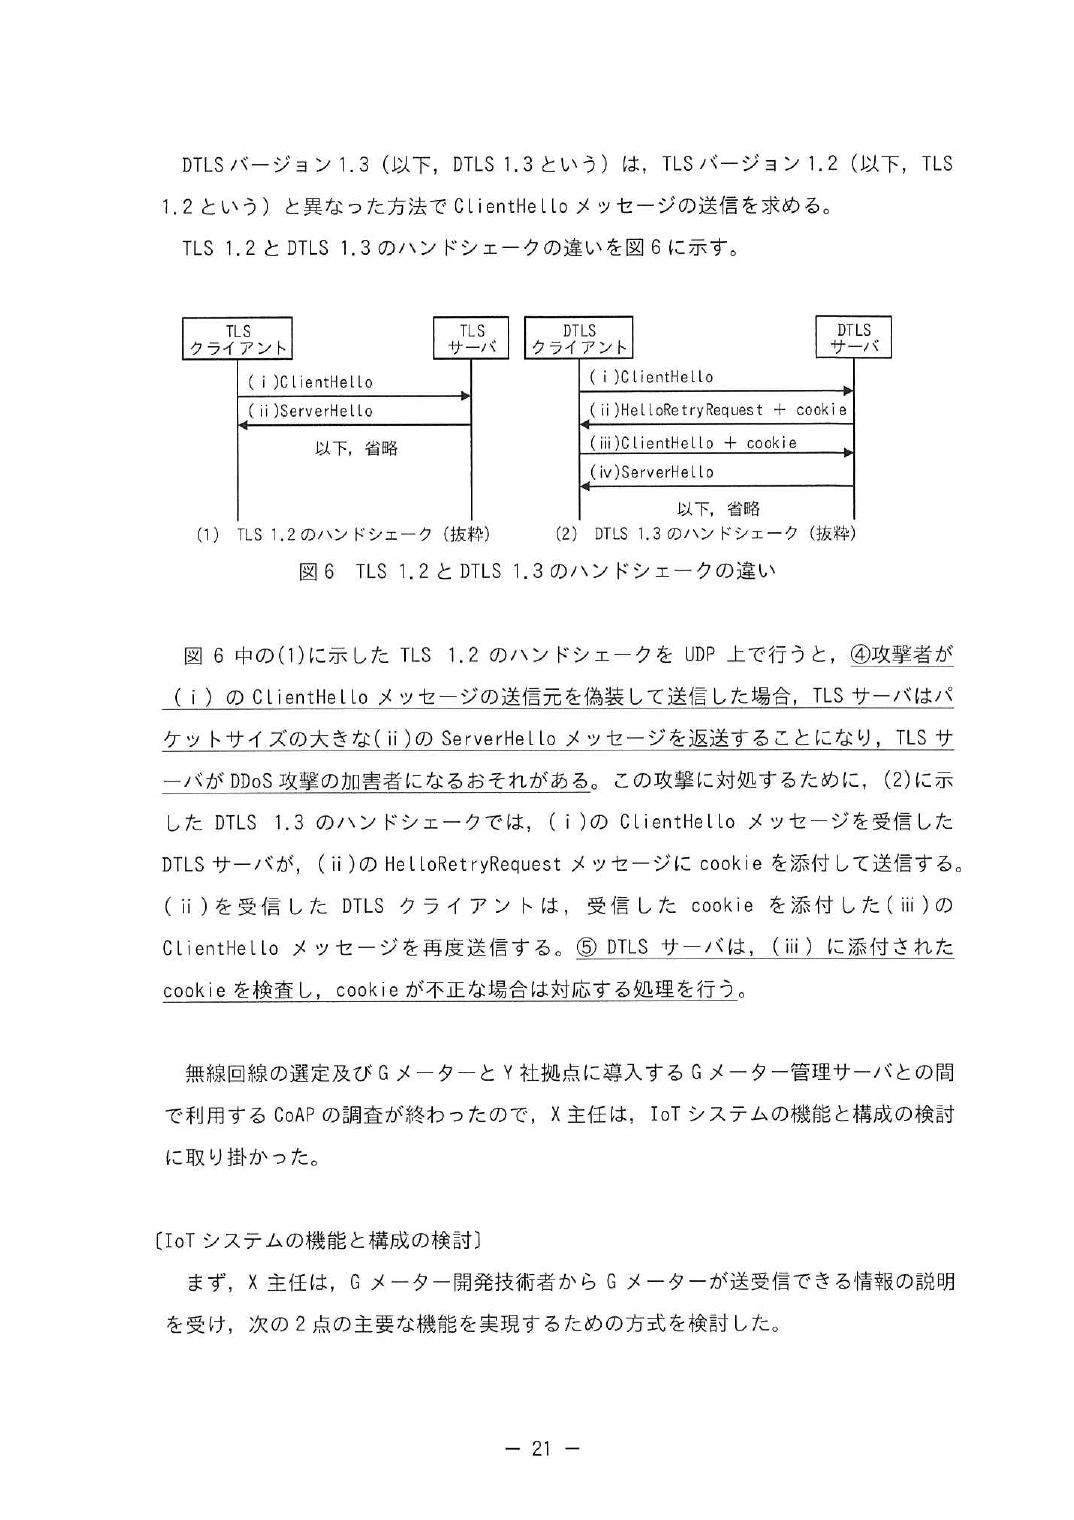
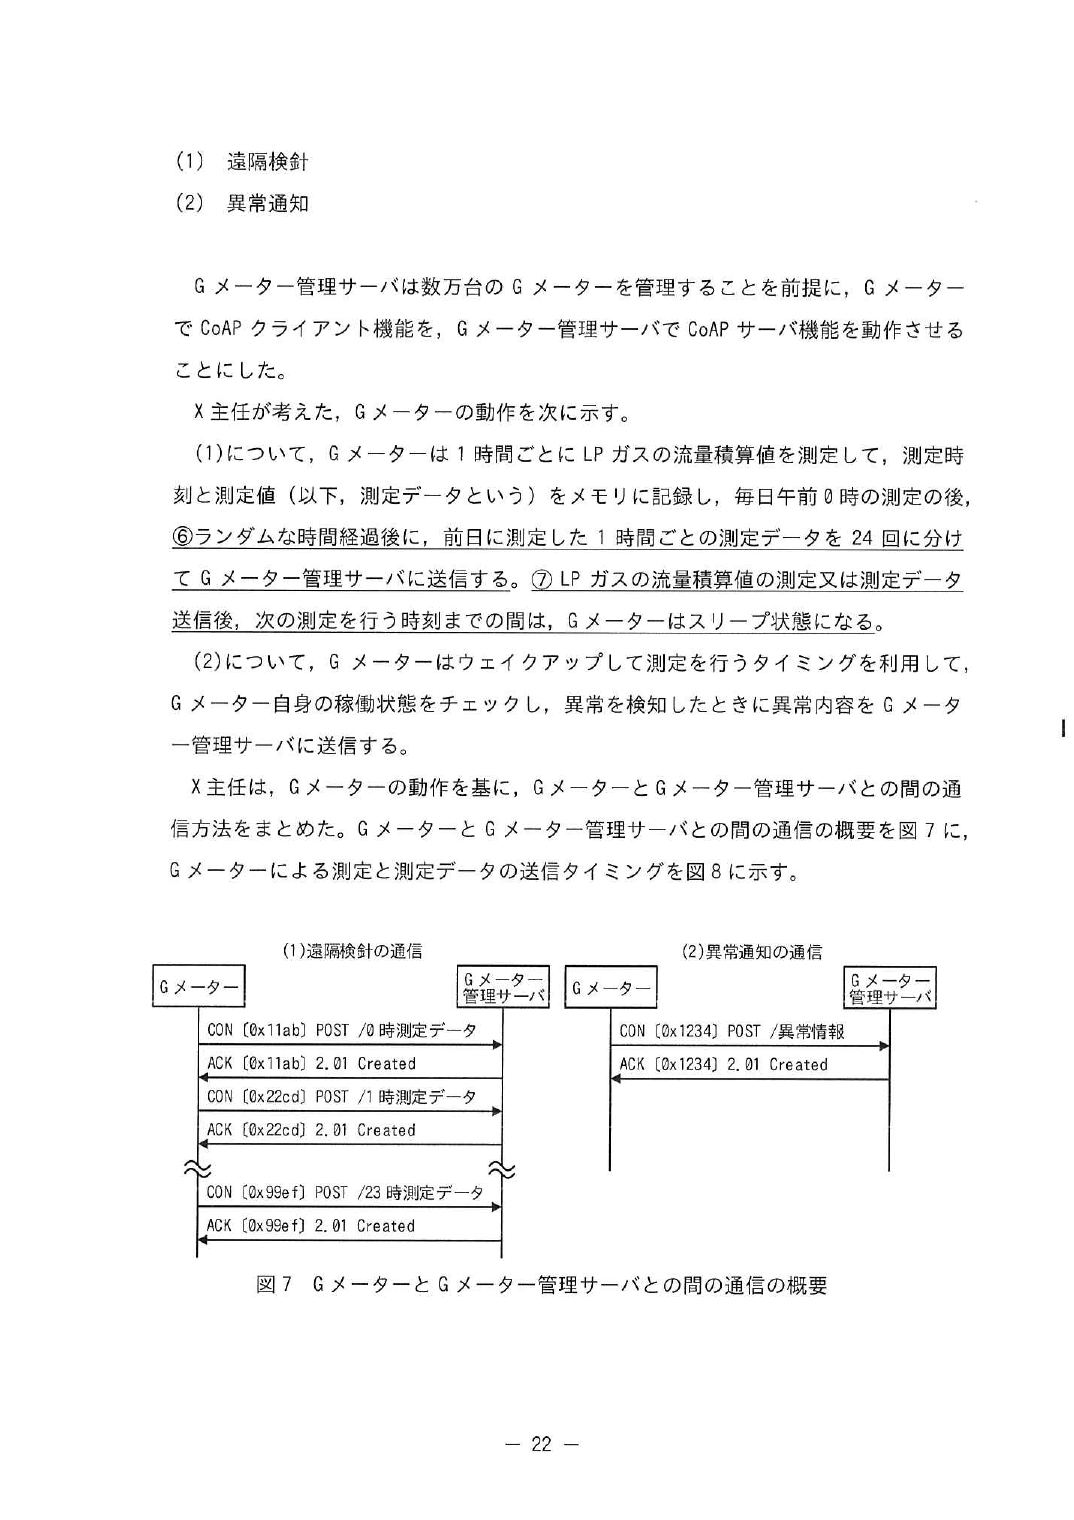
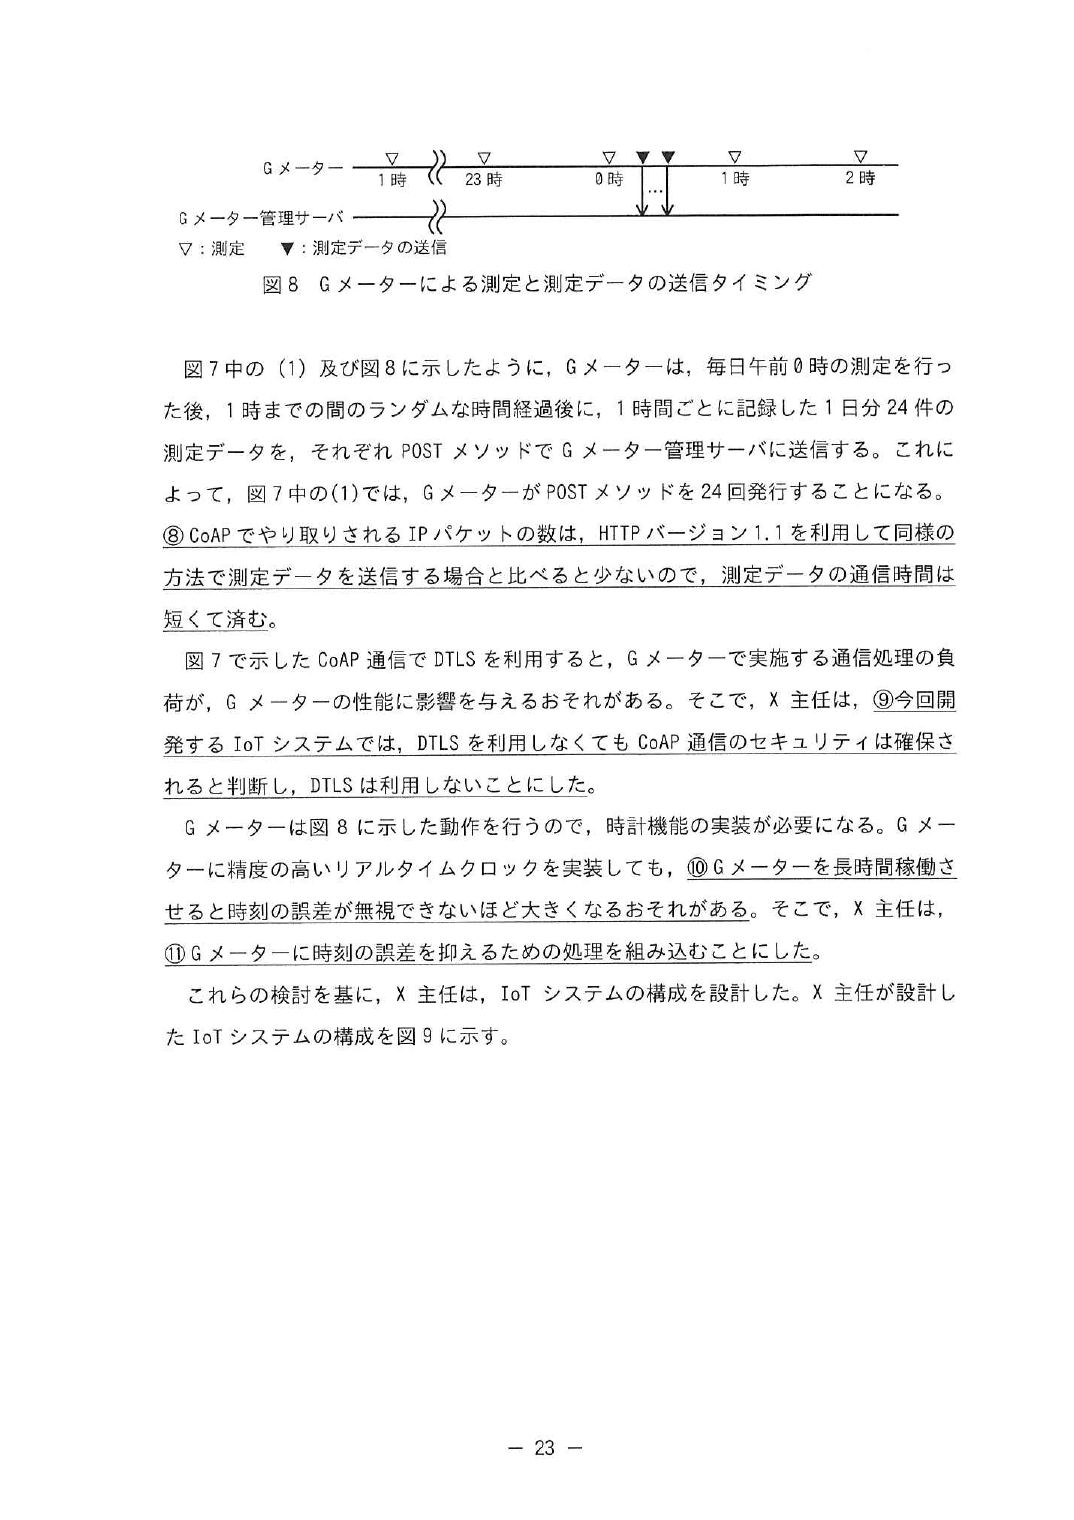
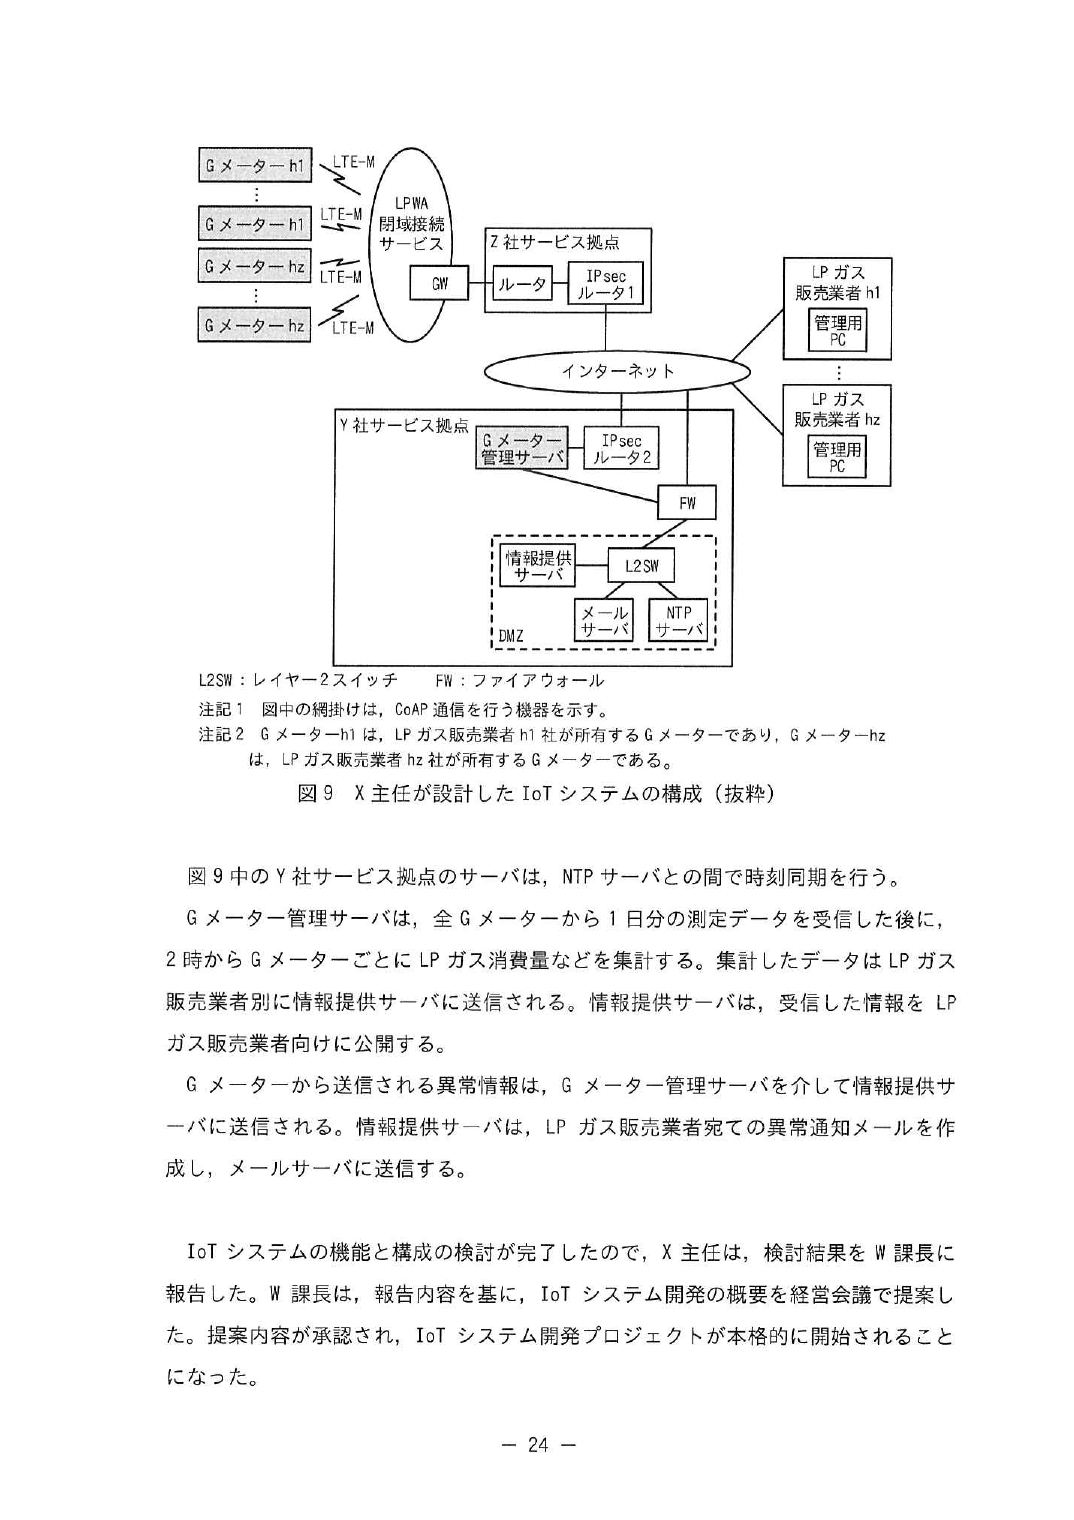
る。問 2 で は , LP ガ ス 消 費 量 の 遠 隔 検 針 を 題 材 に , LPWA ( Low Power Wide Area ) 無 線 通 信 技 術 , CoAP (Constrained Application Protocol)及び IoT システムの設計について出題した。全体として正答率は平均 的であった。 設問1では,d と f の正答率が低かった。Wi-Fi などで利用する 2.4GHz 帯と 920MHz 帯は ISM(Industrial Scientific and Medical)バンドに割当てられていること,LTE などの移動体通信の技術仕様は 3GPP で作成さ れていることは覚えておいてほしい。 設問3では,(1)の p 及び(6)の“判断できること”の正答率が低かった。p のバックオフは,再送時の成功 率を高めるためにイーサネットでも利用されている技術なので,覚えておいてほしい。DTLS のハンドシェーク に対する攻撃には複数のパターンが考えられるが,“判断できること”では,cookie の作成方法を基に,正答 を導き出してほしい。 設問4では,(3)の正答率が低かった。CoAP と HTTP バージョン 1.1 では利用するトランスポート層のプロト コルが異なる。TCP では,UDP では行われないコネクションの確立とコネクションの切断のためのパケットが 発生することに着目して,正答を導き出してほしい。
この問題の自作解説はまだありません(公式解答例と採点講評で確認してください)。