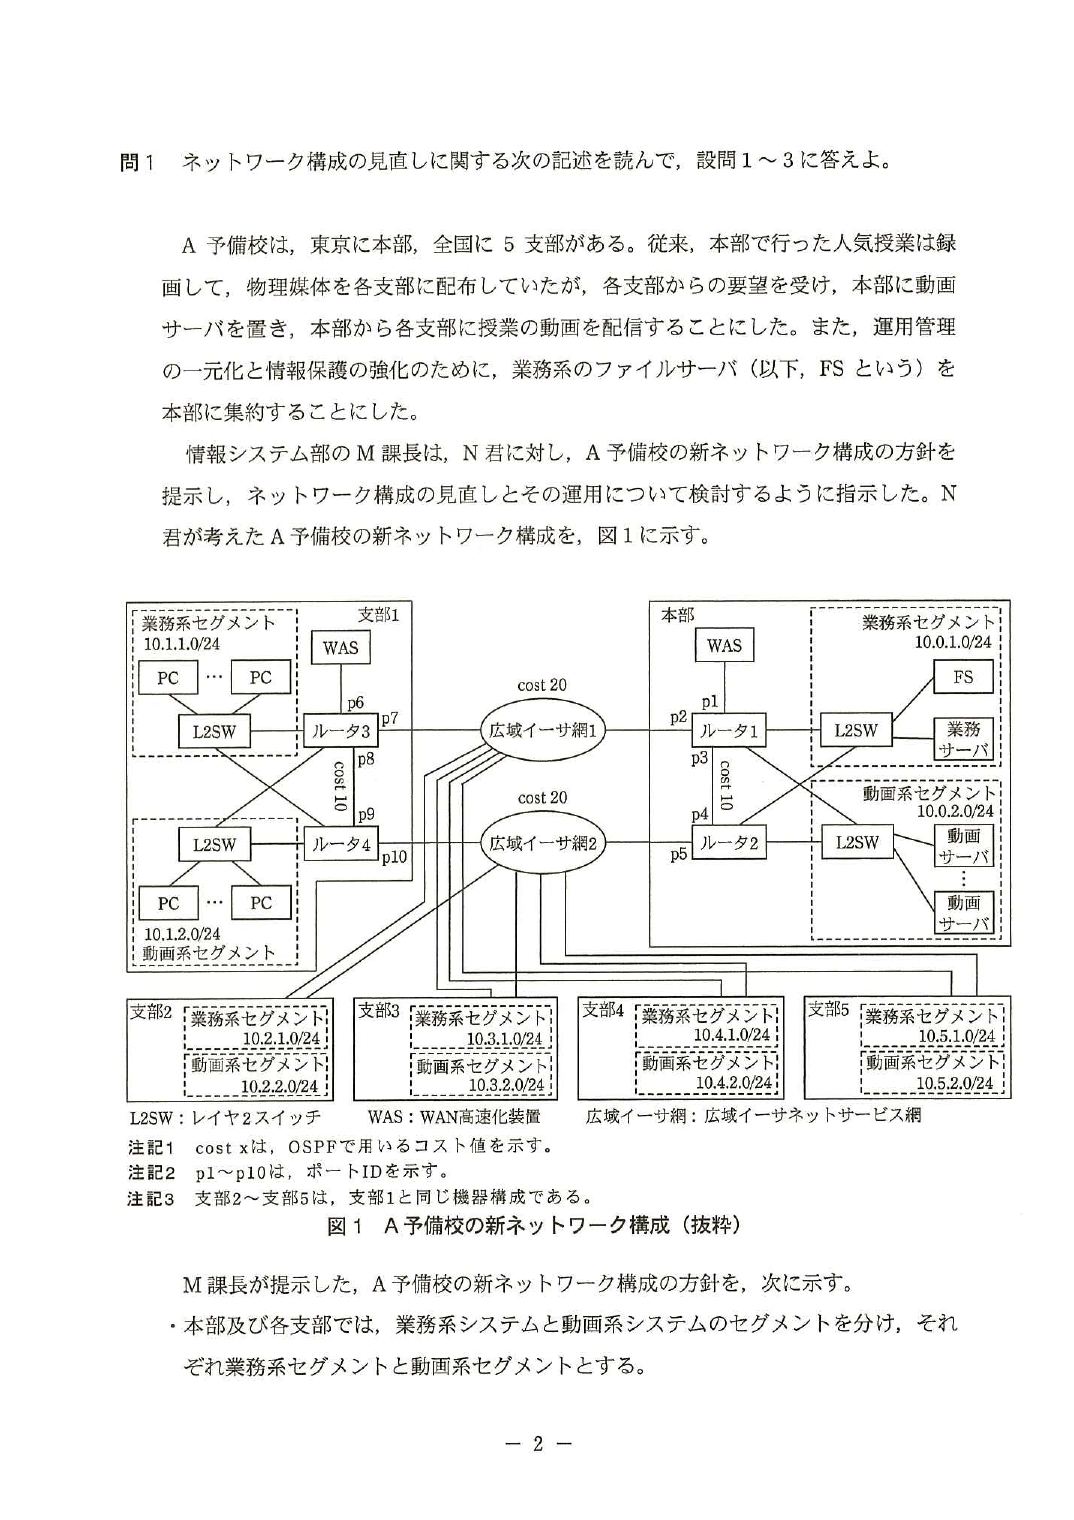
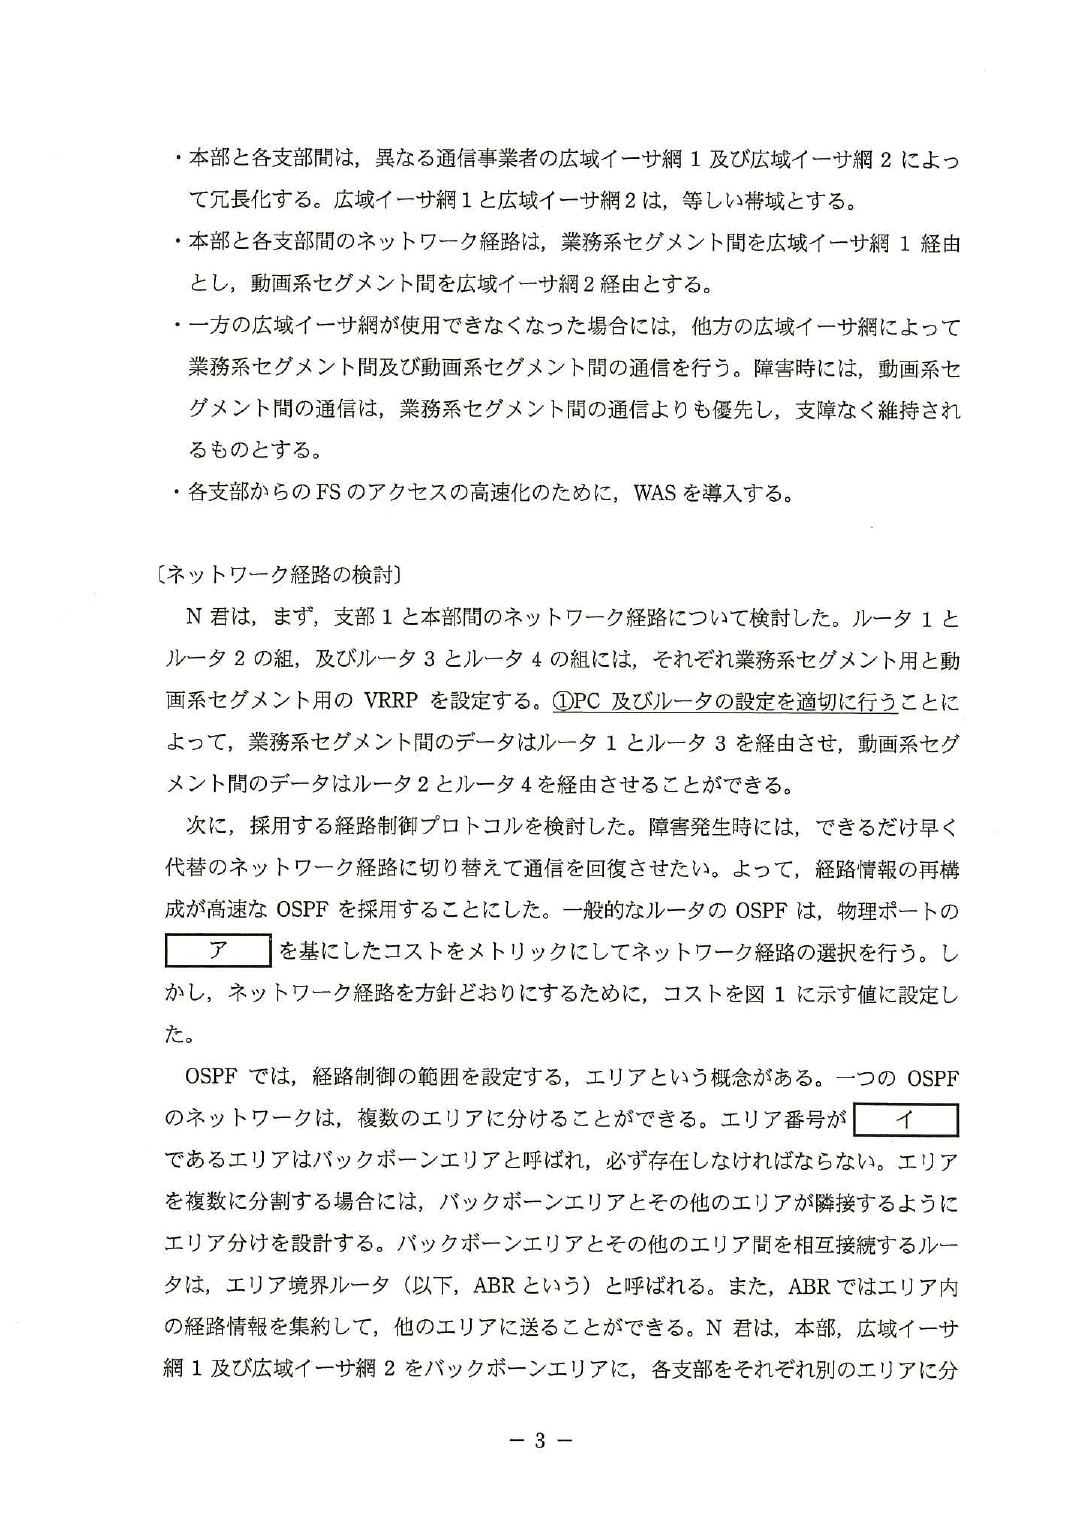
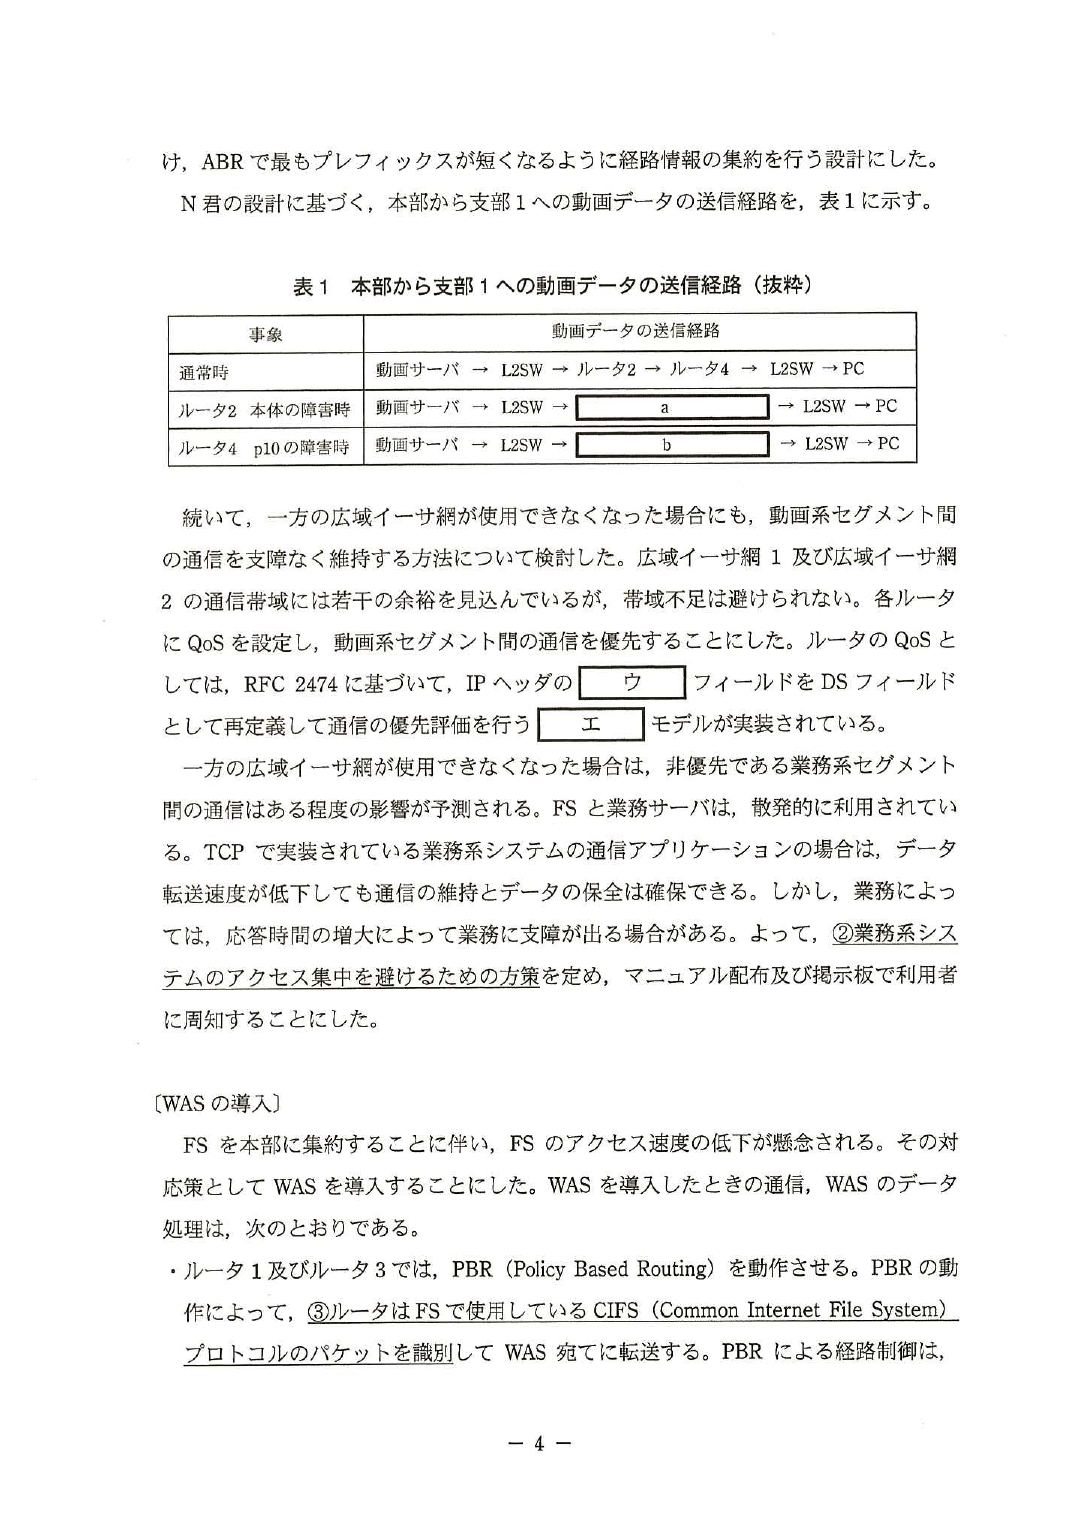
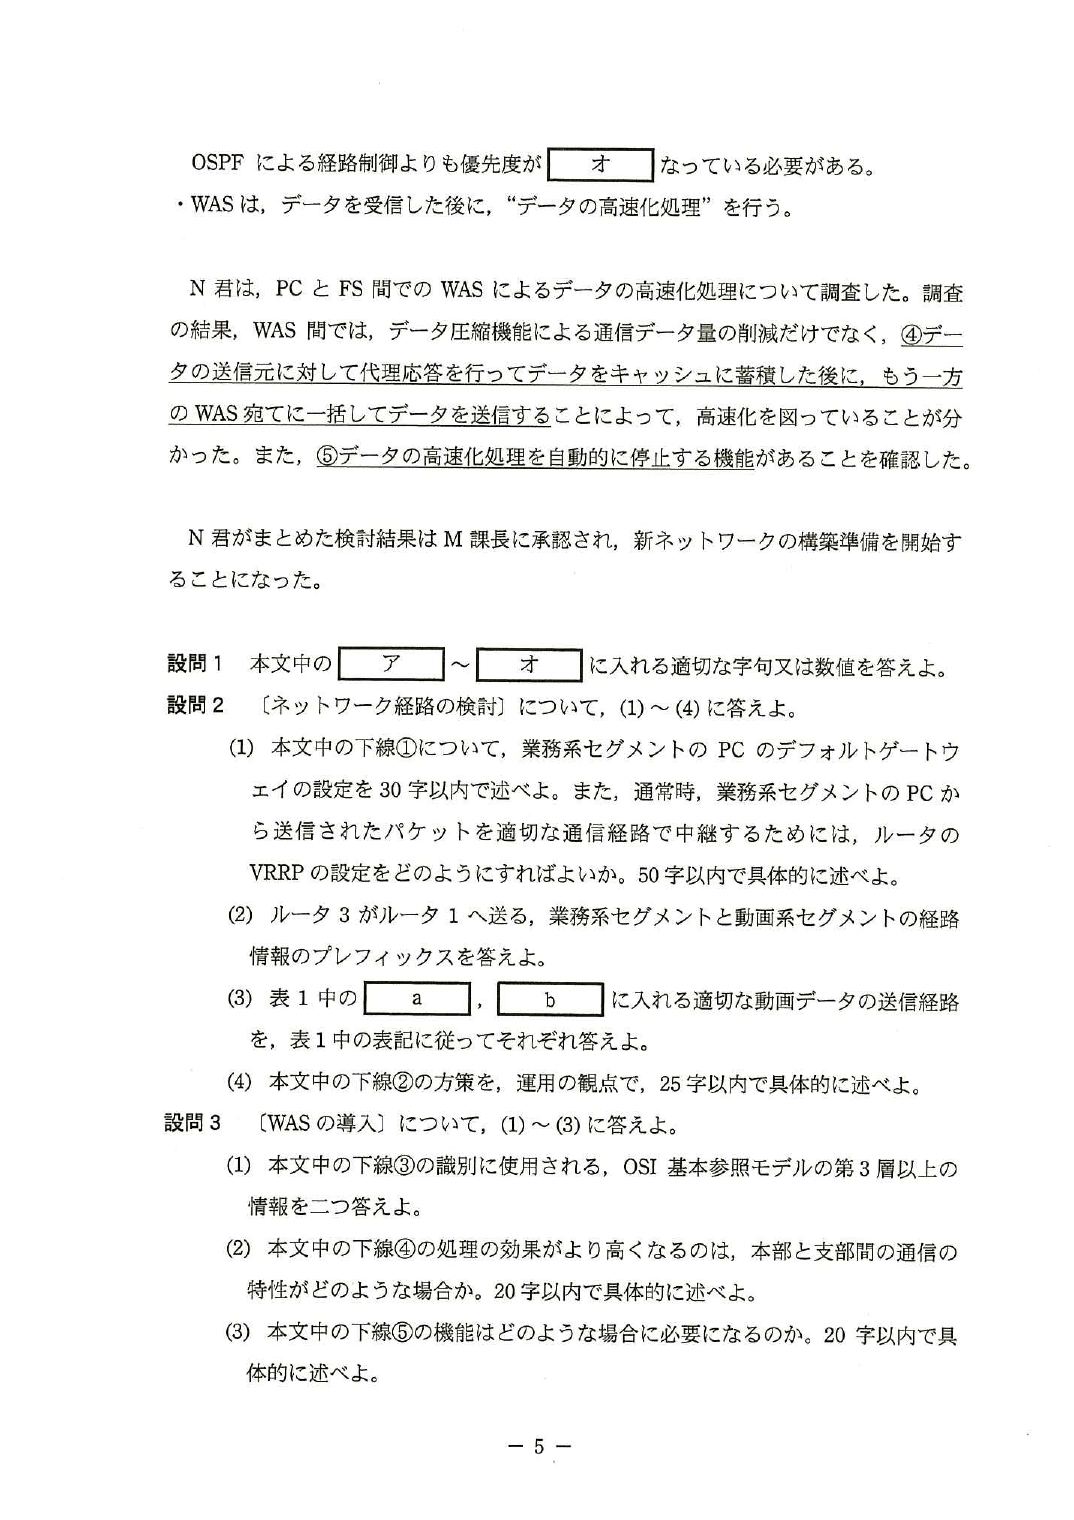
ネットワークスペシャリスト 午後 分野別演習
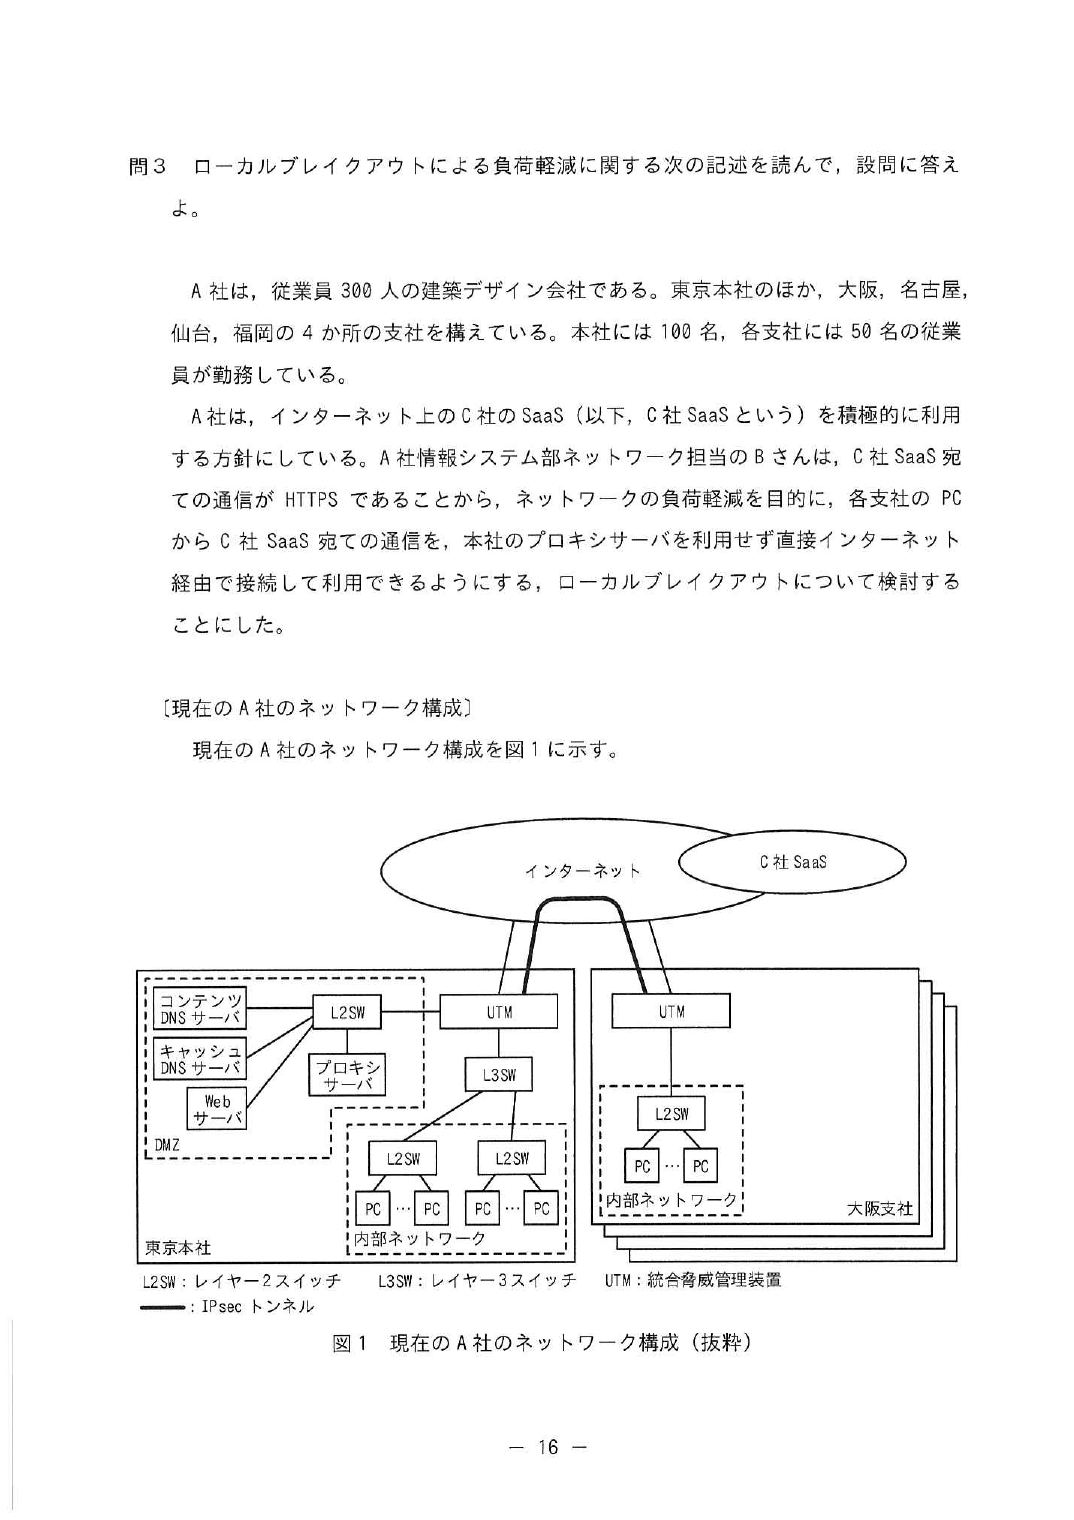
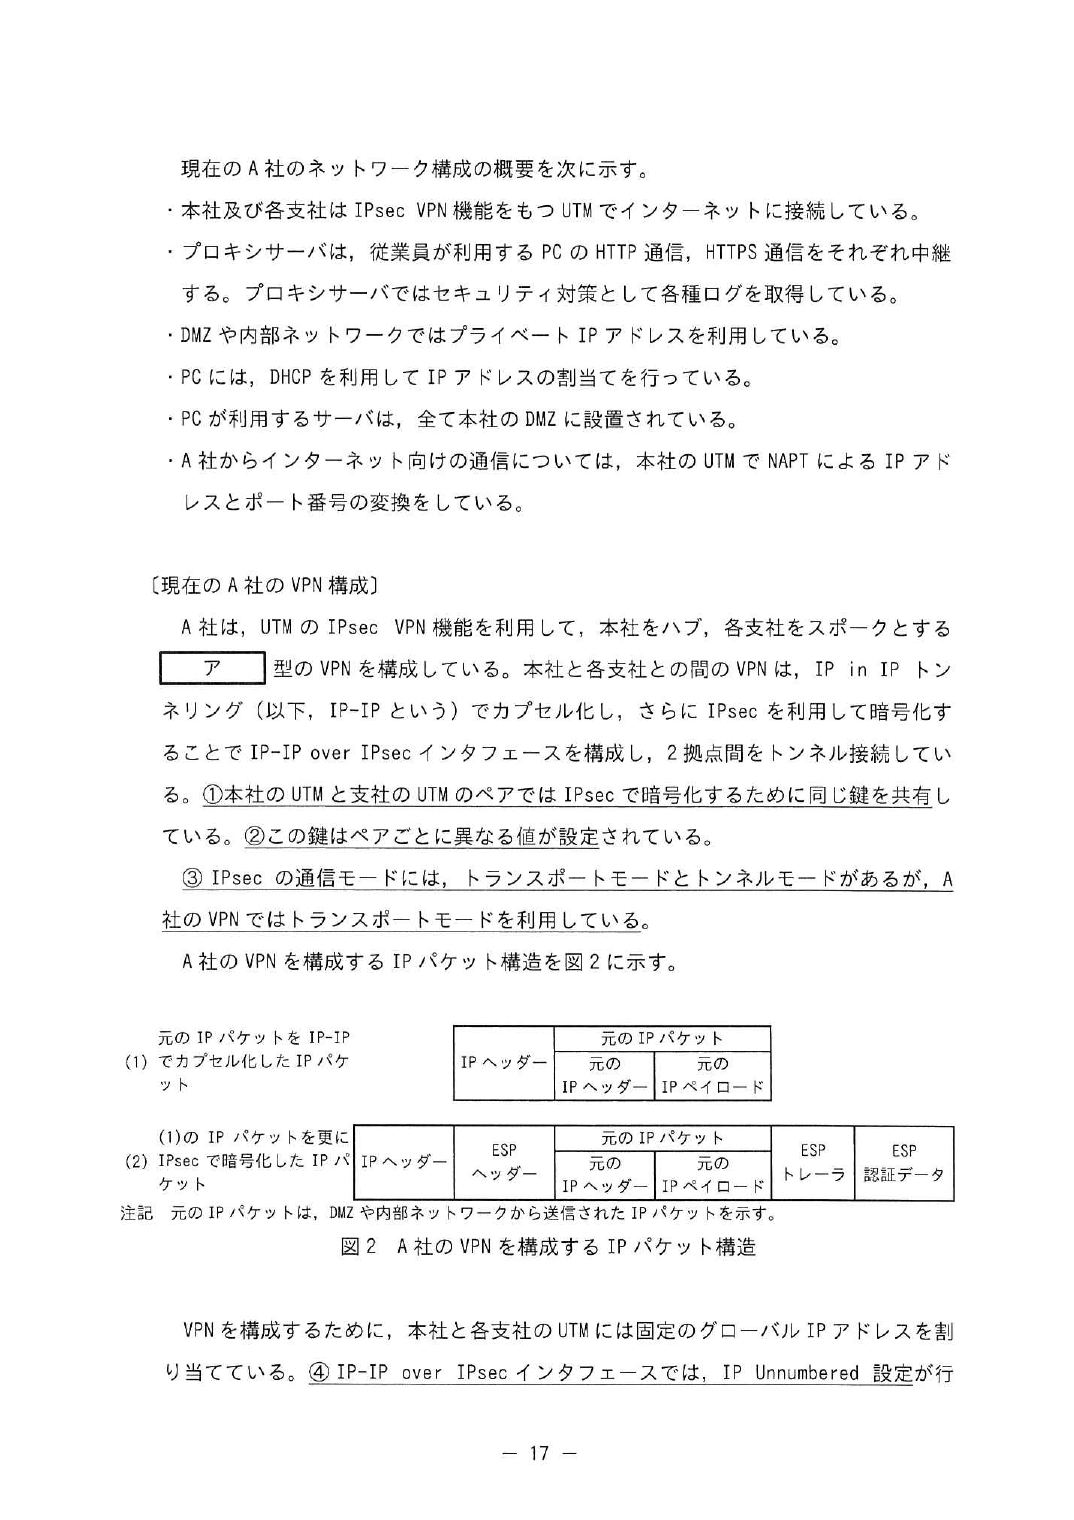
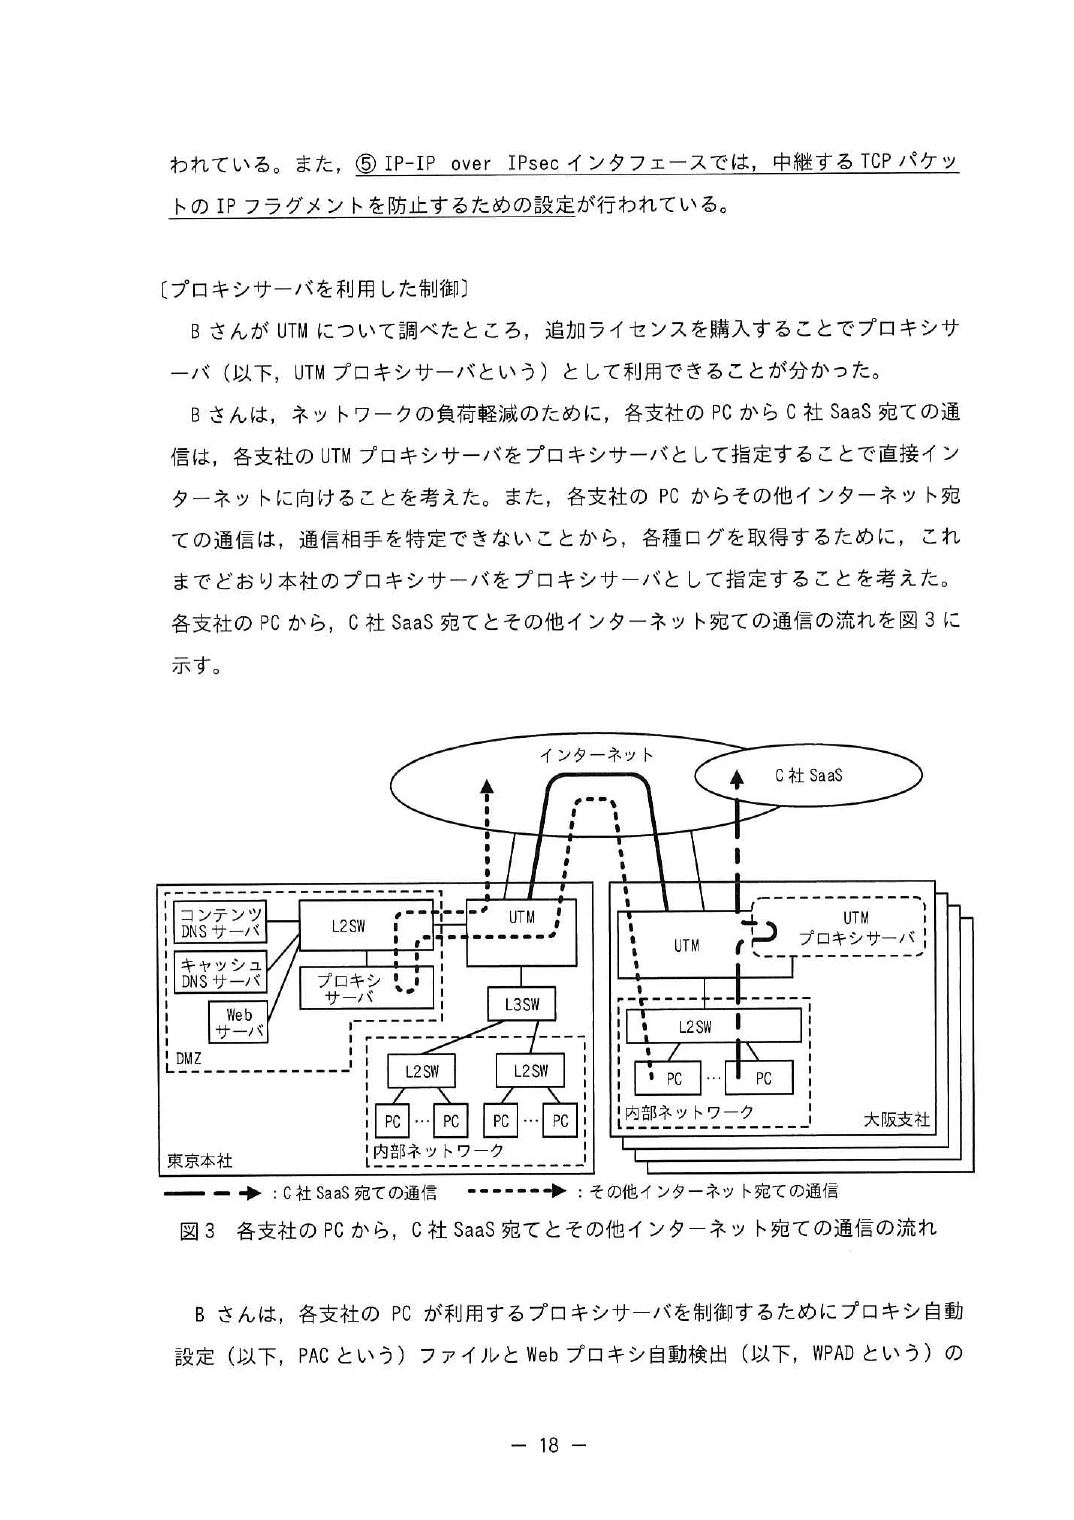
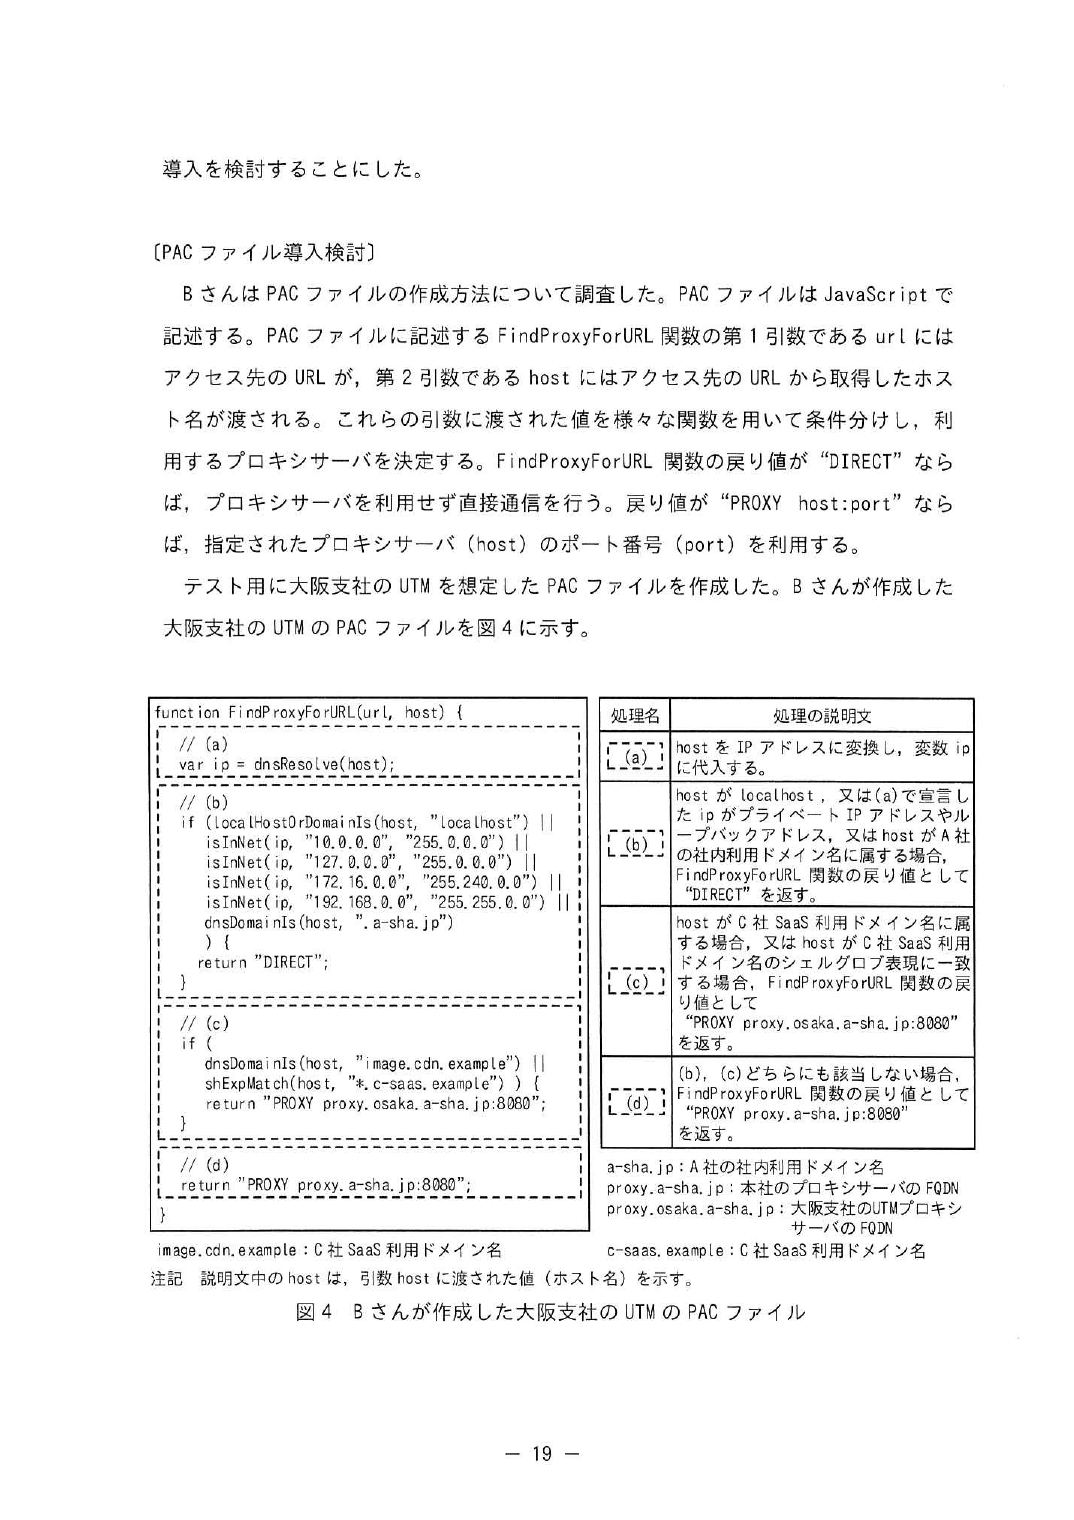
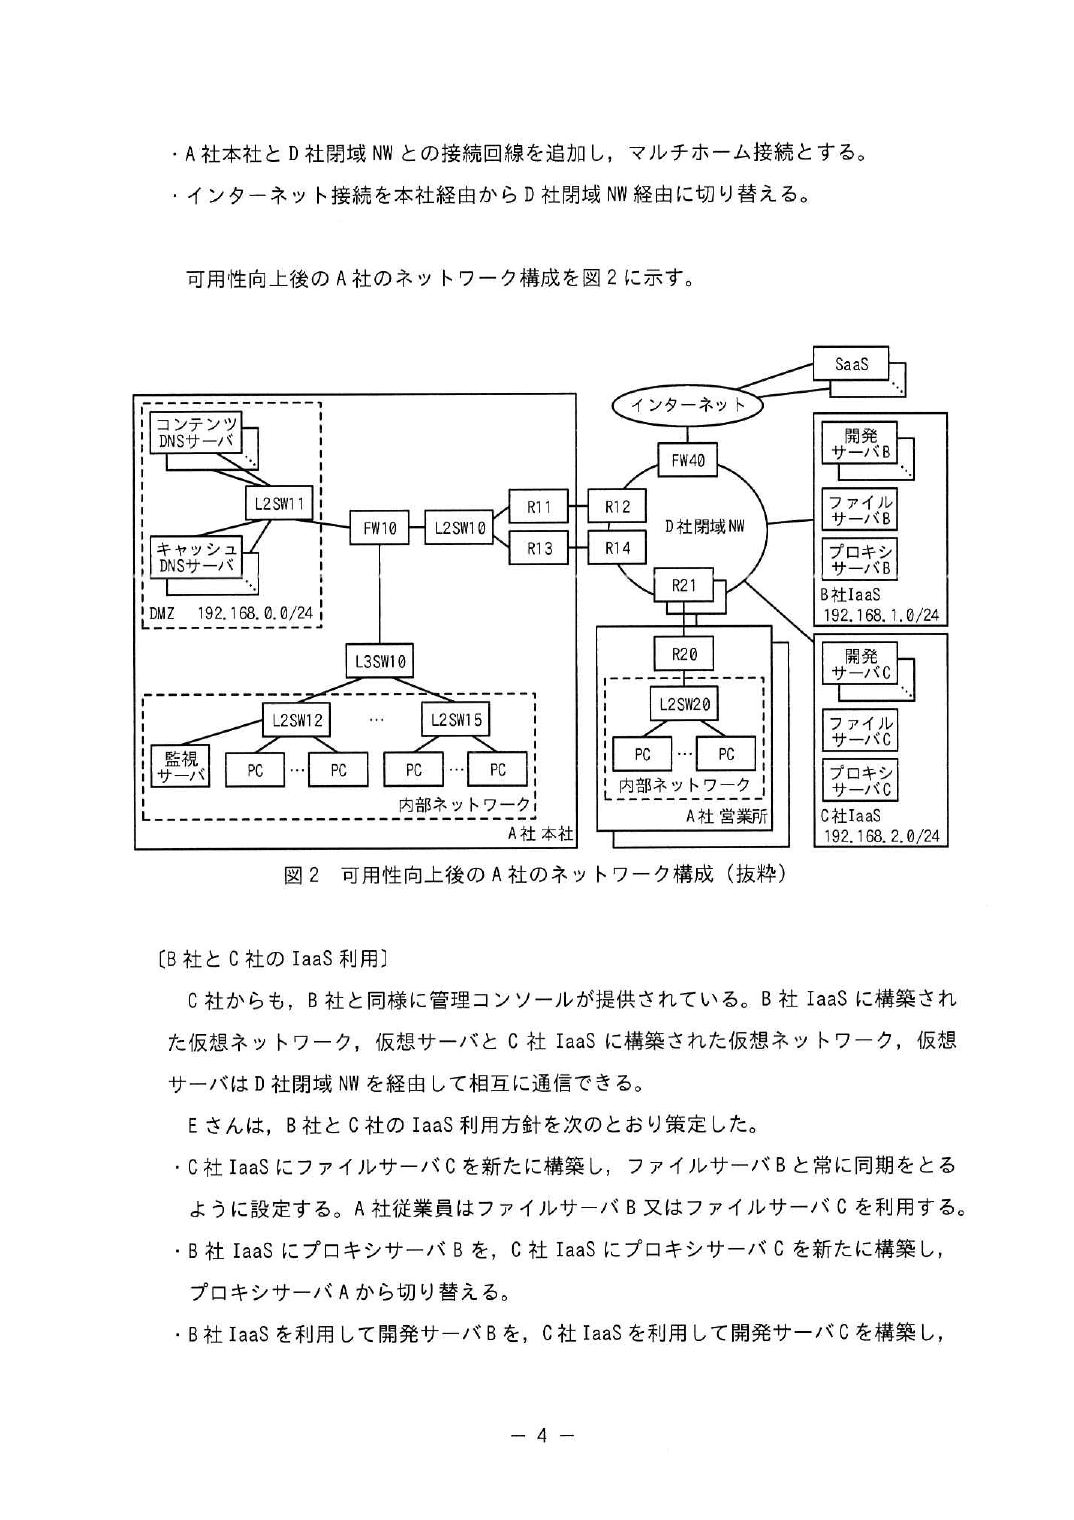
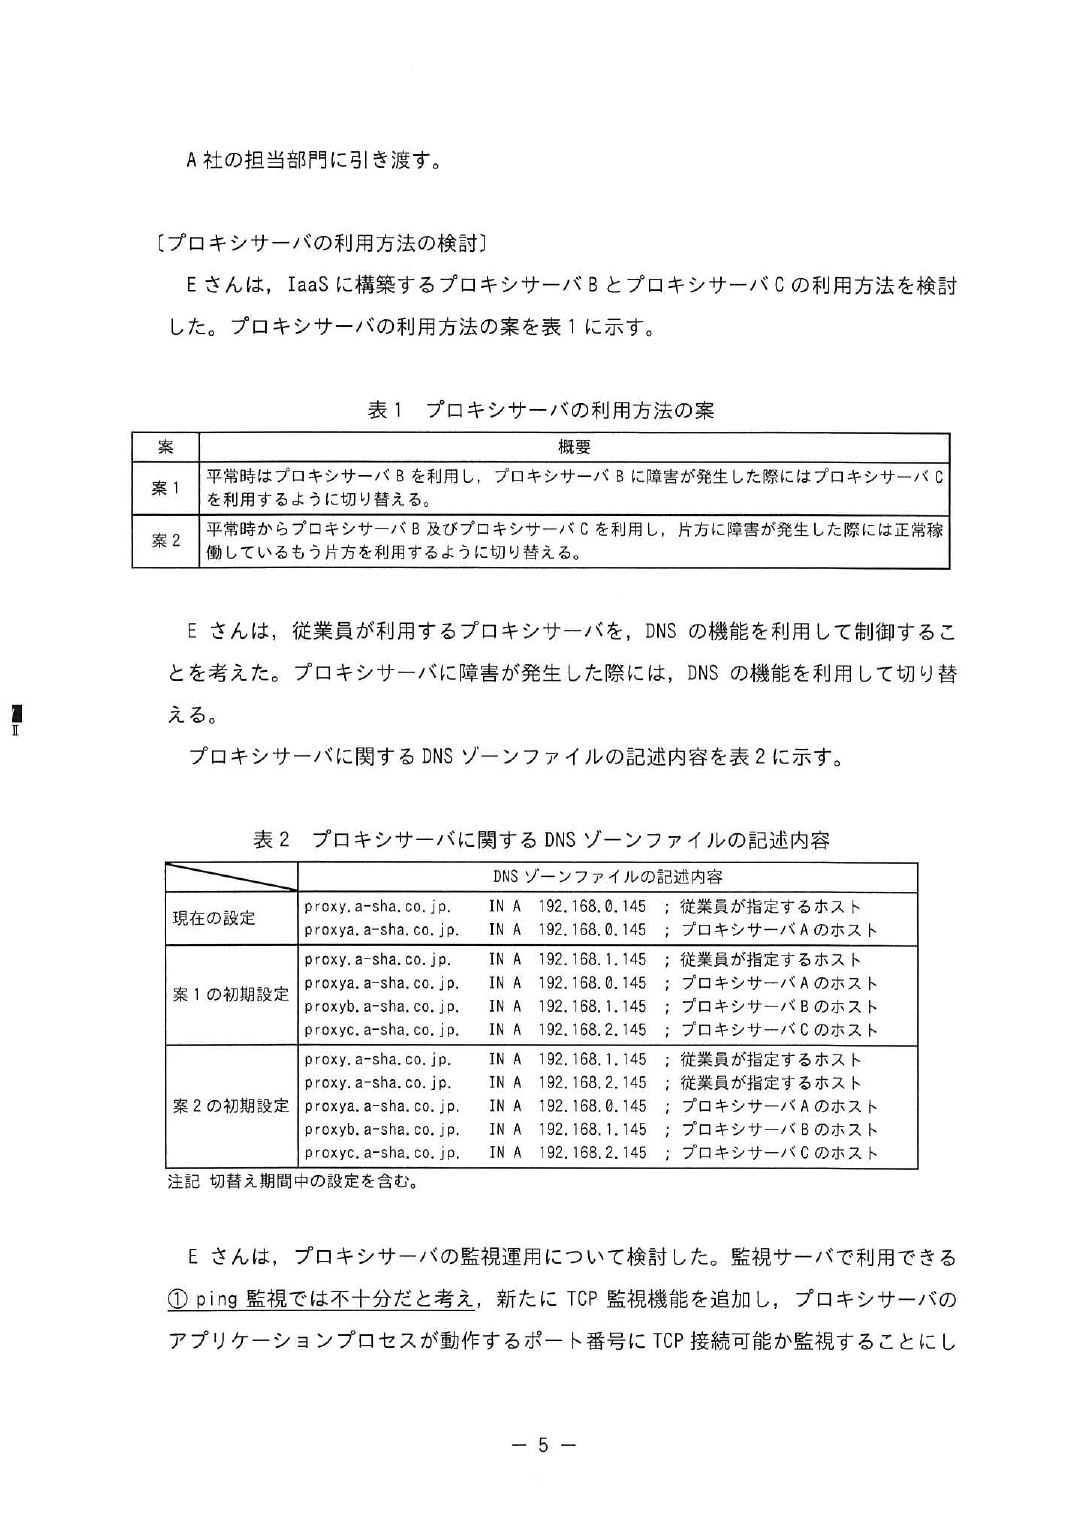
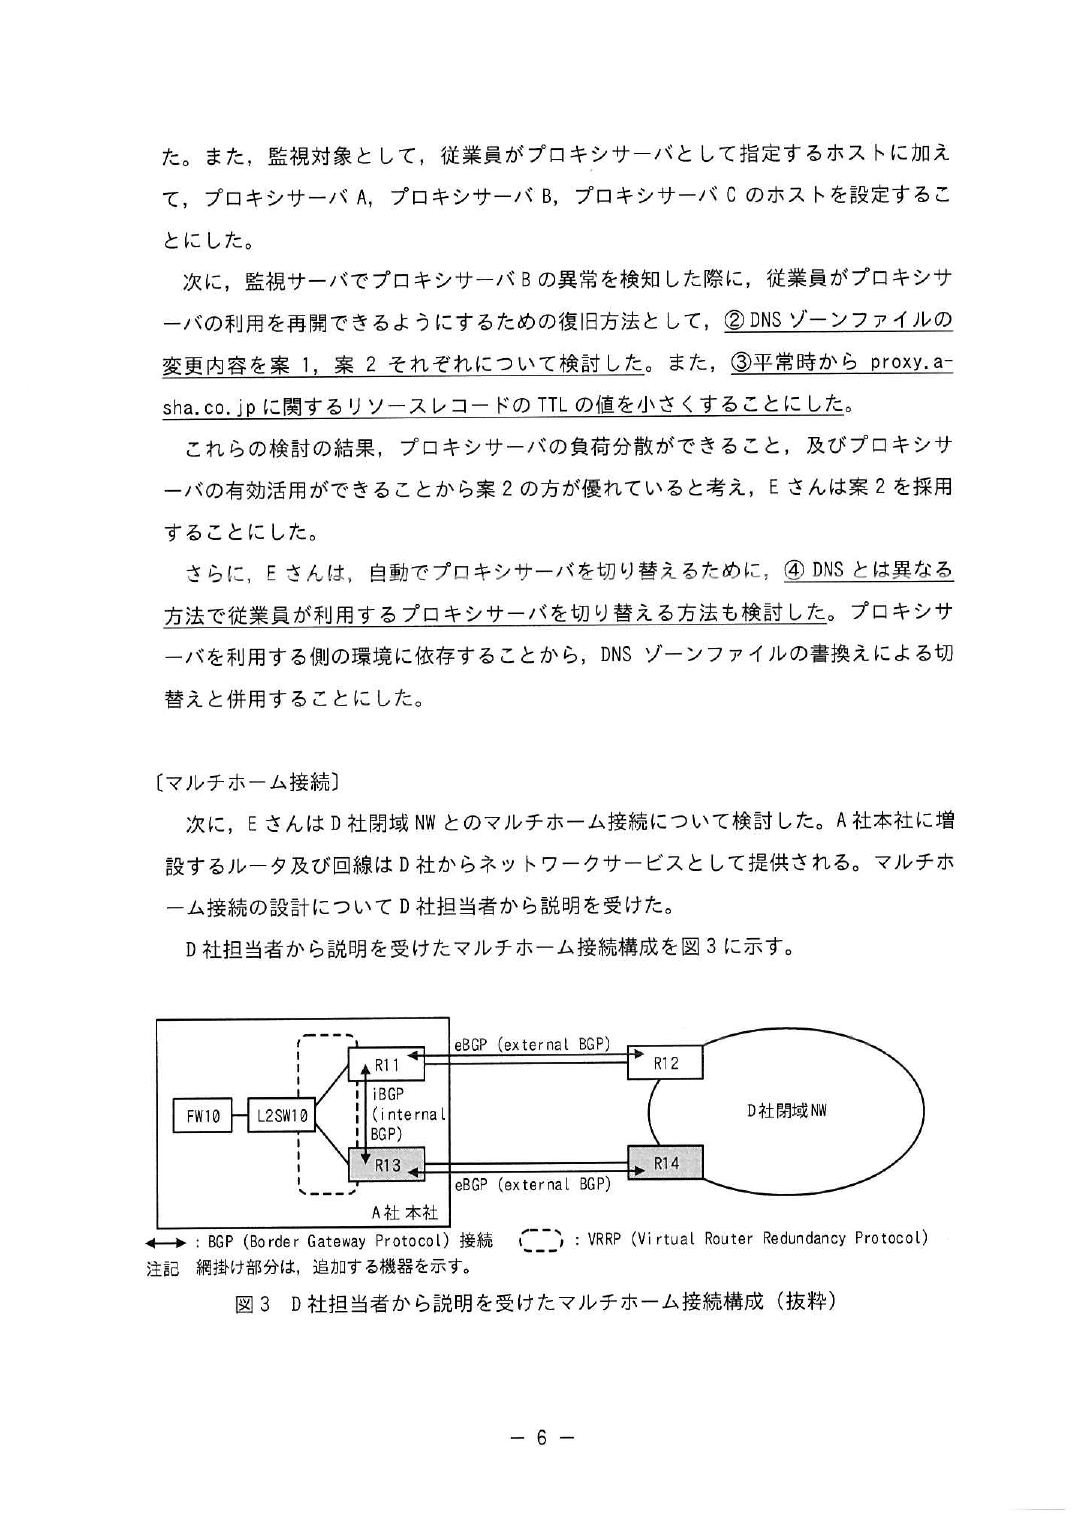
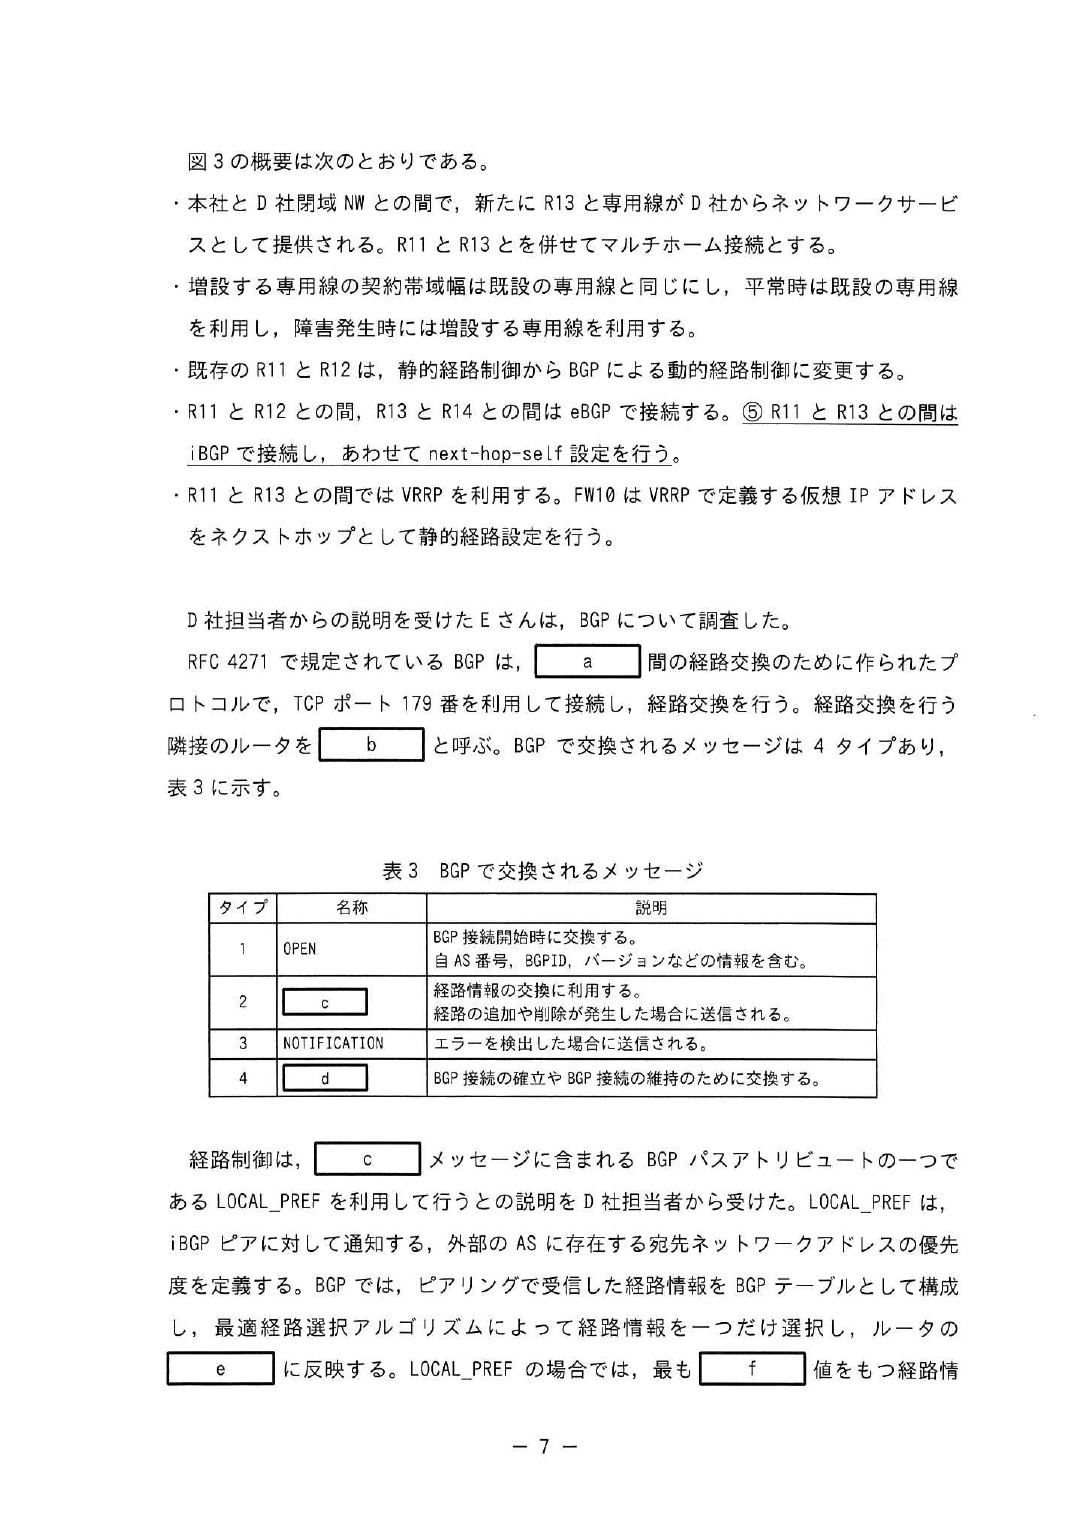
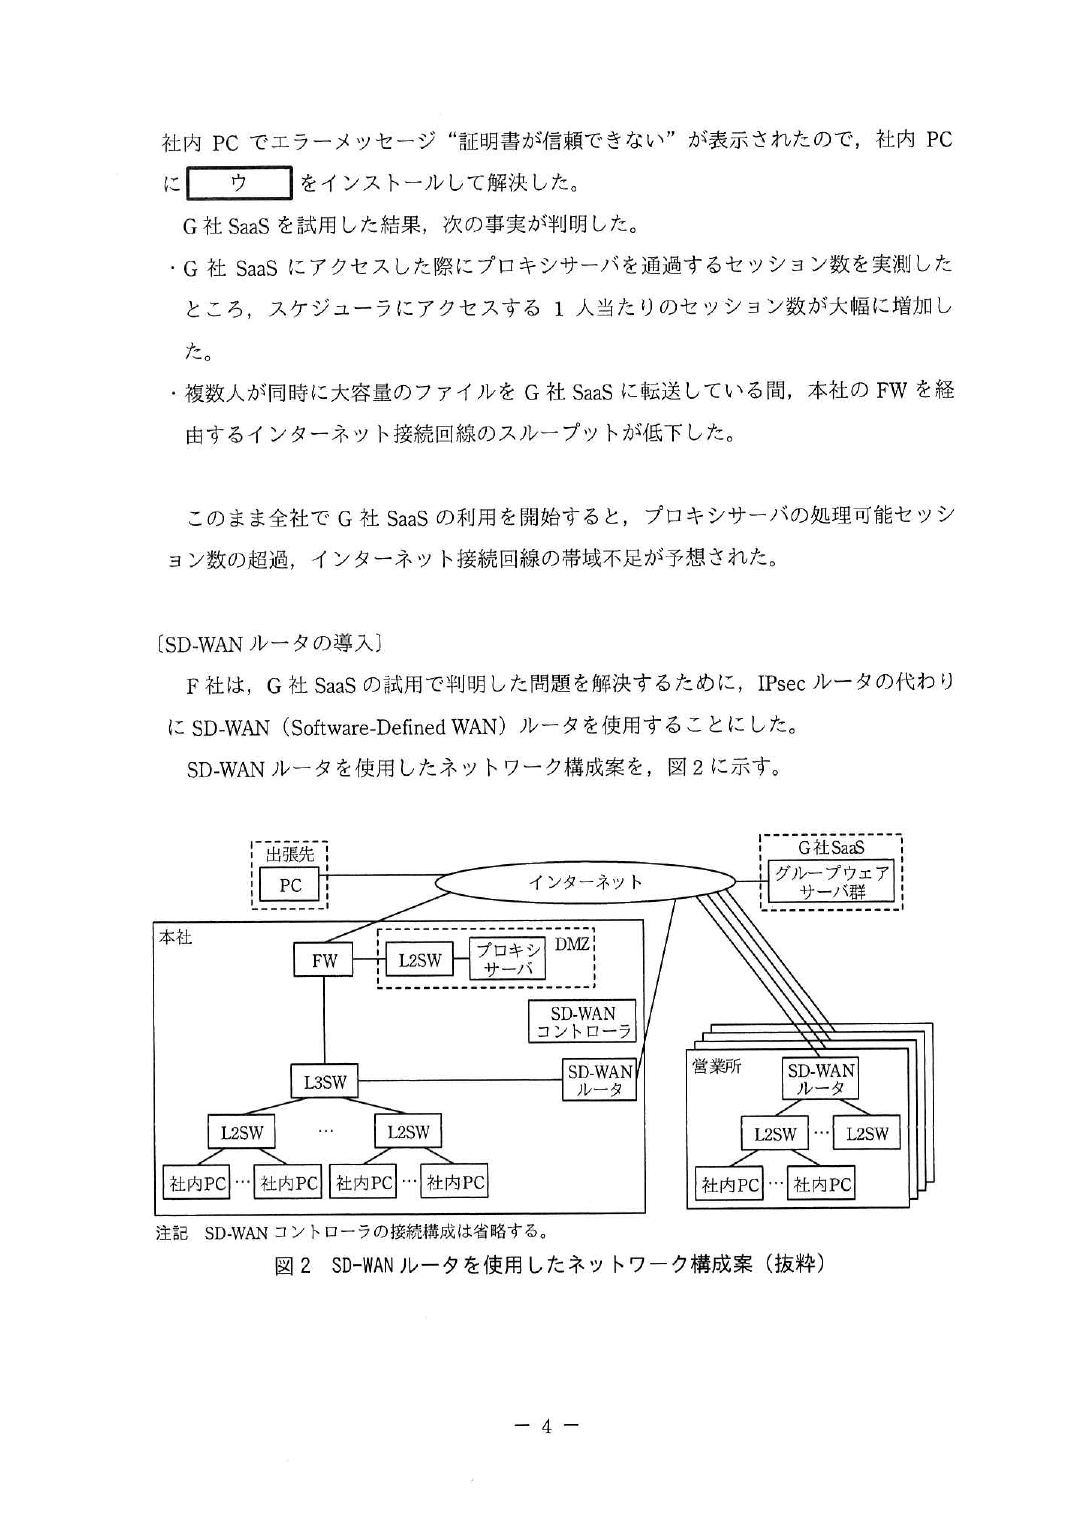
平成26〜令和元年度(秋期)と令和3〜7年度(春期 )の午後Ⅰ・午後Ⅱ 全55問を、
出題分野ごとに並べ替えた もの(令和2年度は NW の実施なし)。問題は IPA の問題冊子をそのままページ画像で載せ、
解答例と採点講評も IPA 公開のものを載せている。記述式なので採点は
◯(解けた)/△(半分)/×(解けない) の自己判定にしてある。
分野の並びは NW/午後_出題分野の頻度.md の集計(平成26〜令和7年の55問)に合わせて、
出題が多く捨てられない ②③④ を先頭に置いている。
分野 このページの問数 11年55問での主分野数 扱い ② ルーティング・WAN 11問 11問 厚く守る ③ セキュリティ 15問 15問 厚く守る ④ クラウド・DC・仮想化 10問 10問 厚く守る ⑤ 名前解決・メール・Web 4問 4問 薄く押さえる ⑦ 運用・監視・移行 3問 3問 薄く押さえる ① LAN・冗長化 3問 3問 知識だけ持つ ⑥ 無線LAN・IoT 5問 5問 捨ててよい ⑧ 音声・リアルタイム 4問 4問 捨ててよい
目次 ② ルーティング・WAN・拠点間(11問)
③ セキュリティ(15問)
④ クラウド・DC・仮想化(10問)
⑤ 名前解決・メール・Web(4問)
⑦ 運用・監視・移行・自動化(3問)
① LAN・冗長化(3問)
⑥ 無線LAN・IoT(5問)
⑧ 音声・リアルタイム通信(4問)
解答例を開く
すべて閉じる
自己採点をリセット
△× の一覧
② ルーティング・WAN・拠点間
OSPF・BGP・IPsec VPN・SD-WAN・経路設計。11年55問中11問が主分野で、午前Ⅱで3回落としている分野でもある。最優先。
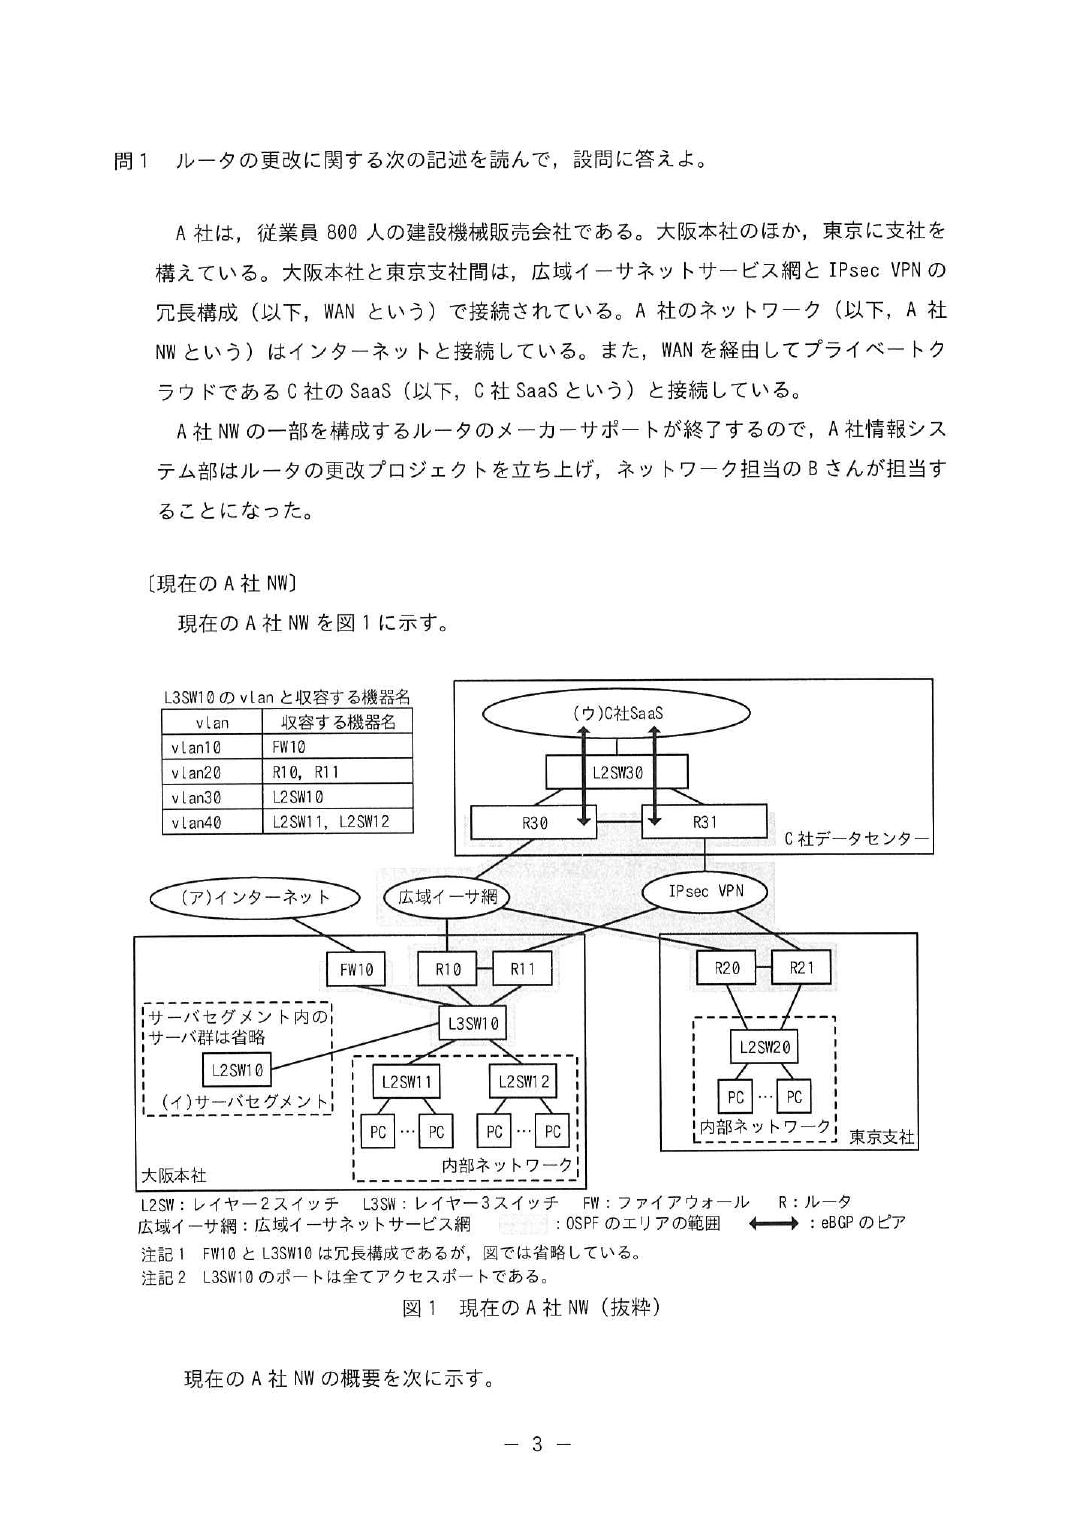
令和7年度 春期 午後Ⅰ 問1ルータの更改(OSPF・VRRP・無停止メンテナンス)
出題趣旨(IPA) 企業におけるICTの利活用が進み,企業ネットワークの安定稼働はますます重要になっている。企業ネットワークの停止に伴う業務インパクトは大きく,企業ネットワークのメンテナンスによる短時間の停止ですら計画しにくくなってきている。本問では,冗長化設計がなされた企業ネットワークにおけるルータの更改を題材として,OSPFやVRRPといったプロトコルの理解,及びこれらの技術を活用した企業ネットワークの停止を伴わないメンテナンスの手法について問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                           解答例・解答の要点                     備考
設問1 (1)   a    バックボーン
          b    ルータ
          c    デフォルトゲートウェイ
       (2) 不正な OSPF ルータと隣接関係になり経路交換してしまう問題
       (3) 長くする。
       (4) OSPF の経路情報が収束した状態
設問2 (1)    大阪本社      (ウ)
           東京支社      (ア),(イ)
       (2) 65535 といった十分大きな値に変更する。
       (3) 物理インタフェース閉塞の方が素早く切り戻せるから
       (4) イーサネットケーブルにラベルを付与する。
       (5) ①   ・L3SW10
           ②   ・R11
           ③   ・R20
           ④   ・R30
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,冗長化設計がなされた企業ネットワークにおけるルータの更改を題材に,OSPF や VRRP といった
プロトコルの理解,及びこれらの技術を活用した企業ネットワークの停止を伴わないメンテナンスの手法につ
いて出題した。全体として正答率は高かった。
 設問 1 では,(4)の正答率がやや低かった。動的経路制御を利用しているルータが,ルータとしての役割を
果たすためには,経路情報が収束している必要があることをしっかり理解してほしい。
                                                           う
 設問 2 では,(2)及び(3)の正答率が低かった。(2)については,OSPF のコストを変更することで通信を迂回
する場合,コストを十分大きな値に変更することで対応できることが多い。経路制御に OSPF を利用したネッ
トワークで使えるテクニックとしてぜひ知っておいてもらいたい。(3)については,事前に動作確認をした手
順通りに実施すれば問題は起きないとは限らない。手順を作成する際は,各工程で予想外の問題が発生するこ
とを想定し,万が一問題が発生した際は影響を最小限にできること,素早く切り戻せることなどの考慮が非常
に重要である。ネットワーク技術者として使用するプロトコルの理解を深め,使いこなせるスキルを身に付け
てほしい。
解説(設問ごとの考え方)
この問題の骨格 大阪本社と東京支社を「広域イーサ網(主)+IPsec VPN(従)」で冗長化し、
C社SaaS とは eBGP でつないだ構成。そこでルータ6台を業務を止めずに 交換する。
問われるのは OSPF のコスト設計/eBGP の経路優先/VRRP と OSPF の協調 の3点で、
いずれも分野②の中心論点。
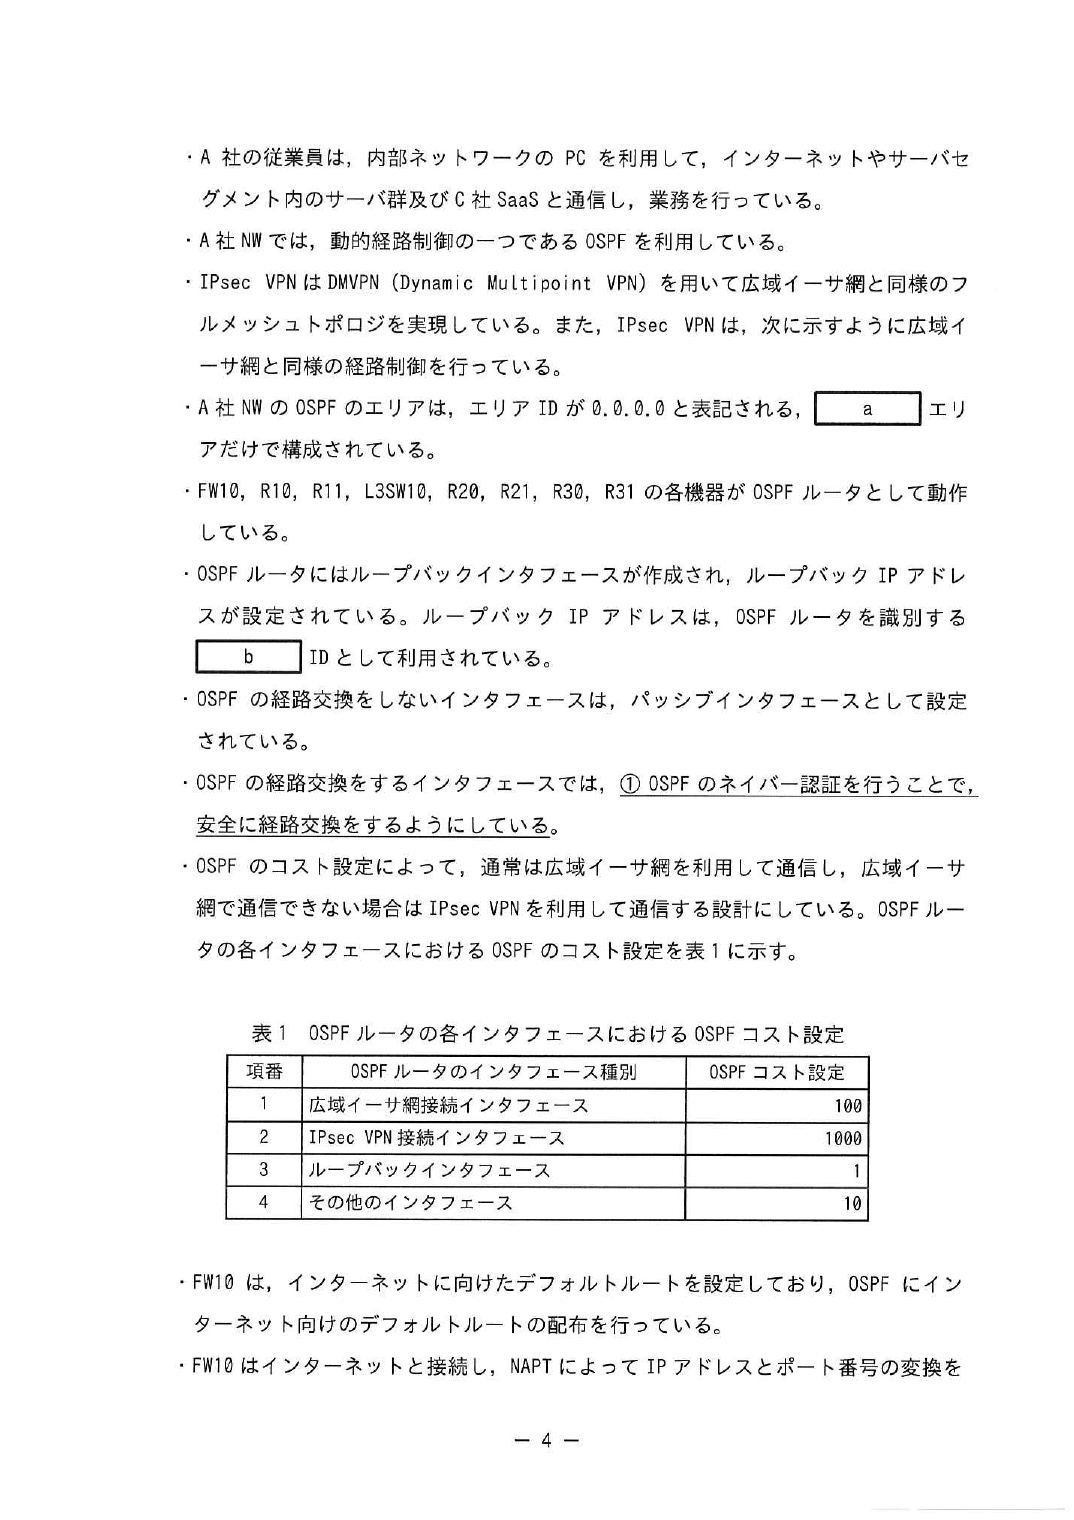
設問1(1) a=バックボーン、b=ルータ、c=デフォルトゲートウェイ
a は「エリア ID が 0.0.0.0 と表記される」で確定。エリア0=バックボーンエリア 。
b は「ループバック IP アドレスは OSPF ルータを識別する□ ID」なのでルータ ID 。
物理インタフェースのアドレスはリンクが落ちると消えるが、ループバックは消えないので
ルータ ID に使う。c は「PC に設定するデフォルトルートのネクストホップに相当する」ので
デフォルトゲートウェイ 。ここを VRRP で冗長化する。
設問1(2) 不正な OSPF ルータと隣接関係になり経路交換してしまう問題(35字以内)
OSPF のネイバー認証は、Hello パケットに鍵付きのダイジェストを載せ、
鍵を知らない相手とは隣接関係(アジャセンシー)を張らない ようにする仕組み。
防げるのは「偽のルータが勝手に隣接になって、嘘の経路を流し込む」こと。
書き負けやすい点 「盗聴を防ぐ」と書くと×。OSPF のネイバー認証は
認証であって暗号化ではない 。経路情報そのものは平文で流れる。
設問も「経路交換の安全性の観点から」と誘導している。
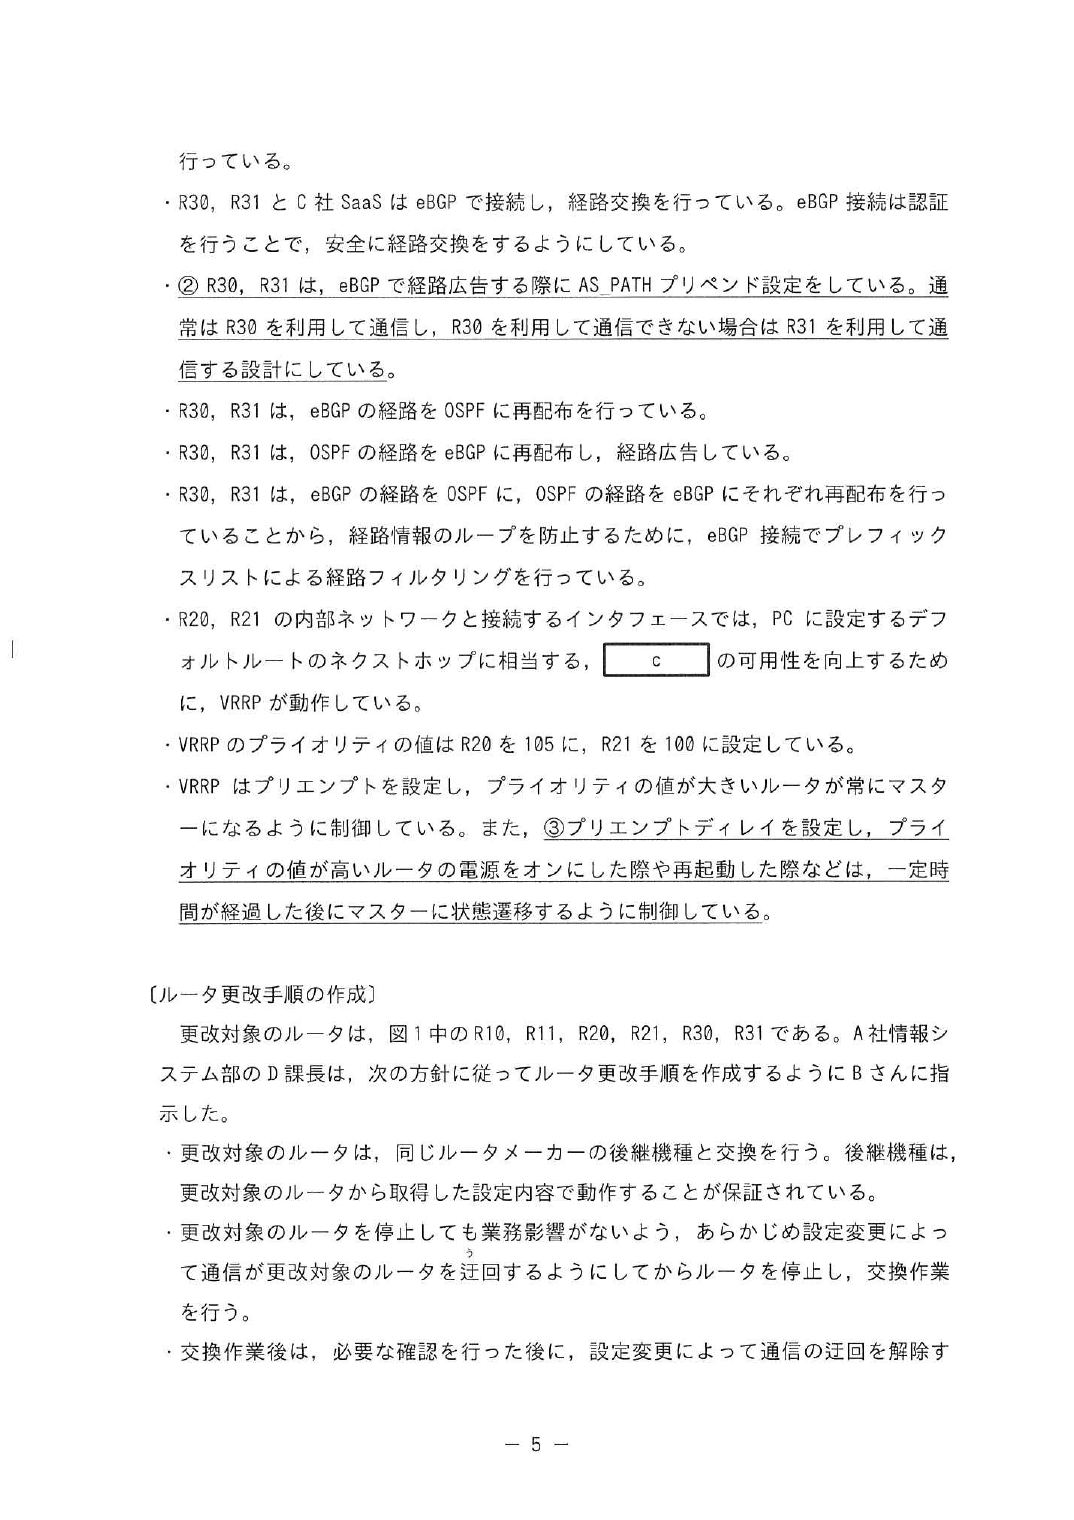
設問1(3) (R30 と比較して)長くする
AS_PATH プリペンドは、自 AS 番号を何回も並べて AS_PATH を長く見せる テクニック。
BGP の経路選択では AS_PATH が短いほど優先されるので、
使わせたくない経路をわざと長くする 。ここは「通常は R30、R30 が使えないときだけ R31」なので、
R31 側の AS_PATH を長くする。
午前Ⅱの弱点と直結 AS_PATH は BGP の属性。OSPF にはない。
「AS_PATH プリペンド」と出たら BGP の話だと即断できること。
この問題は OSPF と eBGP が同じ文章に混在しているので、
どちらの話かを取り違えると全滅する。
設問1(4) OSPF の経路情報が収束した状態(25字以内)
VRRP のプリエンプトディレイを入れる理由。電源を入れた直後のルータは、
VRRP 的にはプライオリティが高いのですぐマスターになれてしまう 。
しかし OSPF はまだ隣接確立と LSA 交換の途中で経路表ができていない 。
この状態でマスターになると、PC から届いたパケットの転送先が分からず通信が落ちる 。
だから OSPF が収束するまで待つ。
採点講評 この設問は正答率がやや低かったとされている。
IPA は「動的経路制御を利用しているルータがルータとしての役割を果たすためには、
経路情報が収束している必要がある ことをしっかり理解してほしい」と書いている。
VRRP(L3 の代表IP)と OSPF(経路表)は別物で、前者だけ整っても転送はできない
——この「2つの準備が揃って初めて転送できる」感覚が問われている。
設問2(1) 大阪本社=(ウ)/東京支社=(ア)と(イ)
「R10 を経由する通信はどれか」を図1で追うだけ。R10 は大阪本社にあって広域イーサ網側を向いている。
大阪本社の内部NW から
  (ア)インターネット   L3SW10 → FW10 → インターネット        R10 を通らない
  (イ)サーバセグメント  L3SW10 → L2SW10                        R10 を通らない
  (ウ)C社SaaS         L3SW10 → R10 → 広域イーサ網 → R30 →   ★通る

東京支社の内部NW から
  (ア)インターネット   R20 → WAN → R10 → L3SW10 → FW10 →    ★通る
  (イ)サーバセグメント  R20 → WAN → R10 → L3SW10 →           ★通る
  (ウ)C社SaaS         R20 → WAN → R30 → C社SaaS             R10 を通らない
東京支社から C社SaaS へは大阪本社を経由せず、WAN から直接 C社データセンターに抜ける。
ここを「全部 R10 経由」と思い込むと落とす。
午後の読み方 この手の設問は知識ではなく図を指でたどる作業 。
「どこからどこへ」を2つ(大阪発・東京発)に分けて、宛先3つ×2=6本を1本ずつ潰す。
焦って頭の中だけでやらず、図に線を引くのが確実。
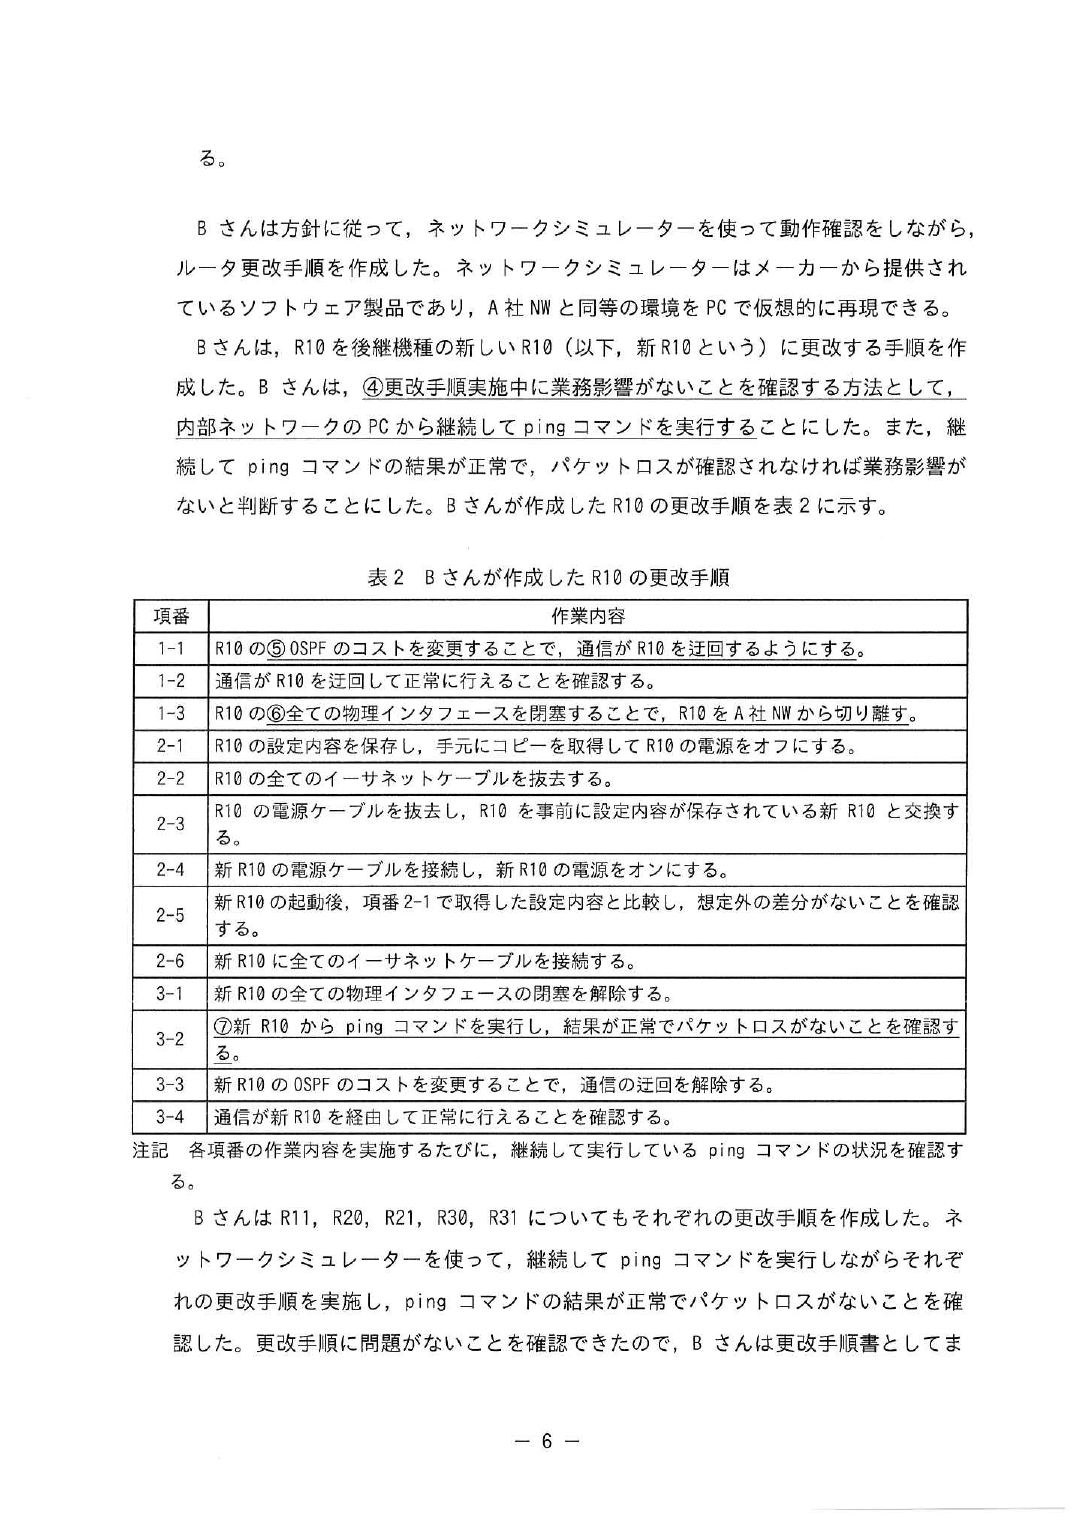
設問2(2) 65535 といった十分大きな値に変更する(30字以内)
OSPF はコストが小さい経路を選ぶ 。R10 を迂回させたいのだから、
R10 のインタフェースのコストを大きく する。問題は「どのくらい大きく」で、
答えは最大値に近い十分大きな値 。
採点講評 ここは正答率が低かったとされている。
「大きくする」だけでは不十分で、具体的に十分大きな値(65535 など)にする と書く必要がある。
中途半端に大きくすると、他の経路との合計コスト次第でまだ R10 が選ばれてしまう 可能性がある。
IPA は「OSPF を利用したネットワークで使えるテクニックとしてぜひ知っておいてほしい」と書いており、
コスト変更による計画的な迂回 は午後の定番手段。
設問2(3) 物理インタフェース閉塞の方が素早く切り戻せるから(30字以内)
項番 1-3 で物理インタフェースを閉塞してから、項番 2-1 で電源を切る。
なぜ電源断の前にわざわざ閉塞するのか。閉塞ならコマンド1つですぐ戻せる が、
電源を切ってしまうと起動に数分かかる。何か起きたときに最短で原状復帰できる状態を先に作る 。
採点講評 ここも正答率が低い。IPA の講評が本質を書いている——
「事前に動作確認をした手順どおりに実施すれば問題は起きないとは限らない。
手順を作成する際は、各工程で予想外の問題が発生することを想定し、
影響を最小限にできること、素早く切り戻せること などの考慮が非常に重要」。
午後は「切り戻し(ロールバック)の速さ」を理由に挙げさせる設問が頻出 。
理由を問われて技術的な説明だけ書くと外す。
設問2(4) イーサネットケーブルにラベルを付与する(25字以内)
項番 2-2 でケーブルを全部抜くので、2-6 で挿し直すときに挿し間違える。
抜く前 (2-2 の前)にラベルを貼っておく。技術ではなく作業手順の常識 を問う設問で、
ここは確実に取りたい。
設問2(5) L3SW10、R11、R20、R30
新 R10 が正しく復帰したかを確認するので、R10 が OSPF で隣接している相手すべて に ping する。
図1 から R10 の対向は、内部側が L3SW10、同じ拠点の相方が R11、
広域イーサ網の先が東京支社の R20 と C社データセンターの R30。
考え方 「どこに ping するか」は隣接関係を1つずつ潰す のが基本。
遠くの PC に1回 ping して通ったから OK、ではなく、
各リンクが個別に生きていること を確認しないと、冗長構成では片側が死んでいても気づけない。
この問題から持ち帰るもの ①OSPF はコストを十分大きく して計画的に迂回させる。
②BGP はAS_PATH プリペンド で経路を不利にする。③VRRP のマスター昇格は
OSPF の収束を待ってから (プリエンプトディレイ)。
④手順の理由を問われたら切り戻しの速さ・影響範囲 を書く。
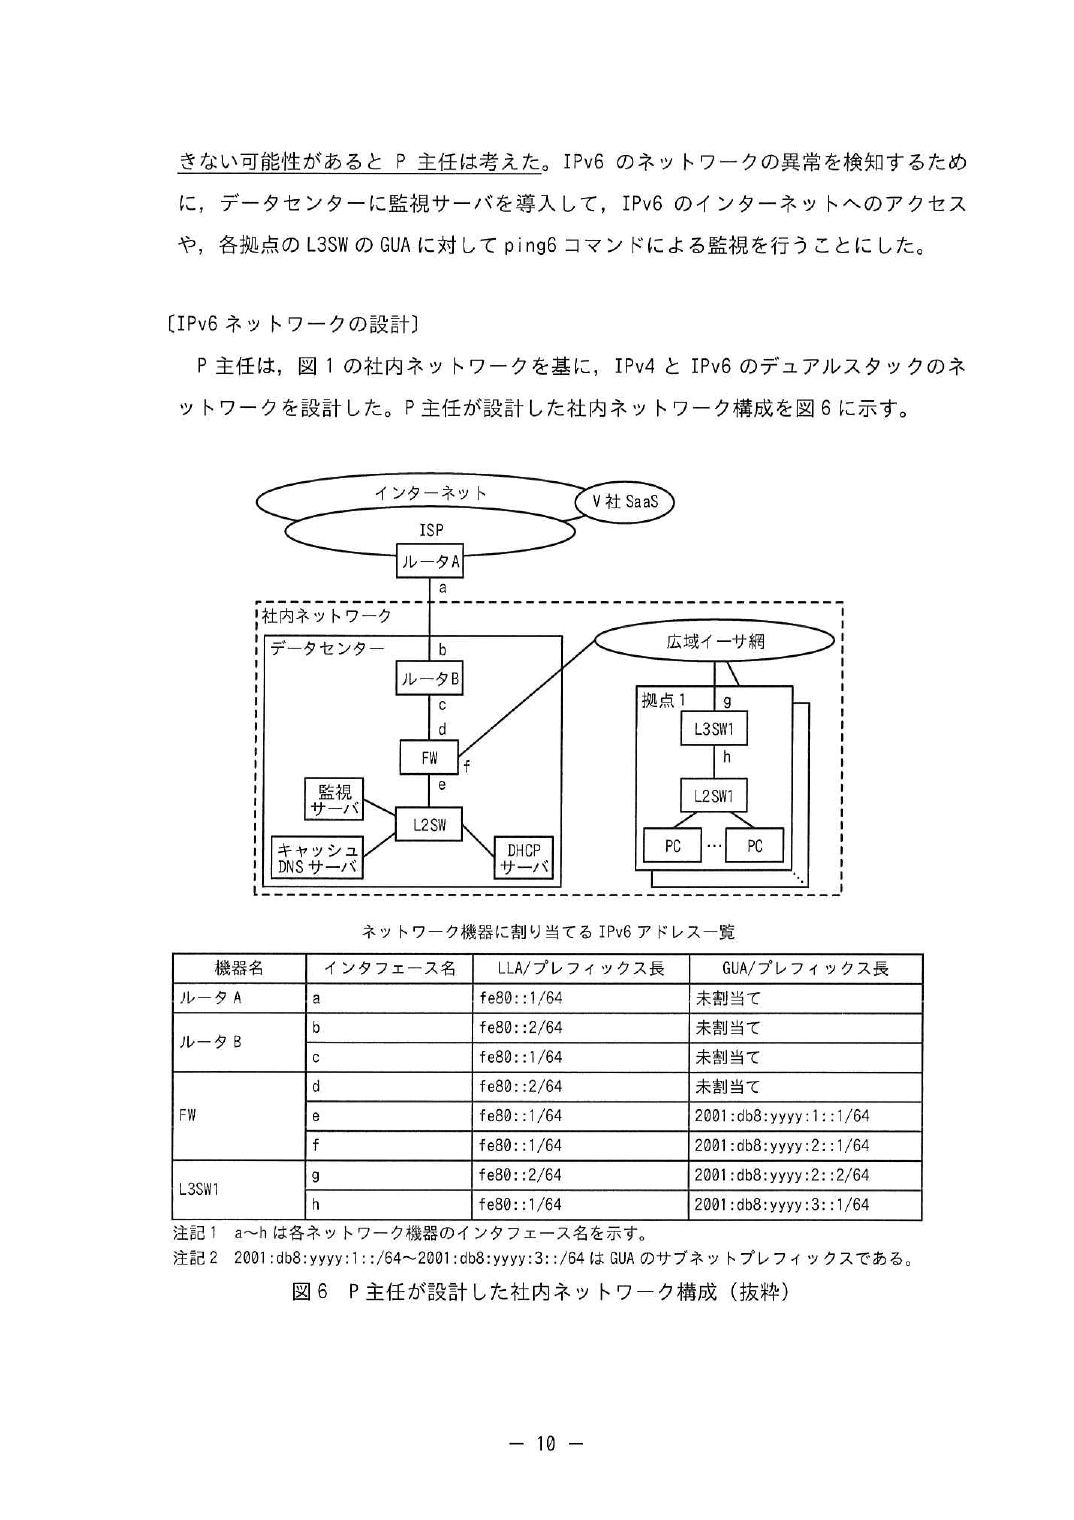
令和7年度 春期 午後Ⅱ 問1社内ネットワークのIPv6対応(アドレス割当て・DNS・経路制御)
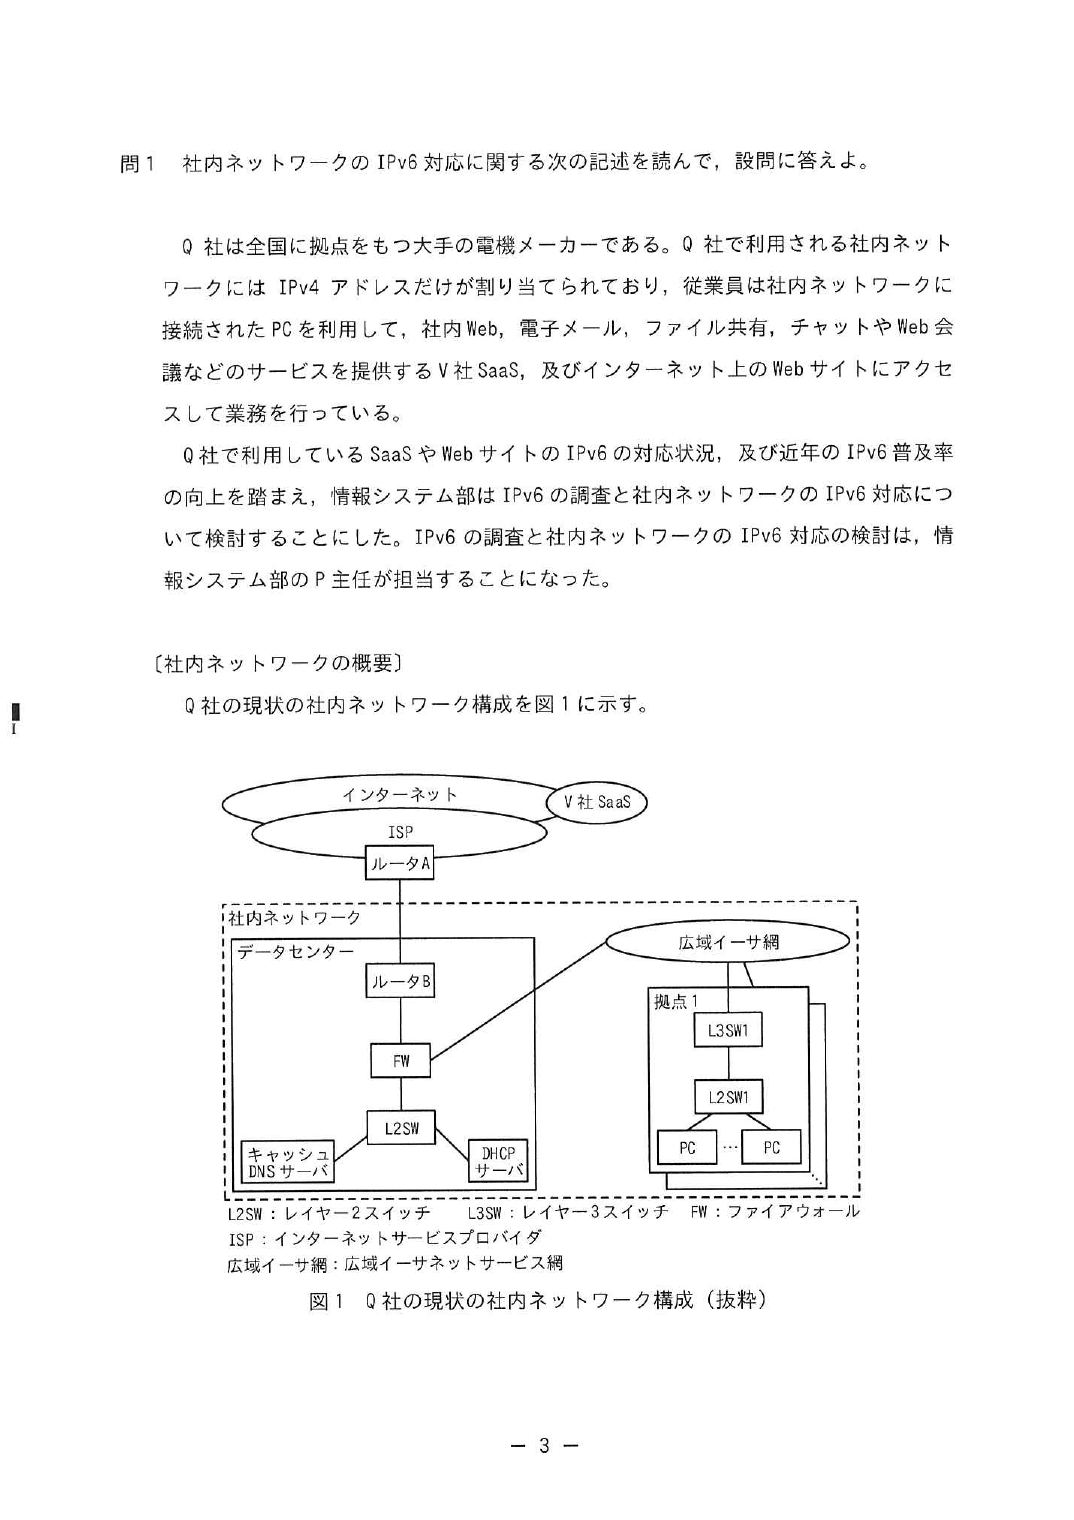
出題趣旨(IPA) 企業で利用されているインターネット上のクラウドサービスやWebサイトは,IPv6に対応したものが増えている。また,世界的にもIPv6の普及率が向上している。このような背景から,ネットワーク技術者にとって,IPv6アドレスの割当て,PCがSaaS及びWebサイトとIPv6で通信する前に行うDNS通信の流れや,IPv6の経路制御設計など,IPv6に関する基本的な知識は,今後より重要になってくる。本問では,IPv6の調査と社内ネットワークのIPv6対応の検討を題材として,IPv4及びIPv6に関する知識及び理解力を問う。
問題を開く(12 ページ)
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
p.12
p.13
p.14
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                                  解答例・解答の要点                                   備考
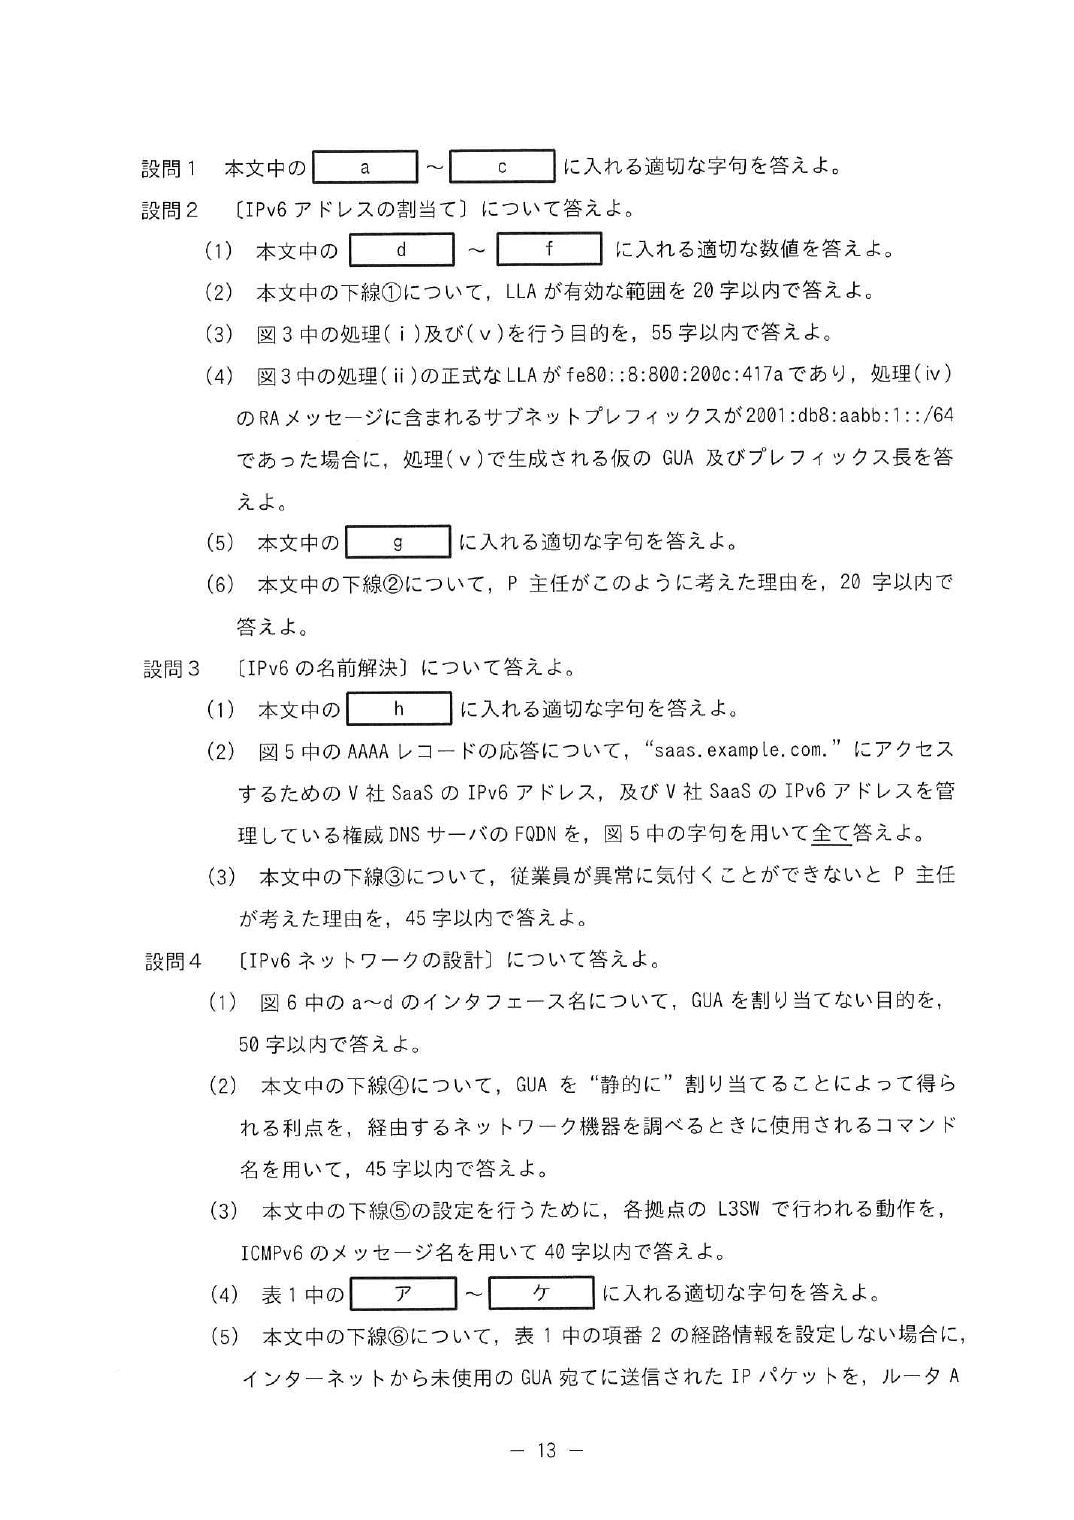
 設問1         a   宛先 IP アドレス
             b   ブロード
             c   リプライ
設問2 (1) d        16
        e        48
             f   64
       (2) データリンク層で通信可能な範囲
       (3) 同じデータリンク層上に同じ IPv6 アドレスを使用しているノードがいないこ
           とを確認するため
       (4)            GUA    2001:db8:aabb:1:8:800:200c:417a
             プレフィックス長 64
       (5) g     デフォルトルータ        又は    デフォルトゲートウェイ
       (6) PC を特定しづらくなるから
設問3 (1) h TCP
    (2) IPv6 アドレス           2001:db8:xxxx::10,2001:db8:xxxx::20
                   FQDN     ns1.example.net.,ns2.example.net.
       (3) IPv4 にフォールバックして SaaS の同じ Web ページにアクセスするから
設問4 (1) インターネットからルータ A,ルータ B 及び FW にアクセスできないようにする
        ため
       (2) traceroute6 を利用して調べるときに各機器を識別しやすくする。
       (3) PC が送信した RS メッセージに対して RA メッセージを応答する。
       (4) ア fe80::1
             イ b
             ウ fe80::2
             エ c
             オ fe80::1
             カ d
             キ fe80::2
             ク f
           ケ fe80::1
       (5) ホップリミットが 0 になるまで相互に転送し合い,廃棄する。
       (6) ロンゲストマッチによって選択されるから
       (7) i     NAPT
       (8) 通信経路における最小の MTU
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 1 では,IPv6 の調査と社内ネットワークの IPv6 対応の検討を題材に,IPv6 アドレスの割当て,IPv4 と
IPv6 のデュアルスタックのネットワークにおける DNS 通信,及び経路制御設計について出題した。全体として
正答率は平均的であった。
  設問 2 では,(6)の正答率が低かった。プライバシー保護を目的として,IPv6 のインタフェース識別子だけ
でなく MAC アドレスをランダムに生成するケースも増えているので,PC がもつ識別子をランダムにすることに
よって得られるメリットと,新たに発生する課題について理解を深めてほしい。
  設問 3 では,(3)の正答率が低かった。IPv4 と IPv6 のデュアルスタックのネットワークでは,IPv6 のネッ
トワークに障害が発生しても,IPv4 で同じ Web ページにアクセスできることがあり,異常に気付きづらい。
IPv6 のネットワークを設計する際には,監視方法についても考慮が必要になることを理解してほしい。
  設問 4 では,(2)の正答率は平均的であった。traceroute コマンドは,ping コマンドと同様にネットワーク
の状態確認やトラブルシューティングにおいて非常に有用なツールである。障害発生時の切り分けや早期復旧
にも役立つので,ネットワーク関連のコマンドやツールを使いこなすスキルを身に付けてほしい。
解説(設問ごとの考え方)
この問題の骨格 IPv4 だけの社内ネットワークを IPv4/IPv6 デュアルスタック にする検討。
前半が NDP と SLAAC によるアドレス自動設定 、中盤が デュアルスタックの DNS 、
後半が OSPFv3 の経路設計 。午前Ⅱで落とした IPv6(NDP・OSPFv3)が、そのまま午後Ⅱ1問分 になっている。
令和7年度の最新問題がこれということは、IPv6 は今後も本命テーマ。
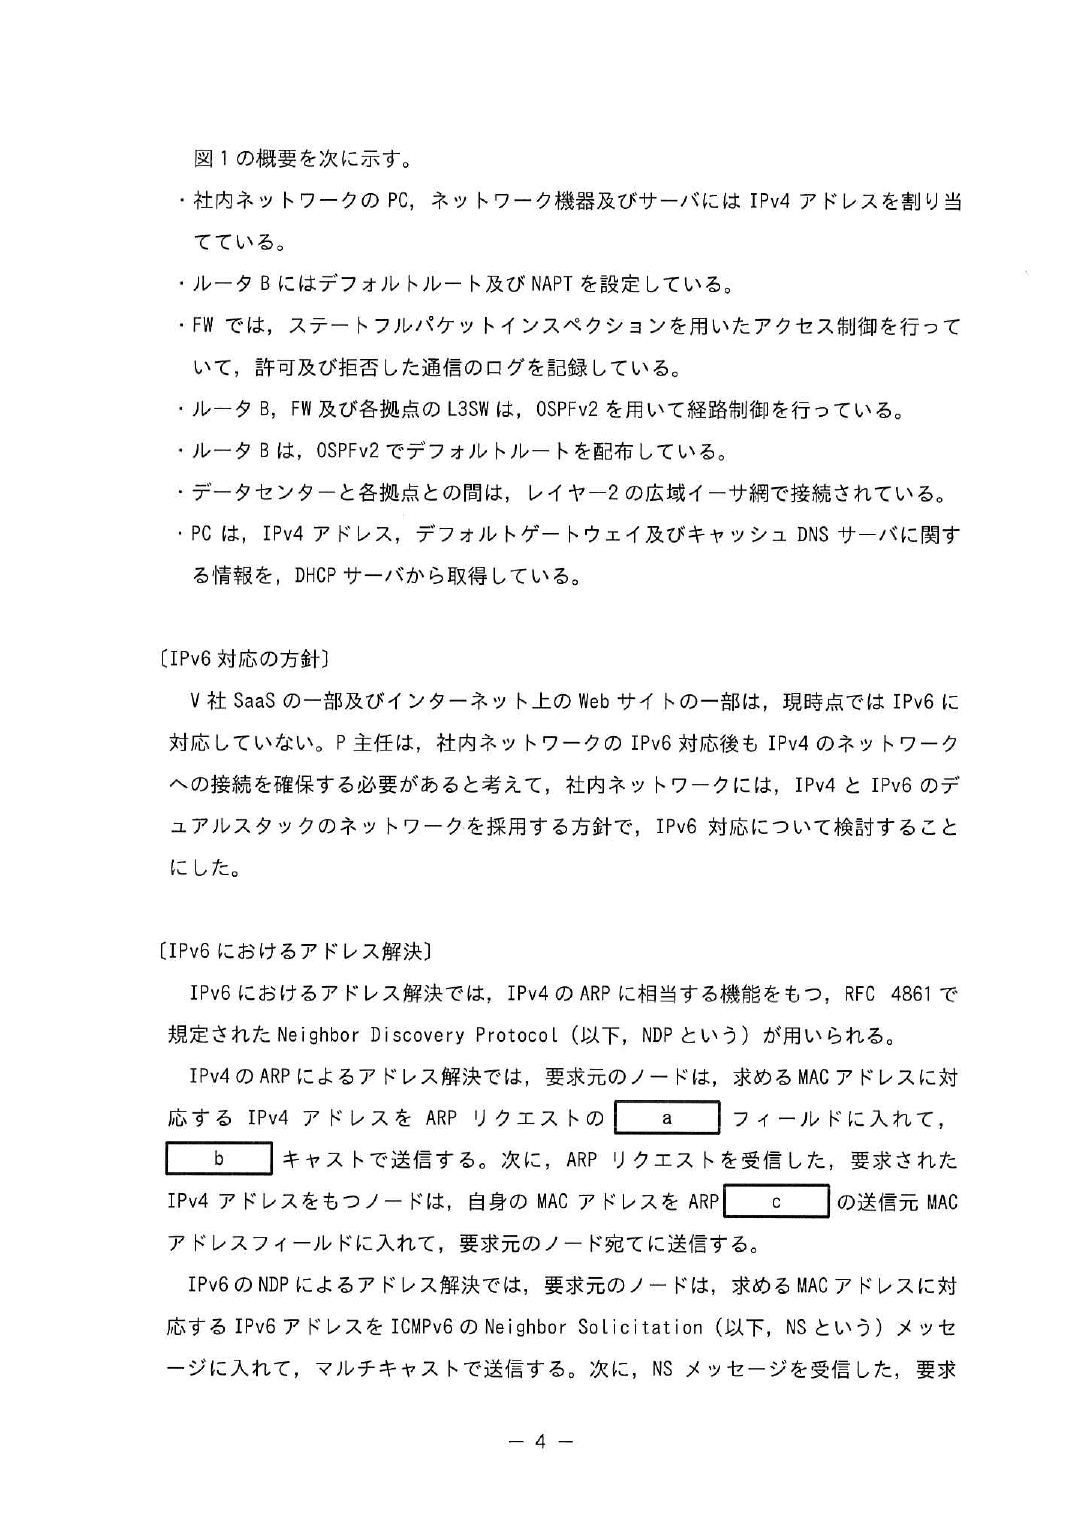
設問1 a=宛先 IP アドレス、b=ブロード、c=リプライ
IPv4 の ARP の手順をなぞるだけ。求めたい相手の IPv4 アドレスを ARP リクエストの
宛先(ターゲット)IP アドレス フィールドに入れてブロード キャストで撒き、
該当するノードが ARP リプライ の送信元 MAC アドレスフィールドに自分の MAC を入れて返す。
ここが IPv6 との対比の核心 IPv6 には
ブロードキャストが存在しない 。
同じことを NDP の NS/NA メッセージが
マルチキャスト で行う。
しかも全ノードに撒くのではなく
要請ノードマルチキャストアドレス 宛てに送るので、
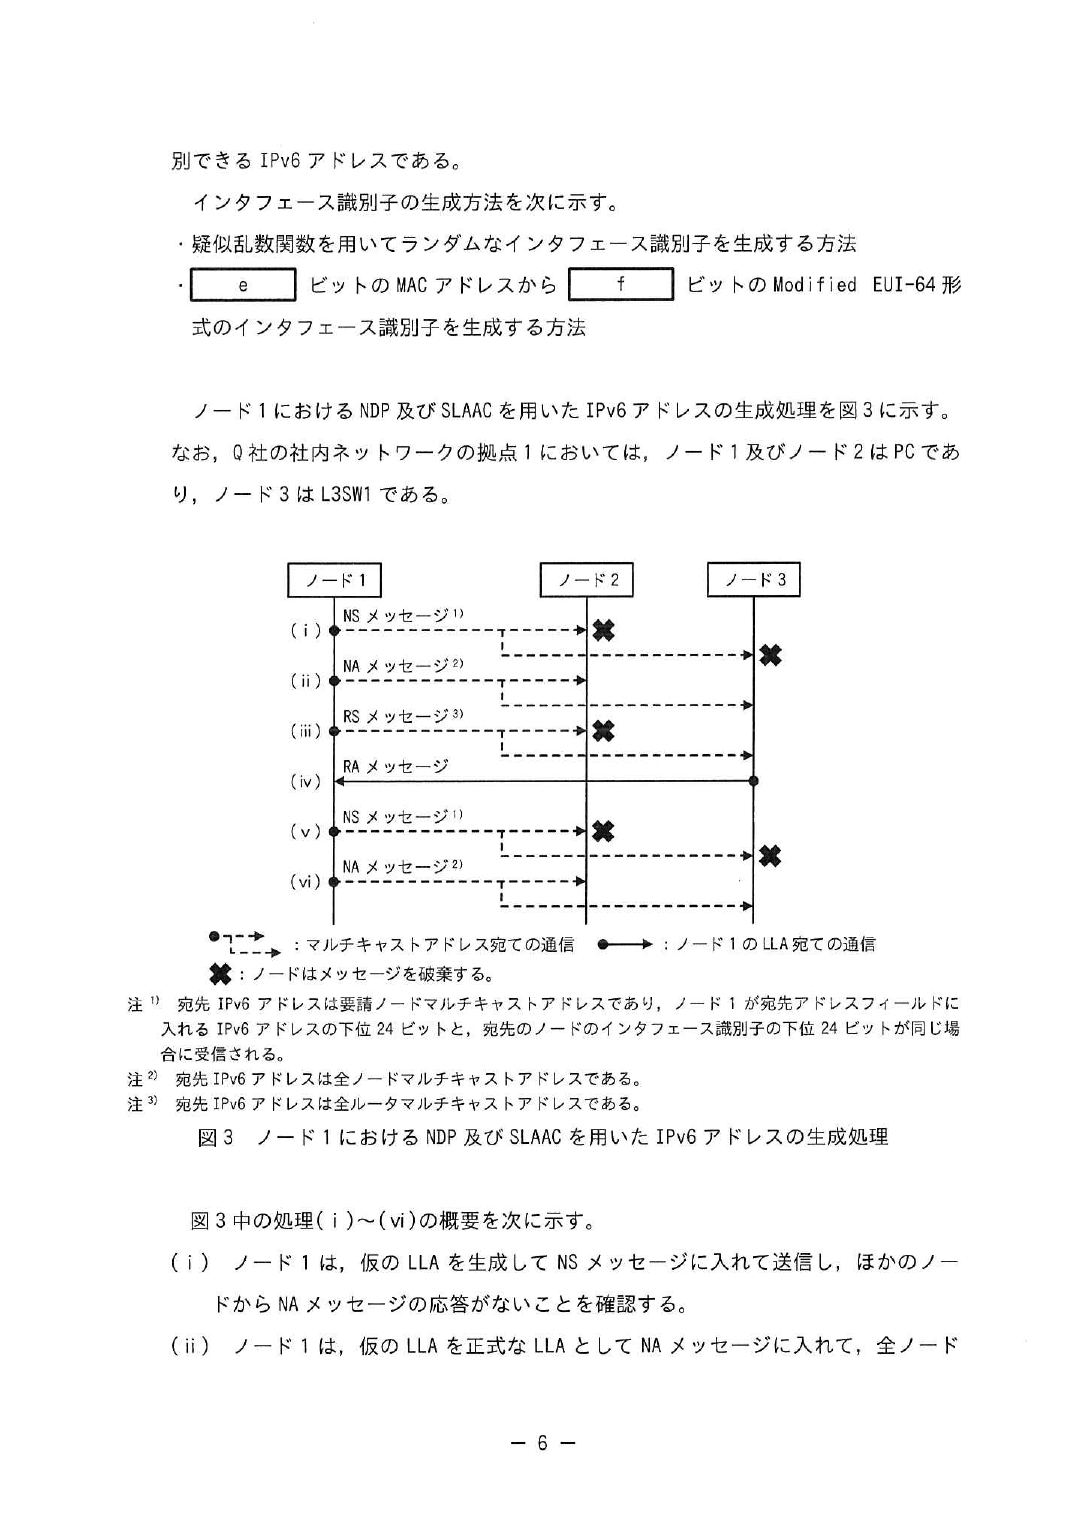
関係ないノードの NIC を起こさずに済む(図3の注記1がその説明)。
IPv4  ARP リクエスト → ブロードキャスト(全員が受け取って処理)
IPv6  NS メッセージ  → 要請ノードマルチキャスト(下位24ビットが一致するノードだけ)
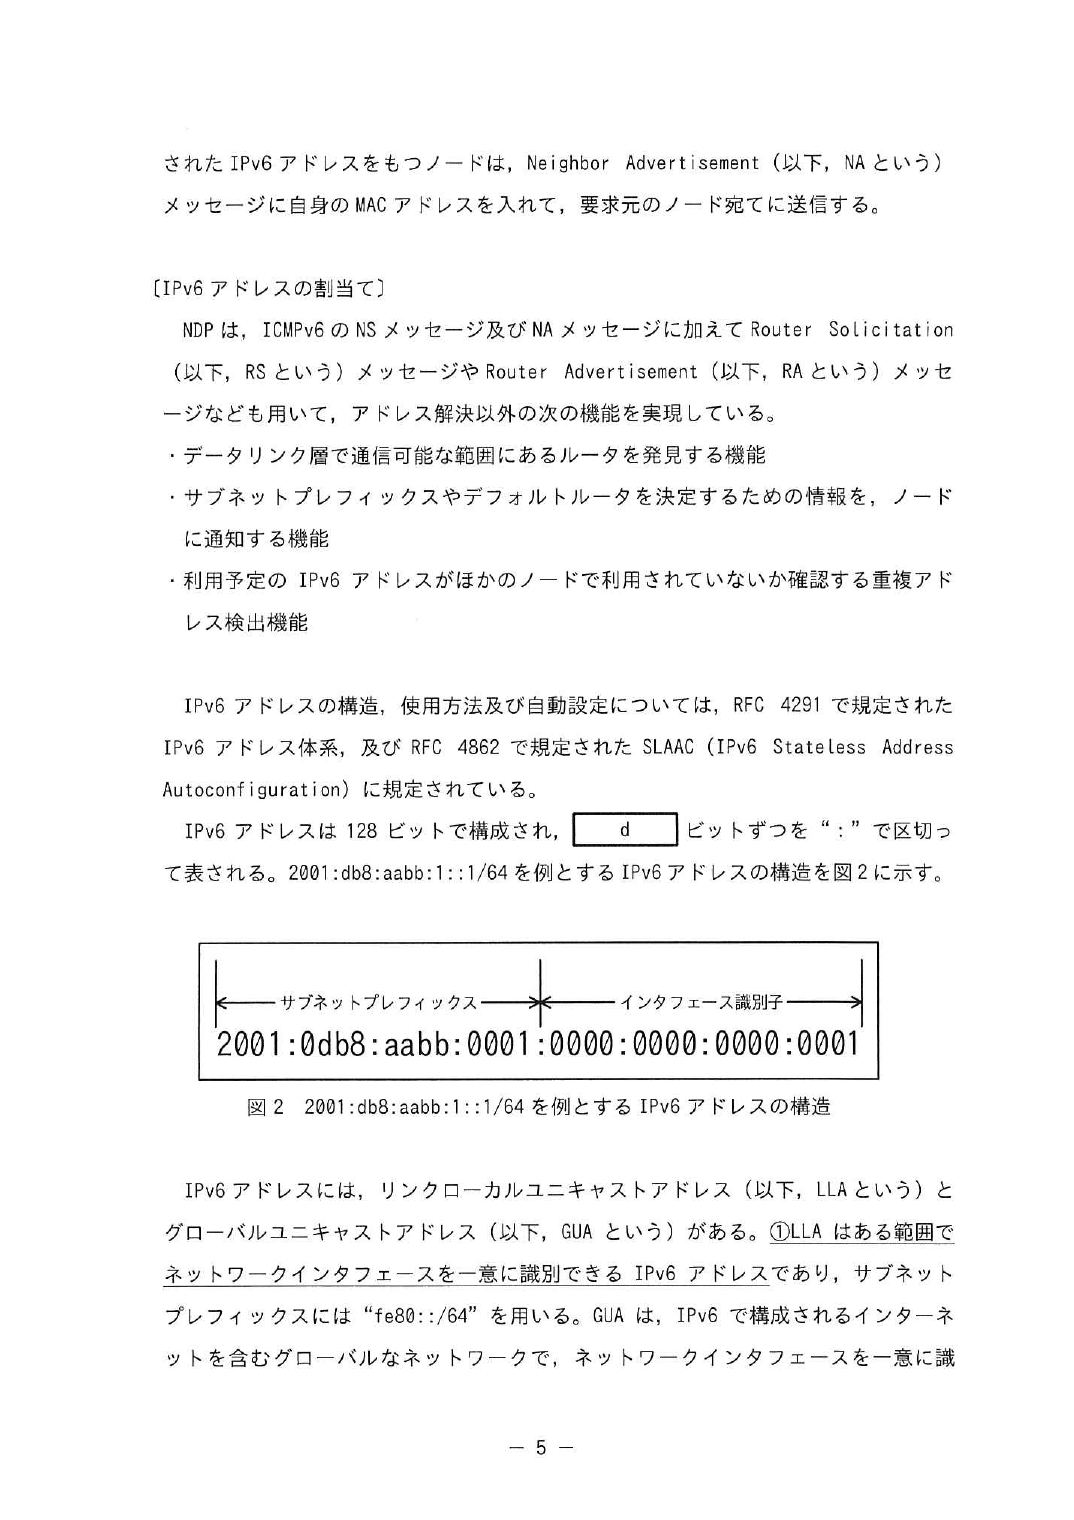
設問2(1) d=16、e=48、f=64
IPv6 は 128 ビットを 16 ビットずつ “:” で区切って 8 ブロックで書く。
インタフェース識別子は 48 ビットの MAC アドレスから 64 ビットの Modified EUI-64 を作る
(真ん中に ff:fe を挿入して 64 ビットにし、先頭から7ビット目の U/L ビットを反転する)。
設問2(2) データリンク層で通信可能な範囲(20字以内)
LLA(fe80::/64)が一意であればよい範囲=同じリンクの中だけ 。
だからルータを越えると届かないし、別のリンクでは同じ fe80::1 を使い回してよい。
午前Ⅱで落とした論点 「リンクローカルアドレスのプレフィックスを RA で取得する」が誤りなのは、
fe80::/64 が固定で、取得する必要がない から。RA が運ぶのは GUA 用のサブネットプレフィックス。
設問2(3) 同じデータリンク層上に同じ IPv6 アドレスを使用しているノードがいないことを確認するため(55字以内)
図3 の処理(i)(仮の LLA)と処理(v)(仮の GUA)は、どちらも DAD(重複アドレス検出) 。
仮アドレスを NS に入れて投げ、NA の応答が返ってこなければ誰も使っていない と判断して正式採用する。
LLA と GUA で2回やるので、図3 に NS/NA が2往復出てくる。
図3 の流れを1本の線で覚える
(i)   NS  仮の LLA で DAD      → 応答なし
(ii)  NA  正式な LLA を全ノードに通知
(iii) RS  ルータいますか(全ルータマルチキャスト宛て)
(iv)  RA  ルータ(ノード3)が プレフィックス+デフォルトルータ情報 を返す
(v)   NS  RAのプレフィックス+自分の識別子で作った仮の GUA で DAD
(vi)  NA  正式な GUA を全ノードに通知
LLA を先に作らないと、そもそも RS を送る送信元アドレスがない ——この順番が肝。
設問2(4) GUA=2001:db8:aabb:1:8:800:200c:417a / プレフィックス長=64
GUA は RA でもらったサブネットプレフィックス+すでに決まっているインタフェース識別子 で作る。
識別子は正式な LLA fe80::8:800:200c:417a の下位64ビット =8:800:200c:417a。
これをプレフィックス 2001:db8:aabb:1::/64 にくっつける。
fe80:0000:0000:0000 : 0008:0800:200c:417a   ← LLA(上位64が fe80::/64)
2001:0db8:aabb:0001 : 0008:0800:200c:417a   ← 上位64 を RA のプレフィックスに差し替える
SLAAC では識別子は使い回す ので、新しく作るのは上位64ビットだけ。
設問2(5) g=デフォルトルータ(デフォルトゲートウェイ)
RA の送信元(ノード3=L3SW1)の LLA をデフォルトルータ に設定する。
IPv6 のデフォルトルータは GUA ではなく LLA で指す のが普通。
これは設問4(4) の経路表のネクストホップが全部 fe80:: になっていることと同じ話。
設問2(6) PC を特定しづらくなるから(20字以内)
識別子を MAC から作ると、どのネットワークに移動しても下位64ビットが同じ になり、
外部から同一端末だと追跡できてしまう。だから乱数で作るのが推奨(本文も EUI-64 は非推奨と書いている)。
その裏返しで、社内では「このアドレスはどの PC か」を特定しづらくなる ——これが設問の答え。
採点講評 正答率が低かった設問。問われているのはメリットではなくデメリット
(「PC 管理の観点で考慮が必要」)。プライバシー保護の説明を書くと設問に答えていないので0点。
下線の直前・直後の語を必ず読む 。
設問3(1) h=TCP
DNS は通常 UDP だが、EDNS が使えない相手と 512 バイトを超えるメッセージをやり取りするときは TCP に切り替える。
IPv6 では AAAA レコードが増えて応答が大きくなるので、この話が出てくる。
DNS の使い分け
  UDP 53   通常の問合せ(512バイトまで)
  EDNS0    UDP のまま 512 バイト超を許す拡張(双方が対応していれば)
  TCP 53   EDNS が使えない/上限を超える/ゾーン転送(AXFR)
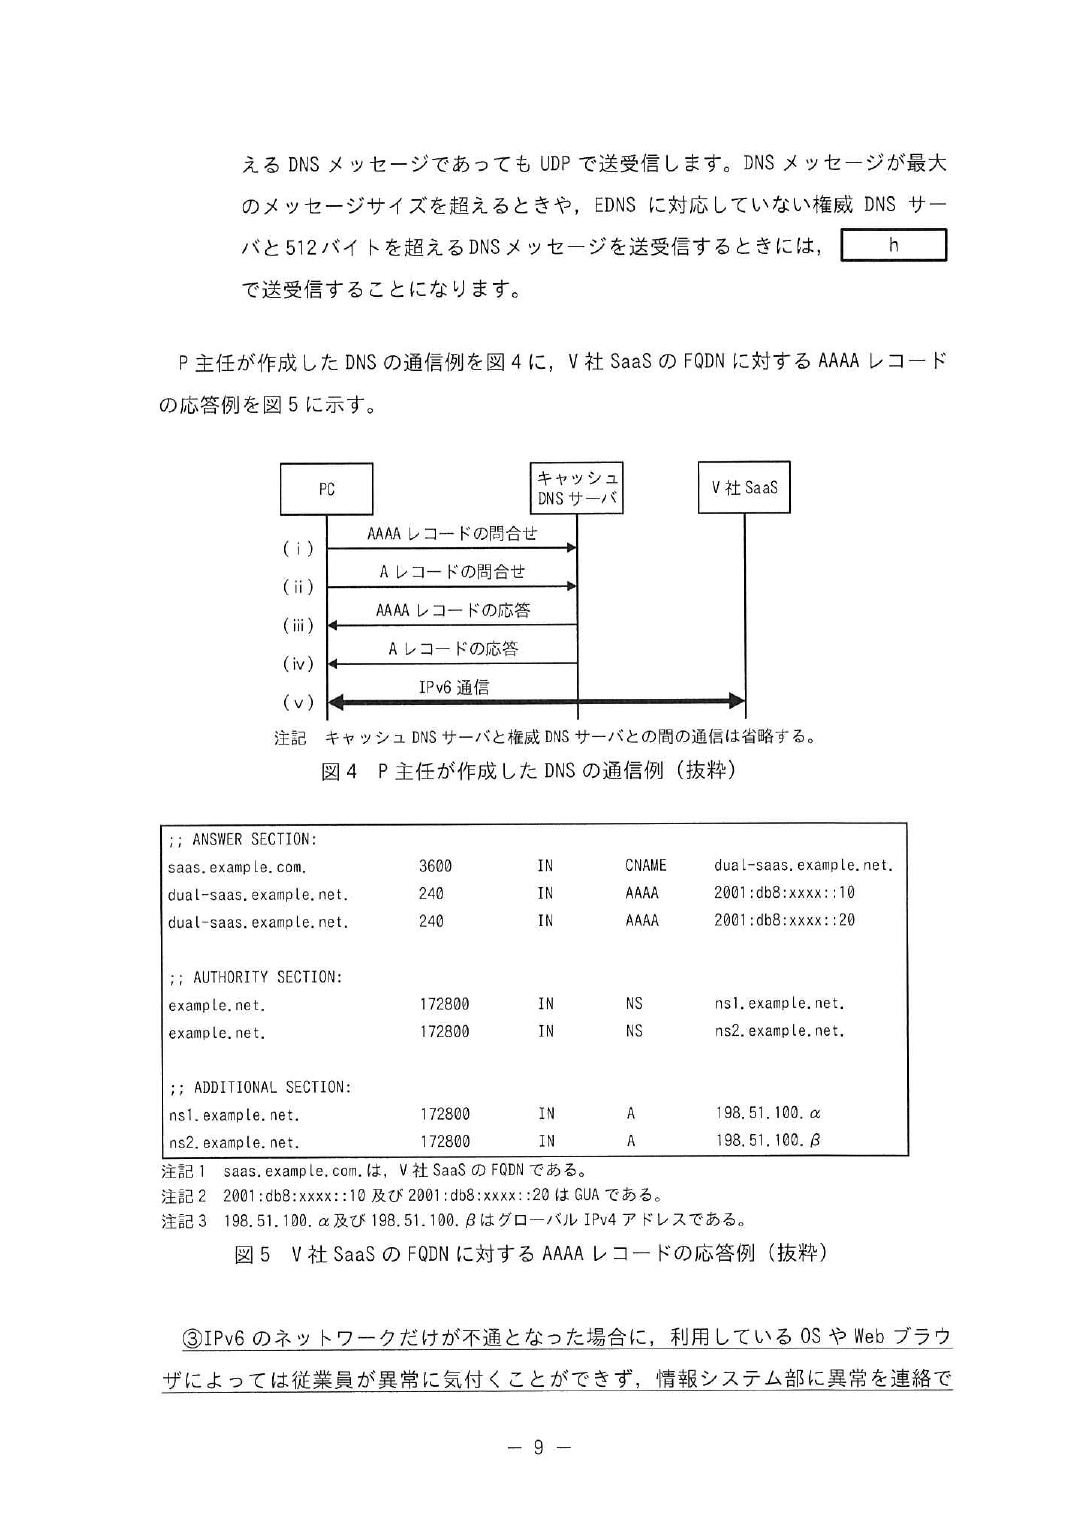
設問3(2) IPv6 アドレス=2001:db8:xxxx::10 と ::20 / FQDN=ns1.example.net. と ns2.example.net.
図5 を上から読む。saas.example.com. は CNAME で
dual-saas.example.net. を指しており、AAAA はそちらに付いている。
だからアクセス先アドレスは 2001:db8:xxxx::10 と ::20 の2つとも 。
権威 DNS サーバは AUTHORITY SECTION を見る。example.net. の NS が
ns1.example.net. と ns2.example.net.。
ADDITIONAL SECTION にある 198.51.100.α/β はその権威サーバの IPv4 アドレス(グルーレコード) で、
聞かれているのは FQDN なのでこちらではない。
落とし穴3つ ①CNAME を追わずに saas.example.com のまま答える。
②「全て答えよ」なのに1つしか書かない。
③権威 DNS サーバを example.net. と書く(それはゾーン名であってサーバ名ではない)。
設問3(3) IPv4 にフォールバックして SaaS の同じ Web ページにアクセスするから(45字以内)
デュアルスタックでは AAAA と A の両方が引ける。IPv6 が優先されるが、
IPv6 がつながらなければ OS や ブラウザが黙って IPv4 で再試行する (Happy Eyeballs)。
利用者からは普通に見えてしまうので、IPv6 だけが死んでいても誰も申告してこない。
採点講評 正答率が低かった設問で、IPA は
「IPv6 のネットワークを設計する際には、監視方法についても考慮が必要 になることを理解してほしい」
と書いている。だからこそ本文では監視サーバを置いて ping6 で各拠点 L3SW の GUA を叩く設計にしている。
「利用者が気付かない=監視で検知するしかない」 という因果が、この問題のメッセージ。
設問4(1) インターネットからルータA、ルータB及び FW にアクセスできないようにするため(50字以内)
図6 の a〜d は LLA だけで GUA が「未割当て」。GUA がなければインターネットから到達しようがない 。
IPv6 は NAT を使わない前提なので、アドレスを付けないこと自体がアクセス制御になる 。
設問4(2) traceroute6 を利用して調べるときに各機器を識別しやすくする(45字以内)
PC もサーバも載っていないリンクに、なぜわざわざ GUA を静的に振るのか。
traceroute6 は経路上の各ルータが返す ICMPv6 の送信元アドレス を並べて表示する。
GUA が無いと LLA しか出ず、どの機器のどのインタフェースか判別できない 。
設問が「経由するネットワーク機器を調べるときに使用されるコマンド名を用いて 」と
わざわざ指定しているので、答えにコマンド名を必ず入れる こと。
設問4(3) PC が送信した RS メッセージに対して RA メッセージを応答する(40字以内)
下線⑤「PC は SLAAC を用いて IPv6 アドレス及びデフォルトルータを設定する」を成立させるために、
L3SW 側がやること。図3 の処理(iii)(iv) そのもの。
「ICMPv6 のメッセージ名を用いて」と指定されているので RS/RA を必ず書く 。
DHCP との違い IPv4 では DHCP サーバがアドレスもデフォルトゲートウェイも配った。
IPv6 の SLAAC ではルータ自身が RA で配る ので、DHCP サーバは要らない。
本文で DHCP サーバが IPv4 用のまま残っているのはそのため。
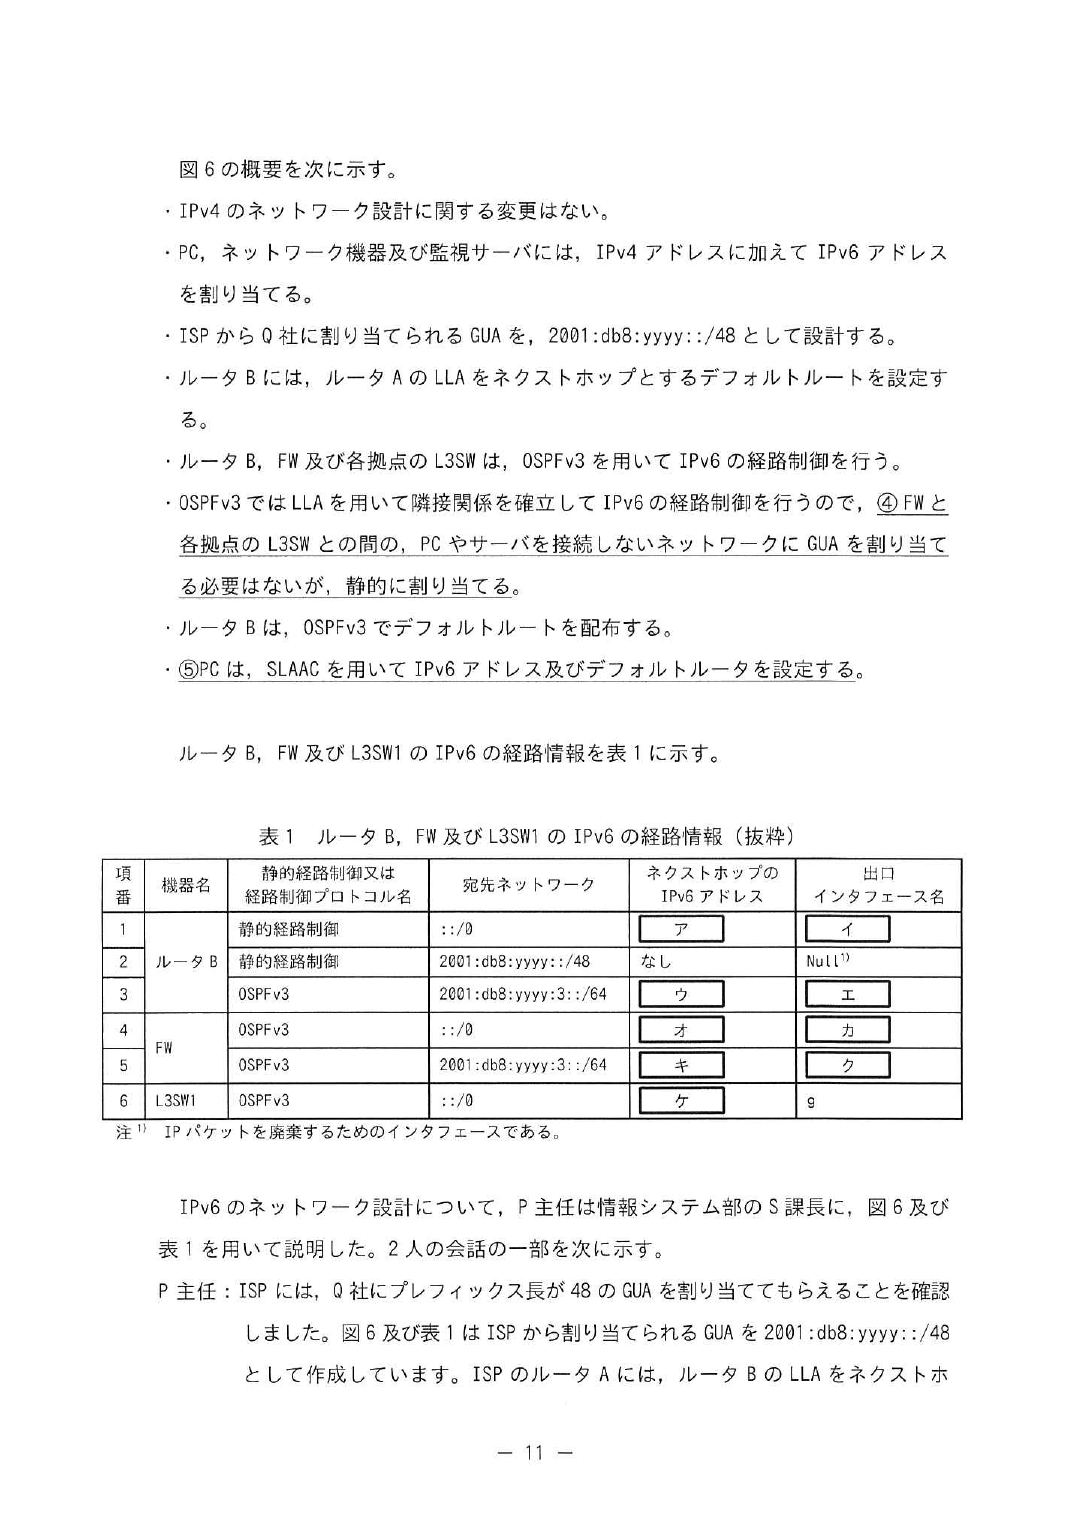
設問4(4) ア fe80::1/イ b/ウ fe80::2/エ c/オ fe80::1/カ d/キ fe80::2/ク f/ケ fe80::1
図6 の表から LLA を拾って、「出口インタフェースの対岸にいる機器の LLA」 を書くだけ。
ルータB ::/0                  → 対岸はルータA の a = fe80::1 、出口は b
ルータB 2001:db8:yyyy:3::/64  → 対岸は FW の d      = fe80::2 、出口は c
FW     ::/0                  → 対岸はルータB の c  = fe80::1 、出口は d
FW     2001:db8:yyyy:3::/64  → 対岸は L3SW1 の g   = fe80::2 、出口は f
L3SW1  ::/0                  → 対岸は FW の f      = fe80::1 、出口は g
ここが IPv6 最大の勘どころ ネクストホップが全部 LLA で、
しかも fe80::1 と fe80::2 が何度も重複して出てくる。
これは誤植ではなく、LLA はリンクの中だけで一意ならよい から。
だからこそ出口インタフェース名がセットで必要になる(リンクを特定しないとどの fe80::1 か決まらない)。
OSPFv3 は LLA で隣接関係を張り、LLA をネクストホップにする ——この1行を覚えておけば表が埋まる。
やりがちなミス GUA(2001:db8:yyyy:2::1 など)を書いてしまう。
表1 は「ネクストホップの IPv6 アドレス」だが、OSPFv3 が入れるのは LLA。
設問4(5) ホップリミットが0になるまで相互に転送し合い、廃棄する(35字以内)
項番2 は 2001:db8:yyyy::/48 → Null、いわゆるヌルルート(ブラックホール経路) 。
これが無いとどうなるかを追う。
インターネットから 未使用の GUA(例 2001:db8:yyyy:9::1)宛てのパケットが来る
  ルータA : /48 の静的経路があるので ルータB へ送る
  ルータB : その宛先に一致する経路が ::/0 しかない → ルータA へ送り返す
  ルータA : また ルータB へ …(往復)
これがルーティングループ。IPv6 では IPv4 の TTL に相当するのがホップリミット で、
転送のたびに1ずつ減り、0 になった時点で廃棄される。
設問4(6) ロンゲストマッチによって選択されるから(25字以内)
項番1(::/0)と項番2(/48)の両方に当てはまるとき、
プレフィックス長が長い方=より具体的な方 が選ばれる。だから /48 のヌルルートが効いてループが止まる。
午前Ⅱの「最長一致法」そのもの 復習42問の第13問(平成28年問13)と同じ論点。
午前で問われる1行知識が、午後ではこうして設計の根拠 として出てくる。
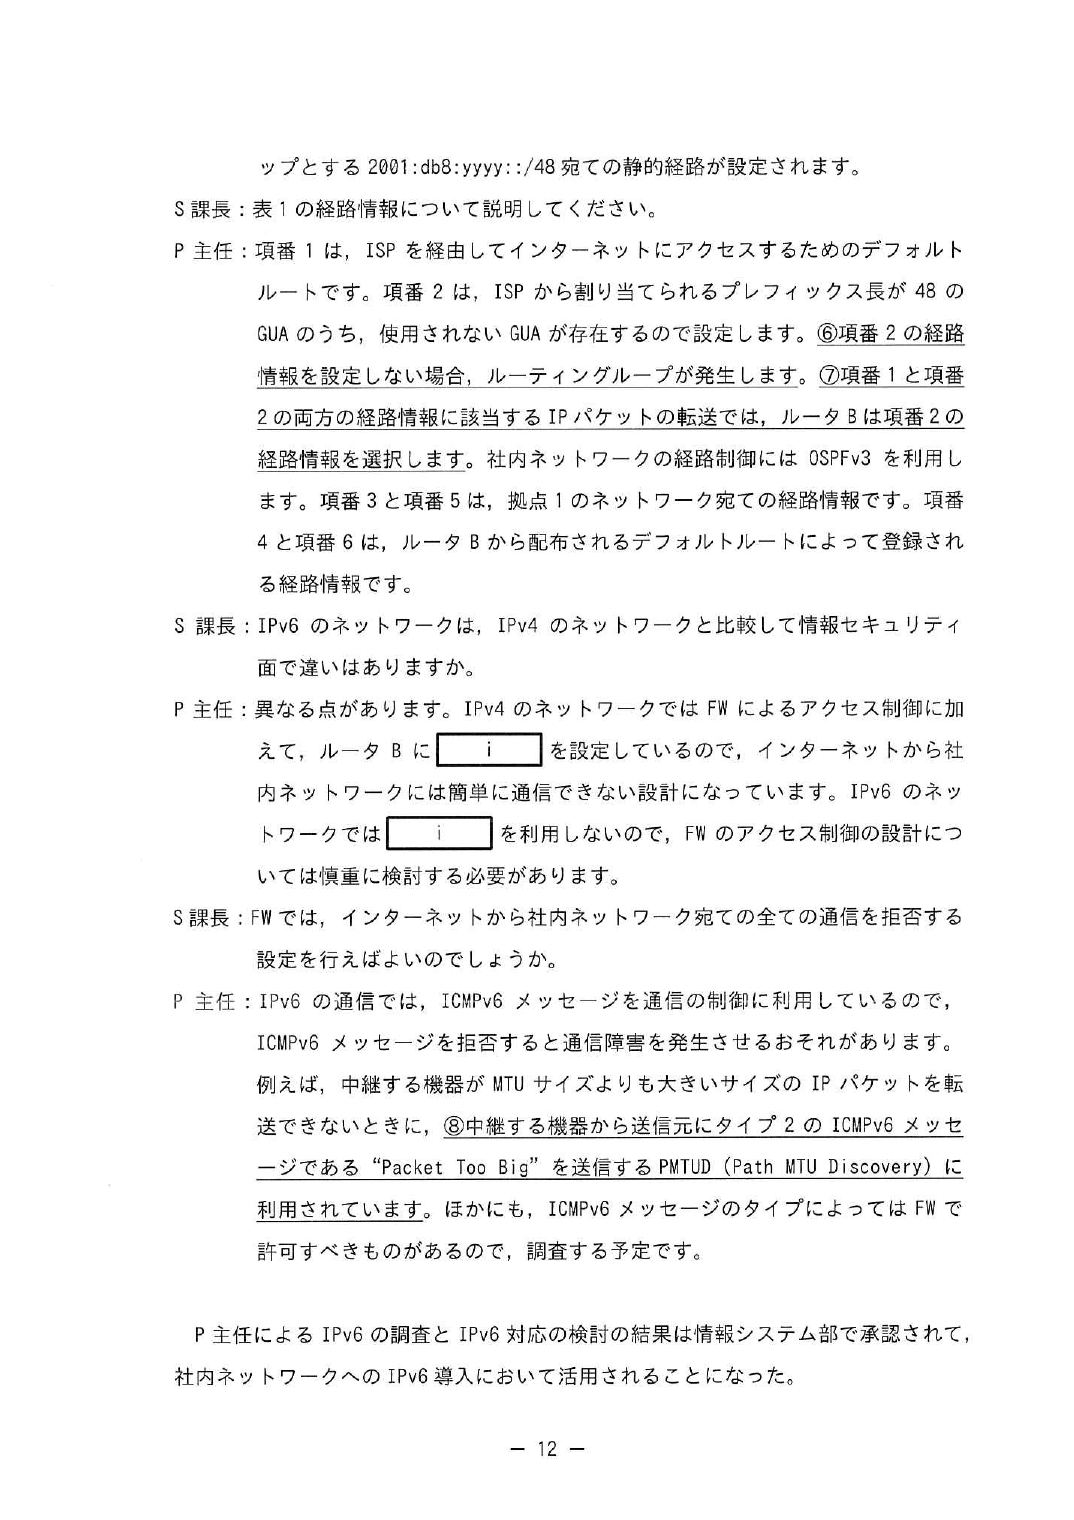
設問4(7) i=NAPT
IPv4 側はルータB に NAPT があるので、内側から出た通信の戻りしか入ってこない =事実上の防壁になっていた。
IPv6 は端末までグローバルアドレスを振るので NAPT が無く、FW のアクセス制御だけが頼り になる。
設問4(8) 通信経路における最小の MTU(20字以内)
PMTUD は、経路上の機器が「大きすぎて転送できない」ときに返す
ICMPv6 タイプ2 “Packet Too Big” を使って、経路上で一番小さい MTU を突き止める仕組み。
IPv4 との決定的な違い IPv4 は途中のルータがフラグメントできたが、
IPv6 は途中のルータがフラグメントしない (送信元だけが行う)。
だから PMTUD が必須で、ICMPv6 を FW で全部落とすと通信が壊れる 。
本文の「ICMPv6 メッセージを拒否すると通信障害を発生させるおそれがある」はこの意味。
午前Ⅱの第3問と対 「パス MTU を決定するのは NDP の用途か?」の答えが×だったのは、
PMTUD は Packet Too Big を使う別機能 だから。
NDP(NS/NA/RS/RA)と PMTUD(Packet Too Big)を分けて持っておく。
この問題から持ち帰るもの ①NDP は NS/NA(アドレス解決・DAD)+RS/RA(ルータ探索・プレフィックス通知) の4本。
②SLAAC は RA のプレフィックス+自分の識別子 。識別子は使い回す。
③OSPFv3 のネクストホップは LLA 。リンクごとに重複してよいので出口インタフェースとセット。
④デュアルスタックは IPv4 にフォールバックするせいで障害に気付けない →ping6 監視が必要。
⑤IPv6 には NAPT もブロードキャストも途中フラグメントも無い。無いものリスト で覚える。
令和6年度 春期 午後Ⅰ 問2SD-WANによる拠点接続
出題趣旨(IPA) 近年,SD-WANの企業ネットワークへの採用が進みつつある。SD-WAN技術の詳細は機器ベンダーによって違いがあるが,企業でSD-WANを導入して活用するには,SD-WANの動作原理やその基盤となっているIPネットワーク技術に関する理解が必要である。本問では,企業ネットワークへのSD-WAN導入を題材として,SD-WANに関する基本的な仕組みや,SD-WAN導入に当たって必要となるIPネットワーク設計と構築に必要となる基本的なスキルを問う。
問題を開く(7 ページ)
p.9
p.10
p.11
p.12
p.13
p.14
p.15
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                               解答例・解答の要点                   備考
 設問1       ア カスタマー
           イ 再配布
           ウ DMZ
           エ eBGP
           オ プライベート
           カ ポリシーベース
設問2 (1) a      10.3.0.0/16
           b   64500   64500
       (2) c   65500
           d   65500
           e   65500
           f   65500
設問3 (1) ルーティングループによる障害
       (2) タイプ Type5 又は        外部 LSA
            機器 ルータ 3
設問4 (1) ① ・IPsec トンネル確立のための IP アドレス
        ② ・IPsec トンネル確立のための鍵情報
    (2) IPsec トンネルに障害があった場合の検出を高速にする。
設問5 (1) TE023,TE032
       (2) TE123,TE132
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,企業ネットワークへの SD-WAN の導入を題材に,SD-WAN 技術とその基盤となっている IP ネットワ
ーク技術について出題した。全体として正答率は平均的であった。
 設問 3 では,(2)の正答率が低かった。OSPF における経路情報交換の基本的な仕組みを正しく理解していな
い受験者が多いと推察される。OSPF がどのように LSA を交換して経路表を作るかという動作の仕様や各 LSA の
役割などについては,OSPF の基本事項なので,しっかりと理解してほしい。
 設問 4 では,(2)の正答率が低かった。BFD のような障害検知のための技術はネットワークを安定的に稼働さ
せるために役に立つ技術である。障害検知の手法や関連知識を広く身に付けておくことは重要である。
解説(設問ごとの考え方)
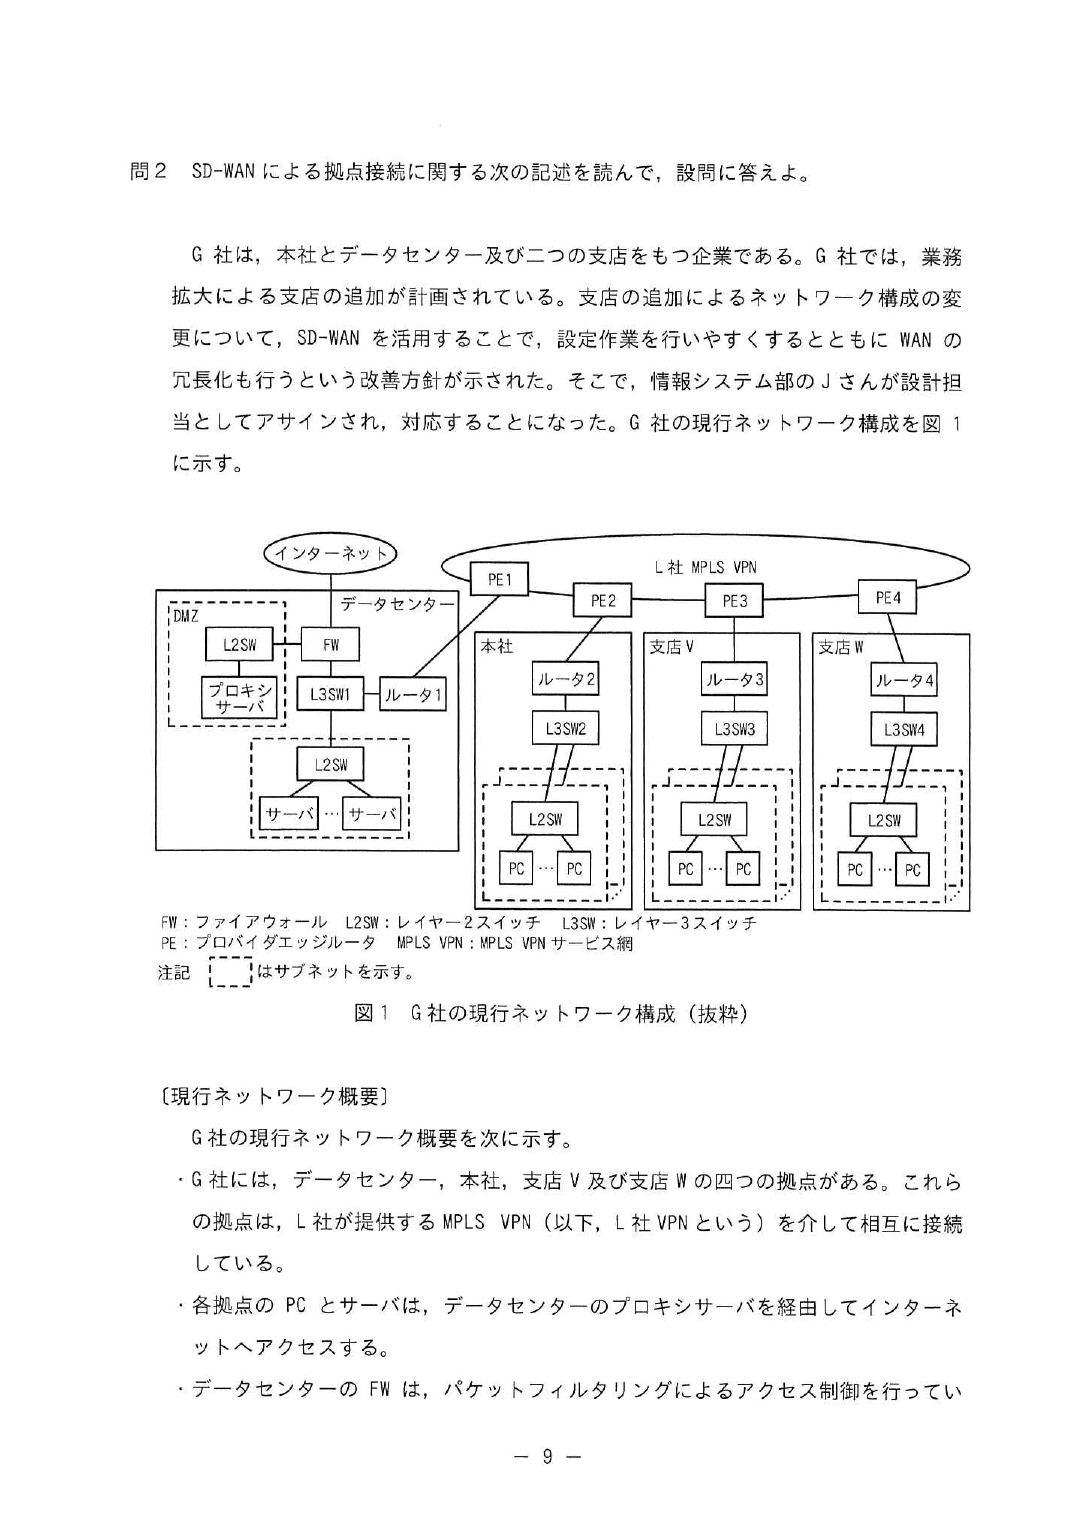
この問題の骨格 MPLS VPN で4拠点をつないでいる会社に SD-WAN を入れる話。
SD-WAN は看板で、中身はBGP(AS_PATH とループ検出)・OSPF(LSA のタイプ)・再配布 という
分野②の基礎そのもの。あなたが午前Ⅱで落としている論点がほぼ全部入っている ので、
②の7問の中ではこれを最優先で潰す価値がある。
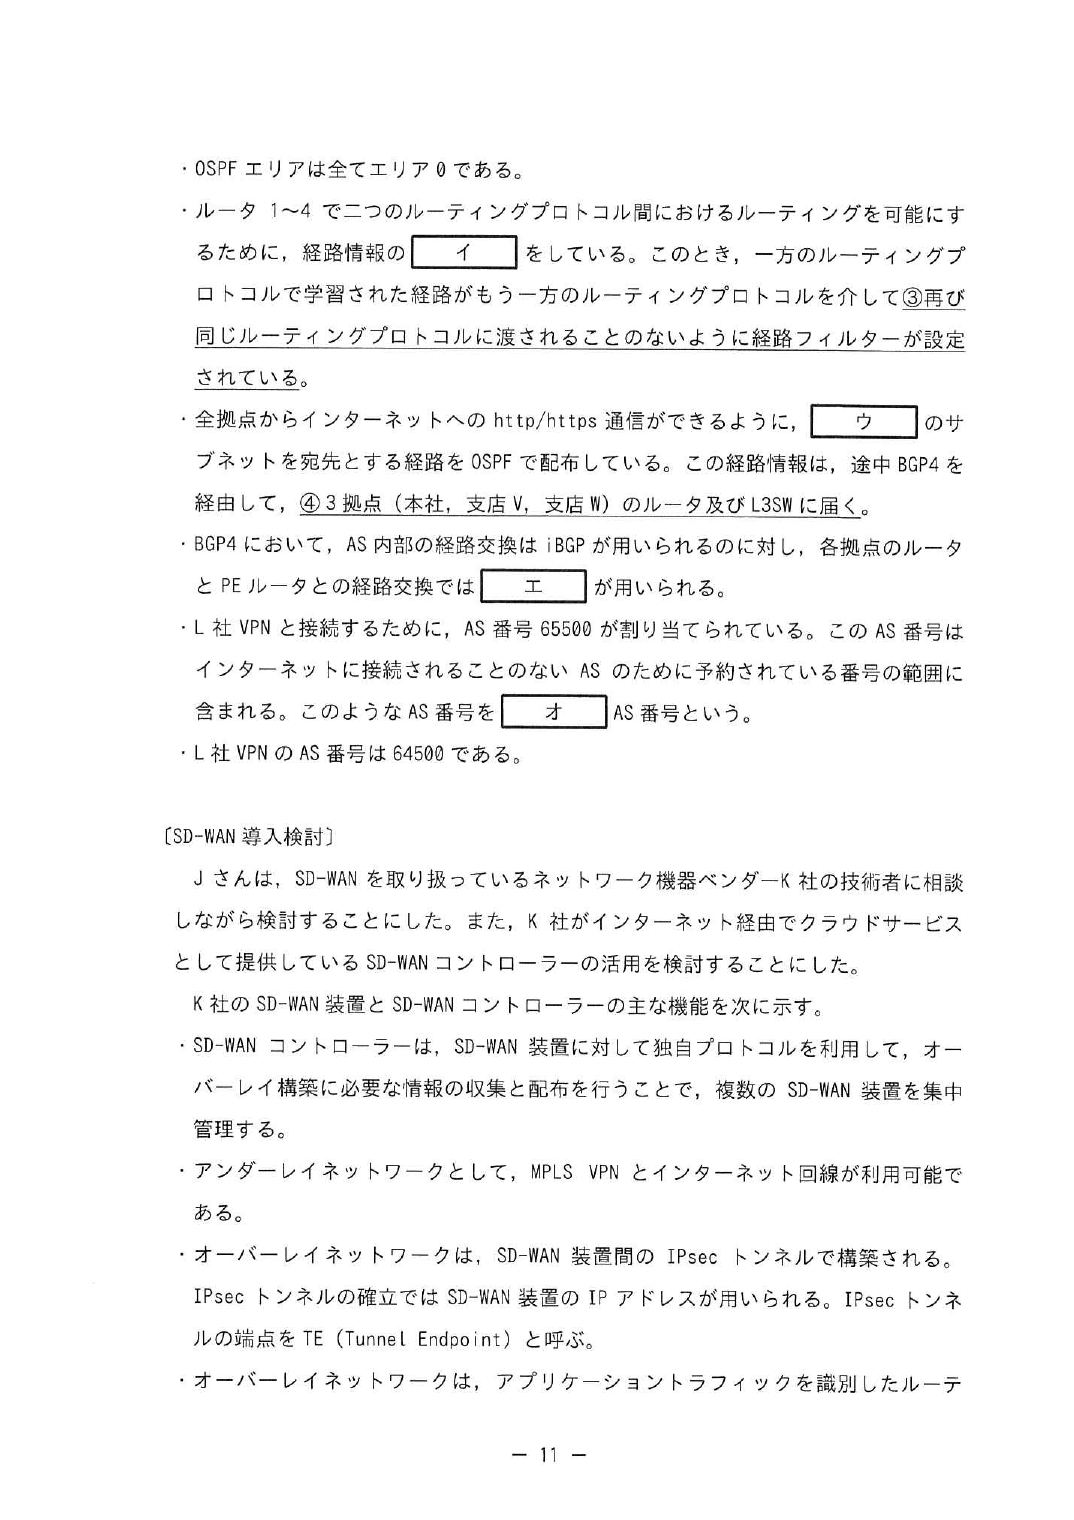
設問1 ア=カスタマー、イ=再配布、ウ=DMZ、エ=eBGP、オ=プライベート、カ=ポリシーベース
PE ルータ(Provider Edge)の対向にあるのは CE ルータ(Customer Edge)
  → ア=カスタマー

OSPF と BGP4 という別プロトコル間で経路を渡すこと=経路の再配布(redistribute)
  → イ=再配布

全拠点からのインターネット向け http/https はプロキシサーバ経由。
プロキシサーバは DMZ にある(図1)ので、OSPF で配るのは DMZ のサブネット宛て経路
  → ウ=DMZ

AS 内の BGP ピアが iBGP。拠点ルータ(AS65500)と PE ルータ(AS64500)は AS が違う
  → エ=eBGP

インターネットに出ない AS のために予約された番号(64512〜65534)
  → オ=プライベート

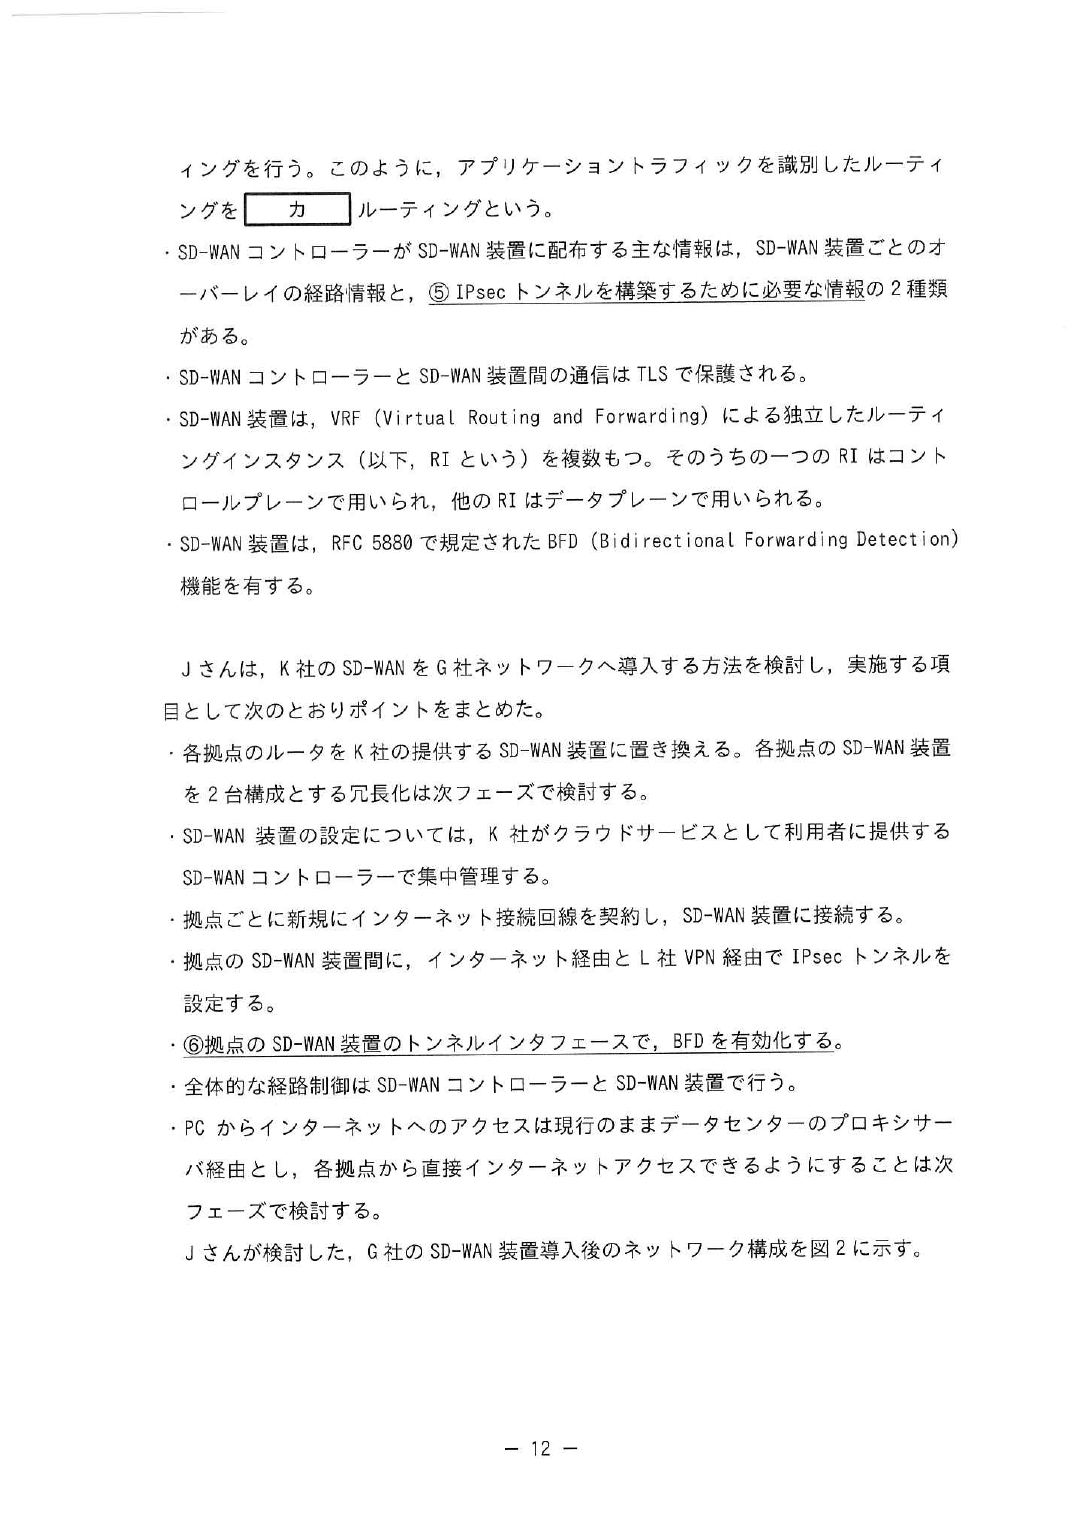
アプリケーションを見分けて経路を変える=ポリシーベースルーティング
  → カ=ポリシーベース
iBGP と eBGP の切り分け 「同じ AS 内のピア=iBGP、違う AS 間=eBGP」。
AS 番号を比べるだけ で決まる。本文が L社VPN=64500、G社=65500 と
わざわざ両方書いているのは、ここを判断させるため。
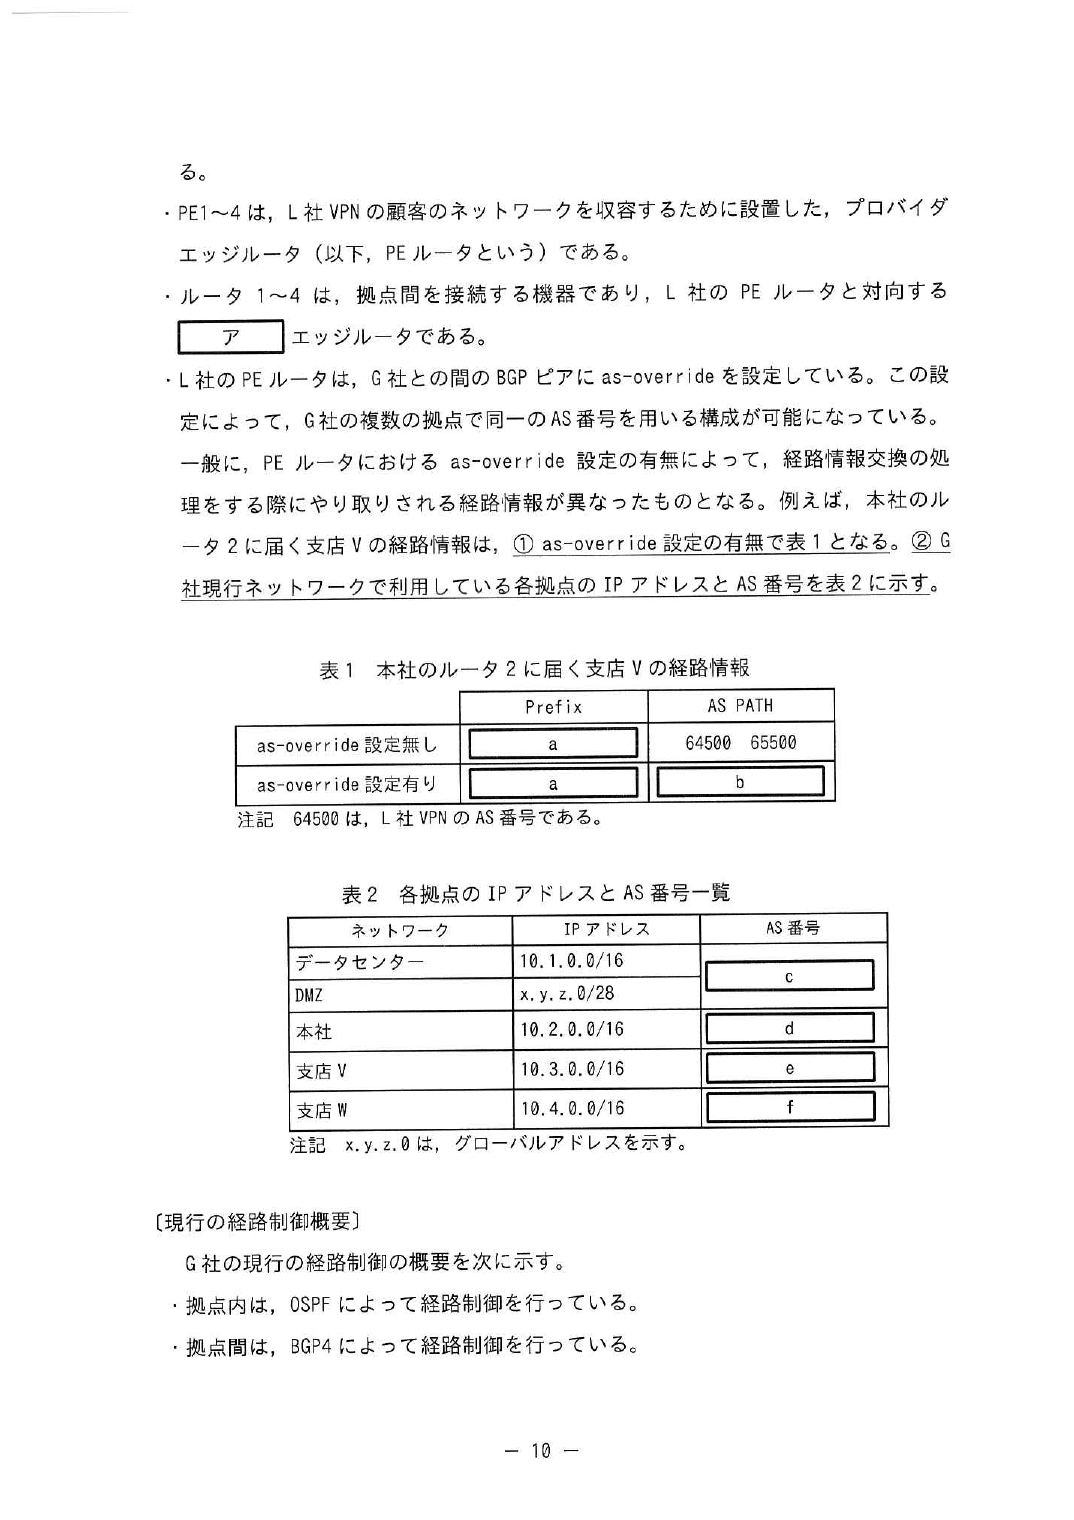
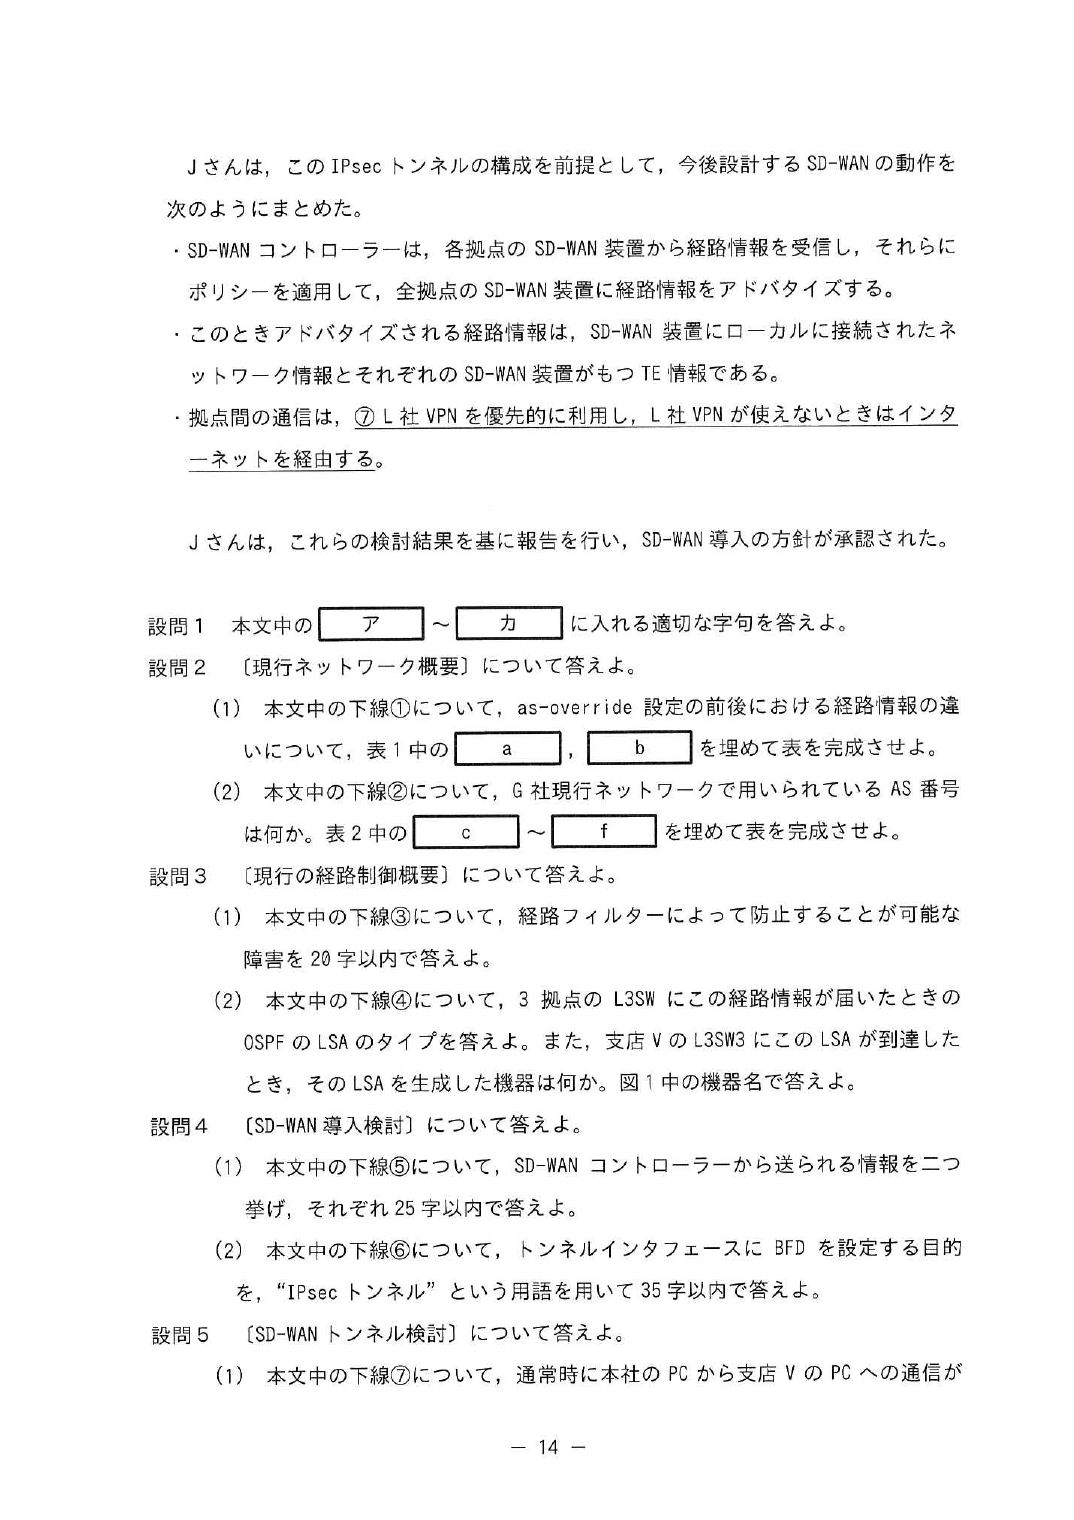
設問2(1) a=10.3.0.0/16、b=64500 64500
a は表2 から支店V のネットワークをそのまま。問題は b。
as-override は何をする機能か を本文から読み取る。
本文は「この設定によって、G社の複数の拠点で同一の AS 番号を用いる構成が可能 になっている」と書いている。
なぜ普通は不可能なのか——BGP は AS_PATH に自分の AS 番号が入っている経路を、ループとみなして捨てる から。
as-override 無し
  支店V(AS65500) → PE3 → L社VPN(AS64500) → PE2 → 本社ルータ2(AS65500)
  本社に届く AS_PATH = 64500 65500
  本社ルータ2 は「自分と同じ 65500 が入っている」→ ループと判断して破棄 ✗

as-override 有り
  PE2 が広告する直前に、AS_PATH 中の「受信側顧客と同じ AS 番号(65500)」を
  自分の AS 番号(64500)に書き換える
  本社に届く AS_PATH = 64500 64500  → 自分の番号が無いので受け入れる ✓
ここが BGP の本質 BGP のループ防止はAS_PATH を見るだけ 。
RIP のホップ数でも OSPF の SPF 計算でもない。
「自 AS 番号が含まれる経路は捨てる」——これが分かっていれば、
as-override という初見の用語でも本文から機能を逆算できる 。
午後は知らない用語が必ず出るが、知っている原理に結びつけて読む のが解法。
設問2(2) c=d=e=f=65500(全部同じ)
「G社現行ネットワークで用いられている AS 番号は何か」。
本文に「L社VPN と接続するために、AS 番号 65500 が割り当てられている」とあり、
さらに as-override のおかげで4拠点すべてが同じ 65500 を使える 。
だから表2 の空欄は全部 65500。
引っかかりやすい点 拠点ごとに違う番号を書きたくなるが、
設問2(1)でやったばかりの as-override が「同一 AS 番号を使うための設定」 だと気づけば一本道。
設問が前後でつながっているので、(1)が解けたら(2)は確定する。
設問3(1) ルーティングループによる障害(20字以内)
ルータ1〜4 は OSPF と BGP4 の間で双方向に再配布 している。フィルターが無いと、
OSPF で学んだ経路を BGP に出し、それがまた別の拠点で OSPF に戻り……と循環する。
OSPF ──再配布──> BGP4 ──再配布──> OSPF ──再配布──> BGP4 …
(元は自分が出した経路なのに、他人から教わった新しい経路に見えてしまう)
相互再配布にはフィルター(またはタグ)が必須 というのは設計の定石。
設問3(2) タイプ=Type5(外部 LSA)/生成した機器=ルータ3
DMZ 宛ての経路は、もともと BGP4 で運ばれてきて、各拠点のルータで OSPF に再配布 される。
OSPF から見れば外部から持ち込まれた経路 なので Type5(AS 外部 LSA) 。
生成した機器は、再配布を行ったルータ=ASBR 。支店V の L3SW3 から見ると、
支店V で再配布しているのはルータ3 。
OSPF の LSA タイプ(午後で問われるのはほぼ 1・2・3・5)
  Type1 ルータ LSA      各ルータが自分のリンク情報をエリア内に流す
  Type2 ネットワーク LSA DR がマルチアクセスセグメントの情報を流す
  Type3 サマリ LSA      ABR がエリア間の経路を流す
  Type4 ASBR サマリ LSA ABR が ASBR の居場所を知らせる
  Type5 AS 外部 LSA     ASBR が再配布した外部経路を流す  ← これ
採点講評 正答率が低かった設問で、IPA は
「OSPF における経路情報交換の基本的な仕組みを正しく理解していない受験者が多いと推察される。
OSPF がどのように LSA を交換して経路表を作るか という動作の仕様や各 LSA の役割などについては、
OSPF の基本事項なので、しっかりと理解してほしい」と書いている。
「OSPF =リンクステート」を暗記しているだけでは解けない 層の設問で、
LSA のタイプと「誰が生成するか」まで持っておく必要がある。
間違えやすいのは「生成した機器」 L3SW3 に届いた LSA なので
送ってきた直近の機器を書きたくなるが、LSA は生成者の情報を持ったまま flooding される 。
中継した機器ではなく最初に作った ASBR を答える。
設問4(1) ① IPsec トンネル確立のための IP アドレス ② IPsec トンネル確立のための鍵情報
SD-WAN コントローラーが配るのは「経路情報」と「IPsec トンネルを構築するために必要な情報」の2種類。
後者を2つに割ると、相手の居場所(IP アドレス) と暗号化に使う鍵 。
SD-WAN が何を楽にしたのか 従来は拠点が増えるたびに、
全拠点のルータに相手の IP アドレスと事前共有鍵を手で入れて回る 必要があった(フルメッシュなら N×(N−1)/2 本)。
コントローラーが配ってくれるので、新拠点はコントローラーに登録するだけ で済む。
冒頭の「支店の追加による設定作業を行いやすくする」という改善方針がこれに対応している。
設問4(2) IPsec トンネルに障害があった場合の検出を高速にする(35字以内)
BFD(Bidirectional Forwarding Detection)は、障害検出だけに特化した軽いプロトコル 。
ルーティングプロトコル自身の Hello/Dead タイマーに任せると、
OSPF なら標準で Dead interval 40秒 かかる。BFD ならミリ秒単位で落ちたことが分かる。
採点講評 ここも正答率が低い。設問が
「“IPsec トンネル”という用語を用いて 」と指定しているので、
単に「障害検出を速くする」だけでは不足。何の障害か を書く。
IPA は「BFD のような障害検知のための技術はネットワークを安定的に稼働させるために役に立つ。
障害検知の手法や関連知識を広く身に付けておくことは重要」と締めている。
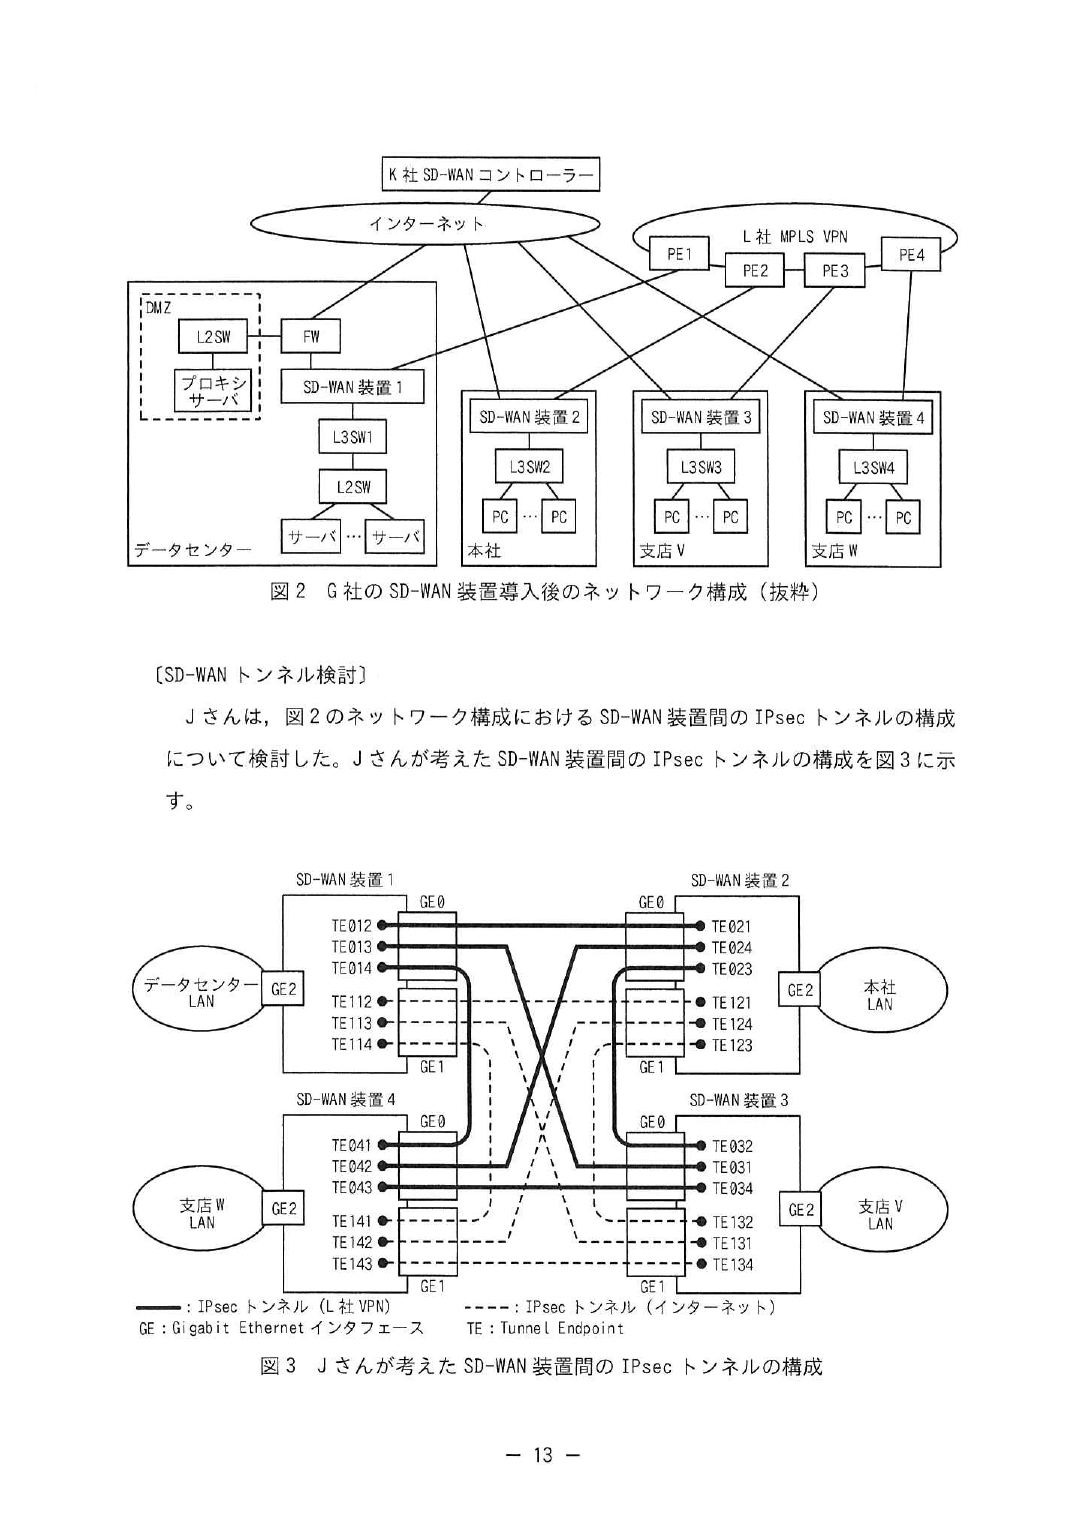
設問5(1) TE023、TE032 / (2) TE123、TE132
図3 の TE 名に規則がある ことに気づけば一瞬で終わる。
TE □ △ ○
    │ │ └─ 相手の装置番号
    │ └─── 自分の装置番号
    └───── 0 = GE0(L社VPN側・実線)  1 = GE1(インターネット側・破線)

通常時:本文⑦より L社VPN を優先 → GE0 側=TE0xx を使う
  本社(装置2) → 支店V(装置3)  :TE023
  支店V(装置3) → 本社(装置2)  :TE032

支店V の L社VPN 回線が障害 → インターネット側にフォールバック → TE1xx
  本社(装置2) → 支店V(装置3)  :TE123
  支店V(装置3) → 本社(装置2)  :TE132
往復2つ答える 「通過する TE を全て 答えよ」なので、
行きと帰りの両端のトンネルエンドポイント を書く。片方だけだと減点。
また、データセンター(装置1)は経由しない——拠点間はフルメッシュで直接つながっているので、
図2・図3 を見て本社と支店V が直結している ことを確認する。
この問題から持ち帰るもの ①BGP のループ防止は AS_PATH に自 AS があれば破棄 。
as-override はそれを回避するための書き換え。②プライベート AS 番号は 64512〜65534 。
③同一 AS 内が iBGP、異なる AS 間が eBGP。④相互再配布にはフィルターが要る(でないとループ) 。
⑤再配布された外部経路は Type5 LSA で、生成者は再配布したルータ(ASBR) 。
⑥BFD はルーティングプロトコルのタイマーより速く 障害を検出するための専用機能。
令和6年度 春期 午後Ⅰ 問3ローカルブレイクアウトによる負荷軽減(IPsec VPN・PAC/WPAD)
出題趣旨(IPA) クラウドサービスを利用する企業はますます増加しており,社内システムのオンプレミス環境からクラウド環境への移行が進んでいる。また,多くのクラウドサービスはHTTPSで提供されており,企業ネットワークではHTTPSを中心とした通信制御,トラフィックコントロールを求められることが増えてきた。PCやWebブラウザが利用するプロキシサーバの制御も必要である。本問では,ローカルブレイクアウトを題材として,IPsecVPNの基本的な知識,及びプロキシ自動設定やWebプロキシ自動検出について問う。
問題を開く(6 ページ)
p.16
p.17
p.18
p.19
p.20
p.21
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                           解答例・解答の要点                   備考
設問1 (1) ア ハブアンドスポーク
       (2) 事前共有鍵
       (3) 鍵が漏えいした際の影響範囲を小さくできる。
       (4) IP ヘッダー,元の IP パケット,ESP トレーラ
       (5) インタフェースに IP アドレスの割当てを行わない設定
       (6) 転送負荷の増大
設問2 (1) 利用しない
       (2) proxy.a-sha.jp
       (3) 最初 172.16.0.0
           最後 172.31.255.255
       (4) 本社のプロキシサーバの負荷軽減
       (5) UTM プロキシサーバの FQDN が異なるから
設問3 (1) イ DHCP
                                                        順不同
           ウ DNS
           エ HTTP
           オ URL
       (2) 不正なプロキシサーバに中継される。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 3 では,ローカルブレイクアウトを題材に,IPsec VPN の基本的な知識,及びプロキシ自動設定や Web プ
ロキシ自動検出を利用して,PC や Web ブラウザが利用するプロキシサーバの制御方法について出題した。全体
として正答率は平均的であった。
 設問 1 では,(2)の正答率がやや低かった。事前共有鍵は IPsec の基本的な技術用語なので是非知っておい
てもらいたい。(3)の正答率が低かった。ESP ヘッダーを含めた誤った解答が多かった。ESP ヘッダーは,暗号
化の範囲に含まれないことをしっかり理解してほしい。
 設問 2 では,(3)の正答率が低かった。172.16.0.0 や 172.31.255.255 は IP アドレスとして利用可能である
が,これらを含めない誤った解答が散見された。IP アドレスのアドレス空間を正しく理解することは,ネット
ワーク技術者として重要である。
 設問 3 では,(1)オの正答率が低かった。企業などのインターネット接続は,プロキシサーバを組み合わせ
て構成されることが一般的である。PC や Web ブラウザのプロキシ設定にはどのような種類があり,現場でどの
ように運用されているか,是非理解を深めてもらいたい。
解説(設問ごとの考え方)
この問題の骨格 支社から SaaS への通信だけを、本社プロキシを経由せず直接インターネットに出す
(=ローカルブレイクアウト)話。前半が IPsec(トランスポート/トンネルモードと暗号化範囲) 、
後半が PAC ファイルを読む作業 。計算も読解も素直で、②の7問の中では一番得点しやすい 。
設問1(1) ア=ハブアンドスポーク
本文が「本社をハブ、各支社をスポークとする□型」と答えを半分書いている。
対になる用語はフルメッシュ (全拠点が互いに直結、令和7年度 午後Ⅰ問1 の DMVPN がそれ)。
設問1(2) 事前共有鍵(PSK)
IPsec で両端が同じ鍵をあらかじめ持ち合う方式。対になるのはディジタル証明書 による認証。
採点講評 正答率がやや低く、IPA は
「事前共有鍵は IPsec の基本的な技術用語なので是非知っておいてもらいたい 」と書いている。
用語そのものを知らないと1文字も書けない設問なので、ここは落とせない。
設問1(3) 鍵が漏えいした際の影響範囲を小さくできる(25字以内)
全ペアで同じ鍵を使うと、1本漏れた時点で全拠点間の通信が解読可能 になる。
ペアごとに変えておけば、漏れてもその1本だけで済む。
設問が「鍵の管理に着目して 」と誘導しているので、影響範囲 という言葉を必ず入れる。
設問1(4) IP ヘッダー、元の IP パケット、ESP トレーラ
図2 の構造を正確に捉えるのがすべて。
図2(1) IP-IP でカプセル化した状態
  [ IPヘッダー ][ 元のIPパケット(元のIPヘッダー+元のIPペイロード) ]

図2(2) それを IPsec(トランスポートモード)で暗号化した状態
  [ IPヘッダー ][ ESPヘッダー ][ 元のIPパケット ][ ESPトレーラ ][ ESP認証データ ]
                               └──── 暗号化 ────┘        ← 設問文が与えている前提

もしトンネルモードだったら
  新しい IP ヘッダーが外側に付き、図2(1)のパケット全体が中身になる
  [ 新IPヘッダー ][ ESPヘッダー ][ IPヘッダー ][ 元のIPパケット ][ ESPトレーラ ][ ESP認証データ ]
                                 └────────── 暗号化 ──────────┘
つまりトランスポートモードのときの暗号化範囲に、外側の IP ヘッダーが1枚加わる 。
答えは図2 中の字句で「IP ヘッダー、元の IP パケット、ESP トレーラ」。
採点講評(最重要) IPA は「
ESP ヘッダーを含めた誤った解答が多かった。
ESP ヘッダーは、暗号化の範囲に含まれないことをしっかり理解してほしい 」と書いている。
理由は単純で、
ESP ヘッダーには復号に必要な SPI とシーケンス番号が入っている 。
これを暗号化したら受信側が復号できない。同様に末尾の
ESP 認証データ も、
暗号化後のデータに対して計算する ICV なので範囲外。
暗号化される     元のパケット本体 + ESPトレーラ(+トンネルモードなら内側IPヘッダー)
暗号化されない   ESPヘッダー(SPI・シーケンス番号)/ESP認証データ(ICV)/外側IPヘッダー
認証(完全性)の範囲は ESPヘッダーから ESPトレーラまで(ESP認証データ自身は除く)
なお講評は「設問1(3)」と書いているが、内容からしてこの暗号化範囲の設問を指している。
設問1(5) インタフェースに IP アドレスの割当てを行わない設定(30字以内)
IP Unnumbered は、トンネルなど点対点のインタフェースに個別の IP アドレスを振らず 、
他のインタフェース(通常はループバック)のアドレスを借りて使う設定。
拠点が増えてもトンネル用のアドレスを設計・採番しなくて済む。
設問が「“IP アドレスの割当て”の字句を用いて」と指定しているので、その語をそのまま使う。
設問1(6) 転送負荷の増大(10字以内)
IP-IP + IPsec でヘッダーが積み重なるぶん、元のパケットが MTU を超えやすい。
フラグメントが起きれば UTM が分割と再組立てをソフト処理で行う ので負荷が上がる。
だから送信側であらかじめ MSS を調整して(MSS クランプ) フラグメントさせない。
午前Ⅱの MSS 計算と地続き 弱点補強27問の第22問で
1500 − IP20 − TCP20 = 1460 を計算したが、ここに IP-IP の 20 と ESP のヘッダー/トレーラが
乗るので、実際に通せる MSS はもっと小さくなる。
「カプセル化するとペイロードが減る」 という感覚が午後では必須。
設問2(1) 利用しない / (2) proxy.a-sha.jp
PAC ファイルは上から順に評価して最初に return したところで終わり 。この順番がすべて。
(1) DMZ の Web サーバ → ホスト名は a-sha.jp に属する
      (b) の dnsDomainIs(host, ".a-sha.jp") に一致 → return "DIRECT"
      → プロキシは「利用しない」

(2) https://www.example.com/foo/index.html
      (b) プライベートアドレスでもなく a-sha.jp でもない   … 通過
      (c) image.cdn.example でも *.c-saas.example でもない … 通過
      (d) に落ちて return "PROXY proxy.a-sha.jp:8080"
      → 本社のプロキシサーバ proxy.a-sha.jp
(2) は「C社 SaaS 以外のインターネット宛ては、ログを取るためこれまでどおり本社プロキシ経由」という
本文の方針どおり。コードと本文が一致していることを確認できれば自信を持って答えられる 。
設問2(3) 最初=172.16.0.0、最後=172.31.255.255
マスク 255.240.0.0 は /12 。第2オクテットの上位4ビットだけが固定される。
255.240.0.0 → 11111111.1111 0000.00000000.00000000  … /12
172.16.0.0  → 10101100.0001 0000.00000000.00000000
                        ↑ここまで固定(0001)、以降は自由

第2オクテット 16 = 0001 0000
              31 = 0001 1111   ← 下位4ビットが全部1
よって 172.16.0.0 〜 172.31.255.255(=プライベートアドレスのクラスB相当の範囲)
採点講評 正答率が低かった設問。IPA は
「172.16.0.0 や 172.31.255.255 は IP アドレスとして利用可能であるが、
これらを含めない誤った解答が散見された 」と書いている。
サブネットの「ネットワークアドレスとブロードキャストアドレスは使えない」という知識が邪魔をして、
両端を1つずつ内側にしてしまう誤り。ここで聞かれているのは
isInNet() が真になるアドレス空間の端から端 であって、ホストに振れる範囲ではない。
プライベートアドレスは3つとも言えるように
10.0.0.0/8       10.0.0.0    〜 10.255.255.255
172.16.0.0/12    172.16.0.0  〜 172.31.255.255   ← ここが出た
192.168.0.0/16   192.168.0.0 〜 192.168.255.255
設問2(4) 本社のプロキシサーバの負荷軽減(20字以内)
社内宛ての通信まで本社プロキシに投げていたら、拠点内で完結する通信まで WAN を往復してしまう。
DIRECT にすれば本社プロキシを通らない 。設問が「“負荷軽減”の字句を用いて」と言っているので、
何の負荷軽減かを明示 する。
設問2(5) UTM プロキシサーバの FQDN が異なるから(25字以内)
図4 の (c) は PROXY proxy.osaka .a-sha.jp:8080 と、
大阪支社の UTM プロキシサーバを名指ししている。
名古屋・仙台・福岡はそれぞれ別の FQDN になるので、支社ごとに PAC を作り分ける 必要がある。
設問3(1) イ=DHCP、ウ=DNS(順不同)、エ=HTTP、オ=URL
WPAD は PAC ファイルの置き場所を自動で教える 仕組みで、探し方が2通りある。
① DHCP  … DHCP の option 252 で PAC の URL を配る
② DNS   … wpad.<自ドメイン> を名前解決して、そのホストから取りに行く
どちらで見つけても、最後は HTTP で PAC ファイルをダウンロードする
WPAD を使わない場合は、PAC ファイルの URL を PC/ブラウザに直接設定する  ← オ
採点講評 「オの正答率が低かった」。
PAC ファイルそのものを配るのではなく場所(URL)を設定する という点を外しやすい。
IPA は「PC や Web ブラウザのプロキシ設定にはどのような種類があり、
現場でどのように運用されているか、是非理解を深めてもらいたい」と書いている。
プロキシ設定の3種類(手動指定/PAC の URL を指定/WPAD で自動検出) を整理しておく。
設問3(2) 不正なプロキシサーバに中継される(25字以内)
WPAD は最初に応答した DHCP/DNS を信じてしまう 。攻撃者が偽の応答を返せば、
PC は攻撃者のプロキシを使うよう設定され、通信が全部そこを通る 。
HTTPS でも、プロキシが中間者として証明書を差し替えられる状況なら中身を見られる。
だから B さんは WPAD を使わず URL 直接指定にした——本文の判断がそのまま答えの根拠になっている。
この問題から持ち帰るもの ①IPsec の暗号化範囲に
ESP ヘッダーと ESP 認証データは入らない (SPI とシーケンス番号は平文で必要)。
②トンネルモードは内側の IP ヘッダーごと 暗号化する。
③255.240.0.0=/12=172.16.0.0〜172.31.255.255 。両端も含む。
④PAC は上から順、最初の return で確定 。
⑤WPAD の脅威は偽の応答で不正プロキシに誘導される こと。
令和5年度 春期 午後Ⅱ 問1マルチクラウド利用による可用性向上(BGP・VRRP)
出題趣旨(IPA) オンプレミスからクラウドサービスへの移行が進み,クラウドサービスを利用する企業はますます増えている。業務環境の可用性についてクラウド事業者に依存する傾向が強くなり,事業継続性の観点から対策が必要となっている。また,企業の情報システム部門が,企業内部のクラウドサービス利用を全て把握することが困難なケースも想定される。本問では,マルチクラウド利用による可用性向上を題材として,BGPやVRRPを利用した可用性向上,これらを組み合わせたネットワーク構成の考慮点及びインターネット接続の変更に伴うグローバルIPアドレスの変更による影響と対策について問う。
問題を開く(10 ページ)
p.2
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                              解答例・解答の要点                             備考
設問1 (1) DNS ラウンドロビン
       (2) プロキシサーバのアプリケーションプロセスが停止した場合に検知できないか
           ら
       (3) 192.168.2.145
       (4) キャッシュ DNS サーバがキャッシュを保持する時間を短くするため
       (5)       方法    プロキシ自動設定機能を利用する。
             制限事項 対応する PC やサーバでしか利用できない。
設問2 (1) a        AS
        b        ピア
             c   UPDATE
             d   KEEPALIVE
             e   ルーティングテーブル
             f   大きい
       (2) 自身の IP アドレス
       (3) タイプ 4
             動作       BGP 接続を切断し,経路情報がクリアされる。
       (4) VRRP マスターになった R13 が経路情報を保持していないと受信したパケットを
           転送できないから
       (5) 確認すべき内容 パケットロスが発生しないこと
             ①    送信元 R13                   宛先   FW10
                                      又は
                  送信元 FW10                  宛先   R13
                                      又は
                  送信元 R13                   宛先   R11
                                                                      ①と②は順不同
                                      又は
                  送信元 R11                   宛先   R13
             ②    送信元 R13                   宛先   R14
                                      又は
                  送信元 R14                   宛先   R13
       (6) 経路情報は,BGP と比較して静的経路制御の方が優先されるから

    (7) ①   ・R11
        ②   ・R13
        ③   ・R11 と R12 とを接続する回線
        ④   ・R13 と R14 とを接続する回線
        ⑤   ・R11 と L2SW10 とを接続する回線
        ⑥   ・R13 と L2SW10 とを接続する回線
設問3 (1) ルーティングのループが発生する。
    (2) 送信元 IP アドレスが変わるから
    (3) 送信元 IP アドレスがプロキシサーバ A で宛先 IP アドレスがインターネットで
        あった場合にネクストホップを R10 とする設定
    (4) SaaS の送信元 IP アドレスによるアクセス制限の設定変更
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,マルチクラウド利用による可用性向上を題材に,BGP や VRRP を利用した可用性向上,これらを組
み合わせたネットワーク構成及びインターネット接続方法の変更による影響と対策について出題した。全体と
して正答率は平均的であった。
 設問 1 では,(5)の正答率が低かった。従業員が行う業務において,Web アプリケーションソフトウェアを利
用する機会は増えており,Web 閲覧の可用性向上は重要である。プロキシ自動設定機能は是非知っておいても
らいたい。
 設問 2 では,(4)の正答率がやや低かった。BGP や VRRP といったプロトコルを導入する過程において,ルー
タの経路情報がどのように変化するか,具体的にイメージできるようしっかり理解をしてほしい。
 設問 3 では,(1)の正答率がやや低かった。設定変更に伴うネットワークに対する影響を問う問題である
が,インターネットが利用不可になるなどの解答が散見された。ネットワーク技術者として根本の原因を突き
止め,インターネットが利用不可になるのはなぜなのか,技術的な内容を解答してほしい。
解説(設問ごとの考え方)
この問題の骨格 IaaS 事業者を2社に増やし、閉域網への接続も2本にして可用性を上げる話。
前半が DNS によるプロキシ切替えと監視 、中盤が BGP マルチホーム+VRRP 、
後半が インターネット出口の切替え作業 。
②の中でいちばん BGP の細部を聞いてくる問題 で、LOCAL_PREF・next-hop-self・KEEPALIVE・
経路の優先順位まで一通り出る。
設問1(1) DNS ラウンドロビン
表2 の案2 では proxy.a-sha.co.jp. に A レコードが2つ 書かれている。
1つの名前に複数アドレスを並べて順番に返す方式。
限界も覚えておく DNS ラウンドロビンは単に順番に返すだけ で、
サーバが死んでいるかどうかは見ていない。だから障害時はゾーンファイルを書き換える 必要があり、
この問題の後半(監視と切替え)につながっていく。負荷分散装置(LB)との違いはここ。
設問1(2) プロキシサーバのアプリケーションプロセスが停止した場合に検知できないから(40字以内)
ping(ICMP エコー)に応答するのは OS のプロトコルスタック 。
プロキシのプロセスが落ちていても、OS が生きていれば ping は返ってくる。
だから「サービスとして使えるか」は分からない。
監視の深さ
  ping 監視    OS が生きているか          ← ここまでしか分からない
  TCP 監視     該当ポートに接続できるか    ← プロセスが生きている
  HTTP 監視    正常なレスポンスが返るか    ← サービスとして使える
本文はこの直後に「TCP 監視機能を追加し、アプリケーションプロセスが動作するポート番号に
TCP 接続可能か監視する 」と書いており、答えの裏返しになっている。
設問1(3) 192.168.2.145
案1 は「平常時プロキシB、障害時はプロキシCに切り替える」。表2 の案1 初期設定では
proxy.a-sha.co.jp. が 192.168.1.145(=プロキシB)を指している。
プロキシBが落ちたので、プロキシCのアドレス 192.168.2.145 に書き換える。
表の読み方 proxyb/proxyc という
個別名のレコードは書き換えない。書き換えるのは従業員が指定するホスト名
(proxy.a-sha.co.jp.)が指す先だけ。表2 のコメント欄(; 以降)が
どれが何の役割かを教えてくれている。
設問1(4) キャッシュ DNS サーバがキャッシュを保持する時間を短くするため(40字以内)
TTL はキャッシュの有効期間。長いと、ゾーンファイルを書き換えても
キャッシュが切れるまで古いアドレスが使われ続ける 。
切替えを素早く効かせたいので平常時から小さくしておく。
「平常時から」が重要 障害が起きてから TTL を小さくしても、
すでに配られた古いレコードは元の TTL ぶんキャッシュされたまま。だから事前に 下げておく。
この「事前準備」の発想は午後で繰り返し問われる。
設問1(5) 方法=プロキシ自動設定(PAC)機能を利用する/制限事項=対応する PC やサーバでしか利用できない
DNS を書き換えるのではなく、PAC ファイルの中で切り替える 方法。
令和6年度 午後Ⅰ問3 でやった PAC がここでも出る。
制限事項は設問が「プロキシサーバを利用する側の環境に着目して 」と誘導している。
PAC は PC やブラウザ側が対応していないと使えず、サーバのコマンドラインツールなど
PAC を解釈しないものには効かない 。だから本文も「DNS ゾーンファイルの書換えによる切替えと併用する」としている。
採点講評 正答率が低かった設問。IPA は
「プロキシ自動設定機能は是非知っておいてもらいたい」と書いている。
令和6年度 午後Ⅰ問3 と合わせて、PAC は2年連続で出題されている ので確実に押さえる。
設問2(1) a=AS、b=ピア、c=UPDATE、d=KEEPALIVE、e=ルーティングテーブル、f=大きい
BGP のメッセージ4種類(表3)
  1 OPEN          接続開始時。自AS番号・BGP ID・バージョンを交換
  2 UPDATE        経路の追加・削除。パスアトリビュートはここに載る  ← c
  3 NOTIFICATION  エラー検出時に送って切断
  4 KEEPALIVE     接続の確立と維持。定期的に流す                    ← d

LOCAL_PREF は「値が大きいほど優先」    ← f
  iBGP ピアに対して通知する属性で、AS 内でどの出口を使うかを決める
BGP の属性は「大きい/小さい」を取り違えやすい
LOCAL_PREF   大きいほど優先   AS 内で出口を選ぶ(自分の AS に入ってくる方向の制御)
AS_PATH長    短いほど優先     令和7年度 午後Ⅰ問1 のプリペンドはこれを長くして不利にする
MED          小さいほど優先   隣の AS に「こっちから入ってきて」と伝える
LOCAL_PREF だけ「大きいほど優先」 と覚えると整理しやすい。
設問2(2) 自身の IP アドレス(15字以内)
next-hop-self は、eBGP で学んだ経路を iBGP ピアに渡すとき、ネクストホップを自分に書き換える 設定。
設定しない場合
  R11 が R12(D社側)から学んだ経路を R13 に渡すと、
  ネクストホップは R12 のアドレスのまま
  → R13 から見ると R12 への経路が分からず、その経路が使えない

next-hop-self を設定
  R11 は「自分(R11)宛てに送ってくれ」と書き換えて R13 に渡す
  → R13 は R11 に送ればよいので届く
なぜ eBGP では不要なのか eBGP は直接つながっている相手に渡すので、
ネクストホップが自分になるのが自然。iBGP は AS 内を飛び越えて渡す ので、
もらった側から到達できないアドレスがネクストホップに残ってしまう。
これが iBGP 特有の落とし穴。
設問2(3) タイプ4(KEEPALIVE)/ BGP 接続を切断し、経路情報がクリアされる(30字以内)
KEEPALIVE が一定時間(ホールドタイム)届かないと、ピアが死んだと判断して
セッションを切り、そのピアから学んだ経路を全部消す 。
消えるからこそ、もう一方の経路に切り替わる。
「切断」だけでは足りない 設問は「どのような動作をするか」。
経路情報がクリアされる ところまで書かないと、
なぜ冗長構成が機能するのかの説明になっていない。
設問2(4) VRRP マスターになった R13 が経路情報を保持していないと受信したパケットを転送できないから(50字以内)
BGP より先に VRRP を入れてしまうと、R13 が経路表を持たないままマスターに昇格 しうる。
FW10 は仮想 IP 宛てに送ってくるのに、R13 はどこへ転送すればよいか分からず通信が落ちる 。
令和7年度 午後Ⅰ問1 とまったく同じ論点 あちらは
「VRRP のプリエンプトディレイで
OSPF の収束 を待つ」だった。こちらは
「
BGP を先に入れてから VRRP を入れる」。
経路制御が整う前に代表ルータになってはいけない ——これが IPA の繰り返し出すテーマ。
VRRP が与えるもの  :仮想 IP アドレス(=パケットが届くようになる)
経路制御が与えるもの:経路表(=届いたパケットを転送できる)
      両方そろって初めて「ルータとして機能する」
2年のうちに2回出ている ので、本番でも形を変えて出る可能性が高い。
採点講評 正答率がやや低く、IPA は
「BGP や VRRP といったプロトコルを導入する過程において、ルータの経路情報がどのように変化するか、
具体的にイメージできるよう しっかり理解をしてほしい」と書いている。
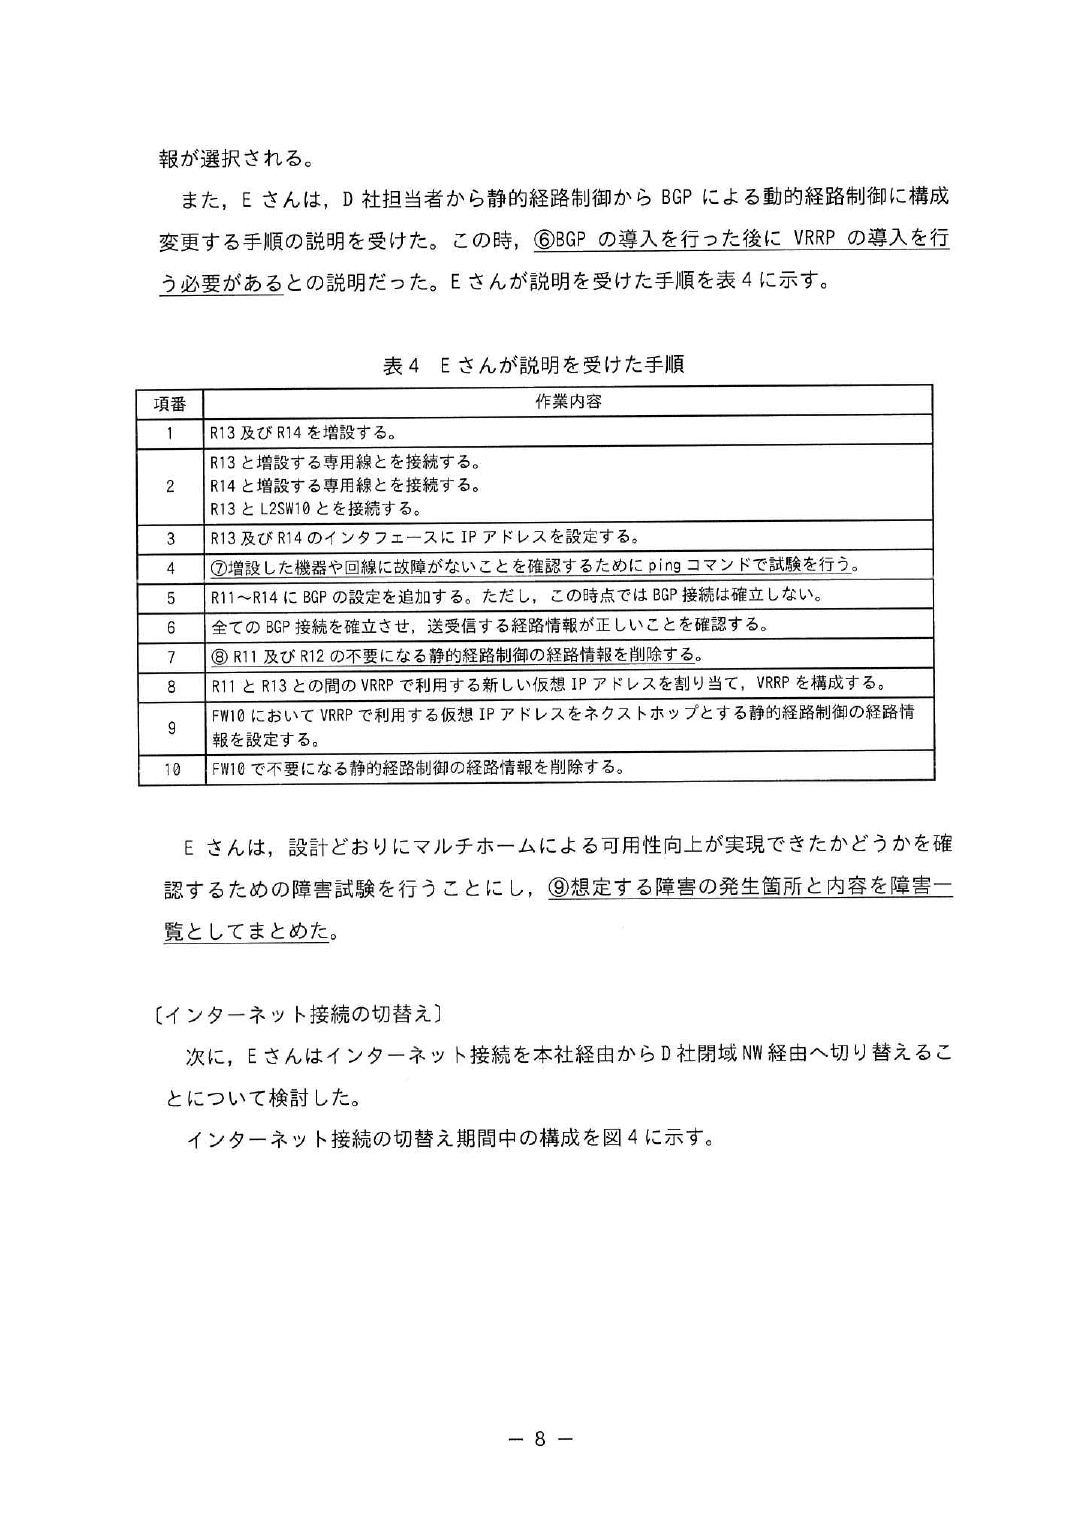
設問2(5) 確認すべき内容=パケットロスが発生しないこと/組合せ=R13↔FW10(または R13↔R11)と R13↔R14
項番4 は「増設した機器や回線に故障がないことを確認する」段階。増設したのは
R13・R14 と、両者をつなぐ専用線、および R13 と L2SW10 の接続 。
なので確かめるべきは増設した区間の両側 。
① 本社内側 : R13 ↔ FW10(または R13 ↔ R11)… L2SW10 経由の接続確認
② 閉域網側 : R13 ↔ R14                      … 増設した専用線の確認
「確認すべき内容」は到達性だけでなくパケットロスが無いこと 。
つながるが時々落ちる、という回線不良を拾うため。
設問2(6) 経路情報は、BGP と比較して静的経路制御の方が優先されるから(40字以内)
同じ宛先の経路が静的経路と BGP の両方にあると、静的経路が勝つ 。
だから静的経路を消して初めて BGP の経路が使われる。
経路の優先順位(アドミニストレーティブディスタンス、値が小さいほど優先)
  直結            0
  静的経路        1     ← いちばん強い(直結を除く)
  eBGP           20
  OSPF          110
  RIP           120
  iBGP          200
午前Ⅱでも問われる 「同じ宛先を複数のプロトコルが知っているとき、
どれが経路表に載るか」はプレフィックス長(ロンゲストマッチ)が先、
同じ長さならアドミニストレーティブディスタンス の順で決まる。
令和7年度 午後Ⅱ問1 の設問4(6) はロンゲストマッチ側、こちらは距離値側。2段構えで覚える 。
設問2(7) R11/R13/R11-R12 回線/R13-R14 回線/R11-L2SW10 回線/R13-L2SW10 回線
冗長化の障害試験なので、冗長化した要素を1つずつ落とす 。
機器2つ+閉域網側の回線2本+本社内側の回線2本で6つ。
R12・R14 は但し書きで除外されている。
数え方のコツ 「六つ挙げよ」と数が指定されているときは、
対称性 を使う。R11 系と R13 系で同じものが対になっているので、
片側3つ(ルータ・閉域網側回線・内側回線)を見つけて2倍すれば6つ。
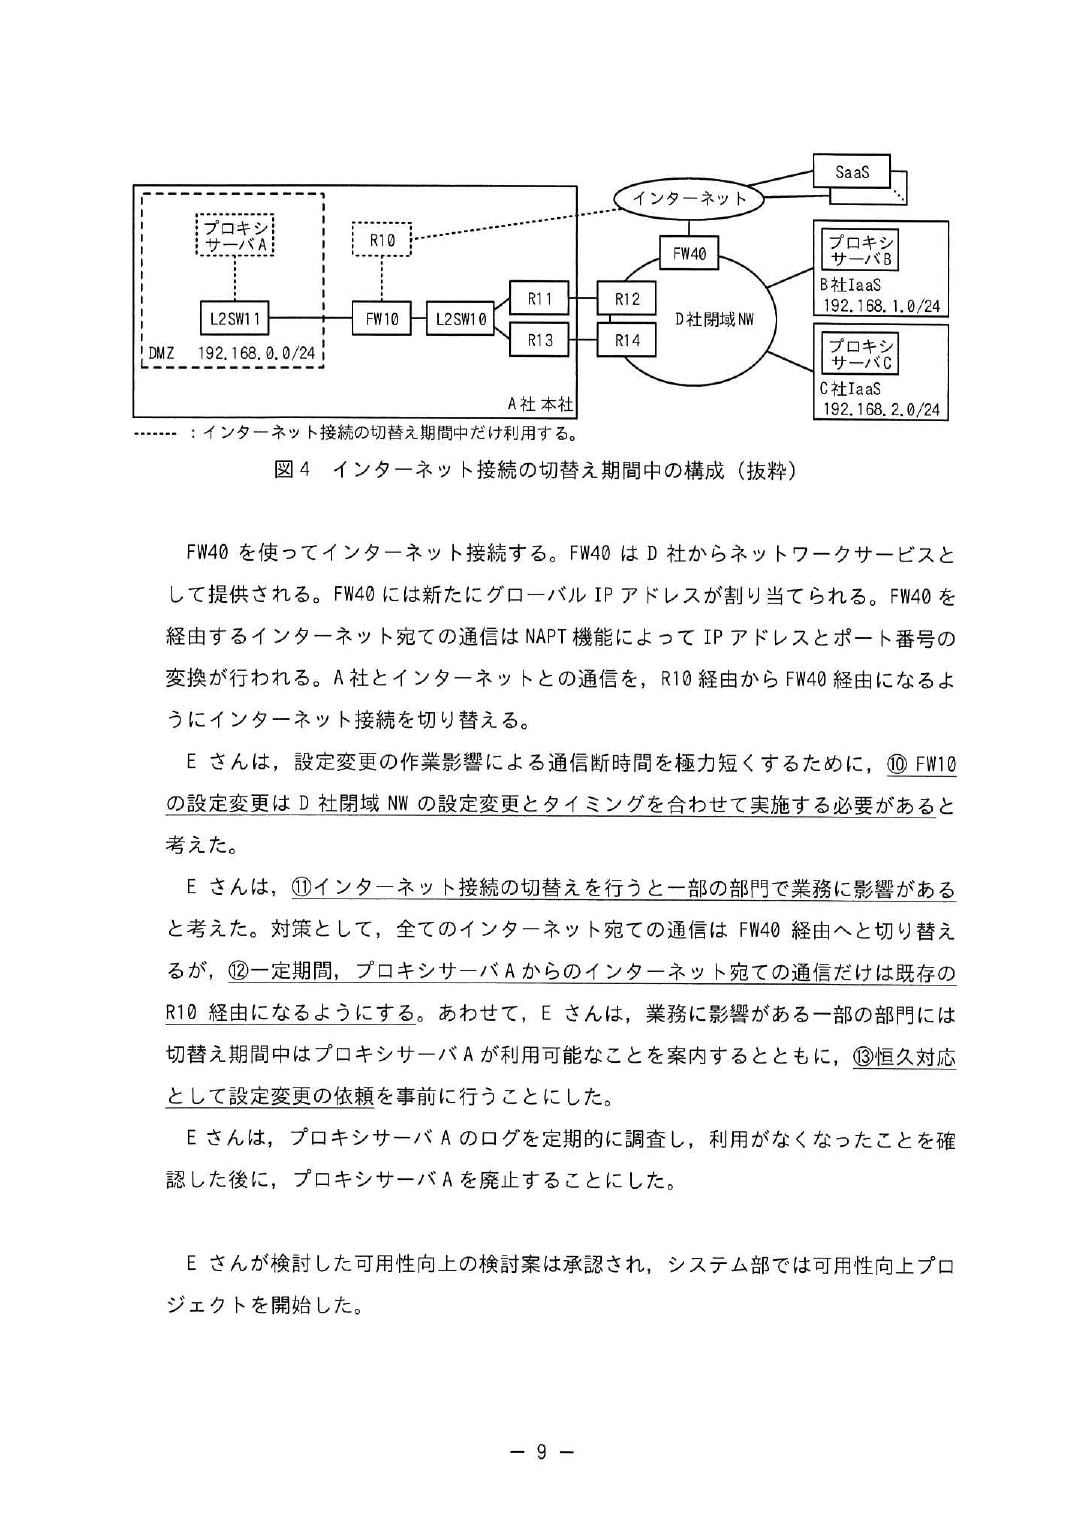
設問3(1) ルーティングのループが発生する(25字以内)
FW10 のデフォルトルートだけ先に D社閉域NW 向きに変えると、D社側はまだ
「インターネット宛ては A社本社(R10)へ」という設定のまま。
投げ合いになる 。
FW10 : インターネット宛て → R11/R13 へ(変更済み)
D社側: インターネット宛て → A社本社へ(未変更)
      → FW10 ⇄ D社閉域NW を往復し、TTL が 0 になって破棄
採点講評(ここは読む価値がある) IPA はこう書いている——
「インターネットが利用不可になるなどの解答が散見された 。ネットワーク技術者として
根本の原因を突き止め 、インターネットが利用不可になるのはなぜなのか、技術的な内容を解答してほしい」。
「使えなくなる」は結果であって原因ではない 。午後の記述では
現象ではなくメカニズムを書く ——これは全分野に効く教訓。
設問3(2) 送信元 IP アドレスが変わるから(20字以内)
出口が R10(FW10 で NAPT)から FW40(こちらで NAPT)に変わると、
インターネット側から見た送信元グローバル IP アドレスが別物になる 。
本文の前半に「一部の SaaS では送信元 IP アドレスによってアクセス制限をしているものもある 」
と伏線が置かれている。
伏線の回収 午後の長文では、前半の何気ない1行が後半の設問の根拠になる。
この問題なら〔現在のA社のネットワーク構成〕の箇条書きがそれ。
読み飛ばした1行が解けない理由になる ので、設問で詰まったら前半に戻る。
設問3(3) 送信元 IP アドレスがプロキシサーバ A で宛先 IP アドレスがインターネットであった場合にネクストホップを R10 とする設定(70字以内)
通常のルーティングは宛先だけ を見る。ポリシーベースルーティングは
送信元なども条件にして 転送先を変えられる。
「プロキシサーバAから出た通信だけは従来どおり R10 へ」を実現する。
70字と長いので、条件(送信元・宛先)と結果(ネクストホップ)をもれなく 書く。
設問3(4) SaaS の送信元 IP アドレスによるアクセス制限の設定変更(40字以内)
プロキシサーバAは最終的に廃止するので、暫定の迂回ではなく、
SaaS 側の許可 IP アドレスを新しいもの(FW40 のグローバル IP)に変えてもらう のが恒久対応。
設定変更を依頼する相手は各部門(SaaS を個別契約しているのは一部の部門)。
この問題から持ち帰るもの ①ping 監視では「プロセスが死んでいる」が分からない 。TCP 監視を足す。
②TTL は平常時から 小さくしておく。③LOCAL_PREF は大きいほど優先 。
④next-hop-self は iBGP のための設定 。⑤KEEPALIVE が途絶えると経路がクリアされる 。
⑥経路制御が収束する前に VRRP マスターになってはいけない (令和7年度と重複出題)。
⑦静的経路は BGP より優先される (距離値1)。
⑧記述では現象ではなく原因 を書く。
令和5年度 春期 午後Ⅰ 問2IPマルチキャストによる映像配信(PIM-SM・SSM・IGMPv3)
出題趣旨(IPA) 高解像度映像のリアルタイム配信では,大量のデータを常時伝送する必要がある。IPカメラとレシーバ(デコーダ)の数がそれぞれ少なければ,ユニキャストで配信したとしても必要な通信帯域を確保できることも多い。しかし,それぞれを数多く運用する組織においては,通信帯域がボトルネックとなることがあるので,IPマルチキャストの導入によって通信帯域を効率良く使用し,設計や運用の柔軟性を確保する必要がある。このような状況を基に,本問では,自営ネットワークにIPマルチキャストを導入する事例を取り上げた。本問では,IPマルチキャストに関連するプロトコルであるPIM-SM,SSM,IGMPv3を題材として,ネットワークの設計,構築に携わる受験者の知識,経験を問う。
問題を開く(6 ページ)
p.8
p.9
p.10
p.11
p.12
p.13
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                         解答例・解答の要点                   備考
 設問1      ア フラッディング
          イ IGMP
          ウ マルチキャスト
          エ ツリー
          オ PIM-SM
          カ SSM
          キ 復号
設問2 (1) 配信先のレシーバの数に応じてソースの通信量が増加する。
    (2) 160
       (3) 全ての IP カメラに個別の IP アドレス及び個別のグループアドレスを使用す
           る。
設問3 (1) グループアドレスの設計が容易になる。
    (2) ① ・グループアドレス
        ② ・インタフェース
    (3) Ⅰ カメラ管理サーバ
        Ⅱ 443
設問4 (1) (a) L3SW11,L3SW21
         (b) L2SW11,L2SW21
         (c) IGMPv3
       (2) Web ページを改修するだけで対応完了できる。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,IP マルチキャストによる映像配信の導入を題材に,マルチキャストルーティング及び関連するプ
ロトコルの特徴や仕組みについて出題した。全体として正答率は平均的であった。
 設問 1 では,エの正答率が低かった。ディストリビューションツリーは,IP マルチキャストの中で重要な用
語である。IP マルチキャストは,映像配信に限らず株価情報の配信など,最新データを多数の宛先へ配信する
用途において有用なプロトコルなので,ネットワークの基礎知識の一つとして学習しておいてほしい。
 設問 2 では,(3)の正答率が低かった。IP カメラのアドレス設計を本文中のものからどのように変えるべき
か,下線部だけを読んで解答するのではなく,IGMPv2 と IGMPv3 との違いを本文全体からしっかり読み取り,
正答を導き出してほしい。
 設問 4 では,(1)の正答率が低かった。ネットワーク構成と通信プロトコルとの関係を正しく理解し,必要
となる変更作業を導き出してほしい。
解説(設問ごとの考え方)
この問題の骨格 河川の IP カメラ20台の映像を市庁舎に流す話。
IP マルチキャスト一本 で、PIM-SM/SSM/IGMPv3/IGMP スヌーピングが順に出てくる。
②の中では毛色が違うが、帯域計算と図読みが素直で取りやすい 。
マルチキャストは平成27年度にも出ており、数年おきに回ってくるテーマ。
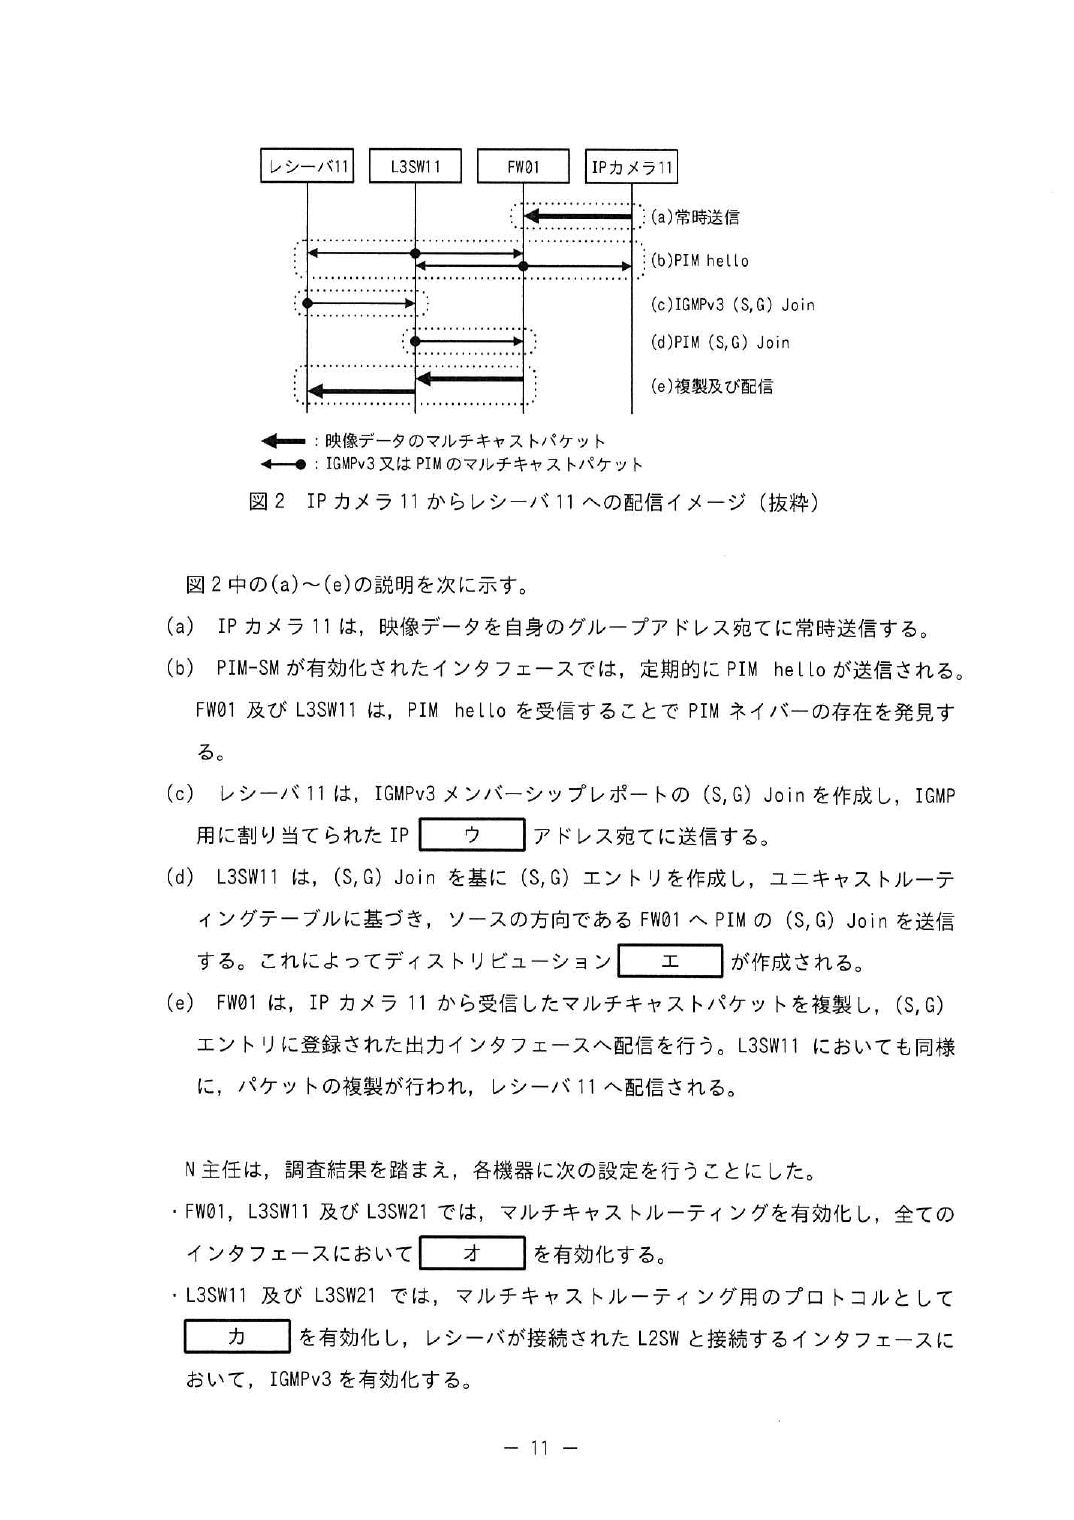
設問1 ア=フラッディング、イ=IGMP、ウ=マルチキャスト、エ=ツリー、オ=PIM-SM、カ=SSM、キ=復号
ア L2SW はマルチキャストフレームを「受信ポート以外の全ポートへ」流す=フラッディング
   (L2SW はブロードキャストと同じ扱いをしてしまう)
イ その無駄をなくす機能が IGMP スヌーピング
ウ IGMP 用に割り当てられた IP マルチキャストアドレス宛てに送る
エ ディストリビューションツリー(配信木)
オ 全インタフェースで有効化するのは PIM-SM
カ L3SW で有効化するマルチキャストルーティング用プロトコルは SSM
キ 映像データから映像へ復号(符号化 H.264 の逆)
採点講評 エの正答率が低かった 。IPA は
「ディストリビューションツリーは、IP マルチキャストの中で重要な用語 である。
IP マルチキャストは、映像配信に限らず株価情報の配信など、最新データを多数の宛先へ配信する用途において
有用なプロトコルなので、ネットワークの基礎知識の一つとして学習しておいてほしい」と書いている。
ソースを根、レシーバを葉とする木 を作り、枝分かれする機器でパケットを複製する——
この絵が頭にあれば「ツリー」は出る。
設問2(1) 配信先のレシーバの数に応じてソースの通信量が増加する(35字以内)
ユニキャストだと、同じ映像でも見る人の数だけ別々のストリームを送る 。
マルチキャストなら、ソースは1本だけ送り、分岐点の機器が複製する 。
ユニキャスト   カメラ ──8M──> レシーバ1
               カメラ ──8M──> レシーバ2   ソース側が 8M×レシーバ数
               カメラ ──8M──> レシーバ3

マルチキャスト カメラ ──8M──> L3SW ─┬─> レシーバ1
                                    ├─> レシーバ2   ソース側は 8M のまま
                                    └─> レシーバ3
設問が「“ソース”と“レシーバ”という字句を用いて」と指定しているので、その2語を必ず入れる。
設問2(2) 160(M ビット/秒)
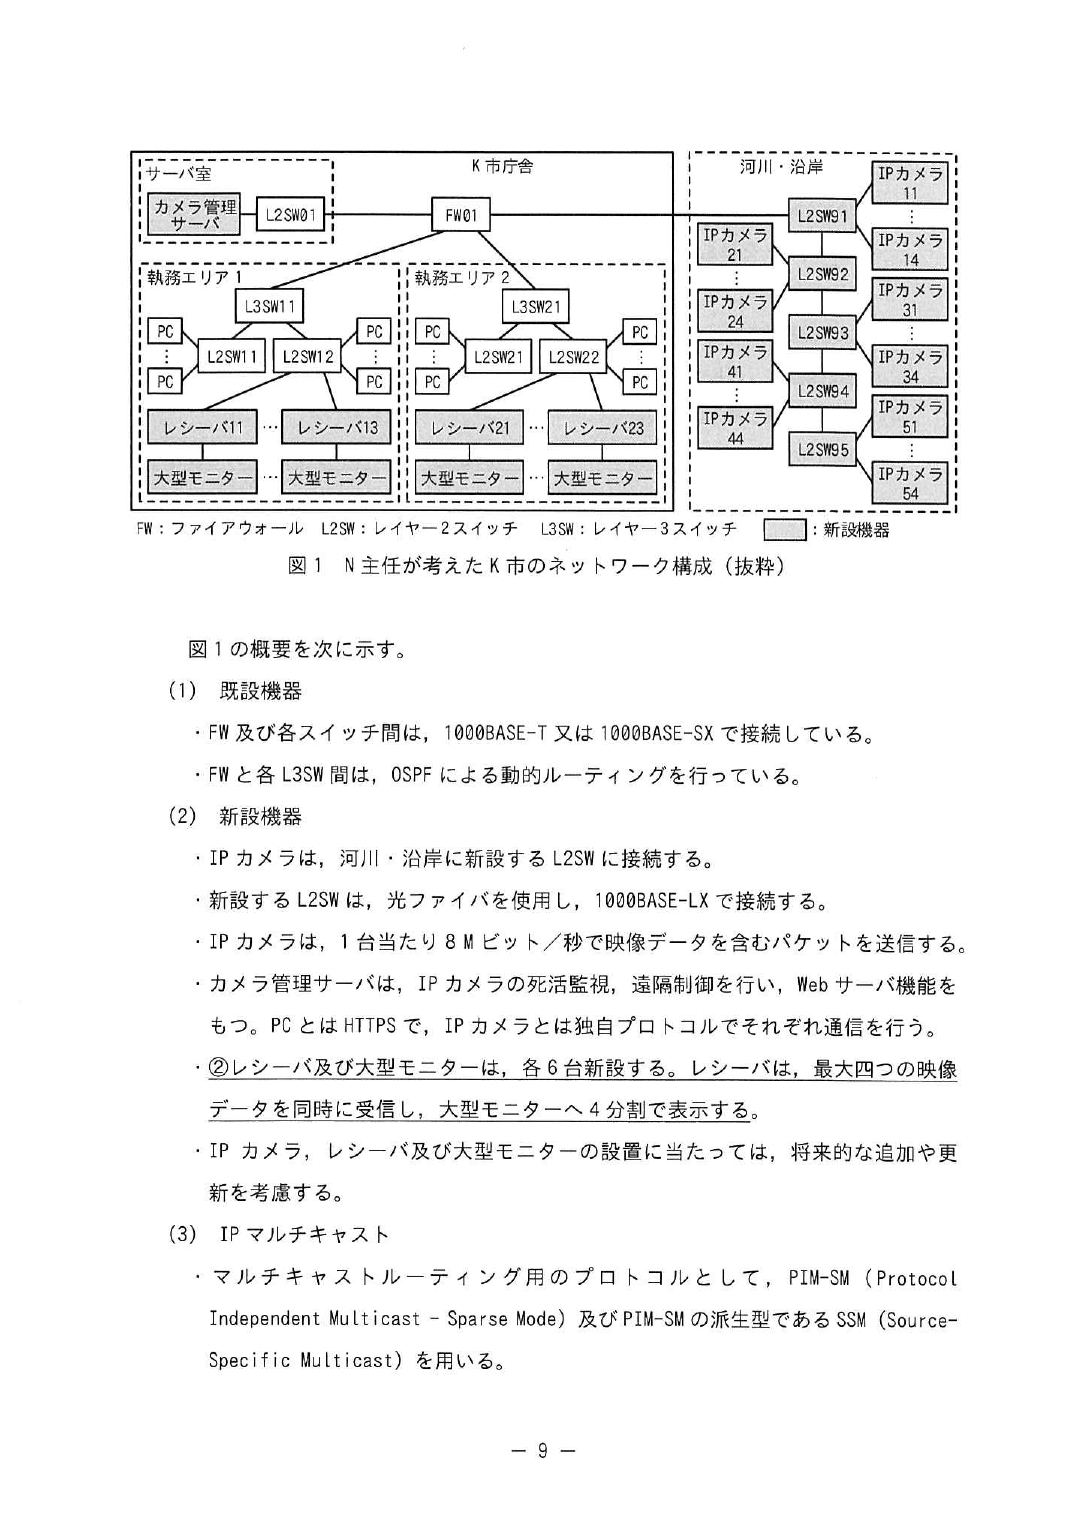
図1 で、河川・沿岸の L2SW91〜95 はカスケード接続され、L2SW91 が FW01 につながる 。
つまり20台ぶんの映像が全部この1本を通る 。
IPカメラ 11〜14  L2SW91   4台
IPカメラ 21〜24  L2SW92   4台
IPカメラ 31〜34  L2SW93   4台   すべて L2SW91 を経由して FW01 へ
IPカメラ 41〜44  L2SW94   4台
IPカメラ 51〜54  L2SW95   4台
                 計 20台 × 8Mビット/秒 = 160Mビット/秒
下線②は引っかけ 下線②は「レシーバは最大四つ の映像データを同時に受信し、
4分割で表示する」。ここから 4×6台=24 と計算したくなるが、
マルチキャストでは同じソースの映像は1本しか流れない 。
何人が要求しても、リンクを流れるのはカメラの台数ぶん が上限。
よって 24 ではなく 20 台ぶんで頭打ち。
「理論的な最大値」という言い方は全カメラが同時に要求された場合 という意味。
設問2(3) 全ての IP カメラに個別の IP アドレス及び個別のグループアドレスを使用する(45字以内)
本文の設計(下線③)は「個別の IP アドレス+同一の グループアドレス」。
これが成り立つのは IGMPv3 が (S,G) 、つまりソースのアドレスでも区別できる から。
IGMPv2 は (*,G) 、グループアドレスしか指定できない。
全カメラが同じグループアドレスだと、1台を見たいだけなのに20台ぶん全部が届いてしまう 。
だから IGMPv2 ならカメラごとにグループアドレスを分ける しかない。
IGMPv2  (*,G)   グループアドレスだけで要求 → グループ=カメラ1台に対応させる必要がある
IGMPv3  (S,G)   ソース+グループで要求     → グループアドレスは共通でよい
採点講評 正答率が低かった設問。IPA は
「IP カメラのアドレス設計を本文中のものからどのように変えるべきか、
下線部だけを読んで解答するのではなく、IGMPv2 と IGMPv3 との違いを本文全体からしっかり読み取り 、
正答を導き出してほしい」と書いている。
IGMPv2/v3 の違いは下線③から3ページ後ろ の〔調査及び設計〕に書かれている。
離れた場所の記述を結びつける のが午後の読み方。
設問3(1) グループアドレスの設計が容易になる(25字以内)
設問2(3)の裏返し。(S,G) で区別できるので、グループアドレスを使い回せる 。
カメラが増えてもグループアドレスの採番をやり直さなくてよい——
本文の「将来的な追加や更新を考慮する」という方針に対応している。
設問3(2) ① グループアドレス ② インタフェース
IGMP スヌーピングは、L2SW が本来は見ない IGMP(L3 の情報)を覗き見る 機能。
Join/Leave を見て「どのグループを、どのポートが欲しがっているか 」を表に持つ。
IGMP スヌーピングの表
  グループアドレス  ↔  そのグループを要求したインタフェース(ポート)
  → 該当ポートにだけ転送し、他のポートには流さない
設問3(3) Ⅰ=カメラ管理サーバ、Ⅱ=443
項番1  サーバ室 → 河川・沿岸   送信元 Ⅰ    宛先 IPカメラ
       サーバ室にあって IP カメラと通信するのは カメラ管理サーバ(死活監視・遠隔制御)

項番2  執務エリア1,2 → サーバ室  送信元 PC   宛先 Ⅰ   TCP/Ⅱ
       本文「PC とは HTTPS で通信を行う」→ ウェルノウンポートは 443
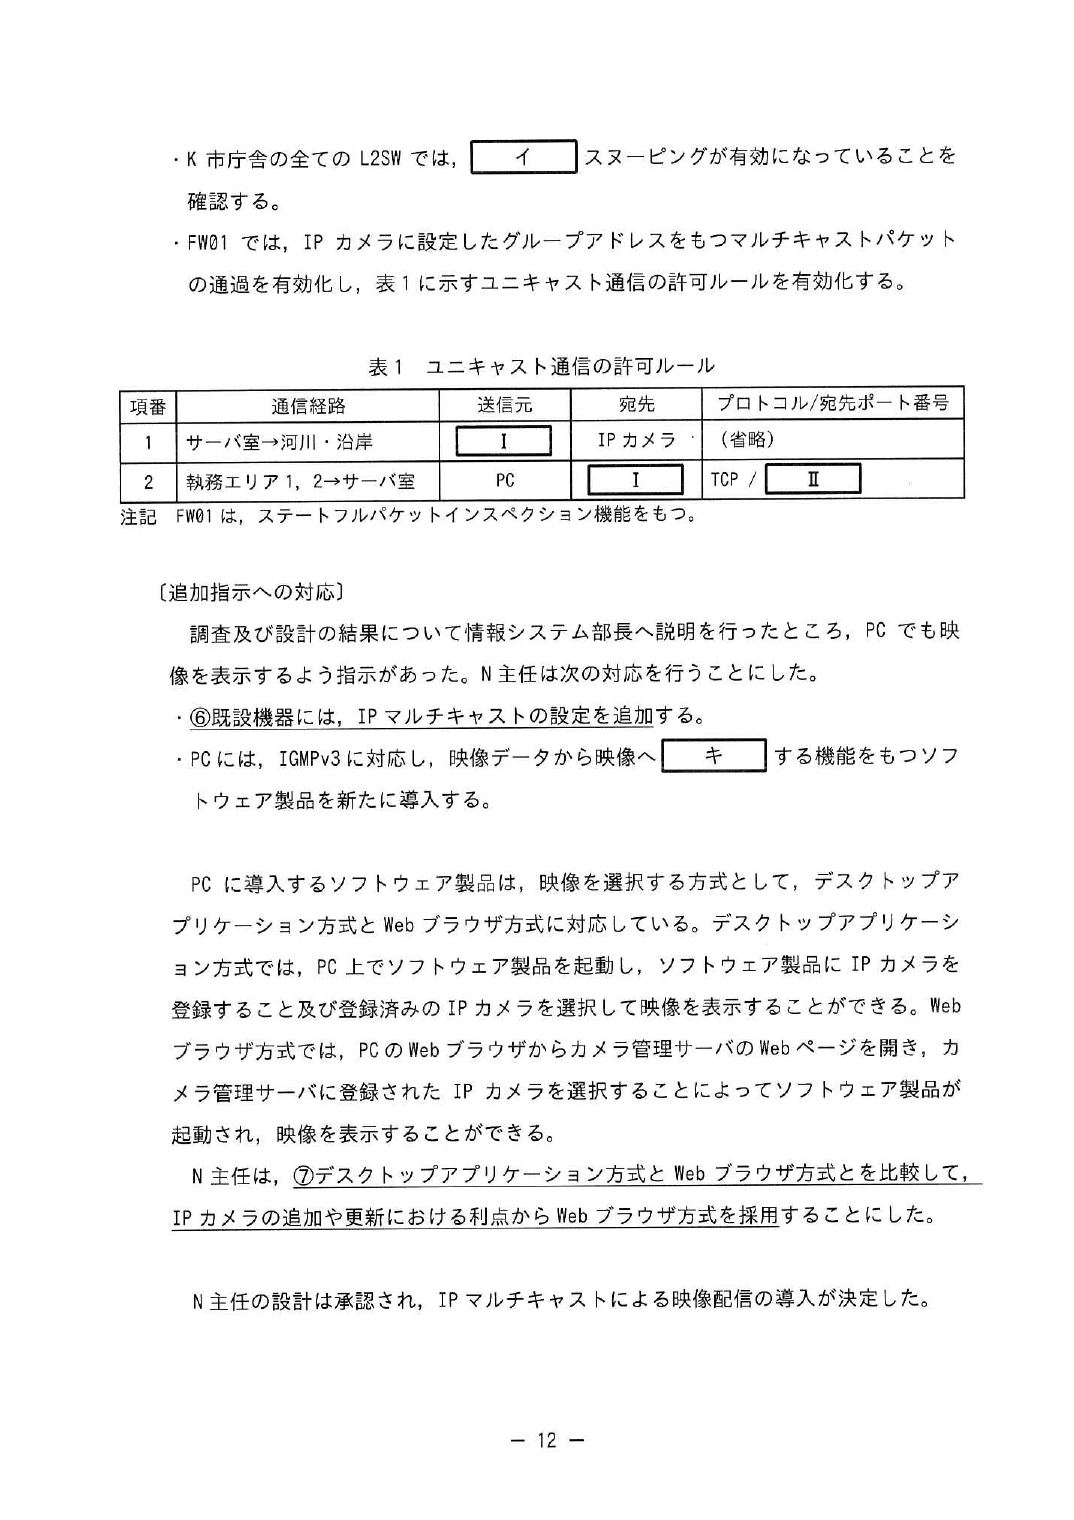
Ⅰ は上下どちらもカメラ管理サーバ 。表の「通信経路」列から場所を絞り、
本文の「〜と通信する」記述で役割を確定する。
設問4(1) (a) L3SW11・L3SW21 (b) L2SW11・L2SW21 (c) IGMPv3
図1 をよく見ると、レシーバは L2SW12 と L2SW22 にしかつながっていない 。
一方 PC は L2SW11/L2SW12、L2SW21/L2SW22 の両方 にいる。
当初の設定(本文)
  L3SW11 の「レシーバが接続された L2SW」= L2SW12 向きインタフェース … IGMPv3 有効
  L3SW21 の                        L2SW22 向きインタフェース … IGMPv3 有効

PC でも映像を見るようになると
  L2SW11・L2SW21 にいる PC も配信要求を出す
  → L3SW11 の L2SW11 向き、L3SW21 の L2SW21 向きにも IGMPv3 を追加する必要がある
採点講評 正答率が低かった設問。IPA は
「ネットワーク構成と通信プロトコルとの関係を正しく理解し、必要となる変更作業を導き出してほしい 」。
難しいのは知識ではなく図のどこにレシーバがぶら下がっているかを正確に見ること 。
L2SW12 と L2SW22 だけにレシーバがあると気づけば、追加すべきは残りの L2SW11・L2SW21 側だと決まる。
図を雑に見ると全部の L2SW を書いてしまう 。
なぜ PIM-SM は追加不要か 本文で PIM-SM は
「全てのインタフェースにおいて 有効化する」とすでに設定済み。
追加が要るのはレシーバ側の配信要求を受けるための IGMPv3 だけ。
「どの設定がどの範囲に効いているか」 を読み分ける設問になっている。
設問4(2) Web ページを改修するだけで対応完了できる(25字以内)
カメラを追加・更新したとき、
デスクトップアプリ方式 … 全 PC のソフトにカメラを登録し直す(台数ぶんの作業)
Web ブラウザ方式       … カメラ管理サーバの Web ページを直すだけ(1か所)
設問が「IP カメラの追加や更新における利点から」と条件を絞っているので、
運用作業の集約 を書く。
この問題から持ち帰るもの ①マルチキャストはソース側の負荷がレシーバ数に依らない 。
②リンクを流れる上限は要求数ではなくソースの数 。
③IGMPv2=(*,G)、IGMPv3=(S,G) 。v3 だとグループアドレスを使い回せる。
④L2SW はIGMP スヌーピング でグループとポートの対応を覚え、必要なポートにだけ流す。
⑤PIM-SM は全インタフェース、IGMP はレシーバがいる側のインタフェース に設定する。
令和3年度 春期 午後Ⅰ 問2企業ネットワークの統合(OSPFエリア設計)
出題趣旨(IPA) OSPFは,IPネットワークにおいて動的経路制御を行うためのルーティングプロトコルとして多く使われている。動的経路制御を利用した環境において安定したネットワーク運用を行うためには,ルーティングプロトコルを正しく理解することが重要である。また,近年において,クラウド内環境と企業内環境間をVPNで接続して,クラウド環境を自社内環境と同様に利用する形態もよく見られる。本問では,OSPFプロトコルによるルーティング設計とIPsecトンネリングによるクラウド接続を題材に,ネットワーク設計と構築に必要な基本的スキルを問う。
問題を開く(6 ページ)
p.8
p.9
p.10
p.11
p.12
p.13
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                      解答例・解答の要点                        備考
 設問1     a 共有鍵
         b ルータ
         c コスト
         d ダイクストラ
         e 172.16.0.0
 設問2    OSPF へデフォルトルートを導入する。
設問3 (1) ルーティングテーブルサイズを小さくする。
    (2) ルータ
    (3) ルータ と FW の間
    (4) f ルータ
         g 172.16.0.0/16
設問4 (1) h,i,j,k,l
    (2) 機器        ① ・ルータ
                  ② ・L3SW1
        設定内容 OSPF 仮想リンクの接続設定を行う。
    (3) 機器        L3SW1
        設定内容 OSPF エリア1の支社個別経路を 172.16.0.0/16 に集約する。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,企業におけるネットワーク統合を題材に,OSPF を利用した経路制御の基本について出題した。
全体として,正答率は低かった。
 設問 2 は,正答率が低かった。OSPF でのデフォルト経路の取扱いは,企業内ネットワークからインターネ
ットを利用するような一般的なネットワーク構成において必要な基本事項なので,よく理解してほしい。
 設問 4(2)は,正答率が低かった。OSPF 仮想リンクは,初期構築段階では想定外であったネットワーク統合
を後から行う場合などに役立つもので,OSPF ネットワーク設計の柔軟性を増すための有用な技術である。そ
の動作原理や活用パターンについて是非理解してほしい。
 設問 4(3)は,正答率が低かった。特に,エリアボーダルータ(ABR)ではないルータを誤って解答する例が
多く見られた。OSPF ルータの種別とその見分け方,種別ごとの役割と動作を正しく理解した上で,本文中に
示された ABR におけるネットワーク集約に関する記述をきちんと読み取り,正答を導き出してほしい。
解説(設問ごとの考え方)
この問題の骨格 吸収合併した E 社のネットワークを D 社につなぐ話だが、中身は
OSPF の教科書をまるごと1問にした ような内容。LSA のタイプ・コスト・ダイクストラ・
デフォルト経路の配布・経路集約・ヌルルート・バックボーンエリアの分断と仮想リンク まで出る。
IPA の講評は「全体として、正答率は低かった 」。
②の7問の中でいちばん難しく、いちばん学べる 1問。
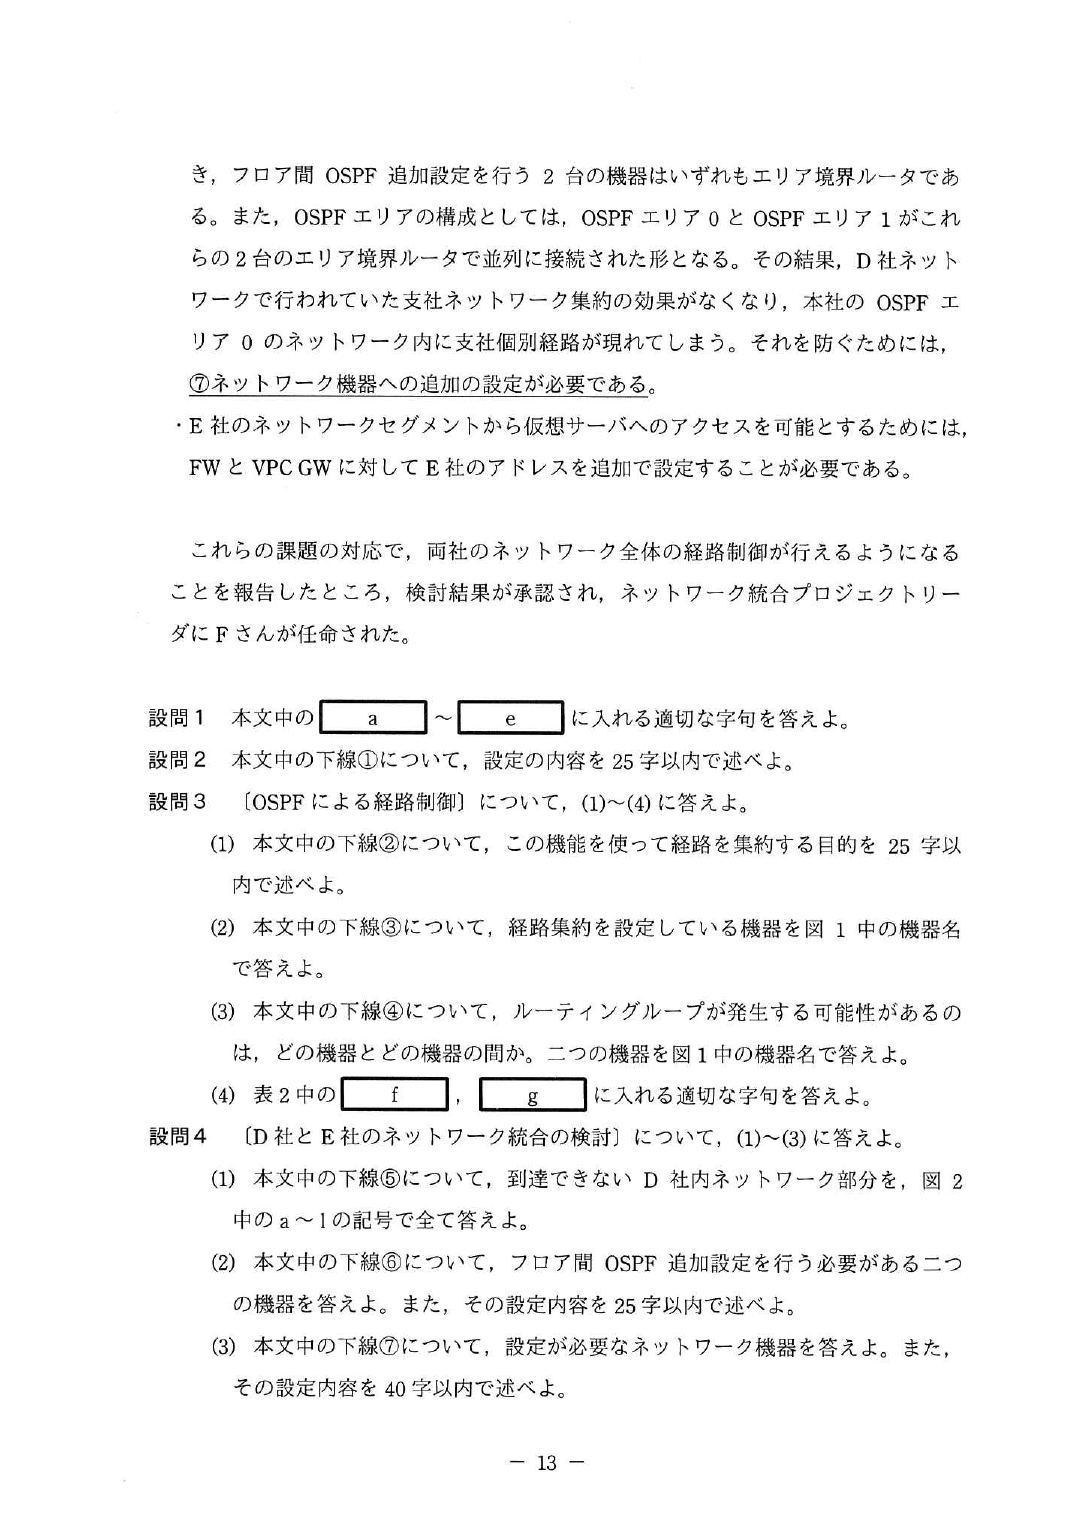
設問1 a=共有鍵(事前共有鍵)、b=ルータ、c=コスト、d=ダイクストラ、e=172.16.0.0
a  IPsec VPN 認証用の事前□ → 事前共有鍵(PSK)
b  Type1 の LSA = ルータ LSA。OSPF エリア内の「ルータ」に関する情報
c  LSA に含まれるメトリック値 → コスト
d  LSA を基に最短経路計算を行うアルゴリズム → ダイクストラ(SPF)
e  a〜g(172.16.0.0/23 〜 172.16.12.64/26)を1つに集約 → 172.16.0.0/16
e の確かめ方 表1 の a〜g は 172.16.0.0/23 から
172.16.12.64/26 まで。第2オクテットが 16 で揃っているので、
172.16.0.0/16 でまとめられる。本文が「□/16」と /16 を与えてくれているので、
あとはネットワークアドレスを書くだけ。
設問2 OSPF へデフォルトルートを導入する(25字以内)
FW には静的 デフォルト経路がある。しかしそれは FW のローカルな設定で、
そのままでは他のルータは知らない。OSPF に注入して全エリアに配る 必要がある
(機器のコマンドでは default-information originate に相当)。
採点講評 正答率が低かった設問。IPA は
「OSPF でのデフォルト経路の取扱いは、企業内ネットワークからインターネットを利用するような
一般的なネットワーク構成において必要な基本事項 なので、よく理解してほしい」と書いている。
「静的経路を設定する」と「その経路を動的ルーティングに配る」は別の作業 ——
ここを分けて意識できているかが問われている。
令和7年度 午後Ⅱ問1 でも「ルータ B は OSPFv3 でデフォルトルートを配布する」という形で出ている。
設問3(1) ルーティングテーブルサイズを小さくする(25字以内)
支社の個別経路7本を 172.16.0.0/16 の1本にまとめる。
経路数が減る=メモリと検索時間が減り、経路の増減が他エリアに伝わらなくなる 。
設問3(2) ルータ(本社のルータ)
経路集約を設定できるのはエリアの境界にいる機器(ABR) 。
エリア1(支社の LAN と広域イーサ網)とエリア0(本社 LAN)の境目にいるのは、
図1 で広域イーサ網と L2SW7 の間にいる本社のルータ 。
ABR の見つけ方 2つ以上の OSPF エリアに足を出している機器 。
図2 では OSPF エリアが網掛けで示されているので、網掛けをまたいでいる機器 を探せばよい。
この問題は ABR を正しく特定できるかを3回聞いてくる(設問3(2)・4(2)・4(3))。
設問3(3) ルータ と FW の間
集約には副作用がある。172.16.0.0/16 の中には、実際には使われていないアドレスが大量にある 。
そこ宛てのパケットが来るとどうなるか。
未使用アドレス(例 172.16.200.1)宛てのパケットが FW に届く
  FW   : OSPF で 172.16.0.0/16 を学習済み → ルータへ送る
  ルータ: 具体的な経路が無い → デフォルトルート(FW向き)へ送る
  FW   : また 172.16.0.0/16 でルータへ…(往復)
集約した本人(ルータ)が、集約範囲の中身を全部持っているわけではないのが原因。
設問3(4) f=ルータ、g=172.16.0.0/16
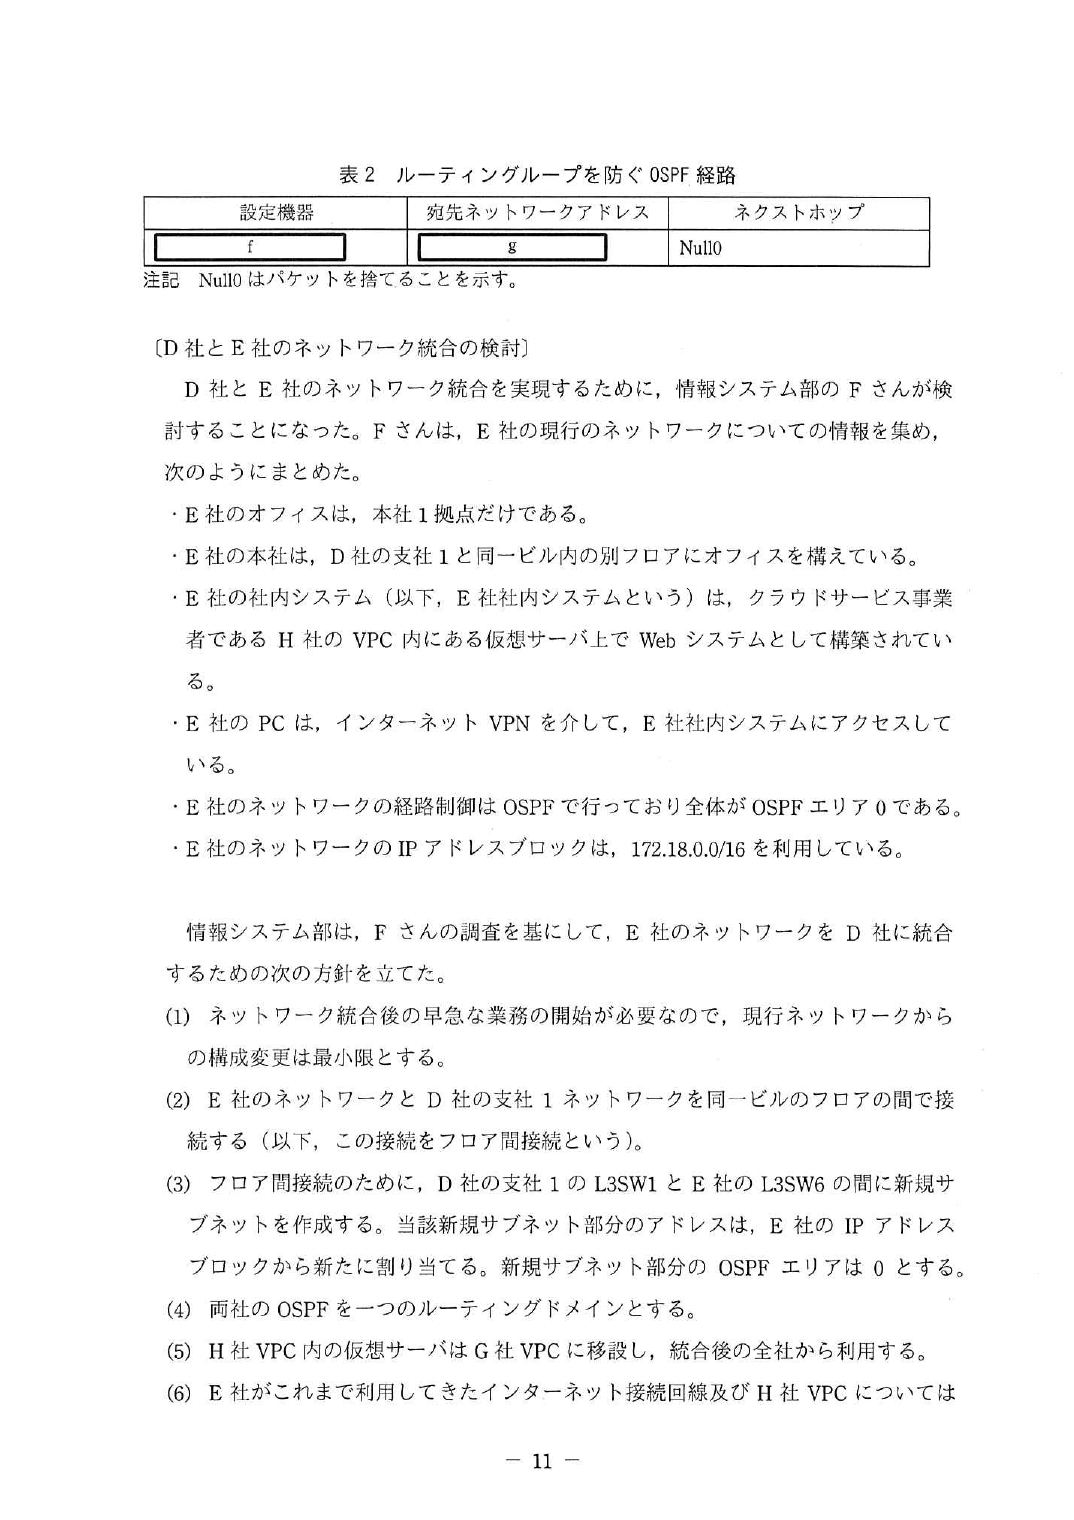
対策は集約したルータ自身に、集約アドレス宛てのヌルルートを置く こと。
具体的な経路に一致しないパケットは、ロンゲストマッチで /16 のヌルルートに落ちてそこで捨てられる 。
ルータの経路表
  172.16.0.0/23   → 支社1へ      ← 具体的な経路(長い)
  …
  172.16.0.0/16   → Null0        ← 集約範囲の受け皿(短い)
  0.0.0.0/0       → FW へ         ← デフォルト

未使用アドレス宛て → /16 のヌルルートに一致 → 破棄(FW へ戻さない)
令和7年度 午後Ⅱ問1 とまったく同じ論点 あちらも
2001:db8:yyyy::/48 → Null を置かないとルーティングループが起きる、という設問だった。
「集約/大きなブロックの割当て」と「ヌルルート」はセットで出る 。
令和3年度と令和7年度の両方に出ているので、本番でも形を変えて出る可能性が高い。
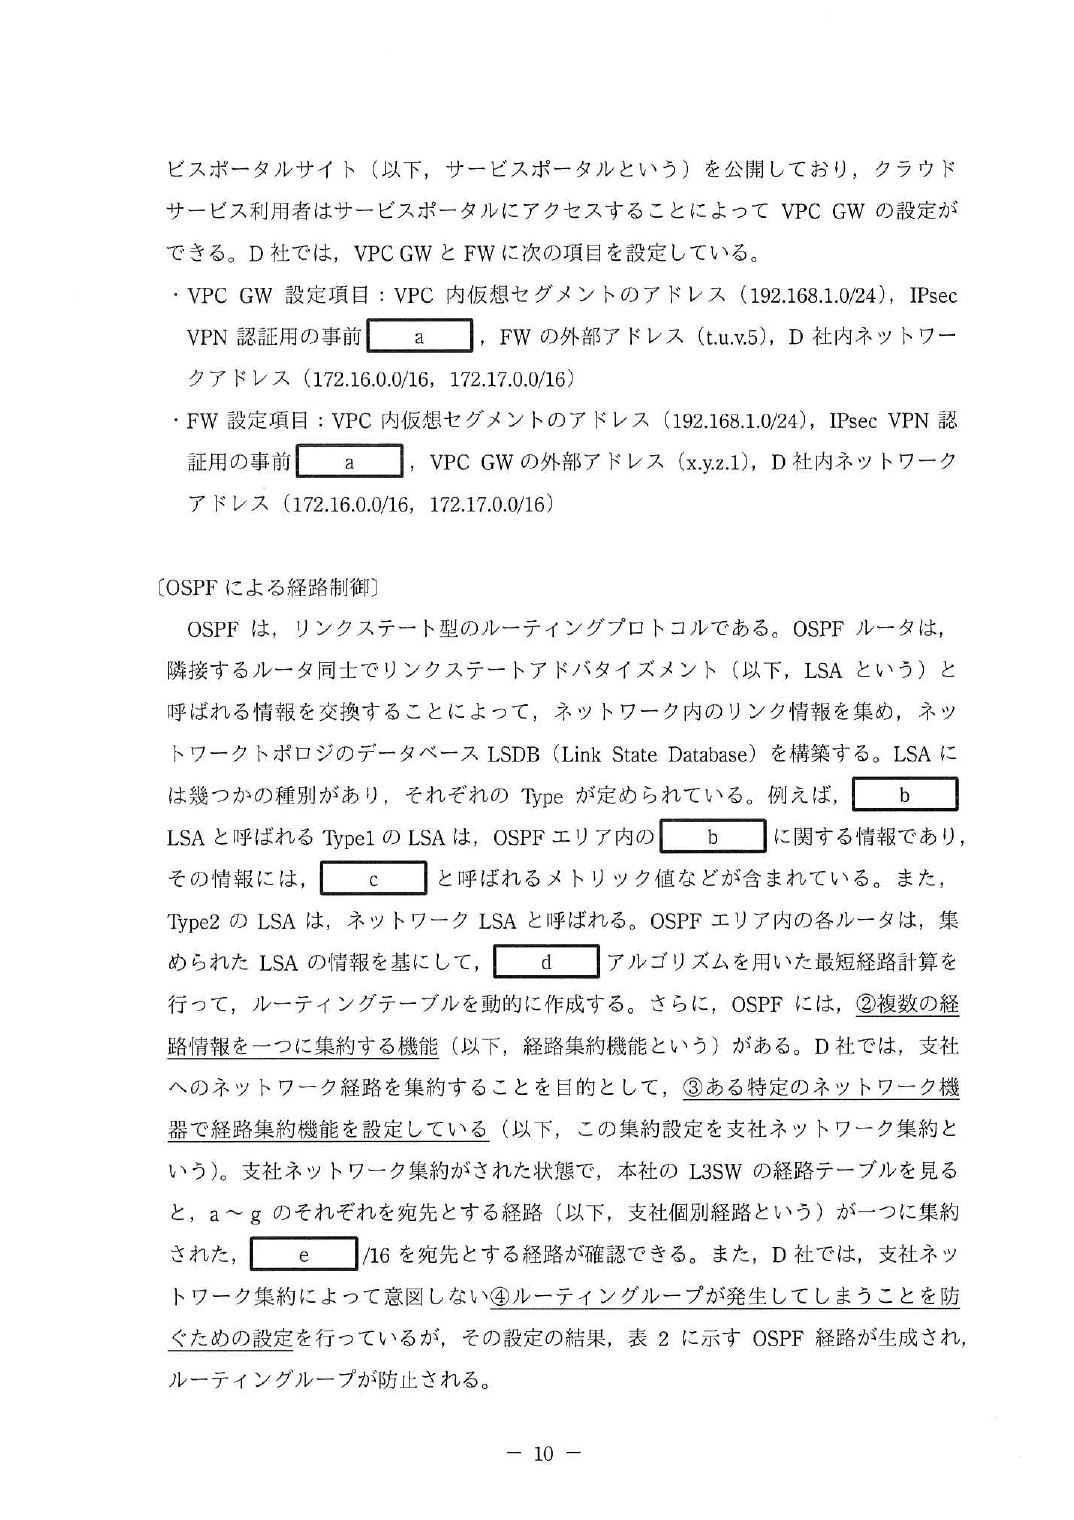
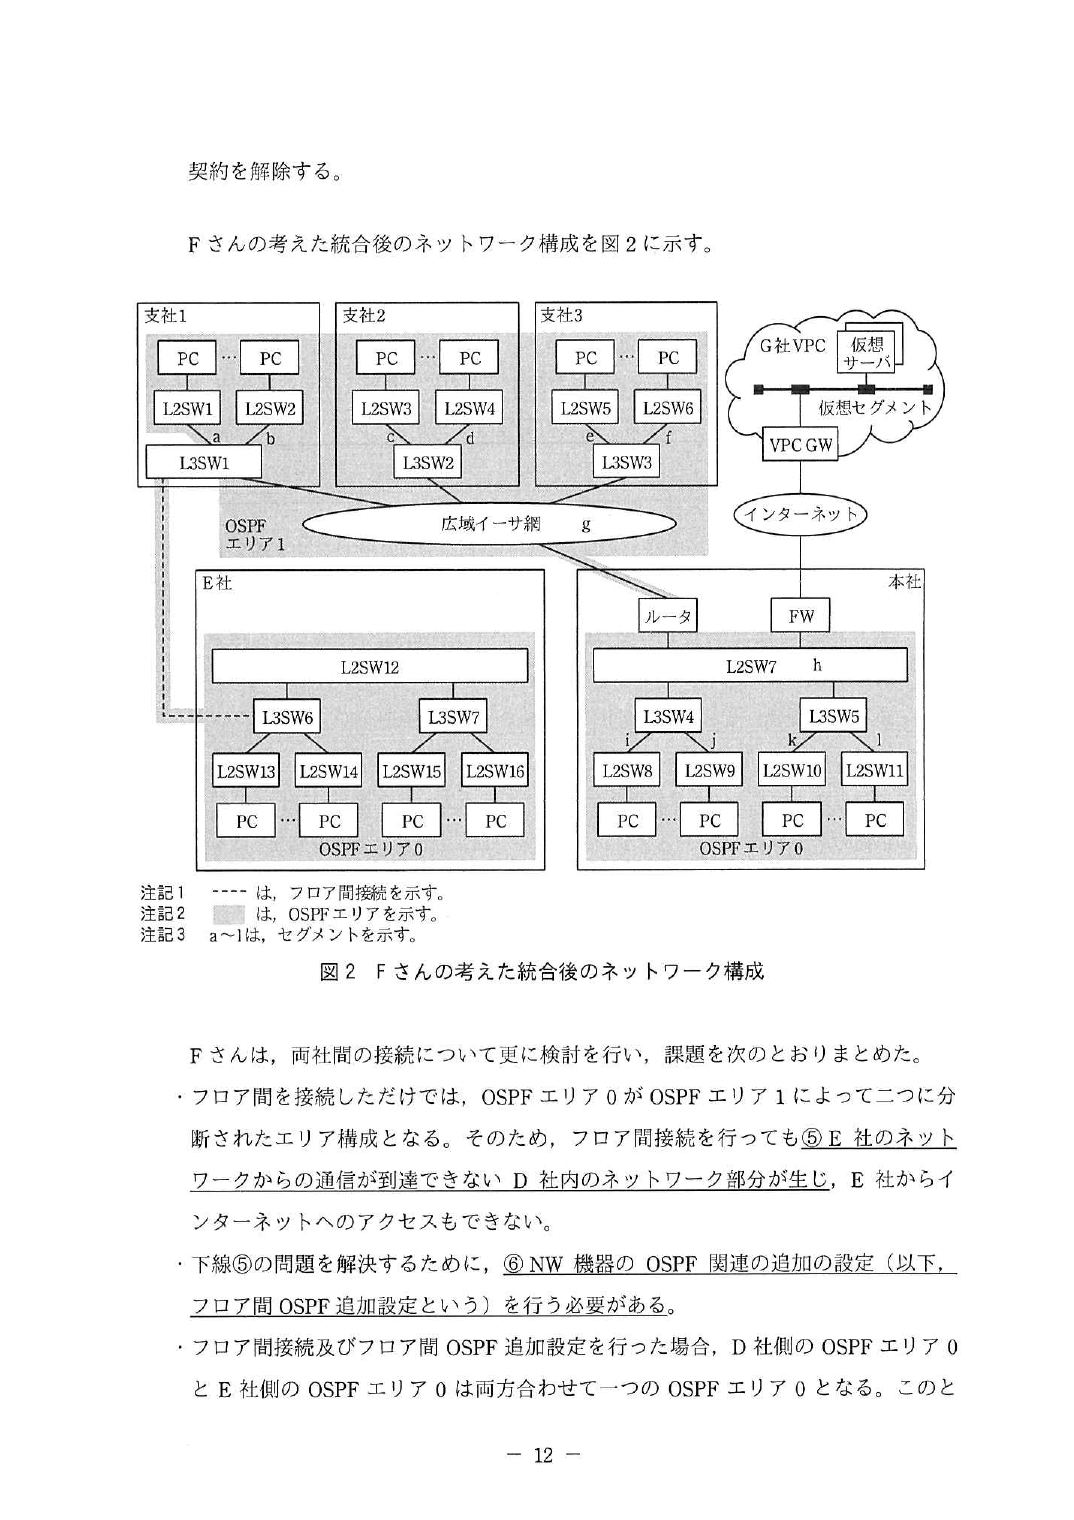
設問4(1) h、i、j、k、l
OSPF には「すべてのエリアはバックボーン(エリア0)に接続していなければならない」
という大原則がある。フロア間接続をしただけだと、こうなる。
E社エリア0  ─(L3SW1)─  エリア1(支社+広域イーサ網)  ─(本社ルータ)─  D社エリア0

  エリア0 が エリア1 を挟んで「2つ」に分断されている
ABR はバックボーンから学んだ経路しか、自分の抱えるエリアに流さない 。
L3SW1 はエリア1で本社エリア0由来の経路(Type3)を受け取っても、それを E社エリア0 へは広告しない。
結果、本社 LAN のセグメント h・i・j・k・l に到達できない 。
一方 a〜g はエリア1のイントラエリア経路 なので L3SW1 が E社側へ広告でき、到達できる。
だから答えは h〜l の5つ。
設問4(2) 機器=ルータ と L3SW1/設定内容=OSPF 仮想リンクの接続設定を行う(25字以内)
分断されたバックボーンをつなぐ標準の手段が仮想リンク(virtual-link) 。
非バックボーンエリア(ここではエリア1)を通して、2台の ABR の間に論理的なバックボーンの線を引く 。
仮想リンクの要件
  ・両端は ABR であること
  ・通過するエリア(トランジットエリア)は非バックボーンかつスタブでないこと

両端の ABR = 本社のルータ(エリア0とエリア1の境界)
             L3SW1(エリア1とE社エリア0の境界)
採点講評 正答率が低かった設問。IPA は
「OSPF 仮想リンクは、初期構築段階では想定外であったネットワーク統合を後から行う場合などに役立つもの で、
OSPF ネットワーク設計の柔軟性を増すための有用な技術である。
その動作原理や活用パターンについて是非理解してほしい」と書いている。
合併・統合というシナリオで仮想リンクが出る のは定番の組合せ。
設問4(3) 機器=L3SW1/設定内容=OSPF エリア1の支社個別経路を 172.16.0.0/16 に集約する(40字以内)
仮想リンクを張ると、本文が言うとおり
「エリア0とエリア1が2台のエリア境界ルータで並列に接続された形 」になる。
これまで          エリア1 ─(本社ルータ:ここで集約)─ エリア0
                                        ↑ 1か所で絞れていた

仮想リンク設定後  エリア1 ─(本社ルータ:集約あり)─┐
                  エリア1 ─(L3SW1  :集約なし)──┴─ エリア0
                                        ↑ こちらから個別経路が漏れる
だからL3SW1 にも同じ集約設定を入れる 。
採点講評(最重要) 正答率が低く、IPA は
「特に、エリアボーダルータ(ABR)ではないルータを誤って解答する例が多く見られた 。
OSPF ルータの種別とその見分け方、種別ごとの役割と動作を正しく理解した上で、
本文中に示された ABR におけるネットワーク集約に関する記述をきちんと読み取り、正答を導き出してほしい」
と書いている。
経路集約は ABR(エリア間)か ASBR(外部経路)でしかできない 。
エリアの内側にいるルータでは設定できない——この制約を知らないと機器選定を間違える。
OSPF ルータの4種別
内部ルータ      単一エリアにだけ所属
バックボーンルータ エリア0 に足がある
ABR            2つ以上のエリアに足がある   → エリア間経路の集約ができる
ASBR           外部(他プロトコル)から経路を再配布する → 外部経路の集約ができる
令和6年度 午後Ⅰ問2 の設問3(2)(Type5 LSA を生成したのは誰か)も ASBR の話だった。
「どのルータが何をできるか」は毎年どこかで問われる 。
この問題から持ち帰るもの ①Type1=ルータ LSA 、メトリックはコスト 、計算はダイクストラ 。
②静的デフォルト経路はOSPF に注入しないと他機器に伝わらない 。
③経路集約とヌルルートはセット (でないとループ)。
④OSPF はすべてのエリアがエリア0に接する 必要があり、分断したら仮想リンク 。
⑤集約は ABR/ASBR でしかできない 。並列に ABR が2台あるなら両方に 集約を入れる。
平成26年度 秋期 午後Ⅰ 問1ネットワークの冗長化と WAN 高速化装置(OSPF・VRRP・PBR)
出題趣旨(IPA) 近年,データを1か所に置き,ネットワーク経由で様々なプロトコルやトラフィックの特性に合わせて利用するニーズが,ますます増えてきている。ネットワーク技術者には,ネットワークの冗長化による信頼性向上に必要なスキルや,プロトコルやトラフィックの特性を考慮したデータ転送の高速化のスキルが,一層要求される。本問では,ネットワークの冗長化と,WAN高速化装置を題材に取り上げ,OSPFによる経路制御,ネットワーク機器や回線の障害時の運用,WAN高速化装置によるデータの高速化処理の基本的知識を問う。
問題を開く(4 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                    解答例・解答の要点                    備考
 設問1    ア 帯域幅 又は 通信速度
        イ 0
        ウ TOS
        エ DiffServ 又は Differentiated Services
        オ 高く
設問2 (1) デフォルトゲー
                    業務系セグメントに対応した仮想ルータの IP アドレス
        トウェイの設定
                    業務系セグメントの仮想ルータがルータ 3 でアクティブにな
        VRRP の設定
                    るようにプライオリティ値を設定する。
    (2) 10.1.0.0/16
    (3) a ルータ 1 → ルータ 3
         b ルータ 2 → ルータ 1 → ルータ 3
    (4) 利用者をグループ化して使用時間帯をずらす。
設問3 (1) ① ・IP アドレス
        ② ・ポート番号
    (2) ラウンドトリップ時間が大きい場合
    (3) 片側の WAS が故障した場合
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 1 では,ネットワークの冗長化と,WAN 高速化装置を題材とし,OSPF による経路制御,ネットワーク機器
や回線の障害時の運用,WAN 高速化装置の基本的知識について出題した。全体として,正答率は低かった。
  設問 1 では,ウとエの正答率が低かった。QoS に関する重要な用語なので把握しておいてほしい。
  設問 2 では,(1)~(3)の正答率が低かった。(1)は,デフォルトゲートウェイの冗長化と,仮想ルータによ
る冗長化に着目せずに,単に通信経路を説明しただけの解答が散見された。図と本文をしっかり読み,設問で
何が問われているかを,きちんと理解した上で解答してほしかった。(2)は,OSPF の経路集約を問う問題であ
り,(3)は,経路制御に VRRP と OSPF を用いた冗長化構成での,障害時の送信経路を問う問題である。単に暗
記するだけでなく,そのプロトコルの役割や仕組み,活用方法について,しっかり理解しておいてほしい。
(4)は,正答率が高かった。
  設問 3 では,WAN 高速化装置や PBR(Policy Based Routing)に関する問題である。(2)の正答率が低かっ
た。全般的に,ネットワークの基本的な知識について問う問題であり,図と本文をしっかり読み,その条件に
沿って考えていけば,正答を導くことができるはずである。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成28年度 秋期 午後Ⅱ 問2WAN の冗長化(広域イーサ・インターネット VPN・IPsec・GRE・OSPF)
出題趣旨(IPA) 拠点間をインターネットVPN又は広域イーサネットサービス網(以下,広域イーサ網という)で接続している企業は多い。企業活動がITによって成り立っている現在,システムの可用性向上は,どの企業においても重要な課題の一つである。このような状況を基に,本問では,広域イーサ網とインターネットVPNによって,WAN回線を冗長化する事例を取り上げた。冗長化に当たって,広域イーサ網とインターネットVPNの間でトラフィックを分散させて,WAN回線を有効に活用することを要件とした。この要件を満たす方策として,2種類のWAN回線の間でOSPFを稼働させる方法を解説した。本問では,多くの企業のネットワークに利用されているIPsec,トンネリング及びOSPFを題材に,ネットワークの設計,構築,運用に携わる受験者が修得した技術と経験が,実務で活用できる水準かどうかを問う。
問題を開く(11 ページ)
p.13
p.14
p.15
p.16
p.17
p.18
p.19
p.20
p.21
p.22
p.23
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                        解答例・解答の要点                         備考
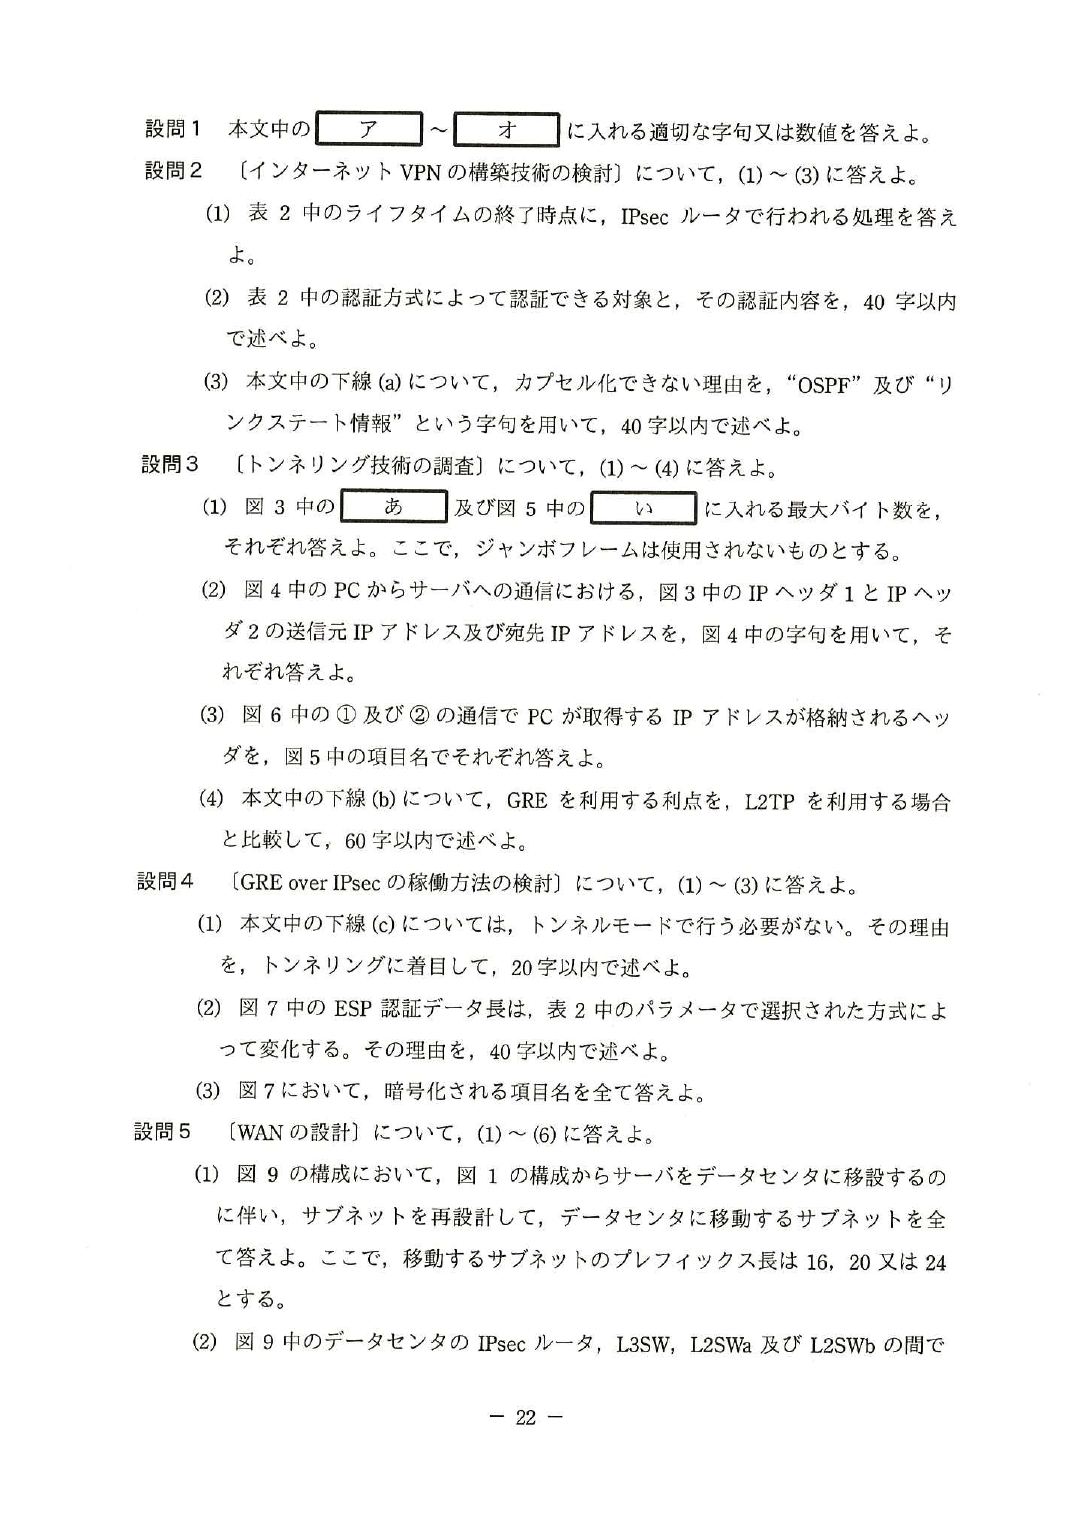
 設問1      ア 32
          イ セレクタ
          ウ アグレッシブ
          エ 経路
          オ 断片化
設問2   (1) リキー(ReKey)
      (2) IPsec 通信で送受信されるメッセージが,通信中に改ざんされていないこと
      (3) OSPF のリンクステート情報交換は,IP マルチキャスト通信で行われるから
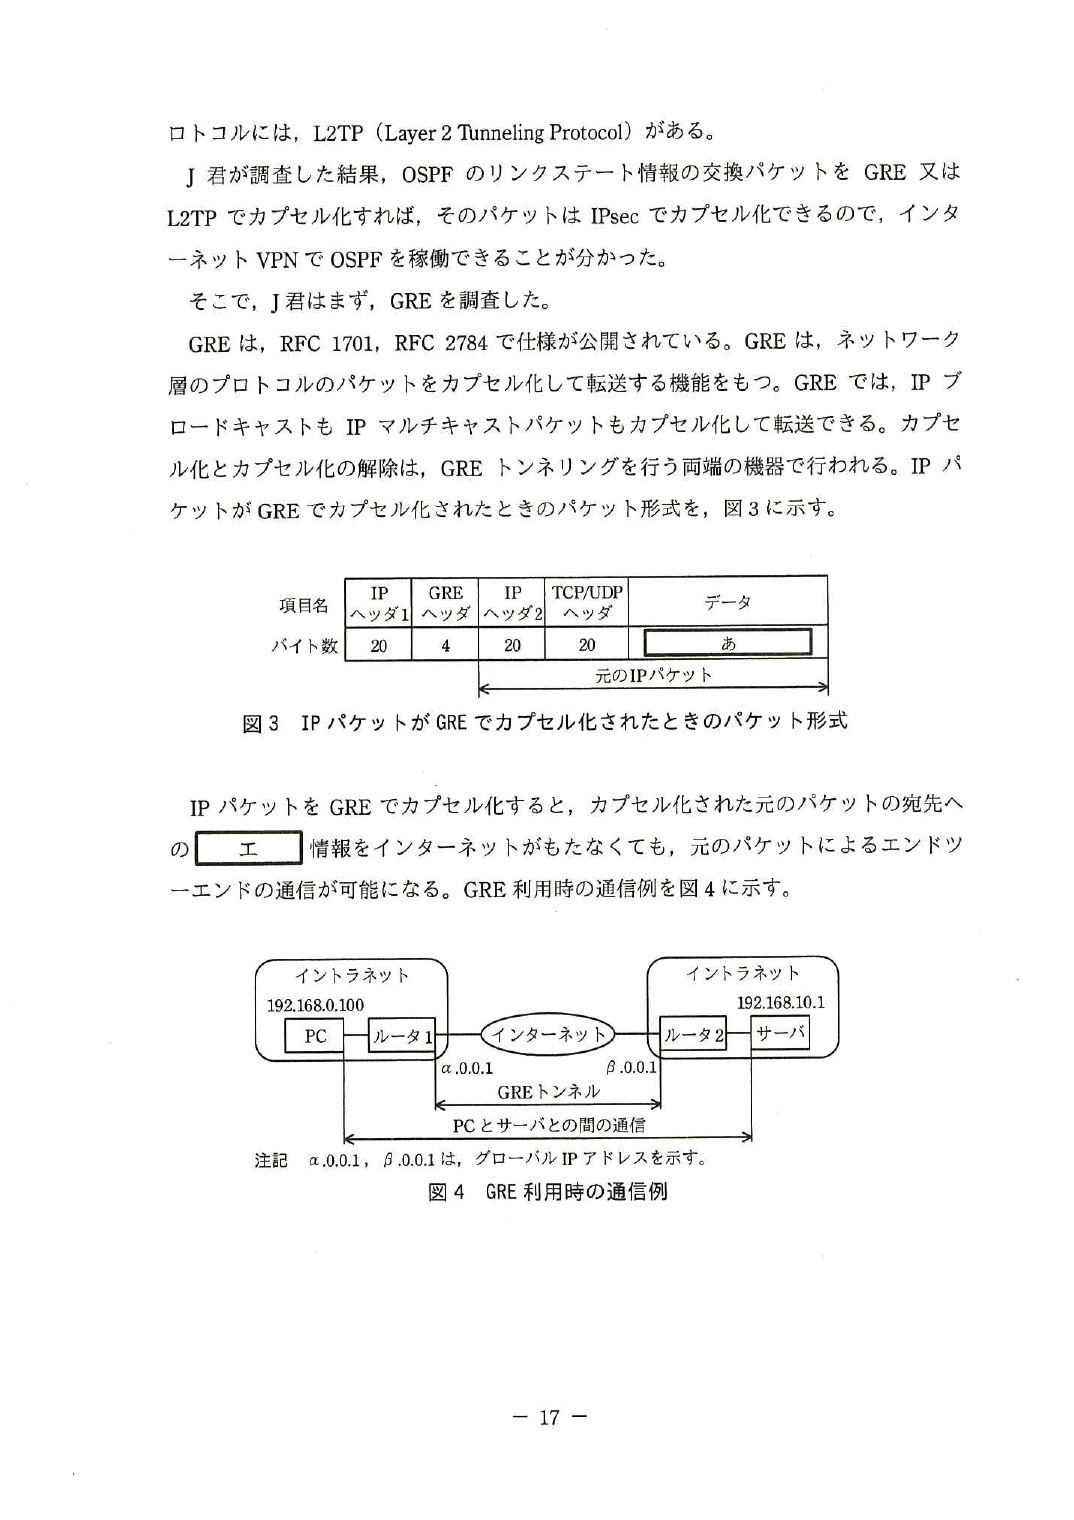
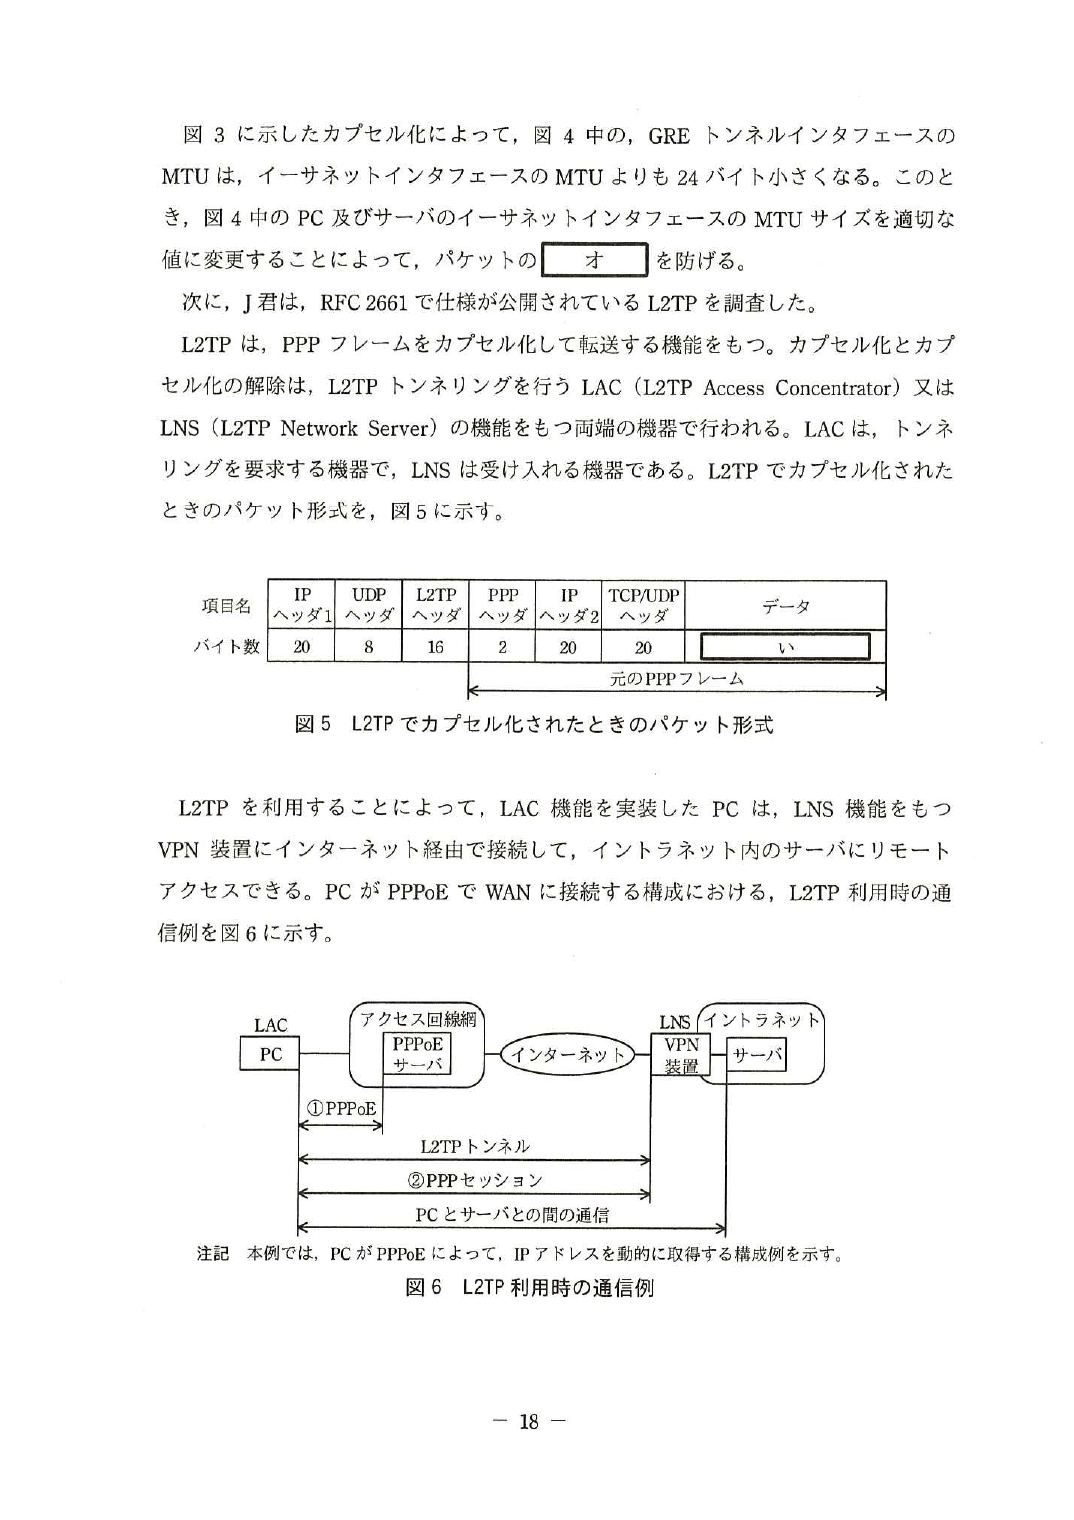
設問3   (1) あ 1,436
          い 1,414
      (2) IP ヘッダ 1        送信元 IP アドレス α.0.0.1
                           宛先 IP アドレス         β.0.0.1
            IP ヘッダ 2      送信元 IP アドレス 192.168.0.100
                           宛先 IP アドレス         192.168.10.1
      (3) ①の通信で PC が取得する IP
                                         IP ヘッダ 1
          アドレスが格納されるヘッダ
           ②の通信で PC が取得する IP
                                         IP ヘッダ 2
          アドレスが格納されるヘッダ
      (4) カプセル化によるオーバヘッドが L2TP より小さいので,一つのパケットで転
          送できるデータ量が多い。
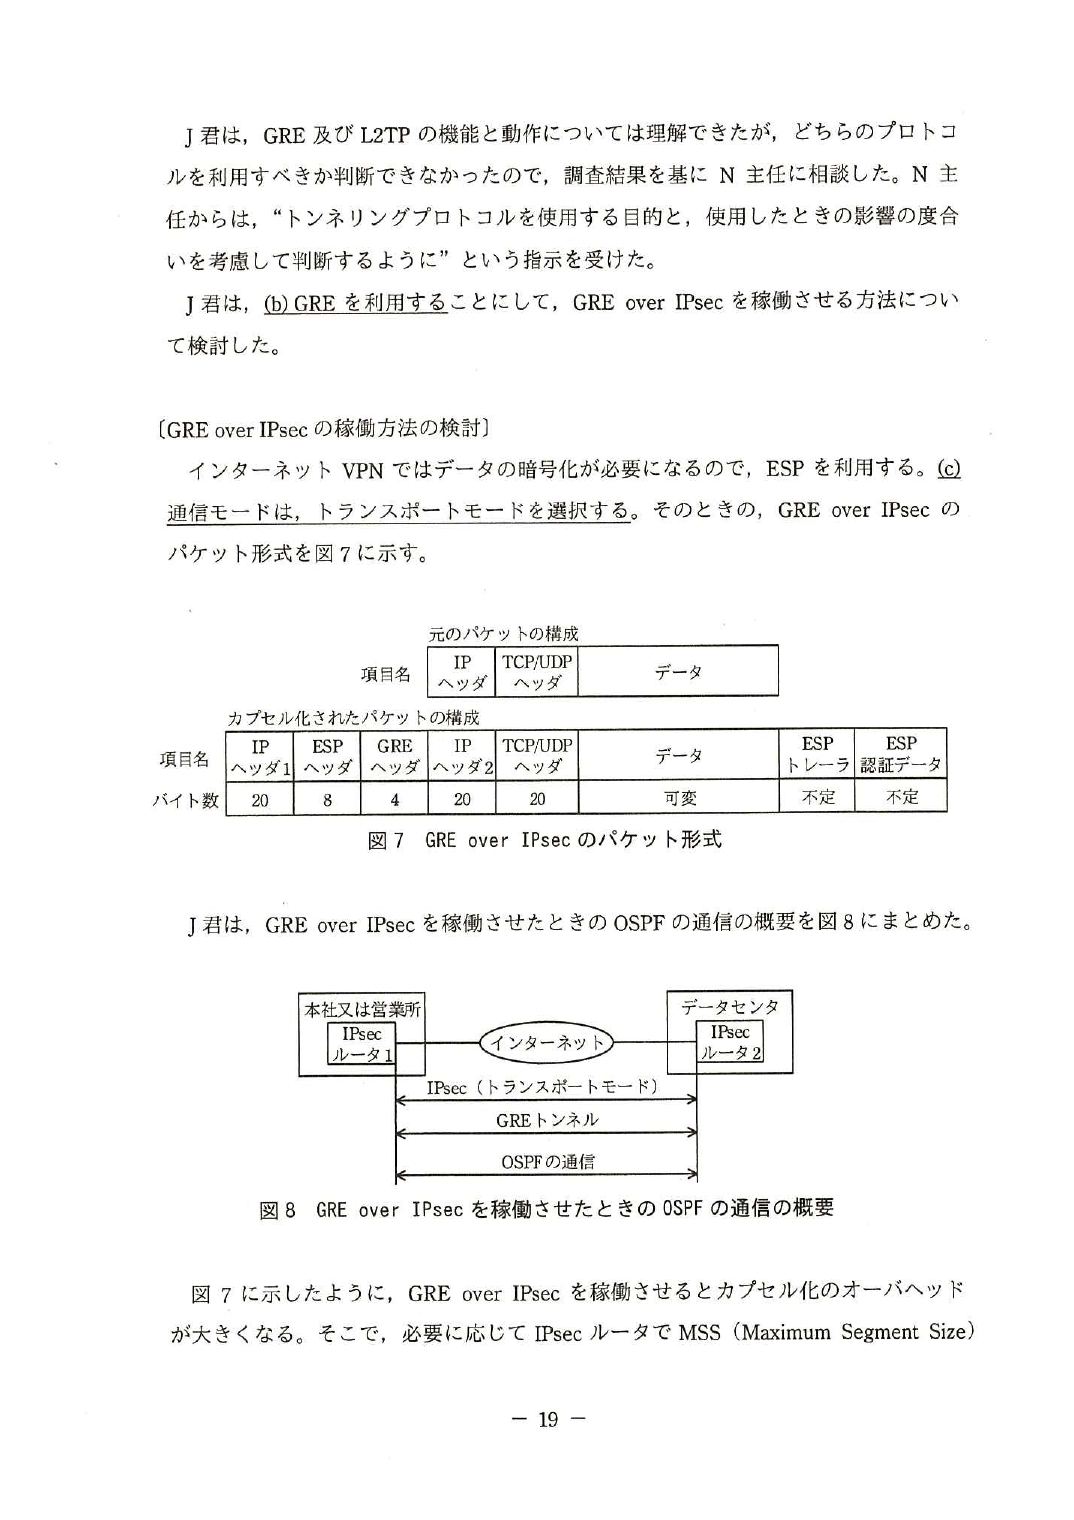
設問4   (1) GRE でトンネリングが行われるから
      (2) ESP 認証データ長は,使用する認証アルゴリズムによって変化するから
      (3) GRE ヘッダ,IP ヘッダ 2,TCP/UDP ヘッダ,データ,ESP トレーラ
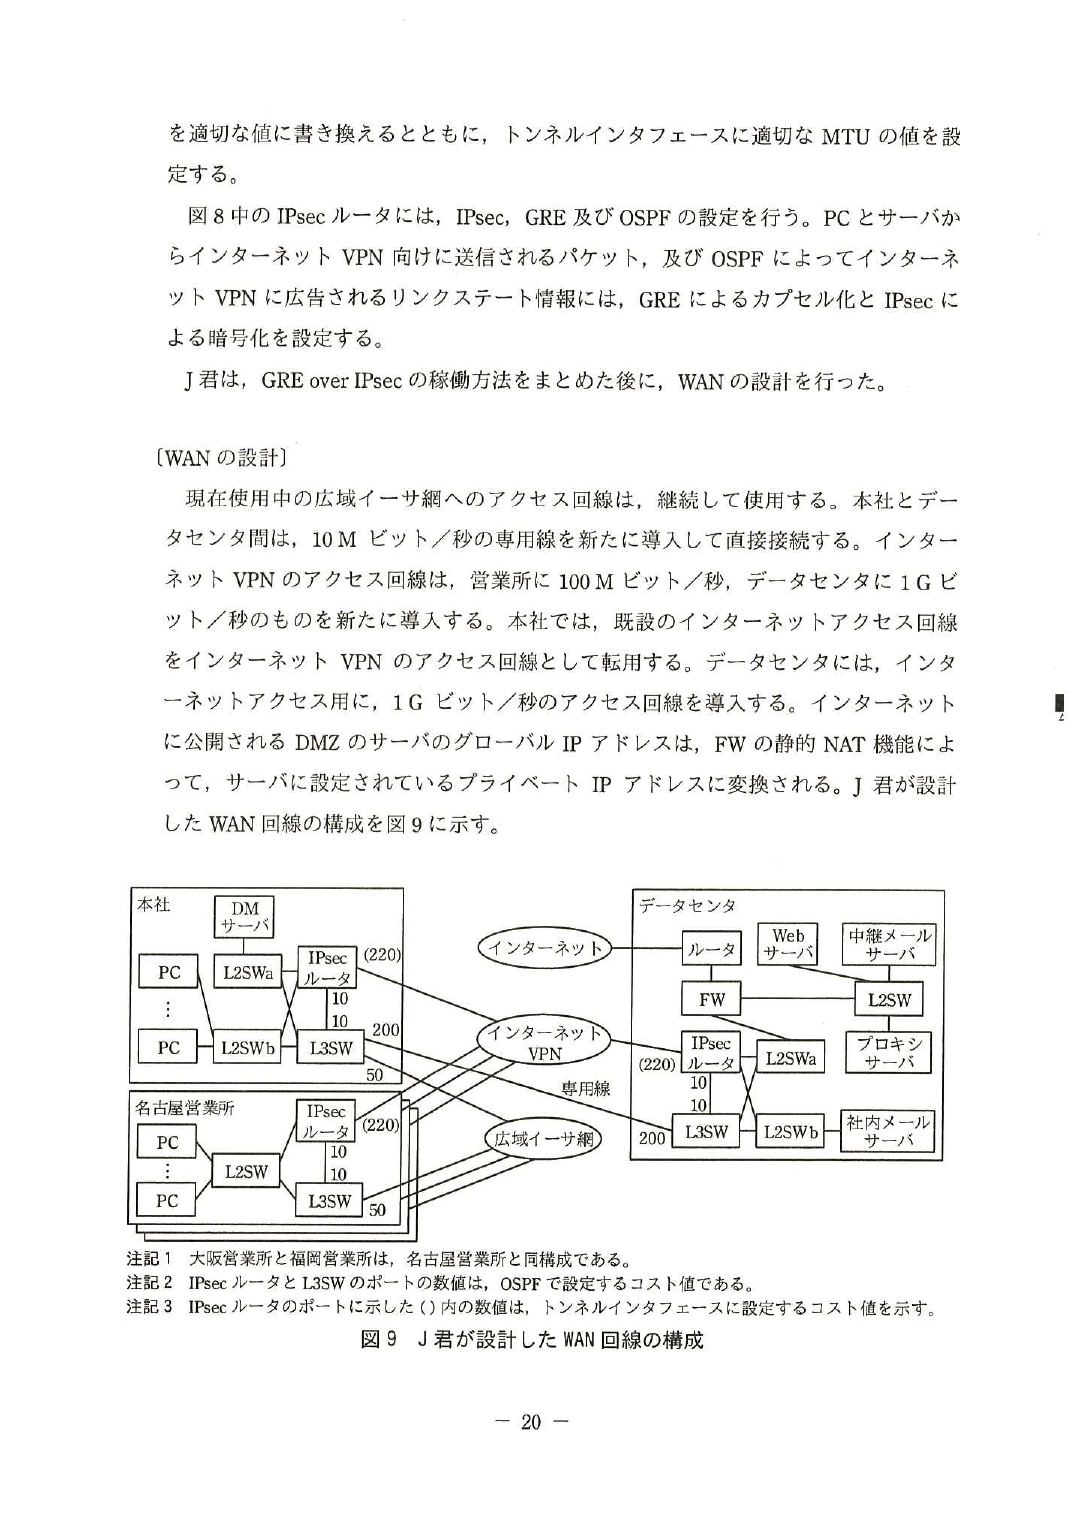
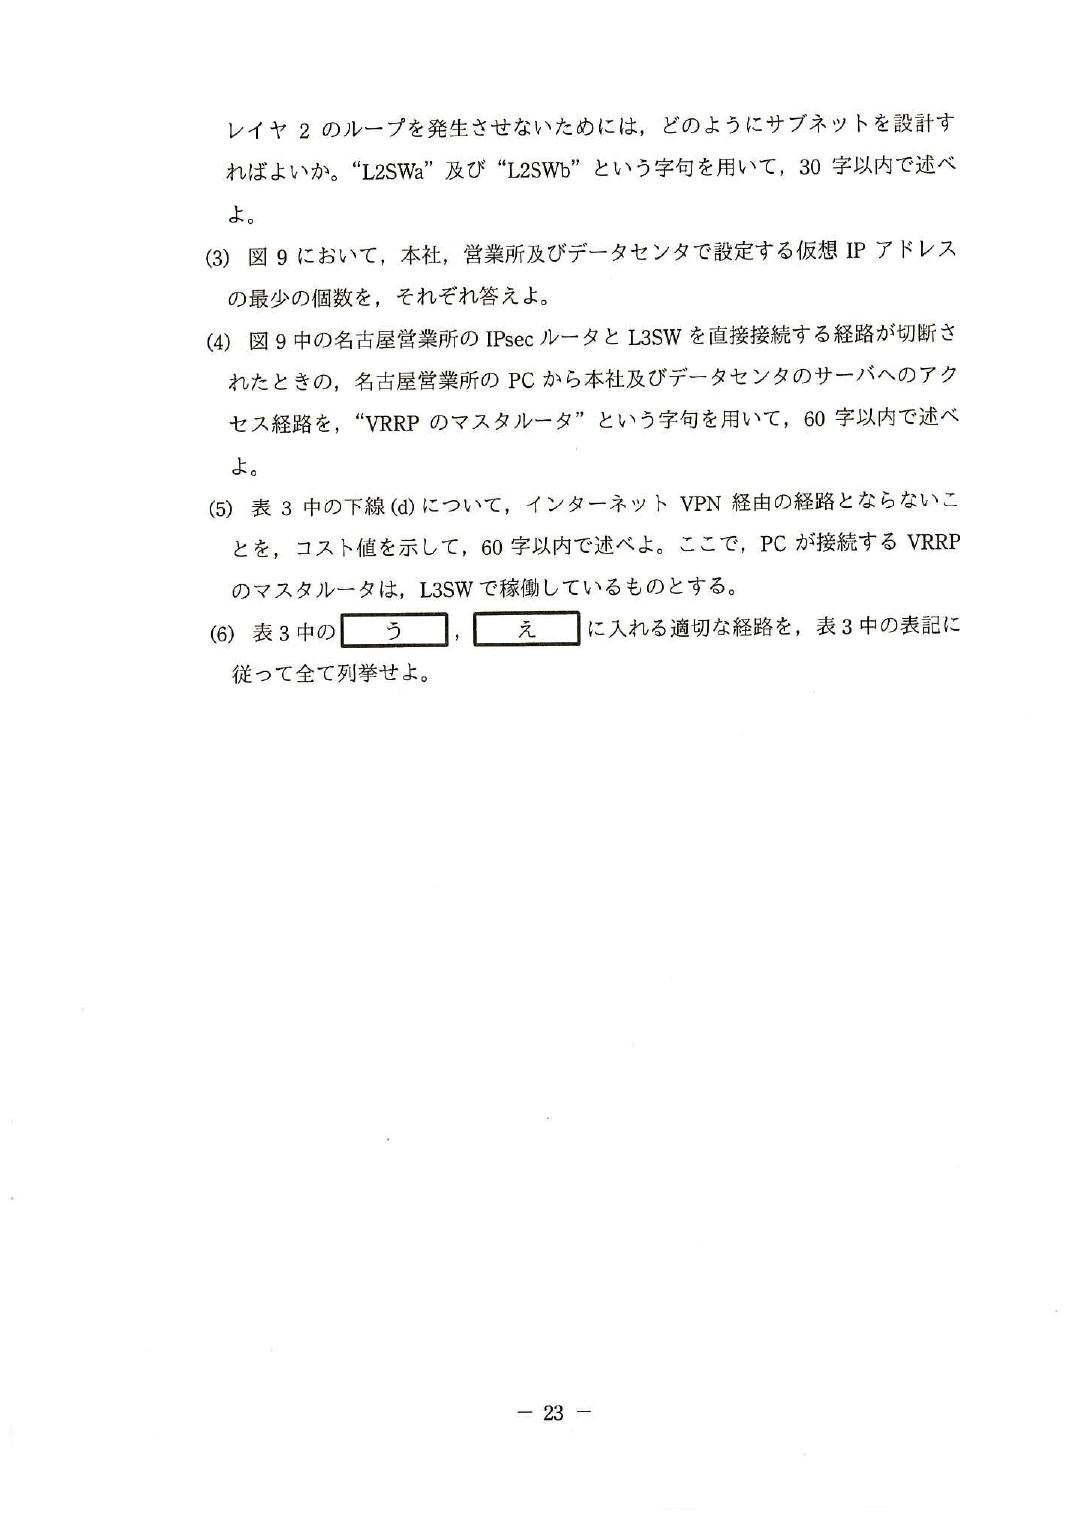
設問5   (1) 172.16.128.0/20,172.16.17.0/24
      (2) L2SWa と L2SWb を異なるサブネットにする。
      (3)       本社         2
               営業所         1
            データセンタ 2
      (4) どのサーバアクセスも,VRRP のマスタルータが稼働する機器に接続された
          WAN 回線を経由して行われる。
      (5) インターネット VPN 経由のコスト値が最小 230 であるのに対して,専用線経
          由のコスト値は 200 で最も小さい。
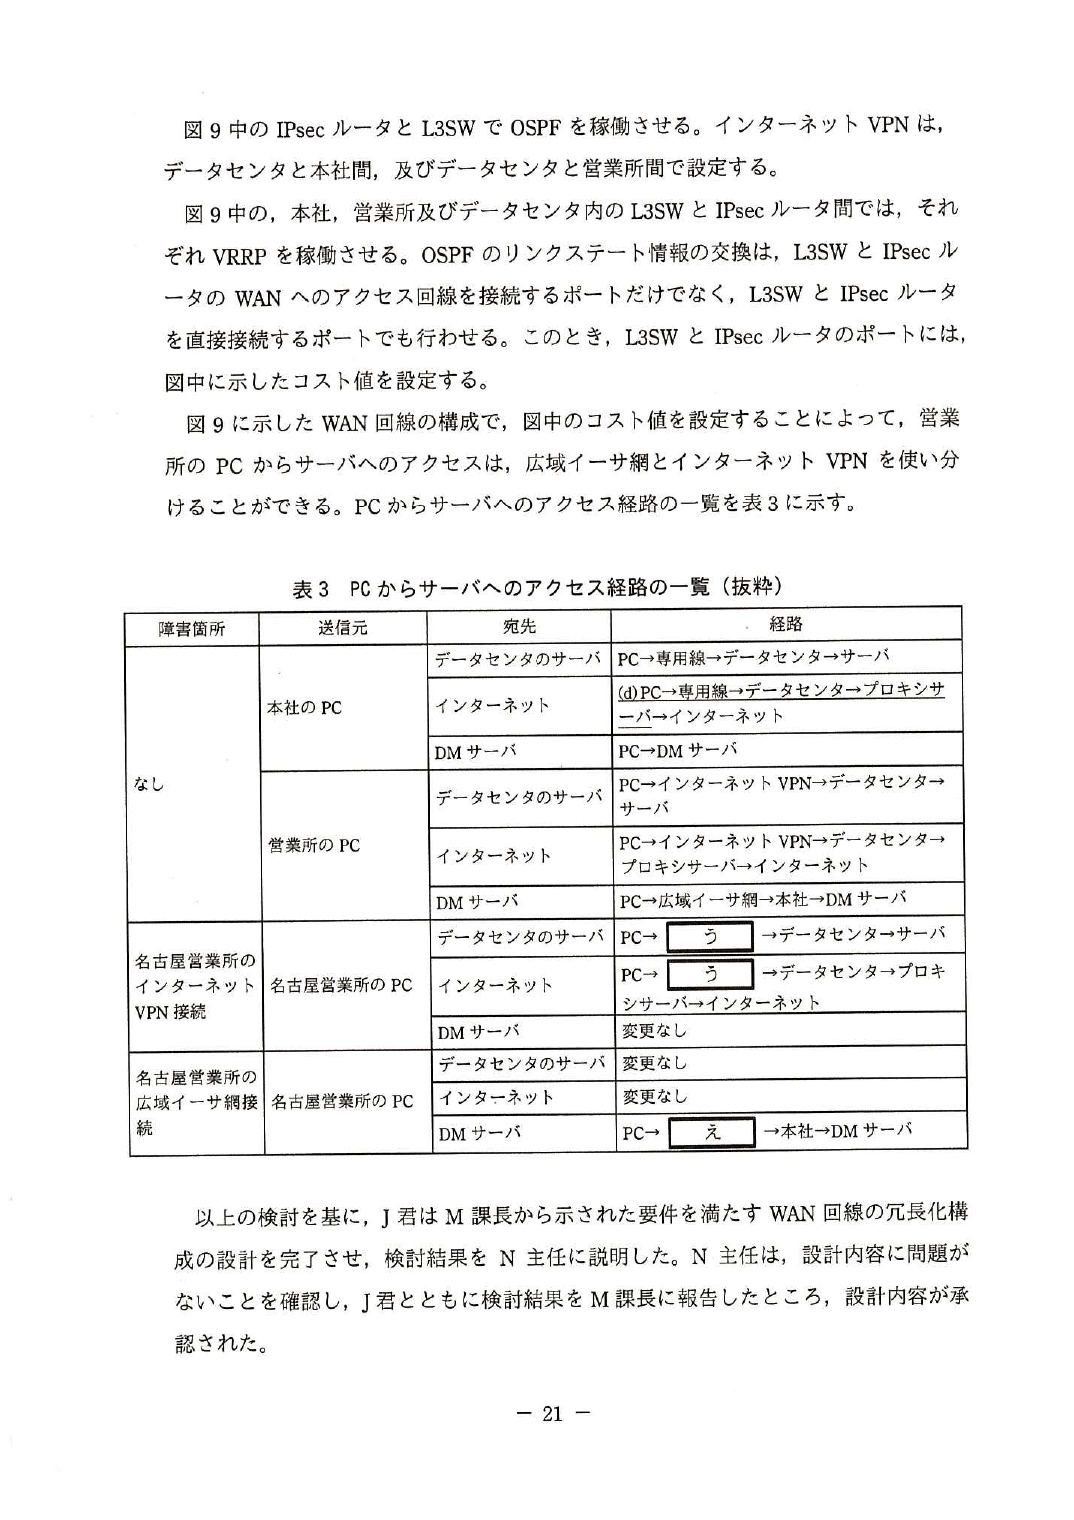
      (6) う 広域イーサ網→本社→専用線
          え インターネット VPN→データセンタ→専用線
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,WAN 回線の冗長化をテーマに,拠点間を広域イーサ網とインターネット VPN によって冗長化す
る事例を取り上げた。その中で,IPsec だけでなく,L2TP,GRE 及び GRE over IPsec などのトンネリング技術
についても問うた。
 設問 1 では,アとイが,踏み込んだ内容を問う設問だったことからか,正答率は低かった。
 設問 2 では,IPsec 関連技術を問うた。(1)の正答率は高かったが,(2)の正答率が低かった。IKE フェーズ 1
とフェーズ 2 では,それぞれ認証方式の交渉が行われるが,フェーズ 2 で交渉される認証方式は,IPsec 通信で
送受信されるデータの完全性を認証するためのものであることを,表の内容と本文の記述から導き出してほし
かった。
 設問 3 では,L2TP と GRE について問うたが,(3)の正答率が低かった。図で示した通信手順とパケット形式
を基にじっくり考えれば,正答を導き出せたはずである。
 設問 4 では,GRE パケットを IPsec でカプセル化する方法について問うた。ネットワークスペシャリスト試
験の午後では初めての出題分野であったが,正答率は高かった。
 設問 5 は,ネットワーク技術者の主要な業務に直結した設問であったことからか,(3),(4)及び(6)の“え”を
除き正答率は高かった。(3)は,VRRP の動作を基に考えれば,正答が導けたはずである。(4)は,VRRP のマス
タルータの状態と経路テーブルの変化後の内容を基に,サーバ宛てのパケットが転送される経路について考え
る設問だったが,機器間の接続が切断されることによる経路テーブルの変化内容が理解できていない解答が散
見された。動的経路制御はネットワークの基盤となる技術なので,是非とも基本技術は習得してほしい。(6)の
“う”の解答からは,インターネット VPN の設定についての本文の記述を見落とした受験者が多かったことが
うかがえた。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
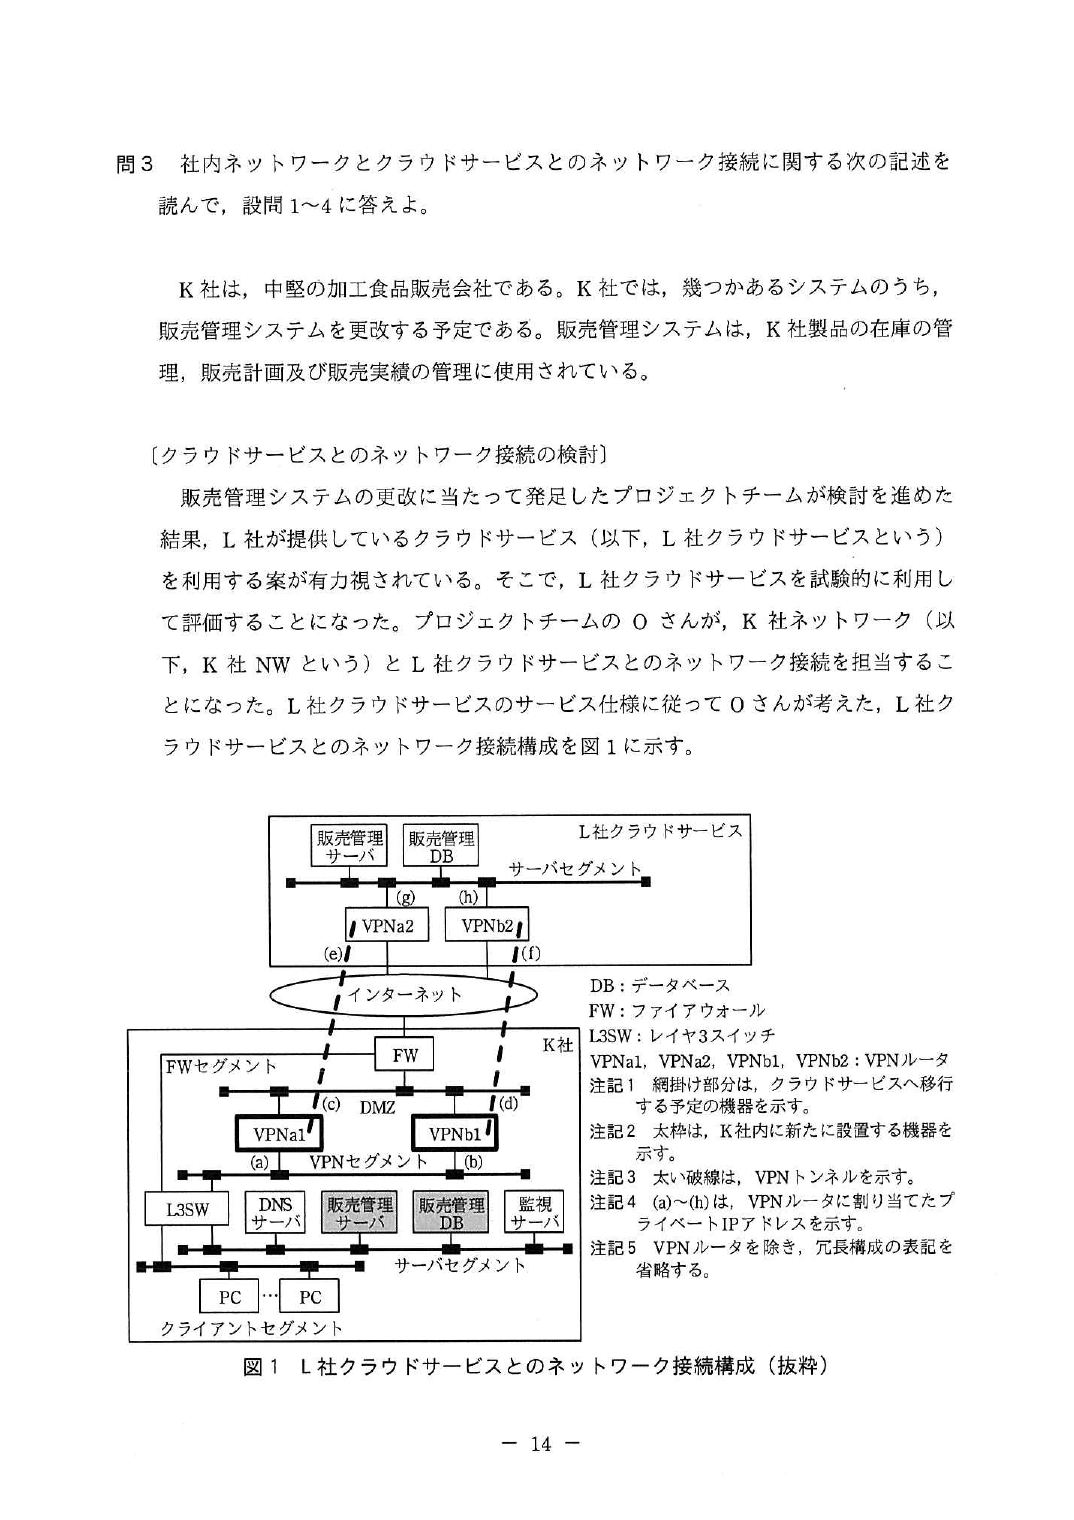
平成29年度 秋期 午後Ⅰ 問3クラウドサービスとの接続(インターネット VPN・BGP・ping 監視)
出題趣旨(IPA) 近年,企業においてはクラウドサービスの利用が進んでいる。企業がクラウドサービスを利用する際には,自社ネットワークとクラウドサービスとのネットワーク接続を行う必要がある。ネットワーク接続を行う際には,業務要件を満たすとともに,ネットワークの可用性や拡張性を確保,運用時におけるネットワーク監視について考慮する必要がある。本問では,ある企業の社内ネットワークを想定し,インターネットVPNを用いた接続,BGPを用いた経路制御,自社ネットワークとの経路情報の交換,及びpingを用いたネットワーク監視について考えられるかを問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                 解答例・解答の要点                     備考
 設問1    ア NAPT
        イ 事前共有鍵
        ウ AS
        エ TCP
        オ ICMP
        カ echo reply
設問2 (1) 暗号化対象の通信がグローバル IP アドレス間の通信だから
    (2) フラグメントとリアセンブルの処理が発生する。
設問3 (1) BGP によって回線断や機器障害を検知し,トラフィックをう回できる。
    (2) Hello パケットを出さない。
    (3) A 大きく

   (4) eBGP から OSPF へ再配布された経路を再び eBGP へ再配布しない。
設問4    ネットワーク接続の冗長構成が失われたことを検出するため
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 3 では,クラウドサービスとのネットワーク接続を題材に,インターネット VPN 接続,BGP と OSPF を
用いた経路制御,ping を用いたネットワーク監視について出題した。
 設問 2 (1)は,トランスポートモードを選択した根拠を求める出題だが,正答率は低かった。ネットワーク設
計を行う際には,それぞれの環境に応じて,最適な手法を選択できることは重要である。VPN やトンネリング
の技術について,ネットワーク技術者として正確に理解をしてもらいたい。
 設問 3 (4)は,経路のループを防止するために必要な経路制御について出題したが,誤って,STP(スパニン
グツリープロトコル)について解答したものが散見された。IP の経路制御においても容易にループが発生し得
ることを,是非知っておいてもらいたい。
 設問 4 は二つある VPN トンネルの監視目的を求める出題だが,正答率は低かった。ネットワークに問題が
発生した際の状況を正しく把握するために,目的を明確にして監視を行うことの必要性を理解してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
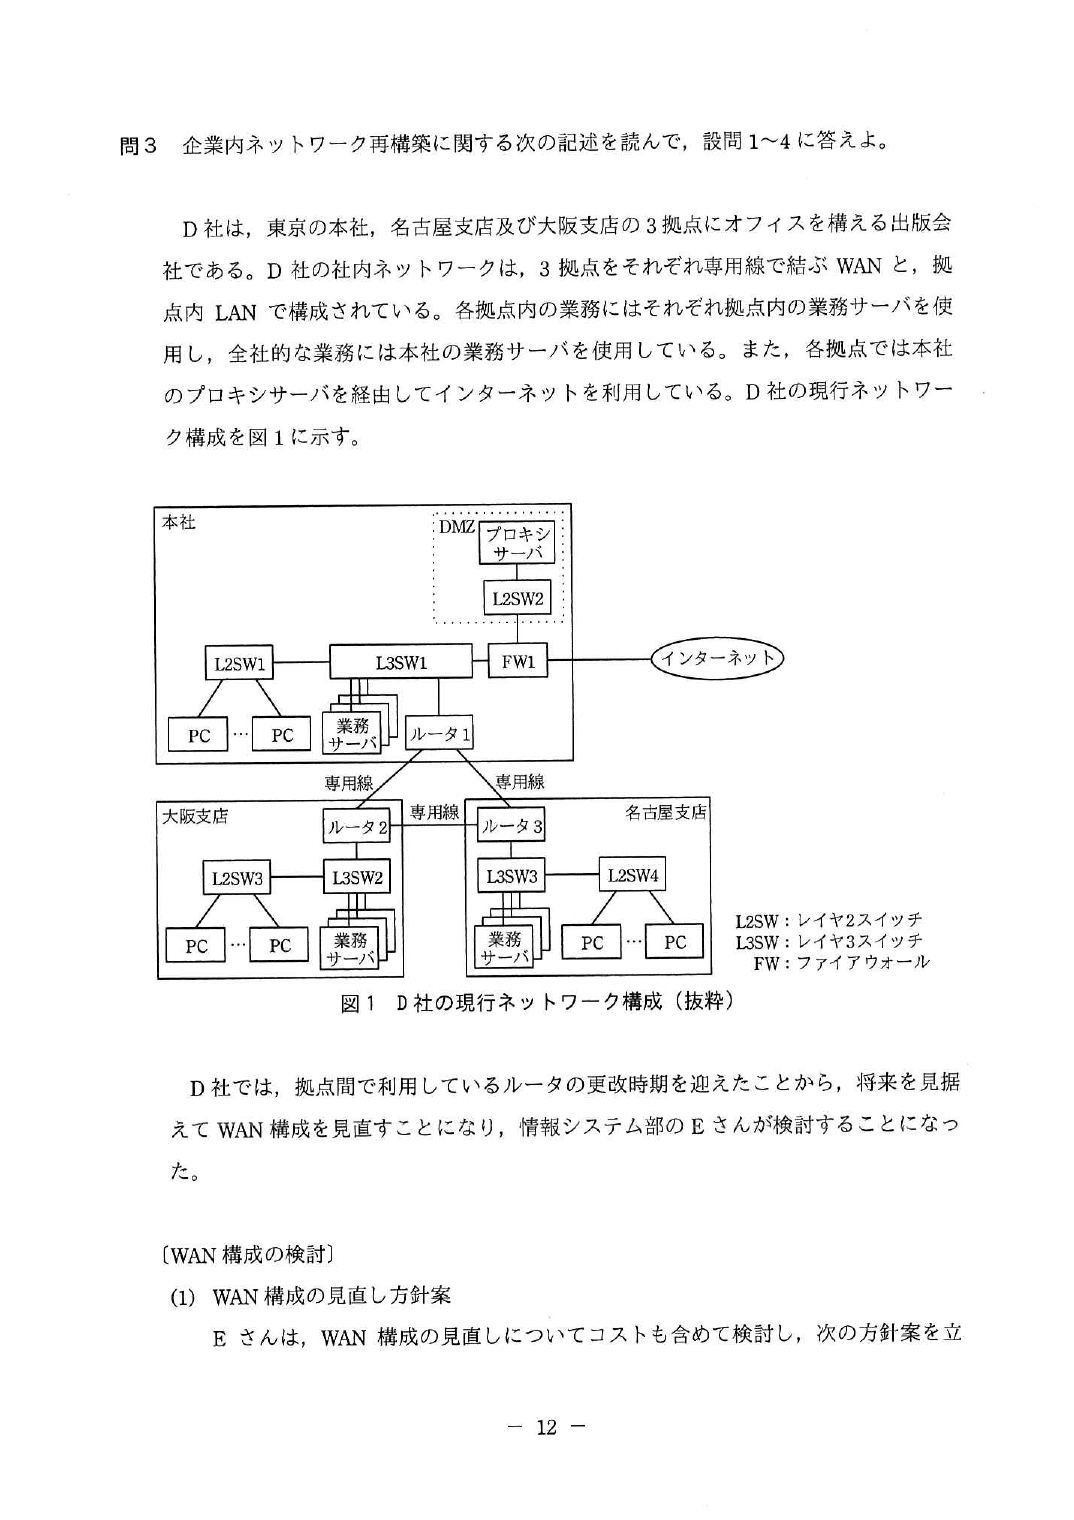
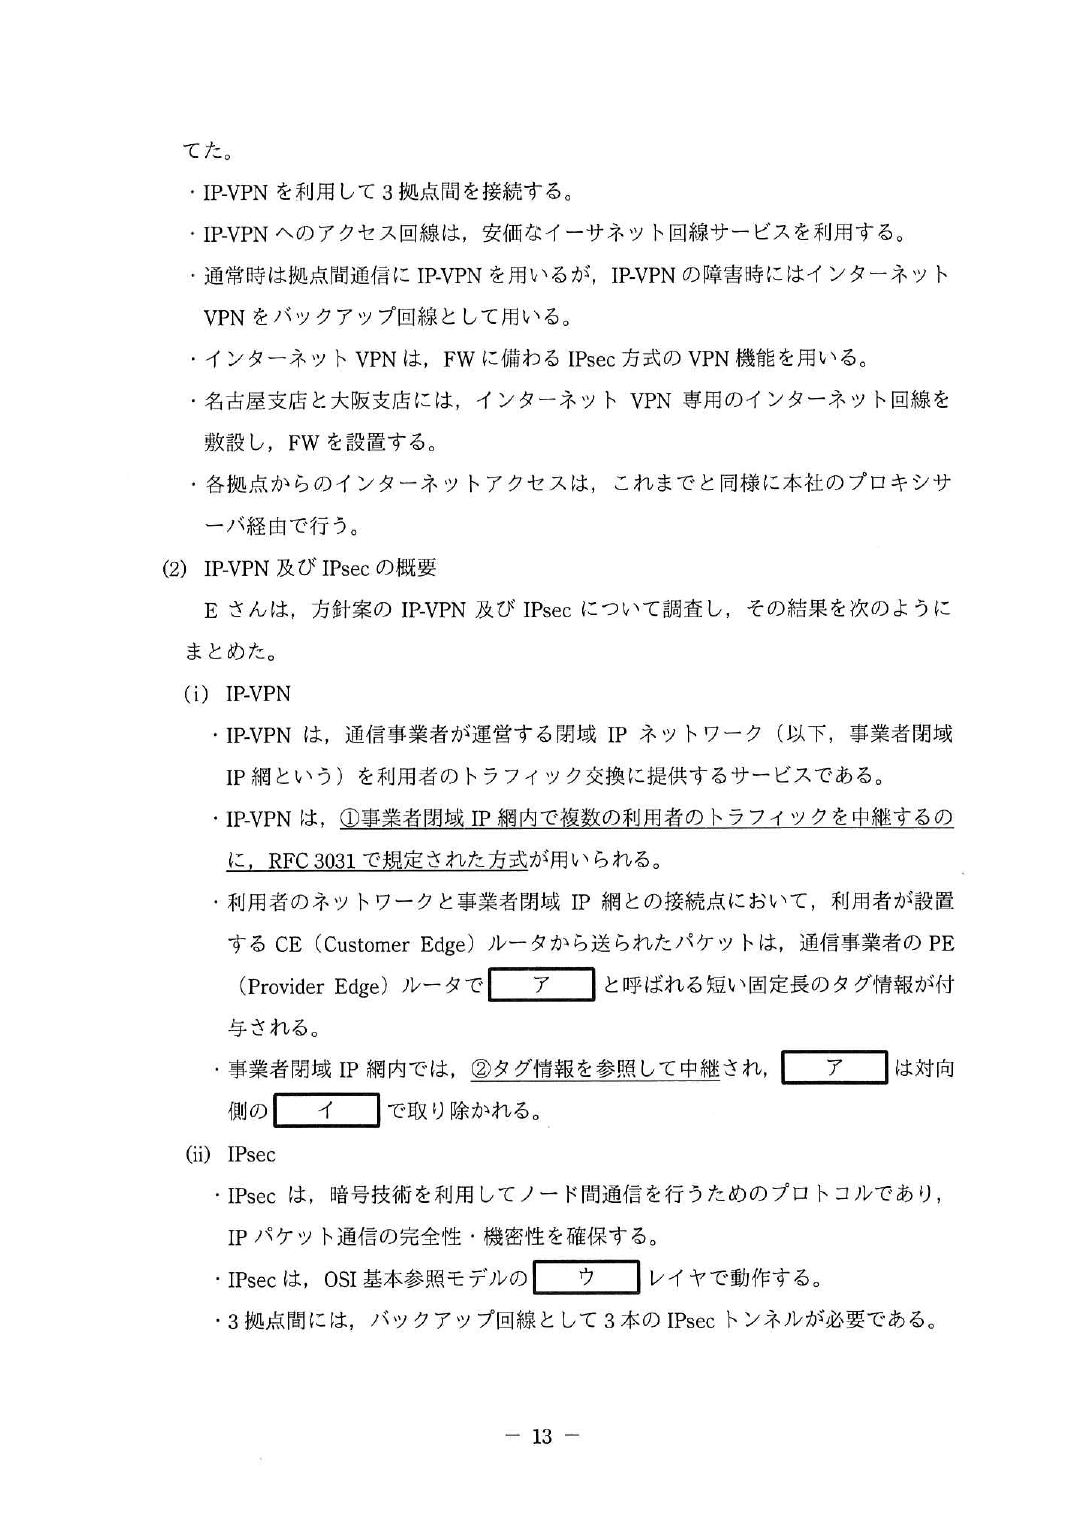
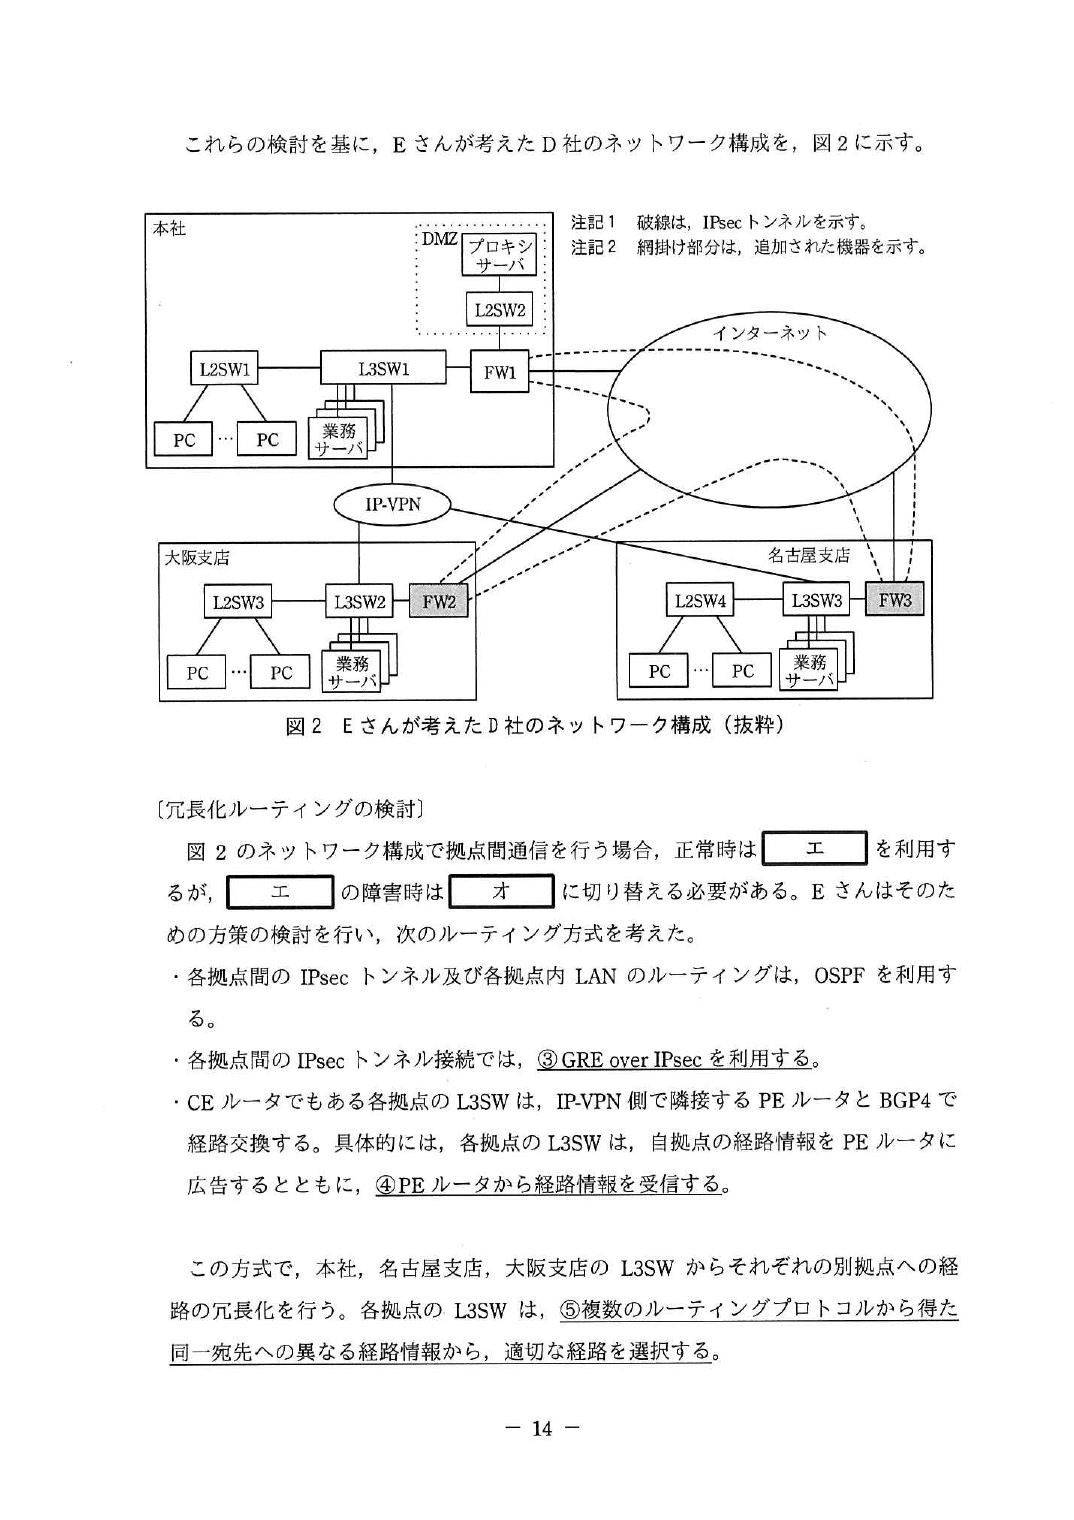
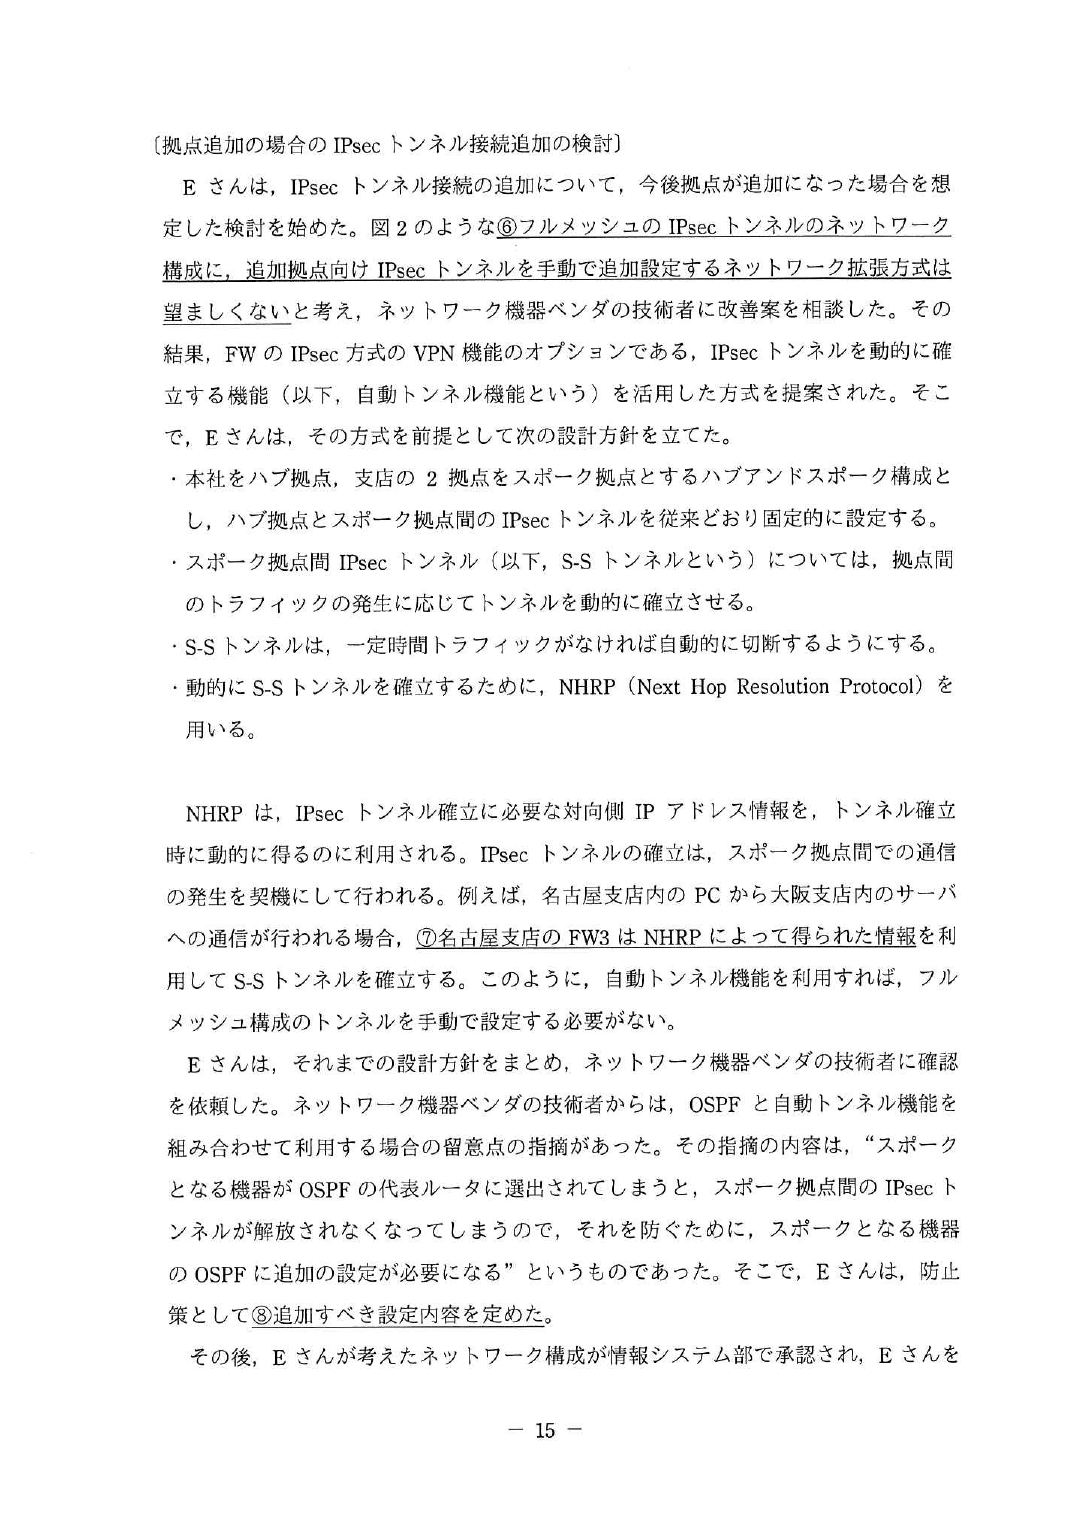
平成30年度 秋期 午後Ⅰ 問3企業内ネットワークの再構築(IP-VPN・インターネット VPN・GRE over IPsec・OSPF)
出題趣旨(IPA) 企業内ネットワークにおいて,複数の拠点間を接続する方法には様々な方法があるが,効率性や安定性や運用容易性,その他の様々な要件を考慮しながら,利用可能な回線サービスとネットワーク技術を組み合わせて,最適な拠点間接続構成をとることが求められている。そうした中,特定のWANサービスを利用しながら,別のWANサービスをバックアップ回線として利用することで,信頼性の高いネットワークを構築することが,一般的に行われている。本問では,専用線を基本的に利用している企業内ネットワークから,IP-VPNとインターネットVPNの両方式を活用した企業内ネットワークへの再構築を通じて,複数回線サービス利用の信頼性の高いネットワークを構築する能力を問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                  解答例・解答の要点                    備考
 設問1    ア ラベル
        イ PE ルータ
        ウ ネットワーク
        エ IP-VPN
        オ インターネット VPN
設問2 (1) MPLS
    (2) 利用者ごとのトラフィックを区別するため
設問3 (1) OSPF のマルチキャスト通信を通すため
    (2) ほかの拠点への経路情報
    (3) BGP4 から得られた経路を優先する。
設問4 (1) 新拠点追加のときに全拠点の設定変更が必要になるから
    (2) 大阪支店の FW2 のグローバル IP アドレス
    (3) 機器 FW2,FW3
        設定 OSPF のプライオリティを 0 に設定する。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 3 では,企業内ネットワーク再構築を題材として,IP-VPN とインターネット VPN の両方式の VPN と複
数のルーティングプロトコルを利用した冗長ネットワーク構築技術について出題した。全体として,正答率は
低かった。
 設問 1 及び設問 2 は,主に MPLS の基本事項について出題したが,正答率は低かった。MPLS は IP-VPN サ
ービスの中核を成す技術であり,MPLS を理解することは,VPN 技術を理解するためにも役に立つので基本は
押さえておいてほしい。
 設問 3(1)は,OSPF ネットワーク内の IPsec トンネル上での GRE over IPsec の利用についてその目的を出題
したが,正答率は低かった。IPsec トンネル上での GRE over IPsec の利用は OSPF ネットワークでは必要な技
術であるので,理解しておいてほしい。
 設問 4(1)は,フルメッシュな IPsec トンネルのネットワークにおける課題を出題したが,正答率は高かっ
た。ネットワークトポロジに関する基本的な理解がうかがわれた。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
③ セキュリティ
FW・プロキシ・SWG・認証(802.1X/SSO/SAML/ケルベロス)。午後Ⅰでは33問中12問が主分野で最多。
令和7年度 春期 午後Ⅰ 問3セキュアWebゲートウェイの導入(プロキシからの移行)
出題趣旨(IPA) リモートワークの拡大やセキュリティ強化の観点から,セキュリティ関連のクラウドサービスの利用が増えている。クラウドサービスを利用する場合,導入前にコストや機能仕様だけでなく,カスタマイズ性・メンテナンス性,既存データの移行性やサービスの可用性などをサービス提供事業者が開示した情報から業務への影響を机上検討し,トライアル環境で検証することが重要である。本問では,プロキシサーバから“セキュアWebゲートウェイサービス”への移行を題材として,移行計画に必要なネットワーク構成やサービス仕様に関する理解,企業ネットワークの設計・運用に関する能力を問う。
問題を開く(6 ページ)
p.15
p.16
p.17
p.18
p.19
p.20
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                            解答例・解答の要点                           備考
設問1 (1) 複数機器のログを時系列で確認するため
      (2) ① ・登録した FQDN や IP アドレス宛ての通信をブロックするため
          ② ・Web サイトへのアクセス履歴の確認のため
            ・利用者認証を行うため
      (3) L3SW の DHCP リースログ
      (4)   a    syslog サーバ
            b    認証サーバ
      (5)   c    10080
            d    443
設問2 (1) SWG サービスのルート証明書
      (2) C&C サーバ
設問3 (1) ① ・2
        ② ・7
      (2) (B),(A),(H),(I),(E),(I),(K)
      (3) 送信元                   内部セグメント 又は ソフト E
            宛先                  SWG サービス
          プロトコル/宛先ポート番号 TCP/443
      (4) アクセスを許可する送信元を SWG-GIP に変更する。
      (5) ・FW(L3SW,回線,経由機器)の負荷軽減                                ※解答の要点を
          ・RTT の短縮(レスポンス改善)                                      示す
          ・可用性の向上(セキュリティ向上)
          ※直接通信・経路短縮による利点を記述していること
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 3 では,セキュア Web ゲートウェイサービスの導入を題材に,導入に必要なネットワーク構成やサービス
仕様に関する理解,企業ネットワークの設計・運用に関して出題した。全体として正答率は平均的であった。
 設問 1 では,(2)(5)の正答率が高かった。多くの受験者が本文中に示された情報を適切に読み取り,正答を
導き出していたようである。既存のシステム構成を正しく把握することは,導入計画や設計をする上で非常に
重要である。
 設問 2 では,(2)の正答率が低かった。 “隔離環境上での動作”に対する問いに,
                                         “J 社ネットワーク上での動
作”を想定した誤答が見受けられた。また設問 3 では,(2)の正答率が低かった。通信経路を理解しつつも,
記述漏れと思われる誤答が散見された。設問 2,3 いずれにおいても,問われている内容を正しく理解し,解
答することを心掛けてほしい。
解説(設問ごとの考え方)
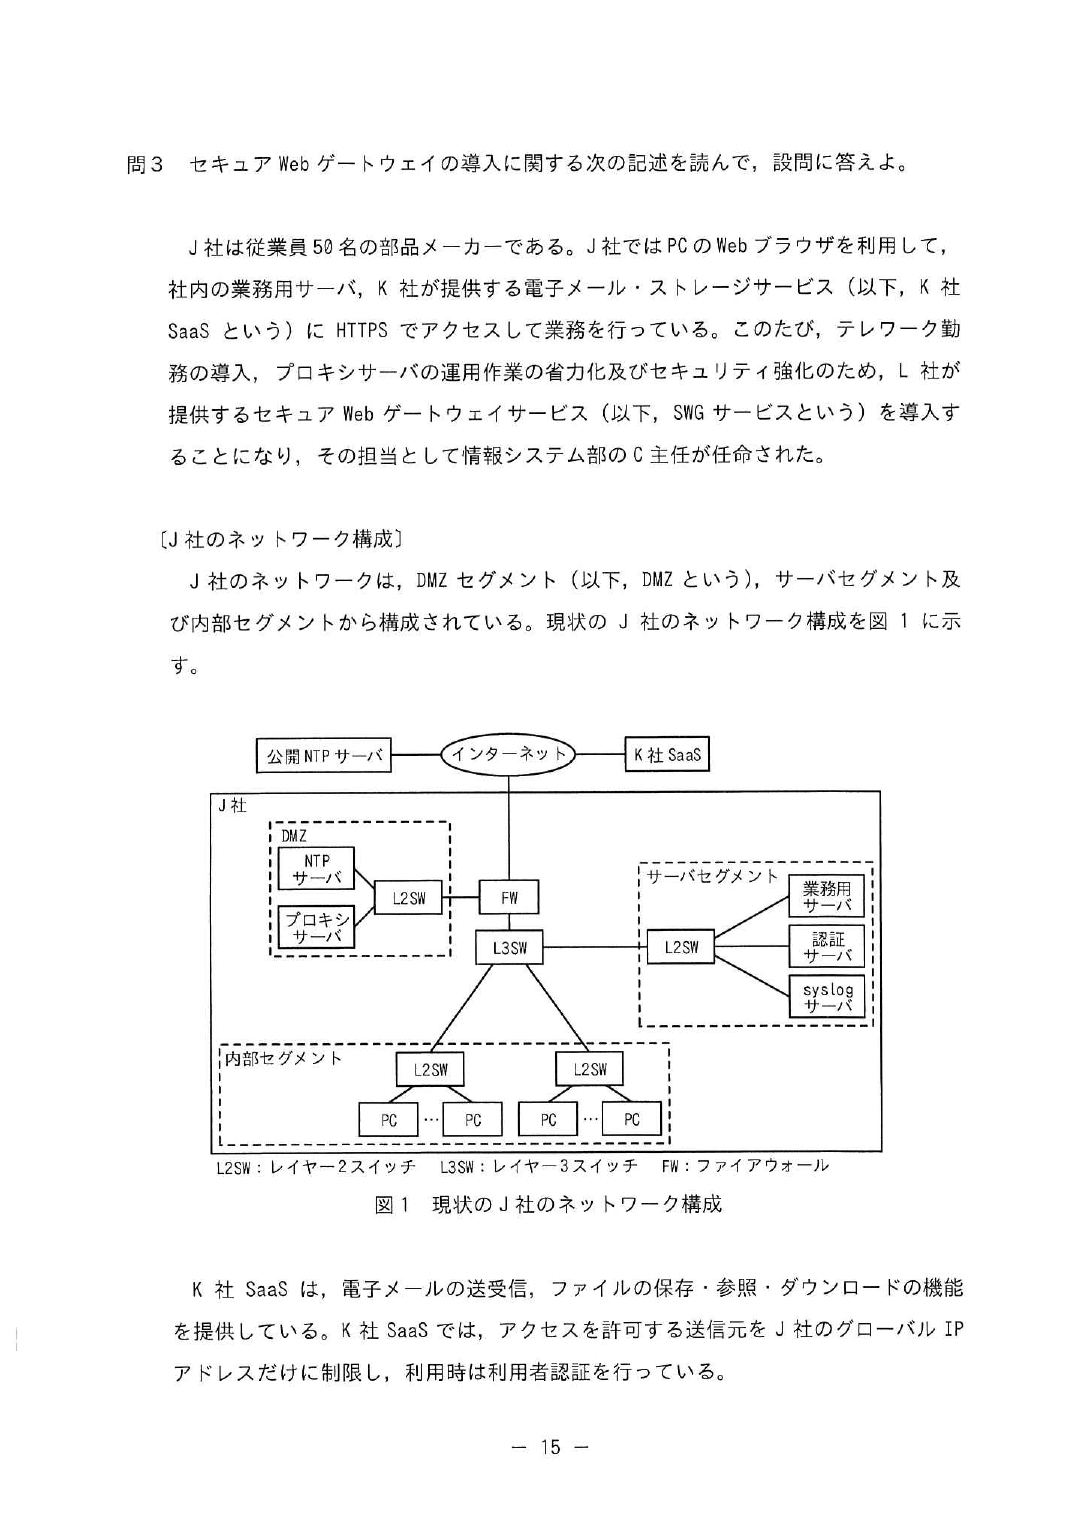
この問題の骨格 社内のフォワードプロキシをクラウド型のセキュア Web ゲートウェイ(SWG) に置き換える話。
PC にエージェント(ソフト E)を入れ、Web 通信を全部 SWG 経由にする。既存のプロキシはリバースプロキシ に役割を変えて、
社外に持ち出した PC(R-PC)から業務用サーバへ入る入口にする。
問われるのは FW ルールの読み書き/HTTPS 復号の仕組み/通信経路の追跡/送信元 IP が変わることの影響 の4点。
分野③の中でも「プロキシ・FW・経路」という最頻出の組合せで、知識より本文と図を正確に読む力 で差がつく問題。
設問1(1) 複数機器のログを時系列で確認するため(25字以内)
「ログ解析に着目して」と誘導されている。機器ごとに時計がずれていると、FW のログとプロキシのログを
突き合わせたときに前後関係が分からなくなる 。NTP で揃えるのは「正確な時刻を知るため」ではなく、
複数機器のログを同じ時間軸に並べるため 。
書き負けやすい点 「正確な時刻にするため」では設問の「ログ解析に着目」に答えていない。
複数機器 ・時系列(突合) の2語を入れる。午後で NTP が出たら、ほぼこの答え。
設問1(2) ブロックのため/アクセス履歴の確認のため/利用者認証のため(2つ、各35字以内)
「本文中の字句を用いて」なので探すだけ。プロキシサーバの説明にある3つから2つ書く。
p.16  登録した FQDN や IP アドレス宛ての通信をブロックする     → ①フィルタリング
      認証サーバは、プロキシサーバ…の接続時に RADIUS で利用者認証  → ②利用者認証
      syslog に…Web サイトへのアクセス履歴の確認…に利用        → ③アクセス記録
午後の読み方 「本文中の字句を用いて」は自分の言葉で書くな という指示。
プロキシの一般論(キャッシュ・匿名化など)を書くと、本文に無いので×になる。
設問1(3) L3SW の DHCP リースログ
FW の通信ログに残るのは送信元 IP アドレス だけ。PC は DHCP で IP をもらっているので、
「その時刻にその IP を使っていたのは誰か」は DHCP のリースログ (IP ⇔ MAC ⇔ 時刻)でしか分からない。
下線③に並ぶ5種類のログから、IP アドレスと端末を結び付けられるものを選ぶ。
考え方 「FW のログで送信元 IP は分かっている。次に何が足りないか 」と考える。
足りないのは IP → 端末の対応。これが DHCP。固定 IP なら台帳で済むが、動的割当てだと時刻つきのリース記録 が要る。
インシデント対応で DHCP ログの保存期間が問題になるのはこのため。
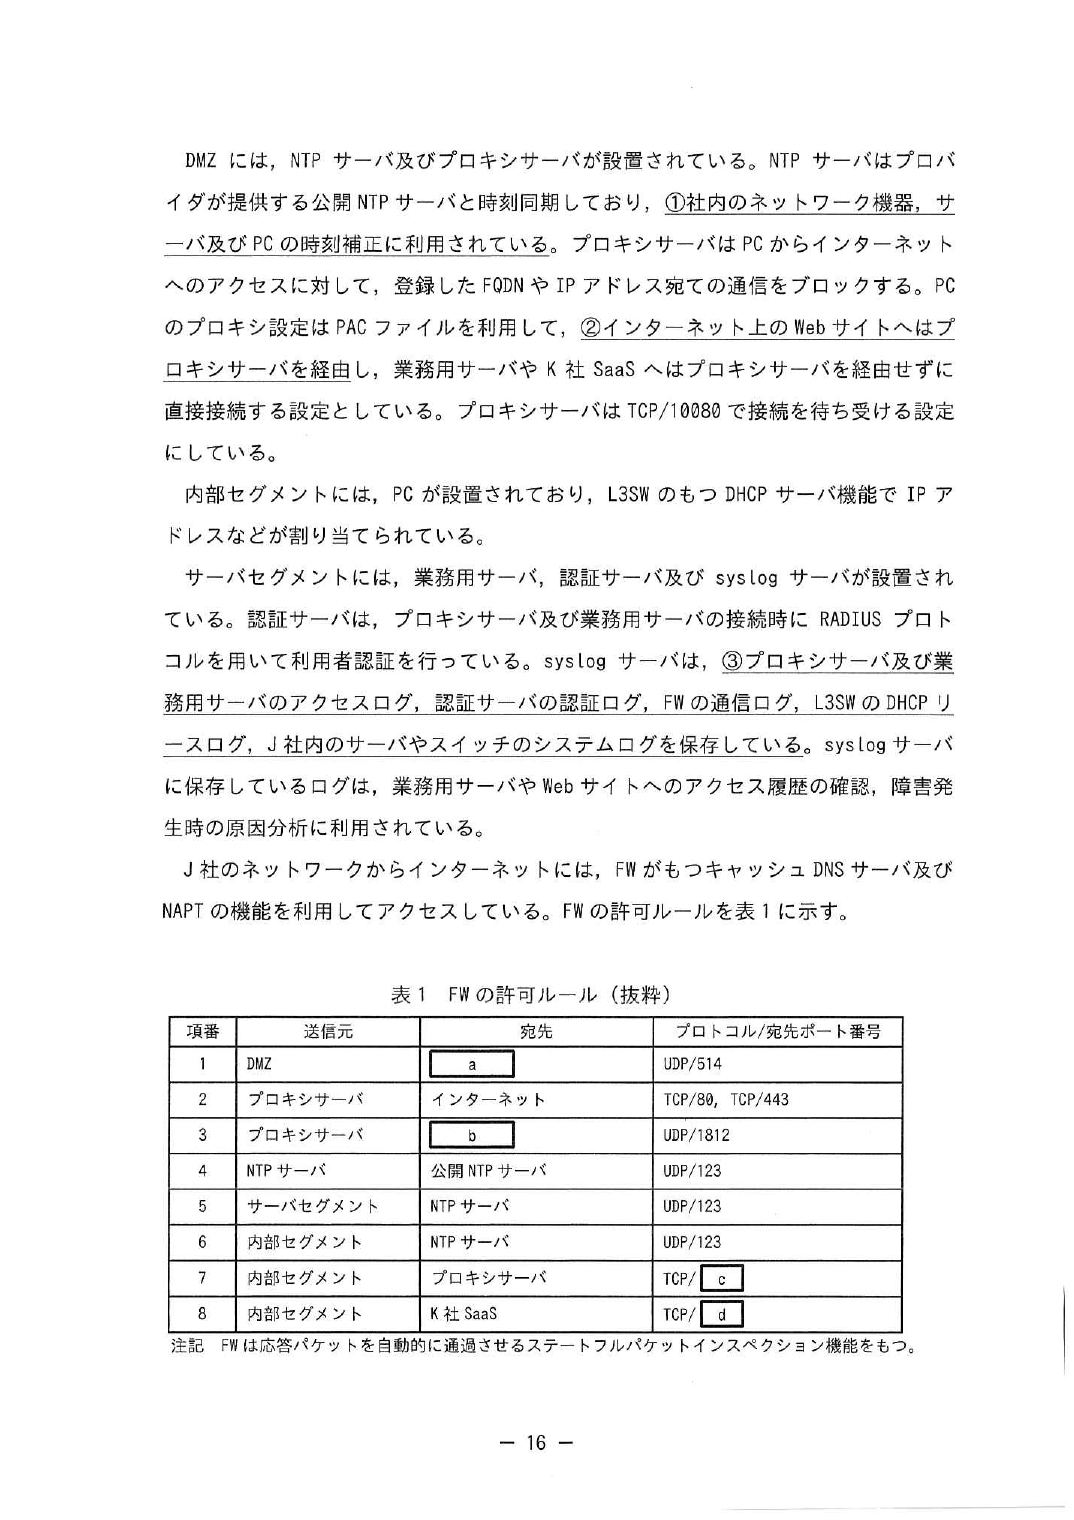
設問1(4) a=syslog サーバ、b=認証サーバ
表1 はポート番号から機器を逆引き する問題。
項番1  DMZ → a            UDP/514   → syslog。DMZ の NTP/プロキシがログを送る先 → syslog サーバ
項番3  プロキシサーバ → b  UDP/1812  → RADIUS 認証。プロキシが利用者認証を頼む先 → 認証サーバ
514=syslog、1812=RADIUS 認証(1813=アカウンティング)、123=NTP は午後で毎回使う番号なので即答できること。
設問1(5) c=10080、d=443
項番7 は内部セグメントからプロキシへ。本文に「プロキシサーバは TCP/10080 で接続を待ち受ける」とある。
項番8 は内部セグメントから K社SaaS へ直接 。冒頭に「HTTPS でアクセス」とあるので 443 。
引っかけ 項番8 を「プロキシ経由だから 10080」と書かない。PAC で
K社SaaS はプロキシを経由せず直接接続 と書いてある。だから FW に内部セグメント→K社SaaS の直接ルールが要る。
設問3(1) でこのルールが「残る」理由にもつながる。
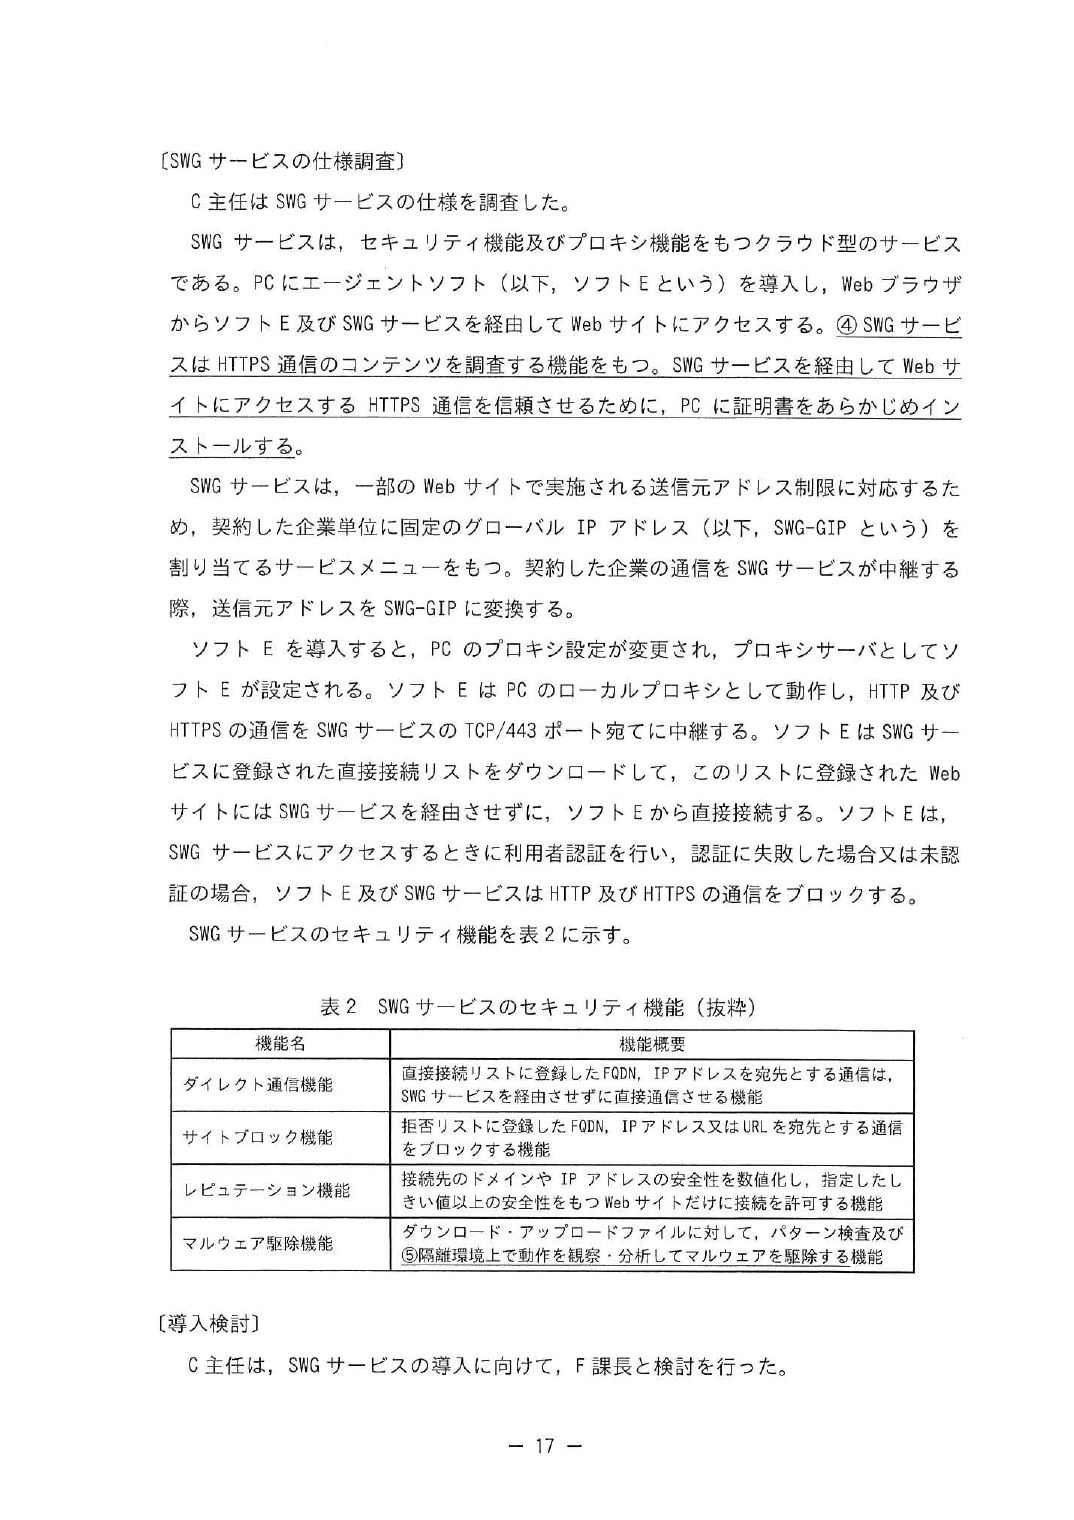
設問2(1) SWG サービスのルート証明書(20字以内)
SWG が「HTTPS 通信のコンテンツを調査する」=TLS を一度終端して中身を見る (TLS インスペクション)。
SWG は Web サイトの代わりに自分で発行したサーバ証明書 を PC に返す。
PC のブラウザがそれを信頼するには、発行元である SWG の CA 証明書(ルート証明書) を事前に入れておく必要がある。
通常     PC ──TLS──────────────── Web サイト   (サーバ証明書は公開 CA が発行)
SWG 経由 PC ──TLS── SWG ──TLS── Web サイト
             ↑ SWG が「Web サイト名」の証明書をその場で発行
               → 発行元の SWG ルート証明書を PC が信頼していないと警告
午前Ⅱとの接続 証明書の信頼は「ルート CA → 中間 CA → サーバ証明書」のチェーン で検証する。
チェーンの根を PC に入れれば、その CA が発行した証明書は全部信頼される。
「クライアント証明書」「サーバ証明書」と書くと×。PC に入れるのはSWG 側の CA の証明書 。
設問2(2) C&C サーバ
「隔離環境上で動作を観察」=サンドボックス 。遠隔操作型のマルウェアを動かすと、
指令を受け取るためにC&C(Command and Control)サーバ へ接続しに行く。その通信先を観察して検知する。
採点講評 正答率が低かった設問。IPA は「“隔離環境上での動作”に対する問いに、
“J社ネットワーク上での動作”を想定した誤答が見受けられた」と書いている。
つまり「認証サーバ」「業務用サーバ」などJ社内の機器 を書いた人が多かった。
サンドボックスは J社の外(SWG 事業者側)にある隔離された箱で、そこで動いたマルウェアが向かう先は
攻撃者のサーバ 。問題文の舞台がどこかを取り違えないこと。
設問3(1) 2 と 7
フォワードプロキシを止めると要らなくなるルールを表1 から選ぶ。
「フォワードプロキシだから必要だったもの」だけ を消し、リバースプロキシになっても使うものは残す。
項番2  プロキシ → インターネット TCP/80,443   PC の代理で外に出る通信 → 不要  ★削除
項番7  内部セグメント → プロキシ TCP/10080     PC がプロキシに頼む通信   → 不要  ★削除
項番1  DMZ → syslog                             ログ送信は続く            → 残す
項番3  プロキシ → 認証サーバ UDP/1812          リバースプロキシでも利用者認証する → 残す
項番8  内部セグメント → K社SaaS TCP/443        もともとプロキシ非経由    → 残す(後で SWG 経由に変わるが、この設問の対象外)
引っかけ 項番3 を消したくなるが、本文に「現在利用している社内のプロキシサーバは…
リバースプロキシサーバに利用方法を変更 」とあり、機器は残って認証も続ける。
「機能停止に伴って」の機能=フォワードプロキシ機能 であって機器の撤去ではない。
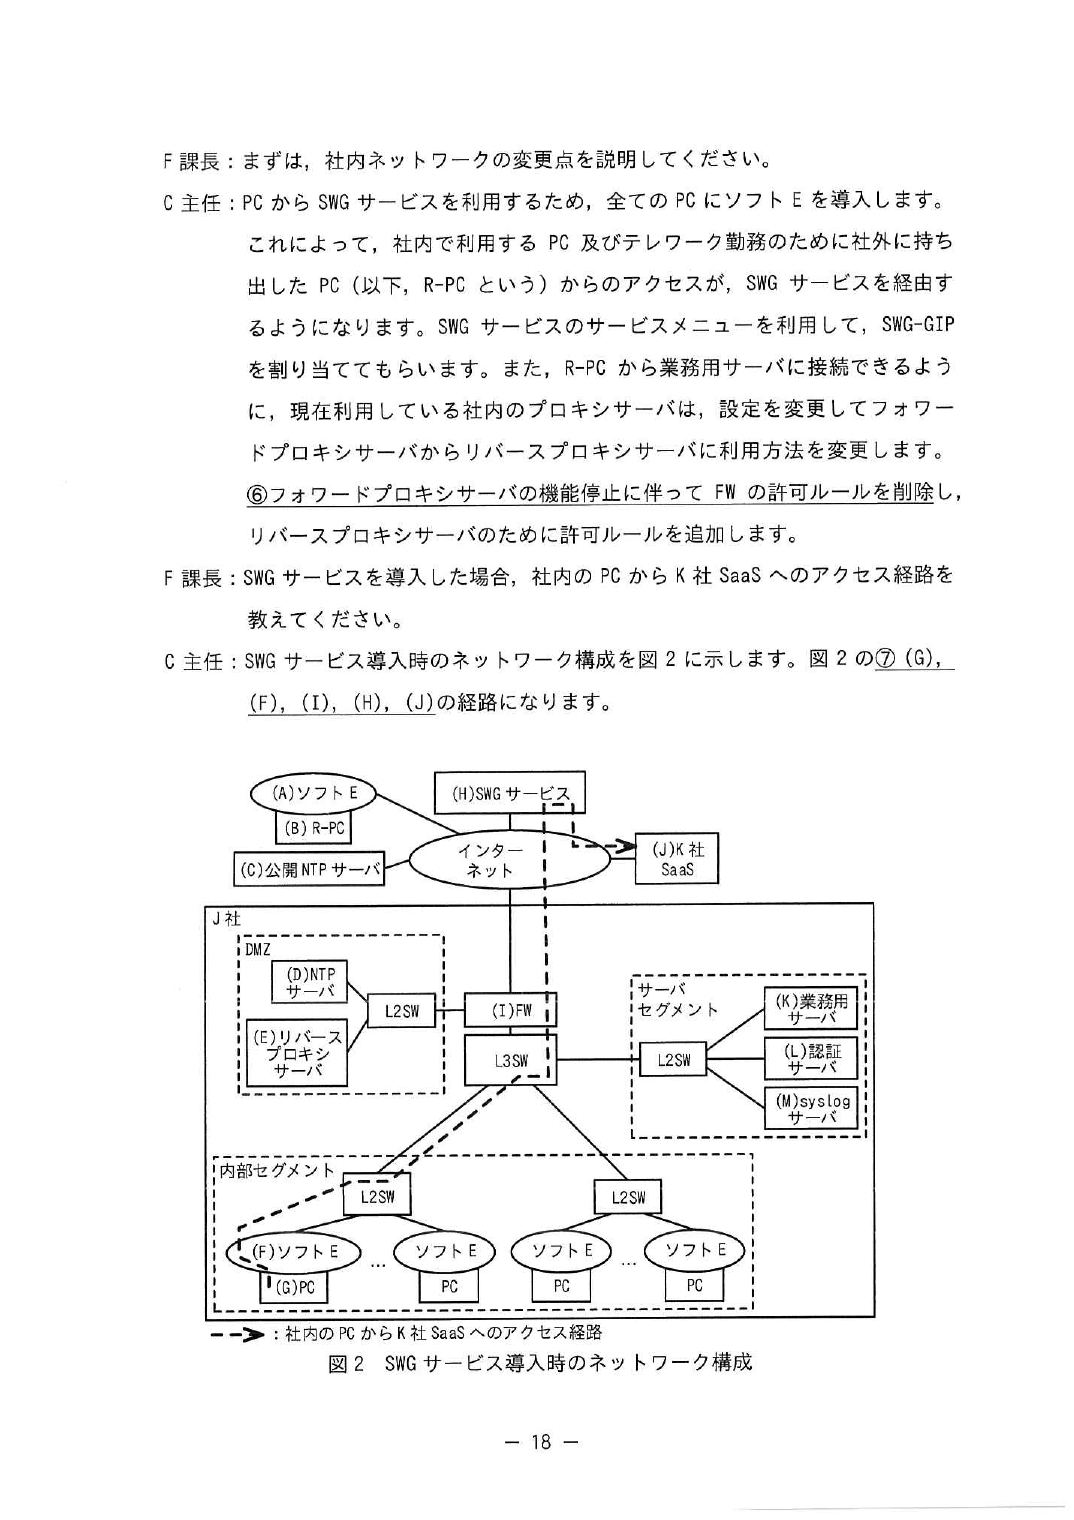
設問3(2) (B),(A),(H),(I),(E),(I),(K)
下線⑦の書き方「(G),(F),(I),(H),(J)」に合わせて、通過する機器を順に全部書く 。R-PC から業務用サーバへは、
SWG を通ってから J社のリバースプロキシに入り、そこから業務用サーバへ行く。
(B) R-PC
 → (A) ソフト E        PC 内のローカルプロキシ。社外でも SWG 経由にする
 → (H) SWG サービス    インターネット側で検査、送信元を SWG-GIP に変換
 → (I) FW              インターネットから DMZ へ入る
 → (E) リバースプロキシ ここで利用者認証、業務用サーバへ中継
 → (I) FW              DMZ から L3SW 側へ出るのに FW をもう一度通る
 → (K) 業務用サーバ
採点講評 正答率が低かった設問で、IPA は「通信経路を理解しつつも、記述漏れ と思われる誤答が散見された」としている。
落としやすいのは2回目の (I) 。図2 で DMZ の L2SW は FW にしかつながっておらず、サーバセグメントへ行くには
FW → L3SW を通るしかない。「FW は1回」と思い込まず、図の線を指でなぞって 通過する箱を全部拾う。
(A) ソフト E を飛ばすのも減点。下線⑦の例が (F) ソフト E を含んでいるのが、書き方のヒント。
設問3(3) 送信元=内部セグメント、宛先=SWG サービス、TCP/443
本文「ソフト E は…HTTP 及び HTTPS の通信を SWG サービスの TCP/443 ポート宛てに中継する」から。
送信元は社内の PC がいる内部セグメント (ソフト E でも可)。HTTP(80)も 443 に乗せて運ぶので、80 は書かない。
設問3(4) アクセスを許可する送信元を SWG-GIP に変更する(35字以内)
冒頭に「K社SaaS では、アクセスを許可する送信元を J社のグローバル IP アドレスだけに制限 」とある。
SWG 経由にすると、K社SaaS から見た送信元は J社の IP ではなく SWG-GIP になる。許可リストを書き換えないと全員が弾かれる。
この問題の中心 「経路が変わると相手から見える送信元 IP が変わる 」。
SWG-GIP のサービスメニューが本文に長々と説明されていたのは、この設問のため。
クラウドプロキシ・SASE の導入で必ず出る論点で、送信元制限をしている SaaS・取引先 FW・自社の公開サーバの全部に影響する。
設問3(5) FW の負荷軽減/RTT の短縮(10字以内)
直接接続リストに業務用サーバを入れないと、社内 PC から社内の業務用サーバへの通信が
いったんインターネットの SWG まで出て、また FW から戻ってくる (ヘアピン)。
登録しない  PC → ソフトE → FW → SWG → FW → リバースプロキシ → FW → 業務用サーバ   FW を3回、インターネット往復
登録する    PC → L3SW → 業務用サーバ                                            社内で完結
利点は「経路が短くなる」ことから導けるものなら何でもよく、解答例は FW(回線)の負荷軽減、RTT 短縮、
可用性向上(SWG や回線が落ちても業務用サーバは使える)の3つ。
この問題から持ち帰るもの ①FW ルールはポート番号から機器を逆引き できるようにしておく(514・1812・123・10080 のような本文指定値)。
②HTTPS 検査は SWG のルート証明書を PC に入れる 。③サンドボックスで見るのは C&C への通信 。
④経路を書く設問は同じ機器を2回通ることがある 、図を指でなぞる。⑤クラウドプロキシにすると相手から見える送信元 IP が変わる 。
⑥社内宛て通信をクラウドに回すとヘアピン になるので直接接続リストで除外する。
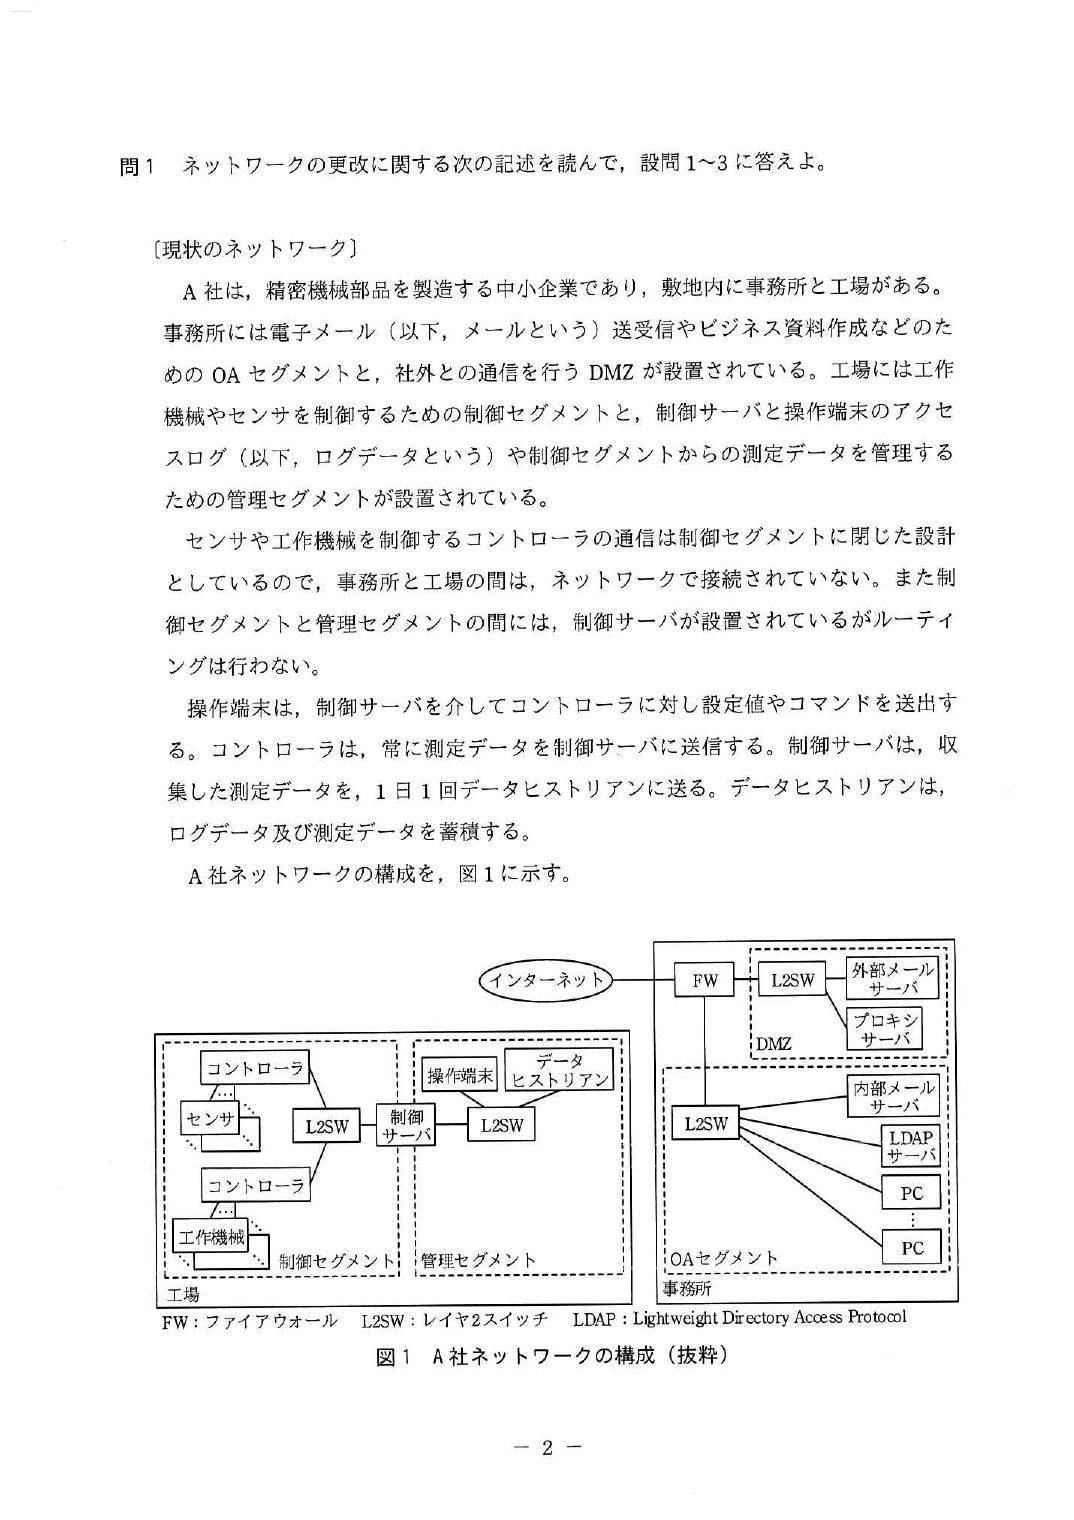
令和4年度 春期 午後Ⅰ 問1ネットワークの更改(IT/OT接続・認証・認可)
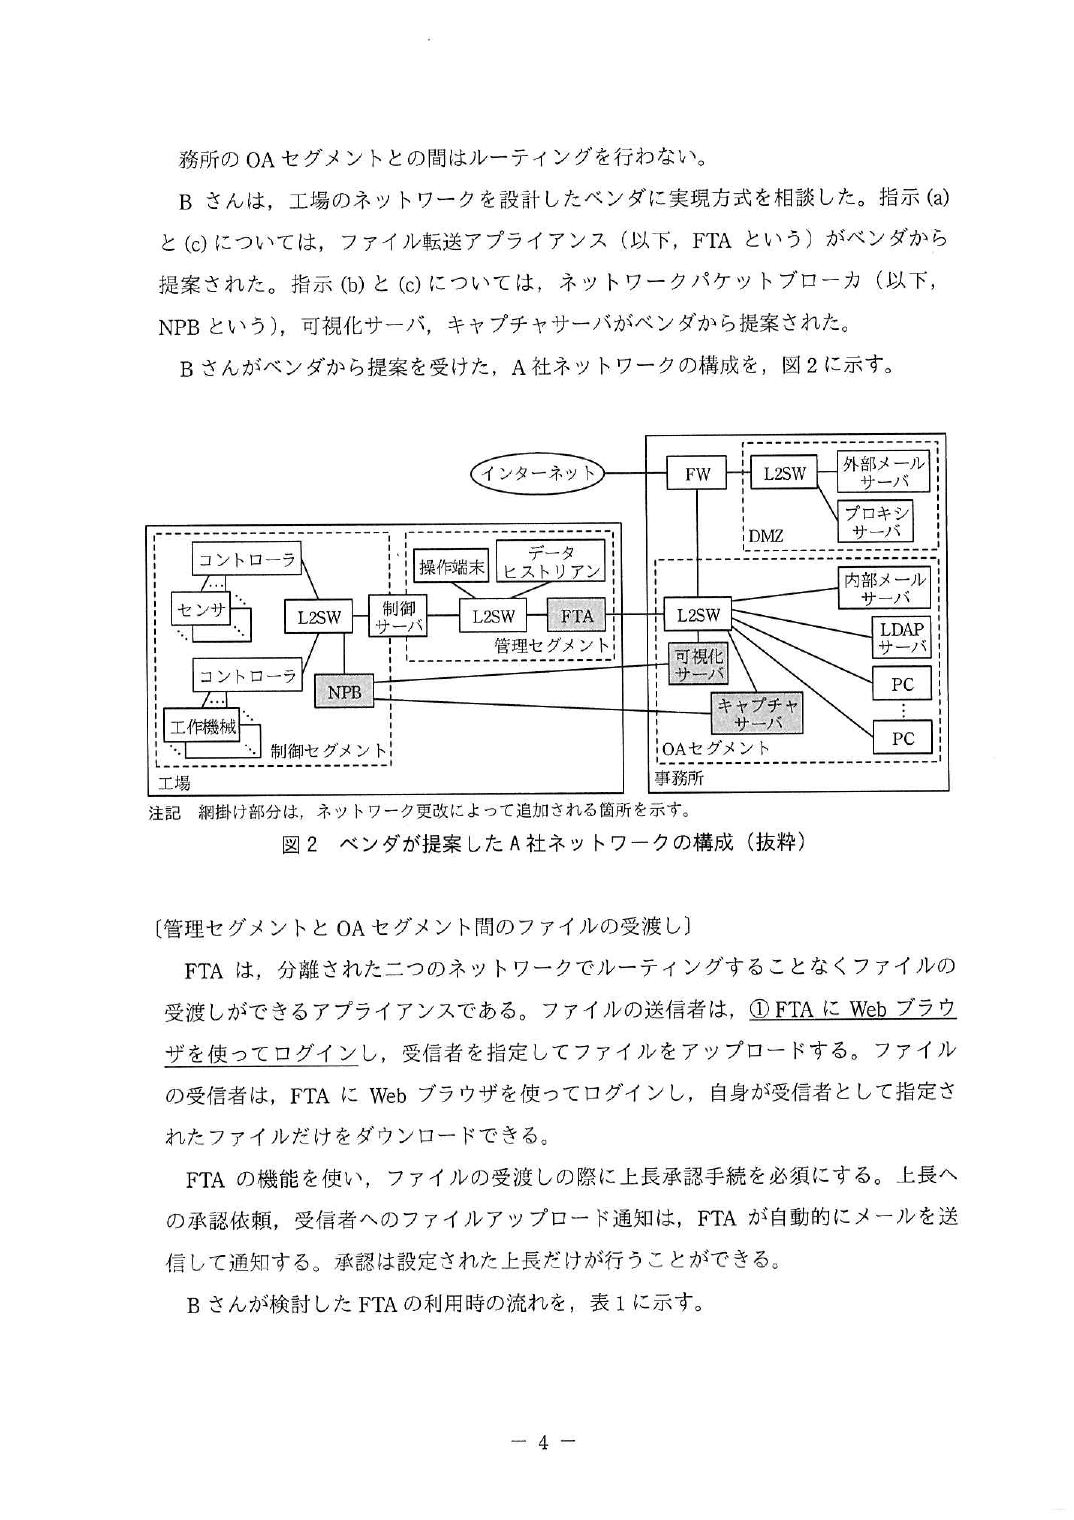
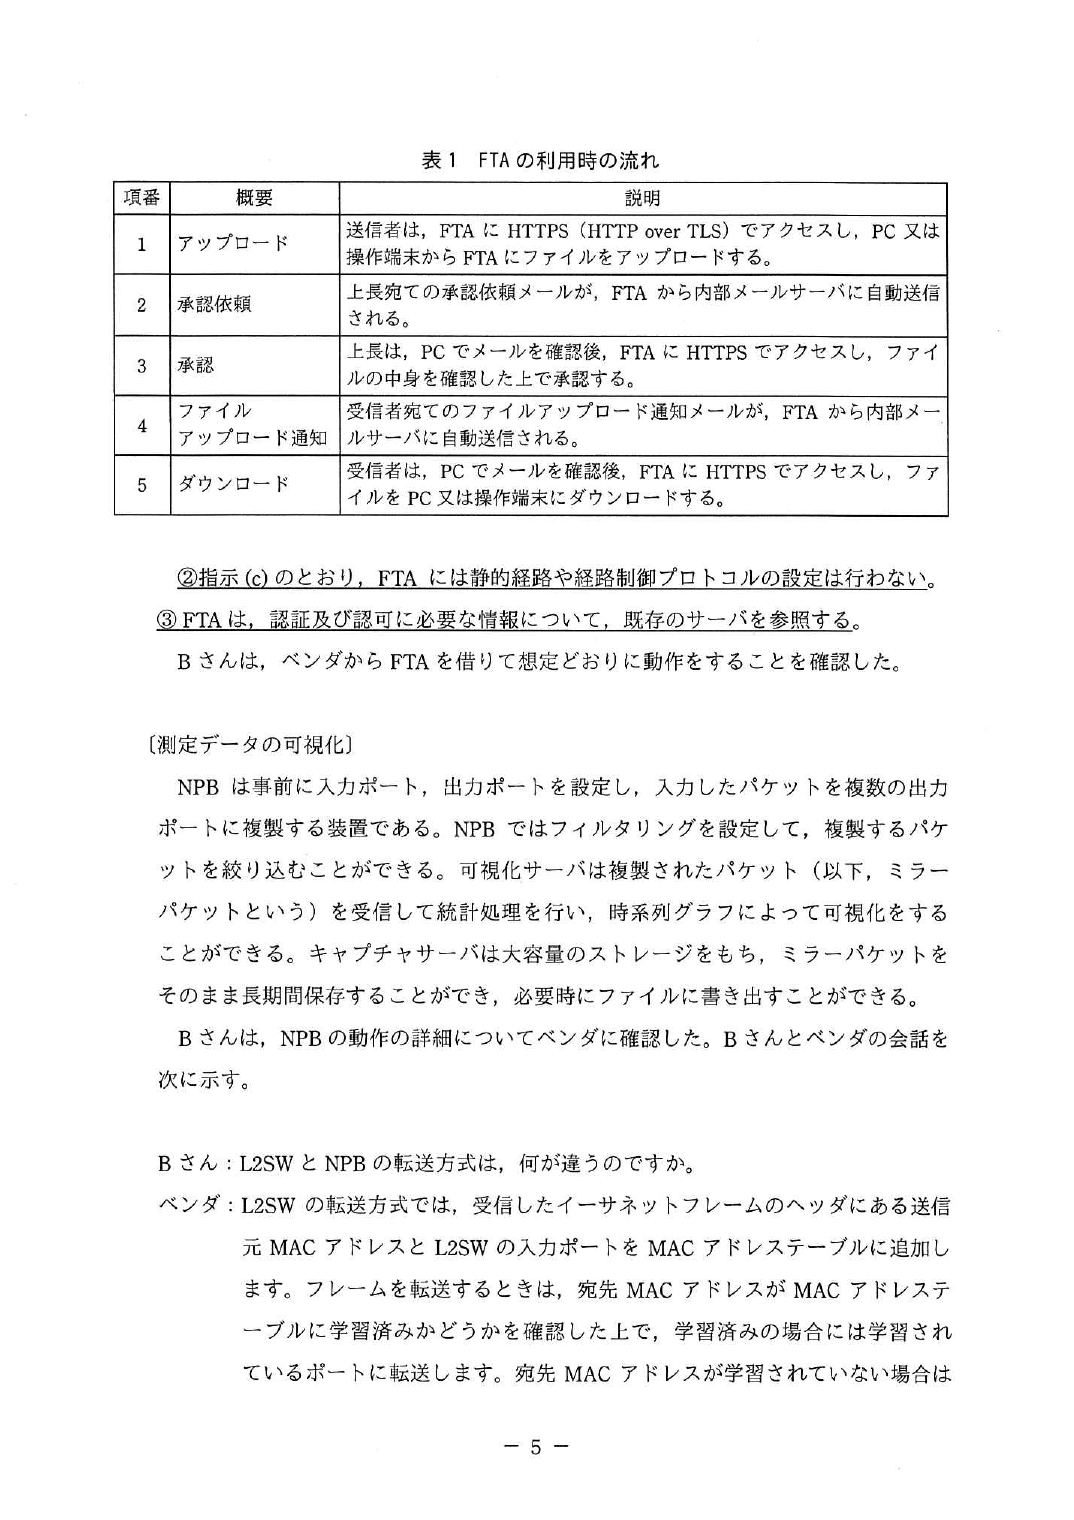
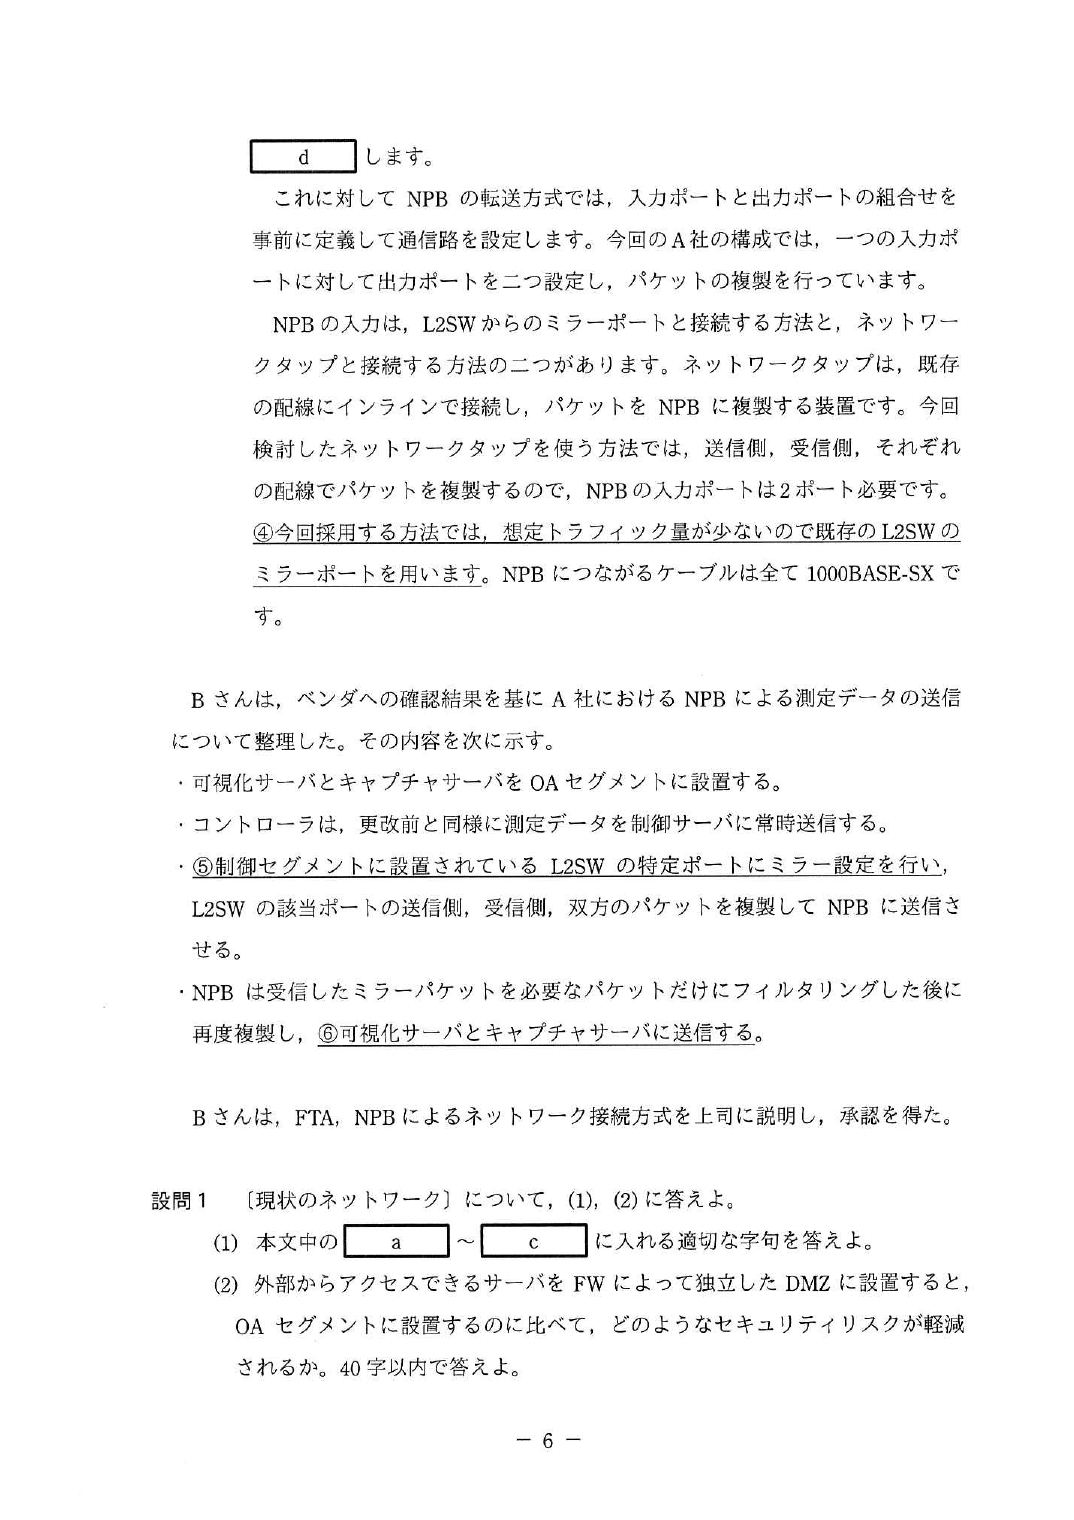
出題趣旨(IPA) IoT技術が普及・拡大していく中で,これまで閉域で利用する前提であったネットワークをほかのネットワークに接続しなければならないという利用シーンが増えている。事務所のOAセグメントにあるITシステムと,センサや工作機械を接続する制御セグメントにあるOT(OperationalTechnology)システムの連携がその例である。両システムの連携では,特にOTシステムについて,増大するセキュリティ脅威とそれに対するセキュリティ対策が課題になっている。本問では,ITシステムとOTシステムの接続を題材に,認証,認可及びパケット転送についての知識・経験を問う。
問題を開く(6 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                     解答例・解答の要点                    備考
設問1 (1) a Syslog
          b ダイジェスト
          c CONNECT
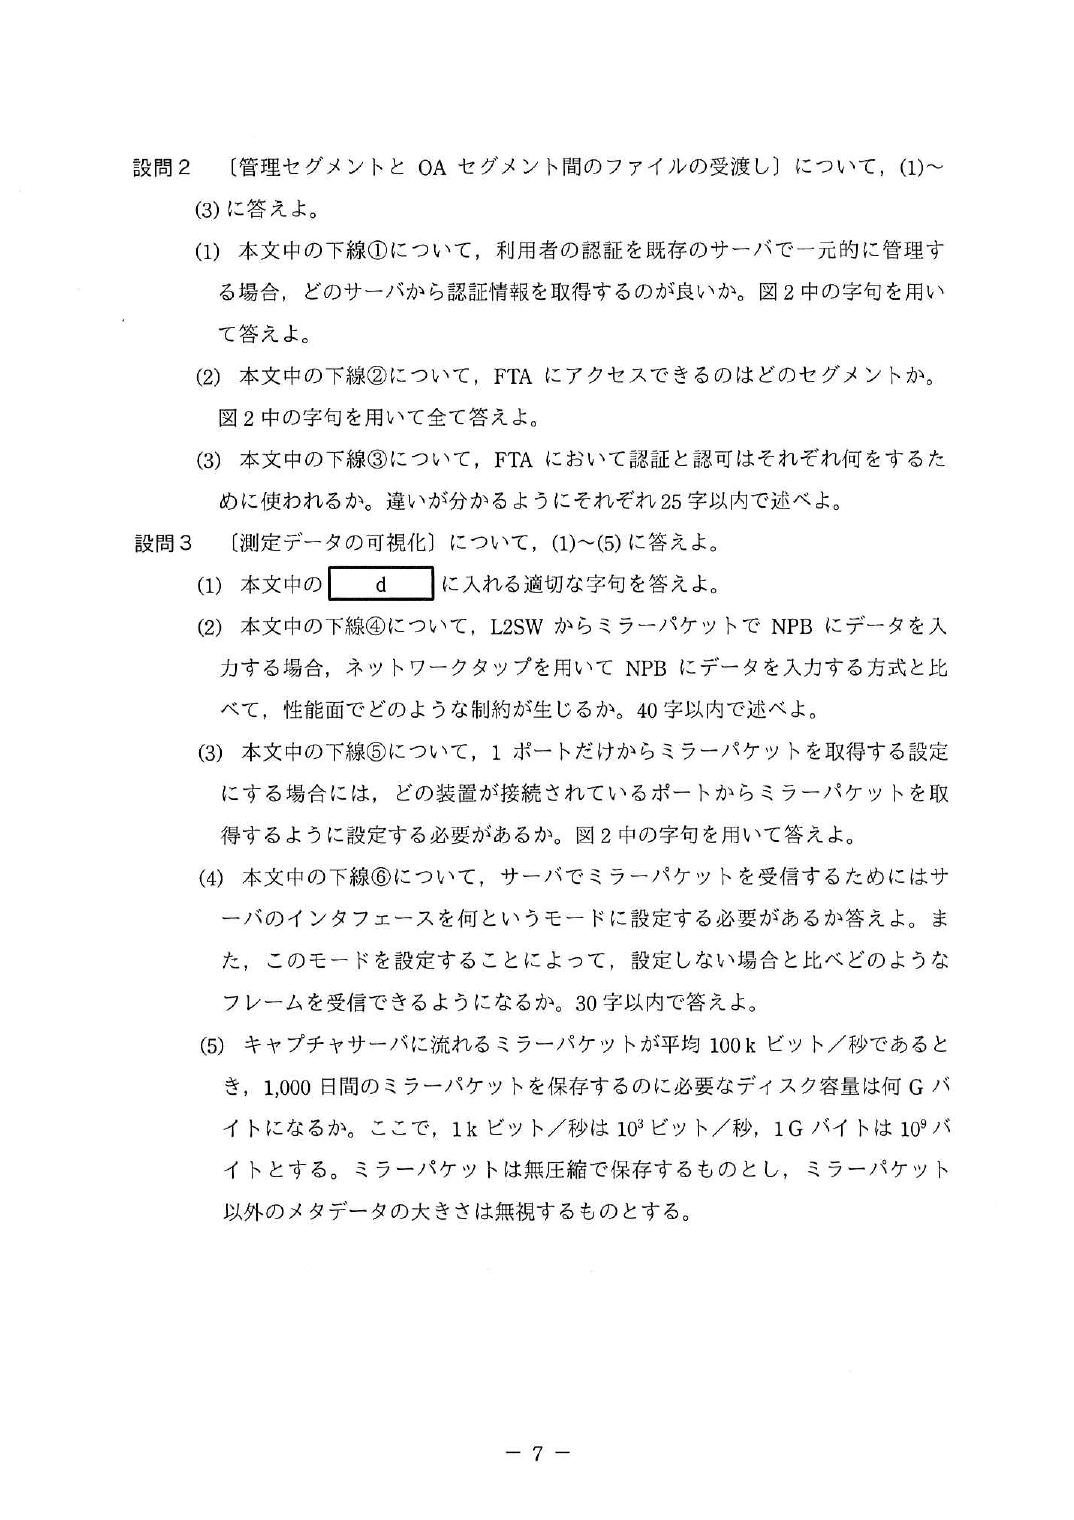
     (2) 社外からサーバに侵入されたときに OA セグメントの機器に侵入されるリスク
設問2 (1) LDAP サーバ
     (2) 管理セグメント,OA セグメント
     (3) 認証 FTA の利用者が本人であることを確認するため
         認可 操作ごとに実行権限を有するかを確認するため
設問3 (1) d フラッディング
     (2) 送信側と受信側のトラフィックを合計 1 G ビット/秒までしか取り込めない。
     (3) 制御サーバ
     (4) モード     プロミスキャス
         フレーム 宛先 MAC アドレスが自分の MAC アドレス以外のフレーム
     (5) 1,080
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,IT システムと OT(Operational Technology)システムの接続を題材に,認証,認可及びパケット
転送について出題した。全体として正答率は平均的であった。
 設問 1(1)は,正答率が低かった。ネットワーク運用において Syslog プロトコルによるログ収集は,故障時や
セキュリティインシデント発生時の分析によく実施される。プロトコル名だけでなく,内容についても理解を
深めてほしい。
 設問 2(3)は,正答率がやや高かった。ゼロトラストセキュリティの普及に伴い,認証と認可はネットワーク
技術者にとっても必須の知識となっている。認証と認可をセットで覚えるだけではなく,それらの違いについ
てもよく理解しておいてほしい。
 設問 3(2)は,正答率がやや低かった。本問ではボトルネックが存在する構成であったが,そこに気づいてい
ない受験者が多かった。解答の際には,下線部だけを読んで解答するのではなく,本文全体を理解するよう心
掛けてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
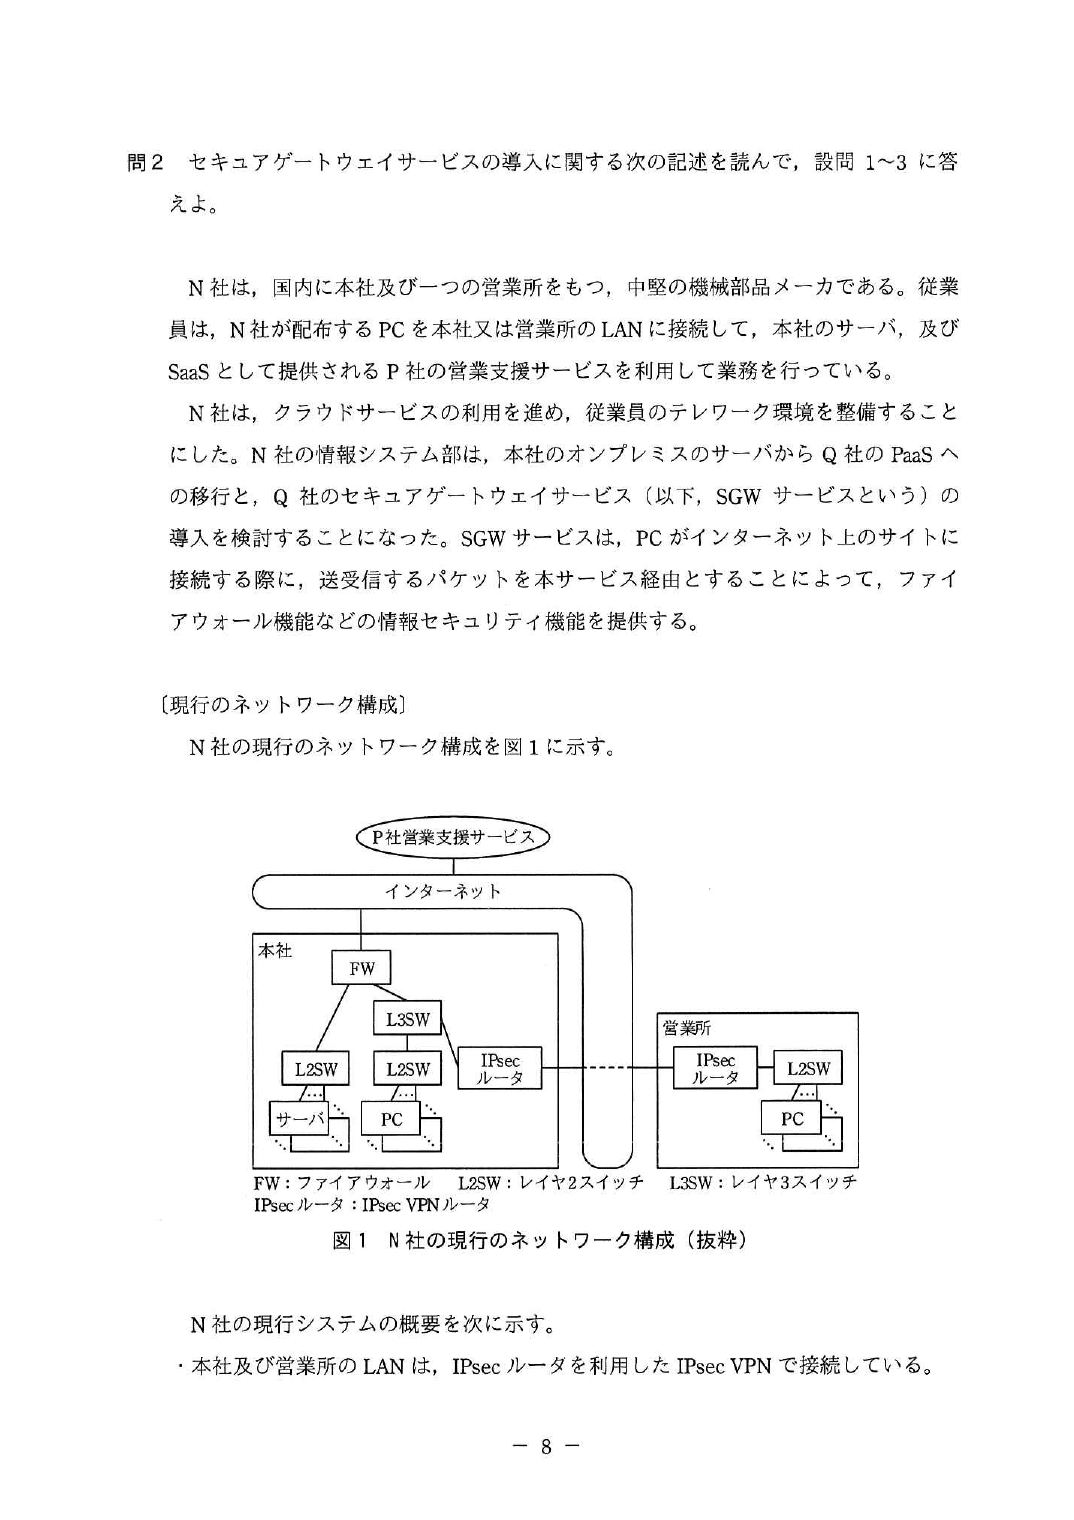
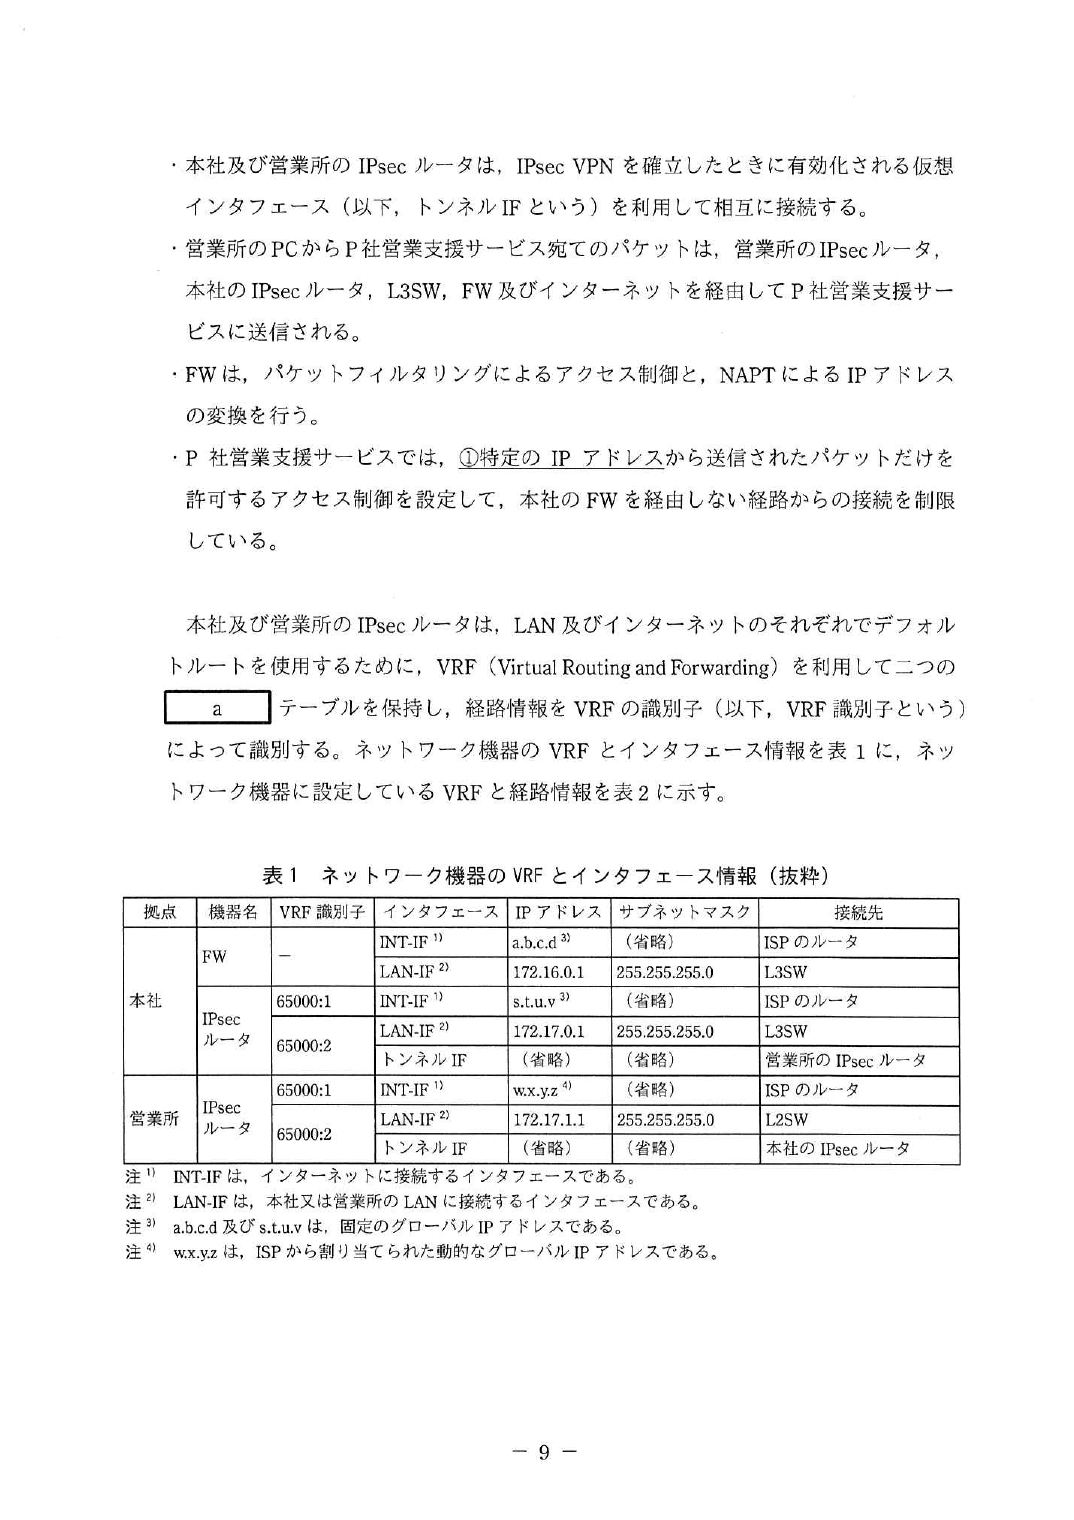
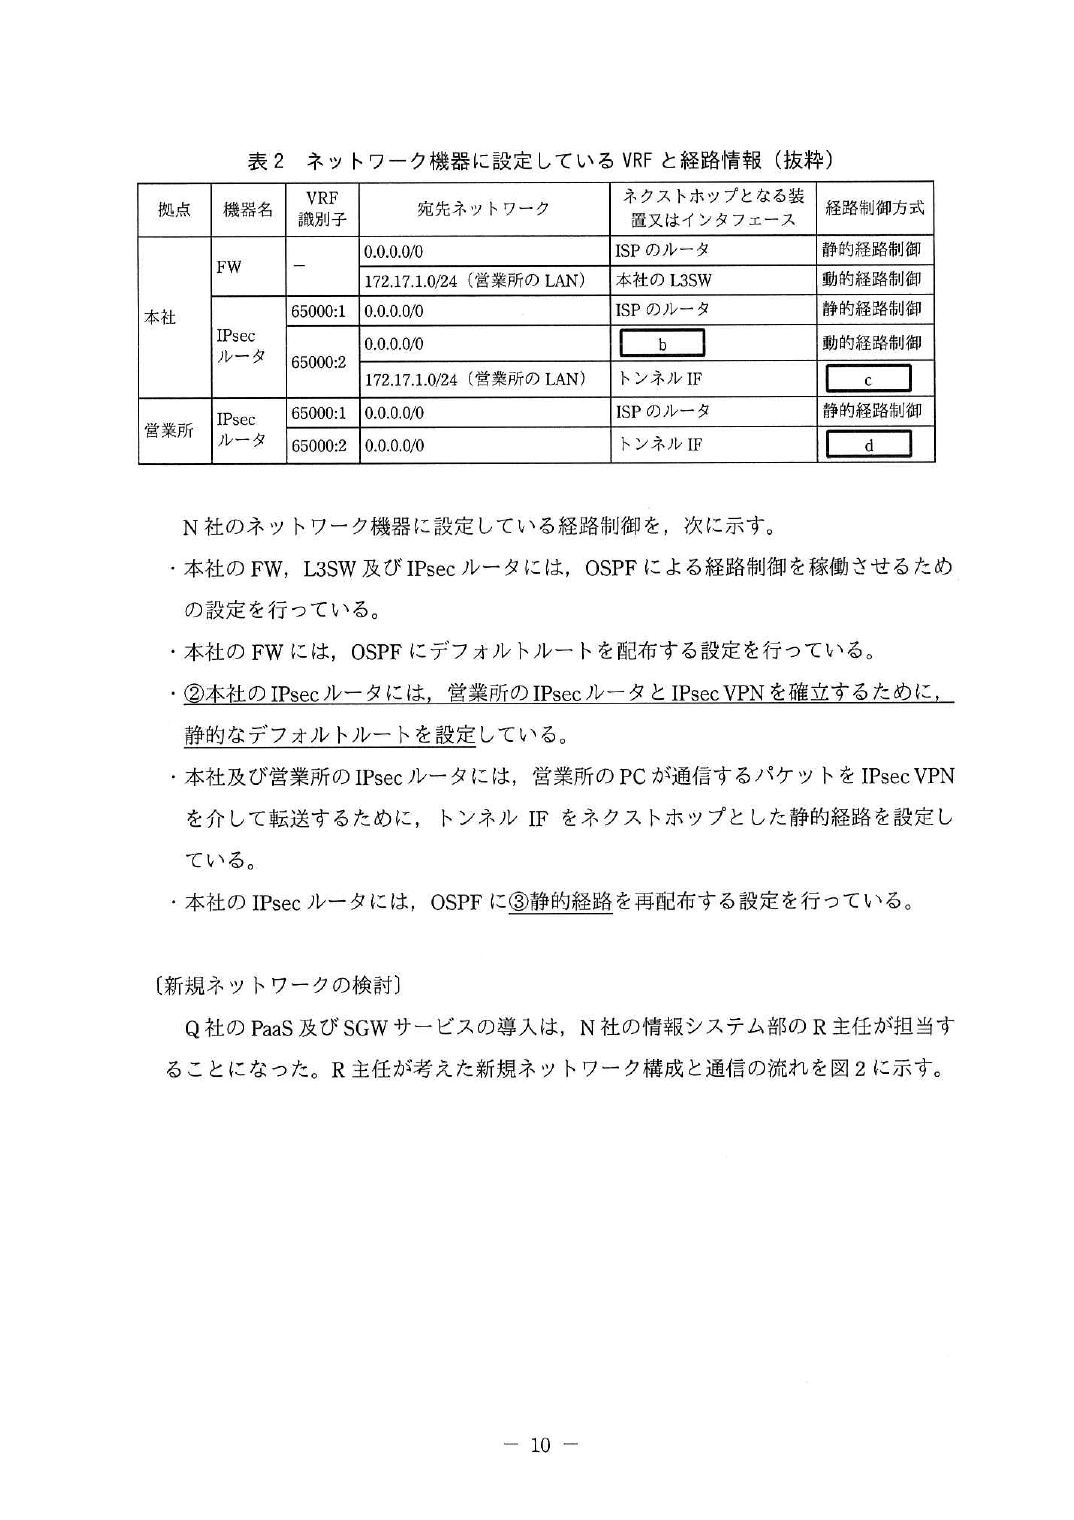
令和4年度 春期 午後Ⅰ 問2セキュアゲートウェイサービスの導入(IPsec VPN・VRF)
出題趣旨(IPA) クラウドサービスの利用が増加し,また,テレワーク環境を導入するに当たり,現行のネットワーク構成を変更して,セキュアゲートウェイサービスを導入する企業が増えている。利用形態に応じた情報セキュリティ対策は,多くの企業において重要な課題である。このような状況を基に,本問では,セキュアゲートウェイサービスの導入を事例に取り上げ,IPsecVPNを利用した接続,及びセキュアゲートウェイサービス導入後の通信制御を解説した。VRFを用いたネットワーク設計と,IPsecVPNの設計・構築,セキュアゲートウェイサービス導入後の通信制御を題材に,受験者が修得した技術・経験が,ネットワーク及び情報セキュリティの設計・構築の実務で活用できる水準かどうかを問う。
問題を開く(6 ページ)
p.9
p.10
p.11
p.12
p.13
p.14
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                             解答例・解答の要点                   備考
設問1 (1) a.b.c.d
     (2) a ルーティング
     (3) b 本社の L3SW
          c 静的経路制御
          d 静的経路制御
     (4)     VRF 識別子     65000:2
         宛先ネットワーク 0.0.0.0/0
     (5) ISP が割り当てる営業所の IPsec ルータの IP アドレスが動的だから
     (6) 172.17.1.0/24 又は 営業所の LAN
設問2 (1) e 暗号
          f IP
          g Child
          h 鍵長
     (2) ① ・IKE SA
         ② ・Child SA
設問3 (1) N 社専用の IP アドレスであること
     (2) Q 社 SGW サービスの経由によって発生する遅延
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 2 では,セキュアゲートウェイサービスの導入を題材に,VRF を用いたネットワーク設計,IPsec VPN,
IKEv2 及び ESP についての知識,セキュアゲートウェイサービスとの接続について出題した。全体として正答
率は平均的であった。
  設問 1(5)は,正答率が低かった。営業所の IPsec ルータには ISP から動的なグローバル IP アドレスが割り当
てられるので,インターネットに接続するインタフェースの IP アドレスが変わる可能性がある。本文中に明
記されているので,読み取ってほしい。
  設問 2(1)は,正答率がやや低かった。IPsec の用語や VPN 確立までの動作について出題した。IPsec VPN を
利用する場合は,IKE のバージョンや Diffie-Hellman グループ番号などを選択できるので,正しく理解してほ
しい。
  設問 3(2)は,正答率がやや高かった。セキュアゲートウェイサービスを経由しており,経路が長くなった
り,サービス内で遅延が発生したりする可能性があることを,理解できていることがうかがわれた。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和4年度 春期 午後Ⅰ 問3シングルサインオンの導入(ケルベロス認証・DNS SRV)
出題趣旨(IPA) 利用するサーバの増加によって,サーバ利用時の煩雑さを避ける目的で,パスワードの使い回しが行われる例が多い。パスワードを使い回すことによって,パスワードリスト攻撃などのリスクが増大する。このリスクを低減する手段として,シングルサインオンの導入が広がっている。本問では,シングルサインオンを実現する技術の一つである,ケルベロス認証を取り上げた。既設LANの中にケルベロス認証を導入する事例を題材に,ネットワークの設計,構築,運用の実務を通して修得した技術が,既設LANの各機器の設定情報に基づく動作,ケルベロス認証の仕組み及びDNSのSRVレコードの利用方法などを理解するのに活用できる水準かどうかを問う。
問題を開く(6 ページ)
p.15
p.16
p.17
p.18
p.19
p.20
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                       解答例・解答の要点                         備考
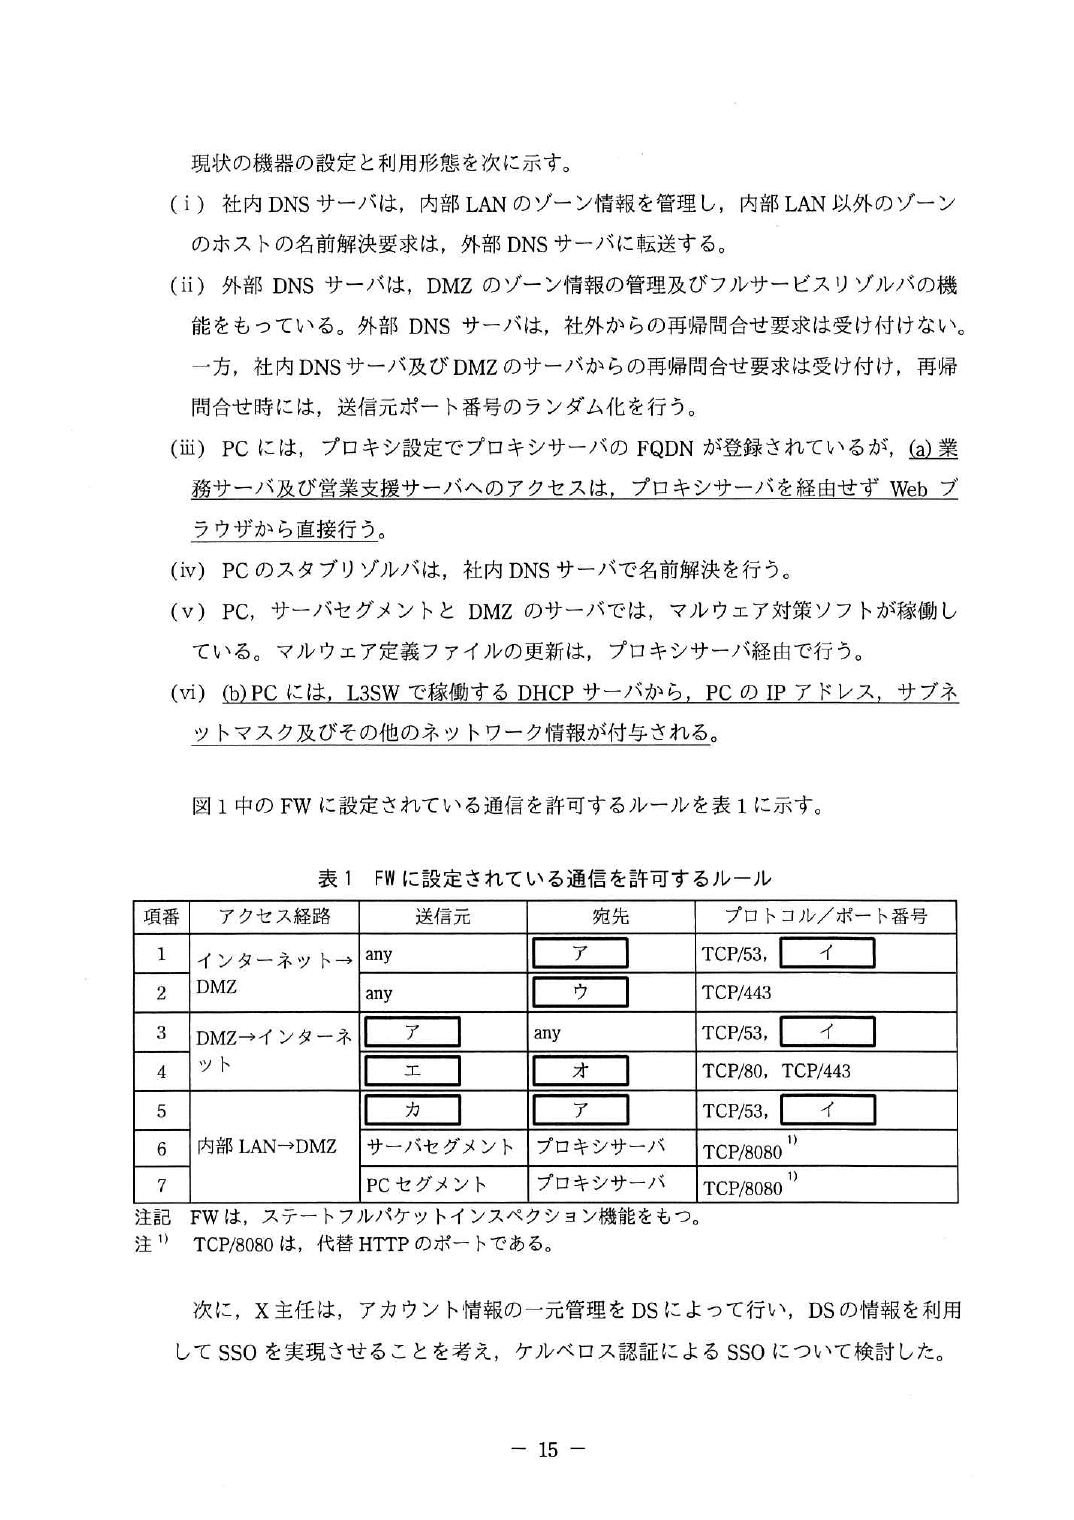
設問1 (1) 業務サーバと営業支援サーバの FQDN を,プロキシ例外リストに登録する。
     (2) ① ・社内 DNS サーバの IP アドレス
         ② ・デフォルトゲートウェイの IP アドレス
     (3) ア 外部 DNS サーバ
         ウ 公開 Web サーバ
         エ プロキシサーバ
         オ any
         カ 社内 DNS サーバ
     (4) イ UDP/53
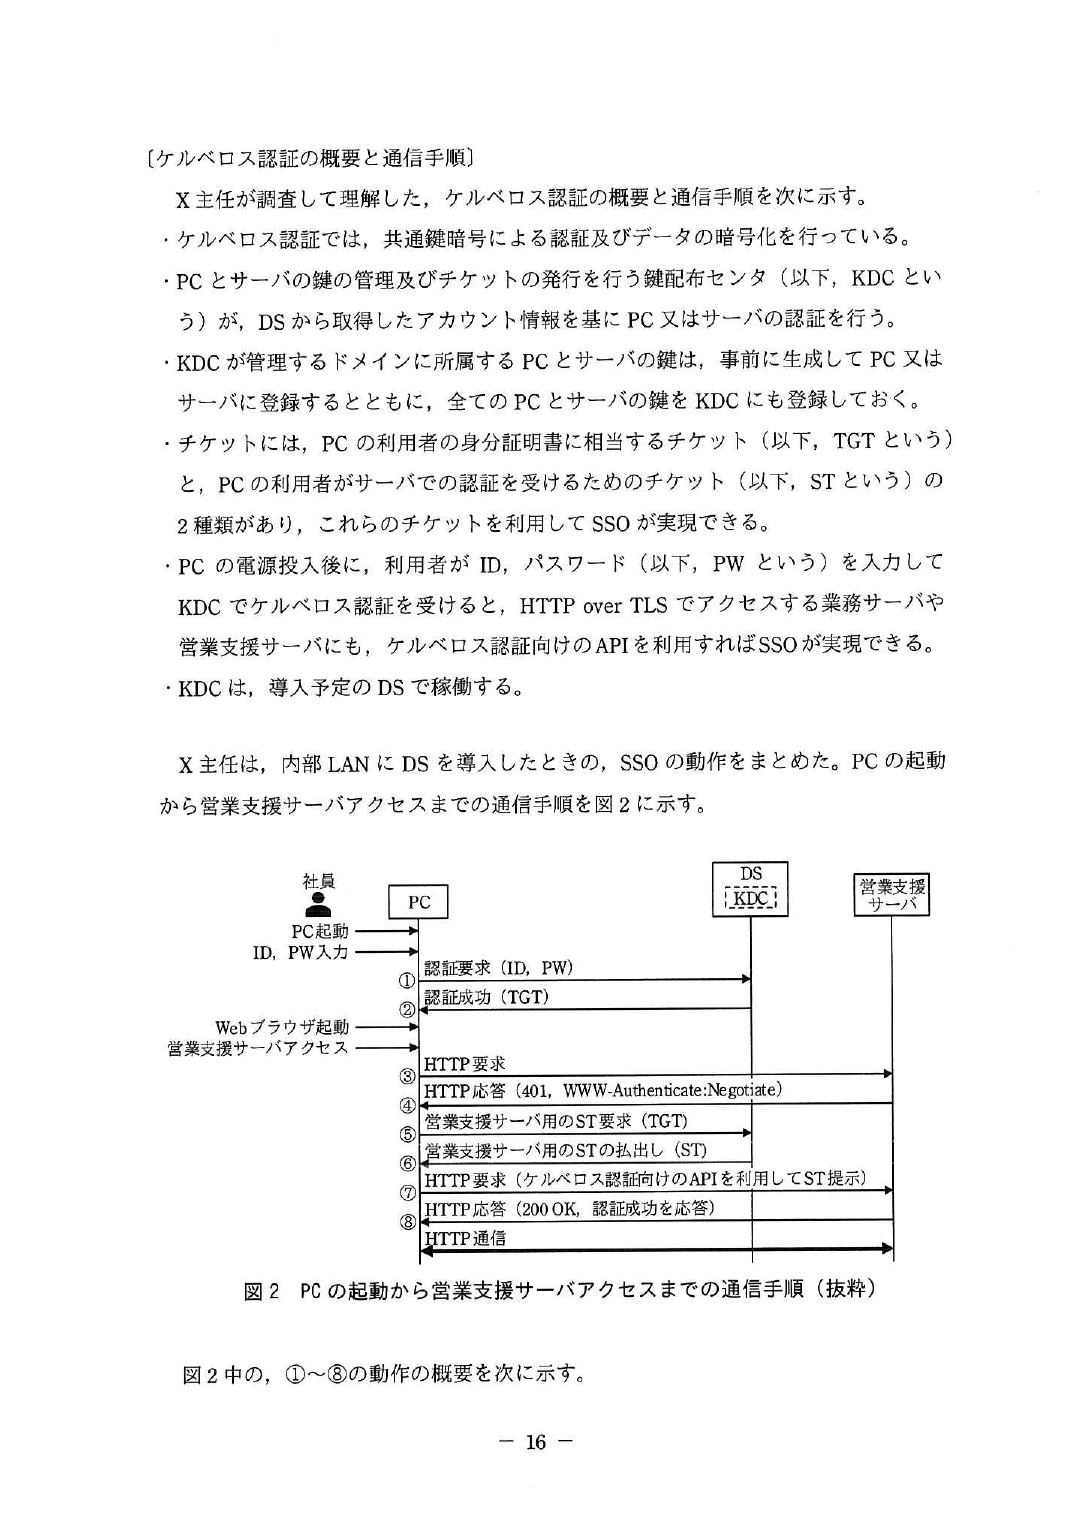
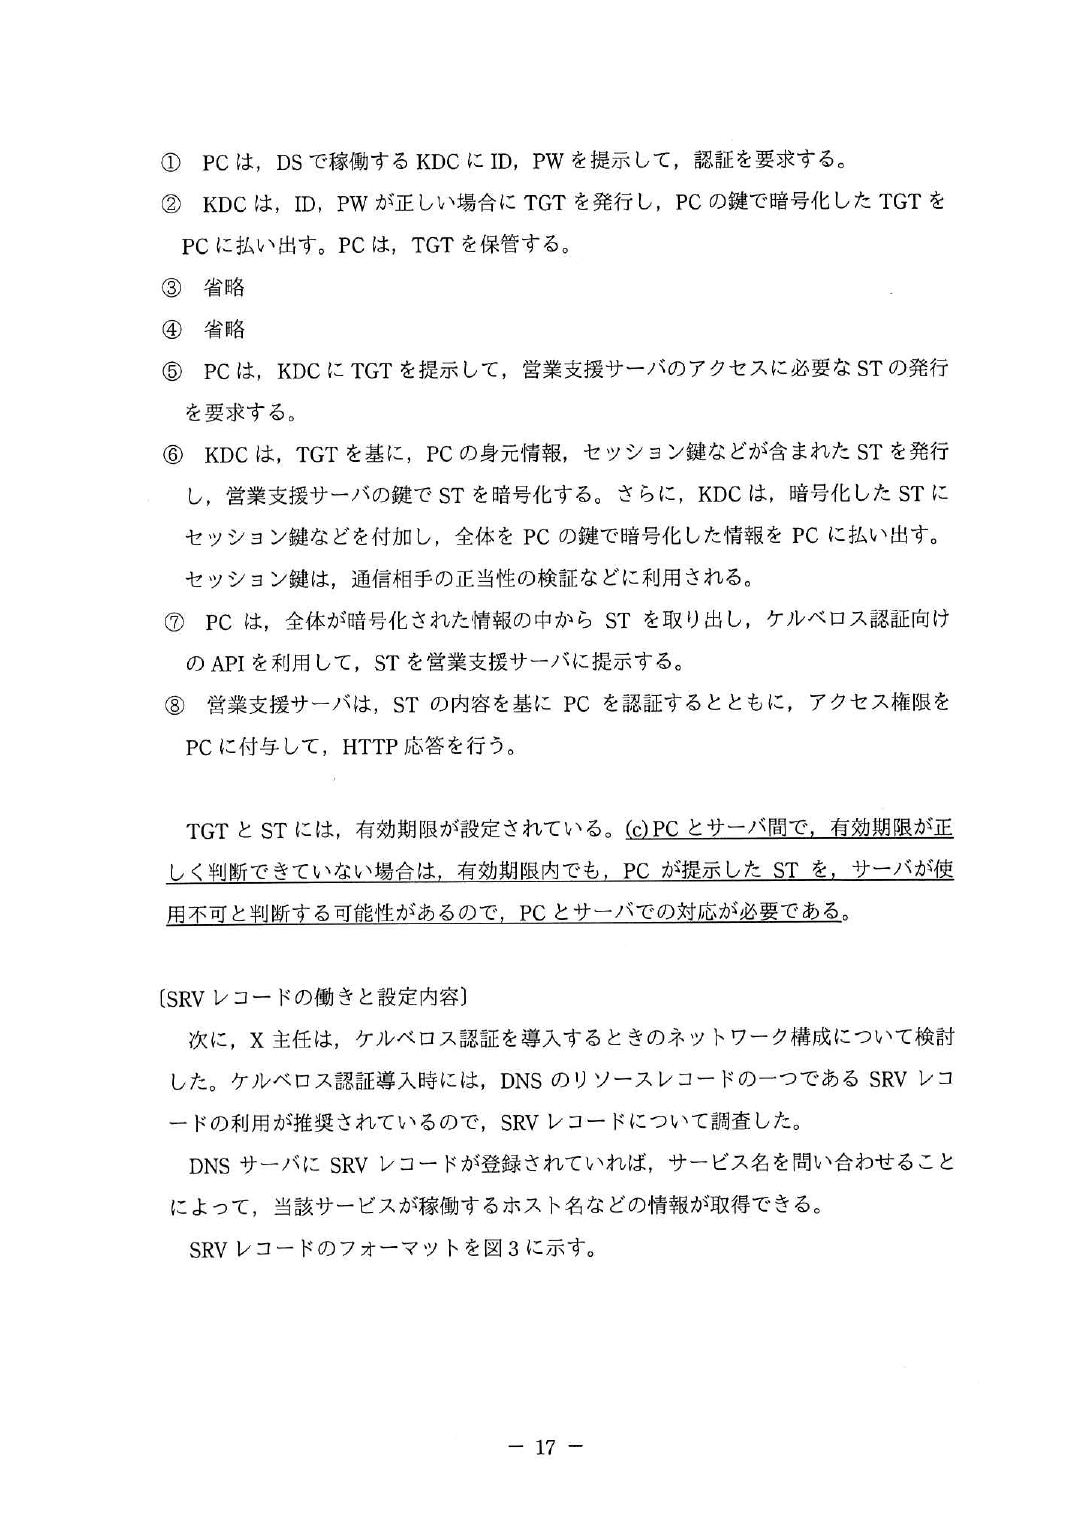
設問2 (1) ST を取り出せないから
     (2) ①,②,⑤,⑥
     (3) PC とサーバ間で時刻同期を行う。
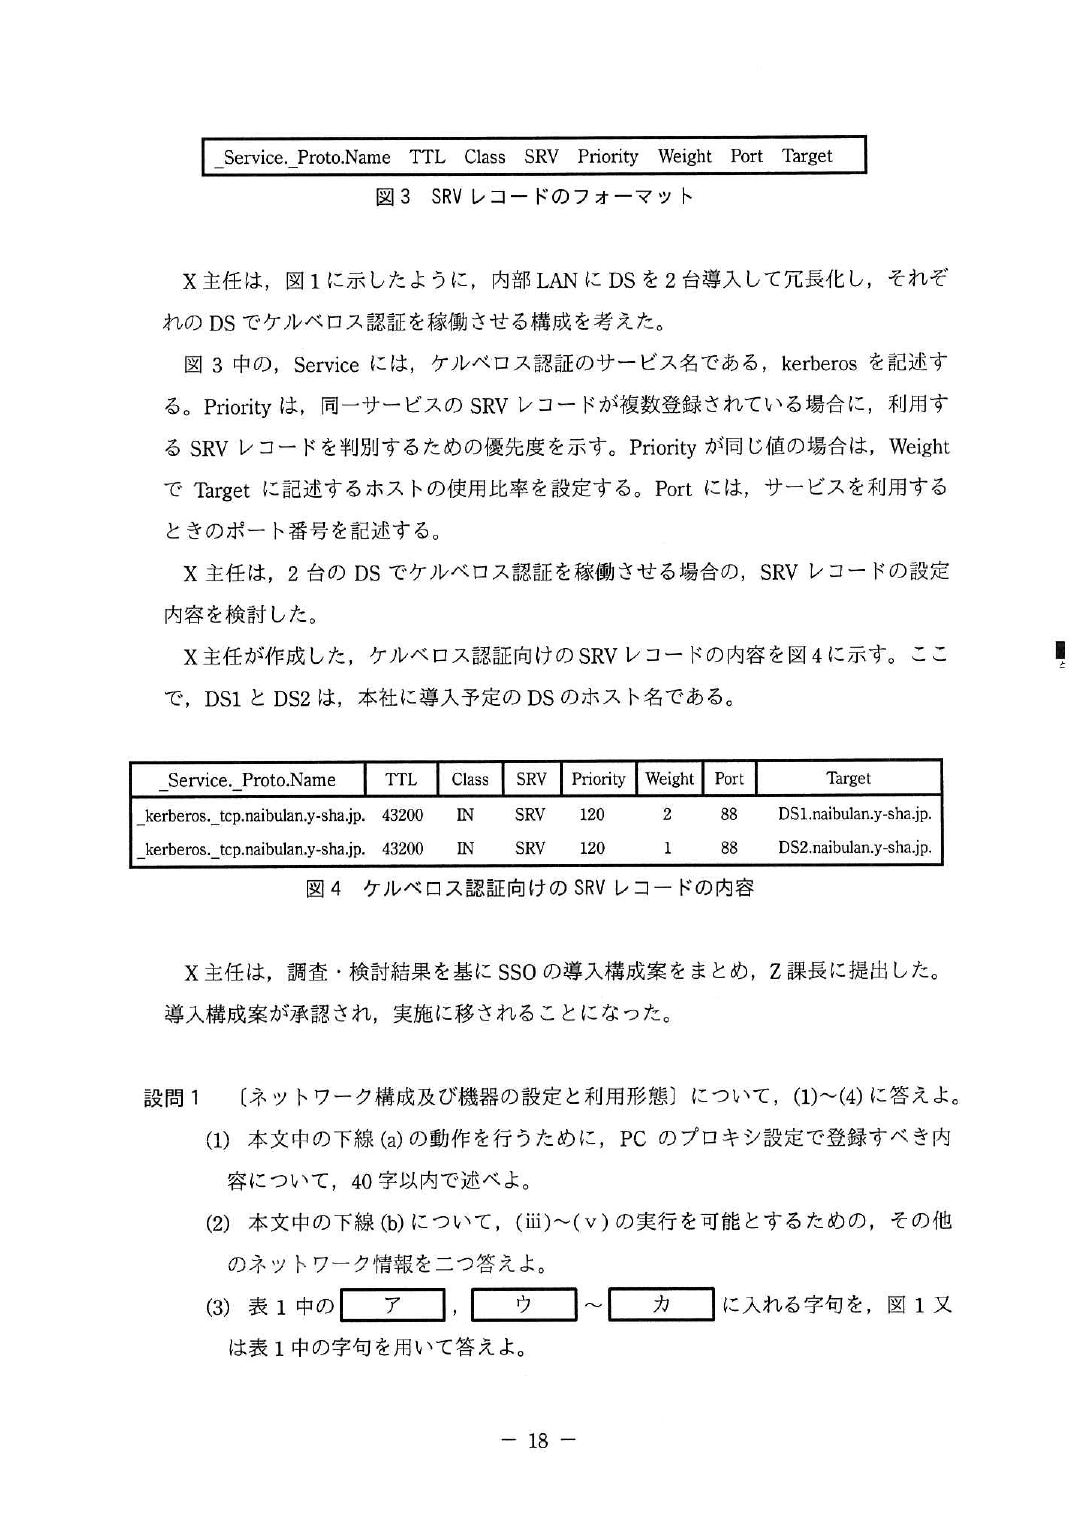
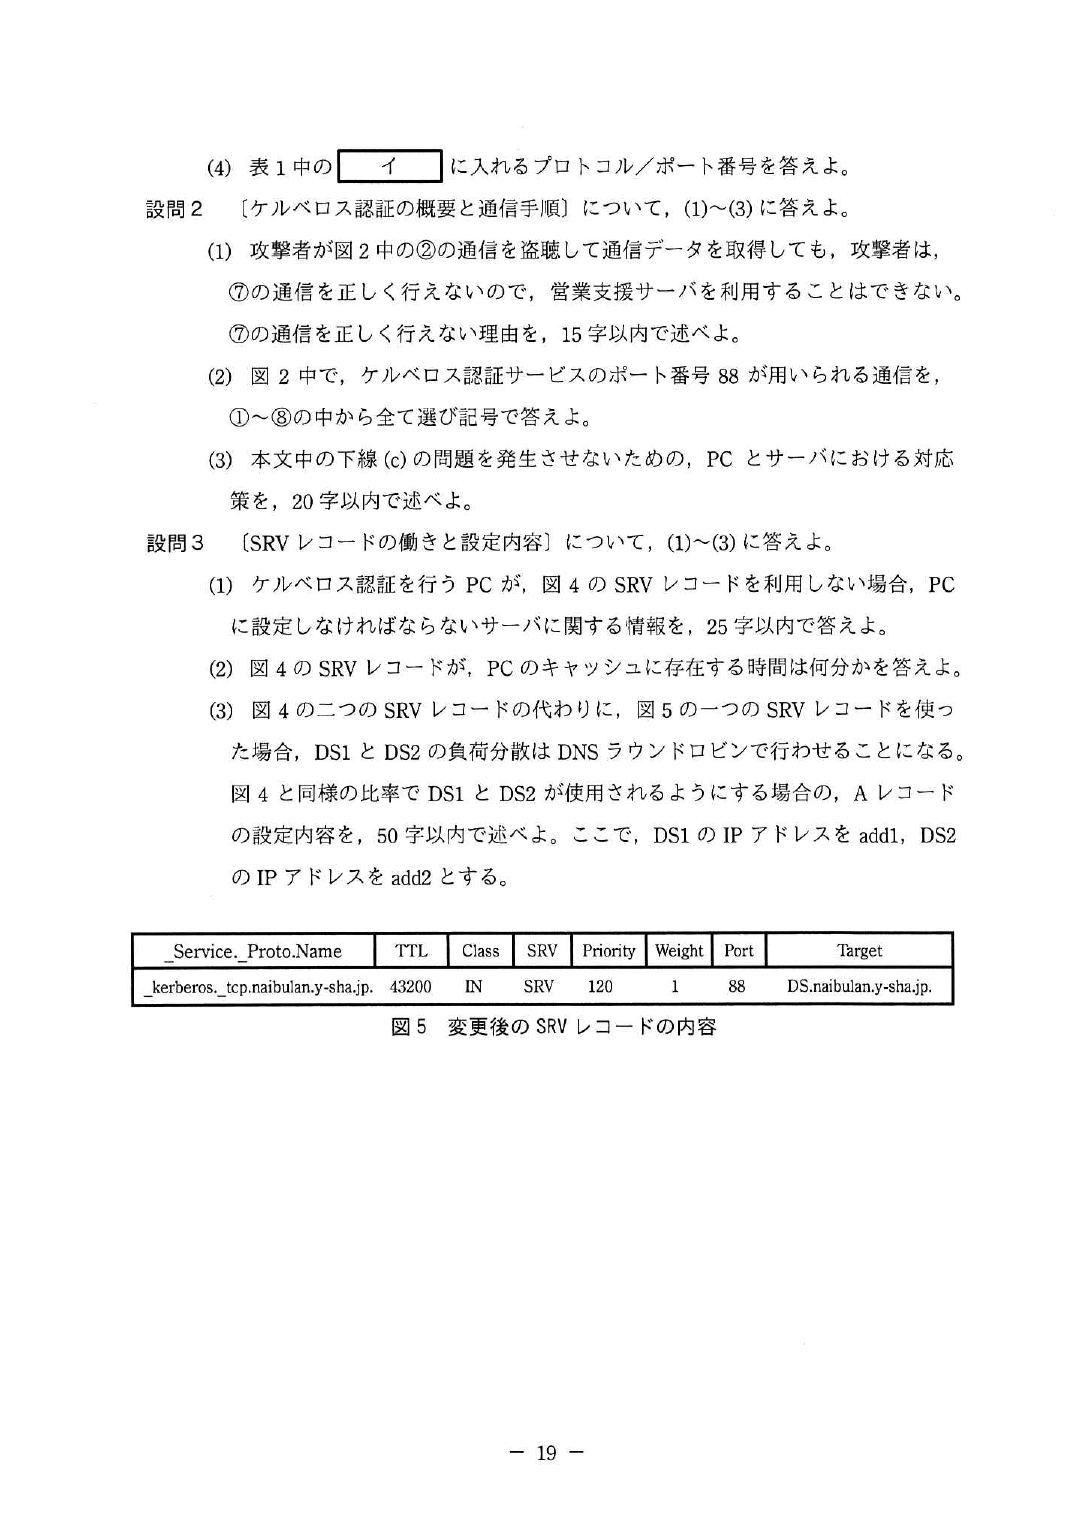
設問3 (1) ケルベロス認証を行うサーバの FQDN
     (2) 720
     (3) ホスト名が DS に対して,add1 の A レコードを二つ,add2 の A レコードを一
         つ記述する。
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 3 では,ケルベロス認証を題材に,基本的なネットワーク構成における利用形態,認証の仕組み,DNS の
SRV レコードの利用方法などについて出題した。全体として正答率は平均的であった。
  設問 1(1)は,正答率が低かった。プロキシ設定が行われている状態で,プロキシサーバを経由させない通信
がある場合は,プロキシ例外リストに該当するサーバなどの情報を登録することを覚えておいてほしい。
  設問 1(2)では,社内 DNS サーバの IP アドレスの正答率が低かった。DHCP で,PC などが使用するローカ
ル DNS サーバの IP アドレスを配布することは,一般的に行われるので覚えておいてほしい。
  設問 2(1)は,正答率が低かった。ケルベロス認証では共通鍵による暗号化が行われるので,通信を盗聴して
も,暗号化に用いた共通鍵をもたなければ ST を取り出せないことを導き出してほしい。
  設問 3(3)は,正答率が低かった。DS1 と DS2 とを 2:1 の比率で DNS ラウンドロビンによって負荷分散させ
るという条件を読み取り,代表するホスト名 DS に対する A レコードの設定内容を導き出してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
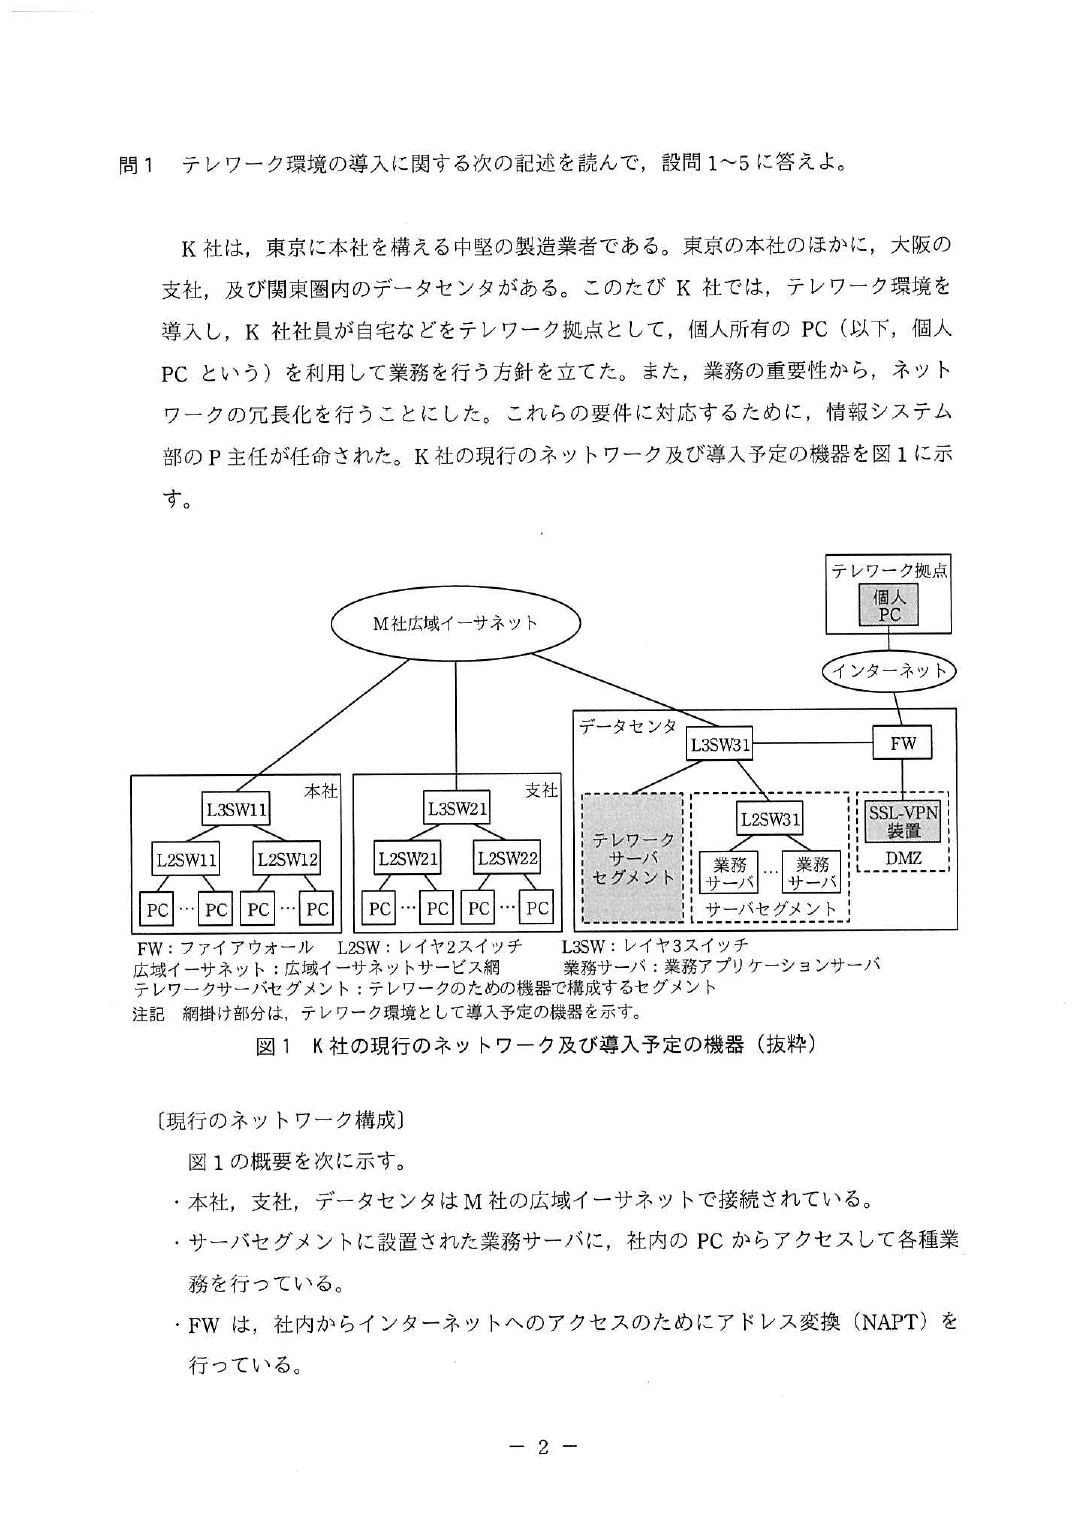
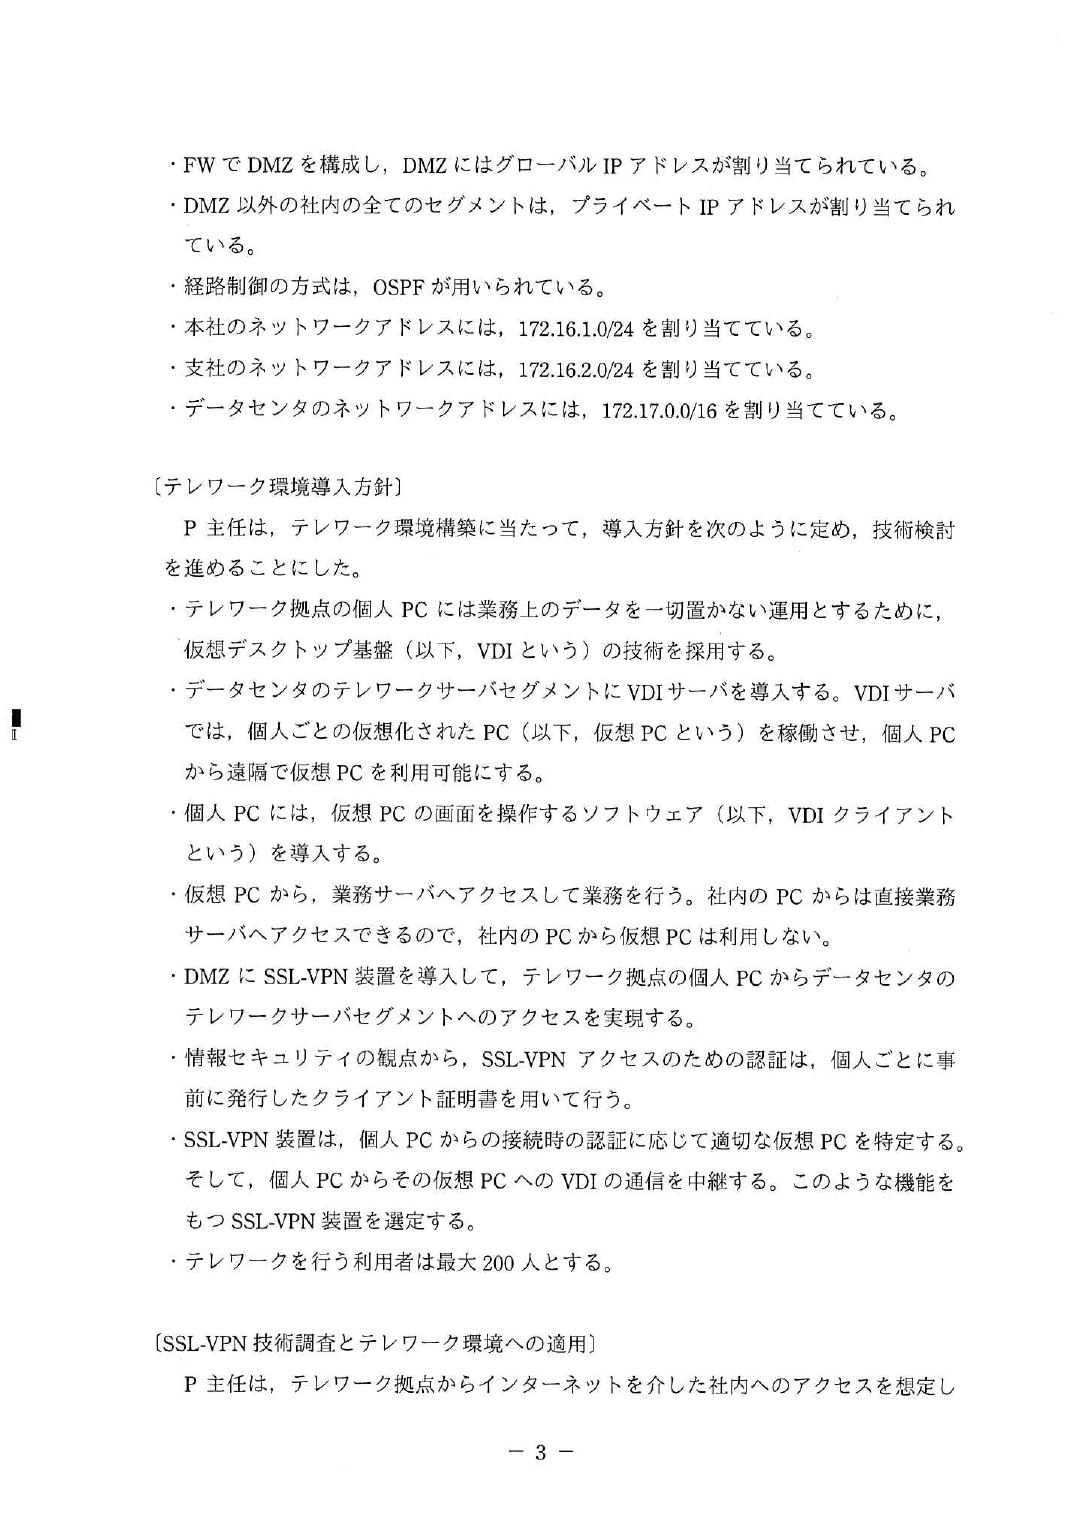
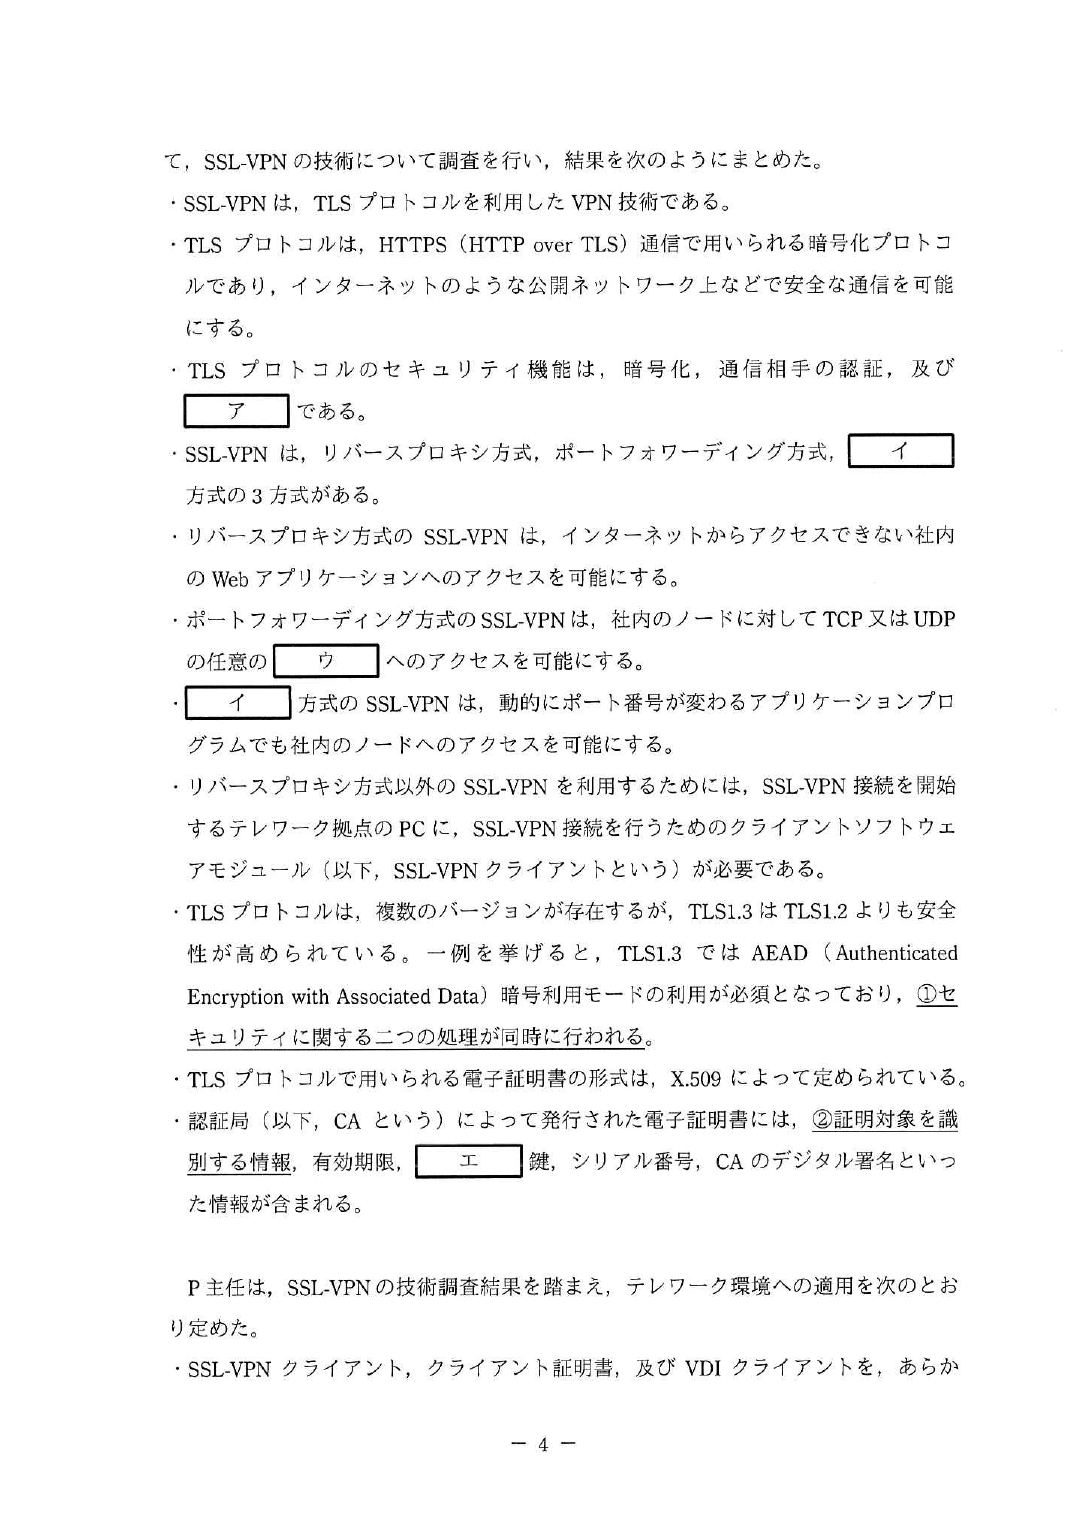
令和4年度 春期 午後Ⅱ 問1テレワーク環境の導入(SSL-VPN・VDI・冗長化)
出題趣旨(IPA) 近年,企業におけるテレワーク導入が進みつつある。テレワークを実現するためには,社員が自宅にいながら会社の業務を安全に行えるネットワーク環境が求められる。そのために必要となる,重要なネットワーク技術の一つとして,VPN技術を挙げることができる。また,テレワークにおける情報漏えいリスクを避けるための方策として,仮想デスクトップ基盤(VDI)環境が利用されることも一般的である。本問では,企業におけるテレワーク実現のためのSSL-VPN環境の構築,VDI環境に関する技術的な考察,及び冗長ネットワーク構築を題材に,テレワーク時代に必要となるネットワーク構築スキルを問う。
問題を開く(11 ページ)
p.2
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
p.12
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                        解答例・解答の要点                     備考
 設問1      ア 改ざん検知
          イ L2 フォワーディング
          ウ ポート
          エ 公開
          オ ポートフォワーディング
          カ DHE
設問2   (1) ① ・暗号化
          ② ・メッセージ認証
      (2) Subject
設問3   (1) クライアント証明書の公開鍵に対する秘密鍵は本人しか保有していないから
      (2) CA のルート証明書
      (3) なりすまされた SSL-VPN 装置へ接続してしまうリスク
      (4) 秘密鍵が漏えいする前に行われた通信のデータ
      (5) 署名に用いる鍵        利用者の秘密鍵
          署名の検証に用いる鍵 利用者の公開鍵
      (6) シリアル番号
設問4   (1) VDI 利用者の利用者 ID とその利用者の仮想 PC の IP アドレスの組
      (2) 情報       クライアント証明書から得られる利用者 ID 情報
          タイミング Ⅷ
設問5   (1) M 社と N 社の広域イーサネットの両方を利用すること
      (2) 経路数 4
          コスト 70
      (3) フローモードはパケット到着順序の逆転が起こりにくいから
      (4) 送信元 IP アドレスと宛先 IP アドレスから計算したハッシュ値が偏らないから
      (5) インタフェースの障害を検知した時に L3SW31 の VRRP の優先度を下げる。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,企業におけるテレワークのための SSL-VPN 環境の構築,仮想デスクトップ基盤(VDI)環境に関
する技術的な考察,及び冗長ネットワーク構築を題材に,テレワーク時代に必要となるネットワークを構築す
るための技術について出題した。全体として正答率は平均的であった。
 設問 3 は,TLS プロトコルのベースとなっている PKI 技術の基本や,クライアント証明書による認証の基本
を問う問題であるが,(1),(4)の正答率が低かった。基本的な事柄を理解していないと思われる解答が散見され
たが,これらの技術は安全なネットワークの構築のために重要なので,正確に理解してほしい。
 設問 5 は,OSPF の等コスト経路の経路選択や VRRP と合わせた冗長経路に関する問題であるが,(2)のう
ち,コストの正答率が低かった。OSPF による経路制御や VRRP と組み合わせた経路冗長化はよく利用される
ので,理解を深めてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
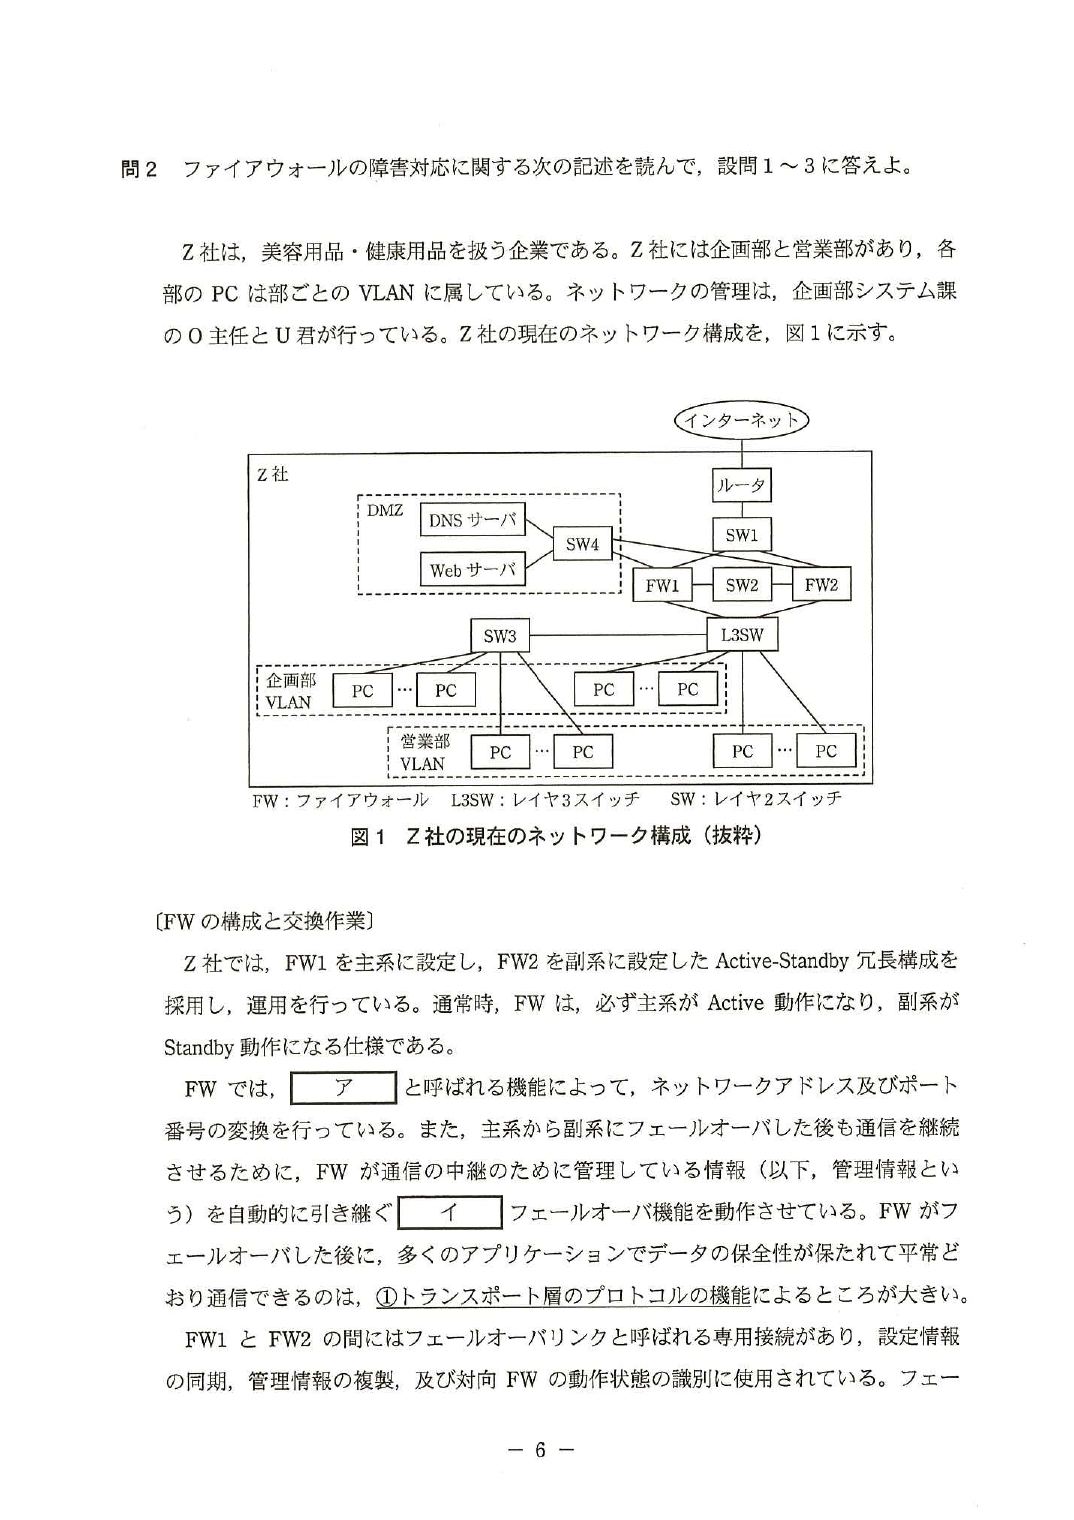
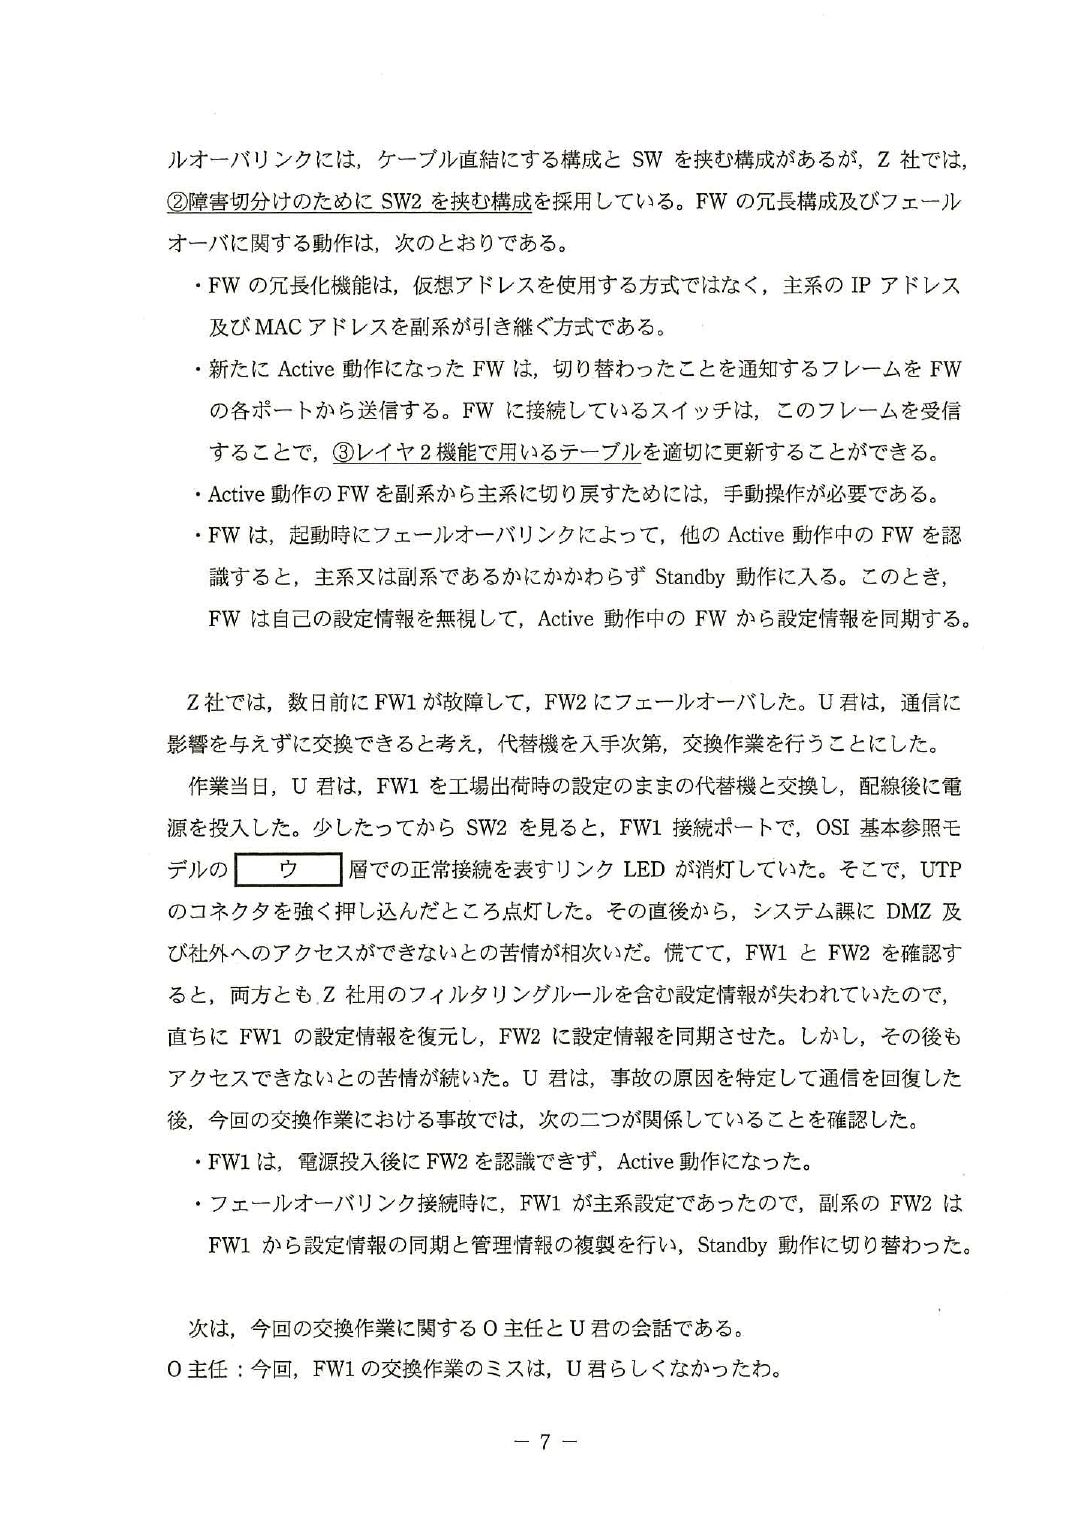
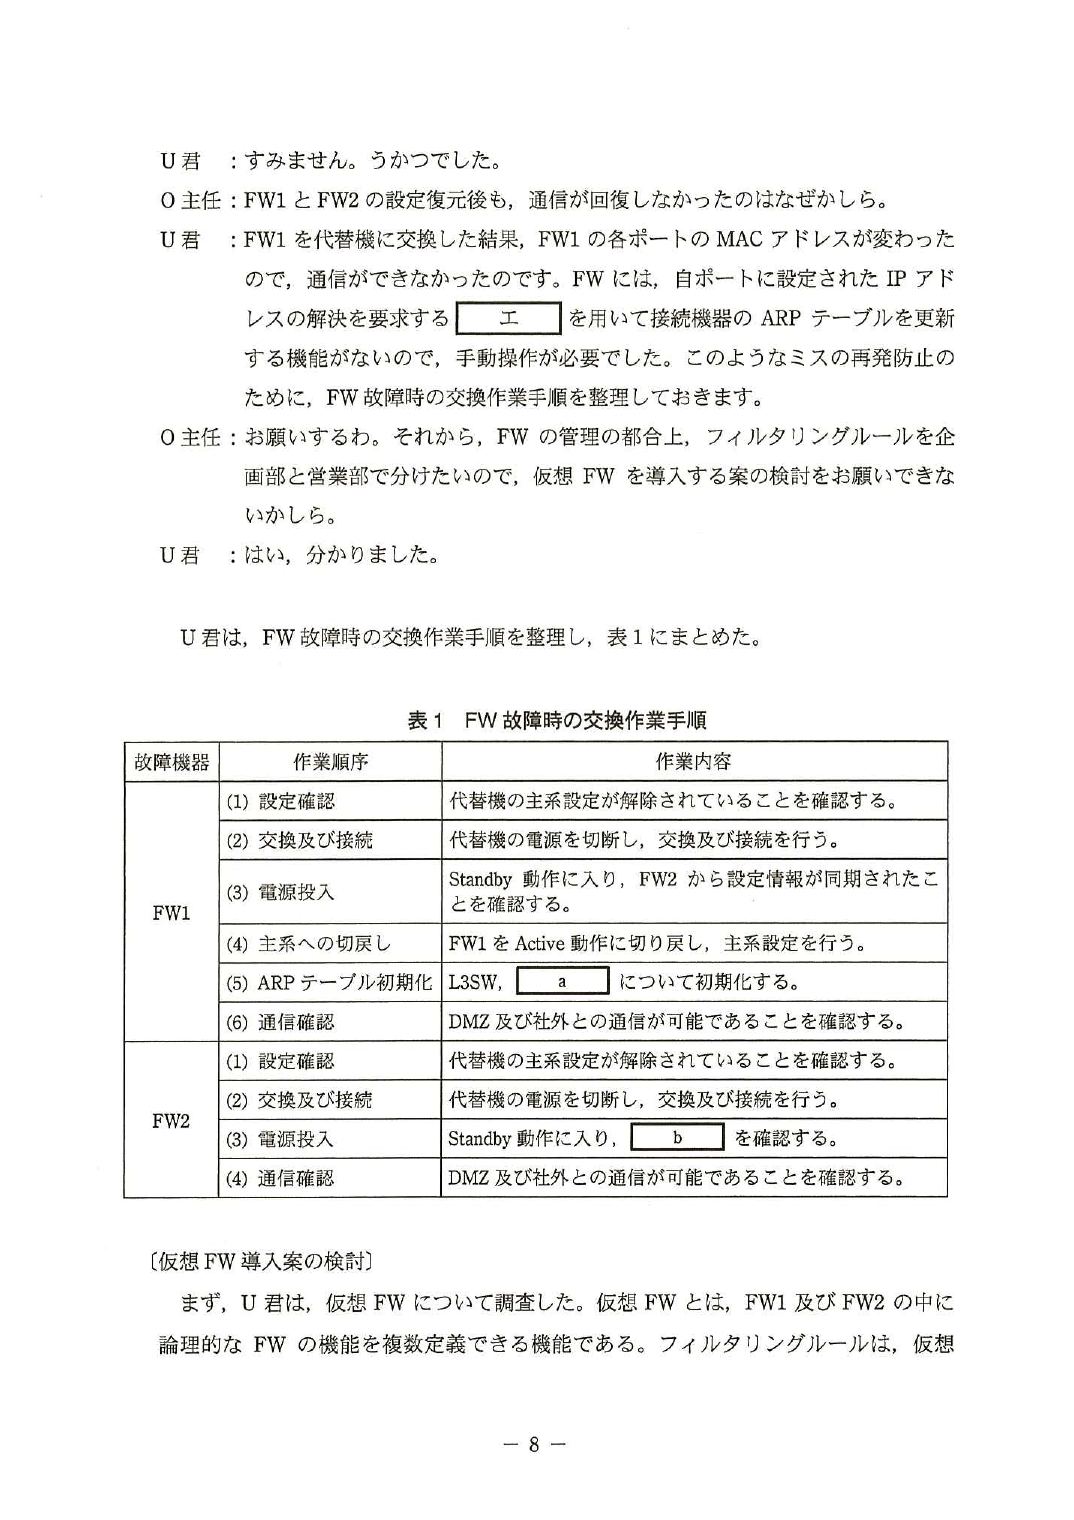
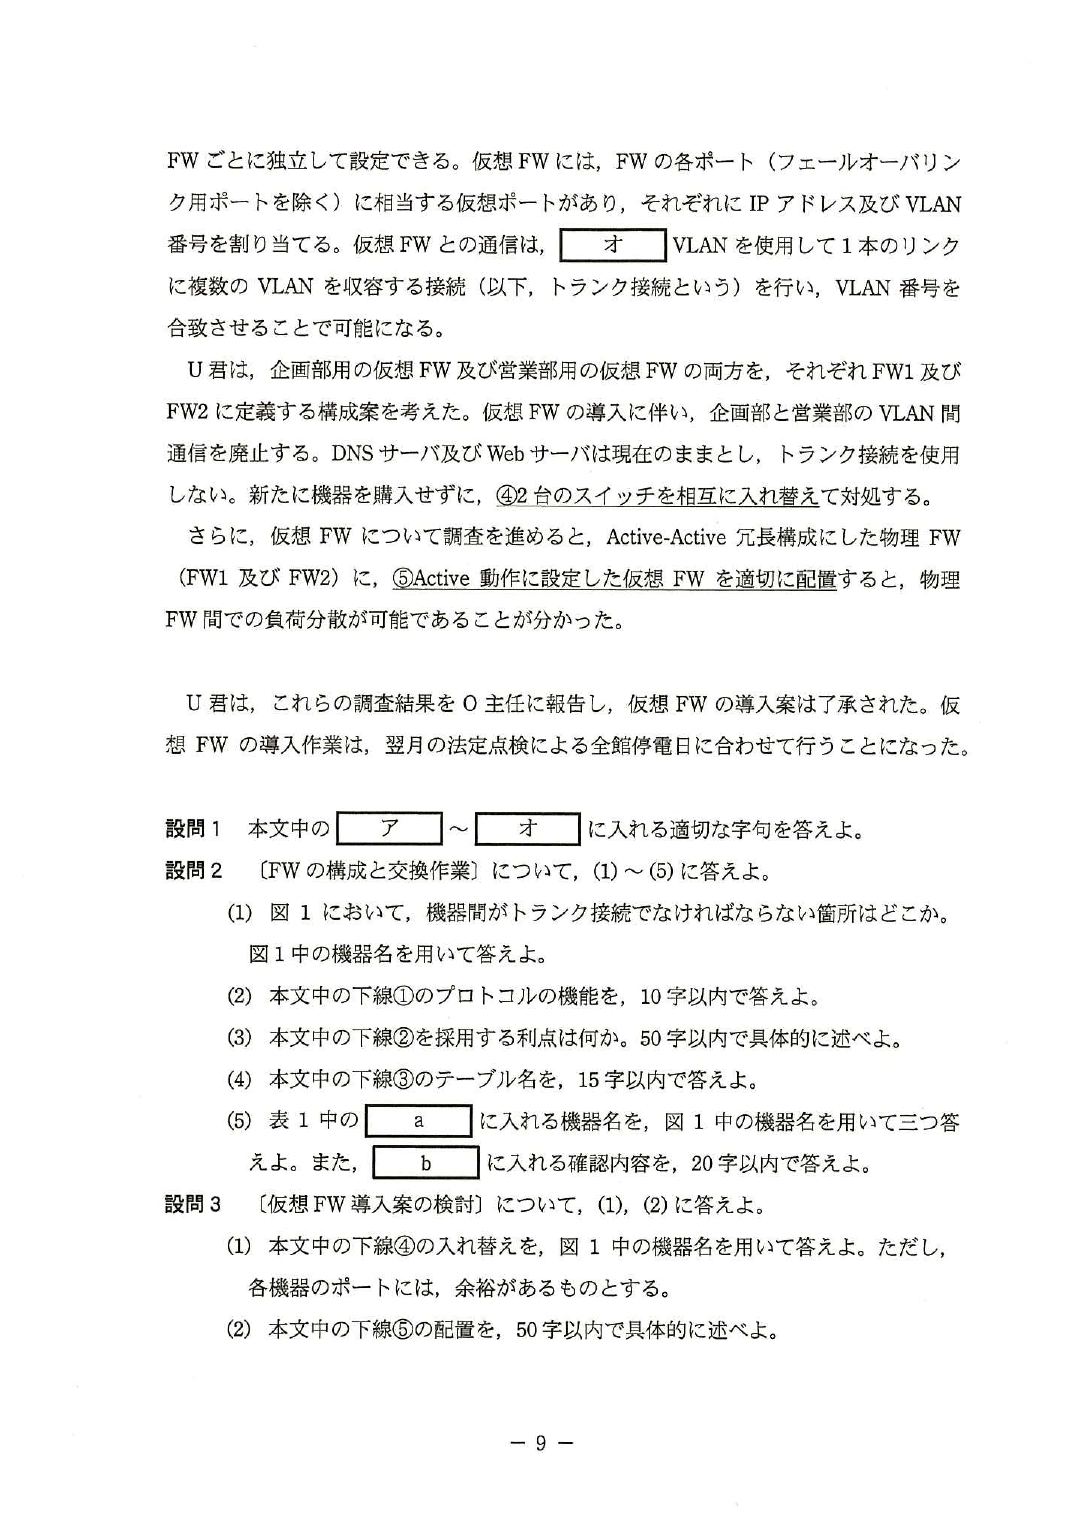
平成26年度 秋期 午後Ⅰ 問2ファイアウォールの障害対応(FW 交換・仮想 FW・負荷分散)
出題趣旨(IPA) ネットワークの保守作業では,ネットワークの構成,機器の動作及び実装を理解して障害箇所の特定と機器の交換を行い,短時間のうちに通信を復旧させる必要がある。保守対象のネットワークは,自ら設計,構築に携わったものでないことも多く,ネットワーク構成図を読み解く能力も必要である。これらの業務に従事するネットワーク技術者には,高度な知識と経験が要求される。本問では,ファイアウォールの保守作業でのミス,仮想ファイアウォールの導入検討を題材に,通信プロトコル,ファイアウォール及び周辺機器の動作,保守作業手順のまとめ,VLAN設計,ファイアウォール負荷分散の考え方について基本的な要素を問う。
問題を開く(4 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                        解答例・解答の要点                      備考
 設問1    ア NAPT
        イ ステートフル
        ウ 物理 又は 第 1
        エ Gratuitous ARP 又は GARP
        オ タグ 又は Tag
設問2 (1) SW3 と L3SW の間
    (2) TCP の再送機能
    (3) 一方のポート故障による対向ポートのリンク断を防ぎ,どちらの FW の障害か
        特定が容易になる。
    (4) MAC アドレステーブル
    (5) a ルータ,DNS サーバ,Web サーバ
         b FW1 から設定情報が同期されたこと
設問3 (1) SW4 と L3SW を相互に入れ替える。
    (2) ・FW1 で企画部用の仮想 FW を,FW2 で営業部用の仮想 FW を,それぞれ Active
          にする。
        ・FW2 で企画部用の仮想 FW を,FW1 で営業部用の仮想 FW を,それぞれ Active
          にする。
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 2 では,ファイアウォール(以下,FW という)の障害対応を題材に取り上げ,FW の冗長化構成と,VLAN
及び仮想 FW の設計について出題した。加えて,OSI 基本参照モデルの第 1 層から第 4 層までの各層と,隣接す
る層間の関係について問うことも意図した。全体として,正答率は低かった。
  設問 1 では,イの正答率が低かった。FW の冗長化構成における重要な機能なので把握しておいてほしい。
  設問 2 では,(1)をアプリケーション間の通信に着目せずに,FW に着目した解答が散見された。機能を曖昧
に説明した解答も多く,TCP の信頼性のある通信を実現する機能は何であるかを端的に解答してほしかった。
(3)は,SW2 を挟む構成にすることで,第 2 層を透過しつつ第 1 層を分離している観点から解答してほしかっ
た。(5)a は正答率が低かった。(4)にも関係するが,通信の第 2 層と第 3 層の違いを把握しておいてほしい。
  設問 3 は,本文を読解して,VLAN 及び仮想 FW の構成図が描ければ難しくない問題である。(2)では,仮想
FW の配置の目的を主体に説明して,肝心の配置の具体性に欠ける記述になっていた解答が散見された。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
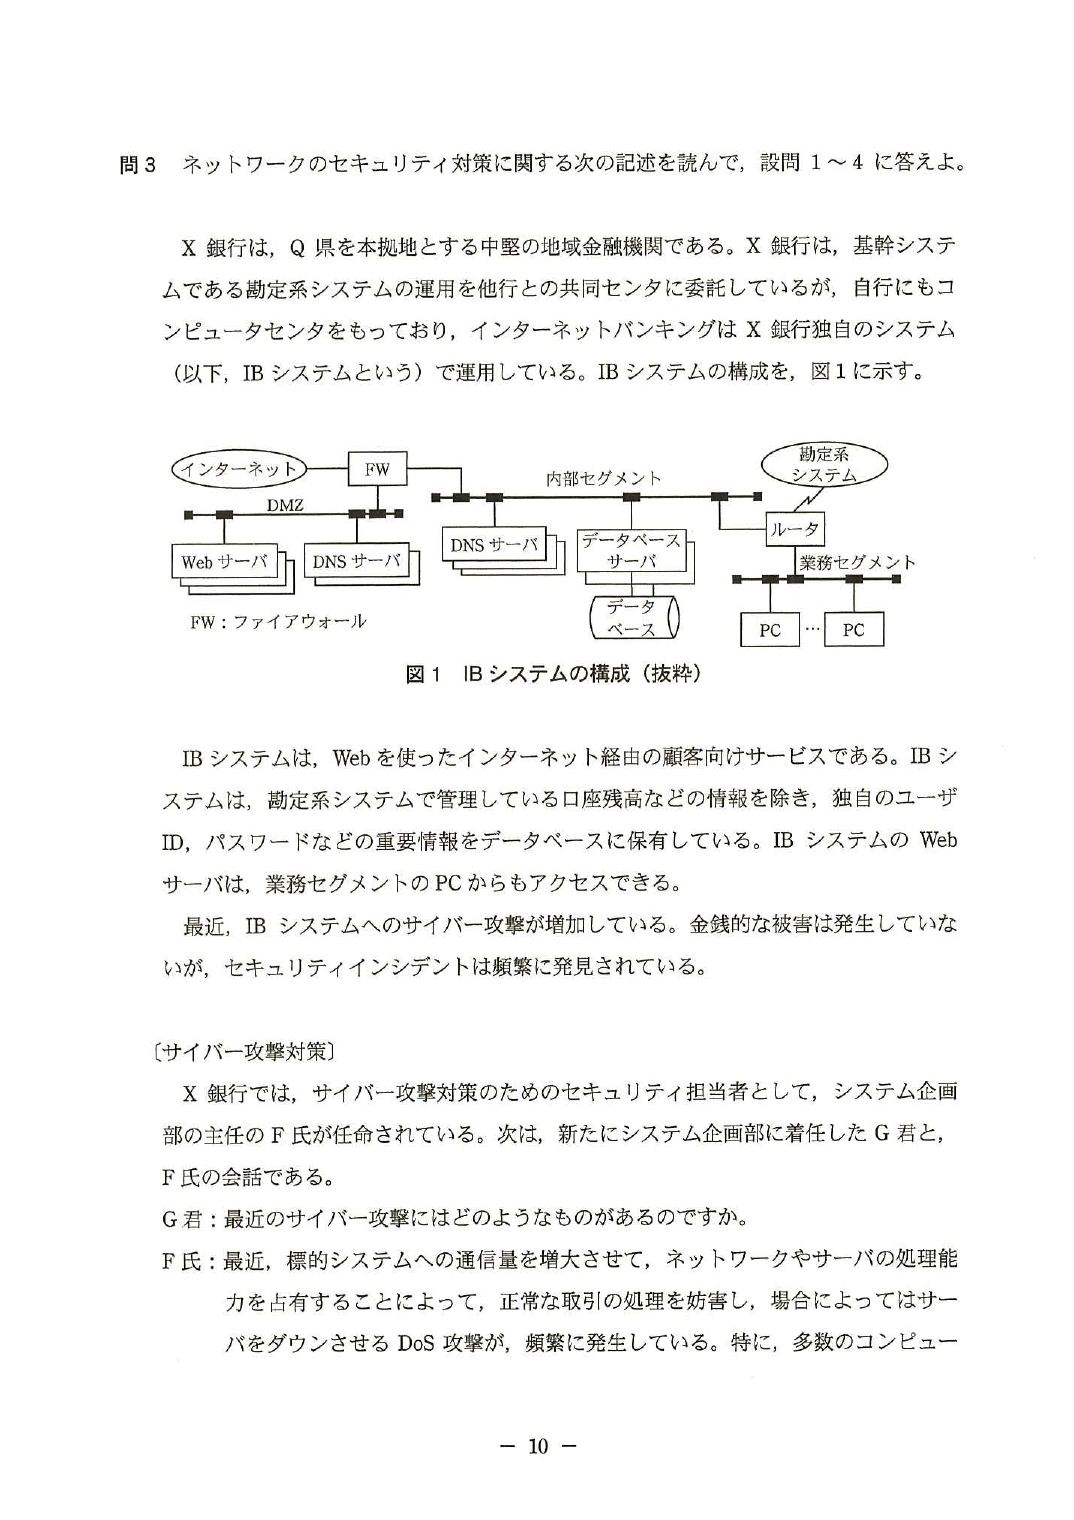
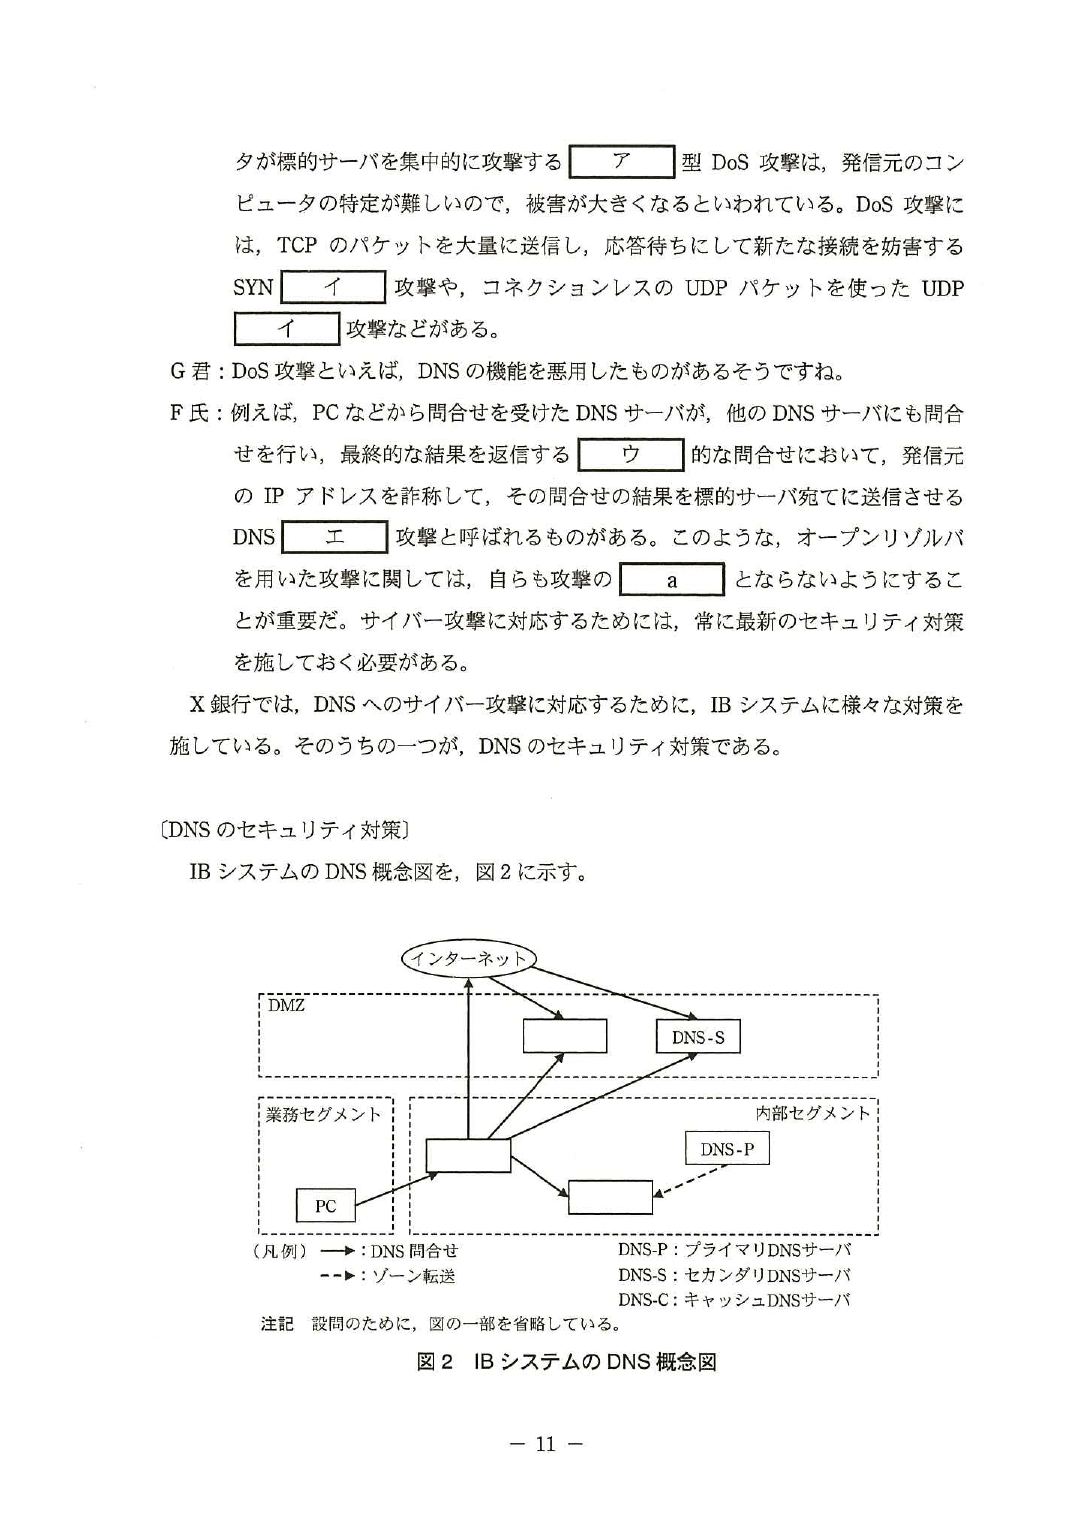
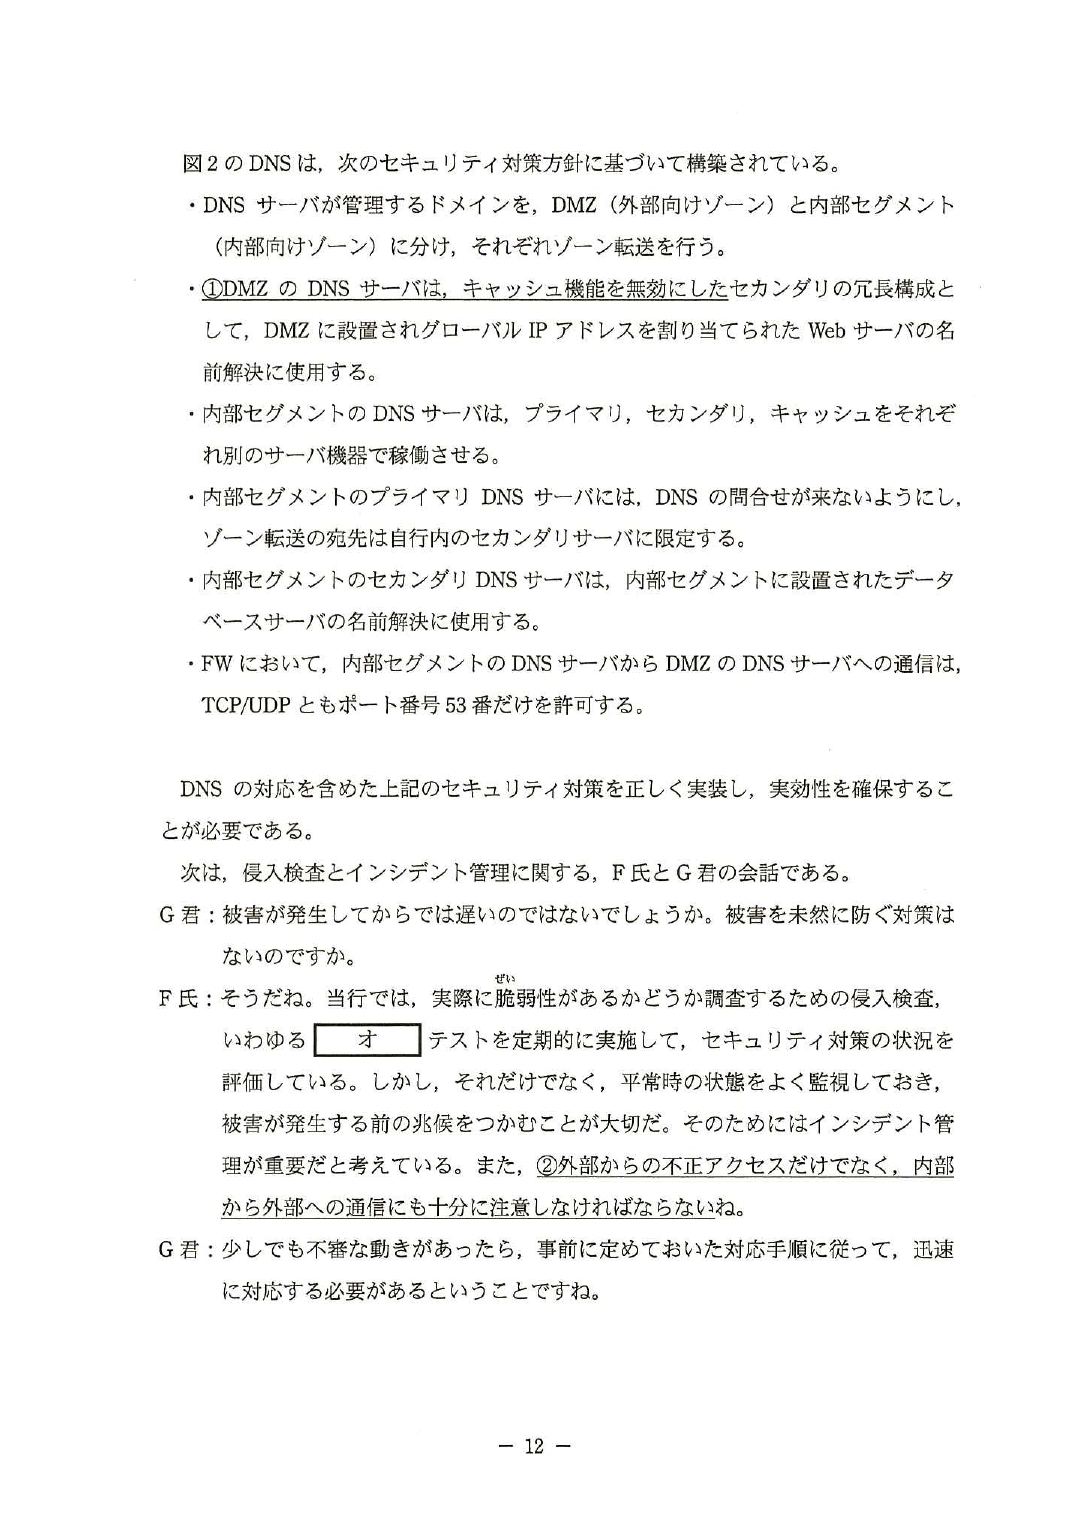
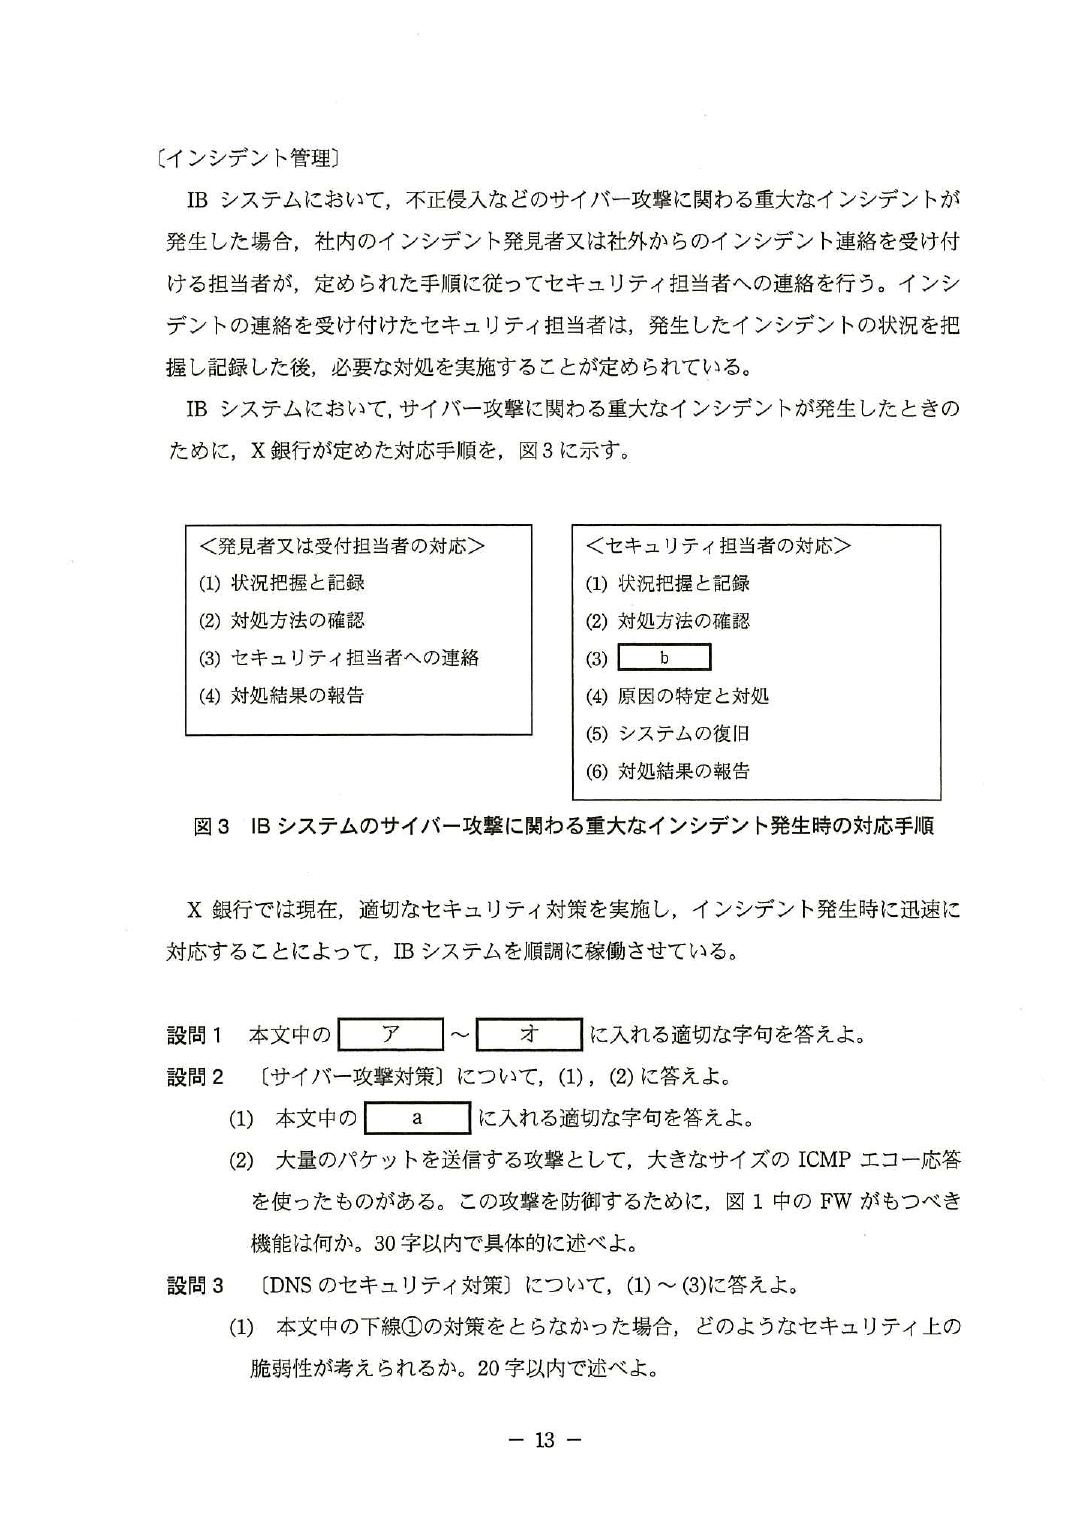
平成26年度 秋期 午後Ⅰ 問3ネットワークのセキュリティ対策(DNS・インシデント管理)
出題趣旨(IPA) DDoS攻撃を始めとするサイバー攻撃は年々増加し,ネットワークのセキュリティの重要性が増している。ネットワークの様々な機器やサービスにおいてセキュリティ対策が必要であるが,ネットワークの基本機能の一つであるDNSは,未だに適切な対策が施されていないサーバも多く,サイバー攻撃の踏み台となっている場合がある。対策には,平常時の状況を把握し,異常なアクセスを早期に発見して対処することが必要だが,そのためにはインシデントの発生状況に注意を払い,事前に定めた手順に従って適切に対応することが重要である。本問では,ネットワークのセキュリティ対策を題材に,DNSのセキュリティ対策とインシデント管理について,基本的な知識と理解力を問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                 解答例・解答の要点                      備考
 設問1    ア 分散
        イ フラッド
        ウ 再帰
        エ リフレクタ
        オ ペネトレーション
設問2 (1) a 踏み台
    (2) 断片化されたエコーパケットを許可しない機能
設問3 (1) DNS キャッシュが改ざんされる。
    (2)

    (3) ① 内部から外部への通信に対する遮断ルールを設定する。
        ② FW で遮断した通信の結果ログを監視する。
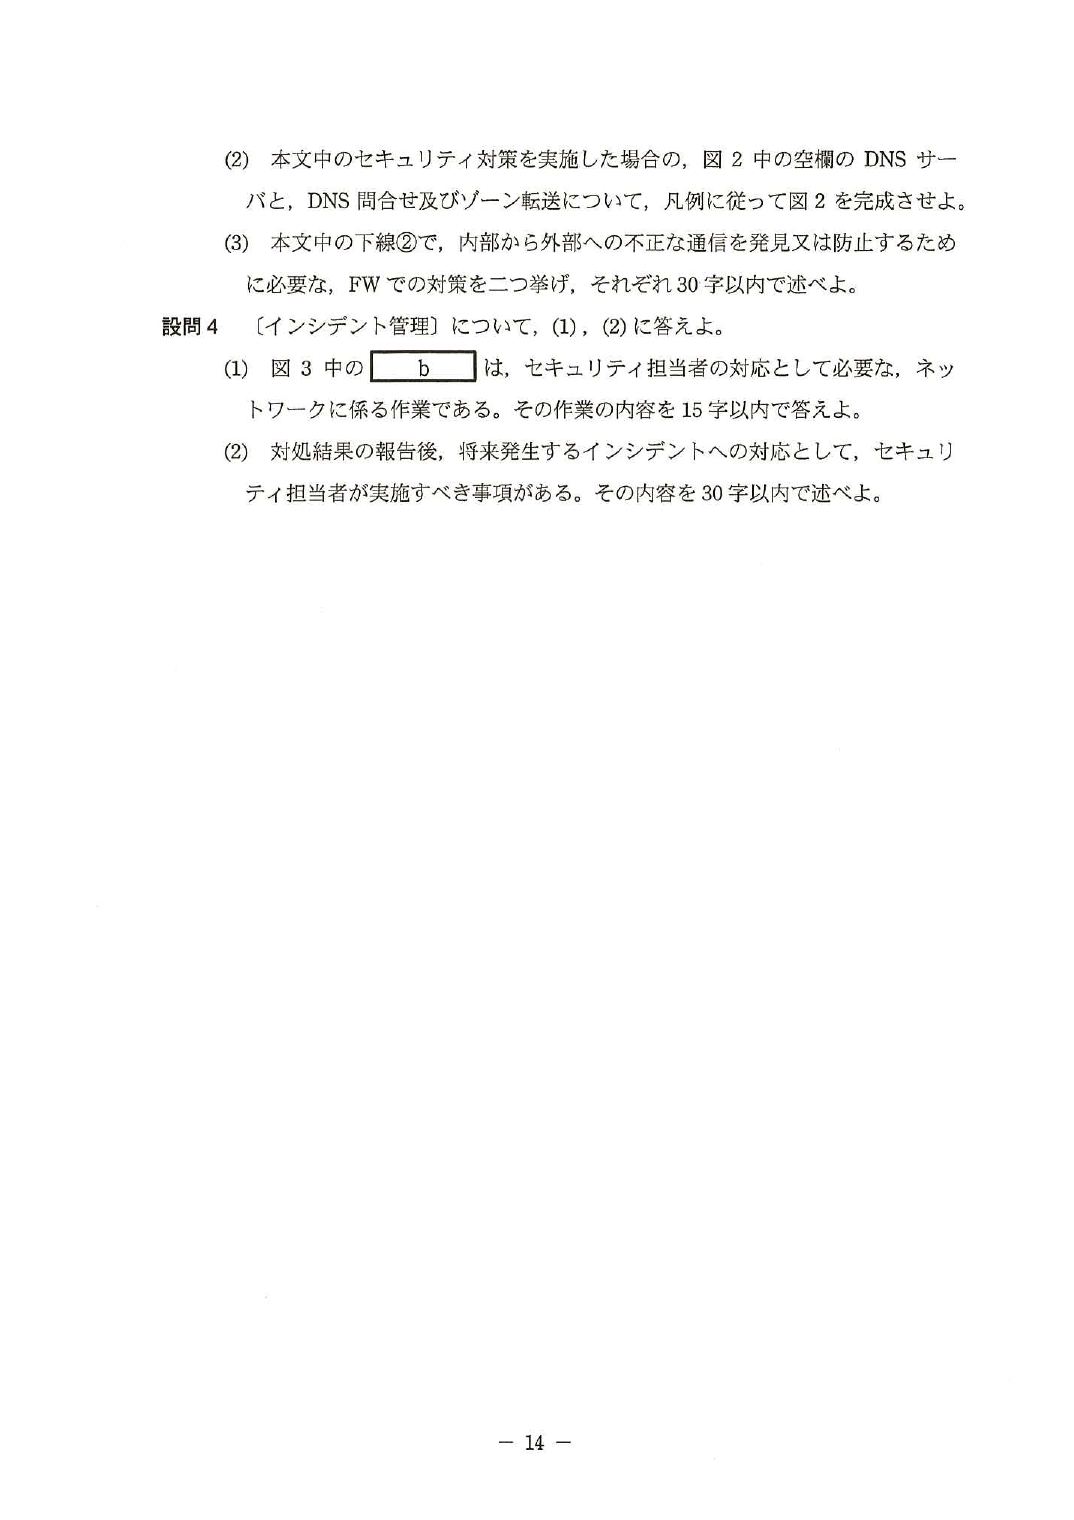
設問4 (1) b ネットワークの切断
    (2) 対処結果の評価を行い,インシデントの対処方法を見直す。
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 3 では,ネットワークのセキュリティ対策を題材に,DNS に関わる基本的な知識と,重要なインシデント
が発生した場合のネットワークの運用対処について出題した。いずれも基礎的な知識を問うたものであり,全
体として正答率は高かった。
  設問 1 は,基本的な用語と知識に関する問題だが,DNS に関わる用語は正答率が低かった。正確に理解して
ほしい。
  設問 2(1),(2),設問 3(1)は,DNS やファイアウォールのセキュリティ対策に関する問題であり,比較的高
い正答率であった。受験者の関心も高く,よく学習されていると思われる。
  設問 3(2)は,DNS サーバの配置と DNS 問合せやゾーン転送を,本文に記載した条件に従って図示する問題で
あるが,本文の条件をよく読まず,自身の経験や一般的な知識だけで解答しているものが非常に多かった。ま
た,DNS 問合せやゾーン転送は,DNS の基本的な機能であるが,正しく理解されていない解答が散見された。
DNS はネットワークの基礎的な要素であり,用語を覚えるだけでなく仕組みを理解して,構築方法などについ
てもきちんと理解しておいてほしい。
  設問 4 は,インシデント発生時の運用手順について問うたものであるが,ネットワーク技術者としてシステ
ムの運用を理解しておくことが大切である。特に PDCA サイクルに従った改善手法については,実務に応用で
きるように身に付けておくことが重要である。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
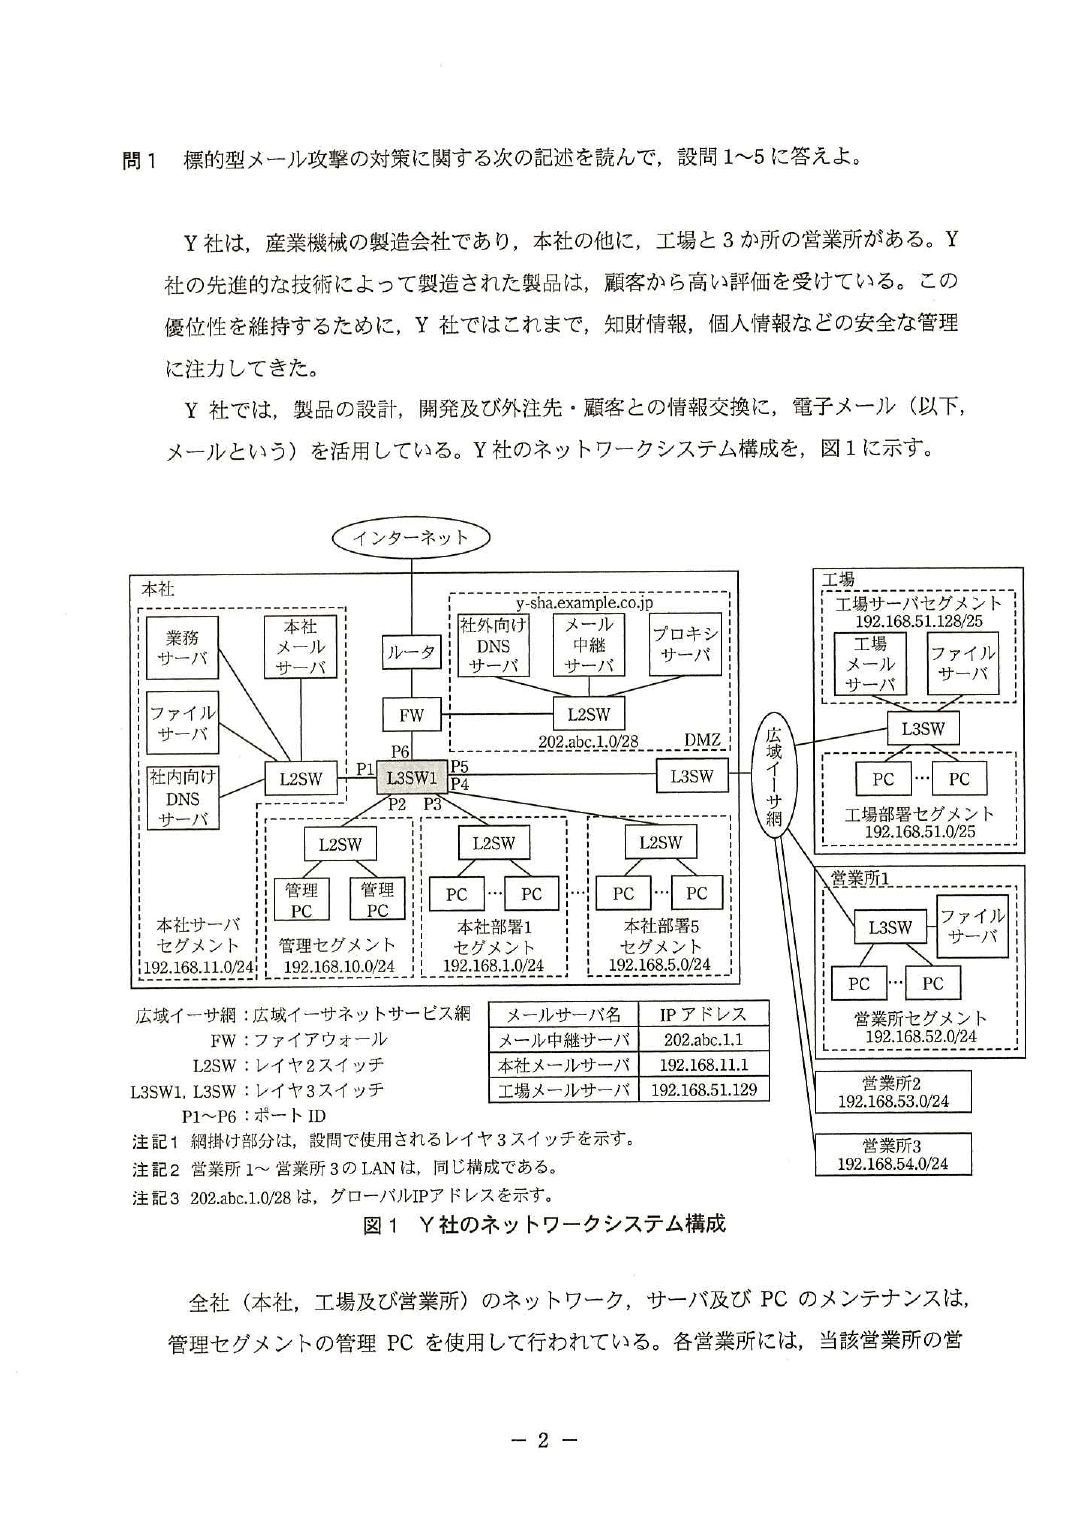
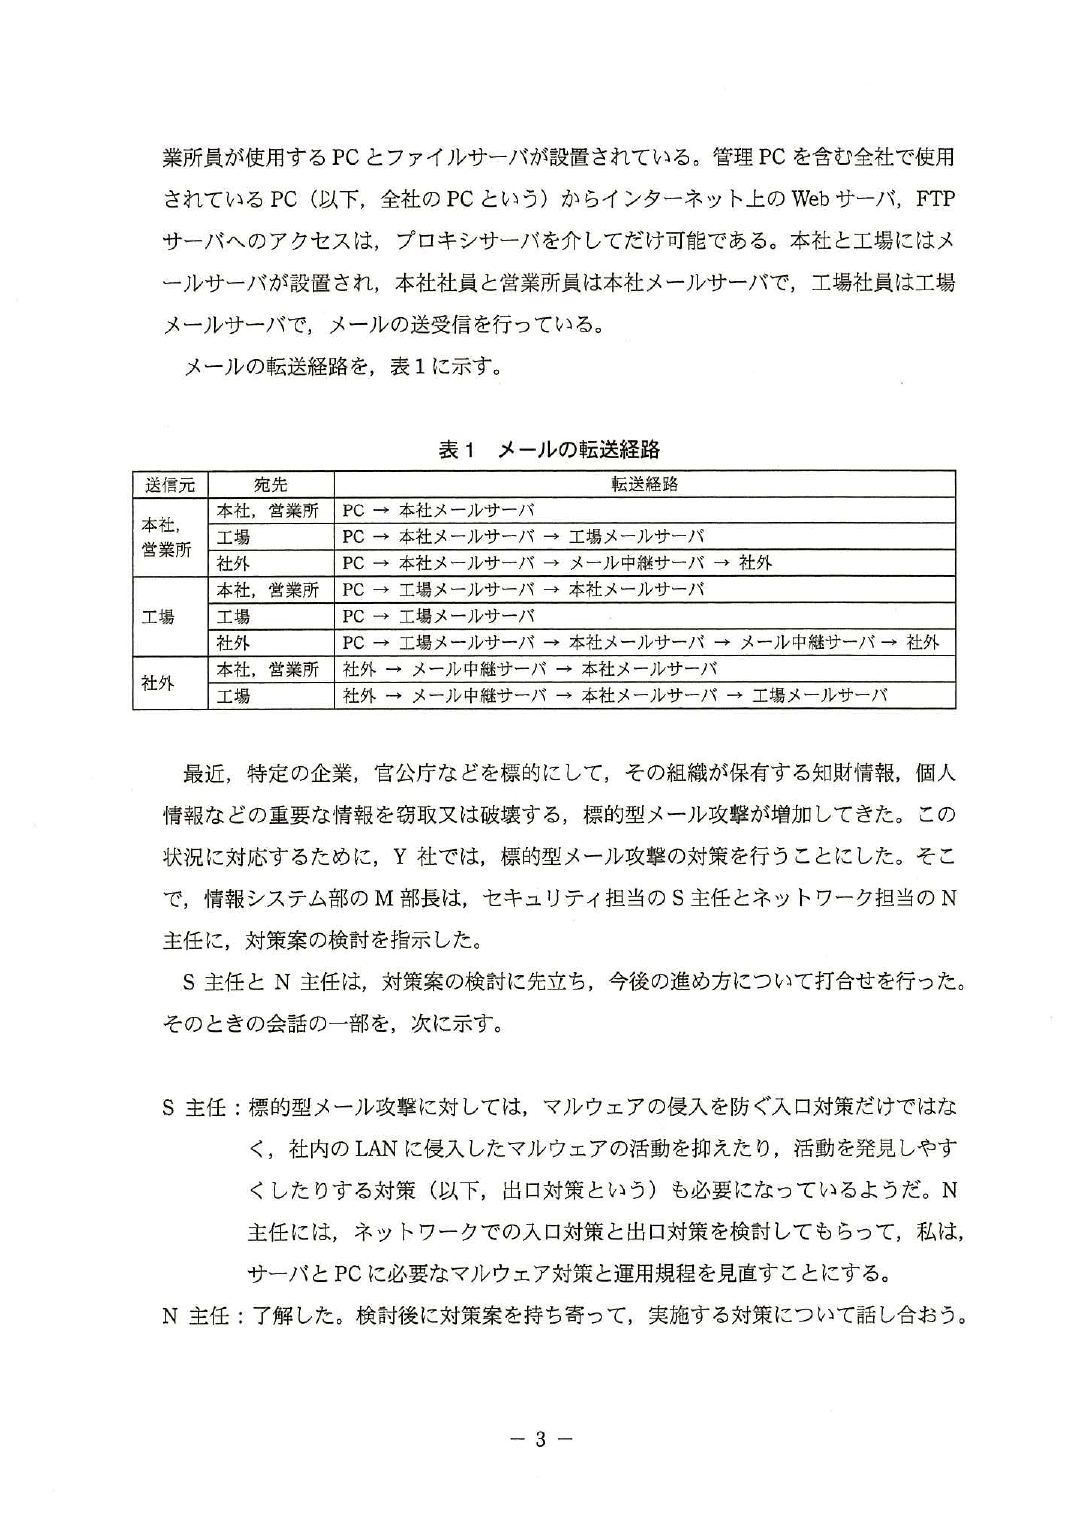
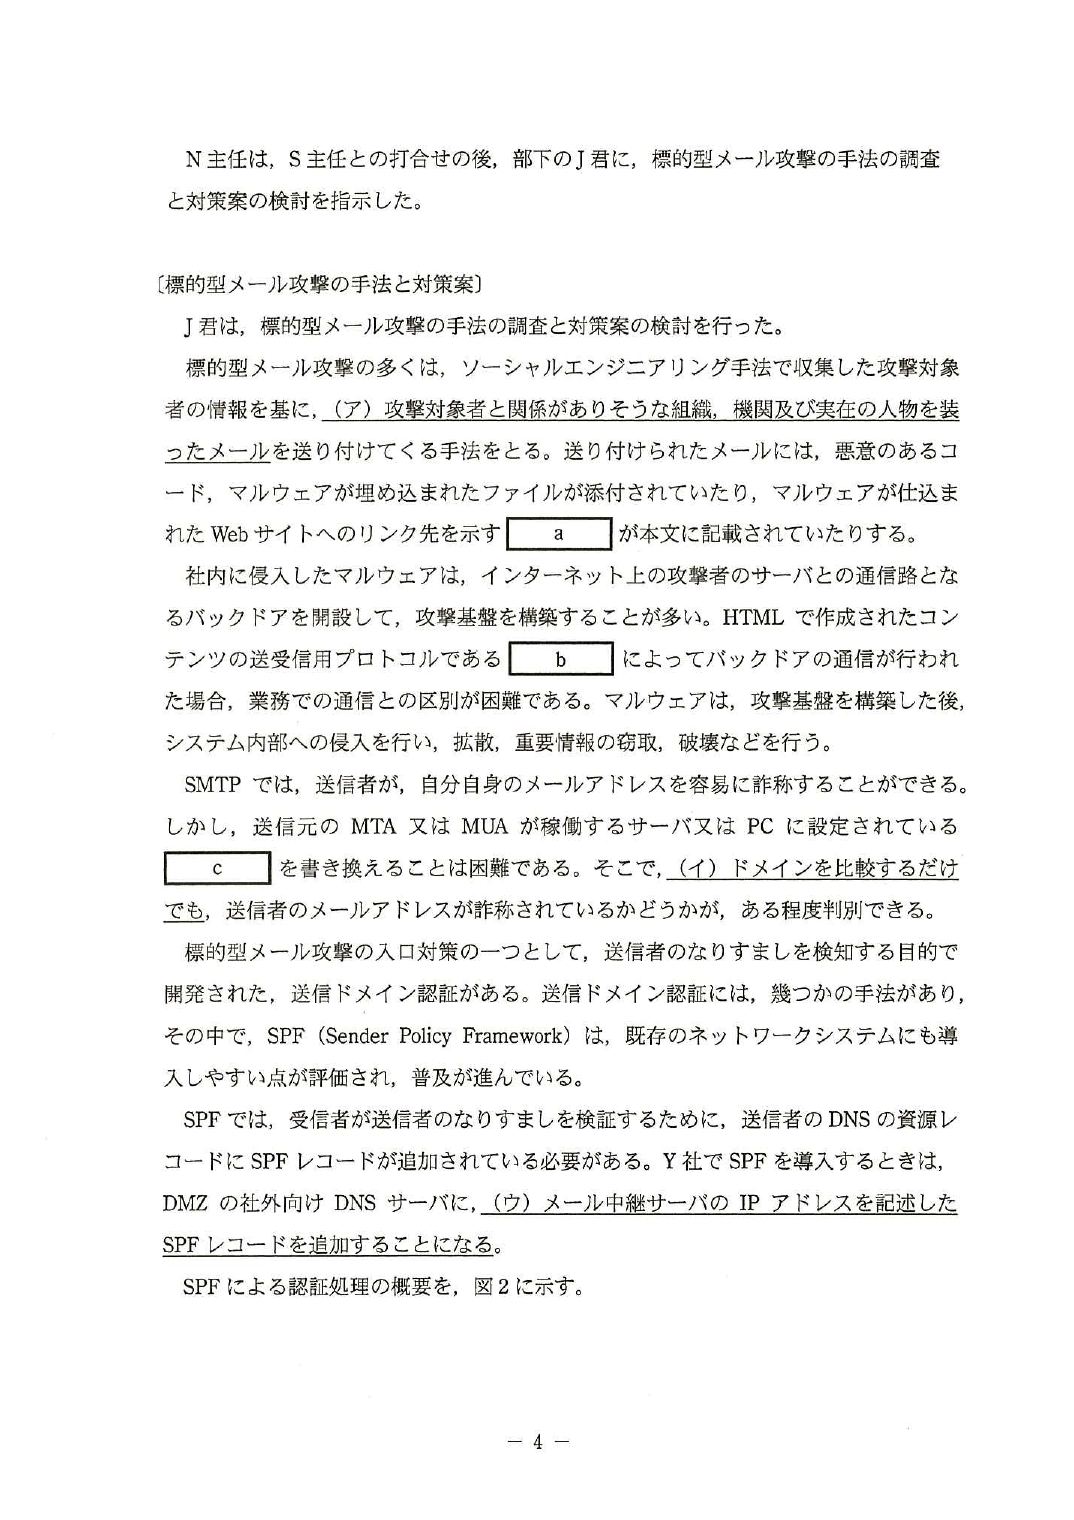
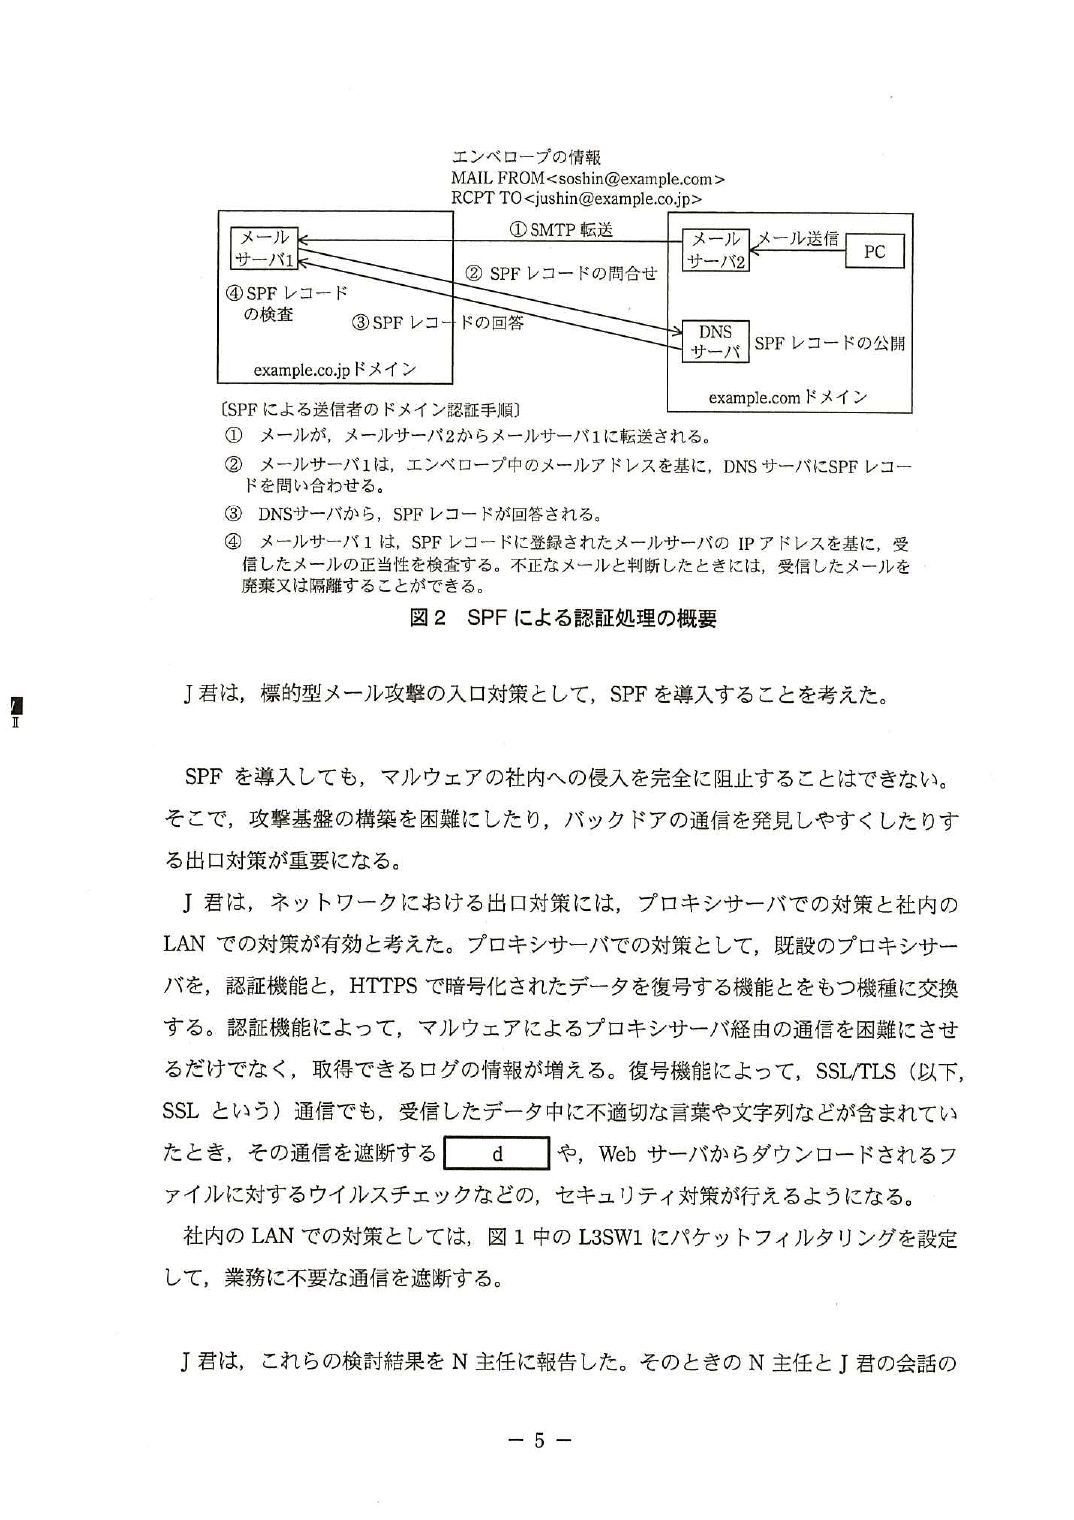
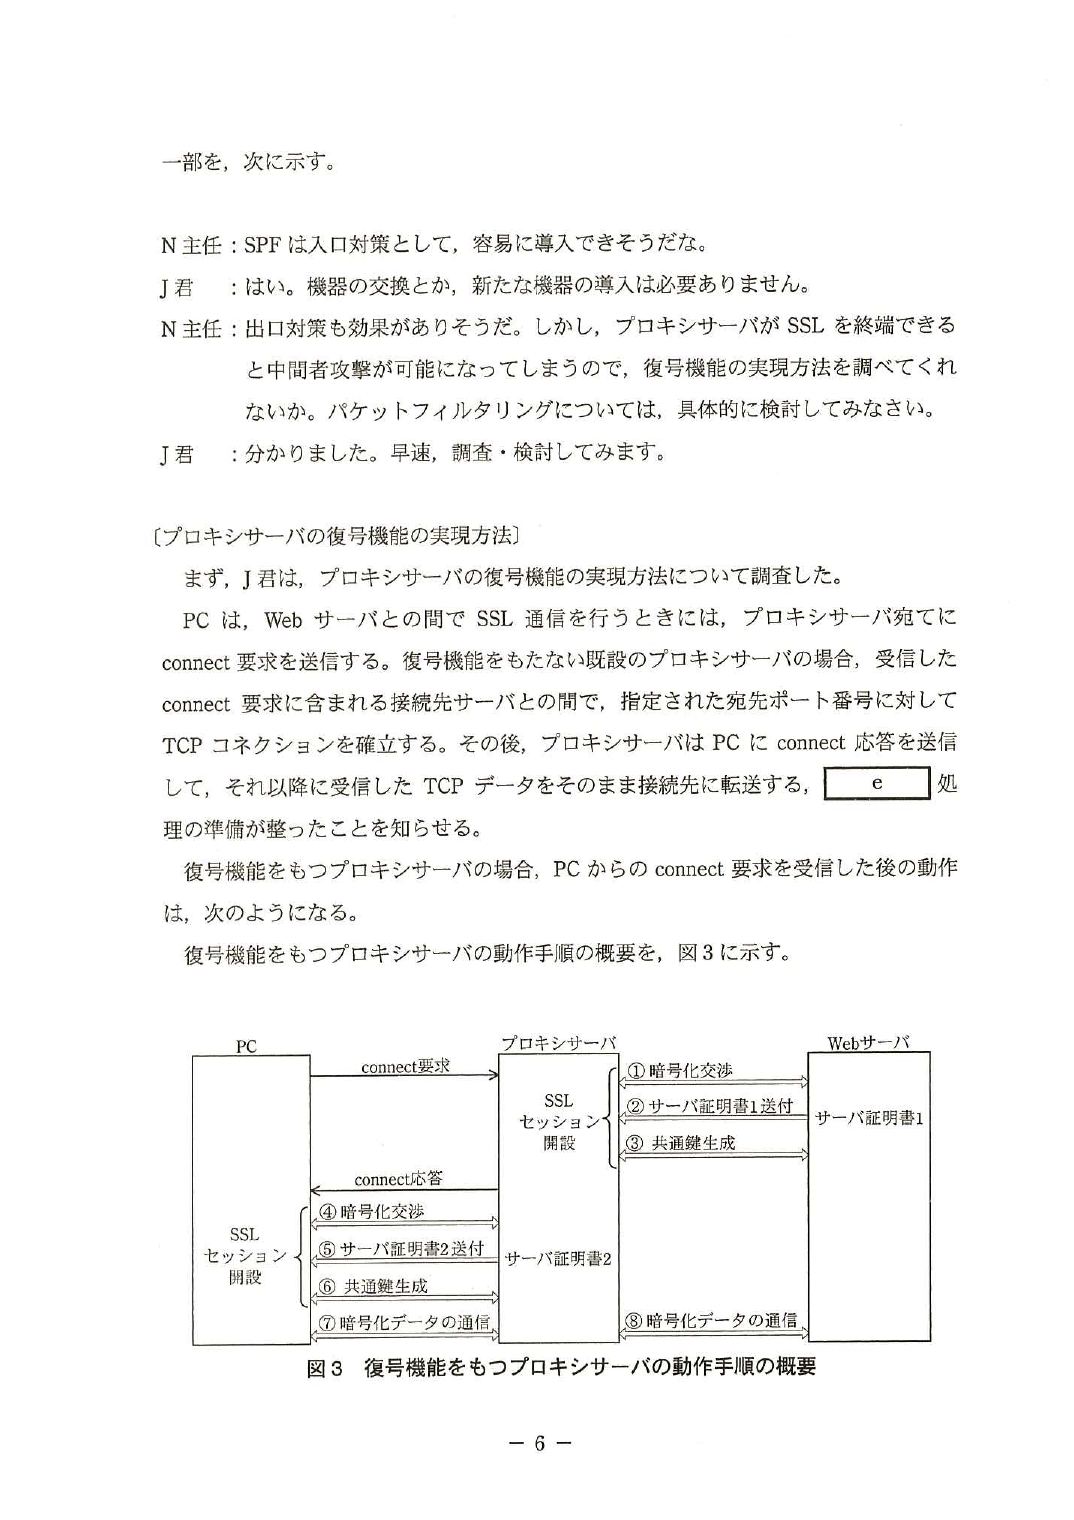
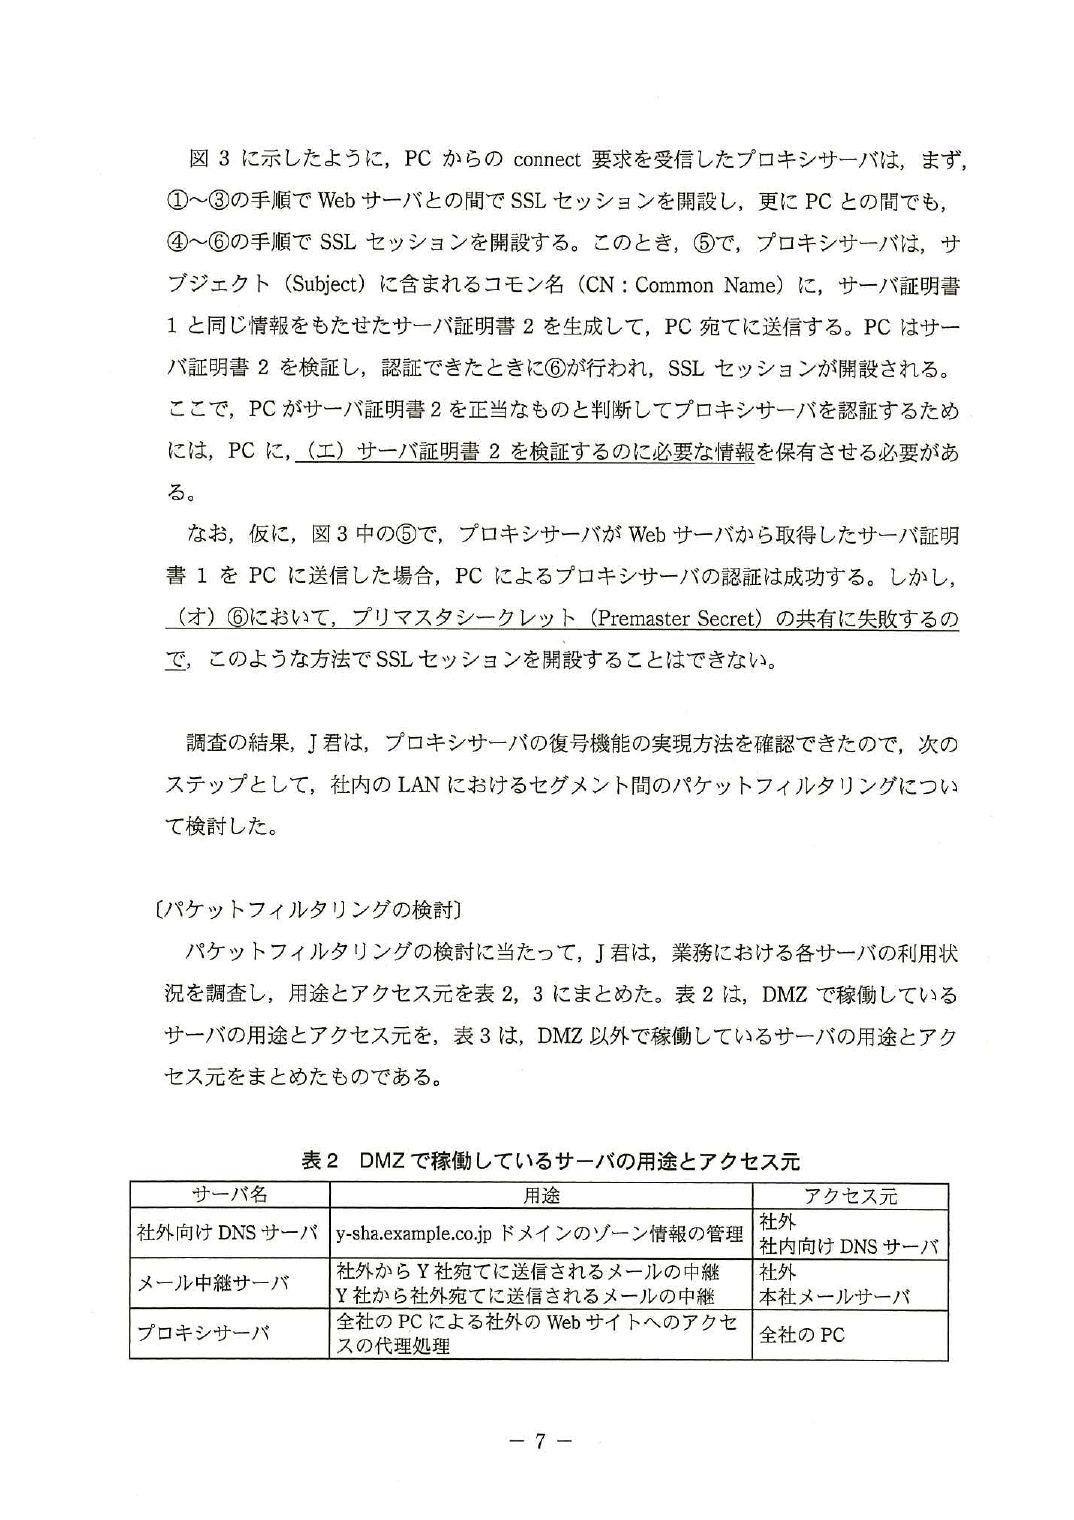
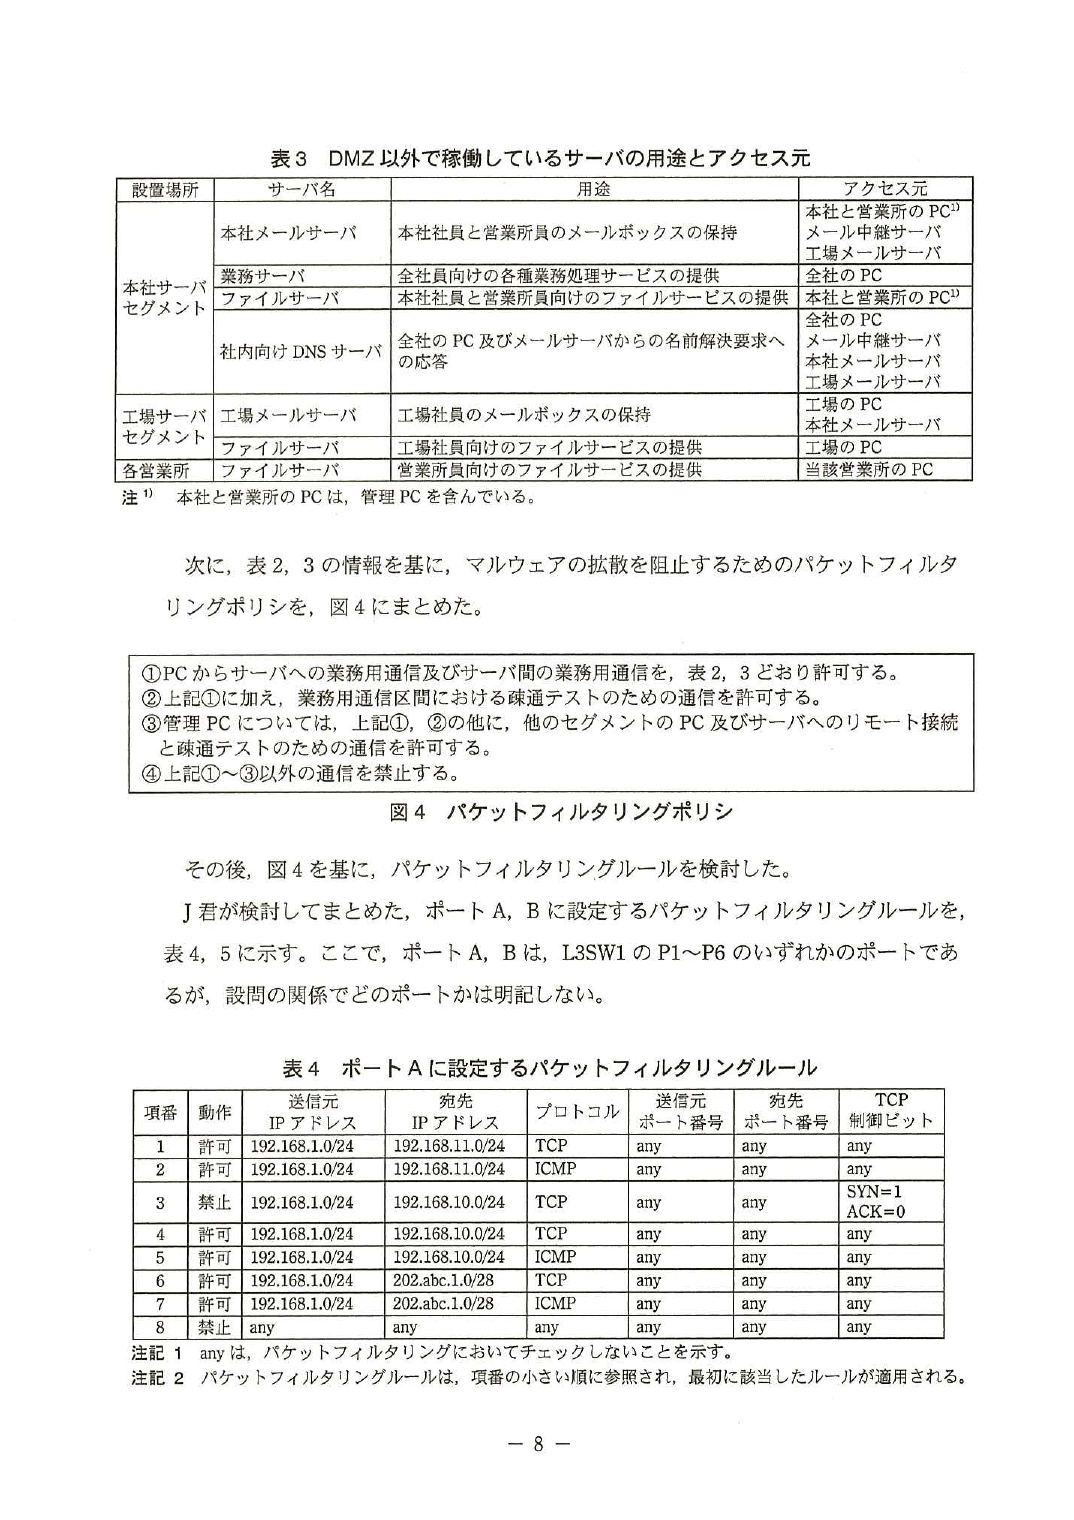
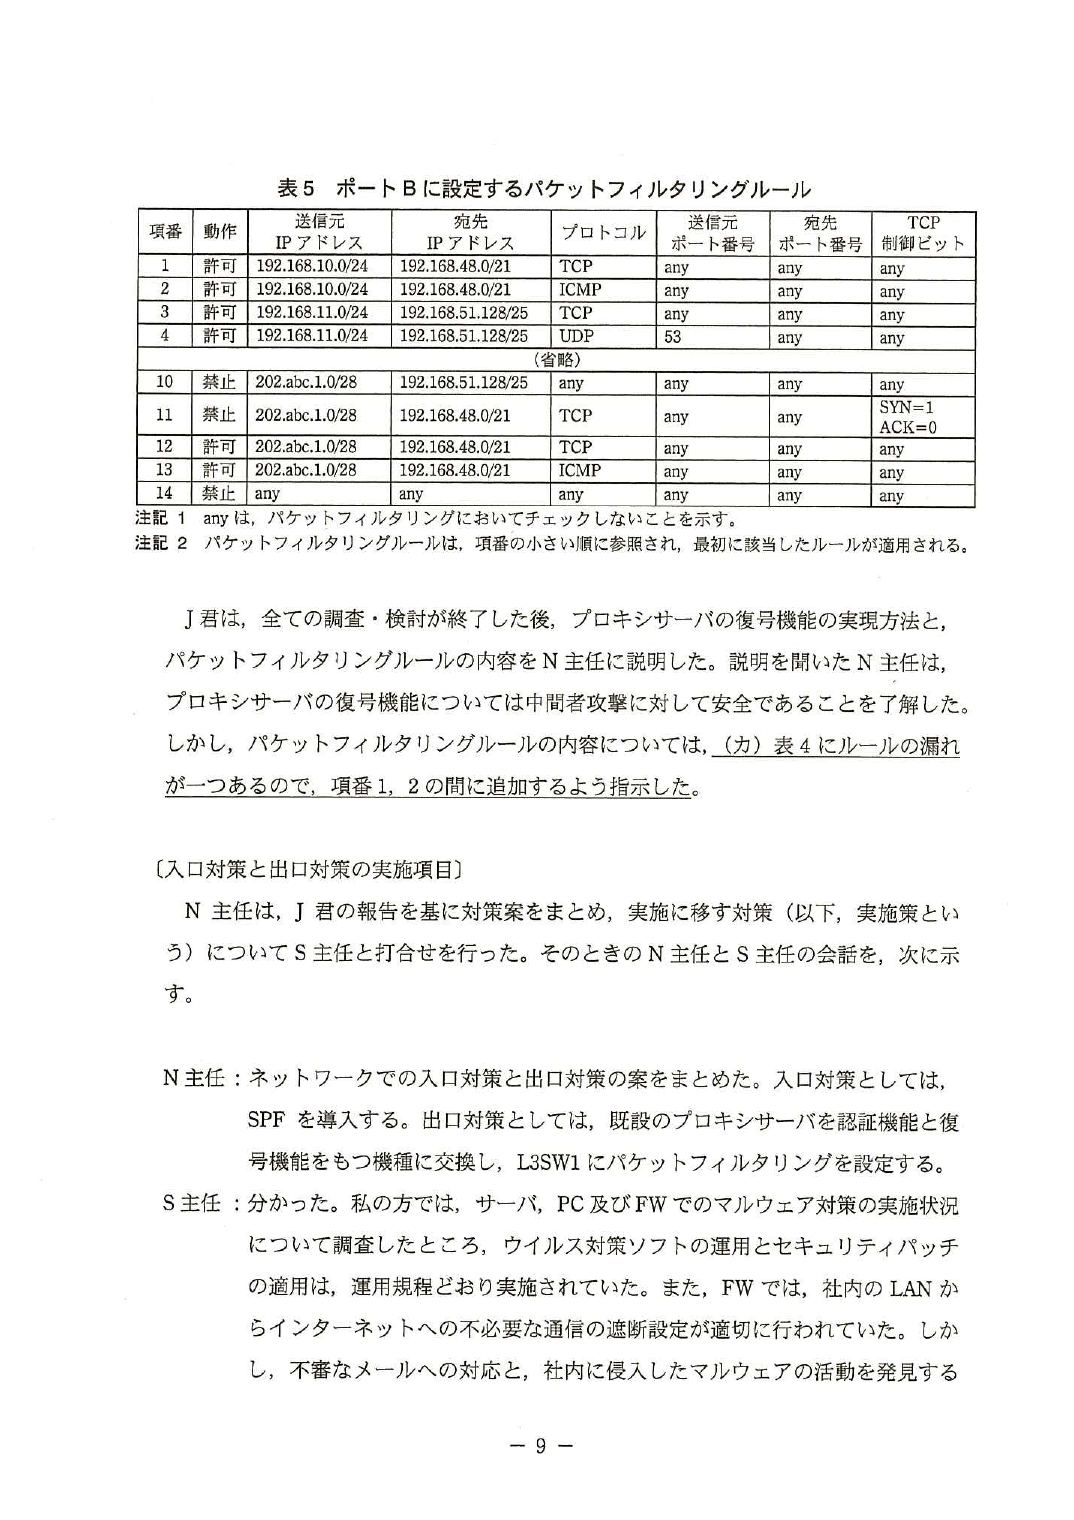
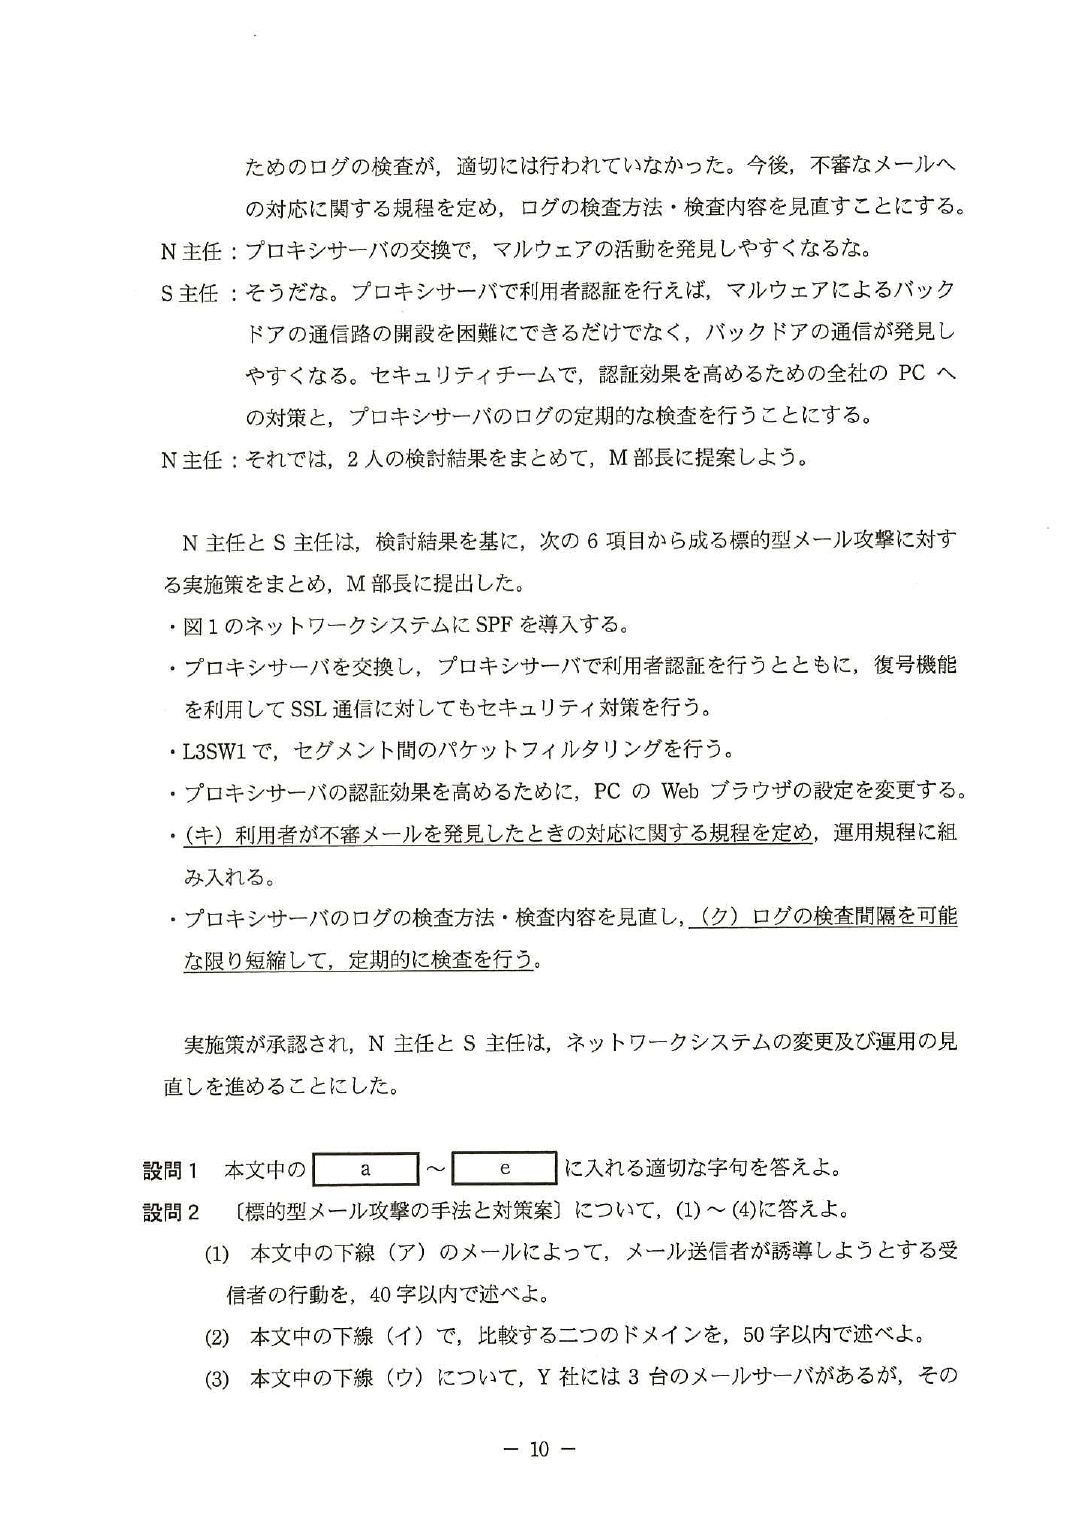
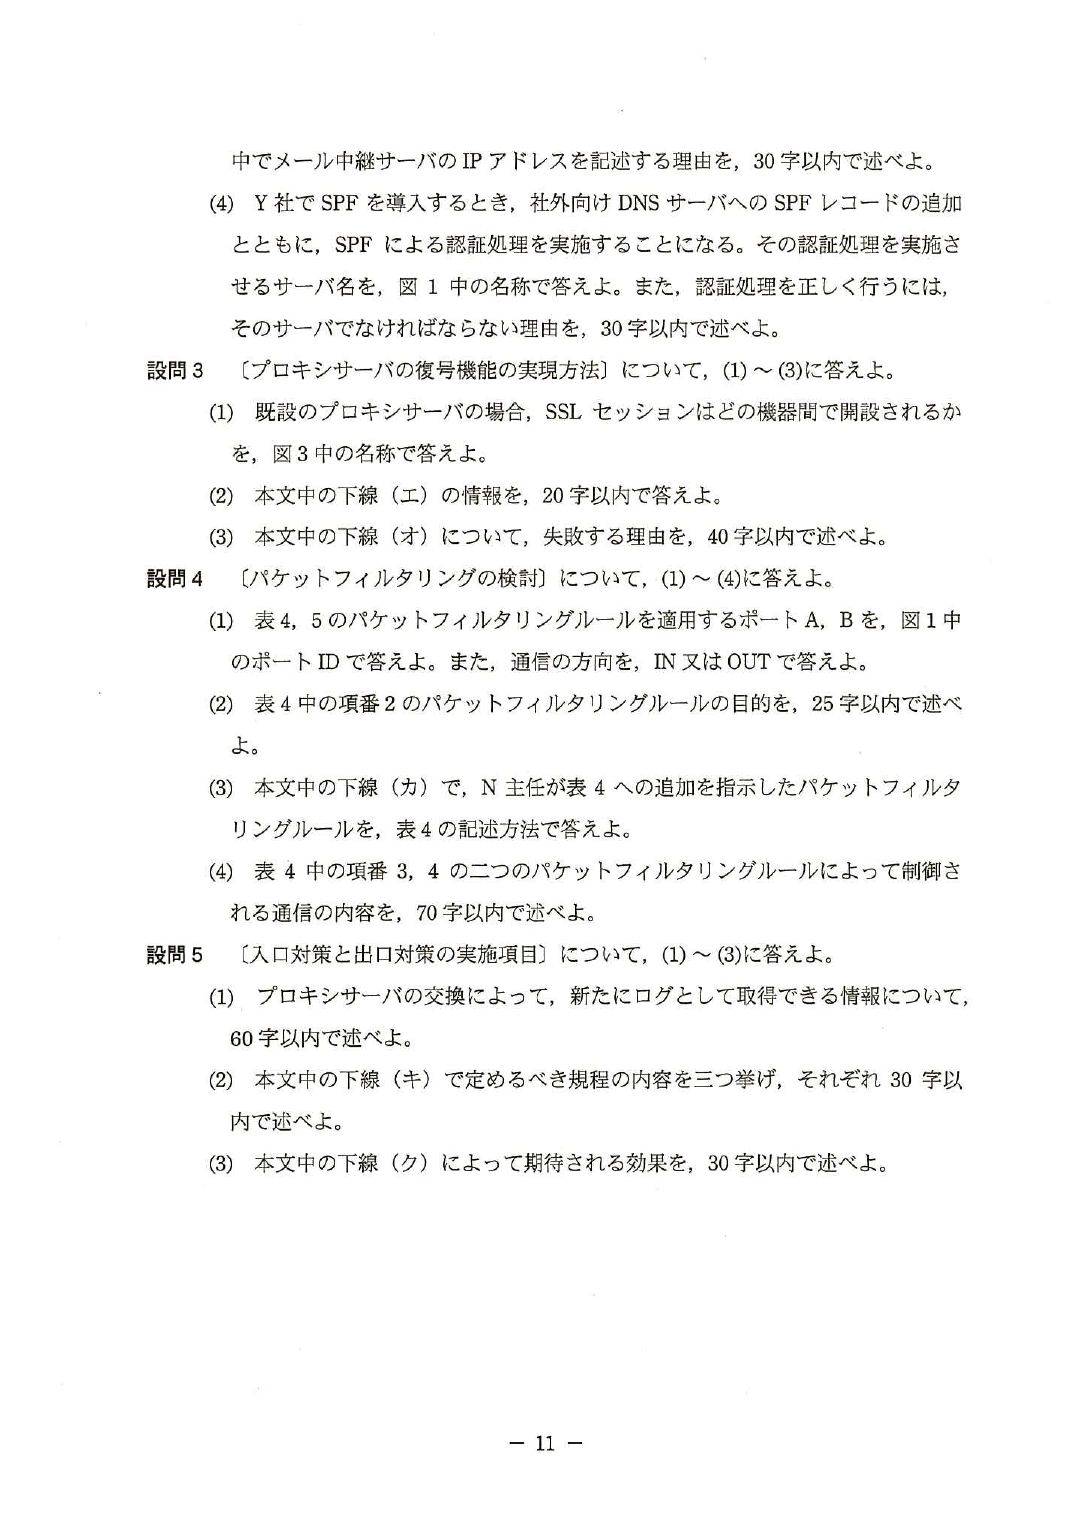
平成26年度 秋期 午後Ⅱ 問1標的型メール攻撃対策(SPF・プロキシの復号・パケットフィルタリング)
出題趣旨(IPA) 最近,特定の企業や官公庁などを標的にして,その組織が保有する知財情報や個人情報などの重要な情報の窃取や破壊などを行う,標的型メール攻撃が増加してきた。標的型メール攻撃は,攻撃手口が巧妙なために,発見が難しく被害が増加している。標的型メール攻撃の対策は,PCやサーバに対するセキュリティ対策だけでなく,ネットワークでの対策も欠かせない。そこで,標的型メール攻撃の対策には,セキュリティ技術者とネットワーク技術者が協力して実施策を立案することが求められている。本問では,標的型メール攻撃の対策を題材として,セキュリティ技術者とネットワーク技術者が協力して実施策を立案する過程を記述した。その中で,ネットワーク技術者が実施すべきネットワークでの対策を取り上げ,その対策を通して,ネットワーク技術者に求められる,ネットワーク設計・構築技術とネットワークセキュリティ技術を基にした,ネットワークでのセキュリティ対策についての理解を問うた。
問題を開く(10 ページ)
p.2
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                       解答例・解答の要点                               備考
 設問1        a URL 又は  統一資源位置指定子
            b HTTP
            c IP アドレス
            d コンテンツフィルタリング
            e トンネリング
設問2   (1) 添付ファイルを開いたり,メールに記載されたリンク先にアクセスしたりす
          る。
      (2) メール送信元の MTA の IP アドレスが所属するドメインと,送信者のメールア
          ドレスのドメイン
      (3) 社外に送信されるメールの送信元 IP アドレスになるから
      (4) サーバ名          メール中継サーバ
          理由            社外から Y 社宛てに送信されたメールを直接受信するから
設問3   (1) PC と Web サーバの間
      (2) プロキシサーバのルート証明書
      (3) プロキシサーバが,暗号化されたプリマスタシークレットを復号できないから
設問4   (1) 表 4    ポート A のポート ID P3         通信の方向 IN
          表5     ポート B のポート ID P5         通信の方向 OUT
      (2) 部署 1 と本社サーバセグメント間の疎通テスト
      (3)       動作      許可            送信元 IP アドレス 192.168.1.0/24
           宛先 IP アドレス 192.168.11.0/24   プロトコル     UDP
          送信元ポート番号 any                 宛先ポート番号    53
           TCP 制御ビット any
      (4) 部署 1 の PC から管理 PC に対して確立する TCP コネクションは禁止するが,逆
          方向に確立する TCP コネクションは許可する。
設問5   (1) ・社外の Web サーバとの間の SSL で暗号化された通信においても,認証された
             利用者と通信内容が取得できる。
          ・プロキシサーバの認証に連続して失敗したことが記録されたログから,マル
             ウェアの活動と推測できる情報が取得できる。
      (2) ① ・メールに添付されたファイルを開かない。
          ② ・メール本文に記載されたリンク先にアクセスしない。
          ③ ・メールが,正しい送信者から送信されたものか確認する。
              ・不審なメールの内容を,セキュリティ担当者に報告する。
              ・発見した不審なメールに関する情報を,全社で共有する。
      (3) マルウェアの社内での活動を,早期に発見できること
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,標的型メール攻撃の対策をテーマに,ネットワークでの入口対策と出口対策を取り上げた。その
中で,SPF(Sender Policy Framework),プロキシサーバ,L3SW でのパケットフィルタリング及びログの検査
に関連する記述を基に,ネットワーク技術者に求められる,ネットワーク設計・構築・運用技術とネットワー
クセキュリティ技術についての理解を問うた。全体として,よく理解されていた。特に,設問 5 の正答率が高
かった。しかし,設問 3(3),設問 4(4)では,問題の趣旨に沿わない解答が散見された。問われている内容を
よく理解して,適切な記述が行えるよう努力してほしい。
 設問 1 では,a,b に比して c,d,e の正答率が低かった。c は,TCP/IP 通信の基本動作に関わる問いなの
で,正答を導き出してほしかった。
 設問 2 は,入口対策に関連した問題だったが,(2),(3)及び(4)の理由の正答率が低かった。(2)の誤った解
答の例から,SMTP によるメール転送で,詐称が可能な情報と詐称が困難な情報が十分には理解できていないこ
とが推測された。(3),(4)は,本文の記述を理解すれば,SPF に関連する前提知識がなくても正答が導き出せ
る問いだったが,記述内容を読みこなせなかったのではないかと思われる解答が散見された。
 設問 3 は,SSL 関連の問題だったが,正答率は低かった。ネットワーク技術者は,業務で SSL の細部までの
理解が必要とされることがなかった結果と思うが,安全で安心できるネットワークの構築のために,ネットワ
ークセキュリティについても十分に理解し,その仕組みを適切に説明できるようになってほしい。
 設問 4 では,パケットフィルタリングについて問うたが,業務で取り組むことが多かったためか,正答率が
高かった。その中で,(4)については,制御内容はおおむね理解できていても,その内容を適切に説明できて
いない解答が散見された。
 設問 5 は,安全なネットワークを維持するための運用に関連する設問だったが,業務で直面している課題だ
ったためか,受験者の理解度は高かった。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
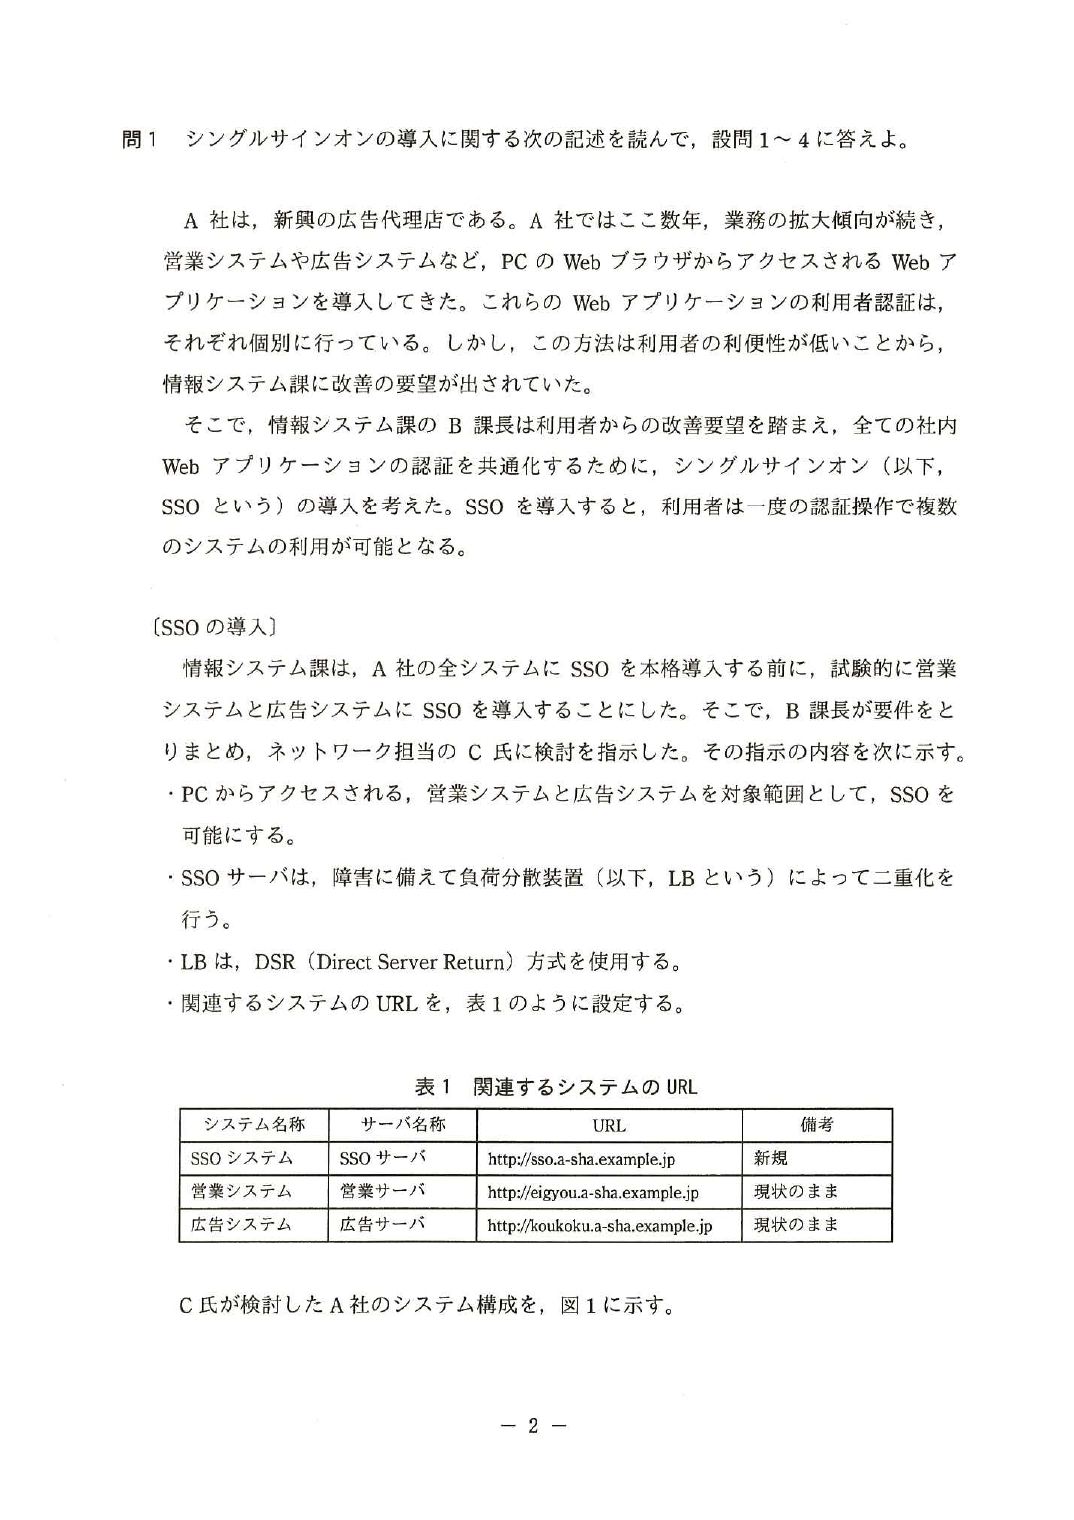
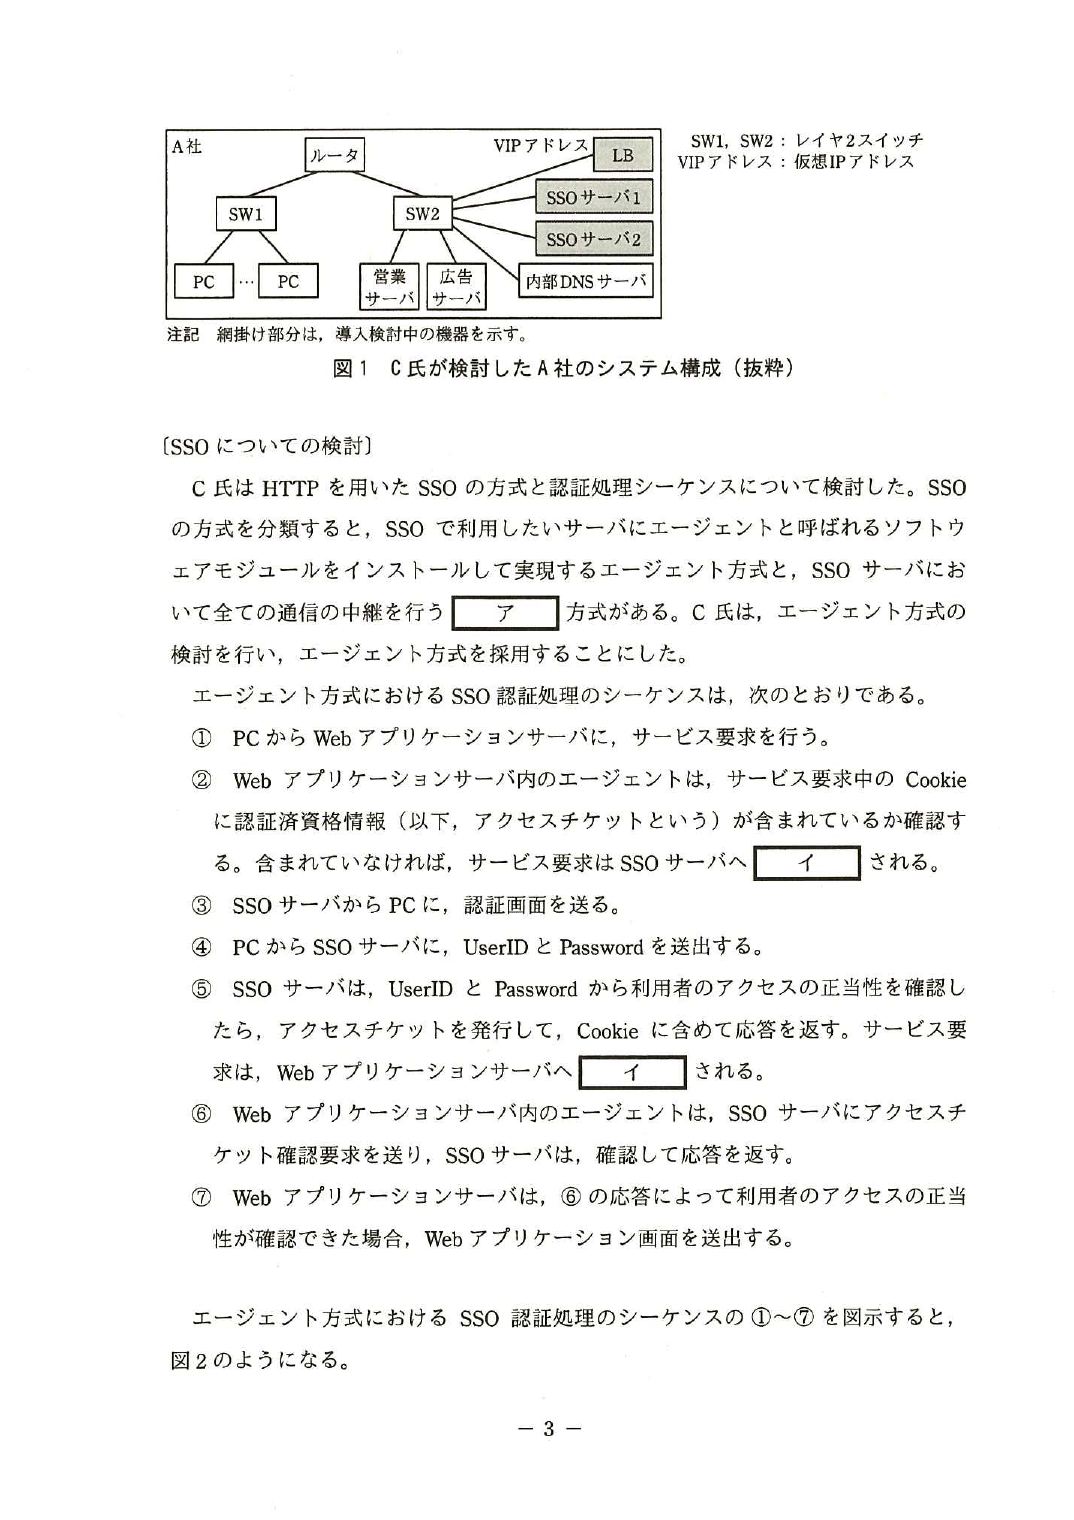
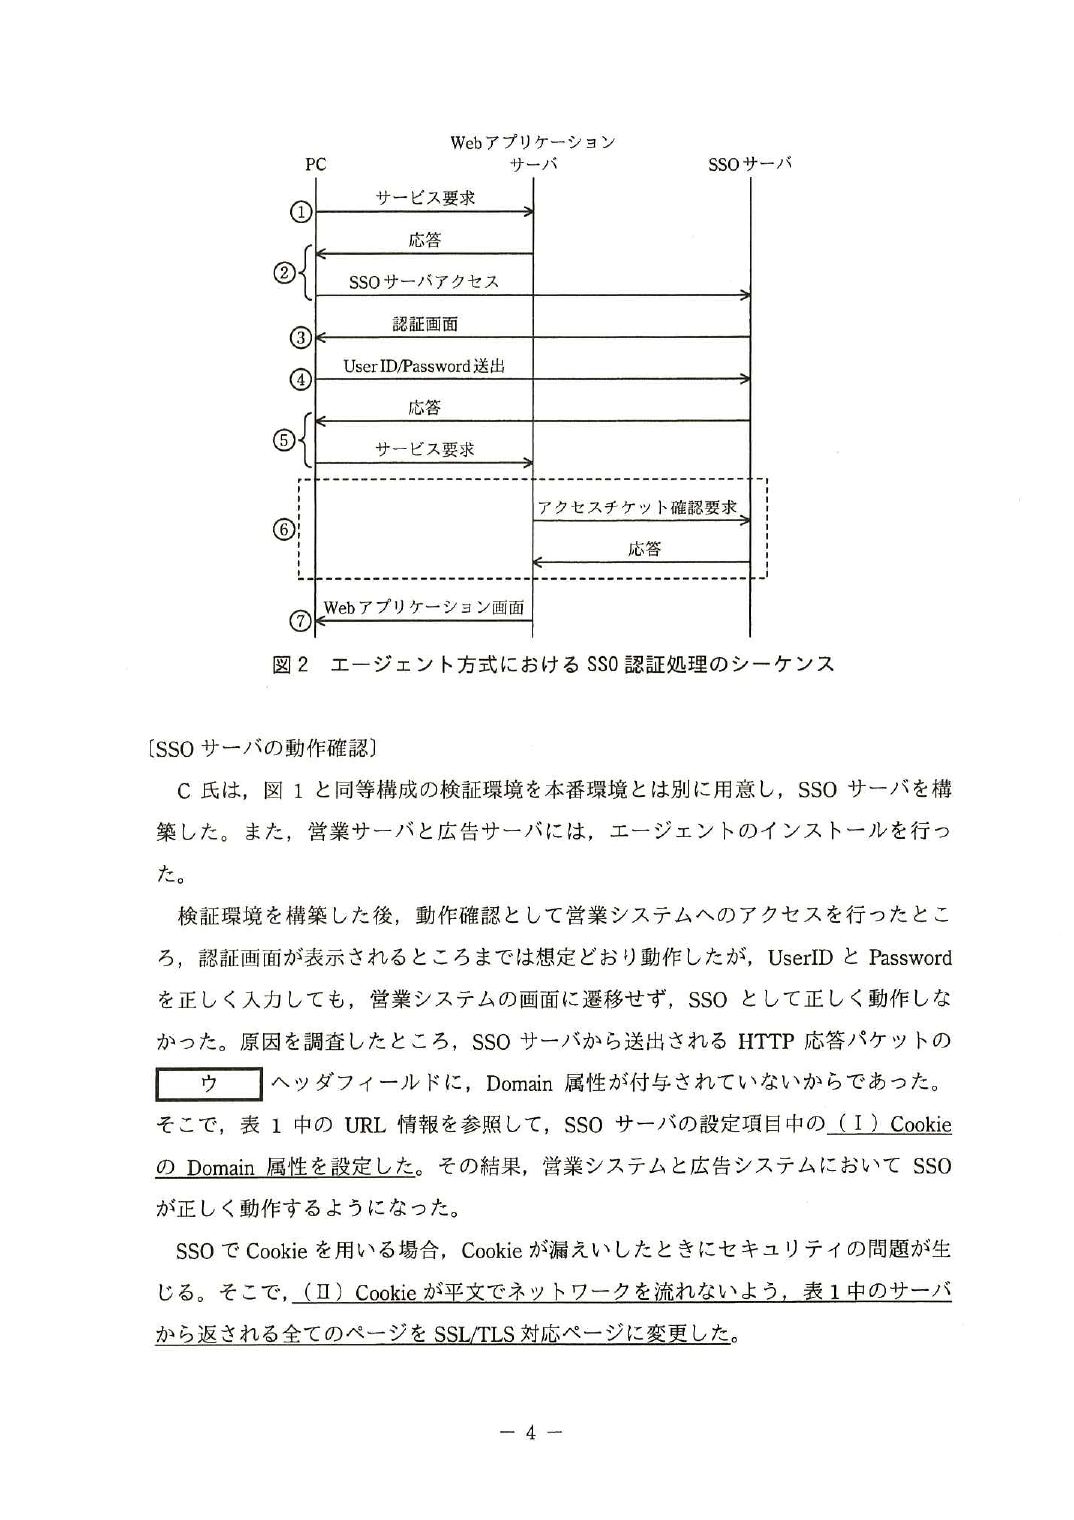
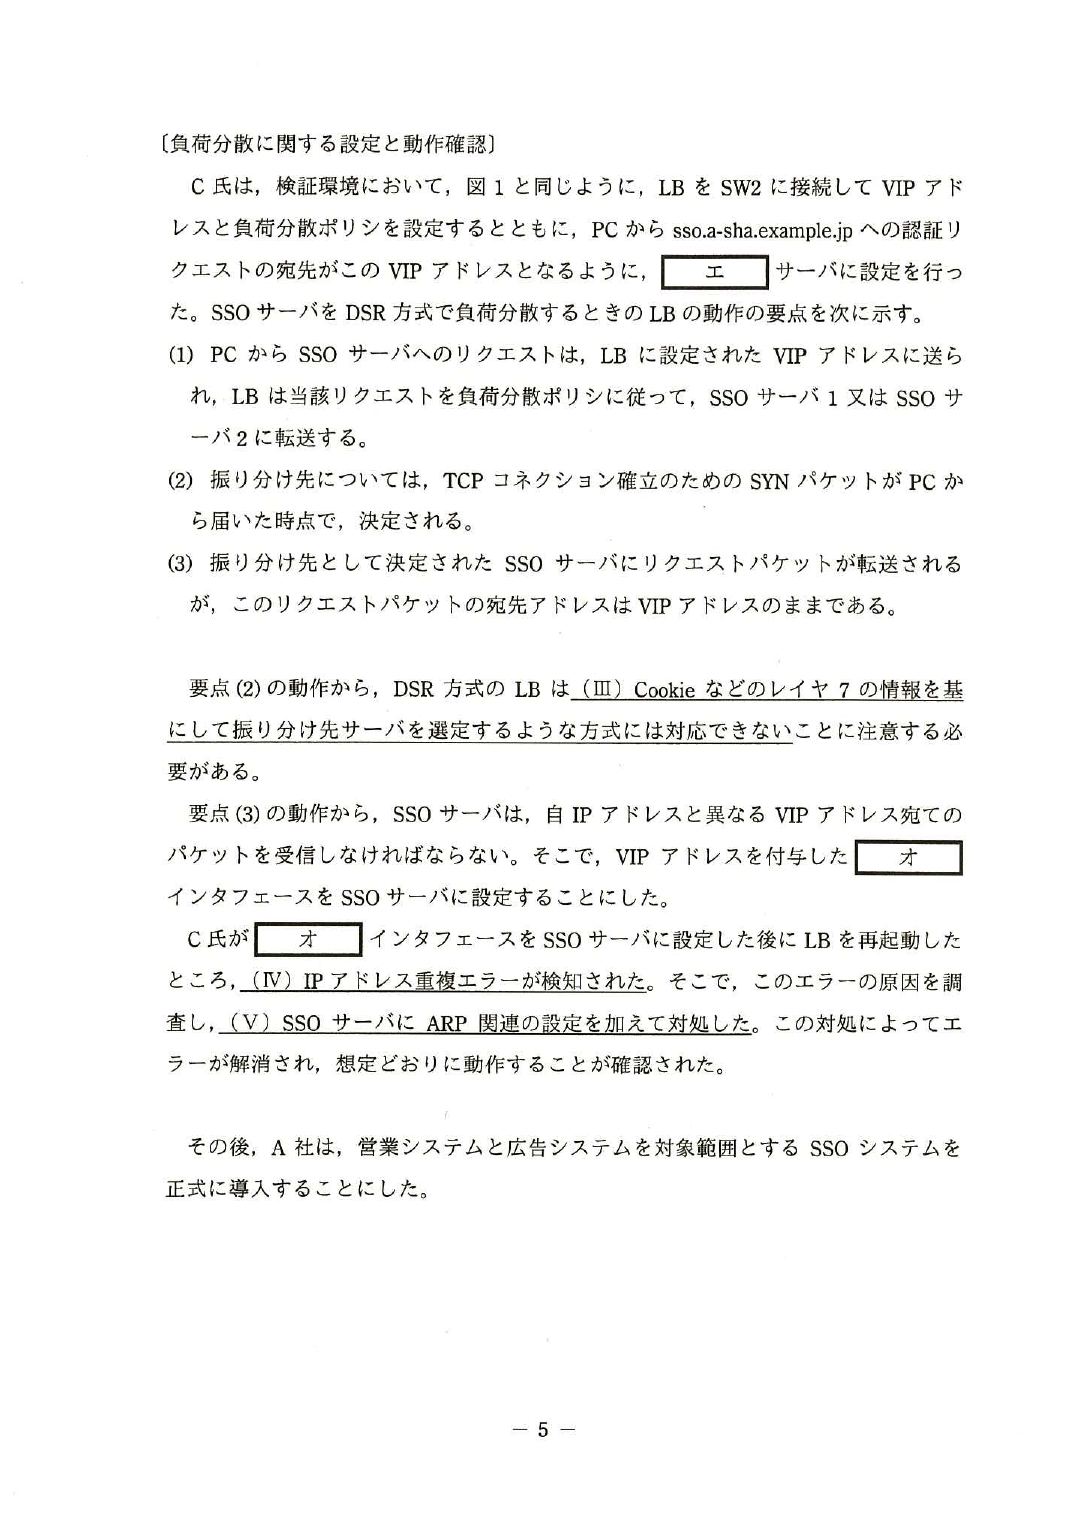
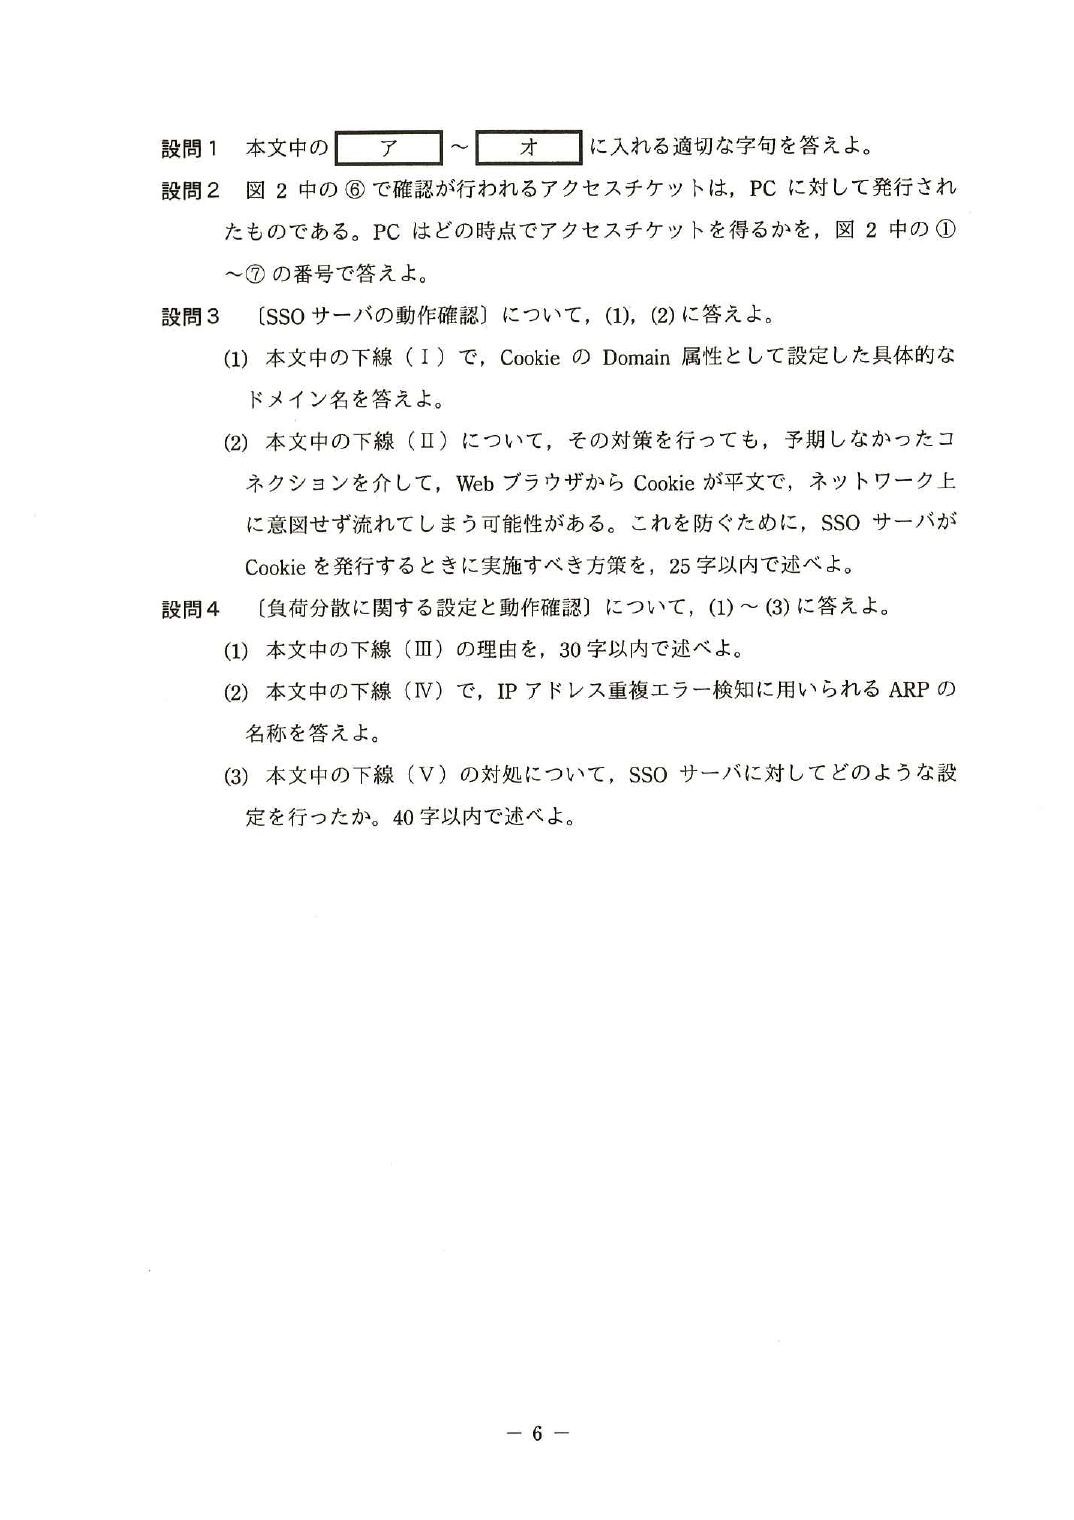
平成27年度 秋期 午後Ⅰ 問1シングルサインオンの導入(Cookie 型 SSO・DSR 方式 LB)
出題趣旨(IPA) シングルサインオンは,大規模なWebシステム構築で用いられることが多くなってきた技術であるが,この技術を活用したシステム構築においては,アプリケーション技術者,サーバ技術者,ネットワーク技術者が協力して取り組むことが必要である。本問のように,負荷分散装置でシングルサインオンサーバを冗長化したシステムを安定して構築するためには,パケットレベルの詳細な流れが理解できるスキルが必要である。本問では,Cookieを利用したシングルサインオンについての基本的な仕組みの理解と,DSR方式ロードバランサを用いたシングルサインオンサービス負荷分散について,実務上必要となる技術の理解を問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                             解答例・解答の要点                備考
 設問1    ア リバースプロキシ
        イ リダイレクト
        ウ Set-Cookie
        エ 内部 DNS
        オ ループバック
 設問2    ⑤
設問3 (1) a-sha.example.jp
    (2) Cookie に Secure 属性を付ける。
設問4 (1) SYN パケットにはレイヤ 7 情報が含まれていないから
     (2) Gratuitous ARP   又は GARP
     (3) VIP アドレスに対する ARP リクエストに応答しないように設定する。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,Web アプリケーションにおけるシングルサインオン認証と,負荷分散装置を用いた負荷分散を題
材とし,HTTP プロトコル上での Cookie を前提とした認証連携の動作と,DSR を用いるときに必要となる基
本的知識について出題した。全体として,正答率は低かった。
 設問 1 では,ウの正答率が低かった。HTTP プロトコルにおける重要なヘッダの一つなので,Cookie のやり
取りを含め,正しく把握しておいてほしい。
 設問 3 では,(2)の正答率が低かった。サーバ側で発行されてクライアントに送られた Cookie が再びサーバ
に送り返されるという場面を頭に描くところまで至らず,単に通信経路や Cookie を暗号化するといったよう
な解答が散見された。Cookie の Secure 属性については,単にキーワードとしてとらえるのではなく,なぜそ
れによって安全になるのか,その動作や仕組みについて,しっかりと理解をしてほしい。
 設問 4 は,DSR 方式の負荷分散装置の動作に関して問うたものであるが,アドレス重複についての検知の仕
組みと対処について,正しく理解していない解答が散見された。アドレス重複検知については,トラブル対応
の基本スキルの一つとして,身に付けておくことが必要である。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
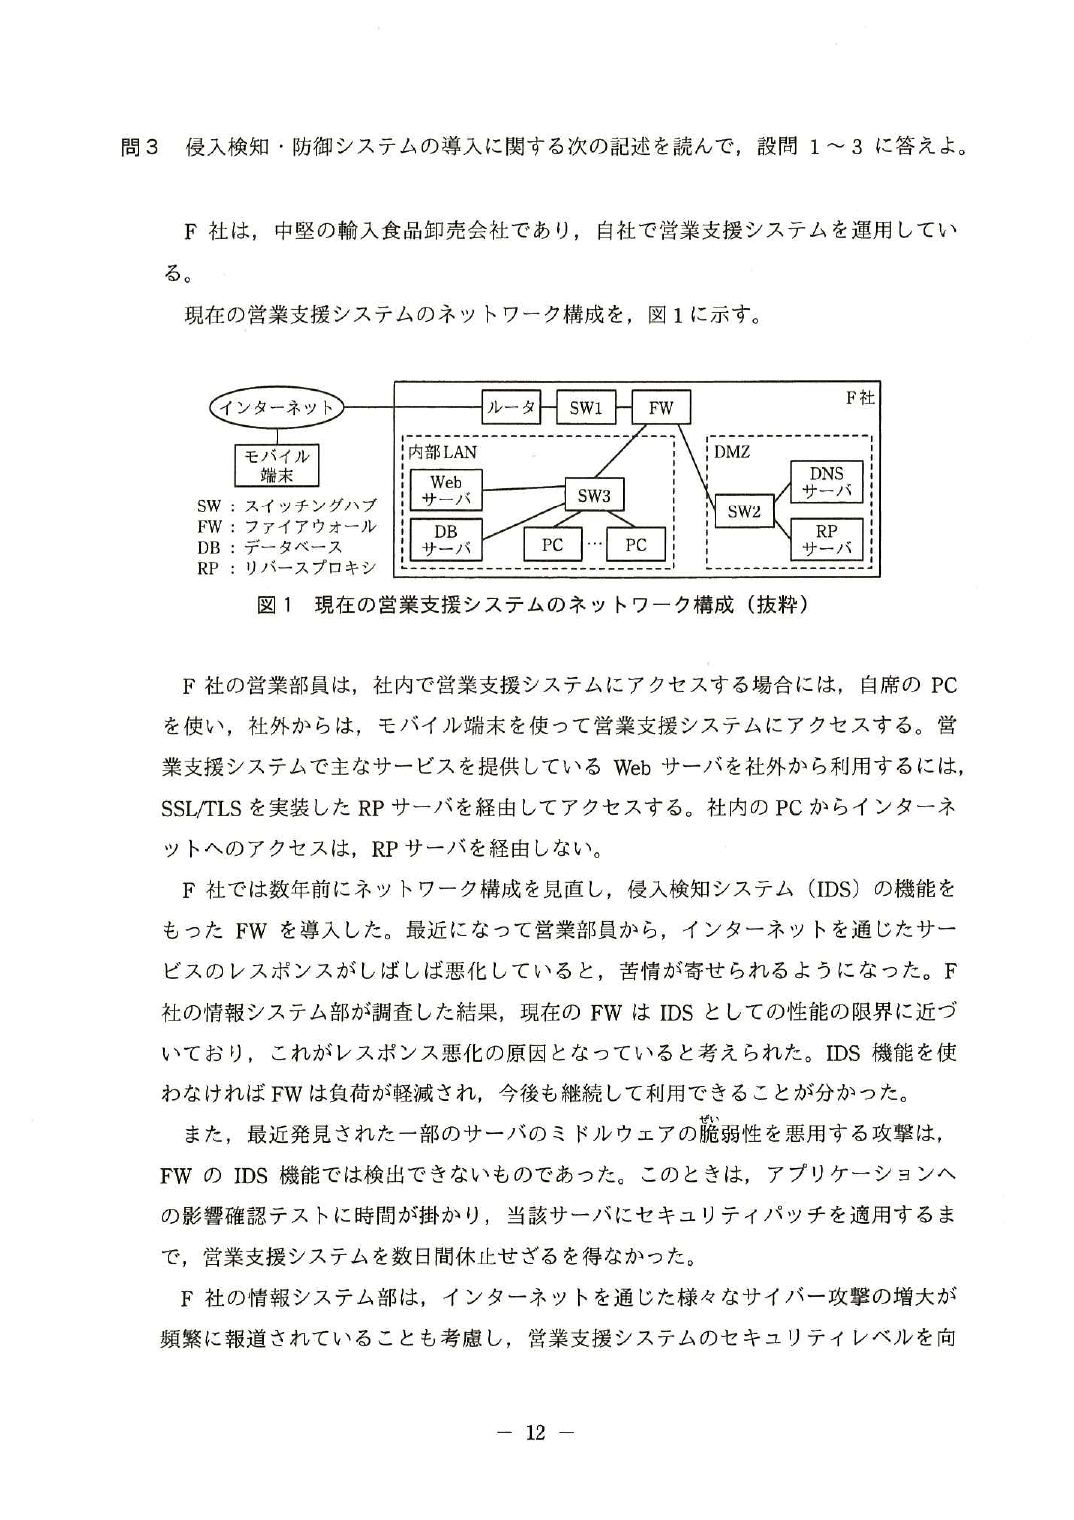
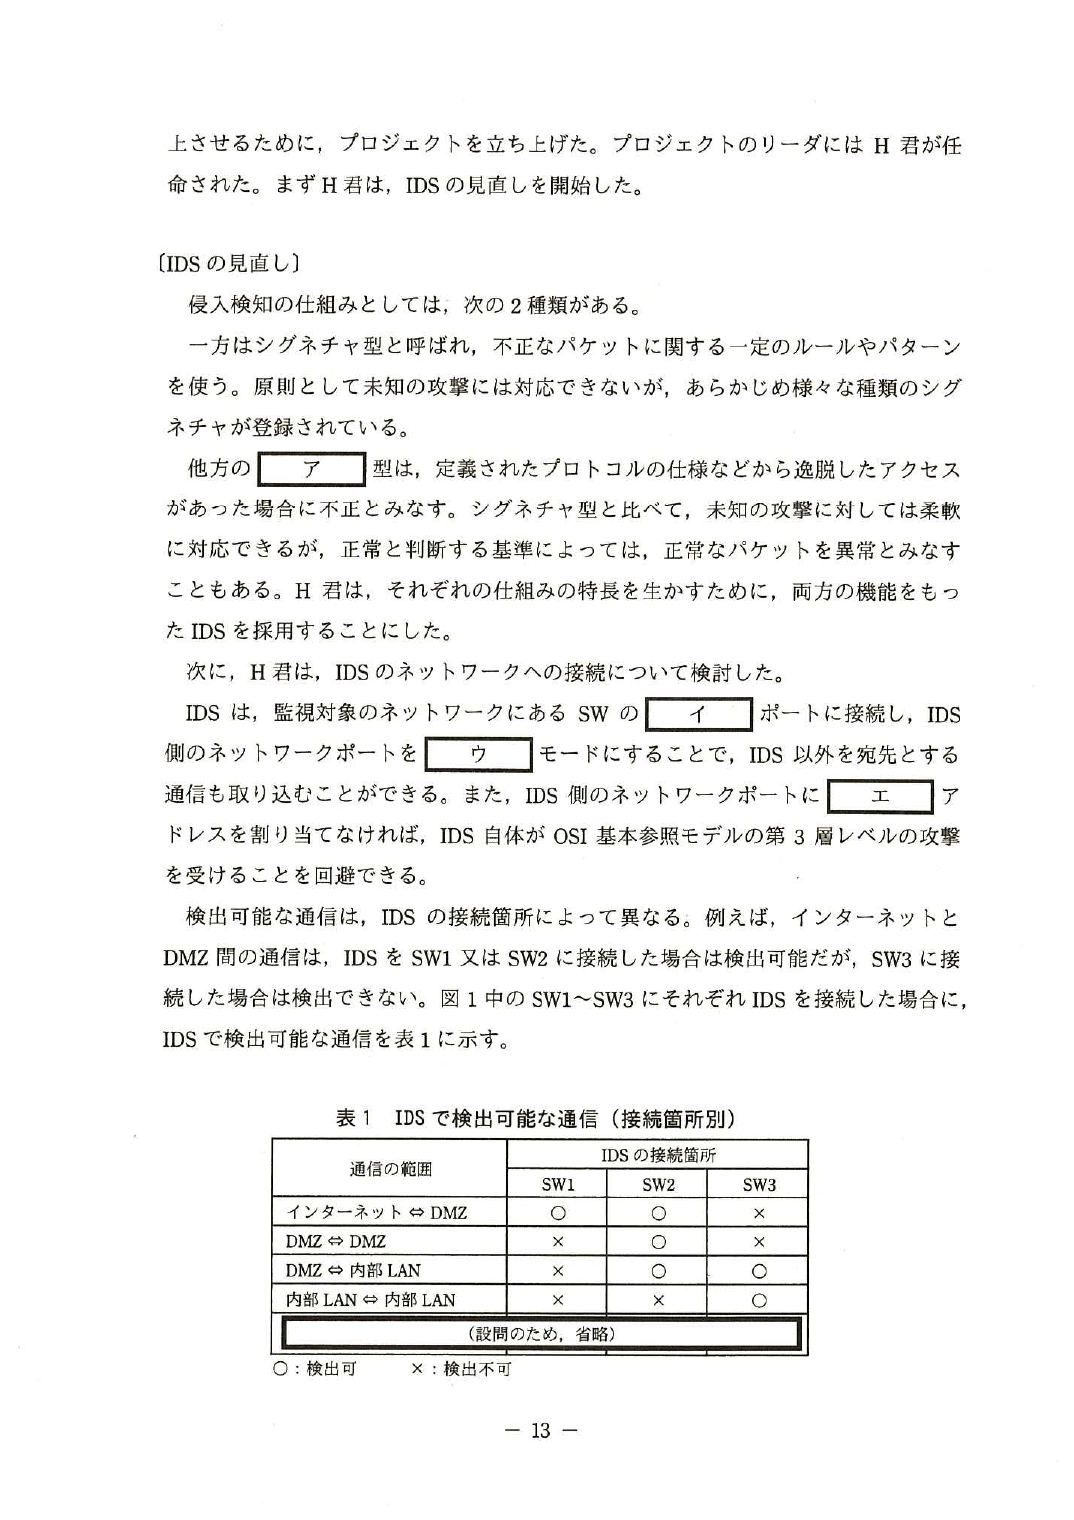
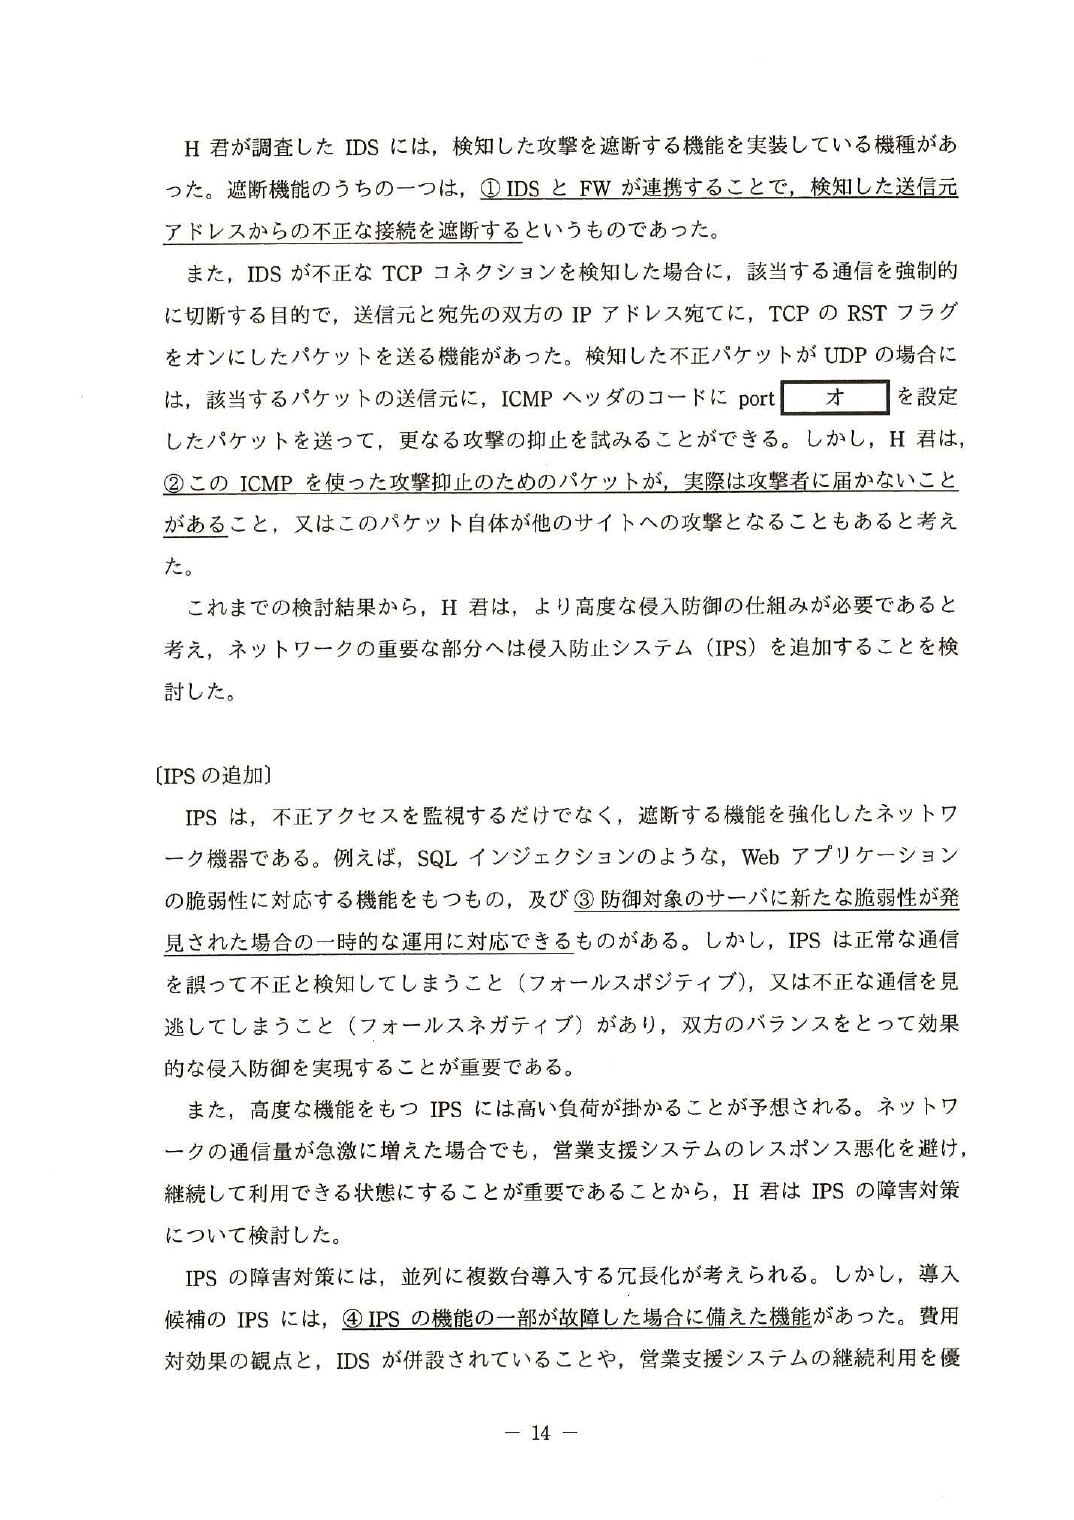
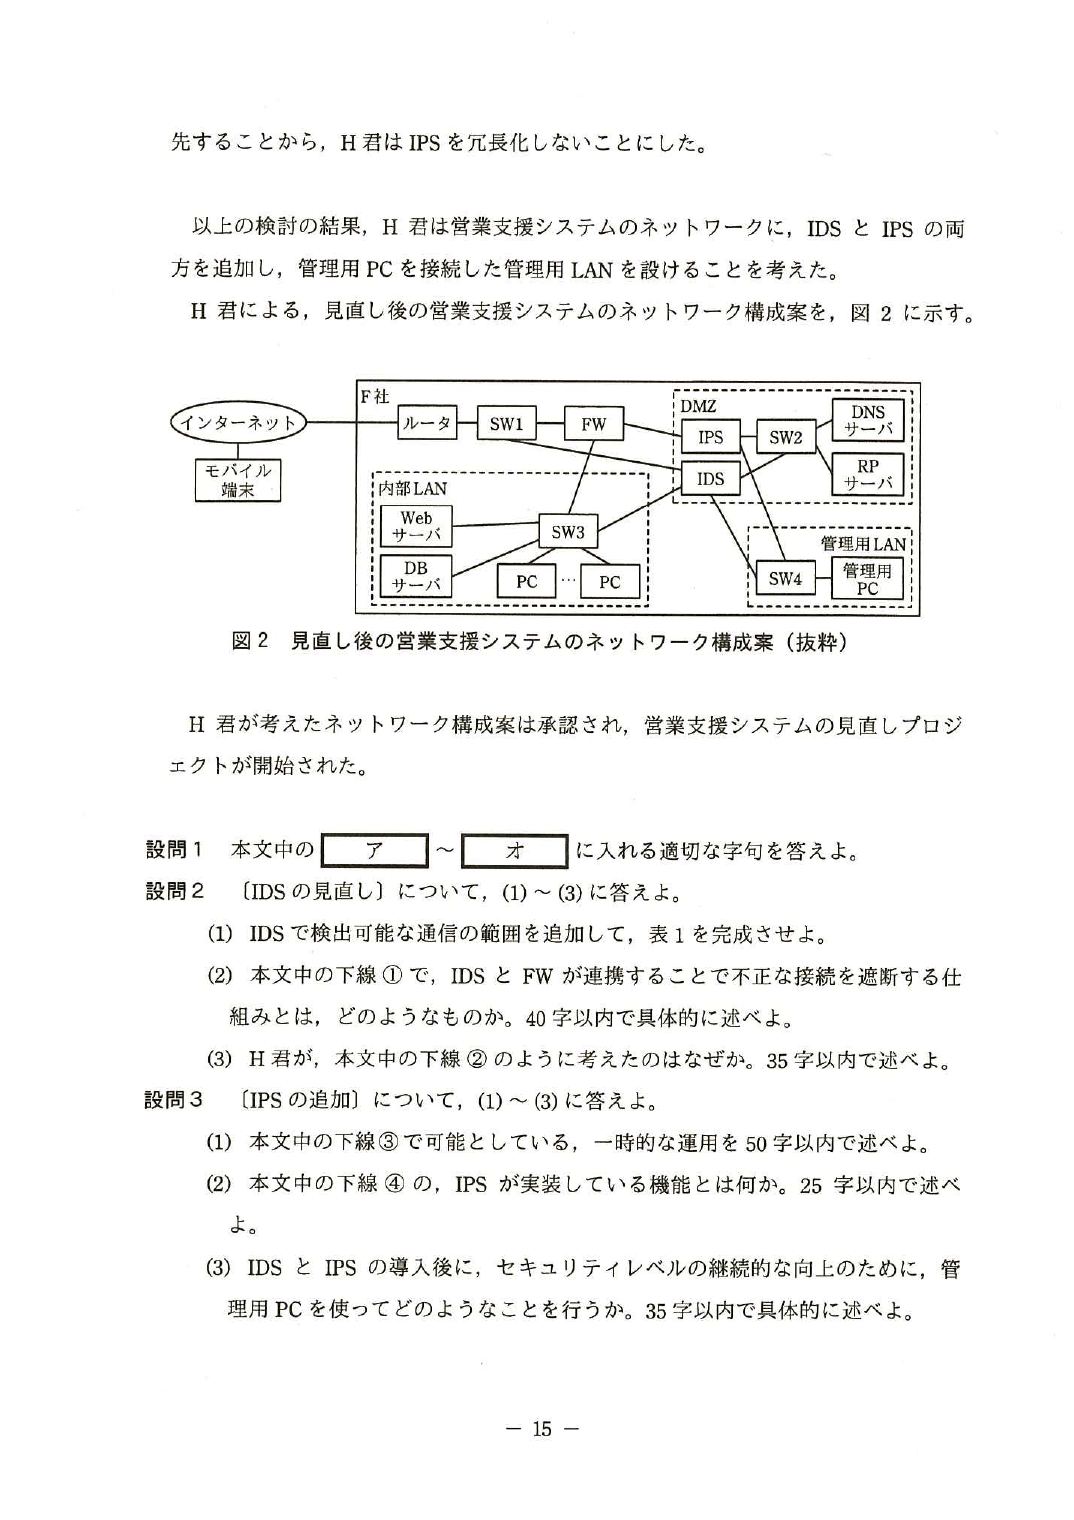
平成27年度 秋期 午後Ⅰ 問3侵入検知・防御システムの導入(IDS・IPS)
出題趣旨(IPA) 近年インターネットのセキュリティ対策の重要性が増大し,その対策として侵入検知システム(IDS)や侵入防止システム(IPS)の導入が一般的となってきている。導入に当たっては,それぞれの機能と特徴を正しく理解し,不正アクセスに対して最適に対応できるように設計し,導入後も継続的にメンテナンスしていく必要がある。IDSとIPSはネットワークを構成する重要な機器であり,ネットワークエンジニアには,関連する知識が求められる。本問では,ネットワークのセキュリティ対策向上を題材に,IDSとIPSの機能と特徴について,基本的な知識と理解力を問う。
問題を開く(4 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                        解答例・解答の要点                                備考
 設問1      ア    アノマリ 又は 異常検知
          イ    ミラー 又は ミラーリング
          ウ    プロミスキャス
          エ    IP
          オ    unreachable
設問2 (1)
                                     IDS の接続箇所
                  通信の範囲
                               SW1         SW2   SW3
              インターネット⇔内部 LAN   ○           ×     ○

    (2) FW の ACL を動的に変更して,遮断の対象とする送信元アドレスを追加する。
    (3) 不正アクセスの送信元アドレスが偽装されている可能性があるから
設問3 (1) 保護する機器にセキュリティパッチを適用するまでの間,脆弱性を悪用する攻
        撃の通信を遮断する。
    (2) 通信をそのまま通過させ,遮断しない機能
    (3) 不正アクセスへの対応を最適化するために,ログを取得して解析する。
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 3 では,ネットワークのセキリュリティ向上のための侵入検知・防御システムの導入を題材に,侵入検知
システム(IDS)と侵入防止システム(IPS)に関わる基本的な知識と,それぞれの特長を生かしたネットワー
クの設計について出題した。全体として正答率は高く,ネットワークのセキュリティに関して,受験者の関心
は高く,よく学習されていることがうかがえた。
  設問 1 は,ネットワークを監視するための IDS のポート設定や,ICMP を使ったコネクション切断の設定な
どの専門用語の正答率が低かった。用語は正確に覚えておいてほしい。
  設問 2(1),(3)は,IDS に関する基本的な知識を踏まえ,ネットワーク上の接続箇所と検出可能な通信の範囲
や,攻撃抑止の注意点を解答するものであり,比較的正答率は高かったが,それに比べて(2)では,ファイアウ
ォールとの連携について正確に記述できていない解答が散見された。セキュリティ対策のためにネットワーク
機器を連携させることについても,理解を深めておいてほしい。
  設問 3(1),(2)は,IPS の機能に関する知識を問うたものであるが,IDS に比べて正答率は低かった。IDS と
IPS の違いをよく把握しておいてほしい。(3)は,導入した機器の運用方法を問うたものであり,ネットワーク
技術者として,継続的な運用メンテナンスがセキュリティレベルの維持・向上のために必要であることを,理
解しておくことが重要である。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成28年度 秋期 午後Ⅰ 問2モバイル端末の業務利用(無線 LAN・LTE・VPN・プロキシ)
出題趣旨(IPA) 近年,企業においてスマートフォンやタブレットといったモバイル端末の業務利用が進んでいる。モバイル端末を用いた業務システムを設計する際には,業務要件を満たすとともに,セキュリティ脅威についても考慮する必要がある。セキュリティ脅威に対する対策は,様々な方法を組み合わせる場合が多い。本問では,ある企業のモバイルネットワークを想定し,これを構成する無線LAN接続,LTE回線を用いたインターネット接続,VPN接続,プロキシサーバの各要素について,ネットワーク上のセキュリティ脅威を想定し,取るべき対策を考えられるか,及び不正が行われた際の影響を最小限にする設計を考えられるかを問う。
問題を開く(4 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                      解答例・解答の要点                   備考
 設問1    ア AES
        イ 事前共有鍵
        ウ SIM カード
        エ APN
        オ NAPT
        カ CONNECT
設問2 (1) 定期的に送信するビーコン信号を停止する。
    (2) SSID や MAC アドレスは暗号化できず,傍受されるから
    (3) E
設問3 (1) VPN 接続の利用者 ID を停止する。
    (2) プロキシサーバと内部 DNS サーバへの通信
設問4 (1) 機能名    プロキシ認証
        設定内容 営業員ごとに利用者 ID を登録する。
    (2) ① ・接続先ホスト名
        ② ・接続先ポート番号
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 2 では,業務システムを設計する際に,ネットワーク上のセキュリティ脅威を想定し,取るべき対策を考
えられるか,及び不正が行われた際の影響を,最小限にする設計を考えられるかについて出題した。全体とし
て,正答率は低かった。
  設問 2 (1)では,誤って,無線ネットワークの一覧に SSID が表示されないなど,ステルス機能によって無線
LAN クライアント側にみられる効果を解答したものが散見された。(2)では,無線 LAN は電波を利用するため
通信内容を容易に傍受されうることは理解できているものの,SSID や MAC アドレスは暗号化できないために
容易に取得されうることを理解している解答は少なかった。無線 LAN は広く普及した技術であり,ネットワー
ク技術者として正確に理解をし,身に付けてほしい。
  設問 3 (2)は,正答率は低くなかったが,本文中に示されている条件を見落としたと思われる解答が散見され
た。限られた時間の中ではあるが,本文や図表から,ネットワーク構成を正しく読み解けるようになってほし
い。
  設問 4 は,(1)の正答率は低かった。プロキシを通すだけでなく,利用者認証による利用者情報を含めたログ
取得を行うことによって,セキュリティ脅威に対して業務システムをより堅牢にできる点について理解を深め
てほしい。また,(2)の正答率は,比較的高かった。セキュリティ脅威を想定する上で,取得できるログの内容
が重要であることはよく理解されていることがうかがえた。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成29年度 秋期 午後Ⅰ 問1SSL-VPN の導入(認証・暗号化・アクセスリスト)
出題趣旨(IPA) VPN技術はリモートアクセスのための技術として様々な場面で活用されている。また,幾つかのVPN技術の中でもSSL-VPNは,その使いやすさから多くの場面で利用されている。SSL-VPNは,リモートアクセス技術として,組織外部ネットワークから内部ネットワークへのリモートアクセスに用いられることが多いが,VPNアクセス時の認証や通信の暗号化といったSSL-VPNに備わる機能は,組織内部ネットワークにおいてもセキュリティへの対応用途に利用可能である。本問では,企業の内部と複数企業の間の両方の場合におけるSSL-VPNの活用を通じて,SSL-VPNに備わる認証や暗号化といった基本的な機能とネットワーク機器の機能とを組み合わせた,セキュアなネットワークの構築を行う能力を問う。
問題を開く(6 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                     解答例・解答の要点                   備考
 設問1    ア SHA-1
        イ 1.2
        ウ Client_Hello
        エ Server_Hello
        オ リバースプロキシ
設問2 (1) 暗号アルゴリズム ① ・鍵交換
                       ② ・認証
        ハッシュアルゴリズム メッセージ認証
    (2) 顧客システムは,様々なプロトコルを利用している。
    (3) vNIC
 設問3    カ 内部 LAN
        キ DMZ
        ク 172.16.0.0/16
        ケ 202.y.44.2/32
設問4 (1) ②,③,④,⑤
    (2) 顧客システム構築ネットワークから他社の顧客システム構築ネットワークへの
        通信
    (3) ⑥
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,企業における SSL-VPN を活用したリモートアクセス VPN 環境構築を題材に,SSL-VPN の基本機
能を利用したセキュアなネットワーク構築について出題した。全体として,正答率は低かった。
 設問 1 は,SSL-VPN の動作とプロトコルの基本について出題したが,正答率は低かった。特に,TLS の安全
性を考慮したプロトコル選定やバージョン選定については,ネットワーク技術者として必須の項目なので,是
非知っておいてほしい。
 設問 2 (1)は,暗号スイート中のアルゴリズム項目の用途を出題したが,正答率は低かった。これは SSL/TLS
に関する基本事項なので,正しく把握してほしい。
 設問 2 (2)は,SSL-VPN の動作方式選定についてその選定根拠を求めたが,正答率は低かった。SSL-VPN の
動作方式について理解した上で問題文全体を読み取り,正答を導き出してほしい。
 設問 3 は,社内ネットワークに SSL-VPN を導入しようとする場合の FW ルール設定について出題したが,
正答率は高かった。
 設問 4 は,特定のセキュリティ要件実現のために L3SW に設定すべきアクセスリストについて出題したが,
正答率は高かった。ただし,L3SW に隣接する FW 設定内容の考慮に欠けると思われる誤った解答も散見され
た。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和元年度 秋期 午後Ⅰ 問2Web システムの構成変更(WAF サービス・DNS・LB・XFF)
出題趣旨(IPA) WAF(WebApplicationFirewall)サービスのようなSaaSで提供されるサービスを利用する企業が増えている。このようなサービスを利用する際には,利用者,オンプレミス環境及びSaaS間で行われる通信を理解し,適切に通信制御することが必要となる。このような状況を基に,既存のWebシステムにWAFサービスを導入する事例を取り上げ,DNSを用いた通信制御について解説した。また,以前から多くのWebシステムで利用されている負荷分散装置を設計する技術力も,ネットワーク技術者には要求される。本問では,WAFサービスの導入と障害時の対応方法を題材に,DNSの基礎知識,負荷分散装置の応用技術,オンプレミス環境とSaaSの構成におけるネットワークの導入・運用設計技術について,実務で活用できる水準かを問う。
問題を開く(6 ページ)
p.2(正誤表)
p.8
p.9
p.10
p.11
p.12
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                         解答例・解答の要点                      備考
 設問1    T 社が IP-w1 を変更しても,A 社 DNS サーバの変更作業が不要となる。
設問2 (1) ア 順番
        イ 80
        ウ 200
        エ Set-Cookie
        オ Cookie
    (2) 負荷が偏る。
    (3) HTTP ヘッダを編集する処理
設問3 (1) カ FW
        変更内容 任意の IP アドレスから Web システムへの HTTPS 通信を許可す
                 る。
    (2) shop IN A 199.α.β.2
    (3) XFF ヘッダに送信元 IP アドレスを追加する設定
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,WAF サービスの導入と障害時の対応方法を題材に,DNS,負荷分散装置に関する設計,オンプ
レミス環境と SaaS の構成におけるネットワーク設計について出題した。全体として,正答率は低かった。
 設問 1 は,正答率が高かった。CNAME レコードを登録すれば,WAF サービスの IP アドレスが変わったと
しても,A 社のゾーンファイルの変更が不要であることを是非知っておいてもらいたい。
 設問 2(2)は,正答率が低かった。“セッションの切断”など,セッション自体に問題が発生すると誤って解
答した受験者が多かった。負荷分散装置が受信する通信の送信元 IP アドレスは,WAF サービスの IP アドレス
である。このような状況において,負荷分散装置が送信元 IP アドレスに基づくセッション維持を行うと,特
定の Web サーバに負荷が集中する問題が発生することを理解してほしい。(3)は,正答率が低かった。Cookie
の利用,X-Forwarded-For ヘッダフィールドへの追加を行うためには,負荷分散装置で復号処理が必要である
ことを理解してほしい。
 設問 3(1)は正答率が高く,(2)(3)は低かった。WAF サービスのような SaaS が停止したときの対応を,検討し
ておくことは重要である。状況記述を正確に読み取って正答を導き出してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和元年度 秋期 午後Ⅰ 問3LAN のセキュリティ対策(認証・DHCP スヌーピング・ARP スプーフィング)
出題趣旨(IPA) 社内の有線LAN利用に対し,認証などによる利用制限を導入していない企業はまだまだ多い。認証ネットワークとしては,IEEE802.1xを用いた認証スイッチ方式が有名であるが,認証基盤の整備,認証スイッチの導入など,導入のハードルが高い。一方,認証スイッチ方式ほど堅牢ではないが,導入が容易な他の方式が幾つかある。そのうちの一つに,ARPスプーフィングを応用した方式があり,既設ネットワークへの影響が非常に小さく,導入が容易という特徴がある。本問では,LAN上でのIP通信を成立させる基礎技術であるDHCP,ARPに対する原理的な理解を問い,それを実際のネットワークにおけるセキュリティ対策へ応用できる能力を問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                         解答例・解答の要点               備考
 設問1    機能名     DHCP リレーエージェント
        スイッチ L3SW1,L3SW2
設問2 (1) IP アドレスを固定設定すれば,正常 PC 以外でも通信できる。
    (2) DHCP スヌーピングの制限を受けない設定
    (3) a エ
         b ア
         c エ
         d オ
設問3 (1) 2
    (2) LAN ポート 1 L3SW1        L3SW2
         LAN ポート 2 L3SW1       L3SW2
                           又は
         LAN ポート 3 空き          空き
         LAN ポート 4 空き          空き
設問4 (1) ① ・PC 管理サーバ
        ② ・メンテナンスサーバ
    (2) ① 機器       L3SW0
            変更内容 対処用セグメントへのルーティング情報を追加する。
                                                 ①と②は順不同
        ② 機器       DHCP サーバ
            変更内容 対処用セグメントのアドレスプールを追加する。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 3 では,LAN 上での IP 通信を成立させる基礎技術である DHCP,ARP に関する基本的な理解を問い,そ
れらを応用したセキュリティ対策について出題した。
 設問 1 では,不必要なスイッチを含んだ解答が多く見られた。DHCP リレーエージェント‐DHCP サーバ間
はユニキャスト通信であるので,特殊な場合を除き,経路上の機器に影響しないことを理解しておいてほし
い。
 設問 2(1)(2)で取り上げた方式は,比較的容易に導入できる LAN 不正利用対策の一つとして,覚えておいて
ほしい。(1)は正答率が高く,DHCP サーバだけでは課題があることは,よく理解されているようである。(2)
は,(1)の解決策である DHCP スヌーピングに関する設問であるが,正答率は低かった。両者を併せて理解し
ておいてほしい。
 (3)は,正答率が低かった。ARP の詳細な仕様を覚えていなくても,IP アドレスから MAC アドレスを得るプ
ロトコルであることを理解していれば,正答を導き出せるはずである。
 設問 4(2)では,L3SW0 の設定内容として,対処用セグメントからのパケットをルーティングする設定という
解答が散見されたが,対象サーバ宛てのルーティングは,対処用セグメントが追加される前から行われてい
る。ルーティングが宛先 IP アドレスに基づいた単方向の転送であることを,よく理解しておいてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和元年度 秋期 午後Ⅱ 問2ネットワークのセキュリティ対策(SYN フラッド・DNS 攻撃・Fast Flux・ログ監視)
出題趣旨(IPA) 昨今,サイバー攻撃が増加しており,情報システムは,情報漏えい,サービス妨害,サーバの不正利用などの脅威にさらされている。サイバー攻撃は,ネットワーク経由で行われることが多いので,ネットワークのセキュリティ対策は不可欠である。しかし,ネットワークのセキュリティ対策を行っていても,社内の情報が漏えいしたり,サーバの脆弱性が突かれたりすると,社内のシステムへのマルウェアの侵入を防ぐことができない。そこで,マルウェアの侵入を想定した対策も必要である。本問では,ネットワークのセキュリティ対策を題材として,ネットワーク経由のサイバー攻撃手法とログ監視について取り上げた。本文中に記述された各種サイバー攻撃に対する防御策や,マルウェアの活動の発見方法を考えることで,受験者が,ネットワークの設計・構築・運用などの業務を通して修得した能力が,安全なネットワークの設計や運用に活用できる水準かどうかを問う。
問題を開く(11 ページ)
p.13
p.14
p.15
p.16
p.17
p.18
p.19
p.20
p.21
p.22
p.23
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                 解答例・解答の要点                    備考
 設問1     a ホスト 又は アドレス
         b ICMP 又は ICMP Unreachable
         c 3
         d FP サーバ
                                              順不同
         e メール中継サーバ
 設問2    ア x.y.z.1
        通信の名称 ゾーン転送
設問3 (1) ルータが受信したパケットの送信元 IP アドレスが,ルーティングテーブルに
        存在しない場合,受信したパケットを廃棄する。
    (2) α.β.γ.15
設問4 (1) イ シーケンス
        ウ 確認応答
        エ 1
    (2) コネクション確立の準備段階では,メモリの確保が不要だから
    (3) FP サーバには,インターネットからのコネクションが確立できないから
    (4) インターネットから受信した,W 社のメールアドレス宛て以外のメールは中継
        処理しない。
    (5) オ α.β.γ.6
        カ any
設問5 (1) キ コンテンツサーバの IP アドレス
        ク フルリゾルバサーバの IP アドレス
        ケ 53
        コ n
        サ m
    (2) 宛先ポート番号,識別子
    (3) 攻撃者が送信する,キャッシュポイズニングのための名前解決要求パケット
        は,FW で廃棄されるから
設問6 (1) e,g,h,f
    (2) 3
    (3) アクセス先のホスト名をランダムに変更する。
    (4) FP サーバでの認証エラーが短時間に繰り返されている。
    (5) C&C サーバの IP アドレスが取得できないので,宛先が設定できないから
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,ネットワークのセキュリティ対策を題材に,ネットワーク経由のサイバー攻撃手法とログ監視に
ついて取り上げた。
 設問 1 の a は,ポートスキャンの前に実施されることが多い,ホストの存在を探索する基本的な攻撃である
ので,是非,知っておいてほしい。
 設問 3(1)は,正答率が低かった。uRPF(Unicast Reverse Path Forwarding)は,なじみの薄い技術だったよ
うであるが,送信元を偽装した通信の防御方法の一つであり,是非,知っておいてほしい。
 設問 4 は,(1)のウ及び(4)の正答率が低かった。3WAY ハンドシェークの仕組みと,メールサーバが踏み台に
される不正中継の防止策は,是非,理解しておいてほしい。
  設問 5 は,正答率が高かった。DNS キャッシュポイズニング攻撃手法と応答パケットを受信したときの
DNS サーバの動作については,よく理解されていることがうかがえた。
 設問 6 は,(1),(3),(4)の正答率が低かった。(1)は,インターネット上の Web サーバへのアクセスは,FP
(フォワードプロキシ)サーバ経由だけが許可されていることと,fast-flux.example.com の名前解決は,FP サ
ーバが行うことを理解すれば,正答を導き出せたはずである。(3)は,FP サーバでプロキシ認証を行うこと
と,オートコンプリート機能を無効にすることから,正答を導き出してほしかった。(4)は,図 5 の DNS ゾー
ンレコードとラウンドロビンが設定された DNS サーバの動作から,正答を導き出してほしかった。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
④ クラウド・DC・仮想化
IaaS/SaaS移行・LB・CDN・VXLAN/EVPN・コンテナ。午後Ⅱでは22問中6問が主分野でトップ。
令和6年度 春期 午後Ⅱ 問1データセンターのネットワークの検討(VXLAN・EVPN)
出題趣旨(IPA) データセンター事業者や通信事業者のように大規模なネットワークを運用する企業では,ネットワークの拡張性やマルチテナントへの対応は重要な課題である。このような課題に対応するために,VXLAN及びEVPNを利用する企業は少なくない。VXLAN及びEVPNを利用したネットワークの導入や運用には,レイヤー2及びレイヤー3のネットワーク技術について正しく理解することが重要である。本問では,VXLANを利用して構成されたネットワークにEVPNを適用する事例を通じて,VXLAN及びEVPNを解説した。データセンターのネットワークに利用されるVXLAN及びEVPNの検討を題材として,受験者が修得した技術と経験が,実務で活用できる水準かどうかを問う。
問題を開く(11 ページ)
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
p.12
p.13
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                              解答例・解答の要点                              備考
設問1 (1) a      24
        b      3
           c   UDP
       (2) ① イーサネットフレーム
          ② VXLAN ヘッダー
          ③ IPv4 ヘッダー
    (3) 同じレイヤー2 のネットワークをもつ全てのリモート VTEP に転送するため
設問2 (1) d LSDB
           e   最短経路
       (2) OSPF が動作する各 L3SW
       (3) 複数ある経路のそれぞれの経路について,コストの合計値を同じ値にする。
       (4) 一つの物理インタフェースに障害があっても VTEP として動作できるから
       (5) ア ×
           イ ×
          ウ ×
          エ ×
          オ ○
          カ ×
設問3 (1) 239.0.0.1
    (2) VM11 の MAC アドレス,VNI 及び L3SW11 の VTEP の IP アドレス
       (3) キ 10010
          ク 10.0.0.31
          ケ 10010
          コ 10.0.0.11
設問4 (1) 利点 iBGP ピアの数を減らすことができる。
        名称 クラスターID
       (2) f   Unknown Unicast
           g   ESI
       (3) 二つの回線の帯域を有効に利用できる。
       (4) MP-BGP を用いて学習する。
       (5) VLAN ID に対応する VNI をもつ全てのリモート VTEP
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,データセンターのネットワークの検討を題材に,VXLAN の概要と VTEP で行われる処理,VXLAN で
カプセル化された IP パケットの転送方式,及び EVPN の概要と特徴について出題した。全体として正答率は平
均的であった。
 設問 1 では,(1)c の正答率が低かった。VXLAN はデータセンターのネットワークなどに採用される事例が少
なくない。また,VXLAN のカプセル化は,VXLAN を理解する上で重要な技術の一つである。是非知っておいて
もらいたい。
 設問 2 では,(1)e,(2)の正答率が低かった。OSPF は多くのネットワーク技術者にとって設計,構築及び運
用など,様々な場面で必要とされる技術である。OSPF の仕組みや仕様を正しく理解してほしい。
 設問 3 では,(3)ク,コの正答率がやや低かった。クとコの解答が逆であったり,VM の IP アドレスにしてい
たりする誤った解答が散見された。L3SW11 及び L3SW31 で行われる処理自体は複雑ではないので,本文をよく
読んで正答を導き出すよう心掛けてもらいたい。
 設問 4 では,(1)の正答率が低かった。設問 2 の OSPF と同様に,BGP も様々な場面で利用されている重要な
ネットワーク技術である。BGP についても理解を深めてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和6年度 春期 午後Ⅰ 問1コンテンツ配信ネットワーク(CDN・BGP anycast・DDoS対策)
出題趣旨(IPA) Webビジネスの普及に伴い,コンテンツ配信の対象顧客は国内にとどまらず,海外にも広がってきている。広域でのコンテンツ配信時には,自社で広域ロードバランサーを導入する方法と,コンテンツ配信ネットワーク(CDN:ContentDeliveryNetwork)を契約して配信を委託する方法がある。近年では,コンテンツ事業者側の運用負担の少ないCDNの利用が増えている。また,コンテンツ配信を行う際にはDDoS攻撃への対策が必要である。本問では,ロードバランサーやBGP,CDN,DDoS対策を題材として,コンテンツ配信ネットワークを実業務に活用できる水準かどうかを問う。
問題を開く(6 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                              解答例・解答の要点                   備考
設問1 (1) ICMP Echo に応答するが HTTP サーバのプロセスが停止している状態を検知でき
        ない。
    (2) ア 最少接続数
           イ 172.22.1.0/24
       (3) LB
設問2 (1) ウ 大きい
           エ 小さい
       (2) IX
       (3) 不正な BGP 接続
       (4) 不正な経路に含まれるアドレスブロックへのコンテンツ配信ができなくなる。
設問3 (1) 攻撃パケットを攻撃元に近いところで遮断できる。
       (2) より細かい条件で選別して破棄することができる。
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 1 では,コンテンツ配信ネットワークを題材に,ロードバランサーや BGP,CDN,DDoS 対策について出題
した。全体として正答率は平均的であった。
  設問 2 では,(1)の正答率がやや低く,(4)の正答率が低かった。(1)では,BGP の基本を正しく理解していな
いと思われる解答が多かった。出題した属性は,BGP の中でも重要なものなので,理解を深めておいてほし
い。
  (4)では,トラフィックの向きを逆方向に考えた誤答が多かった。BGP で受け取った経路がどのトラフィック
に影響するか正しく理解し,正答を導き出してほしい。また,BGP 運用に必要な IRR(Internet Routing
Registry)や経路ハイジャック対策についての知識を是非身につけておいてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和5年度 春期 午後Ⅱ 問2ECサーバの増強(負荷分散装置・SAML 2.0)
出題趣旨(IPA) インターネット上でサービスを提供するシステムは,顧客数の変化に対応して適切な処理能力をもつ構成を維持することが重要である。また,登録する顧客数の増加によって,顧客のアカウント情報の管理負荷も増大するので,異なるドメイン間で認証,認可情報の交換が可能な認証連携技術の活用も求められる。このような状況を基に,本問では,サーバ負荷分散装置(以下,LBという)によってシステムの処理能力を増強させる構成設計と,SAML2.0を利用するための方式検討を事例として取り上げた。本問では,ECサーバの増強を題材として,LB導入に伴う構成設計及びSAML2.0を利用するための方式検討において,受験者が習得した技術が活用できる水準かどうかを問う。
問題を開く(11 ページ)
p.12
p.13
p.14
p.15
p.16
p.17
p.18
p.19
p.20
p.21
p.22
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                                解答例・解答の要点                   備考
 設問1       a     NS
           b     MX
           c     100.α.β.1
           d     100.α.β.3
           e     192.168.1.1
           f     192.168.1.3
設問2 (1) コモン名と URL のドメインとが異なるから
    (2) L3SW,FWz,L2SW
設問3 (1) g アップ
           h     アウト
       (2) 1 台故障時にも,EC サイトの応答速度の低下を発生させないため
       (3) i     100.α.β.2
           j     192.168.1.2
           k     192.168.1.4
設問4 (1)          どの機器          LB
           IP アドレスの呼称 仮想 IP アドレス
       (2) (自身の)IP アドレス
       (3) FWz    から LB    に変更
       (4) EC サーバに,アクセス元 PC の IP アドレスを通知するため
       (5) 既設 EC サーバにインストールされているサーバ証明書と秘密鍵のペアを,LB
           に移す。
設問5 (1) TCP コネクションが再設定されるたびに,ポート番号が変わる可能性があるか
        ら
       (2) サーバからの応答に含まれる Cookie 中のセッション ID が,セッション管理テ
           ーブルに存在しない場合
    (3) サービスが稼働しているかどうか検査しないから
設問6 (1) アクセス元の購買担当者が所属している会員企業の情報
       (2) IdP の公開鍵証明書
       (3) IdP の鍵を所有していないから
       (4) ① ・信頼関係のある IdP が生成したものであること
           ② ・SAML アサーションが改ざんされていないこと
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,EC サーバの増強を題材に,サーバ負荷分散装置(以下,LB という)を導入するときの構成設計
と,SAML2.0 を利用するための方式検討について出題した。全体として正答率は平均的であった。
 設問 3 では,(3)j の正答率が低かった。図 5 の構成では,PC は LB に設定された仮想 IP アドレス宛てにパ
ケットを送信するが,ファイアウォールに設定された NAT は変更されないことから,表 1 を基に正答を導き出
してほしい。
 設問 4 では,(5)の正答率が低かった。サーバ証明書は,サーバの公開鍵の正当性を CA が保証するものであ
り,秘密鍵とサーバ証明書とが一緒に管理されることで,TLS では,サーバの認証及びデータの暗号化に用い
られる共通鍵の安全な配送が可能になることを理解してほしい。
 設問 5 では,(2)の正答率が低かった。本文中の記述から,サーバがセッション ID を生成する条件,cookie
にセッション ID を書き込む条件,及び導入予定の LB がセッション管理テーブルを作成する条件が分かるの
で,これら三つの条件を基に,セッション管理テーブルに新たなレコードが登録される場合を導き出してほし
い。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和4年度 春期 午後Ⅱ 問2仮想化技術の導入(コンテナ・可用性・移行)
出題趣旨(IPA) ハードウェア能力の拡大によってハイパーバイザによるサーバ仮想化技術は数多く利用されてきたが,近年では,ゲストOSを必要とせずCPUやメモリなどの負荷が小さいなどリソースの無駄が少ないことや,アプリケーションプログラムの起動に要する時間を短くできるなどの理由でコンテナ仮想化技術の利用が進んでいる。本問では,サーバ仮想化技術の利用やコンテナ仮想化技術の利用を題材に,ネットワーク構成に視点を置いて,可用性の確保方法やコンテナ仮想化技術を踏まえた監視方法,アプリケーションシステムの移行方法,移行する上での課題について問う。
問題を開く(12 ページ)
p.13
p.14
p.15
p.16
p.17
p.18
p.19
p.20
p.21
p.22
p.23
p.24
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                            解答例・解答の要点               備考
設問1 (1) ア ハイパーバイザ
         イ VRID
         ウ 255
         エ A
     (2) ホストサーバが停止した場合,AP 仮想サーバが 2 台とも停止する。
     (3) バックアップが,VRRP アドバタイズメントを決められた時間内に受信しなく
         なる。
設問2 (1) 外部ではコンテナサーバに付与した IP アドレスが利用されることはないから
     (2) ホストヘッダフィールド
     (3) オ 192.168.0.98
         カ 8000
     (4) 宛先 IP アドレス 172.16.0.16
         宛先ポート番号 80
設問3 (1) ① ・NAPT 機能
         ② ・ポートフォワード機能
     (2) 複数の IP アドレスを設定し,IP アドレスごとに専用 AP を識別する仕組み
設問4 (1) キ エコー応答
         ク SYN/ACK
         ケ GET
     (2) コンテナサーバ a
     (3) WebAP コンテナ(AP0a)
設問5 (1) AP の FQDN と IP アドレスを PC の hosts ファイルに記載する。
     (2) AP サーバに対する PC からのアクセスがなくなっていることを確認する。
     (3) キャッシュ DNS サーバの DNS キャッシュを保持する時間が短くなる。
     (4) ① ・WebAP コンテナ 2 台が正しく構築されたことを確認するため
         ② ・共用リバースプロキシの設定が正しく行われたことを確認するため
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,サーバ仮想化技術の利用やコンテナ仮想化技術の利用を題材に,ネットワーク構成に視点を置い
て,可用性の確保方法やコンテナ仮想化技術を踏まえた監視方法,アプリケーションシステムの移行方法,移
行する上での課題について出題した。全体として正答率は平均的であった。
 設問 1(3)は,正答率が低かった。VRRP は可用性確保のためによく利用される技術であり,動作原理につい
て正確に理解してほしい。
 設問 2(2)は,正答率が低かった。HTTP のヘッダフィールド情報のうち,ホストヘッダフィールドを用いて
アプリケーションを識別する技術はリバースプロキシでよく利用される。HTTP プロトコルの特徴を踏まえ理
解を深めてほしい。
 設問 5(4)は,正答率が低かった。本問の動作確認を行う目的は,移行手順に記載の作業が正しく行われたこ
とを確認するためである。共用リバースプロキシの動作確認だけに着目した解答が散見された。本文中に示さ
れた状況をきちんと読み取り,正答を導き出してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成27年度 秋期 午後Ⅰ 問2ファイアウォールの負荷分散(透過型 LB・性能設計・信頼性設計)
出題趣旨(IPA) SaaS,PaaSなどの利用が拡大しているが,これらを利用する企業ではインターネットとの通信量が格段に増加する。そのため,接続回線の増速,ファイアウォールやルータなどのネットワーク機器の性能拡張などが必要になる場合もある。また,社内のトラフィックに変化が生じることによって,改めて社内ネットワークの検証が必要となることもある。負荷分散装置は,ネットワーク機器の性能拡張にも用いることができる。その場合は,一般に透過型負荷分散を用いる。これは,FWの他,IDS/IPS,ルータ,接続回線などの負荷分散にも応用可能であり,ネットワーク技術者として理解しておきたい技術である。本問では,透過型負荷分散を題材として,TCP/IPの各レイヤの動作に関する理解と,性能設計,信頼性設計に関する基礎的な能力を問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                    解答例・解答の要点                      備考
 設問1    ア スループット
        イ パケット
        ウ 維持
設問2 (1) (A) 宛先 IP アドレス  機器 b
            宛先 MAC アドレス FW1
        (B) 宛先 IP アドレス  機器 b
            宛先 MAC アドレス FW2
    (2) 宛先 IP アドレスを書き換えられない。
    (3) セッション単位に,2 台の LB が同じ FW を選択する。
設問3 (1) 故障発生時の性能を不足させないため
    (2) あ 99
        い 180
     (3) FW を経由する LB 間の経路の障害を検出できる。
     (4) リトライアウトを待たずにコネクションの切断を検知できる。
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 2 では,ファイアウォール(以下,FW という)に対する透過型の負荷分散を題材として,TCP/IP の各レ
イヤの動作,性能設計及び信頼性設計について出題した。全体として,正答率は高かった。
  設問 2 は,End to End の通信における,レイヤ 2(データリンク層)〜レイヤ 4(トランスポート層)に対
する各種ネットワーク機器の動作に関する設問である。レイヤ 2 を中継するブリッジの動作,レイヤ 3 を中継
するルータの動作,レイヤ 3・レイヤ 4 の情報に基づいてフィルタリングする FW の動作を正確に理解してい
れば,本文中の透過型 LB の動作は理解できるので,透過型 LB を知らなくても解答できるはずである。
  設問 2(1)では,四つのアドレスが全て正しい解答は少なかった。(1)を一つでも間違えた人は,ブリッジ・
L2SW やルータ・L3SW の動作をよく復習してほしい。
  設問 3 は,信頼性設計と性能設計における,基本的な考え方や発想を問う設問であるが,(2)“い”では,本
文中に示されている要件や条件を見落としたと推測される誤った解答が多く見受けられた。(社内 NW)⇔
(インターネット・DMZ)の通信は全て Proxy を経由する,LB4 は FW 負荷分散と Proxy 負荷分散を併用して
いる,という二つの条件が念頭にあれば,図 3 から,LB4 の負荷が最も高そうだ(ボトルネックになりそう
だ)という見当がつくはずである。トラフィックモデルなどの要件・条件を正確に把握することは,信頼性設
計・性能設計の基礎である。限られた時間で本文を丁寧に読み解き,正確に理解することを心掛けてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成27年度 秋期 午後Ⅱ 問2サービス基盤の改善(NAT444・IPsec・マルチキャスト・VXLAN)
出題趣旨(IPA) グローバルIPv4アドレスの枯渇が,インターネット経由で提供される各種のサービス拡大の足かせになってきた。また,サーバ仮想化技術を活用して多数の顧客を収容したサービス基盤の基盤ネットワークが,仮想サーバの急激な増大に柔軟に対応できない問題も顕在化してきた。これらの状況を基に,本問では,インターネット接続サービスとIaaSを提供するISPを取り上げ,インターネット接続サービスで使用するグローバルIPv4アドレスの節約策とIaaSの基盤ネットワークを仮想サーバの増大に対応させる方策を題材にした。本文に,NAT444,マルチキャスト通信及びVXLAN(VirtualeXtensibleLocalAreaNetwork)などの技術の概要を説明し,受験者が習得した技術や経験を基に,説明された新技術の仕組みや動作を理解し,それを実務に適用できるかどうかを問う。
問題を開く(11 ページ)
p.13
p.14
p.15
p.16
p.17
p.18
p.19
p.20
p.21
p.22
p.23
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                         解答例・解答の要点                          備考
 設問1       a 3
           b 16
           c アクティブ
           d D
           e マルチキャスト MAC アドレス
設問2   (1) PC のネットワークアドレスと,CPE と CGN 装置間のネットワークアドレス
          が重なったとき
      (2) ① ・送信元 IP アドレス
          ② ・送信元ポート番号
          ③ ・アクセス時刻
設問3   (1) IP ヘッダが認証対象なので,IP アドレスが書き換えられると認証データが計
          算値と一致しなくなるから
      (2) ・TCP 又は UDP ヘッダが暗号化の対象であり,ポート番号が暗号化されてい
            て分からないから
          ・ESP ヘッダには,ポート番号が存在しないから
      (3) 送信元ポート番号が 500 と 4500 以外の ISAKMP メッセージも受信できるよう
          にする。
設問4   (1) マルチキャスト MAC アドレスが送信元アドレスになることがないから
      (2) ビデオサーバは,マルチキャストパケットを送信する側だから
      (3) ア 01-00-5e-01-01-01
          イ ①を受信したとき               p1
               ②を受信したとき            p1,p3
               ③を受信したとき            p3
設問5   (1) ・2 の VXLAN セグメントが構成できるから
             24

          ・膨大な数の論理セグメントが構成できるから
      (2) 理由 宛先となる VM の存在場所が不明だから
          宛先 IP アドレス          224.1.1.2
          送信元 IP アドレス         10.0.0.254
      (3) マルチキャストグループ 224.1.1.2 の IGMP join メッセージを,L3SW2 に送信
          する。
      (4)       不要なマルチキャストパケットがネットワーク内に転送されるので,
          問題
                L3SW やネットワークの負荷が高まる。
          宛先 IP アドレス          10.0.0.254
          送信元 IP アドレス         10.10.0.254
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 2 では,サービス基盤の改善をテーマに,インターネット接続サービスと IaaS を提供する ISP が直面する
課題を取り上げた。その中で,NAT444,マルチキャスト通信及び VXLAN(Virtual eXtensible Local Area
Network)などの技術の理解を問うた。全体として,よく理解されていた。記述問題の中では,設問 3(1),(2)
の正答率が高かった。一方,設問 4(1),(2)の正答率は低かった。これは,IPsecNAT トラバーサルが広く利用
されているのに対し,マルチキャスト通信を利用する機会が少ない結果と考えられた。しかし,マルチキャス
ト通信は,今後拡大すると考えられる,VXLAN のようなオーバレイネットワークの構築に欠かせない技術な
ので,理解しておいてほしい。
  設問 1 では,c の正答率が低かったが,全体では正答率が高かった。c は,FTP のモードの知識問題だった
ので,本問を機に理解しておいてほしい。
  設問 2 は,NAT444 に関連する問題だったが,(2)に比して(1)の正答率が低かった。設問の趣旨が適切に理解
されていない解答が散見された。本文に記述された内容と設問で問われている内容とをよく理解して,解答を
導き出すよう心掛けてほしい。
  設問 3 では,IPsec 通信が NAT を介したときに発生する問題について問うた。正答率が高く,この問題は,
受験者に広く理解されていることがうかがえた。
  設問 4 では,マルチキャスト通信について問うた。(1)と(2)の正答率が低かった。マルチキャスト通信では,
宛先は,IP アドレスと MAC アドレスともマルチキャストのアドレスになるが,送信元は,必ず,ユニキャス
トのアドレスになること,及びスイッチによる MAC アドレスの学習は,送信元の MAC アドレスを基に行わ
れることを忘れないでほしい。
  設問 5 は,VXLAN 関連の設問だったが,正答率は比較的高かった。本設問は,VXLAN に関する知識や経験
がなくても,TCP/IP 通信の基本的な技術と,本文に記述された内容から解答が導き出せるものだったので,
受験者の基本技術の理解度が高いことがうかがえた。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成29年度 秋期 午後Ⅰ 問2VDI の導入(帯域制御・標的型攻撃対策)
出題趣旨(IPA) 仮想デスクトップ基盤(以下,VDIという)は,情報セキュリティ強化やワークスタイル変革に取り組む企業や組織において導入する事例が多くなっている。VDIの導入では,従業員が利用していたPCのプログラム実行環境をサーバ上で集約管理するので,通信の変化に対応したネットワーク設計が必要になる。また,近年増加している標的型攻撃に特化した情報セキュリティ機器の導入やVDIにおけるマルウェア感染時の対処など,ネットワークも含めて実施する情報セキュリティ対策に関する技術力もネットワークエンジニアには要求される。本問では,VDIの導入を題材に,VDI導入前後における通信の変化を把握し,それに応じた帯域制御方式や標的型攻撃対策に関するネットワーク設計技術について問う。
問題を開く(6 ページ)
p.8
p.9
p.10
p.11
p.12
p.13
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                      解答例・解答の要点                備考
 設問1    バーストトラフィック
設問2 (1)   VDI 導入前に経由する通信   ファイル転送通信
        VDI 導入後に経由する通信 ① ・画面転送通信
                         ② ・プリント通信
    (2) a 1.25
        b 100
        c 10
    (3) 理由 インターネット通信は本社の仮想 PC から行われるから
        利点 情報セキュリティ対策を本社で集中的に行うことができる。
設問3 (1) プリント通信が画面転送通信を圧迫するから
    (2) 送出タイミングを調整する。
 設問4    ア 仮想 SW
        イ 任意
        ウ C&C サーバ
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,仮想デスクトップ基盤(以下,VDI という)の導入を題材に,VDI 導入前後の通信要件の把握,
ネットワーク帯域の見直し,帯域制御の設計,ネットワークも含めて実施する情報セキュリティ対策について
出題した。全体として,正答率は高かった。
 設問 2 (1)は,正答率は高かったが,VDI 導入後のシンクライアント及び仮想 PC で行われる通信を,本文か
ら読み取れていない解答も散見された。ネットワーク技術者にとって,ネットワークで行われる通信,通信を
行う装置,通信特性などを把握することは重要であると理解してほしい。
 設問 2 (2)は,VDI 導入後の広域イーサ網に関する計算を出題したが,正答率は低かった。問題文中に示され
た条件を正しく読み取り,正答を導き出してほしい。
 設問 2 (3)は,正答率は高かったが,情報セキュリティ対策上の利点についての言及がない解答も散見され
た。設問で何が問われているかを正しく理解し,注意深く解答してほしい。
 設問 3 は,帯域制御に関して出題したが,(1)は通信特性を把握できている受験者が多く,正答率が高かっ
た。(2)は“パケットを破棄する”と誤って解答した受験者が多かった。シェーピングやポリシングなどの帯域
制御で用いられる機能に関する知識が不十分である結果と思われる。
 設問 4 は,マルウェア感染時の対処に関して出題したが,正答率は高かった。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成29年度 秋期 午後Ⅱ 問1SDN とクラウドによるネットワーク拡張(OpenFlow・VLAN・DNS・CDN)
出題趣旨(IPA) ディジタルビジネスやIoTに関連した情報システムが注目されている。クラウドサービスを利用したりSDN(Software-DefinedNetworking)技術を活用したりする事例も増えている。これらの新しい概念やサービス,技術について,一部の研究開発者だけではなく,一般のネットワーク技術者にも正しい理解と応用力が求められる時代になっている。本問では,ネットワークの拡張を題材に,自社設備を用いたネットワークとWebシステムが,SDNとクラウドサービスの活用によってどのように変わるのかを解説している。従来のネットワーク技術の知識を用いて,SDNとクラウドサービスの基本的概念や技術が理解できること,それらとVLANやTCP/IP,DNSを組み合わせたネットワークシステム全体が理解でき,さらに,その基本設計ができることについて問うている。
問題を開く(13 ページ)
p.2(正誤表)
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
p.12
p.13
p.14
p.15
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                              解答例・解答の要点                           備考
 設問1    あ i1
        い NAT
        う i3
        え Flow-Mod
        お controller
        か Packet-Out
        き OFS2
        く p9
設問2 (1) け v2
        こ なし
        さ m2
        し m3
        す i4
    (2) ②,⑧,⑨,⑩
    (3) ETH_TYPE が ARP のイーサネットタイプに等しい。
    (4) 外部 NW 内の RT-1 と新 FW の通信
    (5) せ p6
        そ なし
        た m1
        ち m2
    (6) Push-VLAN,Set-Field VLAN_VID=v2,Output ( p7 )
設問3 (1) つ CNAME
    (2) webtest.asha.example.com
    (3) weblive.asha.example.com
    (4) DNS クライアントと DNS フルリゾルバが,ネットワーク上で離れた位置にあ
        る場合
    (5) ① ・Web-B のサーバ処理能力不足
        ② ・機械と Web-B 間の通信遅延
設問4 (1) 転用後の業務サーバの IP アドレスを,LB の振り分け先に追加しておく。
    (2) 置換え前 weblive IN A i6
         置換え後 weblive IN A i1
    (3) ① ・転用する業務サーバに関する物理配線の変更が不要になる。
        ② ・管理ソフトウェアを用いて,社内要員だけで対応できる。
    (4) CDN,ISP,IaaS 環境の構築と切替えに関する,API サービスと DNS を使った

          手順の確立
      (5) ① ・国外を利用するので国内の広域災害の影響を回避できる。
          ② ・B 社 CDN などを使い通常時と同じ品質を保つことができる。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,SDN(Software-Defined Networking)とクラウドサービスを使ったネットワークの拡張を題材
に,SDN,IaaS,CDN(Content Delivery Network)の基本的理解と,VLAN,TCP/IP,DNS などの基本技術の
応用について出題した。
 設問 1 は,TCP/IP と SDN の基本概念について問うた。正答率は高かった。
 設問 2 は,TCP コネクション確立の通信フローを例に SDN の動作について問うた。正答率は高く,SDN に
関する理解が高いことがうかがわれた。その中で(2)~(4)では誤った解答が目立った。これらは,“パケット識
別条件”と“Action”を定義したり読解したりする問題である。本文中に示された条件をよく読み,SDN の定
義によって通信フローがどのように変化するかについて復習しておいてほしい。
 設問 3 は,DNS を使ったネットワークの切替えについて問うた。正答率が低い問題が複数あった。(1)では
DNS の正しい知識が必要である。(4),(5)では,それに加え CDN を使ったネットワークの動作について理解す
ることが必要となる。これらは,ネットワークサービス利用の際に有用な技術の一例であり,十分に理解して
おいてほしい。
 設問 4 は,バックアップ対策を例に,SDN とクラウドサービスを使ったネットワークの運用について問う
た。正答率は低かった。(3)では,自社要員だけで構成変更ができるようになることに気付いてほしかった。(4)
では,準備作業全体を答えるのではなく一部の切替え作業手順を述べた解答が目立った。(5)では,IaaS 利用と
ネットワーク運用業務のアウトソーシングを混同する解答が目立った。本文の“内部 NW”と“IaaS 環境”は
ともに仮想化されたネットワークであり,“OFC の管理ソフトウェア”と“API サービス”を使った運用が行
われる。本文のようなプロジェクト発足時には,新ネットワークの運用について明確な指針をもつことが大切
である。ネットワークの仮想化やサービスの利用によって,運用業務も変化することを理解しておいてほし
い。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成30年度 秋期 午後Ⅰ 問1SaaS の導入(プロキシ・FW 構成・SD-WAN)
出題趣旨(IPA) 近年,社内グループウェアをクラウド上のSaaSに移行する事例が増えてきている。それに伴い,ネットワークトラフィックの流れに大きな影響が生じ,ネットワーク構成の変更をしなければならなくなることがある。特に,グループウェアの膨大なセッション数と増加するインターネットトラフィックをさばくためのプロキシサーバやファイアウォール構成は,検討が必要なポイントとなる。また,機器設定の集中管理のためにSDN(Software-DefinedNetworking)技術を導入する事例も増加傾向にある。本問では,SaaSを利用する場合に密接に関連するネットワークやセキュリティの知識及びSDNのIPsecVPNへの応用であるSD-WANについての知識を問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                          解答例・解答の要点                     備考
設問1 (1) ア フォワード
        イ リバース
    (2) 利用者 ID
設問2 (1) メソッド名 CONNECT メソッド
           対策      HTTPS 以外のポートの CONNECT を拒否する。
    (2) ウ プロキシサーバのルート証明書
設問3 (1) エ コントロール
    (2) ネクストホップが SD-WAN ルータとなるデフォルトルート
    (3) オ SD-WAN コントローラ
    (4) G 社 SaaS への HTTPS 通信
    (5) ① ・社内 PC から G 社 SaaS へのアクセスがプロキシサーバを経由しなくな
             るから
        ② ・出張先の PC から G 社 SaaS へのアクセスが記録されるから
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,社内グループウェアのクラウドへの移行を題材として,SaaS を利用する場合に密接に関連するネ
ットワークやセキュリティの知識及び SDN(Software-Defined Networking)の IPsec VPN への応用である SD-
WAN についての知識について出題した。
  設問 2(1)は,暗号化されている HTTPS プロトコルをプロキシサーバで処理するために必要な HTTP の
CONNECT メソッドについて出題したが,正答率は低かった。HTTPS の利用が増えてきた今日,CONNECT
メソッドは,便利な技術である反面セキュリティホールとなる可能性のある技術であるので,よく理解してお
いてほしい。
                                          う
 設問 3 は,SD-WAN によって SaaS へのトラフィックだけを迂回する方法について出題した。アプリケーシ
ョンの通信先を制御するためには,ルーティングの変更とアプリケーションの経由先変更の両方に目を向ける
必要があることに注意してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成30年度 秋期 午後Ⅱ 問2IaaS 基盤の構築(SDN・OpenFlow・マルチテナント)
出題趣旨(IPA) クラウドコンピューティングでは,マルチテナントが求められる。マルチテナントは仮想化技術によって実現するが,ネットワークの仮想化は,サーバ仮想化技術の発展に追従できていなかった。しかし,最近,SDN(Software-DefinedNetworking)の活用によって,ネットワークの仮想化が容易になってきた。本問では,IaaSのサービス基盤構築を題材として,SDN技術を用いない従来方式とSDN方式の,それぞれの方式による構築方法について解説した。その中で,SDNを実現する技術の一つであるOpenFlowを取り上げ,OpenFlowによる構築例を示した。本問では,受験者が,業務を通して蓄積したネットワーク関連技術を基に,本文中の記述を理解し実務で活用できるかを問う。
問題を開く(11 ページ)
p.14
p.15
p.16
p.17
p.18
p.19
p.20
p.21
p.22
p.23
p.24
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                        解答例・解答の要点                    備考
 設問1    ア スタック
        イ ステートフル
        ウ 負荷分散
        エ チーミング
設問2 (1) ・顧客ごとに異なるフィルタリングの設定が必要であるから
        ・顧客ごとにルーティングの設定が必要であるから
    (2) ① ・FWb による FWa の稼働状態
        ② ・FWa による L2SWa への接続ポートのリンク状態
        ③ ・FWa による LBa への接続ポートのリンク状態
          ・FWa による FWb の稼働状態
          ・FWb による L2SWb への接続ポートのリンク状態
          ・FWb による LBb への接続ポートのリンク状態
    (3) 物理サーバへの接続ポートに,全ての顧客の仮想サーバに設定された VLAN ID
        を設定する。
 設問3    ・OFC の IP アドレス
        ・自 OFS の IP アドレス
設問4 (1) ① ・フィルタリングルール
        ② ・仮想 FW の VLAN ID
        ③ ・仮想 FW の IP アドレス
          ・仮想 FW のサブネットマスク
          ・仮想 FW の仮想 MAC アドレス
          ・ルーティング情報
    (2) 顧客の L2SW 又は L3SW に接続する,L2SWa 及び L2SWb のポート
設問5 (1) 発生する可能性がある問題         物理サーバ 3 の障害によって,3 顧客のシステ
                             ムが同時に停止してしまう。
        仮想サーバの配置             3 顧客向けの仮想サーバを,それぞれ異なった
                             物理サーバに配置する。
    (2) FWp の内部側ポートと LBp の仮想 IP アドレスをもつポートは,同一セグメン
        トであり,物理サーバ 3 内で処理されるから
    (3) オ F テーブル名 F テーブル 1
            項番      2
        カ F テーブル名 F テーブル 0
            項番      6
        キ F テーブル名 F テーブル 4
            項番      6
    (4) OFS 名          OFS1,OFS2
        項番             7
        変更後のアクション p12 から出力
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,IaaS のサービス基盤構築を題材に,SDN(Software-Defined Networking)技術を用いない従来方
式と SDN 方式の,それぞれの方式による構築方法を解説した。SDN 技術としては OpenFlow を取り上げ,マ
ルチテナントのサービス基盤の構築に当たって必要になる技術について出題した。
 設問 1 は,ア,ウ,エの正答率は高かったが,イの正答率が低かった。“ステートフル”は,ファイアウォ
ール(以下,FW という)のフィルタリング機能などでも使われている用語なので,是非,知っておいてほし
い。
 設問 2 では,従来方式による構成について問うた。全体として,正答率は低かった。(3)は,仮想化されたサ
ーバのマイグレーションに対応させるときに不可欠な設定なので,理解しておいてほしい。
 設問 4 は,(1)の正答率が低かった。マルチテナント環境では,顧客ごとにネットワークの要件が異なるの
で,FW の筐体内で,各顧客向けに複数の FW(以下,仮想 FW という)を稼働させる必要がある。仮想 FW
は,通常の FW と同様の働きを行うものなので,仮想 FW に対して設定すべきネットワーク情報も,通常の
FW とほぼ同じであることを理解しておいてほしい。
 設問 5 では,OpenFlow を利用したときの構成とパケットの転送制御について問うた。(1)の正答率が低かっ
た。テストシステムの仮想サーバの配置(図 4)は,生成されるフローテーブル(以下,F テーブルという)
の内容を考慮したものだが,この仮想サーバの配置には,物理サーバ 3 に障害が発生すると 3 顧客のシステム
が,一時的であるが同時に停止するという問題がある。構成図(図 4)から,この問題点を見つけ出してほし
かった。改善策は,顧客ごとの仮想サーバを,それぞれ異なる物理サーバに配置することで,物理サーバの障
害の影響を複数の顧客に及ばないようにすることである。
 (2)は,正答率が高かった。物理サーバ内の,仮想レイヤ 2 スイッチに接続された仮想サーバ間で行われるパ
ケットの転送制御については,理解が高いことがうかがえた。
 (3),(4)とも,正答率が高かった。本問では,五つの F テーブルによってパケットの転送制御を行う方法を
示したが,各 F テーブルの役割や F テーブル間で行われるパケットの転送手順などについても,十分に理解さ
れていることがうかがえた。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
⑤ 名前解決・メール・Web
DNS・送信ドメイン認証・HTTP/2・TLS。主分野としては少ないが、②③④の問題に部品として必ず出る。
令和6年度 春期 午後Ⅱ 問2電子メールを用いた製品サポート(SPF・DKIM・DMARC)
出題趣旨(IPA) 特定の企業や官公庁などが保有する知財情報や個人情報などの重要な情報の窃取,改ざんなどを行う標的型メール攻撃が広がっており,攻撃手口が巧妙なことから,発見が難しく被害が増加している。標的型メール攻撃は,なりすましメールによって行われることが多い。対策を怠ると,攻撃の被害者になるだけでなく,加害者になってしまうこともある。このような状況を基に,本問では,メールによるサポート業務を他社に委託する場合のなりすまし防止対策を題材として,受験者が修得したネットワーク技術が,標的型メール攻撃の対策に有効な送信ドメイン認証の導入検討に活用できる水準かどうかを問う。
問題を開く(10 ページ)
p.14
p.15
p.16
p.17
p.18
p.19
p.20
p.21
p.22
p.23
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                               解答例・解答の要点                         備考
設問1 (1) mail.y-sha.lan
       (2) TTL を 60 秒と短い値にしている。
       (3) a Preference
             b   y-mail2
             c   逆引き
       (4) ア 200.a.b.1
             イ 192.168.0.1
    (5) メールサーバの FQDN に,詐称したメールアドレスのドメイン名を登録する。
設問2 (1) ウ 200.a.b.1
                                                                  順不同
             エ 200.a.b.2
       (2)   d   SMTP
             e   MAIL FROM
             f   y-sha.com
       (3) 送信元のメールサーバの IP アドレスが,SPF レコードの中に登録されているこ
           と
設問3 (1)      g   ヘッダー
             h   UDP
           i 512
       (2) アルゴリズム名 RSA
             オ 公開鍵
    (3) 受信したメールが正規のメールサーバから送信されたものかどうかが分かるか
        ら
設問4 (1) DNS サーバ名 ・外部 DNS サーバ Y
                 ・y-ns1
             登録する情報          ・メール中継サーバ Z の IP アドレス
                             ・z-mail1 の IP アドレス
       (2)   j   y-sha.com
       (3) メール中継サーバ Z から鍵が漏えいしても,Y 社で実施中の DKIM の処理は影響
           を受けない。
       (4) なりすましメールも,メール中継サーバ Z から社外に転送されるから
設問5 (1)
       (2) 不備により設問が成立しない。
       (3)
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,電子メール(以下,メールという)を用いた製品サポートを題材に,メールによるなりすましを
検知するための対策について出題した。正答率は全体として平均的であった。
 設問 1 では,(2)の正答率が低かった。本問の構成のように,送信元が社内メールサーバ Y だけの場合,振
分けの偏りを小さくするには,DNS キャッシュの生存時間を短くして,社内 DNS サーバ Y に対する名前解決要
求を頻繁に発生させる必要があることを理解してほしい。
 設問 3 では,(3)の正答率が低かった。本問の構成では,メール中継サーバ Y1 と Y2 が DKIM 処理を行うこ
とから,受信したメールに付与された電子署名が真正であれば,当該メールが Y 社のメールサーバから送信さ
れたことが分かることを導き出してほしい。
 設問 4 では,(3)及び(4)の正答率が低かった。(3)については,鍵の漏えい時に発生する影響を基に,影響
の具体的な内容を導き出してほしい。(4)については,Z 社から社外に送信されるメールは,DKIM 処理を行う
同じメール中継サーバ Z から送信される構成であることを基に,正答を導き出してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和5年度 春期 午後Ⅰ 問1Webシステムの更改(HTTP/2・TLS)
出題趣旨(IPA) 企業システムにおいて,自社データセンターのオンプレミスシステムとクラウドサービスの組合せは一般的である。こうしたシステムにおいて,新たなネットワーク構成への変更や,新たな技術やプロトコルの導入といった事項は,企業ネットワークにおける重要な取組の一つである。このような状況を基に,本問ではオンプレミスシステムの一部をクラウドサービスへ移行することと,通信の効率化のために新たなプロトコルを導入することを要件とするWebシステム更改の事例を取り上げた。本問では,HTTP/2プロトコルとその下位プロトコルとしてのTLSプロトコル,部分的なクラウドサービス導入に伴う経路設定を題材として,受験者の習得した技術と経験が実務で活用可能な水準かどうかを問う。
問題を開く(6 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                          解答例・解答の要点                          備考
 設問1      a   リバース
          b   権威
          c   キャッシュ
          d   ストリーム
          e   :method
          f   TLS
設問2 (1) リクエストを受けたのと同じ順序でレスポンスを返す必要がある。
       (2) 通信開始時に TCP の上位のプロトコルを決定するため
設問3 (1) (d),(e)
    (2) クライアントが利用可能なアプリケーション層のプロトコル
設問4 (1) ア 172.21.10.0/24
         イ 172.21.11.2
         ウ 172.21.11.1
       (2) 動作モード    アプリケーションモード
         理由         HTTP/2 リクエストを HTTP/1.1 に変換して負荷分散するから
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,HTTP/2 プロトコルとその下位プロトコルとしての TLS プロトコル,部分的なクラウド導入に伴う
経路設定を題材に,HTTP/2 プロトコルの概要と特徴,通信開始時のシーケンス及びネットワーク機器に対する
経路設定や仮想負荷分散装置の負荷分散設定などについて出題した。全体として正答率は平均的であった。
 設問 1 では,d,e,f の正答率が低かった。HTTP/2 プロトコルは広く普及してきており,これからも多く使
われる重要なプロトコルである。その基本については正しく理解してほしい。
 設問 2 では,(2)の正答率が低く,ALPN を暗号化処理プロトコルと誤った解釈をしているような誤答が目立
った。ALPN は HTTP/2 プロトコルでは必須の技術であり,HTTP/2 に限らず,TCP/443 番ポートを複数のサービ
スで共用する場合によく使われる技術なので理解を深めてほしい。
 設問 3 では,(1),(2)の正答率が低く,暗号アルゴリズムの交換といった誤答が散見された。HTTP/2 プロト
コルの通信開始シーケンスについても,その意味や内容について十分に理解しておいてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成28年度 秋期 午後Ⅰ 問1電子メールシステム(OP25B・SMTP-AUTH・SPF)
出題趣旨(IPA) 電子メールシステムにおいて,不正な電子メールが送信されることを防いだり,受信した電子メールが不正に送信された電子メールではないことを確認する手段を提供したりすることは,不正のない電子メール利用のために必須となっている。また,このような電子メールの安全性・信頼性を上げるための技術は,ネットワーク技術を応用したものとなっており,ネットワーク技術者として押さえておくべき技術の一つと考えられる。本問では,企業での安全な電子メールシステム活用を目指したシステム構築を通じて,ネットワーク技術者として必要となる能力を問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                    解答例・解答の要点                備考
 設問1    ア MX
        イ MSV3
        ウ MSV2
        エ SMTP-AUTH
設問2 (1) 不正メールの踏み台にされてしまうリスク
    (2) ルータ 4
    (3) オ TCP
        カ a.b.0.0/20
        キ 25
    (4) サブミッションポート
    (5) ① ・110
        ② ・587
設問3 (1) MAIL FROM
    (2) 送信元メールサーバの IP アドレス
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,電子メールシステムを用いたサポート業務を第三者に業務委託する場面を題材として,OP25B
(ISP ネットワークにおける不正メール配信防止のための対策)実施配下環境でのメール構築や,SPF による
電子メールの信頼性向上の技術について出題した。全体として,正答率は高かった。
 設問 2 は,よくある電子メール要件に応じたネットワーク構成に関連する問題であるが,(4)の正答率が低か
った。電子メール送信のための 2 種類のポートの使い分けや,その意味については必須の技術と思われるの
で,SMTP-AUTH と併せて,基本をしっかりと理解してほしい。また,(5)は STARTTLS 方式で TLS 暗号化通
信を行う場合のポート番号を問う問題であるが,STARTTLS 方式ではない TLS 暗号化通信の場合のポート番号
を答えてしまう誤答が散見された。STARTTLS 方式の解説は本文中に書いてあるので,よく読めば正答を導け
るはずである。
 設問 3 は,メールサーバの認証を行う SPF に関して出題したが,正答率は低かった。特に(1)の正答率が低か
った。SMTP プロトコルにおける基本的なシーケンスの理解は,メールシステム構築時の動作確認を行う上で
の必要事項なので,是非とも理解をしておいてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成28年度 秋期 午後Ⅰ 問3メールサーバの更改・移行(DNS・LB・LDAP)
出題趣旨(IPA) 電子メールサービスを支えるインフラ技術は,性能,信頼性,コスト,セキュリティ対策など,様々な面で,大きく発展してきた。また,電子メールは古くから利用されているサービスであり,相当に古い設備のまま運用し続けてきて,更改が必要な時期になっている企業は多いと思われる。電子メールが利用され続ける限り,メールサーバの更改や移行は,重要なテーマと考えられる。メールサーバの更改・移行は,情報システム部門だけでなく,利用者の負担も大きく,容易ではない。標準といえる方法や手順があるわけでもなく,個々の状況や制約に応じて,計画し実行することが必要である。本問では,メールサーバ更改を題材として,電子メールサービスを支える各種技術に対する基礎的な理解及び応用力と,利用者を含めたサービス全体を把握して,移行や運用の手順を設計・実施できる能力を問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                   解答例・解答の要点                      備考
設問1 (1) a ゾーン転送
        b SMTP
    (2) c DNS1
    (3) 公開ゾーン情報の更新通知
    (4) 条件 送信元が少数の場合
        理由 送信元は,DNS のキャッシュが生存している間,宛先を変えないから
設問2 (1) d 新 MSV1
        e 新 MSV2
    (2)
            ホスト名     IP アドレス
             msvc      VIP1
             msvc      VIP2

設問3 (1)     機器名    FW
         設定変更内容 新 MSV と MGW との間の SMTP 通信を,双方向とも許可す
                   る。
     (2) 送信元 メール送受信サーバの変更を実施済みの社員 又は 社外
          宛先 未変更社員
     (3) (A) 新 MSV → 旧 MSV
         (B) 旧 MSV
     (4) 申請者のメールアドレスに対応するメールサーバが,新 MSV に変更される。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 3 では,メールサーバの移行において行う,アカウント収容替えの設計,移行手順の設計,利用者への影
響などに関して出題した。また,それらを行う基礎として,各種の要素技術に関しても出題した。全体とし
て,正答率は低かった。
 設問 1 の(2),(3)は,DNS のプライマリとセカンダリの通信に関する設問である。DNS は,IP ネットワーク
でほぼ必ず使用される根幹の機能なので,基礎的なことは正確に理解しておいてほしい。(4)は,正答率が低か
った。DNS キャッシュの影響に言及できた解答はあったが,負荷が偏りやすくなる条件を答えられた解答は少
なかった。(4)の対象である MGW から MSV への通信と異なり,PC から MSV への通信では DNS ラウンドロビ
ンを用いて負荷分散をしている。後者の通信でも DNS キャッシュが介在するが,それを理由とした負荷の偏り
は生じない。この対比に気付いてほしい。
 設問 2 は,VRRP と DNS の名前解決に関する基礎知識があれば,本問のような構成に初めて触れた人でも正
答を導けるはずである。正答に至らなかった受験者は,よく復習してほしい。また,VRRP と DNS ラウンドロ
ビンによる Act-Act 冗長構成は,応用の範囲が広いので,是非知っておいてもらいたい。
 設問 3 は,(1)の正答率が高かったが,誤答の中には,設問文の条件に合致していない解答や,勝手な仮定に
基づいたと思われる解答が多く見られた。また,(2),(3)の正答率は低かった。この 2 問は,移行工程におけ
る,未変更社員,メール送受信サーバの変更を実施済みの社員,社外の三者間のメール転送経路を,本文に従
って図 3 に書き込めば,正答にたどり着くことができる。この 2 問を正しく解答できた受験者は,他の設問の
正答率も高い傾向があり,問題全体を正しく読み解いた人が多かったと推測される。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
⑦ 運用・監視・移行・自動化
SNMP・syslog・トラブルシューティング・移行手順。単独で1問になることもある保険の分野。
令和7年度 春期 午後Ⅰ 問2ネットワークの改善(HTTP・トラブルシューティング)
出題趣旨(IPA) 近年,学校におけるICT利活用が注目されており,ネットワークを含めたICT環境の整備が進められている。また,HTTPプロトコルは広く普及しており,その新バージョンへの移行がネットワーク環境の変化に合わせて段階的に進められている。ネットワークSEにとって,トラブルシューティングは必須の業務であり,これを行うには,利用しているプロトコルなどの知識に加えて,問題の定義・情報収集・切り分け・仮説検証などを論理的に進めるスキルが求められる。本問では,学校のネットワークを題材として,HTTPプロトコルの知識,及びトラブルシューティングの基本的スキルを問う。
問題を開く(7 ページ)
p.8
p.9
p.10
p.11
p.12
p.13
p.14
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                             解答例・解答の要点                         備考
設問1 (1)      a   プライベート
             b   グローバル
             c   PoE+
       (2) PC が属するセグメント
設問2 (1) ログイン画面が表示されない事象が一部かつ不特定の PC だから
    (2) d 帯域確保
       (3) (ⅲ),(ⅳ)
       (4)       PC 台数   327
             エントリー数 120,000
設問3 (1) 先行の処理が終わるまで後続の処理が待たされるから
       (2)   e   リクエスト
             f   レスポンス
             g   ストリーム ID
             h   並列
       (3)   調整       UDP の保持時間を 300 秒より小さくする。
             効果       未使用の UDP フローによる NAPT 変換エントリーを早期に削除できる。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,学校のネットワークを題材に,HTTP プロトコルやトラブルシューティングの手法について出題し
た。全体として正答率は平均的であった。
 設問 1 では,(2)の正答率がやや低かった。DHCP 及び DHCP リレーエージェントは企業ネットワークでは広く
用いられているので,その仕組みと動作をよく理解しておいてほしい。
 設問 2 では,(1)の正答率が低かった。トラブルシューティングにおいて,事実を整理し,そこから仮説を
論理的に組み立てることは重要である。本文中の情報をきちんと読み取り,正答を導き出してほしい。
 設問 3 では,(2)g の正答率が低かった。HTTP/2 の基本的な用語なので覚えておいてほしい。また,(3)の正
答率がやや低かった。通信に関わる各種タイマーを調整することで,ネットワークのパフォーマンスを最適化
するスキルを身に付けておいてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和3年度 春期 午後Ⅱ 問2インターネット接続環境の変更(SNMP監視・BGP・OSPF)
出題趣旨(IPA) システム部門がネットワークを運用する際には,ネットワークの状況を正確に把握できることが重要である。そのためには,情報取得の仕組みや情報の取り扱い,情報の見方について,正確に理解しておく必要がある。あわせて,ネットワークを常時監視する必要もある。また,与えられた課題に対して,どのような技術を用いて,どのように解決するか立案できることが重要である。利用したことがない技術が案として浮上した場合,その技術がどのようなものか調べ,正確に理解したうえで採用することが重要である。本問では,インターネット接続環境の更改を題材にしている。SNMPを用いたネットワーク利用状況の把握及びping監視と機械学習を用いた監視について問う。さらに,BGPやOSPFを用いたネットワーク設計と,プロトコルの特徴を踏まえた導入手順について問う。
問題を開く(12 ページ)
p.14
p.15
p.16
p.17
p.18
p.19
p.20
p.21
p.22
p.23
p.24
p.25
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                        解答例・解答の要点                  備考
設問1 (1) (Xt-Xt-1)×8÷300
     (2) 取得間隔の間で発生したバースト通信が分からなくなる。
     (3) ア
設問2 (1) ルータ 10 とルータ 11 は OSPF を構成するインタフェースが二つあり,迂回路
         を構成できるから
     (2) a α.β.γ.0/30
                                                    順不同
          b α.β.γ.4/30
     (3) 経路のループを回避するため
     (4) ア 短い
         イ 小さい
         ウ α.β.γ.8
         エ α.β.γ.9
         オ α.β.γ.17
         カ α.β.γ.18
         キ キープアライブ
     (5) BGP テーブルから最適経路を一つだけ選択し,ルータのルーティングテーブル
         に反映する。
設問3 (1) ク エ
         ケ ウ
         コ イ
         サ ア
     (2) シ ルータ 10Z,ルータ 10,FW10
     (3) BGP の経路情報よりも静的経路設定の経路情報の方が優先されるから
     (4) eBGP ピアを無効にする。
設問4 (1) ① ・輻輳時にエコー応答を受信することがあり検知できない。
         ② ・ルータ 10Z とルータ 11Z の障害時に誤って検知する。
     (2) ス 50
     (3) データ FW とプロキシサーバの通信ログデータ
         検知内容 単位時間当たりの通信ログデータ量が突発的に増えたり減ったりし
                  たこと
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,インターネット接続環境の更改を題材に,SNMP を用いたネットワーク利用状況の把握及び ping
監視と機械学習を用いた監視について出題した。さらに,BGP や OSPF を用いたネットワーク設計と,プロト
コルの特徴を踏まえた導入手順について出題した。全体として,正答率は高かった。
 設問 2 は,BGP を中心とした経路制御の問題であるが,(2)の正答率が低かった。本文中の説明を注意深く読
み取り,経路制御の流れを順序立てて組み立て,正答を導き出してほしい。(4)キは,正答率が低かった。キー
プアライブなど,BGP に関する基本的な用語については,是非知っておいてほしい。
 設問 3 は,(3),(4)の正答率がやや低かった。(3)は異なるプロトコルを組み合わせて用いる際に,これらの信
頼性に基づいて優先順位を決める経路制御の基本である。また,(4)はネットワーク構成を変更する際に,利用
                       う
者に対する影響を最小限にするための通信迂回操作の一つである。それぞれよく理解してほしい。
                           ふくそう
 設問 4(1)は,正答率がやや低かった。専用線の輻輳を検知するために ICMP による死活監視を用いた際の問
題について問うたが,技術的な観点ではなく,ルータ 10Z とルータ 11Z が Z 社の所有であることに着目した解
答が目立った。ネットワークスペシャリストとして ICMP の特徴をよく理解し,もう一歩踏み込んで考えてほ
しい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和3年度 春期 午後Ⅰ 問1ネットワーク運用管理の自動化(REST API・LLDP-MIB)
出題趣旨(IPA) 省力化のために,ネットワークの設定や運用の自動化を行うことが増えてきている。これは,インターネットの普及によって全国どこでも同質のネットワークが入手しやすくなったことや,システムから直接操作できるAPIを備えたネットワーク機器が増えてきたことが背景にある。具体的な例として,コントローラによるネットワーク機器の集中管理や,ネットワーク構成管理の自動化がよく行われる。本問では,システムの全国展開を題材に,自動化する際によく使われるネットワーク,システム,及びプロトコルに関する知識,理解を問う。
問題を開く(6 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                      解答例・解答の要点                   備考
設問1 (1) DHCP サーバ
    (2) 82
    (3) L2SW の入力ポート以外の全てのポートに転送される。
設問2 (1) RT 管理コントローラの IP アドレスが変更された場合でも RT の設定変更が不
        要である。
    (2) HTTP 又は HTTPS
    (3) 運用管理サーバ
    (4) 店舗から本社には BP 経由でしかアクセスができないから
設問3 (1) a 2
    (2) b SNMP
         c RT 管理コントローラ
    (3) 各機器の接続構成が構成図どおりであること
    (4) イ,エ,カ
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,システムの全国展開を題材に,ネットワークの設定や運用の自動化について出題した。全体とし
て,正答率は平均的であった。
 設問 1(3)の正答率は平均的であった。レイヤ 2 スイッチでフラッディングが生じる条件は基本的な知識なの
で,よく理解してほしい。
 設問 2(3)は,正答率が低かった。traceroute コマンドはトラブルシュートの場面でよく用いられるものなの
で,動作原理を理解してほしい。
 設問 3(3)は,正答率が高かった。LLDP を用いた確認であることを読み落とした解答が散見された。本文中
に示された条件をきちんと読み取り,正答を導き出してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
① LAN・冗長化
STP/RSTP・LAG・VRRP・スタック。問題としては選ばなくてよいが、②の問題の中に必ず出てくる。
令和3年度 春期 午後Ⅱ 問1社内システムの更改(RSTP・スタック機能)
出題趣旨(IPA) 企業のネットワークを設計するときに,RSTP(RapidSpanningTreeProtocol)を用いる方式や,スタック機能を用いる方式など,様々な方式を選択できるようになった。企業活動がITによって成り立っている現在,これらの技術を正しく選択して,情報システムの可用性向上を図ることは,どの企業においても重要な課題の一つである。このような状況を基に,本問では,社内システムの更改と移行を事例に取り上げた。現行のSTPをRSTPに変更したときの方式,スタック機能を用いたときの方式を検討し,それぞれの特徴を解説した。本問では,多くの企業のネットワークに利用されているRSTP,スタック機能を題材に,受験者が修得した技術と経験が,ネットワーク設計,構築,移行の実務で活用できる水準かどうかを問う。
問題を開く(12 ページ)
p.2
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
p.12
p.13
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                       解答例・解答の要点                          備考
設問1 (1)  a フォワーダ
         b プライオリティ値
    (2) 内部 DNS サーバ
設問2 (1) 比較対象 MAC アドレス
        サブネット FW-L3SW 間サブネット,内部サーバ収容サブネット
    (2) c 指定
         d 非指定
         e MAC アドレス
設問3 (1) f 上位のスイッチ
    (2) ① ・ポート故障時の代替ポートを事前に決定しているから
        ② ・転送遅延がなく,ポートの状態遷移を行うから
設問4 (1) 2 台の L3SW を 1 台のスイッチとして管理できるから
    (2) スタック L3SW ~ 新ディレクトリサーバ 又は
        スタック L3SW ~ 新内部 DNS サーバ
 設問5    技術 ① ・スタック
               ② ・リンクアグリゲーション
        理由 ループがない構成だから
設問6 (1) 送信元 MAC アドレスをもつ機器 現行のディレクトリサーバ
        宛先 MAC アドレスをもつ機器              新ディレクトリサーバ
    (2) 送信元 MAC アドレスをもつ機器 現行の L3SW1
        宛先 MAC アドレスをもつ機器              スタック L3SW
    (3) 172.16.254.128 ~ 172.16.254.254
    (4) 現行の FW と新 FW の仮想 IP アドレスが重複する。
    (5) 変更内容           静的 NAT の変換後の IP アドレスを,新公開 Web サーバから現
                       行の公開 Web サーバの IP アドレスに変更する。
        経由する機器 新ルータ 1→新 L2SW0→新 FW1→新 L2SW1→L2SW1
    (6) ① ・新公開 Web サーバ宛ての Web 通信
        ② ・新外部 DNS サーバ宛ての DNS 通信
    (7) g 172.17.11.1
    (8) PC が収容されているサブネットを識別し,対応する DHCP のスコープから IP
        アドレスを割り当てるため
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,社内システムの更改を題材に,STP,RSTP 及びスタック機能を用いたときの方式の違いと,現
行の社内システムから新社内システムへの移行について出題した。全体として,正答率は低かった。
 設問 2 は,(1),(2)ともに正答率がやや低かった。STP の用語は RSTP でも用いられるので,是非知っておい
てほしい。サブネットについて,STP と VRRP の構成を正しく把握し,設計上の問題点を発見することは,ネ
ットワークを設計する上で非常に重要である。
 設問 3(2)は,正答率が低かった。トポロジの再構成に掛かる時間を短縮できる理由を問う問題であり,本文
中に示された RSTP で追加されたポートの役割,STP と RSTP の状態遷移の違いを読み取り,もう一歩踏み込
んで考えてほしい。
 設問 6(1)~(5)は,正答率がやや低かった。移行設計では,現行の社内システムと新社内システムの構成を正
しく把握し,移行期間中の構成,経路情報,作業手順などを理解することが重要である。本文中に示された条
件を読み取り,正答を導き出してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成30年度 秋期 午後Ⅰ 問2ネットワーク監視の改善(VRRP・STP・SYSLOG・SNMP)
出題趣旨(IPA) 企業ネットワークを運営する際には,要件に合わせて設計構築するだけではなく,業務が滞りなく実施できるよう,適切に運用管理を行う必要がある。運用中においては,当初想定しえなかった問題に遭遇し,改善を求められることもある。本問では,ある企業ネットワークを想定し,VRRP(VirtualRouterRedundancyProtocol)やSTP(SpanningTreeProtocol)といった冗長化に用いられる基本的な技術の理解,ICMPやSYSLOG,SNMP(SimpleNetworkManagementProtocol)といった監視に利用される基本的な技術の理解,及び,ネットワーク監視の問題に対してどのように考え,改善できるか,について問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                         解答例・解答の要点                               備考
 設問1    ア ICMP
        イ IP アドレス
        ウ UDP
        エ コミュニティ
設問2 (1) デフォルトゲートウェイ
    (2) VRRP アドバタイズメント
    (3) VLAN100,VLAN200,VLAN300
設問3 (1) p2
    (2) スパニングツリーが再構築中だったから
設問4 (1) SNMP エージェント     コア SW1 又は コア SW2 又は フロア SW1 又は
                        フロア SW2 又は フロア SW3 又は フロア SW4
                        又は サーバ SW
        SNMP マネージャ      監視サーバ
    (2) ポーリング 5 分ごとに状態を取得するので多くの場合異常検知が遅れる。
        トラップ     到達確認がないのでメッセージが失われる可能性がある。
    (3) スパニングツリーが再構築するまでインフォームの再送信を繰り返す。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,ネットワーク監視の改善を題材として,企業ネットワークの冗長化や監視に用いられる基本的な
技術の理解とネットワーク監視の問題に対してどのように考え,改善できるかについて出題した。
 設問 1 のエは,SNMP の基本的な用語だが,正答率が低かった。
 設問 2(2)では,VRRP についての説明を求めたが,VRRP と異なるプロトコルについて述べた解答が目立っ
た。VRRP は冗長化設計で用いられる基本的な技術であり,正しく理解しておいてほしい。
 設問 4(2)では SNMP ポーリングと SNMP トラップの特徴を踏まえての解答を期待したが,的外れな解答が
目立った。監視に用いられる技術の特徴を正しく把握することは,ネットワーク監視を設計する上で非常に重
要である。ネットワーク技術者として是非知っておいてもらいたい。
 設問 4(3)は正答率が低かった。問題文をよく読み,設問で何が問われているかを正しく理解し,注意深く解
答してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和元年度 秋期 午後Ⅰ 問1ネットワークの増強(リンクアグリゲーション・VRRP・監視)
出題趣旨(IPA) 通信コンテンツがリッチになることで,ネットワークは広帯域化が求められている。また,ネットワーク断による影響が大きくなってきており,ネットワークの冗長化も求められてきている。広帯域化と冗長化の両方を実現するためにリンクアグリゲーション(LAG)がよく用いられる。LAGを利用する際には,それに適した設計や運用を行う必要がある。本問では,ネットワークの増強を題材に,回線の広帯域化,冗長化技術として定着しているLAGを用いたネットワークの設計及び運用についての技術と経験を問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                     解答例・解答の要点                     備考
設問1 (1) a BGP 又は BGP4
         b バックボーン
         c GARP
    (2) キ,ク,ケ
    (3) キ,ク,ケ
    (4) リンクダウンを伴わない故障発生時に,LAG のメンバから故障回線を自動で除
        外できる。
    (5) 1 G ビット/秒を超えたパケットが廃棄される。
    (6) 通信の送信元と宛先 MAC アドレスの組合せが少なくハッシュ関数の計算値が
        分散しないから
設問2 (1) d ICMP
         e SNMP トラップ 又は SNMP trap
         f MIB
    (2) (iii)
     (3) コアルータ から   L3SW   までの区間
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,ネットワークの増強を題材に,回線の広帯域化,冗長化技術として定着しているリンクアグリゲ
ーション(LAG)を用いたネットワークの設計及び運用について出題した。
 設問 1(2)は,正答率が低かった。VRRP を構成する 2 台の装置がどの回線を経由して,互いの正常性を確認
し合うかは,VRRP を用いて冗長性を確保するに当たり重要な点であるので,よく理解しておいてほしい。
 設問 1(4)は,正答率が低かった。LAG の利用時に LACP(Link Aggregation Control Protocol)を用いるのは
一般的な構成であるが,なぜ LACP を利用するのか,把握しておいてほしい。
 設問 2 は正答率が高かった。監視方式についての理解が高いことがうかがえた。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
⑥ 無線LAN・IoT
802.11・AP設計・LPWA・CoAP。選択制があるので捨ててよい分野(同年の他問が必ず②③④に当たっている)。
令和7年度 春期 午後Ⅱ 問2IoTシステムの設計(LPWA・CoAP・DTLS)
出題趣旨(IPA) 様々なものをインターネットに繋げるIoTが普及してきている。IoTでは,無線通信,通信プロトコル及び情報セキュリティに関する技術などについて,IoT向けの技術の理解がネットワーク技術者に求められる。本問では,LPガス消費量の遠隔検針を題材として,ネットワークの設計,構築,運用に関わる受験者が,実務や学習などを通して蓄積したネットワーク及びネットワークセキュリティ技術が,LPWA(LowPowerWideArea)を利用する無線回線の選択,CoAP(ConstrainedApplicationProtocol)の利用検討,及びIoTシステムの情報セキュリティ対策の検討などに活用できるかどうかを問う。
問題を開く(11 ページ)
p.15
p.16
p.17
p.18
p.19
p.20
p.21
p.22
p.23
p.24
p.25
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                               解答例・解答の要点                        備考
 設問1         a   消費
             b   非セルラー
             c   セルラー
             d   ISM
             e   干渉
             f   3GPP
 設問2         g   2
             h   G メーター管理サーバ
             i   SIM
             j   372
        k        RESTful
設問3 (1) l        トランスポート
             m   順不同
             n   重複
             o   同期
             p   バックオフ
       (2) メッセージ ⅷ
             理由  トークン値が一致するから
       (3)       ACK      ⅴ
       (4)   理由        二つのパケットのメッセージ ID が同じだから
             処理        受信した(ⅶ)の ACK は処理済みなので無視する。
       (5)   内容        送信元 IP アドレスを,攻撃対象のホストの IP アドレスに偽装する。
           攻撃名 リフレクション
       (6) 判断できること (ⅰ)の送信元が,偽装されたものでないこと
                     対応       (ⅳ)を送信せず,ハンドシェークを終了する。
設問4 (1) G メーター管理サーバやネットワークへの負荷の集中が避けられる。
       (2) G メーターの消費電力を抑えることができる。
       (3) TCP コネクション確立とコネクション切断の処理が行われるから
       (4) CoAP 通信は,Y 社向けの閉域網の中で行われるから
       (5) 測定と送信が誤った時刻に行われることになる。
       (6) G メーター管理サーバから現在時刻を取得して,G メーターの時刻を更新す
           る。
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 2 で は , LP ガ ス 消 費 量 の 遠 隔 検 針 を 題 材 に , LPWA ( Low Power Wide Area ) 無 線 通 信 技 術 , CoAP
(Constrained Application Protocol)及び IoT システムの設計について出題した。全体として正答率は平均
的であった。
  設問1では,d と f の正答率が低かった。Wi-Fi などで利用する 2.4GHz 帯と 920MHz 帯は ISM(Industrial
Scientific and Medical)バンドに割当てられていること,LTE などの移動体通信の技術仕様は 3GPP で作成さ
れていることは覚えておいてほしい。
  設問3では,(1)の p 及び(6)の“判断できること”の正答率が低かった。p のバックオフは,再送時の成功
率を高めるためにイーサネットでも利用されている技術なので,覚えておいてほしい。DTLS のハンドシェーク
に対する攻撃には複数のパターンが考えられるが,“判断できること”では,cookie の作成方法を基に,正答
を導き出してほしい。
  設問4では,(3)の正答率が低かった。CoAP と HTTP バージョン 1.1 では利用するトランスポート層のプロト
コルが異なる。TCP では,UDP では行われないコネクションの確立とコネクションの切断のためのパケットが
発生することに着目して,正答を導き出してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和5年度 春期 午後Ⅰ 問3高速無線LANの導入
出題趣旨(IPA) 無線LANデバイスは今や社会に広く浸透しており,企業や家庭では有線に代わって端末接続方法として利用されることが多い。今後もリッチコンテンツの増加やIoTデバイスの普及などに伴って,無線LAN技術の進化が想定される。無線LANの設計・導入には,電波周波数帯やセキュリティ対策などの無線LAN特有の知識を必要とし,さらに,無線LAN利用を前提とした場合に考慮すべき有線LAN設計の注意点も存在する。本問では,新校舎ビル建設におけるLAN商談を題材として,無線LANの知識及びLAN全体の設計能力が実務で活用できる水準かどうかを問う。
問題を開く(6 ページ)
p.14
p.15
p.16
p.17
p.18
p.19
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
  設問                                 解答例・解答の要点                       備考
 設問1         a   トライバンド
             b   アンテナ
             c   パスワード
             d   チャネルボンディング
             e   PoE++
             f   マルチギガビットイーサネット
             g   スタック
             h   DHCP リレーエージェント
設問2 (1) 周波数帯            ① ・W52/W53
                        ② ・W56
                  利点      より多くの WLAN 端末が安定して通信できる。
       (2) 周波数帯         ① ・W53
                        ② ・W56
                  動作      検知したチャネルの電波を停止し,他のチャネルに遷移して再
                          開する。
                  影響      AP との接続断や通信断が不定期に発生する。
設問3 (1) 800
    (2) 区間 (ii)
             理由 平常時にリンク本数分の帯域を同時に利用できるから
       (3)       機器     ① ・AP
                        ② ・フロア L2SW
                        ③ ・動画コンテンツサーバ
                 作業ミス     ループ状態になるような誤接続や設定ミス
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 3 では,新校舎ビル建設における LAN 導入を題材に,無線 LAN 技術の基礎知識,及び有線も含めた LAN の
概要設計について出題した。全体として正答率は平均的であった。
 設問 1 では,正答率は全体的にやや低く,特に a と f が低かった。本設問の内容のほとんどは無線 LAN 製品
に実装されている技術仕様であり,公開されている情報である。提案時における方式選択の際に必要となるの
で,是非知っておいてもらいたい。
 設問 2 は,全体的に正答率は高かったものの,(1)ではトライバンドの利点に関する理解が不十分な解答が
散見された。無線 LAN の設計において,端末の接続性及び通信の安定性を確保するためには,電波周波数帯の
種類と特性を理解して適切に利用することが重要なので,是非とも理解を深めてほしい。
 設問 3 では,(1)の正答率がやや低く,桁の誤りも散見された。端末当たりのスループットや,認証や DHCP
も含めたトラフィックの流れと流量を把握することは,LAN の全体設計に必要である。計算式自体は単純なの
で,落ち着いて計算してもらいたい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成27年度 秋期 午後Ⅱ 問1保守システムの機能強化(M2M・HTTP キャッシュ・CoAP・LAN 設計)
出題趣旨(IPA) M2M(MachinetoMachine)に関する,情報技術やシステム基盤が整備されつつあり,それらを活用した新しい情報システムの開発が進められている。M2Mには,センサ,制御機器,設備などの多様な機械(Machine)に関して,それらの性能や収容方法を考慮し,情報収集や制御などのユースケースを踏まえた,ネットワーク構築が必要となる。本問では,リモート保守用の情報システム開発の初期検討を題材にしている。現行のTCP/IPネットワークの拡張について,ネットワーク担当の視点から検討する。具体的には,利用形態から追加される通信を導き,その実現方法と,現行ネットワークへの影響を考察する。固有の知識を前提とはせずに,TCP/IPやHTTPに関する基本知識だけで推論できるよう記述を工夫し,ネットワーク基盤の拡張要件に関する,受験者の応用能力を問う。
問題を開く(11 ページ)
p.2
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
p.12
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                          解答例・解答の要点                                        備考
設問1 (1) あ 送信元 IP
    (2) い LB 正
    (3) ①
    (4) ⑥
設問2 (1) う 中継装置
        え 通信アダプタ
        お リバース
    (2) 稼働情報の収集周期の変更が容易である。
    (3) T c
    (4) 中継装置より通信アダプタのキャッシュの更新頻度が高く新しいから
    (5) ① ・設備と TCP コネクションが確立できない場合
        ② ・設備が Not Modified を応答した場合
    (6) 電源断などで設備との通信ができない場合の稼働情報が古くなる。
設問3 (1) か 通信アダプタ
    (2) IP ヘッダと UDP ヘッダ
    (3) ① ・TCP コネクションの確立と終了の手順が不要である。
        ② ・CoAP はヘッダ長が短いなど,データの格納効率が良い。

設問4 (1) き LB
    (2)

    (3) ア 30
        イ 72
        ウ 6
    (4) 正常な通信に支障がない範囲でなるべく小さくする。
    (5) 後続がないリクエストに付与し,コネクションを切断する。
    (6) 通信アダプタに FQDN を付与し,同一コネクションを使って複数の設備から稼
        働情報を取得する。
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 は,多数の設備を収容する情報システムを題材に,ネットワーク基盤の拡張に関する受験者の応用能力
を求めている。近年注目を浴びている M2M(Machine to Machine)ネットワークを意識しながら,固有の知識
を前提とはせずに,TCP/IP や HTTP に関する基本知識だけで解答できるような記述とした。
 設問 1〜4 に正答率の大きな偏りはなく,全体の内容はよく理解されていた。その中で,TCP/IP の基本に関
する設問 1(1)と設問 3(2)と,HTTP に関する設問 4(5),(6)の正答率が比較的低かった。これらは,特別な知識
は不要だが,複数の要素を理解し,正答を推論する問題である。日頃の勉強や実務でも,ネットワーク技術者
として,複雑な状況から本質を見極め,課題を解決するという行動パターンを心掛けてほしい。
 設問 1 は,サーバネットワークに関する理解を問うている。ヘッダ内のアドレスの変化など,基本事項に関
する設問だが,誤答が少なからず見受けられた。この種の問題は落ち着いて取り組み着実に答えるようにして
ほしい。
 設問 2 は,提案された稼働情報収集の通信方式への理解を問うている。HTTP/1.1 の基本知識を前提とした
が,多くは提示した通信シーケンス例などから直接読み解く必要があることから,(2),(5),(6)は,受験者の
経験によって差が出た設問だったようである。
 設問 3 では CoAP(Constrained Application Protocol)という比較的新しい通信プロトコルを取り上げた。固
有の知識は求めず,通信プロトコルの基本知識だけでも十分解ける問題とした。基本技術の正しい理解や,従
来技術から新技術を理解・評価する能力は,実務でも大切である。
 設問 4 は,“(1),(2)仮想サーバを含むネットワーク”と,“(3)〜(6)HTTP における TCP コネクション(いわ
ゆるセッション維持)”に関する設問である。どちらも過去に出題したテーマであるが,それらを通じて今回
の題材への総合理解を問うた。限られた時間でもよく書けていた解答が多い一方で,“(5)クローズ接続オプシ
ョンの使い方”や“(6)URL に関する設計指針”については理解不足の解答もやや目立った。本設問では,通
常の“TCP コネクション維持による Web アクセスの応答時間改善”ではなく,                 “TCP コネクション解放による
ファイアウォールの論理資源節約”という,いわば逆の要件になっていることに注意してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成29年度 秋期 午後Ⅱ 問2無線 LAN の導入(IEEE 802.11ac・暗号化と認証・AP 配置・証明書)
出題趣旨(IPA) IEEE802.11acによって,無線LANでもGビット/秒の高速通信が可能になった。無線LANはPCの使用場所を固定化しないので,柔軟性に富んだPC利用環境が提供される。しかし,電波を通信に利用することによって,通信の傍受が容易になることから,有線LANでは考慮しなかった箇所でのセキュリティ対策が求められる。本問では,無線LANを導入してオフィスをフリーアドレスにする事例を取り上げた。この中で,無線LAN技術の状況,無線LANで利用されている暗号化と認証方式,アクセスポイントの配置設計,ディジタル証明書の運用方法などについて解説した。本問では,無線LANの導入に当たって必要となる技術面と運用面の課題を題材にして,受験者が,ネットワークの設計・構築・運用などの業務をとおして修得した能力が,実務で活用できる水準かどうかを問う。
問題を開く(12 ページ)
p.3(正誤表)
p.16
p.17
p.18
p.19
p.20
p.21
p.22
p.23
p.24
p.25
p.26
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                         解答例・解答の要点                     備考
 設問1      a 2.4
          b 5
          c any
          d 共通
          e 802.11i
設問2   (1) f ストリーム
          g 同一
          h 認証サーバ
          i MAC アドレス
          j 認証
      (2) カウンタ値 c を AES で暗号化した結果と,暗号文ブロック e1 を XOR する。
設問3   (1) 周波数帯域幅 80
          アンテナ本数 2
      (2) ① ・WLC に通信の負荷が集中するのを抑制することができる。
          ② ・認証後に WLC に障害が発生しても,その無線 LAN 端末の通信は継続で
              きる。
      (3) 電波干渉によって,通信障害が発生する。
      (4) 周波数帯のグループの数 4
                           ・ハンドオーバをスムーズに行わせるため
          目的
                           ・AP の負荷分散を行わせるため
      (5) 呼称        PoE+
          最小供給電力 216
設問4   (1) ① ・CA の自己証明書
          ② ・クライアントの秘密鍵
      (2) ダウンロードサーバの認証情報が漏えいすると,来訪者もクライアント証明書
          などがダウンロードできてしまう。
      (3) ・クライアント証明書の有効期限を切らせた営業員
          ・無線 LAN 導入後に営業部に配属された営業員
設問5   (1) サプリカントとなる機器          NPC
          オーセンティケータとなる機器 WLC
      (2) ① ・ESSID
          ② ・PSK

(3) ㋑
(4) ルータ 2 への接続ポートだけに,VLAN200 のポート VLAN を設定する。
(5) 問題 ハンドオーバができなくなる。
    理由 NPC に配布した PMK と認証関連情報が WLC で保持されているから
(6) AP→L2SW5→L3SW→FW→L2SW1→プロキシサーバ→L2SW1→FW→ルータ 1
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 2 では,無線 LAN を題材として,IEEE 802.11ac 規格の無線 LAN システムを導入してオフィスをフリー
アドレスにする事例を取り上げた。その中で,無線 LAN の基本技術,無線 LAN で利用されている暗号化と認
証方式,アクセスポイント関連技術,ディジタル証明書の配布と運用方法などについて出題した。
 設問 1 では,a,b,c とも正答率は高かったが,e の正答率が低かった。IEEE 802.11i は,幅広く利用されて
いる無線 LAN のセキュリティ規格なので,是非,知っておいてほしい。
 設問 2 では,暗号化と認証について問うた。(2)の正答率は高かったが,(1)の正答率が低かった。暗号化と認
証は,IPsec,TLS などでも行われている重要な技術なので,ネットワーク技術者も理解しておいてほしい。
 設問 3 では,アクセスポイントの設置方法に関連する技術について問うた。全体的に正答率は高かったが,
その中で,(5)の正答率が低かった。PoE+の呼称は技術者間の会話で使われるので,相互理解のためにも知っ
ておいてほしい。
 設問 4 では,ディジタル証明書を使った認証及びディジタル証明書の配布について問うた。(1)の正答率が低
かった。ディジタル証明書を使った認証は,通信においては不可欠な技術であるので,認証の仕組みや認証時
に必要となる情報について,十分理解しておいてほしい。
 設問 5 は,既設 LAN への無線 LAN の接続構成について問うた。(1)では,オーセンティケータとなる機器の
正答率が低かった。オーセンティケータは,認証処理を行うものである。本文中の記述から,無線 LAN コン
トローラ(以下,WLC という)が RADIUS サーバに問い合わせて,その結果を基に認証の可否の処理を行う
ことが分かるので,正答が導き出せたはずである。(5)の“理由”も正答率が低かった。本文中に,WPA2 で暗
号鍵の基になる PMK(Pairwise Master Key)の保存方法が規定され,ハンドオーバ時の再生成が不要になった
ことが記述されている。この記述と WLC の機能を基に考え,正答を導き出してほしかった。一方,(2),(6)の
正答率は高かった。(2)の結果から,無線 LAN のパーソナルモードの設定情報についてはよく理解できている
ことがうかがわれた。また,(6)の結果から,無線 LAN 導入後の通信パケットの流れについても,よく理解で
きていることがうかがわれた。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成30年度 秋期 午後Ⅱ 問1製造業のスマート化(MQTT・Web サービス連携・エッジサーバ)
出題趣旨(IPA) センサ,アクチュエータなどが情報ネットワークに接続され,企業間にまたがった情報システムが構築されている。そのような分野に応用されることを目的とした,様々なネットワークの規格化も進んでいる。本問では,製造業のスマート化の基盤となるネットワークシステムの設計を題材にした。その中で,以前から広く用いられている,“Webコンピューティング”に関する知識と設計能力を前提にして,比較的新しい“メッセージ通信プロトコルMQTT”と“Webサービスの連携に用いる仕組み”に関して,本文の記述を理解し,それらを情報システムに応用できるネットワーク技術の能力を問う。
問題を開く(12 ページ)
p.2
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
p.12
p.13
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                         解答例・解答の要点                  備考
設問1 (1) ア 暗号化
        イ 検知
        ウ 認証
        エ TCP
    (2) X 社が運用・保守を行う機器から X 社 FW の方向に確立される TCP コネクシ
        ョンだけを許可する。
    (3) クライアント証明書を配布してクライアント認証を行う。
設問2 (1) TCP の送信処理中に,デバイスの電源断などで TCP コネクションが開放され
        た場合
    (2) メッセージの重複を防止する。
    (3) オ SUBSCRIBE
        カ config/Di
        キ デバイス Di
        ク 交換サーバ
        ケ 業務サーバ
    (4) コ 業務サーバ,交換サーバ
設問3 (1) サ 認可
        シ WebAP
        ス リフレッシュトークン
        セ 認可応答
        ソ 認可
    (2) 10
    (3) Web AP の URI を固定にし,絶対 URI を事前に通知してもらう。
設問4 (1) 送信元 IP アドレスを NAT ルータ-P に,宛先 IP アドレスをエッジサーバ-P
        に,それぞれ変換する。
    (2) 顧客サーバ-P’から NAT ルータ-P’のポート 8883 番への通信
    (3) config/Di,status/Di
    (4) ① ・1:1 静的双方向 NAT の設定を NAT ルータに追加する。
        ② ・通信を許可するルールを通信装置内の FW に追加する。
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 1 では,製造業のスマート化の基盤となるネットワークシステムを題材に,ネットワークセキュリティ,
メッセージ通信プロトコル MQTT,及び Web サービスの連携に用いる仕組みについて出題した。後半の 2 テ
ーマについては,知識がなくても本文を読むことで解答を導けるようにした。
  設問 1 は,ネットワークセキュリティについて問うた。設問の中では設問1(2)の正答率が低かった。導入構
成例(図 1)では,インターネットを介した二つの拠点に,三つのファイアウォールが設置されている。X シ
ステムに関する記述を正しく理解し,注意深く解答してほしい。
  設問 2 は,MQTT について問うた。通信プロトコルに関する設問 2(3)の正答率は高かったが,QoS レベルに
関する設問 2(2)の正答率は低かった。MQTT の QoS レベルの考え方は,メッセージ交換の重要な概念の一つ
である。通信シーケンス(図 3)をもう一度よく読み,その仕組みを理解しておいてほしい。
  設問 3 は,API アクセス認可の仕組みについて問うた。この仕組みは“The OAuth 2.0 Authorization
Framework(RFC6749)”に記述があり,広く利用されている。認可のプロセスでは,二つのトークンととも
に,URI が固定された WebAP が重要な役割を担う。設問では,それらの知識を前提とせずに通信シーケンス
から解答を導くようにした。正答率は比較的高かったが,リダイレクトに関する通信シーケンスを正しく理解
していない誤答が散見された(設問 3(1)シ)。リダイレクトは,Web サービスの基本的概念の一つであり,よ
く理解しておいてほしい。
  設問 4 は,ネットワークシステムの拡張性について問うた。顧客ネットワーク側の MQTT クライアントを
接続する際の考慮点について出題している。設問をよく読み,メッセージ交換システムが有する拡張性と,
NAT を用いて運用主体が異なる二つのネットワークを接続した際の制約について,それぞれ理解した上で解答
してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
⑧ 音声・リアルタイム通信
VoIP・優先制御。令和4年度以降は出題なし。優先度は最下位。
令和3年度 春期 午後Ⅰ 問3通信品質の確保(VoIP・優先制御)
出題趣旨(IPA) 音声をVoIP技術によってIPパケット化し,PBXを廃止する事例は多い。VoIPでは,音声符号化方式に低ビットレートのCS-ACELPなどが利用される。音声パケットに遅延や廃棄が発生すると,音声品質が低下するので,既設のLANで音声パケットを送受信する場合は,遅延や廃棄を避ける対策が必要となることがある。本問では,音声クラウドサービスを利用して,音声パケットを既設のLANに流す事例を取り上げた。VoIP導入によって発生した通話の不具合を,レイヤ2及びレイヤ3での優先制御によって改善する対策を題材にして,ネットワークの設計,構築,運用に携わる受験者が修得した技術と経験が,実務で活用できる水準かどうかを問う。
問題を開く(5 ページ) 自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                      解答例・解答の要点                   備考
 設問1     a 8
         b UDP
         c 廃棄 又は ドロップ 又は 損失
         d ToS
設問2 (1) 拠点間の内線通話
    (2) パケットの音声化遅延が大きくなるから
設問3 (1) 4,472
    (2) L2SW からの給電は行われない。
設問4 (1) フレーム中のタグ情報内の優先ビットを使用するから
    (2) 2
    (3) データフレームが出力中の場合
    (4) ア f,g,j
        イ a,b,c,d,e
    (5) D パケットによる eLN パケット転送への影響を少なくするため
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 3 では,音声クラウドサービスの利用を題材に,レイヤ 2 及びレイヤ 3 での優先制御について出題した。
全体として,正答率は平均的であった。
 設問 1 は,(a)の正答率が低かった。CS-ACELP は,VoIP で広く利用されている音声符号化技術なので,よく
理解してほしい。
 設問 3 は,(2)の正答率が高かったが,(1)の正答率が低かった。図 2 中の L3SW0 の a ポートから出力される
のは外線通話パケットであることから,本文中に記述された情報を基に,全社の外線数が 130 回線,1 回線当
たりの必要帯域が 34.4k ビット/秒という通信量の最大値を導き出してほしい。
 設問 4(1)の正答率は,平均的であった。レイヤ 2 の優先制御に利用される CoS 値がフレーム中の VLAN タグ
内の TCI に設定されることから,タグ VLAN が必須になることを,よく理解してほしい。(2)は,正答率が低か
った。L3SW0 の内部ルータに生成される VLAN インタフェースは,L3SW0 の物理ポートに設定される VLAN
と論理的に接続される構成になることをよく理解してほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成26年度 秋期 午後Ⅱ 問2SIP ベースのコミュニケーション基盤の仮想サーバ構築(IPT・SBC)
出題趣旨(IPA) サーバ仮想化技術の発展とともに,仮想化環境でシステムを構築する際に,従来と異なる課題が発生してくる。また,ネットワーク機器についても,最近,仮想サーバ上で動作させる試みも出てきている。このような流れが進むと,サーバ,ネットワークのITプラットフォームが仮想サーバという汎用的なプラットフォーム(サ―バ)上に集約され,各種機能は仮想サーバで動作するソフトウェアに変わっていくことになる。このことによって,システム構築のスピードアップ,柔軟性や運用性の向上が期待される。しかし,このような状況になっても,発生する新しい課題に対して,既存技術を活用して適切な対処をしていくためには,課題となる現象の基礎的・根本的な理解が不可欠である。本問では,その拡張性から応用範囲が広いSIPを取り上げ,SIPベースのコミュニケーションシステムをネットワークも含め,仮想サーバ上に構築していくという状況を設定し,その構築過程で発生する課題とその解決を題材とした。特に,仮想化が進んだシステム構築の中で,従来とは異なる課題が発生することの認識と,課題への対応といった観点で,基礎の理解に基づく状況把握力や技術応用力を問うた。
問題を開く(10 ページ)
p.12
p.13
p.14
p.15
p.16
p.17
p.18
p.19
p.20
p.21
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                          解答例・解答の要点                  備考
設問1 (1)   a インスタントメッセージ 又は チャット
          b RTP 又は RTP と RTCP
          c UDP
          d テキスト
    (2) URI から相手の IP アドレスを求め,相手に INVITE メッセージを送る。
設問2 (1) 公衆 IP 電話網の SIP サーバ,IP-PBX
    (2) アドレス変換対象外の SIP メッセージ内に送信者のプライベート IP アドレス
        が含まれている。
    (3) SIP メッセージ内の IP アドレス情報を送信元である VoIP-GW のグローバルアド
        レスに書き換える。
設問3 (1) 仮想スイッチのポートに該当する VLAN の全てのフレームを出力し,仮想 NIC
        側でそれらを全て取り込む動作
    (2)    状態   流入するフレームの宛先 MAC アドレスが既にポート 3 側に存在する
                として登録されている。
         対応策 MAC アドレス学習機能を抑止できる SW を使用し,通過するポート 3
                で学習を抑止する。
設問4 (1) 音声パケットを中継しないから
    (2) e VoIP-GW
         f IP-PBX
    (3)

   (4)VoIP-GW には呼制御に関する SIP セッション情報も送られてくるから
   (5)ミラーポート出力フレームの転送用設定が不要だから
設問5 (1) ア IP01
         イ Any
         ウ Any
         エ 443
    (2) サービス提供用内部 LAN のネットワークに属する IP アドレス
    (3) ネットワーク機器ごとに異なるハードウェアを用意せずに済むから
採点講評(IPA公式)— どこで落としやすいかが書いてある
  問 2 では,SIP ベースのコミュニケーションシステムを,サービス用システムとして仮想環境上に構築する
場合を取り上げ,SIP の基本的な技術的特徴・応用面での拡張性,仮想環境との間で各種の特徴をもつフレー
ムをやり取りする場合に発生する課題と対処,また,ネットワーク機能を仮想サーバ上で実現する取組みなど
への理解を問うた。
  設問 2 は,SIP の拡張性を実現するセッション生成の仕組みに伴うアドレス解決の課題を問うた。(2)では,
SIP メッセージ内の情報の書換えの必要性を問うたが,正答率は低かった。メッセージ内容がセッション生成
に,どのように使われるかの理解を深めてほしい。
  設問 3 は,スイッチのミラーポートの出力フレームを,トランクインタフェースを使って仮想環境のサーバ
に取り込む方法を問う問題で,正答率は低かった。ミラーポートの出力フレームの特徴として,宛先 MAC アド
レスが別のフレームでは送信元 MAC アドレスになる場合が発生し,受け取るポートで,MAC アドレスの学習を
すると,受け取ったフレーム宛先ポートが同一ポートになってしまうということに気が付かない受験者が多か
った。ミラーポートの出力フレームの送信元 MAC アドレスが,出力したポートの MAC アドレスと誤解している
解答も散見された。ブリッジの動作原理に関して再度理解を確認してほしい。
  設問 4 は,音声パケットを複製し,別サーバ宛に転送する場合,SIP による専用のセッションを使う方法に
関する問題で,正答率は高かった。(4)では,通話する相手間で交わされる SIP メッセージと,ロガーサーバ
との間で交わされる SIP メッセージが同一と誤解している解答も見られた。シーケンス図の表面的なメッセー
ジ名だけでなく,具体的にやり取りされるメッセージの内容にも注意してほしい。
  設問 5 では,ネットワーク機能を仮想サーバで実現する取組みに関する問題で,正答率は高かった。(3)で
は,ハードウェア障害に対応するための冗長化構成のコストメリットを問うたのに対し,一般論の解答が散見
された。設問の趣旨に添って明確に解答するよう心掛けてほしい。
  全体として,比較的下位の層におけるネットワーク動作の理解が十分でない印象を受けた。新しい技術を用
いたネットワークで発生する問題の解決にも,基本的な動作原理の理解が必要になることもあるので,基本的
理解に基づく応用力を高めることを心掛けてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
平成28年度 秋期 午後Ⅱ 問1Web 基盤の見直し(WebRTC・SIP・マルチホーミング・移行計画)
出題趣旨(IPA) Webコンピューティングに関する様々な技術が,開発され実用化されている。利用者が直接使う機器の多くにはWebブラウザが標準搭載されているので,ホームページアクセス以外の多様な用途にも使えるよう,機能強化や標準化が進められている。本問では,Webコンピューティングにおけるリアルタイム通信を題材に,ネットワーク技術の応用力を問う。WebRTC(WebReal-TimeCommunication)の特徴の一つは,Webブラウザを使って,シグナリングとリアルタイム通信を実現できることである。これを通信プロトコルとして見た場合,応用される通信の特性が同じSIP(SessionInitiationProtocol)と共通点が多い。比較的新しい技術であるWebRTCを,従来技術の知識を基に理解すること,そして,それを実システムの拡張計画へ応用することを中心に出題している。
問題を開く(11 ページ)
p.2
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
p.12
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                        解答例・解答の要点                           備考
設問1 (1) ア ip1/29
        イ 10.0.9.0/24
        ウ 送信元ポート番号
    (2) 131,072
    (3) ① ・許可する通信を追加する。
        ② ・宛先 NAT に関する定義を追加する。
設問2 (1) 異なる ISP から払い出されている。
    (2) 応答が行きの宛先 IP アドレスとは異なる送信元 IP アドレスから戻る。
設問3 (1) Binding レスポンス中のデータに含まれる IP アドレスと,自分の IP アドレス
        を比べる。
    (2) ① ・〈p〉
        ② ・〈g2〉
    (3) A vlan1
                                                     順不同
         B vlan2
    (4) エ ブラウザ 2 の AP
        オ STUN サーバ
設問4 (1) カ HTTP
        キ WebSocket
    (2) ISP1 と ISP2 から払い出された IP アドレスを一つずつ割り当てる。
    (3) C vlan1
                                                            順不同
         D vlan2
    (4) ク IP-PBX
        ケ DNS
        コ LB
設問5 (1) サ 切り戻し
    (2)          FQDN 数     1
         グローバル IP アドレス数 4
    (3) IP-PBX,STUN サーバ 1,STUN サーバ2
    (4) FW
    (5) ① ・社外から Web サーバへのアクセス
        ② ・社内から Web サーバへのアクセス
        ③ ・社内からインターネットへのアクセス
    (6) ISP2 を経由した外向き DNS 機能を確認する。

(7) ①’
     ,③,④
採点講評(IPA公式)— どこで落としやすいかが書いてある
   問 1 では,ネットワークシステムの拡張を題材に,NAT,マルチホーミング,WebRTC(Web Real-Time
Communication),SIP などの技術を扱った。前半の技術検討では,比較的限定された範囲での基本的事項に関
して出題したが,後半は全体を理解し考察しなければならない問題も含めた。これらの問題群を,初見,か
つ,短時間で解答するのは大変だったかもしれないが,全体として,よく理解されていた。
  設問 2 では,マルチホーミングの一手法について問うた。(2)は基本的な問題だが,IP 層と TCP 層の動作を
勘違いしたり,技術的に不正確だったりする解答が散見された。正確で簡潔な記述を心掛けてほしい。
  設問 3 は,WebRTC に関する設問で,Web ブラウザを使ったリアルタイム通信について問うている。(1) ,
(2)は,知識がなくても本文の記述から解答できるが,(3),(4)はマルチホーミング環境での WebRTC 利用とい
う応用問題であり,正答率はやや低かった。正答に至らなかった受験者は,解答例を参考に復習してほしい。
また,WebRTC のような比較的新しい Web コンピューティング技術についても理解を深めてほしい。
  設問 4 は,WebRTC と SIP を組み合わせた設問である。(1)を除き正答率は高かった。(1)は Websocket の知識
を求めるものではなく,図 6 や HTTP の一般知識からの推論を期待した設問であるが,SIP そのものに引きず
られた誤答が多かった。WebRTC と SIP はシグナリングとリアルタイム通信のための通信プロトコルという点
で類似性がある。これらに馴染みのない受験者には,これを機会に復習することを薦めたい。
  設問 5 では,これまでの検討内容を移行計画という軸から再確認している。設計と運用の両面から考える必
要があるが,一つ一つはそれほど難しくはない。その中で,設計に関する(2),(7)及び運用に関する(5),(6)の
正答率が低く,時間切れと思われる誤答が多かった。限られた時間で,全問に気配りすることは簡単ではない
が,本問程度の量と深さには十分対応できるよう,日頃の学習や実業務での実践を積んでほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)
令和元年度 秋期 午後Ⅱ 問1クラウドサービスへの移行(IaaS・クラウド PBX・SIP)
出題趣旨(IPA) 自社内に設置された機器の老朽化対応として,クラウドサービスを利用する企業が増えている。サーバやPBXに関するクラウドサービスへの移行である。トータルコストの削減が主な目的となっている場合が多い。自社の機器を削減してクラウドサービスを利用することで,自社の運用業務は大幅に減少するが,システムの維持管理責任は依然としてユーザ企業側に残る。本問では,IaaSとクラウドPBXサービスを利用することによって,サーバ及びPBXを自社の拠点から一掃する事例を取り上げた。IPネットワークを使ったスマートフォンの活用についても触れている。
問題を開く(11 ページ)
p.2
p.3
p.4
p.5
p.6
p.7
p.8
p.9
p.10
p.11
p.12
自己採点:
◯ 解けた
△ 半分
× 解けない
解答例(IPA公式)
 設問                      解答例・解答の要点                       備考
設問1 (1) ア   PC
        イ   FW
        カ   IP-PBX
    (2) ウ   REGISTER
        エ   SIP UA
        オ   200 OK
    (3) ①   ・インターネット及び IP 電話機と IP-PBX 間の SIP 通信
        ②   ・インターネットと IP 電話機間の RTP 通信
設問2 (1) キ MPLS(Multi-Protocol Label Switching)
        ク フルメッシュ
        ケ Y-BBR
    (2) a 支店~Y-VPN~本社
    (3) Y-GW の設置の有無によって,異なる経路が使われるから
設問3 (1) コ 本社のスマホ
    (2) b 本社の IP 電話機の保留
    (3) (5),(16)
    (4) 本社の IP 電話機は,(23)中の SDP の情報に従い保留音を出す。
設問4 (1) L3SW の PoE-SW 収容ポートを新しいセグメントにして,L2SW 収容ポートと
        のルーティングを禁止する。
    (2) c 公衆電話網の電話番号の移行
         d 本社と社外の電話との発着信
    (3) 設置場所 本社
        変更内容 Web サーバの A レコードの IP アドレスを,X-DC の Web サーバの
                  IP アドレスに変える。
    (4) サ b2
                                                       順不同
        シ b3
    (5) 時点 本社 PC の切替期間が終了した時点
        機器 本社の FW,本社のプロキシサーバ
採点講評(IPA公式)— どこで落としやすいかが書いてある
 問 1 では,IaaS とクラウド PBX サービスを利用することによって,サーバ及び PBX を自社の拠点から一掃
する事例を取り上げた。IP ネットワークを使ったスマートフォンの活用についても触れている。設問では,ユ
ーザ企業のネットワーク技術者の立場で必要となる技術について出題した。
 前半のクラウドサービス利用のためネットワーク,及び SIP プロトコルを用いた音声系通信に関する正答率
は比較的高かったが,後半の現行ネットワークからの切替作業に関する正答率はやや低かった。
 設問 1,2 では,SIP の基本的知識とクラウド利用のためのネットワークとの関係性を問う問題で,誤った解
答が散見された。再度,復習するようにしてほしい。
 設問 3 では通信シーケンスを扱った。正答率は総じて高く,よく理解されていることがうかがえた。
 設問 4 は切替作業に関する問題である。基本的技術の組合せだが,システム全体の理解を前提としている問
題が多い。本文や会話文の中の情報を慎重に読み解き,限られた時間で解答できるようにしてほしい。
解説は未作成(IPA の出題趣旨・解答例・採点講評のみ)